






คุณรู้หรือไม่ว่าโค้ดที่ผิดพลาดเพียงบรรทัดเดียวอาจทำให้เสียค่าใช้จ่ายมากมาย บริษัทหลายล้านดอลลาร์การรับรองความสมบูรณ์และความปลอดภัยของซอฟต์แวร์เป็นสิ่งสำคัญยิ่ง นี่คือจุดที่การรับรองซอฟต์แวร์และการรับรองเวอร์ชันซอฟต์แวร์เข้ามามีบทบาทสำคัญ แนวทางปฏิบัติเหล่านี้ให้หลักฐานที่ตรวจสอบได้ว่าเวอร์ชันซอฟต์แวร์เป็นไปตามข้อกำหนดด้านความปลอดภัยที่เข้มงวด standardการรับรองความถูกต้องช่วยสร้างความไว้วางใจและลดภัยคุกคามตลอดวงจรการพัฒนา ในฐานะที่เป็นตัวเปลี่ยนเกมใน DevSecOps การรับรองความถูกต้องช่วยเสริมความปลอดภัยในทุกขั้นตอนของการพัฒนา
คุณรู้หรือไม่ว่าข้อผิดพลาดในโค้ดของ Knight Capital Group บริษัทซื้อขายหุ้นความถี่สูง ทำให้บริษัทสูญเสียเงินถึง 460 ล้านดอลลาร์ภายในเวลาเพียง 45 นาทีในปี 2012? โค้ดที่ผิดพลาดได้ส่งคำสั่งซื้อขายหุ้นผิดพลาดออกไปหลายล้านรายการ ทำให้เกิดความปั่นป่วนในตลาดและบริษัทต้องประสบกับความสูญเสียทางการเงินอย่างมาก
การรับรองซอฟต์แวร์คืออะไรใน Build Security?
การรับรองซอฟต์แวร์ใน build security การรับรอง (Attestation) เป็นกระบวนการสำคัญใน DevSecOps ที่สร้างหลักฐานที่ตรวจสอบได้เพื่อยืนยันว่าซอฟต์แวร์ที่สร้างขึ้นนั้นเป็นไปตามนโยบายและขั้นตอนด้านความปลอดภัยที่กำหนดไว้ล่วงหน้า กระบวนการนี้มีความสำคัญอย่างยิ่งต่อการปกป้องห่วงโซ่อุปทานซอฟต์แวร์จากภัยคุกคามทางไซเบอร์ การรับรองช่วยให้มั่นใจได้ว่าทีมปฏิบัติตามข้อกำหนดด้านความปลอดภัยอย่างเคร่งครัด standardในทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ (SDLC) สิ่งเหล่านี้จำนวนมาก standardหลักการเหล่านี้ได้ระบุไว้ในกรอบงานด้านความปลอดภัยทางไซเบอร์ที่ครอบคลุมของ NIST
หลักการพื้นฐานของการรับรองการก่อสร้าง
เสาหลักที่กำหนดไว้รองรับ build security การรับรองความถูกต้อง ซึ่งเป็นรากฐานของความสมบูรณ์ ความน่าเชื่อถือ และความไว้วางใจได้ของซอฟต์แวร์ภายในแนวทางปฏิบัติ DevSecOps สิ่งเหล่านี้คือหลักการ กระบวนการ และส่วนประกอบที่สำคัญที่อยู่ในนั้น build security การรับรอง การดำเนินการ และการนำไปปฏิบัติ เราจะพิจารณาแต่ละเสาหลัก
การรวบรวมหลักฐานที่จำเป็นทั้งหมดจากทั่วทั้งพื้นที่ SDLC
เสาหลักแรกเกี่ยวข้องกับการวิเคราะห์และรวบรวมบันทึก ข้อมูลการกำหนดค่า และข้อมูลจากจุดสำคัญต่างๆ ในกระบวนการก่อสร้าง การรวบรวมหลักฐานเหล่านี้อย่างเป็นระบบช่วยให้องค์กรคงไว้ซึ่งความโปร่งใส การตรวจสอบย้อนกลับ และความรับผิดชอบตลอดการพัฒนา pipeline.
ที่เก็บข้อมูลที่ปลอดภัย
วิธีการนี้เกี่ยวข้องกับการใช้กลไกสำหรับการจัดเก็บข้อมูลแบบเข้ารหัสและควบคุมการเข้าถึง เพื่อให้มั่นใจในความสมบูรณ์และความลับของข้อมูลการรับรอง กลไกเหล่านี้ช่วยป้องกันการรั่วไหลหรือการเข้าถึงโดยไม่ได้รับอนุญาต หลักการนี้ทำให้มั่นใจได้ว่าหลักฐานยังคงไม่เปลี่ยนแปลงและน่าเชื่อถือ แหล่งที่มาของความจริงที่เชื่อถือได้จะถูกสร้างขึ้นผ่านการตรวจสอบ
เครื่องมือรับรอง
ระบบตรวจสอบความถูกต้องจะประเมินว่าซอฟต์แวร์ที่สร้างขึ้นนั้นเป็นไปตามข้อกำหนดด้านความปลอดภัยที่กำหนดไว้หรือไม่ standardโดยจะออกเอกสารรับรองที่แสดงให้เห็นถึงการปฏิบัติตามข้อกำหนดเหล่านี้ standardหัวใจสำคัญของกระบวนการนี้คือ ระบบตรวจสอบความถูกต้องอัตโนมัติ (Attestation Engine) ที่ทำการตรวจสอบความถูกต้องโดยอัตโนมัติ เพื่อให้มั่นใจได้ว่าการตรวจสอบความปลอดภัยเป็นไปอย่างทันท่วงที แม่นยำ และสม่ำเสมอ ซึ่งรับประกันความสมบูรณ์ของโครงสร้างระบบ
การตรวจสอบอิสระ
เสาหลักที่สี่อาศัยการตรวจสอบอิสระเพื่อสนับสนุนบทบาทของการรับรองที่สร้างขึ้น การตรวจสอบที่เป็นกลางทำให้มั่นใจได้ว่าการรับรองสอดคล้องกับนโยบายและขั้นตอนด้านความปลอดภัย และตรวจสอบความถูกต้องของข้อมูล เสาหลักนี้รับประกันว่ากระบวนการรับรองมีความเป็นกลาง มีความรับผิดชอบ และน่าเชื่อถือ ช่วยลดความเสี่ยงจากอคติหรือการบิดเบือนในระหว่างการรับรอง
การรายงานและข้อมูลเชิงลึก
องค์ประกอบสุดท้ายคือการรายงานอย่างครบถ้วนและการวิเคราะห์เชิงลึกเกี่ยวกับกระบวนการรับรอง dashboard หรือเครื่องมือรายงานช่วยให้มองเห็นสถานะความปลอดภัยของซอฟต์แวร์ที่สร้างขึ้นได้ชัดเจนยิ่งขึ้น โดยแสดงให้เห็นว่ามีการปฏิบัติตามข้อกำหนดด้านความปลอดภัยหรือไม่ standardเป็นไปตามข้อกำหนดหรือไม่เป็นไปตามข้อกำหนด สิ่งนี้ช่วยในการระบุความเสี่ยง ติดตามประสิทธิภาพ และตัดสินใจอย่างมีข้อมูลcisไอออนเพื่อเพิ่มความปลอดภัย
การผสมผสานอย่างแข็งแกร่งของหลักการเหล่านี้เป็นรากฐานสำคัญในการสร้างระบบรับรองความปลอดภัย ซึ่งช่วยให้องค์กรในการพัฒนาซอฟต์แวร์สามารถป้องกันภัยคุกคามทางไซเบอร์ที่เกิดขึ้นใหม่ได้ การนำหลักการเหล่านี้ไปใช้ในกระบวนการและเทคโนโลยีจะส่งเสริมวัฒนธรรมการสร้างซอฟต์แวร์ที่ปลอดภัย ครบถ้วน และน่าเชื่อถือ
ขั้นตอนการรับรองซอฟต์แวร์: การสร้างความมั่นใจในความถูกต้องและความน่าเชื่อถือ
ขั้นตอนการรับรองความถูกต้องเป็นไปตามกระบวนการที่ชัดเจนเพื่อตรวจสอบความถูกต้องของส่วนประกอบซอฟต์แวร์แต่ละส่วน โดยเริ่มต้นด้วยการจัดทำสัญญา สัญญานี้จะระบุข้อกำหนดสำหรับการรับรองความถูกต้อง เช่น การอธิบายภาพคอนเทนเนอร์ หรือการรวมรายการส่วนประกอบซอฟต์แวร์ (Software Bill of Materials)SBOM) สำหรับการรับรองที่มีหลักฐานสูง ช่วยให้มั่นใจได้ว่ากระบวนการสร้างทั้งหมดเป็นไปตามที่กำหนดไว้ standards.
โดยการผสานเวิร์กโฟลว์นี้เข้ากับ Continuous Integration (CI) pipelineด้วยสถาปัตยกรรมนี้ ทีมงานสามารถสร้างเอกสารรับรองได้อย่างราบรื่น เอกสารรับรองเหล่านี้จะติดตามความคืบหน้าของซอฟต์แวร์ตลอดกระบวนการพัฒนา การทดสอบ และการใช้งาน ทีมงานจะบังคับใช้มาตรการรักษาความปลอดภัยอย่างเข้มงวดและตรวจสอบความถูกต้องของเอกสารรับรองอย่างละเอียดถี่ถ้วนเทียบกับสัญญา
กระบวนการรับรองเอกสารดำเนินไปผ่านหลายขั้นตอนที่แตกต่างกัน โดยแต่ละขั้นตอนมีความสำคัญต่อความถูกต้องสมบูรณ์ของเอกสาร build security:
- การเตรียมพร้อม: การจัดตั้งกรอบการรับรองและการกำหนดนโยบายด้านความปลอดภัย
- การรวบรวมหลักฐาน: การรวบรวมข้อมูลจากทั่วทั้งระบบ SDLC เพื่อให้มั่นใจได้ถึงภาพรวมด้านความปลอดภัยที่ครอบคลุม
- การสร้างใบรับรอง: ประเมินหลักฐานเพื่อจัดทำเอกสารรับรองที่ยืนยันว่าได้ปฏิบัติตามนโยบายด้านความปลอดภัยแล้ว
- การตรวจสอบ: ตรวจสอบความถูกต้องของเอกสารรับรองโดยอิสระ เพื่อยืนยันความสมบูรณ์ด้านความปลอดภัยของโครงสร้างระบบ
- การรายงานและการวิเคราะห์เชิงลึกวิเคราะห์ผลการรับรองเพื่อนำเสนอข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงสำหรับการปรับปรุง build security.
ประโยชน์ของการรับรองซอฟต์แวร์ใน Build Security
การใช้การรับรองใน build security นำมาซึ่งประโยชน์มากมาย ซึ่งสำคัญต่อการรักษาความปลอดภัยและความน่าเชื่อถือของการพัฒนาซอฟต์แวร์:
- ความปลอดภัยที่ดีขึ้น: รับประกันว่าการสร้างโปรแกรมมีความปลอดภัยและเป็นไปตามกฎความปลอดภัย
- เพิ่มความไว้วางใจสร้างความโปร่งใสและความรับผิดชอบ สร้างความไว้วางใจกับผู้มีส่วนได้ส่วนเสีย
- ตามมาตรฐานช่วยให้เป็นไปตามข้อกำหนดด้านความปลอดภัย standardและปฏิบัติตามกฎระเบียบ
- การลดความเสี่ยงค้นหาและแก้ไขความเสี่ยงด้านความปลอดภัยตั้งแต่เนิ่นๆ ในกระบวนการพัฒนา
- อย่างมีประสิทธิภาพ: เพิ่มความปลอดภัยให้กับ CI/CD pipelineทำให้กระบวนการมีประสิทธิภาพมากขึ้น
ซอฟต์แวร์ รูปแบบและแบบจำลองการรับรอง
รูปแบบและแบบจำลองการรับรองความถูกต้องนำเสนอวิธีการที่เป็นระบบในการแสดงส่วนประกอบซอฟต์แวร์หรือเหตุการณ์ต่างๆ กรอบงานเหล่านี้ช่วยให้ผู้รับรองความถูกต้องสามารถจัดระเบียบเมตาเดตาได้อย่างชัดเจน ทำให้มั่นใจได้ว่าการรับรองความถูกต้องสามารถนำไปใช้ได้ในสภาพแวดล้อมการพัฒนาซอฟต์แวร์ที่แตกต่างกัน ความสม่ำเสมอนี้ช่วยให้ขั้นตอนการปฏิบัติงานมีความชัดเจนและ standardมีขนาดพอดี
องค์ประกอบสำคัญของรูปแบบและแบบจำลองการรับรองซอฟต์แวร์
วัตถุประสงค์รูปแบบและแบบจำลองการรับรองความถูกต้องใช้ในการตรวจสอบความน่าเชื่อถือและความถูกต้องของส่วนประกอบหรือเหตุการณ์ทางซอฟต์แวร์ ซึ่งรวมถึงข้อมูลต่างๆ เช่น การสร้างซอฟต์แวร์ แหล่งที่มา การพึ่งพา และคุณลักษณะด้านความปลอดภัย
Standardการทำให้เป็นกรดรูปแบบและแบบจำลองการรับรองมีจุดมุ่งหมายเพื่อ standardกำหนดกระบวนการเพื่อให้เกิดความสอดคล้องและเข้ากันได้ในเครื่องมือ แพลตฟอร์ม และระบบนิเวศต่างๆ สมาคมอุตสาหกรรม standard- องค์กรหรือชุมชนต่างๆ มักเป็นผู้กำหนดสิ่งเหล่านี้ standardพวกเขาจัดเตรียมแบบแผน โครงสร้างข้อมูล และโปรโตคอลทั่วไป เพื่อให้มั่นใจได้ถึงการสื่อสารที่ชัดเจน
ประเภทของรูปแบบการรับรองซอฟต์แวร์
ราก: เอลสลา (ระดับการรับประกันคุณภาพซอฟต์แวร์ในห่วงโซ่อุปทาน) รูปแบบแหล่งที่มา เป็นรูปแบบที่ใช้กันอย่างแพร่หลายในห่วงโซ่อุปทานโอเพนซอร์ส โดยให้ข้อมูลโดยละเอียดเกี่ยวกับวิธีการสร้างซอฟต์แวร์ รวมถึงสภาพแวดล้อม การพึ่งพา และคำสั่งในการสร้าง
รายการส่วนประกอบซอฟต์แวร์ (SBOM): SBOM นำเสนอรายการส่วนประกอบซอฟต์แวร์ที่จัดรูปแบบไว้ พร้อมด้วยการพึ่งพาและความสัมพันธ์ระหว่างกัน ทำให้กระบวนการสร้างซอฟต์แวร์มีความโปร่งใส ช่วยให้ผู้มีส่วนได้ส่วนเสียสามารถประเมินความปลอดภัย การปฏิบัติตามข้อกำหนด และข้อผูกพันด้านลิขสิทธิ์ได้
รูปแบบที่กำหนดเององค์กรสามารถปรับแต่งรูปแบบการรับรองให้ตรงตามความต้องการด้านการปฏิบัติตามกฎระเบียบเฉพาะ หรือความต้องการเฉพาะของอุตสาหกรรมได้ standardนอกจากนี้ ยังสามารถเพิ่มเมตาเดตาเพิ่มเติม กฎการตรวจสอบความถูกต้องตามนโยบายขององค์กร หรือกลไกการเข้ารหัสลับได้ตามต้องการ
องค์ประกอบของแบบจำลองการรับรองซอฟต์แวร์:
แบบจำลองการรับรองประกอบด้วยองค์ประกอบที่มีโครงสร้างหลายอย่างใน standard รูปแบบหรือแบบจำลองที่แตกต่างกันจะระบุสิ่งที่ต้องรวมอยู่ในหนังสือรับรองและโครงสร้างของหนังสือรับรองนั้น
- ซองจดหมาย: ให้ความถูกต้องและความน่าเชื่อถือของข้อความรับรอง โดยปกติจะใช้ลายเซ็นดิจิทัลหรือใบรับรองทางคริปโตกราฟี
- คำแถลง: ประกอบด้วยเนื้อหาหรือข้อความที่ได้รับการรับรองจริง เช่น รายละเอียดเกี่ยวกับซอฟต์แวร์ แหล่งที่มา หรือสถานะการปฏิบัติตามข้อกำหนด
- ลายเซ็น: หมายถึงผู้รับรองที่จัดทำเอกสารรับรองนั้น เพื่อให้มั่นใจได้ถึงความรับผิดชอบและความถูกต้องแท้จริง
- ภาคแสดง: เอกสารนี้จะต้องมีข้อมูลเมตาเกี่ยวกับสิ่งที่ได้รับการรับรอง ซึ่งรวมถึงคุณลักษณะของเอกสาร คุณสมบัติของเอกสาร หรือสถานะการปฏิบัติตามข้อกำหนด
- กำ: ชุดเอกสารรับรองหรือหลักฐานหลายชิ้นที่มีความสัมพันธ์กัน ซึ่งช่วยอำนวยความสะดวกในการจัดระเบียบและการจัดการข้อมูลการรับรอง
ความสามารถในการทำงานร่วมกันและการนำไปใช้
โดยใช้ standardด้วยรูปแบบและโมเดลการรับรองมาตรฐาน ทำให้สามารถผสานรวมเข้ากับเครื่องมือ เวิร์กโฟลว์ หรือกรอบงานด้านความปลอดภัยที่มีอยู่ได้อย่างง่ายดาย ซึ่งช่วยให้กระบวนการนำไปใช้งานเป็นไปอย่างราบรื่น นอกจากนี้ยังช่วยให้สามารถประมวลผล ตรวจสอบ และยืนยันความถูกต้องของสภาพแวดล้อมต่างๆ ได้โดยอัตโนมัติในระหว่างการพัฒนาและใช้งานซอฟต์แวร์
แนวปฏิบัติที่ดีที่สุดด้านความปลอดภัยของซอฟต์แวร์
แนวปฏิบัติที่ดีที่สุดในการรับรองหมายถึงแนวทาง วิธีการ และแนวทางต่างๆ ภายในกระบวนการพัฒนาซอฟต์แวร์และระบบนิเวศของห่วงโซ่อุปทาน ซึ่งช่วยให้มั่นใจได้ถึงประสิทธิภาพ ความปลอดภัย และความน่าเชื่อถือของกระบวนการรับรอง แนวปฏิบัติที่ดีที่สุดที่สำคัญบางประการที่จะช่วยชี้นำองค์กรต่างๆ ให้มีกรอบการรับรองที่แข็งแกร่งซึ่งสนับสนุนความไว้วางใจ ความโปร่งใส และความรับผิดชอบ ได้แก่:
การเป็นตัวแทนของการรับรอง
Standardควรปฏิบัติตามมาตรฐานเกี่ยวกับรูปแบบ โครงสร้าง และระเบียบปฏิบัติสำหรับการแสดงการรับรอง ควรใช้มาตรฐานอุตสาหกรรม standardเท่าที่จะเป็นไปได้ เพื่อรับประกันความสอดคล้องและความเข้ากันได้กับเครื่องมือ แพลตฟอร์ม และระบบนิเวศที่โซลูชันที่ได้จะโต้ตอบด้วย
การตรวจสอบสิทธิ์และความสมบูรณ์ของข้อมูล
ใช้กลไกที่แข็งแกร่ง เช่น ลายเซ็นเข้ารหัสลับ ใบรับรองดิจิทัล หรือฟังก์ชันแฮช เพื่อรับรองความถูกต้องของเอกสารรับรองและป้องกันไม่ให้เนื้อหาถูกเปลี่ยนแปลง ป้องกันการปลอมแปลง การแก้ไข หรือการเปลี่ยนแปลงข้อมูลที่ไม่ได้รับอนุญาตในทุกรูปแบบ
การควบคุมการเข้าถึงและการอนุญาต
บังคับใช้กฎการควบคุมการเข้าถึงและการอนุญาตเพื่อจำกัดผู้ที่สามารถเข้าถึงข้อมูลการรับรอง โดยยึดหลักการที่ว่า "จำเป็นต้องรู้" หรือ "สิทธิ์ขั้นต่ำ" เฉพาะบุคคลหรือระบบที่เหมาะสมเท่านั้นจึงควรได้รับอนุญาตให้สร้าง เปลี่ยนแปลง หรือดูข้อมูลการรับรอง วิธีนี้จะป้องกันการเข้าถึงโดยไม่ได้รับอนุญาตและรักษาความปลอดภัยของข้อมูล
พื้นที่จัดเก็บ
จัดเก็บเอกสารรับรองในภาชนะหรือแหล่งเก็บข้อมูลที่ปลอดภัยและป้องกันการปลอมแปลง ซึ่งมีการเข้ารหัส ควบคุมการเข้าถึง และมีบันทึกการตรวจสอบ เพื่อรักษาความลับและความน่าเชื่อถือของข้อมูล เอกสารเหล่านี้ควรพร้อมใช้งานเมื่อจำเป็นสำหรับการตรวจสอบหรือการตรวจสอบภายใน
การจัดการวงจรชีวิต
กำหนดกระบวนการที่ชัดเจนสำหรับการจัดการวงจรชีวิตของเอกสารรับรอง รวมถึงการสร้าง การตรวจสอบความถูกต้อง การหมดอายุ และการเพิกถอน อัปเดตเอกสารรับรองอย่างสม่ำเสมอเพื่อให้สอดคล้องกับการเปลี่ยนแปลงในเวอร์ชันซอฟต์แวร์ การพึ่งพา หรือมาตรการรักษาความปลอดภัย
การตรวจสอบและติดตาม
จัดตั้งกลไกการตรวจสอบและติดตามเพื่อติดตามและตรวจสอบกิจกรรมการรับรอง รวมถึงการสร้าง การตรวจสอบ และการใช้งาน ซึ่งจะช่วยให้สามารถตรวจจับและตอบสนองต่อเหตุการณ์ด้านความปลอดภัยภายในกระบวนการรับรองได้อย่างทันท่วงที
สามารถผสานรวมกับระบบของบุคคลที่สามได้อย่างง่ายดาย
ตรวจสอบให้แน่ใจว่ากระบวนการรับรองสามารถบูรณาการเข้ากับเครื่องมือ บริการ หรือแพลตฟอร์มของบุคคลที่สามที่ใช้ภายในระบบนิเวศการพัฒนาซอฟต์แวร์และห่วงโซ่อุปทานได้อย่างง่ายดาย รวมถึง CI/CD pipelineระบบจัดเก็บข้อมูล, คลังเก็บสิ่งประดิษฐ์, เครื่องสแกนช่องโหว่ และกลไกการบังคับใช้นโยบาย
ความโปร่งใสและการจัดทำเอกสาร
รักษาความโปร่งใสและการจัดทำเอกสารในกระบวนการ นโยบาย และขั้นตอนการรับรอง จัดทำเอกสารเกี่ยวกับเหตุผล เกณฑ์ และวิธีการในการสร้าง ตรวจสอบ และตีความการรับรอง เพื่อให้มั่นใจว่าทุกฝ่ายที่เกี่ยวข้องเข้าใจและมีความรับผิดชอบ
การฝึกอบรมและการรับรู้
จัดให้มีการฝึกอบรมและสร้างความตระหนักรู้สำหรับบุคลากรทุกคนที่เกี่ยวข้องในกระบวนการรับรอง เช่น นักพัฒนา ผู้เชี่ยวชาญด้านความปลอดภัย และผู้ตรวจสอบ เพื่อให้มั่นใจว่าพวกเขาเข้าใจบทบาท ความรับผิดชอบ และแนวปฏิบัติที่ดีที่สุดสำหรับการรับรอง
ปรับปรุงอย่างต่อเนื่อง
ส่งเสริมวัฒนธรรมการพัฒนาอย่างต่อเนื่องผ่านการให้ข้อเสนอแนะ การตรวจสอบ และการปรับปรุงอย่างเป็นขั้นตอนภายในกรอบเทคโนโลยีและการกำกับดูแล ประเมินและปรับปรุงแนวทางการรับรองอย่างสม่ำเสมอเพื่อปรับให้เข้ากับความเสี่ยง กฎระเบียบ และการเปลี่ยนแปลงต่างๆ standards.
โซลูชันการรับรองซอฟต์แวร์ของ Xygeni: ยกระดับมาตรฐานความปลอดภัยทางไซเบอร์
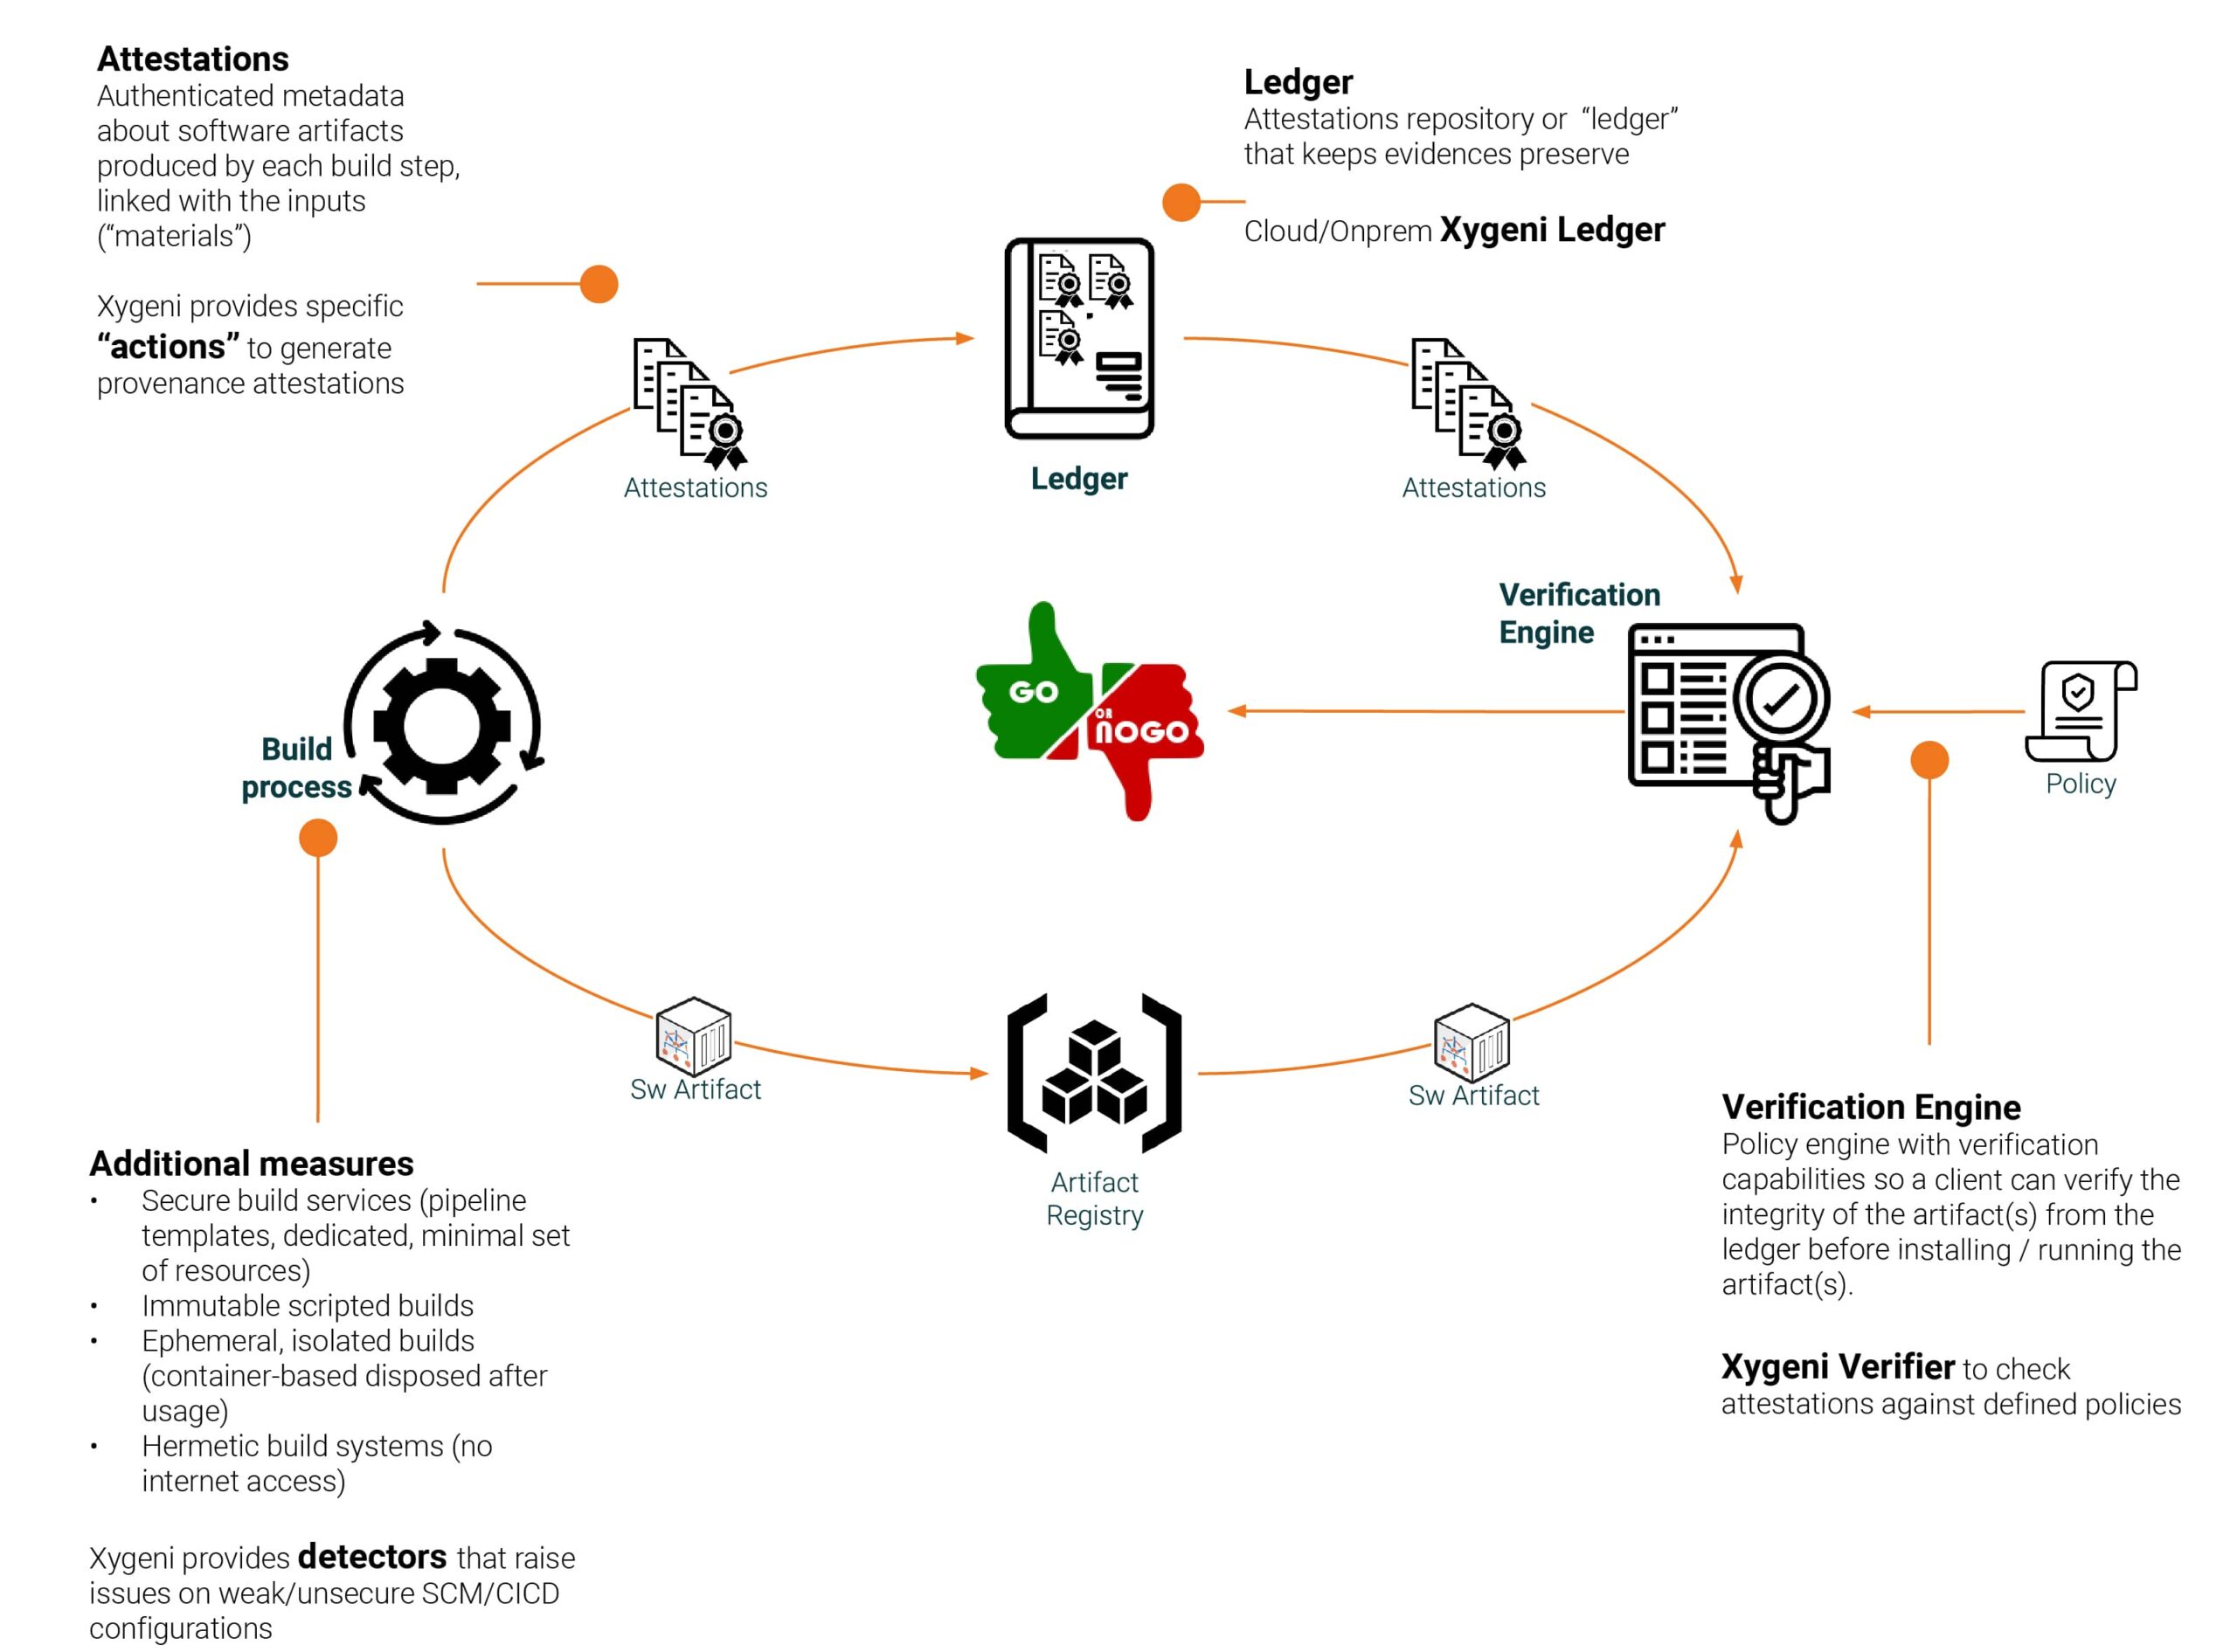
โซลูชันการรับรองซอฟต์แวร์ของ Xygeni ช่วยให้มั่นใจได้ว่าทุกส่วนของวงจรการพัฒนาซอฟต์แวร์ (SDLC) ปฏิบัติตามมาตรฐานความปลอดภัยและการปฏิบัติตามกฎระเบียบสูงสุด standardโดยการเพิ่มการรับรองลงในเอกสารของคุณ CI/CD pipelineXygeni พิสูจน์ได้ว่าซอฟต์แวร์ของคุณจะปลอดภัยและสมบูรณ์ตั้งแต่ขั้นตอนการสร้างจนถึงการใช้งานจริง
แพลตฟอร์มของ Xygeni จัดการด้านความปลอดภัย build attestations ด้วยระบบอัตโนมัติที่สร้าง จัดเก็บ และตรวจสอบการรับรองความถูกต้อง ซึ่งช่วยให้มั่นใจได้ว่าขั้นตอนการทำงานของซอฟต์แวร์ของคุณ ตั้งแต่การเขียนโค้ดจนถึงการใช้งานจริง จะได้รับการตรวจสอบ ยืนยัน และปกป้องจากการดัดแปลงแก้ไข โซลูชันของเราใช้การรับรองความถูกต้องตามมาตรฐาน Supply Chain Levels for Software Artifacts (SLSA) เพื่อสร้างห่วงโซ่ความน่าเชื่อถือ ป้องกันการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตหรือช่องโหว่ต่างๆ ไม่ให้เข้ามาในโค้ดของคุณ
คุณสมบัติหลักของโซลูชันการรับรองจาก Xygeni:
- ระบบอัตโนมัติเต็มรูปแบบ: ระบบจะสร้างเอกสารรับรองโดยอัตโนมัติระหว่างกระบวนการสร้างซอฟต์แวร์ เพื่อให้มั่นใจว่าส่วนประกอบซอฟต์แวร์ของคุณตรงตามข้อกำหนดด้านความปลอดภัย standardโดยไม่ต้องมีการแทรกแซงด้วยตนเอง
- คำกริยาแสดงการรับรองแบบสมบูรณ์: แจกันดอกไม้โรแมนติกนี้ standard รูปแบบการรับรองนำเสนอเรื่องราวที่ชัดเจนและเป็นเอกสารเกี่ยวกับกระบวนการพัฒนาซอฟต์แวร์ เพื่อให้เกิดความโปร่งใส
- เครื่องมือตรวจสอบ: แพลตฟอร์มของ Xygeni ประกอบด้วยกลไกการตรวจสอบที่แข็งแกร่ง ซึ่งจะทำการเปรียบเทียบการรับรองกับนโยบายที่กำหนดไว้ล่วงหน้า เพื่อให้มั่นใจได้ถึงการปฏิบัติตามกฎระเบียบและความถูกต้อง
- พื้นที่เก็บข้อมูลที่ปลอดภัย: เอกสารรับรองจะถูกเข้ารหัสและจัดเก็บอย่างปลอดภัย เพื่อป้องกันการแก้ไขดัดแปลง
- ที่มาและ SBOM บูรณาการโซลูชันของ Xygeni ผสานรวมเข้ากับรายการวัสดุซอฟต์แวร์ (Software Bill of Materials)SBOM) เพื่อให้รายละเอียดเกี่ยวกับส่วนประกอบซอฟต์แวร์ทั้งหมดอย่างครบถ้วน ทำให้สามารถตรวจสอบย้อนกลับความสัมพันธ์ระหว่างซอฟต์แวร์โอเพนซอร์สและซอฟต์แวร์กรรมสิทธิ์ได้อย่างสมบูรณ์
ด้วยการใช้โซลูชันการรับรองของ Xygeni บริษัทต่างๆ สามารถปรับปรุงความปลอดภัยของตนเองได้อย่างมีประสิทธิภาพ ก้าวล้ำหน้าภัยคุกคามใหม่ๆ และปฏิบัติตามกฎระเบียบที่เปลี่ยนแปลงไป เช่น NIST และอื่นๆ เอลสลา standardsสิ่งนี้ช่วยสร้างความไว้วางใจในห่วงโซ่อุปทานซอฟต์แวร์ของคุณและช่วยให้เป็นไปตามข้อกำหนดด้านการปฏิบัติตามกฎระเบียบที่เข้มงวด สร้างกระบวนการพัฒนาที่ปลอดภัยและแข็งแกร่ง
สำหรับองค์กรที่ต้องการนำไปใช้ Software Supply Chain Security (SSCSเครื่องมือรับรองของ Xygeni มอบความสามารถในการมองเห็น การควบคุม และความมั่นใจอย่างเหนือชั้นในทุกขั้นตอนของการพัฒนา

