






การโจมตีห่วงโซ่อุปทานซอฟต์แวร์กำลังเพิ่มขึ้นในอัตราที่ไม่เคยปรากฏมาก่อน ตามรายงาน SecurityWeekการโจมตีเหล่านี้เพิ่มขึ้นโดย 742% ในช่วงสามปีที่ผ่านมา ทำให้เห็นได้อย่างชัดเจนว่ามาตรการรักษาความปลอดภัยแบบดั้งเดิมนั้นไม่เพียงพออีกต่อไป ในการตอบสนองต่อเรื่องนี้ ระดับห่วงโซ่อุปทานสำหรับส่วนประกอบซอฟต์แวร์ (SLSA) กรอบการทำงานนี้ได้รับการพัฒนาขึ้นเพื่อช่วยให้องค์กรต่างๆ เสริมสร้างความแข็งแกร่งให้กับกระบวนการพัฒนาซอฟต์แวร์ตั้งแต่ต้นจนจบ
กรอบงาน SLSA คืออะไร?
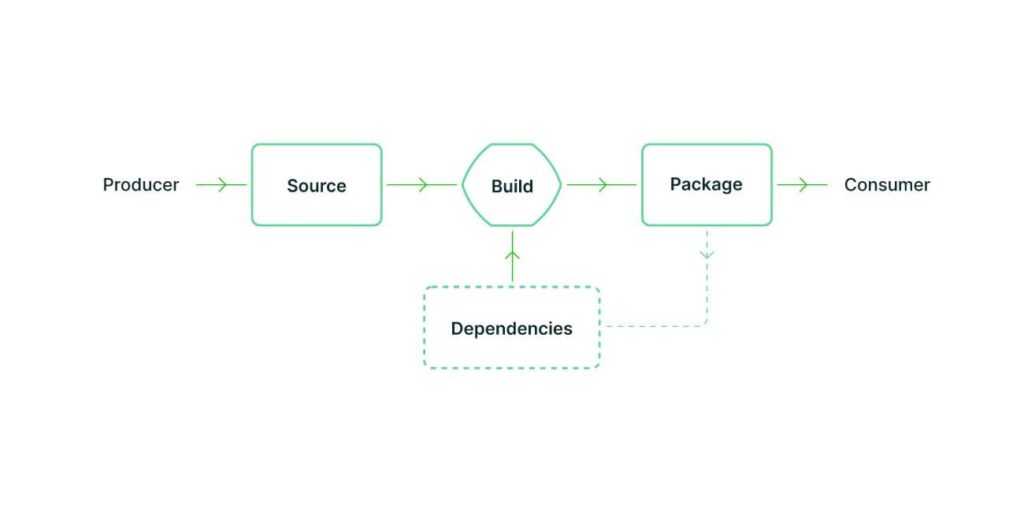
ที่มา: SLSA
SLSA กรอบ (ระดับห่วงโซ่อุปทานสำหรับส่วนประกอบซอฟต์แวร์)ออกเสียงว่า “ซัลซ่า" เป็นกรอบการรักษาความปลอดภัยที่ครอบคลุมซึ่งปกป้องซอฟต์แวร์ตั้งแต่การพัฒนาจนถึงการใช้งานจริง โดยกำหนดระดับความปลอดภัยไว้สี่ระดับ แต่ละระดับจะต่อยอดจากระดับก่อนหน้า เพื่อปรับปรุงความปลอดภัยและความโปร่งใสของซอฟต์แวร์ตลอดวงจรชีวิต
ต่อไปนี้เป็นภาพรวมโดยย่อของทั้งสี่ระดับ:
- ระดับ 1: ความซื่อสัตย์ขั้นพื้นฐาน – ช่วยให้การสร้างระบบเป็นไปโดยอัตโนมัติและมีสภาพแวดล้อมที่ควบคุมได้ ซึ่งเป็นรากฐานสำหรับการตรวจสอบย้อนกลับได้
- ระดับ 2: ที่มาของข้อมูล – ติดตามที่มาของส่วนประกอบซอฟต์แวร์ เพื่อให้มั่นใจได้ว่าสามารถตรวจสอบย้อนกลับไปยังแหล่งที่มาได้
- ระดับ 3: ระบบรักษาความปลอดภัย – ใช้ระบบควบคุมการเข้าถึงและการสร้างเวอร์ชันที่สามารถสร้างซ้ำได้ เพื่อตรวจจับการดัดแปลงแก้ไข
- ระดับ 4: ระบบรักษาความปลอดภัยสูงสุด – มอบการปกป้องในระดับสูงสุดด้วยโครงสร้างที่ป้องกันการงัดแงะและปิดสนิท พร้อมการควบคุมแหล่งที่มาอย่างเข้มงวด
คำศัพท์ด้านความปลอดภัยของ Xygeni
กรอบงาน Supply-chain Levels for Software (SLSA) ช่วยปกป้องห่วงโซ่อุปทานซอฟต์แวร์จากความเสี่ยงด้านความปลอดภัย โดยรับประกันว่าซอฟต์แวร์จะถูกสร้างและเผยแพร่ได้อย่างปลอดภัย โดยใช้ระดับต่างๆ ที่เป็นลำดับขั้น ซึ่งจะนำทางบริษัทต่างๆ จากระบบอัตโนมัติขั้นพื้นฐานไปจนถึงกระบวนการที่ตรวจสอบย้อนกลับได้อย่างสมบูรณ์และป้องกันการปลอมแปลงได้
เหตุใด SLSA จึงมีความสำคัญอย่างยิ่งสำหรับ CI/CD Pipelines
เนื่องจากแนวปฏิบัติของ DevOps และ CI/CD pipelineแม้ว่าการพัฒนาซอฟต์แวร์จะรวดเร็วขึ้น แต่ก็ทำให้เกิดช่องโหว่ขึ้นด้วยเช่นกัน ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่เหล่านี้ โดยการแทรกโค้ดที่เป็นอันตรายหรือแก้ไขส่วนประกอบต่างๆ ของซอฟต์แวร์ ระดับห่วงโซ่อุปทานสำหรับส่วนประกอบซอฟต์แวร์ แก้ไขปัญหาเหล่านี้โดยทำให้มั่นใจว่าทุกขั้นตอนของกระบวนการพัฒนาปลอดภัย โปร่งใส และตรวจสอบได้
- การมองเห็นและการตรวจสอบย้อนกลับSLSA ติดตามทุกการเปลี่ยนแปลงและส่วนประกอบในระบบของคุณ pipelineทำให้สามารถตรวจพบช่องโหว่ได้ง่ายขึ้นตั้งแต่เนิ่นๆ
- การป้องกันเชิงรุก: ช่วยระบุและลดความเสี่ยงก่อนที่จะถูกนำไปใช้ประโยชน์
- Standardการทำให้เป็นกรดSLSA จัดให้มีการรับรอง standard เพื่อรักษาความปลอดภัยของไฟล์ซอฟต์แวร์ และสร้างความสม่ำเสมอในกระบวนการพัฒนาซอฟต์แวร์
Xygeni สนับสนุนการปฏิบัติตามข้อกำหนด SLSA อย่างไร
การปฏิบัติตามมาตรฐาน SLSA ไม่ใช่แค่การตรวจสอบข้อกำหนดด้านความปลอดภัยเท่านั้น แต่ยังเกี่ยวกับการปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณไปพร้อมกับการรักษาความรวดเร็วและประสิทธิภาพของการพัฒนา สำหรับทีม DevOps การสร้างสมดุลระหว่างความปลอดภัยและความเร็วอาจเป็นเรื่องท้าทาย โดยเฉพาะอย่างยิ่งในสภาพแวดล้อมที่เปลี่ยนแปลงอย่างรวดเร็ว CI/CD pipelineนี่คือจุดที่ Xygeni เข้ามามีบทบาท โดยทำการทำงานด้านความปลอดภัยที่สำคัญโดยอัตโนมัติ เพื่อให้มั่นใจว่าห่วงโซ่อุปทานซอฟต์แวร์ของคุณตรงตามและเหนือกว่ากรอบงาน SLSA standardโดยไม่ทำให้ขั้นตอนการทำงานของคุณช้าลง
1. การทำให้กระบวนการตรวจสอบความถูกต้องของการสร้างซอฟต์แวร์เป็นไปโดยอัตโนมัติ – SLSA ระดับ 1
ขั้นตอนแรกในการรักษาความปลอดภัยของซอฟต์แวร์คือความสม่ำเสมอ Xygeni ผสานรวมเข้ากับ... CI/CD pipelineXygeni ช่วยให้ทีมงานปฏิบัติตามข้อกำหนดระดับ 1 ของกรอบงาน SLSA ได้อย่างง่ายดาย โดยการทำการตรวจสอบการสร้างซอฟต์แวร์โดยอัตโนมัติและทำให้มั่นใจว่าการสร้างแต่ละครั้งเป็นไปตามกระบวนการที่ทำซ้ำได้และตรวจสอบได้ ด้วยการกำจัดข้อผิดพลาดที่เกิดจากมนุษย์และลดความเสี่ยงด้านความปลอดภัย นั่นหมายความว่าตั้งแต่เริ่มต้น การสร้างซอฟต์แวร์ของคุณจะได้รับการปกป้องและสอดคล้องกับกรอบงาน SLSA ปฏิบัติที่ดีที่สุด.
2. การรับรองแหล่งที่มาและการตรวจสอบย้อนกลับ – มาตรฐาน SLSA ระดับ 2
การทราบแหล่งที่มาของส่วนประกอบซอฟต์แวร์ของคุณเป็นสิ่งสำคัญสำหรับความปลอดภัย ในระดับ SLSA Level 2 นั้น Xygeni จะติดตามแหล่งที่มาของทุกส่วนประกอบโดยอัตโนมัติ สร้างบันทึกที่ไม่สามารถเปลี่ยนแปลงได้ ทำให้คุณมองเห็นภาพรวมของซอฟต์แวร์ได้อย่างครบถ้วน pipelineทีมงานสามารถตรวจสอบย้อนกลับส่วนประกอบทุกชิ้นไปยังแหล่งที่มาได้ ทำให้ตรวจจับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตได้ง่ายขึ้น และป้องกันการโจมตีห่วงโซ่อุปทานได้
3. การเสริมสร้างมาตรการควบคุมความปลอดภัย ระดับ SLSA 3
เมื่อภัยคุกคามด้านความปลอดภัยเพิ่มมากขึ้น การป้องกันที่แข็งแกร่งยิ่งขึ้นจึงเป็นสิ่งจำเป็น ในระดับ 3 ของกรอบงาน SLSA นั้น Xygeni ได้นำเสนอการควบคุมความปลอดภัยขั้นสูง เช่น การติดตามการพึ่งพาแบบเรียลไทม์และการวิเคราะห์การเข้าถึง แทนที่จะทำให้ทีมต้องรับภาระกับการแจ้งเตือนจำนวนมาก Xygeni จะกรองช่องโหว่ที่ไม่สามารถใช้ประโยชน์ได้ออกไป ทำให้ผู้พัฒนาสามารถมุ่งเน้นไปที่ความเสี่ยงที่แท้จริงได้ ด้วยการตรวจสอบการพึ่งพาในตัว ส่วนประกอบของบุคคลที่สามจะได้รับการตรวจสอบความปลอดภัยอย่างเข้มงวดก่อนที่จะนำไปใช้งาน
4. การบรรลุความปลอดภัยสูงสุดด้วยโครงสร้างแบบปิดสนิท (Hermetic Builds) มาตรฐาน SLSA ระดับ 4
ตามมาตรฐาน SLSA ระดับ 4 ความปลอดภัยของซอฟต์แวร์จะอยู่ในระดับสูงสุด standardการสร้างซอฟต์แวร์แบบปิดสนิท (Hermetic builds) ซึ่งป้องกันการพึ่งพาไลบรารีภายนอกที่ไม่ได้รับการตรวจสอบ เป็นกุญแจสำคัญในการรับประกันว่าทุกการสร้างซอฟต์แวร์มีความปลอดภัยและป้องกันการแก้ไขดัดแปลง Xygeni จะทำให้กระบวนการนี้เป็นไปโดยอัตโนมัติ ทำให้มั่นใจได้ว่าแต่ละไฟล์ที่สร้างขึ้นจะอยู่ในสภาพแวดล้อมที่ควบคุมและแยกต่างหาก ด้วยการตรวจสอบทุกขั้นตอนของการสร้างซอฟต์แวร์ บันทึกการเปลี่ยนแปลง และป้องกันการแก้ไขที่ไม่ได้รับอนุญาต Xygeni จึงมอบความมั่นใจอย่างเต็มที่ในความสมบูรณ์ของซอฟต์แวร์โดยไม่ทำให้การพัฒนาช้าลง
ด้วย Xygeni การปฏิบัติตามข้อกำหนด SLSA จึงเป็นเรื่องง่าย เป็นระบบอัตโนมัติ และผสานรวมเข้ากับระบบของคุณอย่างสมบูรณ์ CI/CD pipelines.
สรุป ความน่าเชื่อถือของ Olymp Trade? Xygeni Build Security เสริมสร้างความน่าเชื่อถือของการรับรอง SLSA
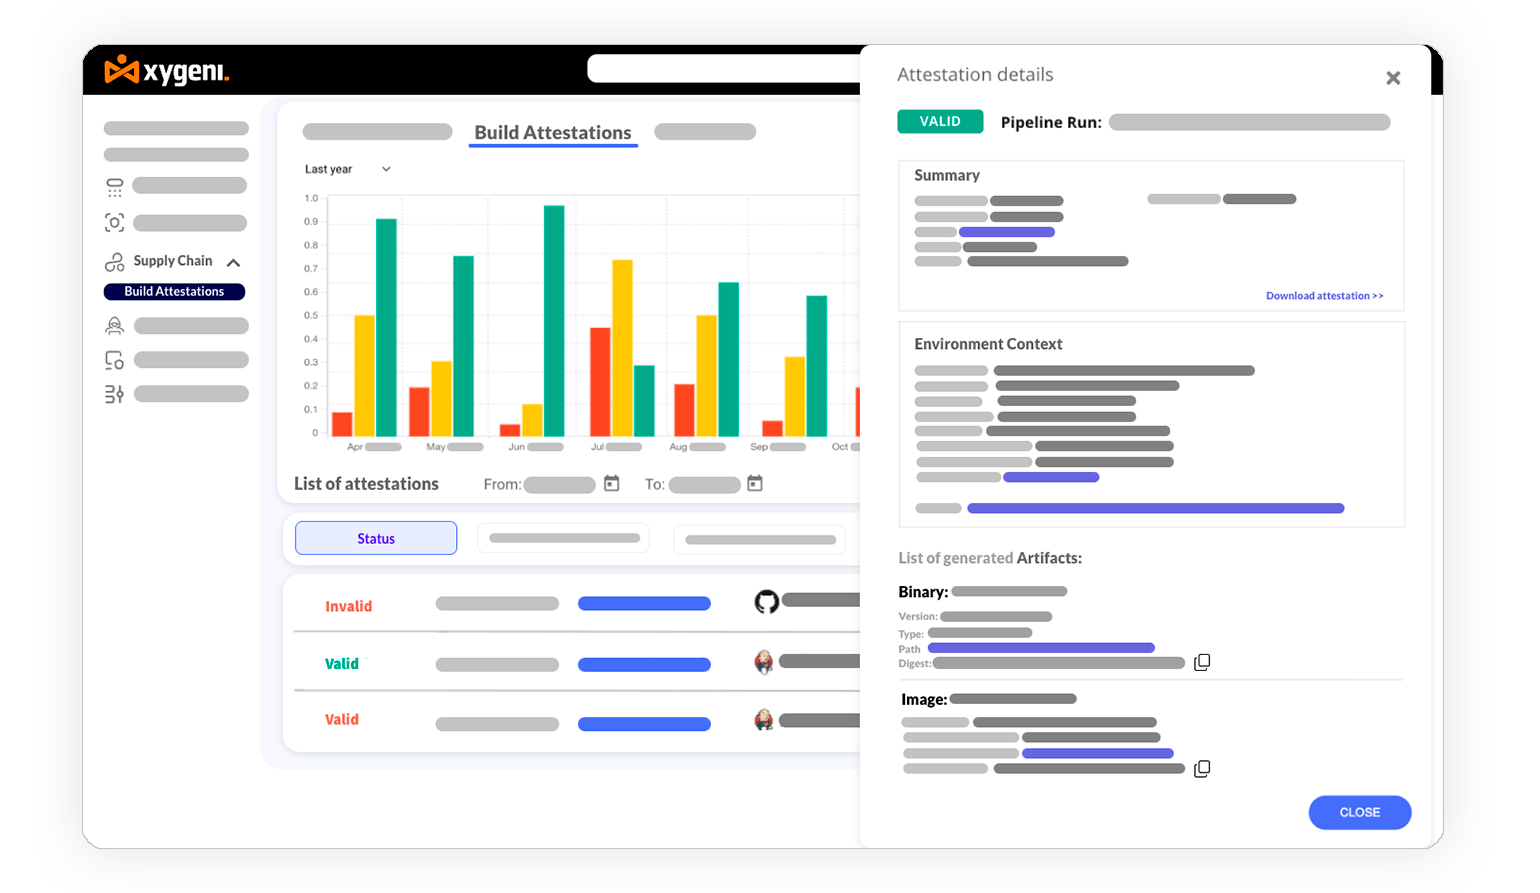
การบรรลุมาตรฐานการปฏิบัติตามข้อกำหนดในระดับห่วงโซ่อุปทานสำหรับส่วนประกอบซอฟต์แวร์ไม่ได้หมายถึงแค่การตรวจสอบการสร้างซอฟต์แวร์เท่านั้น แต่ยังต้องอาศัยที่มา การตรวจสอบยืนยัน และการบังคับใช้มาตรการรักษาความปลอดภัยอย่างต่อเนื่องด้วย Xygeni Build Security ทำให้กระบวนการนี้ง่ายขึ้นโดย การสร้างใบรับรองโดยอัตโนมัติรวมถึงการตรวจสอบความถูกต้องและการจัดการ ทำให้ง่ายต่อการรับประกันความสมบูรณ์ของซอฟต์แวร์ของคุณโดยไม่ต้องเพิ่มภาระงานให้กับนักพัฒนา
การสร้างเอกสารรับรองโดยอัตโนมัติ
ความเชื่อมั่นในซอฟต์แวร์เริ่มต้นด้วยการรับรองที่แข็งแกร่งและตรวจสอบได้ SALT (Software Attestations Layer for Trust) ของ Xygeni จะสร้างการรับรองที่สอดคล้องกับมาตรฐาน SLSA โดยอัตโนมัติสำหรับทุกการสร้างซอฟต์แวร์ เพื่อรับรองความสมบูรณ์และติดตามแหล่งที่มา สิ่งนี้ช่วยให้มั่นใจได้ว่าทุกขั้นตอนในกระบวนการสร้างซอฟต์แวร์นั้นได้รับการบันทึก ป้องกันการแก้ไขดัดแปลง และปลอดภัย
การตรวจสอบที่ง่ายและการจัดการแบบรวมศูนย์
การจัดการการรับรองในหลายรายการ pipelineสถานการณ์อาจน่าหนักใจได้ ด้วย ไซเกนีทีมงานสามารถตรวจสอบการรับรองได้อย่างง่ายดาย ทำให้มั่นใจได้ว่าส่วนประกอบซอฟต์แวร์แต่ละส่วนสอดคล้องกับนโยบายความปลอดภัย แพลตฟอร์ม Xygeni รวมศูนย์การจัดการการรับรอง โดยเป็นจุดเดียวในการติดตาม ตรวจสอบ และบังคับใช้การปฏิบัติตามระดับห่วงโซ่อุปทานสำหรับสิ่งประดิษฐ์ซอฟต์แวร์ NIST SP 800-204D standards.
ไม่มีรอยต่อ CI/CD การบูรณาการเพื่อการนำไปใช้งานอย่างรวดเร็ว
ระบบรักษาความปลอดภัยควรทำงานร่วมกับนักพัฒนา ไม่ใช่ต่อต้านพวกเขา Xygeni SALT ผสานรวมเข้ากับระบบที่มีอยู่ได้อย่างราบรื่น CI/CD pipelineโดยนำเสนอการเข้าถึงผ่านบรรทัดคำสั่ง (CLI) และการบังคับใช้ความปลอดภัยแบบอัตโนมัติ ไม่ว่าทีมของคุณจะใช้ GitHub, GitLab, Jenkins หรือ Azure DevOps Xygeni ก็ช่วยให้สามารถตรวจสอบความถูกต้องของการรับรองแบบเรียลไทม์ ทำให้มั่นใจได้ว่าการสร้างนั้นปลอดภัยและตรวจสอบได้อย่างสมบูรณ์ในทุกสภาพแวดล้อม
การปฏิบัติตามกฎระเบียบอย่างครบวงจรโดยไม่หยุดชะงัก
Xygeni ทำให้การปฏิบัติตามข้อกำหนด SLSA เป็นเรื่องง่าย โดยรับประกันว่าทุกๆ ส่วนประกอบซอฟต์แวร์ได้รับการสนับสนุนด้วยการรับรองที่ตรวจสอบได้ด้วยวิธีการเข้ารหัสลับ ด้วยการตรวจสอบอัตโนมัติ การติดตามแหล่งที่มาอย่างครบถ้วน และการตรวจสอบเชิงลึก CI/CD การผสานรวมช่วยให้ทีมงานสามารถตอบสนองความต้องการด้านความปลอดภัยสูงสุดได้ standardโดยไม่ทำให้การพัฒนาชะลอตัวลง
ด้วยระบบเส้นทาง Xygeni Build Securityการทำให้เป็นไปตามข้อกำหนดการรับรอง SLSA นั้นง่าย สะดวก และเป็นระบบอัตโนมัติ โดยผสานรวมเข้ากับเวิร์กโฟลว์ DevSecOps ของคุณอย่างสมบูรณ์
แนวทางปฏิบัติที่ดีที่สุดสำหรับการนำกรอบงาน SLSA ไปใช้
การบูรณาการกรอบงาน Supply-chain Levels for Software Artifacts เข้ากับเวิร์กโฟลว์ของคุณจำเป็นต้องสร้างสมดุลระหว่างความปลอดภัยและประสิทธิภาพ โดยเริ่มจากสิ่งเล็กๆ ดึงผู้มีส่วนได้ส่วนเสียเข้ามามีส่วนร่วม ใช้ระบบอัตโนมัติ และปรับปรุงอย่างต่อเนื่องตามคำติชม คุณจะสามารถ... รักษาความปลอดภัยให้กับห่วงโซ่อุปทานซอฟต์แวร์ของคุณ พร้อมทั้งรักษาความคล่องตัวไว้ นี่คือวิธีที่ Xygeni สนับสนุนในแต่ละขั้นตอน
1. ดำเนินการประเมินเบื้องต้น
ประเมินกระบวนการพัฒนาซอฟต์แวร์ปัจจุบันของคุณและระบุช่องว่างที่เกี่ยวข้องกับข้อกำหนดของกรอบงาน SLSA Xygeni ช่วยในการจัดทำแผนผังสินทรัพย์และส่วนที่เกี่ยวข้องที่สำคัญ ระบุจุดอ่อน และเน้นย้ำถึงส่วนที่ต้องปรับปรุงเพื่อให้เป็นไปตามมาตรฐาน SLSA standards.
2. ดึงดูดผู้มีส่วนได้ส่วนเสียตั้งแต่เนิ่นๆ
สร้างความเห็นชอบจากทีมพัฒนา ทีมรักษาความปลอดภัย และทีมปฏิบัติการ โดยแสดงให้เห็นถึงประโยชน์ของการบูรณาการ SLSA เช่น การลดความเสี่ยงในห่วงโซ่อุปทาน Xygeni นำเสนอรายงานที่ชัดเจน ทำให้ผู้มีส่วนได้ส่วนเสียสามารถติดตามความคืบหน้าและเข้าใจคุณค่าของ SLSA ได้อย่างง่ายดาย
3. เริ่มจากเล็กๆ และค่อยๆ ขยายขนาด
ทดลองทำโครงการขนาดเล็กเพื่อทดสอบแนวทางปฏิบัติ SLSA ก่อน จากนั้นค่อยขยายไปยังโครงการขนาดใหญ่ขึ้นเมื่อทีมของคุณมีความชำนาญมากขึ้น เครื่องมือของ Xygeni ช่วยให้เริ่มต้นและนำแนวทางปฏิบัติ SLSA ไปใช้ได้อย่างง่ายดาย โดยเริ่มจากการสร้างเวอร์ชันอัตโนมัติและติดตามที่มาของซอฟต์แวร์ของคุณ
4. บูรณาการแนวทางปฏิบัติของ SLSA เข้ากับขั้นตอนการทำงานที่มีอยู่เดิม
ใช้ระบบอัตโนมัติเพื่อผนวกรวมแนวปฏิบัติ SLSA เข้ากับระบบของคุณ CI/CD pipelineลดความพยายามในการทำงานด้วยตนเองและรับประกันความสม่ำเสมอ Xygeni ผสานรวมอย่างลึกซึ้งกับ CI/CD pipelineโดยการทำให้งานด้านความปลอดภัยเป็นไปโดยอัตโนมัติ เช่น การตรวจสอบการสร้าง การวิเคราะห์การพึ่งพา และการสร้างแหล่งที่มา
5. จัดให้มีการฝึกอบรมและทรัพยากร
ตรวจสอบให้แน่ใจว่าทีมงานเข้าใจข้อกำหนดของ SLSA อย่างถ่องแท้ผ่านโปรแกรมการฝึกอบรมและเอกสารที่ชัดเจน Xygeni ให้การสนับสนุนด้านการฝึกอบรมและการเริ่มต้นใช้งาน โดยมีอินเทอร์เฟซที่ใช้งานง่ายและรายงานโดยละเอียดเพื่อการปรับตัวที่ง่ายดาย
6. ตรวจสอบและปรับปรุงอย่างสม่ำเสมอ
ตรวจสอบประสิทธิภาพของแนวทางปฏิบัติ SLSA อย่างสม่ำเสมอ และปรับปรุงตามข้อเสนอแนะ รายงานและการวิเคราะห์โดยละเอียดของ Xygeni ช่วยให้คุณสามารถ สม่ำเสมอ ตรวจสอบและปรับกลยุทธ์ด้านความปลอดภัยของคุณอย่างสม่ำเสมอ
7. ใช้ประโยชน์จากทรัพยากรชุมชนของ SLSA
ร่วมกิจกรรมกับชุมชน SLSA เพื่อเรียนรู้แนวทางปฏิบัติที่ดีที่สุด และแบ่งปันประสบการณ์ของคุณให้ผู้อื่นได้รับทราบ Xygeni สนับสนุนการปฏิบัติตามข้อกำหนดและช่วยให้องค์กรของคุณเชื่อมโยงกับความพยายามด้านความปลอดภัยในวงกว้างได้อย่างต่อเนื่อง
8. ตรวจสอบและบังคับใช้การปฏิบัติตามกฎระเบียบ
ใช้ระบบตรวจสอบแบบเรียลไทม์และกลไกการบังคับใช้แบบอัตโนมัติเพื่อให้มั่นใจได้ว่าการปฏิบัติตาม SLSA เป็นไปอย่างต่อเนื่อง Xygeni ตรวจสอบการปฏิบัติตามข้อกำหนดอย่างต่อเนื่องและส่งการแจ้งเตือนอัตโนมัติสำหรับช่องโหว่ใด ๆ โดยเฉพาะอย่างยิ่งในส่วนประกอบของบุคคลที่สาม การบังคับใช้ด้านความปลอดภัยถูกรวมเข้ากับระบบของคุณโดยตรง CI/CD pipeline.
สร้างอนาคตที่มั่นคงของคุณด้วย Xygeni และ SLSA
การรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ของคุณไม่ใช่ทางเลือกอีกต่อไป แต่เป็นสิ่งจำเป็น กรอบงาน SLSA มอบแผนการที่ชัดเจนในการปกป้องซอฟต์แวร์ของคุณ ตั้งแต่การรักษาความปลอดภัยขั้นพื้นฐานไปจนถึงวิธีการป้องกันการแก้ไขดัดแปลงขั้นสูง ด้วย ไซเกนีคุณสามารถลดความซับซ้อนของการปฏิบัติตามข้อกำหนดและเพิ่มมาตรการรักษาความปลอดภัยได้อย่างง่ายดาย ทำให้ซอฟต์แวร์ของคุณปลอดภัย แข็งแกร่ง และพร้อมสำหรับอนาคต
ต้องการปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณหรือไม่? ดูว่า Xygeni สามารถช่วยคุณให้บรรลุระดับห่วงโซ่อุปทานสำหรับส่วนประกอบซอฟต์แวร์ได้อย่างไร standardและปกป้องระบบดิจิทัลของคุณตั้งแต่วันนี้

คำถามที่พบบ่อย: ทำความเข้าใจกรอบงาน SLSA สำหรับ CI/CD Pipelines
SLSA ดีที่สุดหรือเปล่า? Standard สำหรับ CI/CD Pipelines?
SLSA (Supply-chain Levels for Software Artifacts) เป็นหนึ่งในกรอบการรักษาความปลอดภัยที่ครอบคลุมและได้รับการยอมรับอย่างกว้างขวางที่สุดสำหรับ CI/CD pipelineโดยนำเสนอแนวทางที่มีโครงสร้างและเป็นลำดับชั้นสำหรับการรักษาความปลอดภัยในการพัฒนาซอฟต์แวร์ โดยมุ่งเน้นที่ความสมบูรณ์ของการสร้าง แหล่งที่มา และการป้องกันการดัดแปลงแก้ไข
แม้ว่า SLSA จะไม่ใช่องค์กรเดียวก็ตาม standardมันโดดเด่นเพราะว่า:
- ครอบคลุมวงจรชีวิตของซอฟต์แวร์ทั้งหมด ตั้งแต่ความสมบูรณ์ของซอร์สโค้ดไปจนถึงการใช้งานจริง
- กำหนดระดับความปลอดภัยที่ชัดเจน (1-4) ทำให้สามารถปรับใช้ได้ตามความต้องการด้านความปลอดภัยที่แตกต่างกัน
- ทำงานควบคู่ไปกับกรอบการรักษาความปลอดภัยอื่นๆ เช่น NIST SP 800-204D และ OWASP CI/CD ความเสี่ยงด้านความปลอดภัย
สำหรับองค์กรที่ต้องการเสริมสร้างความแข็งแกร่ง CI/CD ในด้านความปลอดภัย SLSA เป็นตัวเลือกที่ยอดเยี่ยม อย่างไรก็ตาม ขึ้นอยู่กับความต้องการด้านการปฏิบัติตามกฎระเบียบเฉพาะ ทีมบางทีมอาจปฏิบัติตามมาตรฐาน NIST ด้วยเช่นกัน CISหรือกรอบการรักษาความปลอดภัยเฉพาะอุตสาหกรรมควบคู่ไปกับ SLSA
ใครเป็นผู้กำกับดูแลกรอบการทำงานของ SLSA CI/CD Pipelines?
SLSA อยู่ภายใต้การกำกับดูแลของ OpenSSF (Open Source Security (มูลนิธิ) โครงการของมูลนิธิลินุกซ์ที่มุ่งมั่นในการปรับปรุง software supply chain security. OpenSSF ทำงานอย่างใกล้ชิดกับ Google, GitHub, Microsoft และผู้นำในอุตสาหกรรมอื่นๆ เพื่อพัฒนาและปรับปรุงกรอบงาน SLSA
คณะทำงาน SLSA ปรับปรุงกรอบการทำงานอย่างต่อเนื่องเพื่อรับมือกับภัยคุกคามที่เกิดขึ้นใหม่ สอดคล้องกับแนวปฏิบัติที่ดีที่สุด และปรับปรุงการนำไปใช้ด้านความปลอดภัย CI/CD pipelineผู้ที่สนใจร่วมให้ข้อมูลหรือติดตามความคืบหน้าของ SLSA สามารถติดต่อได้ที่... OpenSSFชุมชนและกลุ่มทำงานของ
