รู้เบื้องต้นเกี่ยวกับ Build Security ที่ SDLC วงจรการพัฒนาซอฟต์แวร์ที่ปลอดภัย (SDLC(ตัวอย่างนี้แสดงให้เห็นถึงแนวทางแบบองค์รวม โดยบูรณาการแนวปฏิบัติและหลักการด้านความปลอดภัยในทุกขั้นตอนของการสร้างและใช้งานซอฟต์แวร์ โดยเฉพาะอย่างยิ่งขั้นตอนการสร้าง (build phase) ซึ่งมีความสำคัญอย่างยิ่ง เนื่องจากเป็นขั้นตอนที่โค้ดต้นฉบับถูกแปลงเป็นโค้ดไบนารี เพื่อเตรียมพร้อมสำหรับการทำงาน ขั้นตอนนี้นับเป็นจุดเปลี่ยนสำคัญในการฝังความปลอดภัยลงในซอฟต์แวร์ ซึ่งเกี่ยวข้องกับการตรวจสอบโค้ดอย่างเข้มงวดเพื่อหาช่องโหว่ การบังคับใช้นโยบายความปลอดภัย และการทำให้มั่นใจว่าข้อพิจารณาด้านความปลอดภัยเป็นพื้นฐาน ไม่ใช่สิ่งที่คิดขึ้นมาภายหลัง)
ความสำคัญของ Build Security ในการพัฒนาซอฟต์แวร์ Build security เป็นสิ่งสำคัญสำหรับการสร้างซอฟต์แวร์ที่ปลอดภัย ทำหน้าที่เป็นเกราะป้องกันเชิงรุกต่อช่องโหว่ที่อาจเกิดขึ้น และรับประกันการปฏิบัติตามข้อกำหนด standards. ขั้นตอนการพัฒนาในขั้นตอนนี้นั้นมีความเสี่ยงสูงที่สุดต่อความสมบูรณ์และความลับของรหัสโปรแกรม ความผิดพลาดเพียงเล็กน้อยอาจทำให้ซอฟต์แวร์ที่ได้รับผลกระทบแพร่กระจายไปในวงกว้าง ทำให้การรักษาความปลอดภัยในขั้นตอนนี้มีความสำคัญอย่างยิ่ง เพื่อปกป้องผู้ใช้ปลายทาง รักษาความไว้วางใจ และปฏิบัติตามข้อกำหนด นอกจากนี้ ขั้นตอนการสร้างซอฟต์แวร์ยังมีบทบาทสำคัญในการลดความเสี่ยงที่เกี่ยวข้องกับห่วงโซ่อุปทานซอฟต์แวร์ ซึ่งช่องโหว่ในส่วนใดส่วนหนึ่งอาจส่งผลกระทบในวงกว้าง การเน้นย้ำ build security เป็นการวางรากฐานสำหรับนวัตกรรมในอนาคต ช่วยให้องค์กรต่างๆ สามารถพัฒนากระบวนการพัฒนาซอฟต์แวร์ได้อย่างปลอดภัย
เน้นย้ำถึงผลกระทบในโลกแห่งความเป็นจริง ความสำคัญของความแข็งแกร่ง build security มาตรการเหล่านี้แสดงให้เห็นอย่างชัดเจนจากเหตุการณ์ต่างๆ เช่น การละเมิดข้อมูล SolarWinds Orion, การโจมตี Codecov Bash Uploader, เหตุการณ์ Event-Stream, การรั่วไหลของข้อมูล Equifax และโดยเฉพาะอย่างยิ่ง Ledger Attack ตัวอย่างเหล่านี้เป็นเครื่องเตือนใจอย่างชัดเจนถึงผลกระทบที่กว้างไกลของการละเลยด้านความปลอดภัยในระหว่างขั้นตอนการพัฒนา ตั้งแต่การเอื้ออำนวยให้เกิดการโจมตีห่วงโซ่อุปทานไปจนถึงการเปิดเผยข้อมูลที่ละเอียดอ่อนในวงกว้าง
การโจมตี Ledger แสดงให้เห็นถึงการใช้ประโยชน์จากช่องโหว่ในห่วงโซ่อุปทานซอฟต์แวร์อย่างซับซ้อน ซึ่งถือเป็นเหตุการณ์สำคัญในแวดวงความปลอดภัยทางไซเบอร์ การโจมตีเริ่มต้นจากการโจมตีแบบสเปียร์ฟิชชิ่งที่มุ่งเป้าไปที่บัญชี NPM ของอดีตพนักงาน Ledger ทำให้ผู้โจมตีสามารถเผยแพร่เวอร์ชันที่เป็นอันตรายของเครื่องมือเชื่อมต่อซอฟต์แวร์ของ Ledger ได้ การละเมิดนี้ส่งผลให้ผู้ใช้สูญเสียเงินอย่างน้อย 600,000 ดอลลาร์สหรัฐจากกระเป๋าเงินฮาร์ดแวร์ แตกต่างจากการโจมตีโดยตรงในกระบวนการสร้างซอฟต์แวร์ เหตุการณ์นี้ใช้ประโยชน์จากความไว้วางใจที่วางไว้กับส่วนประกอบของบุคคลที่สามและห่วงโซ่อุปทานซอฟต์แวร์ ซึ่งเน้นย้ำถึงภัยคุกคามที่ซับซ้อนที่การพัฒนาซอฟต์แวร์สมัยใหม่ต้องเผชิญ การละเมิดนี้ไม่เพียงแต่เปิดเผยความสำคัญอย่างยิ่งของการรักษาความปลอดภัยของส่วนประกอบซอฟต์แวร์เท่านั้น แต่ยังเน้นย้ำถึงความจำเป็นในการควบคุมการเข้าถึงที่เข้มงวด การจัดการข้อมูลประจำตัว และการตรวจสอบส่วนประกอบของบุคคลที่สามอย่างเชิงรุก เหตุการณ์ Ledger เป็นเครื่องเตือนใจอย่างชัดเจนถึงผลที่อาจเกิดขึ้นจากการมองข้ามความปลอดภัยในห่วงโซ่อุปทานซอฟต์แวร์ และความสำคัญของการใช้มาตรการรักษาความปลอดภัยที่ครอบคลุมเพื่อป้องกันทั้งการโจมตีโดยตรงและโดยอ้อม
การโจมตีระบบ SolarWinds Orion นับเป็นหนึ่งในการโจมตีที่กว้างขวางและซับซ้อนที่สุดในยุคปัจจุบัน โดยมีเป้าหมายเพื่อใช้ประโยชน์จากช่องโหว่ในกระบวนการสร้างซอฟต์แวร์ของ SolarWinds ผู้โจมตีได้ฝังโค้ดที่เป็นอันตรายผ่านระบบการสร้างซอฟต์แวร์ในระหว่างกระบวนการอัปเดต และส่งไปยังลูกค้า 18,000 ราย รวมถึงหน่วยงานภาครัฐและบริษัทขนาดใหญ่ เหตุการณ์นี้เน้นให้เห็นถึงอันตรายและขอบเขตที่กว้างขวางของการโจมตีห่วงโซ่อุปทานเช่นนี้
Codecov เป็นแอปพลิเคชันสำหรับทดสอบมาตรวัดความครอบคลุมของโค้ด ซึ่งถูกเจาะระบบไปแล้ว ผู้โจมตีสามารถแก้ไขสคริปต์ Bash Uploader และขโมยข้อมูลจากสภาพแวดล้อมของลูกค้าหลายพันรายได้สำเร็จ การละเมิดนี้จึงเน้นย้ำถึงความเสี่ยงที่อาจเกิดขึ้นกับเครื่องมือสร้างซอฟต์แวร์ และพิสูจน์ให้เห็นว่าความสมบูรณ์ของสคริปต์และเครื่องมือสร้างซอฟต์แวร์นั้นต้องได้รับการรักษาความปลอดภัย
ในกรณีของเหตุการณ์ Event-Stream แพ็กเกจ NPM ที่ได้รับความนิยมอย่างมากถูกโจมตี ในแพ็กเกจนี้ ผู้ดูแลดั้งเดิมได้มอบการควบคุมให้กับผู้โจมตีที่แสร้งทำเป็นผู้ดูแลที่กระตือรือร้น ต่อมา ผู้โจมตีได้แทรกโค้ดที่เป็นอันตรายเข้าไปในแพ็กเกจ โดยมุ่งเป้าไปที่แพลตฟอร์มสกุลเงินดิจิทัลแพลตฟอร์มหนึ่งโดยเฉพาะ นี่เป็นตัวอย่างที่สมบูรณ์แบบของกรณีศึกษาที่แสดงให้เห็นถึงความเสี่ยงของช่องโหว่ด้านการพึ่งพา และระดับการตรวจสอบที่บริษัทควรดำเนินการกับแพ็กเกจและผู้ดูแลจากภายนอก
การรั่วไหลของข้อมูล Equifax แม้จะไม่ใช่ช่องโหว่ในขั้นตอนการสร้างโดยตรง แต่กลับแย่ลงไปอีกเพราะไม่ได้อัปเดตไลบรารีของบุคคลที่สามที่ควรได้รับการอัปเดตและมีช่องโหว่ (ในกรณีนี้คือ Apache Struts) ซึ่งส่งผลกระทบต่อผู้คนมากถึง 147 ล้านคน การรั่วไหลของข้อมูล Equifax เป็นบทเรียนเตือนใจเกี่ยวกับการจัดการการพึ่งพาของส่วนประกอบต่างๆ อย่างแท้จริง
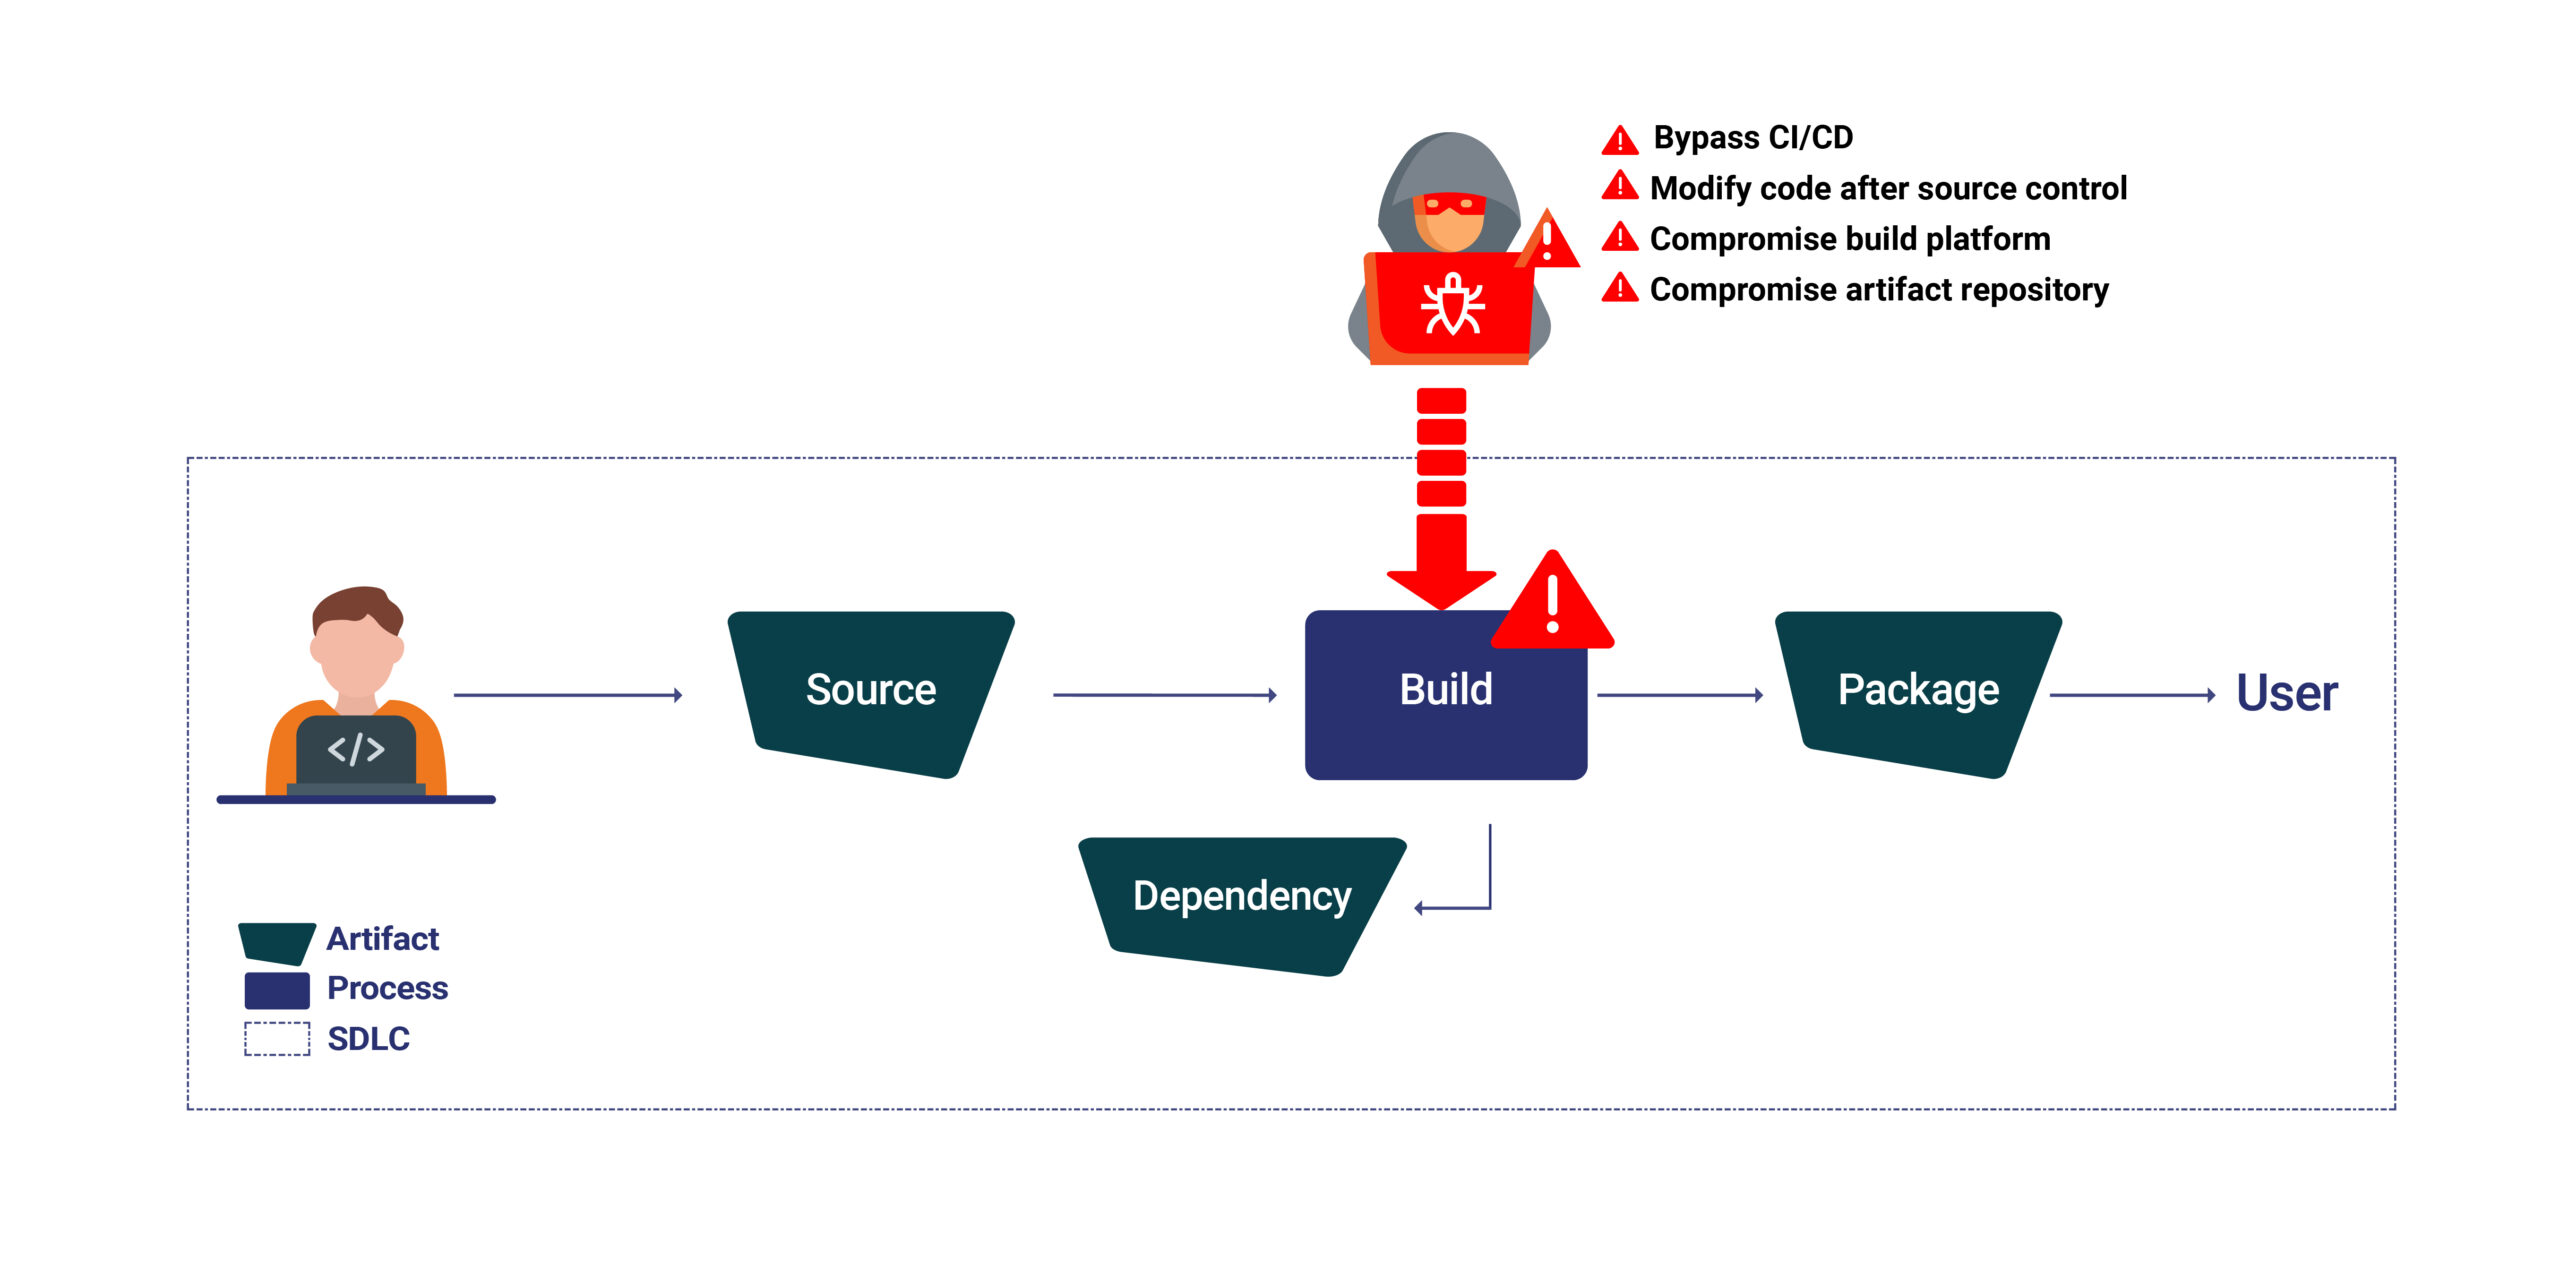
ในเครือข่ายที่ซับซ้อนของการพัฒนาซอฟต์แวร์สมัยใหม่ ขั้นตอนการสร้าง (Build Stage) ถือเป็นจุดสำคัญที่โค้ดต้นฉบับถูกแปลงเป็นซอฟต์แวร์ที่สามารถทำงานได้ ขั้นตอนนี้ไม่ได้เป็นเพียงแค่การคอมไพล์เท่านั้น แต่ยังเกี่ยวกับการรับประกันความปลอดภัยและความสมบูรณ์ของผลิตภัณฑ์ขั้นสุดท้ายด้วย การรู้จักภัยคุกคามทั่วไปที่เกิดขึ้นในระหว่างขั้นตอนนี้นั้นมีความสำคัญอย่างยิ่งต่อการรักษาความปลอดภัยที่แข็งแกร่ง software supply chain securityหากต้องการศึกษาข้อมูลเชิงลึกเพิ่มเติมเกี่ยวกับภัยคุกคามเหล่านี้และกลยุทธ์ที่ครอบคลุมสำหรับการลดผลกระทบ โปรดพิจารณาศึกษาข้อมูลเชิงลึกโดยละเอียดได้ที่ ภัยคุกคามในห่วงโซ่อุปทานซอฟต์แวร์ในขั้นตอนการพัฒนา .
การแยก CI/CD Pipelines การหลีกเลี่ยงมาตรการคุ้มครองของ CI/CD กระบวนการดังกล่าวเปิดโอกาสให้ผู้โจมตีสามารถแทรกโค้ดที่เป็นอันตรายเข้าไปในกระบวนการสร้างซอฟต์แวร์ได้โดยตรง โดยไม่ต้องผ่านการตรวจสอบความปลอดภัยที่สำคัญ การแก้ไขโค้ดหลังการควบคุมเวอร์ชัน: การแก้ไขที่ทำกับซอร์สโค้ดหลังจากนั้น commitการละเลยการควบคุมเวอร์ชันของซอร์สโค้ดอาจนำไปสู่การเปลี่ยนแปลงที่ไม่ได้รับอนุญาต ซึ่งบั่นทอนความสมบูรณ์ของซอฟต์แวร์ การประนีประนอมกระบวนการสร้าง การแก้ไขกระบวนการสร้างโดยตรงอาจนำไปสู่การแทรกโค้ดที่เป็นอันตราย การเปลี่ยนแปลงที่มาของไฟล์ หรือการทำให้กระบวนการสร้างหยุดชะงักโดยสิ้นเชิง การละเมิดความปลอดภัยของคลังเก็บไฟล์: การเข้าถึงหรือการเปลี่ยนแปลงแก้ไขคลังเก็บไฟล์ซอฟต์แวร์โดยไม่ได้รับอนุญาต อาจขัดขวางกระบวนการติดตั้งใช้งานและนำซอฟต์แวร์ที่บุกรุกเข้ามาในห่วงโซ่อุปทานได้ พิษ Pipeline การประหารชีวิต (PPE): ภัยคุกคามที่ลึกซึ้งกว่าเดิม พิษ Pipeline ช่องโหว่การดำเนินการ (PPE) เกิดขึ้นเมื่อผู้โจมตีทำการเปลี่ยนแปลงกระบวนการสร้าง ไม่ว่าจะโดยการแก้ไข... CI/CD pipeline การกำหนดค่าโดยตรง (Direct PPE หรือ D-PPE) หรือโดยการแก้ไขไฟล์ pipeline การอ้างอิง (PPE ทางอ้อม หรือ I-PPE) การโจมตีลักษณะนี้อาจส่งผลกระทบอย่างรุนแรงต่อความสมบูรณ์ของซอฟต์แวร์ ทำให้การตรวจจับและกลไกการป้องกันตั้งแต่เนิ่นๆ เป็นสิ่งสำคัญอย่างยิ่ง
ทำความเข้าใจเกี่ยวกับ PPE รุ่นต่างๆ
การดำเนินการอย่างมีประสิทธิภาพ Build Security มาตรการ เพื่อรับมือกับภัยคุกคามและช่องโหว่เหล่านี้ในขั้นตอนการสร้าง ควรใช้เฟรมเวิร์กที่เหมาะสมและปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดตามที่หน่วยงานต่างๆ เช่น NIST กำหนดไว้ ทั้งหมดนี้สามารถปรับปรุงได้ผ่านการประยุกต์ใช้และการปฏิบัติตามมาตรฐาน กรอบการพัฒนาซอฟต์แวร์ที่ปลอดภัยของ NIST (SSDF) รวมถึงแหล่งข้อมูลอื่นๆ ที่ช่วยปรับปรุงท่าทางของคุณให้ดีขึ้นได้ดังต่อไปนี้
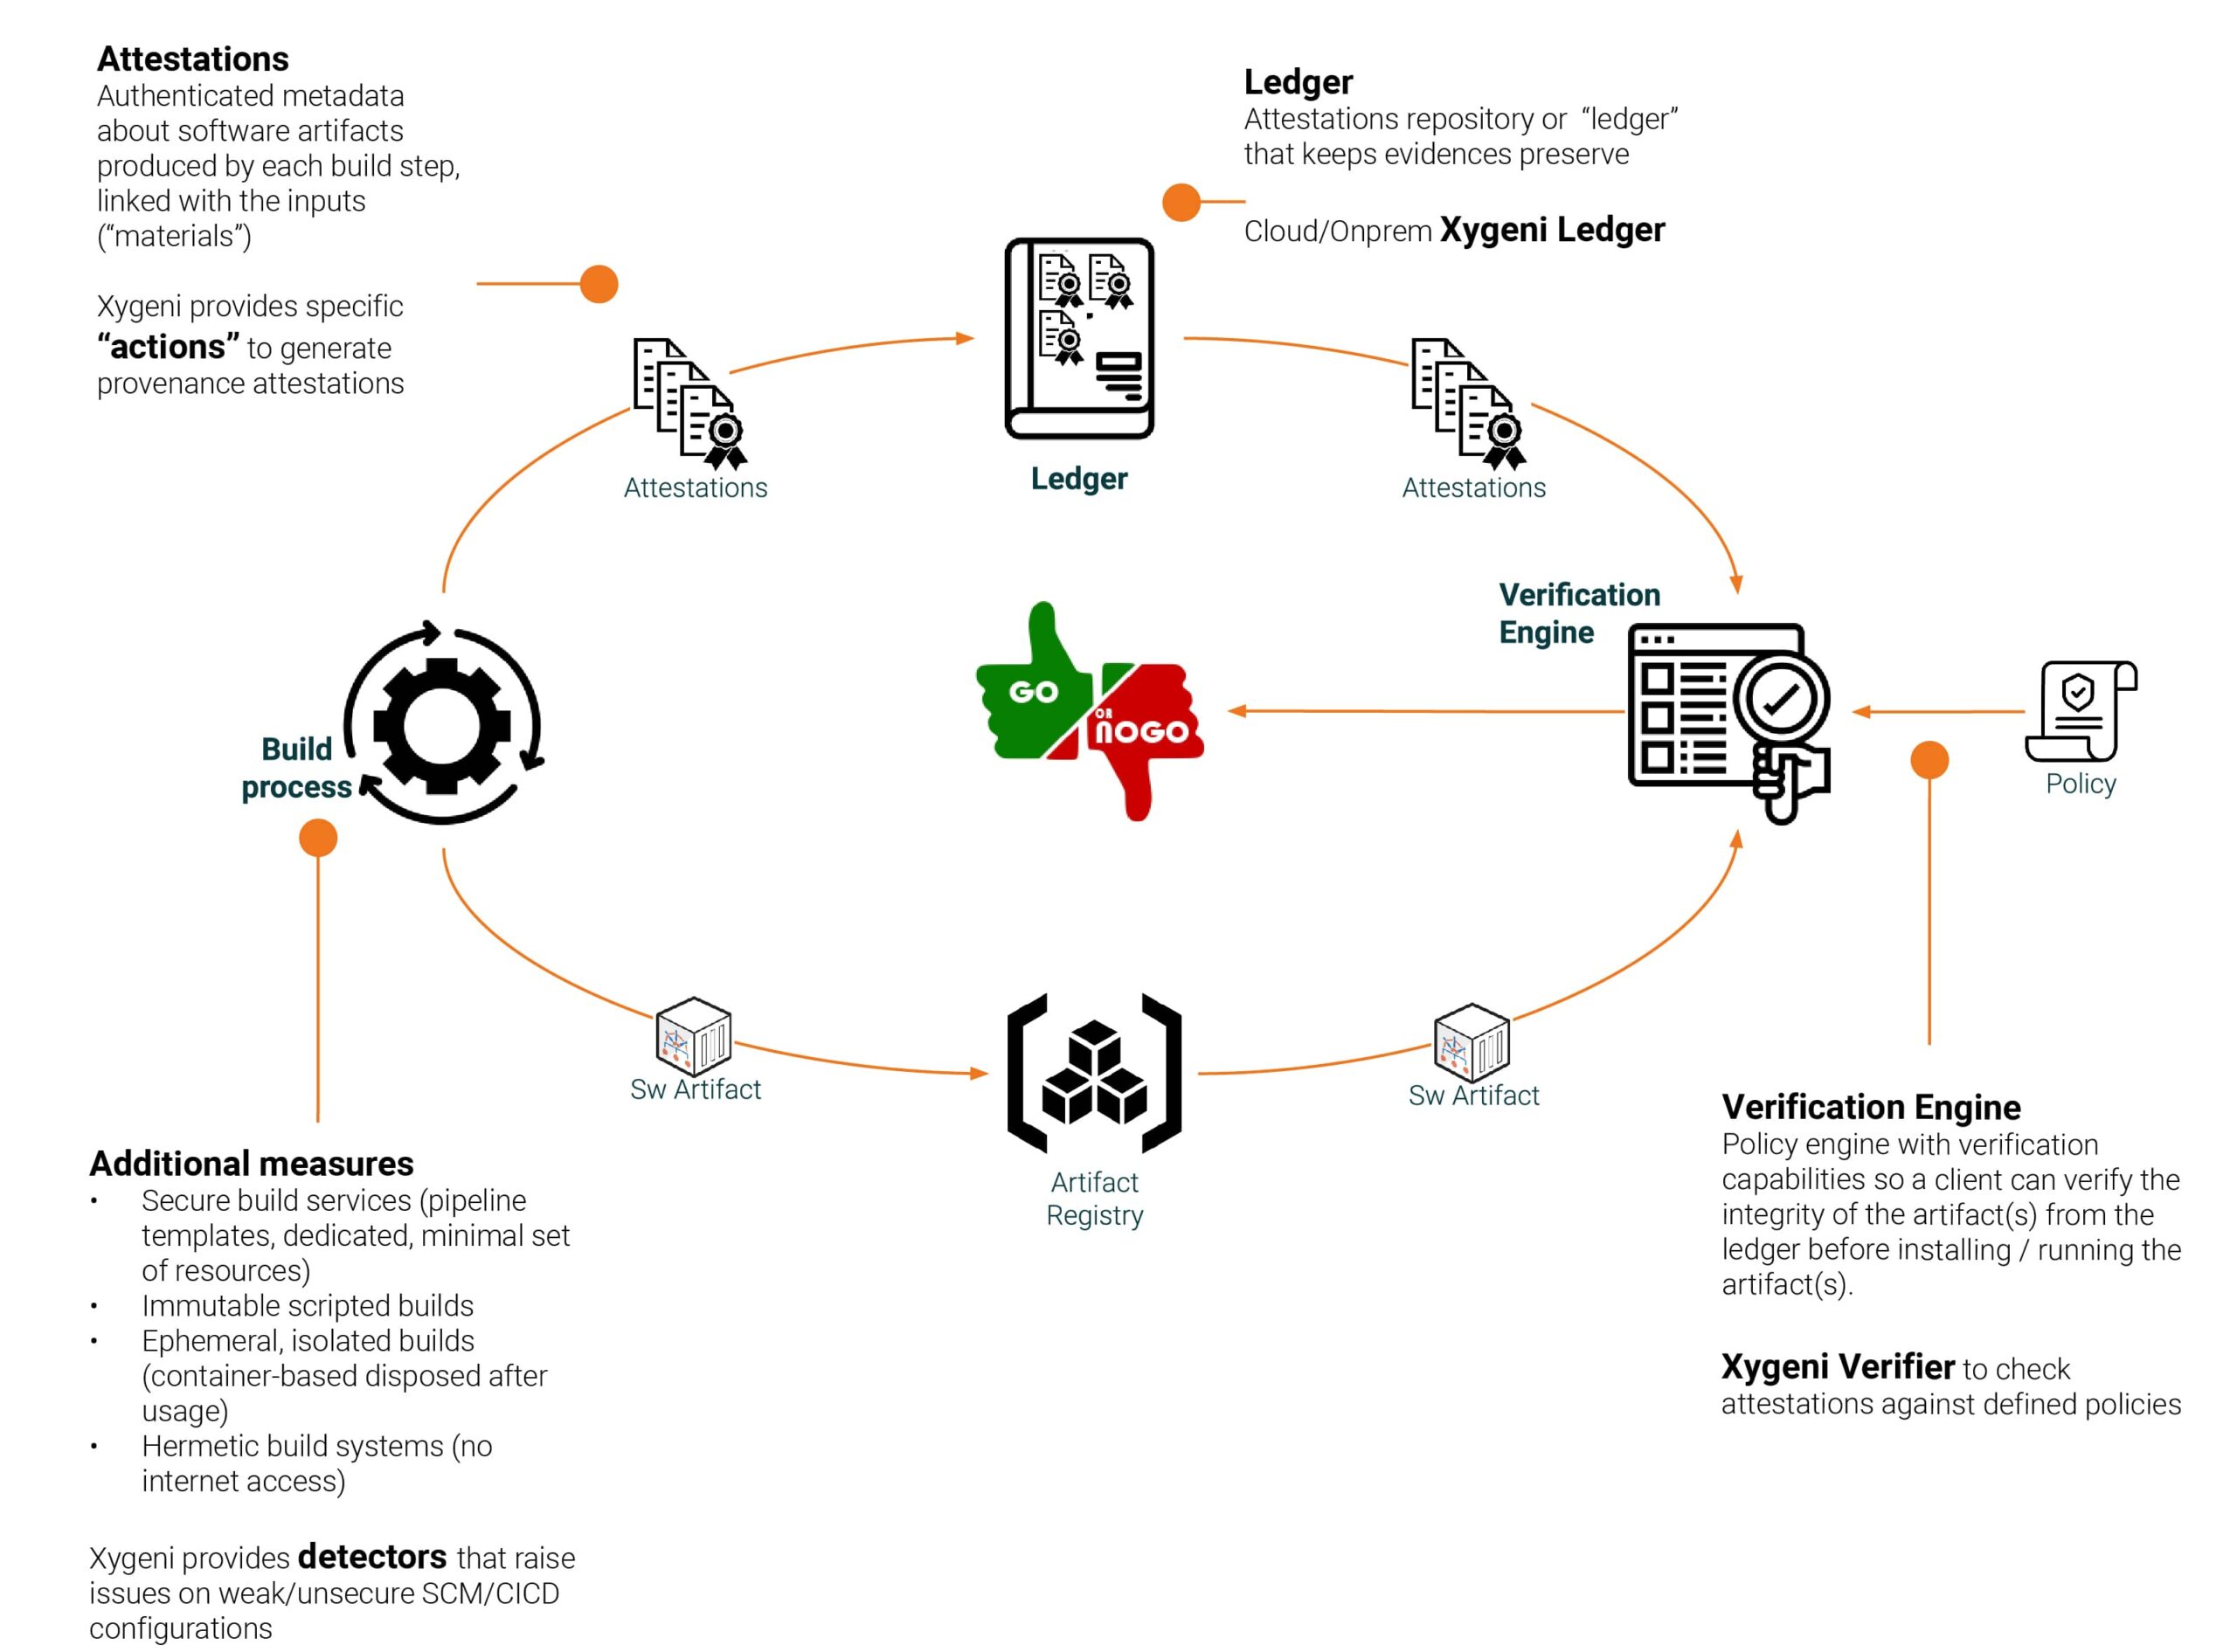
สำคัญ Build Security ปฏิบัติที่ดีที่สุด: การเข้ารหัสที่ปลอดภัย: บังคับใช้หลักปฏิบัติที่ดีที่สุดด้านความปลอดภัยในการเขียนโค้ดตลอดกระบวนการพัฒนา ระบุช่องโหว่ที่อาจเกิดขึ้นโดยใช้เครื่องมือวิเคราะห์โค้ดแบบคงที่ให้เร็วที่สุดเท่าที่จะเป็นไปได้ในกระบวนการสร้าง การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) : บูรณาการ SCA เครื่องมือพร้อมของคุณ CI/CD pipeline เพื่อค้นหาไลบรารีโอเพนซอร์สที่ใช้ในซอฟต์แวร์ที่มีช่องโหว่ที่ทราบแล้ว และอัปเดตข้อมูลให้เป็นปัจจุบันอยู่เสมอ รายการส่วนประกอบซอฟต์แวร์ (SBOM) . สภาพแวดล้อมการสร้างที่ปลอดภัย: ใช้ระบบควบคุมการเข้าถึงที่เข้มงวดที่สุด เพื่อจำกัดจุดเข้าถึงที่ไม่ได้รับอนุญาตไปยังเซิร์ฟเวอร์สร้างและที่เก็บข้อมูล เครื่องมือตรวจสอบอย่างต่อเนื่อง โดยหลักแล้ว จะเป็นการชี้ให้เห็นถึงการค้นพบกิจกรรมที่น่าสงสัยใดๆ ที่เกิดขึ้นในสภาพแวดล้อมการสร้างซอฟต์แวร์ ข้อมูลนี้จะได้รับการตรวจสอบและส่งต่ออย่างปลอดภัยไปยังระบบถัดไป pipeline โดยการลงนามด้วยลายเซ็นดิจิทัล จำเป็นต้องมีการกำหนดกลไกการตรวจสอบต่างๆ เพื่อให้มั่นใจในความถูกต้องของเอกสารก่อนนำไปใช้งาน พลังแห่ง Build Attestations แนวปฏิบัติที่ดี เช่น การเขียนโค้ดอย่างปลอดภัยและสภาพแวดล้อมการสร้างโปรแกรมที่ปลอดภัยนั้นมีความสำคัญอย่างยิ่ง แต่ด้วย Xygeni Build Security โซลูชันของเราทำหน้าที่นั้นได้อย่างแท้จริง โซลูชันของเราผสานรวมเข้ากับเวิร์กโฟลว์ของคุณเพื่อมอบวิธีการที่ครอบคลุมในการ... build security ซึ่งรวมถึงอำนาจในการรับรองด้วย
ลองนึกถึงเอกสารรับรองการสร้าง (build attestation) ว่าเป็นเอกสารที่ลงนามแล้ว ซึ่งรับประกันความถูกต้องและความสมบูรณ์ของการสร้างนั้น นั่นคือสิ่งที่เอกสารรับรองการสร้างเป็นอย่างแท้จริง—ชุดข้อมูลเมตาที่ลงนามด้วยวิธีการเข้ารหัสลับ ซึ่งบันทึกรายละเอียดของกระบวนการสร้าง เอกสารเหล่านี้เปรียบเสมือนผู้พิทักษ์กระบวนการสร้าง และมีประโยชน์มากมายที่มาจากการพิจารณาดังต่อไปนี้
ปรับปรุงความโปร่งใส: การรับรองความถูกต้องของการสร้าง (Build Attestation) ช่วยให้เกิดความมั่นใจได้จากการมองเห็นสภาพแวดล้อมการสร้าง เครื่องมือ การกำหนดค่า และการพึ่งพาต่างๆ ที่ใช้ในการสร้างอย่างชัดเจน สภาพแวดล้อมที่โปร่งใสเช่นนี้จะสร้างความไว้วางใจและอาจนำไปสู่ความร่วมมือได้ การตรวจสอบตลอด Pipeline: การรับรองช่วยให้มั่นใจได้ว่าในทุกขั้นตอนนั้นถูกต้อง CI/CD pipelineสามารถตรวจสอบความถูกต้องได้ตั้งแต่ซอร์สโค้ดจนถึงไฟล์ที่สร้างเสร็จแล้ว โดยจะตรวจสอบว่าไม่มีการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตเกิดขึ้นในกระบวนการสร้าง สร้างรากฐานที่แข็งแกร่งยิ่งขึ้นสำหรับการติดตามและตรวจสอบ: ข้อมูลโดยละเอียดภายในเอกสารรับรองสร้างรากฐานสำหรับการวิเคราะห์ความปลอดภัยอย่างต่อเนื่องตลอดวงจรการพัฒนา ทำให้สามารถตรวจจับช่องโหว่ที่อาจเกิดขึ้นและควรได้รับการแก้ไขได้อย่างทันท่วงที สรุป ความน่าเชื่อถือของ Olymp Trade? Xygeni Build Security ใช้ประโยชน์จากการรับรอง นี่คือที่ Build Security วิธีแก้ปัญหานี้ใช้แนวคิดของ Build Attestations ด้วยระบบอัตโนมัติที่นำมาใช้ Xygeni จึงก้าวไปอีกขั้นด้วยแนวทางที่ครอบคลุมมากขึ้น
ระบบอัตโนมัติในการสร้างเอกสารรับรอง: Xygeni คือระบบที่จำเป็นต้องสร้างใบรับรองโดยอัตโนมัติ เพื่อสร้างใบรับรองที่ป้องกันการปลอมแปลงโดยไม่ต้องมีการแทรกแซงด้วยตนเอง และในลักษณะที่ให้ใบรับรองที่สอดคล้องกันในทุกเวอร์ชัน การเก็บรวบรวมและจัดเก็บหลักฐานอย่างปลอดภัย: Xygeni มอบความปลอดภัยให้กับกระบวนการรวบรวมและจัดเก็บหลักฐาน โดยรวบรวมหลักฐานอย่างระมัดระวังจากทุกซอกทุกมุมของกระบวนการก่อสร้าง และจัดเก็บหลักฐานเหล่านั้นไว้ในโครงสร้างพื้นฐานการจัดเก็บข้อมูลที่ปลอดภัยของเรา เพื่อรับประกันความถูกต้องสมบูรณ์ของหลักฐาน การควบคุมการตรวจสอบอย่างละเอียด: โซลูชันของเราควบคุมการตรวจสอบซึ่งดำเนินไปอย่างเป็นลำดับขั้น โดยมีชุดนโยบายที่สามารถกำหนดค่าได้ สามารถรวมหรือละเว้นการตรวจสอบในกระบวนการได้ และปรับแต่งกระบวนการให้เหมาะสมกับความต้องการได้ การตรวจจับภัยคุกคามแบบเรียลไทม์ที่ให้ข้อมูลเชิงลึก: ระบบการรายงานที่ครอบคลุมของ Xygeni ไม่ได้เป็นเพียงแค่การแจ้งเตือนว่าผ่านหรือไม่ผ่านเท่านั้น ระบบของเราให้ข้อมูลเชิงลึกที่นำไปปฏิบัติได้จริงในกระบวนการสร้างซอฟต์แวร์ของคุณ เพื่อช่วยให้คุณทราบและแก้ไขช่องโหว่ที่อาจเกิดขึ้นได้ล่วงหน้า ข้อดีของ Xygeni: ประโยชน์ที่คุณวางใจได้
โดยใช้ประโยชน์ Xygeni Build Securityคุณจะได้รับประโยชน์มากมาย:
ปรับปรุงความน่าเชื่อถือและความโปร่งใส: การรับรองการก่อสร้างช่วยให้ผู้มีส่วนได้ส่วนเสียทุกฝ่ายได้รับทราบภาพรวมกระบวนการก่อสร้างที่ชัดเจน และในกระบวนการนี้จะช่วยเพิ่มความไว้วางใจและความร่วมมือ ลดความเสี่ยงจากข้อผิดพลาดและช่องโหว่: การสร้างและการตรวจสอบการรับรองโดยอัตโนมัติช่วยลดความเสี่ยงของข้อผิดพลาดและช่องโหว่ให้น้อยที่สุดเท่าที่จะเป็นไปได้ จึงทำให้มั่นใจได้ถึงความปลอดภัยอย่างสม่ำเสมอทั่วทั้งระบบ pipeline. ปรับปรุงคุณภาพซอฟต์แวร์: รับข้อมูลเชิงลึกด้านภัยคุกคามที่ครบถ้วนและลึกซึ้งยิ่งขึ้น เพื่อให้มั่นใจได้ว่าคุณสามารถส่งมอบผลิตภัณฑ์ซอฟต์แวร์ที่มีคุณภาพสูงและปลอดภัยยิ่งขึ้น การปฏิบัติตามข้อกำหนดที่ง่ายขึ้น: การที่ Xygeni สอดคล้องกับข้อแนะนำของ NIST SP 800-204D ทำให้การปฏิบัติตามข้อกำหนดง่ายขึ้น พร้อมที่จะเรียนรู้เพิ่มเติมหรือไม่ ติดต่อ Xygeni วันนี้เพื่อดูว่าเราให้บริการอย่างไร Build Security โซลูชันนี้สามารถเพิ่มศักยภาพให้กับทีมพัฒนาของคุณได้