
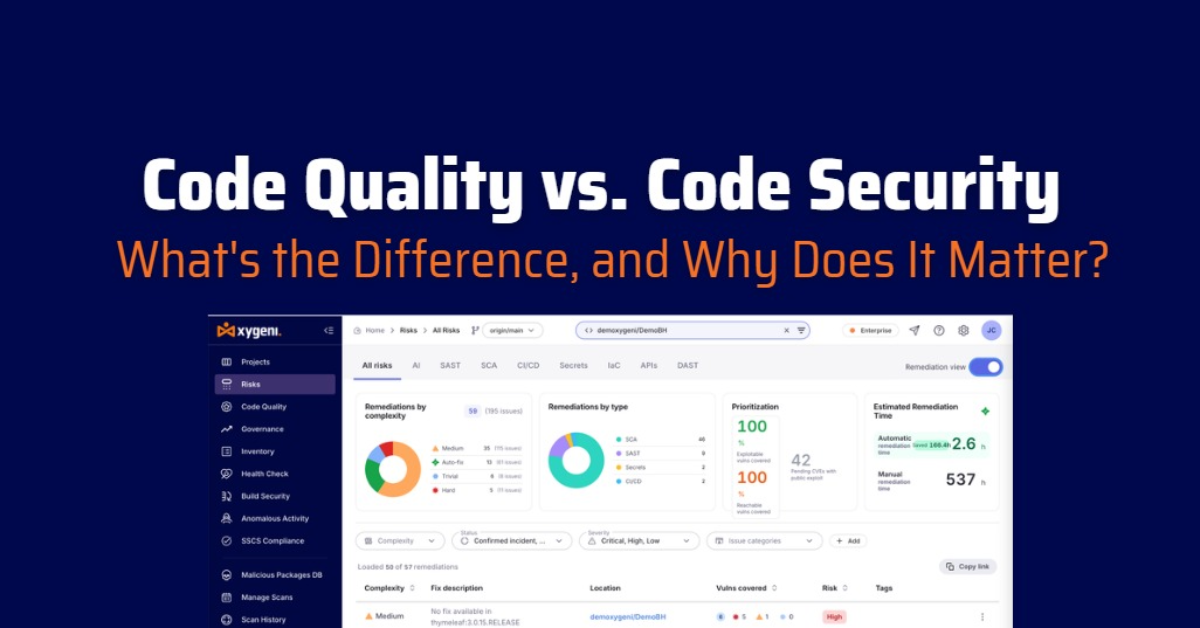






เรียกใช้ a การตรวจสอบคุณภาพโค้ด บนโค้ดเบส คุณจะได้รับรายงานเกี่ยวกับความซับซ้อน การทำซ้ำ โค้ดที่ไม่ได้ใช้งาน และการตั้งชื่อ เรียกใช้ code security ตรวจสอบ บนโค้ดเบสเดียวกัน และคุณจะได้รับรายงานเกี่ยวกับ การแทรก SQL, การเขียนสคริปต์ข้ามไซต์และ ข้อบกพร่องในการตรวจสอบสิทธิ์ไฟล์เดียวกัน แต่ได้รายงานสองฉบับ โดยปกติแล้วมักใช้เครื่องมือสองชนิดที่แตกต่างกัน รายงานสองฉบับที่แตกต่างกัน dashboardและเป็นสองทีมที่แทบจะไม่เคยแลกเปลี่ยนข้อมูลกันเลย
การแบ่งแยกแบบนั้นเป็นเรื่องปกติในงานพัฒนาซอฟต์แวร์จนทีมส่วนใหญ่เลิกสังเกตไปแล้ว และนี่ก็เป็นเหตุผลที่ทำให้ปัญหาด้านการบำรุงรักษาและปัญหาด้านความปลอดภัยที่อยู่ในฟังก์ชันเดียวกัน ถูกมองว่าเป็นสองปัญหาที่ไม่เกี่ยวข้องกัน แทนที่จะเป็นปัญหาเดียว
ต่อไปนี้คือรายละเอียดว่าการตรวจสอบแต่ละอย่างทำอะไรบ้าง ส่วนที่ซ้ำซ้อนกัน และจุดที่โมเดล "เครื่องมือสองอย่าง" มีข้อบกพร่อง
การตรวจสอบคุณภาพโค้ดคืออะไร?
การตรวจสอบคุณภาพโค้ดเป็นการวิเคราะห์แบบคงที่ที่วัดว่าโค้ดนั้นสามารถบำรุงรักษา อ่านง่าย และมีโครงสร้างที่แข็งแรงเพียงใด โดยไม่คำนึงว่าโค้ดนั้นสามารถถูกโจมตีได้หรือไม่ มันไม่ได้ถามว่า “ผู้โจมตีสามารถทำลายโค้ดนี้ได้หรือไม่” แต่ถามว่า “นักพัฒนาสามารถแก้ไขโค้ดนี้ได้อย่างปลอดภัยในอีกหกเดือนข้างหน้าหรือไม่”
โดยทั่วไป การตรวจสอบคุณภาพโค้ดจะประเมินสิ่งต่อไปนี้:
- กลิ่นอายของโค้ดรูปแบบโครงสร้างที่ทำให้การแก้ไขโค้ดทำได้ยากขึ้นเมื่อเวลาผ่านไป
- ความซับซ้อนทางด้านวัฏจักรและด้านการรับรู้ฟังก์ชันและคลาสต่างๆ ที่พัฒนาไปจนเกินจุดที่ใครๆ ก็ไม่สามารถแก้ไขได้อย่างปลอดภัย
- การบำรุงรักษาต้นทุนโดยรวมของการทำงานต่อในไฟล์หรือโมดูลที่กำหนด
- รหัสตายรหัสที่ไม่สามารถเข้าถึงได้หรือไม่ได้ใช้งานซึ่งมีค่าใช้จ่ายถาวร
- การทำสำเนา: หนี้จากการคัดลอกและวาง ซึ่งการแก้ไขหนึ่งครั้งต้องเกิดขึ้นในห้าที่ แต่กลับทำเสร็จในสามที่
- แบบแผนการตั้งชื่อ: การละเมิดที่เพิ่มต้นทุนให้กับผู้อ่านทุกคนในอนาคต
โดยปกติแล้ว ผลลัพธ์ของการตรวจสอบคุณภาพโค้ดจะเป็นคะแนน เส้นแนวโน้ม และรายการข้อบกพร่องจำนวนมาก ซึ่งจัดเรียงตามระดับความรุนแรงของกฎที่กำหนดไว้ ไม่ใช่ตามผลกระทบที่แท้จริง
ก. คืออะไร Code Security ตรวจสอบ?
A code security ตรวจสอบอย่างเป็นทางการมากขึ้น การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST)โดยจะสแกนซอร์สโค้ดเพื่อหาช่องโหว่ที่สามารถใช้ประโยชน์ได้ก่อนที่แอปพลิเคชันจะเริ่มทำงาน มันมองหารูปแบบเฉพาะที่ทำให้ผู้โจมตีสามารถทำสิ่งที่แอปพลิเคชันไม่ได้ออกแบบมาเพื่อให้ทำได้ตั้งแต่แรก
A code security การตรวจสอบโดยทั่วไปจะตรวจพบ:
- ข้อบกพร่องในการฉีด: การโจมตีแบบ SQL injection, การโจมตีแบบ command injection, การโจมตีแบบ code injection
- การเขียนสคริปต์ข้ามไซต์ (XSS)ข้อมูลที่ป้อนเข้ามาโดยไม่ผ่านการตรวจสอบความปลอดภัย ทำให้ผู้โจมตีสามารถรันสคริปต์ในเซสชันของผู้ใช้รายอื่นได้
- การตั้งค่าที่ไม่ถูกต้องและการรั่วไหลของข้อมูลการตั้งค่าและเส้นทางการทำงานของโค้ดที่เปิดเผยข้อมูลโดยไม่ตั้งใจ
- บัฟเฟอร์ล้นปัญหาเกี่ยวกับการจัดการหน่วยความจำที่อาจส่งผลกระทบต่อความสมบูรณ์ของแอปพลิเคชัน
- ช่องโหว่ในการตรวจสอบตัวตนและการอนุญาตการควบคุมการเข้าถึงอ่อนแอหรือไม่มีอยู่เลย
ข้อค้นพบจากก code security การตรวจสอบจะมีการจำแนกประเภท CWE การจัดอันดับความรุนแรง และ (ในเครื่องมือที่พัฒนาแล้ว) หลักฐานการใช้ประโยชน์ ซึ่งเป็นสิ่งที่แยกความแตกต่างระหว่างช่องโหว่ร้ายแรงกับช่องโหว่ทั่วไป SAST เครื่องมือที่แตกต่างจากเครื่องมือที่แค่จับคู่รูปแบบแล้วก็หวังผลเอาเอง
การตรวจสอบคุณภาพโค้ด เทียบกับ... Code Security ตรวจสอบ: ความแตกต่างที่สำคัญ
| การตรวจสอบคุณภาพโค้ด | Code Security ตรวจสอบ (SAST) | |
|---|---|---|
| คำถามหลัก | สามารถบำรุงรักษาได้อย่างปลอดภัยหรือไม่? | สามารถใช้ประโยชน์จากช่องโหว่นี้ได้หรือไม่? |
| มันวัดอะไร | ความซับซ้อน การทำซ้ำ โค้ดที่ไม่ได้ใช้งาน การตั้งชื่อ ความสามารถในการบำรุงรักษา | การโจมตีแบบ Injection, XSS, การตั้งค่าที่ไม่ถูกต้อง, ช่องโหว่ด้านการตรวจสอบสิทธิ์, ปัญหาเกี่ยวกับหน่วยความจำ |
| Standard การอ้างอิง | เป็นแบบจำลองคุณภาพภายใน ไม่มีการรับรองมาตรฐานสากล standard | CWE (Common Weakness Enumeration) คือระบบที่ตรวจสอบความถูกต้องโดยเทียบกับมาตรฐานต่างๆ เช่น OWASP |
| เจ้าของทั่วไป | วิศวกรรม / รองประธานฝ่ายวิศวกรรม | ความปลอดภัยของแอปพลิเคชัน / DevSecOps |
| ผลที่ตามมาจากการเพิกเฉย | ต้นทุนการเปลี่ยนแปลงที่สูงขึ้น กระบวนการเริ่มต้นใช้งานที่ช้าลง การปล่อยเวอร์ชันที่ไม่เสถียร | การรั่วไหลของข้อมูล การไม่ปฏิบัติตามข้อกำหนด ระบบการผลิตถูกโจมตี |
| มันวิ่งไปที่ไหน | CI, CLI ท้องถิ่น | CI, CLI ในเครื่อง และ (ในเครื่องมือขั้นสูงกว่า) IDE |
การตรวจสอบทั้งสองไม่ได้แข่งขันกัน แต่เป็นการตอบคำถามสองข้อที่แตกต่างกันเกี่ยวกับโค้ดบรรทัดเดียวกัน ซึ่งเป็นเหตุผลว่าทำไมการเรียกใช้การตรวจสอบแต่ละส่วนแยกกันจึงทำให้เกิดปัญหา
เหตุใดเครื่องมือวิเคราะห์โค้ดส่วนใหญ่จึงแยกพวกมันออกจากกัน
องค์กรส่วนใหญ่ทำการตรวจสอบทั้งสองแบบอยู่แล้ว เพียงแต่พวกเขาทำการตรวจสอบในผลิตภัณฑ์ที่แตกต่างกันสองชุด มีคอนโซลที่แตกต่างกันสองชุด มีรายการงานค้างที่แตกต่างกันสองชุด และมีรูปแบบการจัดลำดับความสำคัญที่แตกต่างกันสองชุด บนพื้นที่เก็บข้อมูลเดียวกัน
การแบ่งแยกดังกล่าวทำให้เกิดปัญหาที่คาดการณ์ได้สามประการ:
- ไม่มีใครเห็นงานค้างทั้งสองอย่างพร้อมกัน ฟังก์ชันที่มีข้อบกพร่องด้านความปลอดภัยที่สำคัญและคะแนนความสามารถในการบำรุงรักษาอยู่ในระดับอันตราย จะปรากฏเป็นตั๋วสองใบที่แยกจากกันในเครื่องมือสองตัวที่ไม่เกี่ยวข้องกัน ทั้งที่จริงแล้วเป็นเพียงโค้ดชิ้นเดียวที่ต้องการการแก้ไขอย่างเร่งด่วนเป็นสองเท่า
- ปัญหาต่างๆ เกิดขึ้นมากมายจนไม่มีใครแก้ไขได้ทัน เครื่องมือวิเคราะห์โค้ดทุกตัวในท้องตลาดล้วนมีความสามารถในการระบุปัญหาได้ดี ปัญหาคอขวดไม่เคยอยู่ที่การค้นหาปัญหา แต่เป็นเพราะการสแกนคุณภาพหรือการสแกนความปลอดภัยในโค้ดเบสจริง ๆ จะพบปัญหามากกว่าที่ทีมจะมีเวลาแก้ไขได้ และการติดป้ายระดับความรุนแรงแบบตายตัวก็ไม่ได้บอกว่าควรแก้ไขปัญหาใดก่อน
- ความเข้มงวดของกฎเกณฑ์ตายตัวไม่ใช่สิ่งสำคัญอันดับแรก คำว่า “วิกฤต” จากระบบตรวจสอบกฎ และ “วิกฤตเพราะสามารถเข้าถึงและใช้ประโยชน์ได้จริง” นั้นแตกต่างกัน เครื่องมือวิเคราะห์โค้ดส่วนใหญ่จะระบุเพียงข้อแรกเท่านั้น
วิธีที่ดีกว่า: แพลตฟอร์มเดียว, AI เดียว, โมเดลการจัดลำดับความสำคัญเดียว
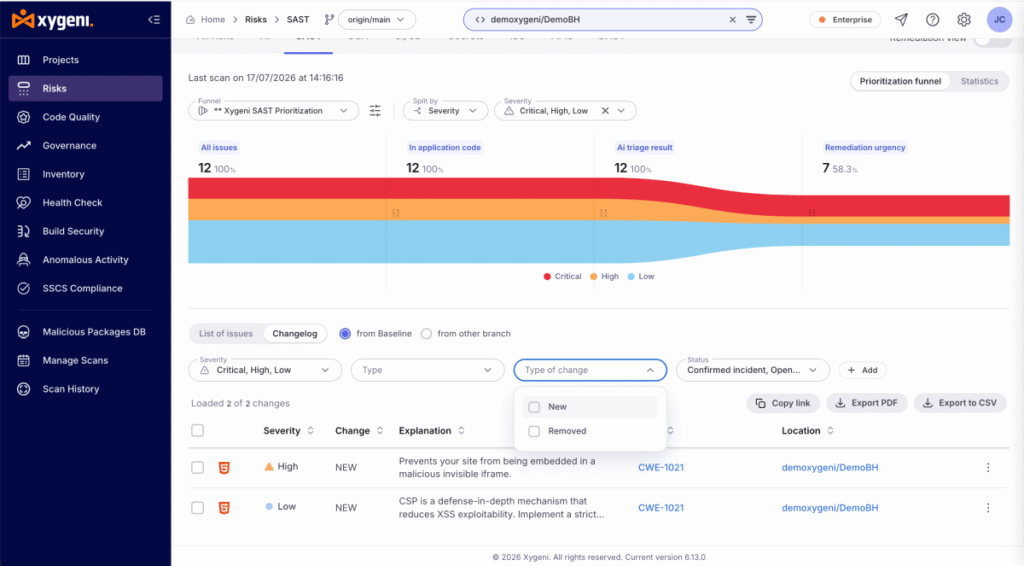
Xygeni ดำเนินการตรวจสอบคุณภาพโค้ดและ code security การวิเคราะห์ในเครื่องสแกนเดียวกัน คอนโซลเดียวกัน และโมเดลการจัดลำดับความสำคัญเดียวกัน ทำให้ปัญหาด้านการบำรุงรักษาและช่องโหว่ด้านความปลอดภัยในไฟล์เดียวกันปรากฏให้เห็นพร้อมกัน แทนที่จะกระจายอยู่ในสองระบบที่ไม่เกี่ยวข้องกัน
- วัด. ของไซเกนี code security ตรวจสอบ (SASTXygeni สแกนหาช่องโหว่การโจมตีแบบ Injection, XSS, การตั้งค่าที่ไม่ถูกต้อง, Buffer Overflow และจุดอ่อนในการตรวจสอบสิทธิ์ โดยทุกการค้นพบจะมีรหัส CWE กำหนดไว้ การตรวจสอบคุณภาพโค้ดของ Xygeni ใช้ระเบียบวิธีวิเคราะห์เดียวกันกับภาษาโปรแกรม 10 ภาษา ได้แก่ Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin และ C/C++ โดยวัดความซับซ้อน ความสามารถในการบำรุงรักษา การทำซ้ำ โค้ดที่ไม่ได้ใช้งาน และการตั้งชื่อภายใต้มาตรฐานเดียวกันอย่างสม่ำเสมอ standardดังนั้น ข้อบกพร่องด้านคุณภาพจึงมีความรุนแรง รายละเอียด CWE (หากมี) และรายละเอียดไฟล์และบรรทัดเท่ากับข้อบกพร่องด้านความปลอดภัย
- จัดลำดับความสำคัญ การตรวจสอบทั้งสองประเภทจะส่งข้อมูลไปยังกระบวนการคัดกรองด้วย AI เดียวกัน ซึ่งจะจัดอันดับผลการตรวจสอบตามผลกระทบที่แท้จริง แทนที่จะเป็นระดับความรุนแรงของกฎเกณฑ์ และทั้งสองแบบจะรวมอยู่ในมุมมองความเสี่ยงทั้งหมดแบบเดียวกัน ดังนั้นหัวหน้าฝ่ายรักษาความปลอดภัยและหัวหน้าฝ่ายวิศวกรรมจึงมองเห็นภาพรวมของความเสี่ยงเดียวกัน แทนที่จะดูจากสเปรดชีตสองแผ่นที่แยกจากกัน
- แก้ไขปัญหา Xygeni ไม่ได้หยุดแค่การระบุปัญหา AI Remediation ยังเสนอวิธีแก้ไขที่พร้อมใช้งานสำหรับปัญหาด้านความปลอดภัย ซึ่งรวมถึง: pull request เครื่องมือนี้สร้างผลลัพธ์ด้านคุณภาพ และจัดอันดับตามความซับซ้อนของการแก้ไข พร้อมทั้งประมาณการเวลาที่ประหยัดได้ คำถามที่เครื่องมือวิเคราะห์โค้ดควรตอบไม่ใช่ "คุณมีกฎกี่ข้อ" แต่เป็น "เมื่อเครื่องมือนี้พบปัญหาเป็นพันๆ ข้อ ใครจะเป็นคนแก้ไข?"
ระบบนี้ทำงานได้ไม่ว่าผลการตรวจสอบจะมาจากเครื่องสแกนของ Xygeni เองหรือจากเครื่องมือของบุคคลที่สามที่ถูกนำเข้าในแพลตฟอร์มแล้วก็ตาม AI Triage และ AI Remediation ใช้ได้กับผลการตรวจสอบด้านความปลอดภัยของ Xygeni เอง และผลการตรวจสอบด้านความปลอดภัยที่ดึงมาจากเครื่องมือต่างๆ เช่น Snyk, Veracode หรือ Checkmarx ดังนั้นการเปลี่ยนไปใช้การตรวจสอบแบบรวมศูนย์จึงไม่จำเป็นต้องลบอะไรออกไปก่อน
สิ่งที่ควรพิจารณาในการเลือกใช้เครื่องมือวิเคราะห์โค้ด
หากคุณกำลังประเมินเครื่องมือวิเคราะห์โค้ด ไม่ว่าจะเป็นเพื่อตรวจสอบคุณภาพโค้ด หรือ... code security ตรวจสอบ หรือทั้งสองอย่าง คำถามเพียงไม่กี่ข้อก็สามารถคัดกรองข้อเสนอจากผู้ขายส่วนใหญ่ได้อย่างรวดเร็ว:
- ระบบจัดอันดับผลการค้นพบโดยพิจารณาจากผลกระทบที่แท้จริง หรือพิจารณาจากระดับความเข้มงวดของกฎเกณฑ์ที่กำหนดไว้ตายตัว? การระบุระดับความรุนแรงไม่ใช่การจัดลำดับความสำคัญ
- มีการตรวจสอบความถูกต้องของการตรวจจับโดยเทียบกับเกณฑ์มาตรฐานอิสระหรือไม่? SAST การกล่าวอ้างความถูกต้องนั้นทำได้ง่าย แต่พิสูจน์ได้ยาก (เอกสารที่ตีพิมพ์) ผลการทดสอบมาตรฐาน OWASPโดยที่อัตราผลบวกจริงและอัตราผลบวกเท็จจะถูกเปิดเผย ซึ่งเป็นความแตกต่างระหว่างข้อกล่าวอ้างและหลักฐาน
- กฎระเบียบมีความโปร่งใสหรือไม่? แคตตาล็อกตัวตรวจจับที่คุณสามารถเรียกดูได้ก่อนทำการสแกนจะบอกคุณว่าเครื่องมือนี้ตรวจสอบอะไรบ้างก่อนที่คุณจะทำการสแกน commit เพื่อมัน
- มันหยุดแค่การระบุปัญหา หรือว่ามันเสนอวิธีแก้ไขด้วย? หากพบปัญหาแต่ไม่มีแนวทางแก้ไข ปัญหานั้นก็จะยิ่งสะสมมากขึ้น ไม่ใช่ปัญหาที่ได้รับการแก้ไขแล้ว
- มันใช้งานได้กับระบบทั้งหมดของคุณ รวมถึงผลลัพธ์จากเครื่องมือที่คุณใช้งานอยู่แล้วหรือไม่? การรวมระบบการมองเห็นให้ชัดเจนนั้นดีกว่าการรวมผู้ขายตั้งแต่วันแรก
- มันสามารถบูรณาการเข้ากับสถานที่ทำงานปัจจุบันได้หรือไม่? CI/CD pull request ตรวจสอบ และสำหรับข้อค้นพบด้านความปลอดภัย IDE จะให้ข้อเสนอแนะในระหว่างที่กำลังเขียนโค้ด ไม่ใช่แค่หลังจากที่รวมโค้ดแล้วเท่านั้น
เวอร์ชันสั้น
การตรวจสอบคุณภาพโค้ดจะถามว่าโค้ดของคุณสามารถบำรุงรักษาได้อย่างปลอดภัยหรือไม่ code security การตรวจสอบถามว่าสามารถถูกใช้ประโยชน์ได้หรือไม่ คำถามทั้งสองข้อมีความสำคัญ ทั้งสองข้อให้ผลลัพธ์ที่คุณต้องดำเนินการ และการนำผลลัพธ์เหล่านั้นไปใช้กับเครื่องมือสองตัวที่ไม่เกี่ยวข้องกัน ทำให้โค้ดเดียวกันดูเหมือนเป็นปัญหาที่แยกจากกันสองปัญหา แทนที่จะเป็นรายการที่มีลำดับความสำคัญเพียงรายการเดียว
ไซเกนี ดำเนินการตรวจสอบทั้งสองอย่างในเครื่องสแกนเดียว จัดอันดับทั้งสองตามผลกระทบที่แท้จริงในขั้นตอนเดียว และแก้ไขทั้งสองอย่างด้วย pull requests แทนที่จะปล่อยให้คุณมีงานค้างมากขึ้น
อยากเห็นของคุณเองไหม code security มีการจัดลำดับความสำคัญของสิ่งที่ค้นพบ แทนที่จะแค่แสดงรายการใช่หรือไม่? เริ่มสแกนฟรีได้เลยบนแพ็กเกจ Developer ของ Xygeni
อยากรู้ไหมว่ามุมมองด้านคุณภาพและความปลอดภัยที่เป็นหนึ่งเดียวทั่วทั้งพอร์ตโฟลิโอของคุณนั้นเป็นอย่างไร? ขอรับการสาธิต ของ Xygeni Code Quality ควบคู่ไปกับ Code Security.

คำถามที่พบบ่อย
การตรวจสอบคุณภาพโค้ดเหมือนกับการ... หรือไม่? code security ตรวจสอบ?
ไม่ การตรวจสอบคุณภาพโค้ดจะวัดความสามารถในการบำรุงรักษา ความซับซ้อน การทำซ้ำ และการตั้งชื่อ code security ตรวจสอบ (SAST(เครื่องมือเหล่านี้ใช้วัดช่องโหว่ด้านความปลอดภัย เช่น ช่องโหว่การฉีดข้อมูล ช่องโหว่ XSS การตั้งค่าที่ไม่ถูกต้อง และจุดอ่อนในการตรวจสอบสิทธิ์) เครื่องมือเหล่านี้วิเคราะห์โค้ดเดียวกัน แต่ตอบคำถามที่แตกต่างกัน และผลการวิเคราะห์อาจถูกระบุว่าเป็นปัญหาด้านคุณภาพ ปัญหาด้านความปลอดภัย หรือทั้งสองอย่างพร้อมกัน
ความหมายของ SASTและมันเกี่ยวข้องกับอย่างไร code security ตรวจสอบ?
SAST Static Application Security Testing ย่อมาจาก Static Application Security Testing ซึ่งเป็นชื่อทางเทคนิคสำหรับสิ่งที่คนส่วนใหญ่หมายถึงว่า “code security "ตรวจสอบ": การสแกนซอร์สโค้ดเพื่อหาช่องโหว่ก่อนที่แอปพลิเคชันจะทำงาน โดยไม่ต้องเรียกใช้งานแอปพลิเคชันนั้น ทุกๆ code security การตรวจสอบในโพสต์นี้หมายถึง SAST โดยเฉพาะอย่างยิ่ง เมื่อเปรียบเทียบกับ DAST ซึ่งเป็นการทดสอบแอปพลิเคชันที่กำลังทำงานอยู่จากภายนอก
เครื่องมือเดียวสามารถทำการตรวจสอบคุณภาพโค้ดและ... ไปพร้อมกันได้หรือไม่ code security ตรวจสอบ?
ใช่ Xygeni ทดสอบคุณภาพโค้ดและ code security การวิเคราะห์จะดำเนินการในเครื่องสแกนและคอนโซลเดียวกัน ดังนั้นการตรวจสอบทั้งสองประเภทจึงใช้โมเดลการจัดลำดับความสำคัญเดียวกัน แทนที่จะแยกอยู่ในเครื่องมือสองตัวที่มีรายการงานที่ต้องทำต่างกัน การค้นพบจากแต่ละประเภทยังคงมีการจำแนกประเภทของตนเอง (CWE สำหรับความปลอดภัย ตัวชี้วัดความซับซ้อน/ความสามารถในการบำรุงรักษาสำหรับคุณภาพ)
คุณควรตรวจสอบคุณภาพโค้ดบ่อยแค่ไหน หรือควรทำอย่างไร code security ตรวจสอบ?
ควรดำเนินการตรวจสอบทั้งสองอย่างอย่างต่อเนื่อง ไม่ใช่การตรวจสอบเพียงครั้งเดียว standard รูปแบบคือการสแกนในทุกๆ pull request ใน CI ด้วย guardrails เกณฑ์การประเมินจะพิจารณาจากประเด็นใหม่ที่เกิดขึ้น แทนที่จะพิจารณาจากงานค้างทั้งหมดที่ได้รับมา ดังนั้นทีมต่างๆ จะได้รับการประเมินจากสิ่งที่พวกเขาเพิ่มเข้ามา ไม่ใช่จากภาระงานที่สะสมมาหลายปี
