






การสแกนช่องโหว่เป็นส่วนสำคัญของกลยุทธ์ด้านความปลอดภัยที่แข็งแกร่ง เนื่องจากซอฟต์แวร์โอเพนซอร์ส (OSS) ประกอบขึ้นเป็นส่วนใหญ่ของโค้ดเบส (บ่อยครั้งมากถึง 90%) การระบุและแก้ไขช่องโหว่ตั้งแต่เนิ่นๆ จึงมีความสำคัญอย่างยิ่งต่อการปกป้องห่วงโซ่อุปทานซอฟต์แวร์ของคุณ Xygeni เพิ่มประสิทธิภาพการสแกนช่องโหว่แบบดั้งเดิมโดยการผสานรวมการตรวจจับมัลแวร์แบบเรียลไทม์และช่องทางการจัดลำดับความสำคัญอัจฉริยะ ทำให้มั่นใจได้ว่าทีมของคุณไม่เพียงแต่ตรวจจับ แต่ยังสามารถจัดลำดับความสำคัญและแก้ไขความเสี่ยงด้านความปลอดภัยที่สำคัญที่สุดได้อีกด้วย
นับตั้งแต่บทความนี้ได้รับการตีพิมพ์ครั้งแรก แนวทางการจัดลำดับความสำคัญของ Xygeni ได้ขยายออกไปอย่างเต็มรูปแบบ ASPM ชั้น: ช่องทางที่ขับเคลื่อนด้วย AI ซึ่งใช้เกณฑ์การให้คะแนนเดียวกัน ได้แก่ การเข้าถึง การใช้ประโยชน์ EPSS และบริบททางธุรกิจ กับผลลัพธ์ที่ได้จากเครื่องสแกนของ Xygeni เอง และ จากเครื่องมือของบุคคลที่สามที่มีอยู่แล้วในระบบของคุณ โดยทำการเชื่อมโยงและกำจัดข้อมูลซ้ำซ้อนจากเครื่องมือเหล่านั้นทั้งหมด และสร้างมุมมองที่มีลำดับความสำคัญเพียงมุมมองเดียว แทนที่จะแสดงเป็นรายการแยกต่างหากสำหรับแต่ละเครื่องมือ
การสแกนหาช่องโหว่คืออะไร?
การสแกนหาช่องโหว่ คือกระบวนการที่ระบุจุดอ่อนในซอฟต์แวร์ ระบบ และเครือข่ายของคุณเครื่องมือนี้จะตรวจสอบโค้ดเบส การตั้งค่า และไลบรารีโอเพนซอร์สของคุณ เพื่อค้นหาภัยคุกคามด้านความปลอดภัยก่อนที่ผู้โจมตีจะสามารถใช้ประโยชน์จากช่องโหว่เหล่านั้นได้ เนื่องจากซอฟต์แวร์โอเพนซอร์สยังคงครองส่วนใหญ่ของโค้ดเบส การสแกนช่องโหว่จึงมีความสำคัญอย่างยิ่งต่อการรักษาความปลอดภัยของสภาพแวดล้อมและป้องกันการละเมิดก่อนที่จะเกิดขึ้น
เหตุใดการสแกนช่องโหว่ของ Xygeni จึงปกป้องคุณได้ดีที่สุด
ไซเกนี การสแกนช่องโหว่ให้ประโยชน์มากกว่าแค่การตรวจจับ เครื่องมือของเราให้การบล็อกภัยคุกคามแบบเรียลไทม์ การจัดลำดับความสำคัญของความเสี่ยงอย่างชาญฉลาด และการเชื่อมต่อที่ราบรื่น CI/CD pipeline การผสานรวมอย่างลงตัว ช่วยให้ระบบรักษาความปลอดภัยเข้ากับขั้นตอนการทำงานและกระบวนการพัฒนาของคุณได้อย่างราบรื่น นี่คือวิธีที่ฟีเจอร์ล้ำสมัยของ Xygeni ช่วยเพิ่มประสิทธิภาพการจัดการช่องโหว่ของคุณ:
การตรวจจับมัลแวร์แบบเรียลไทม์: บล็อกภัยคุกคามก่อนที่จะถึงตัวคุณ
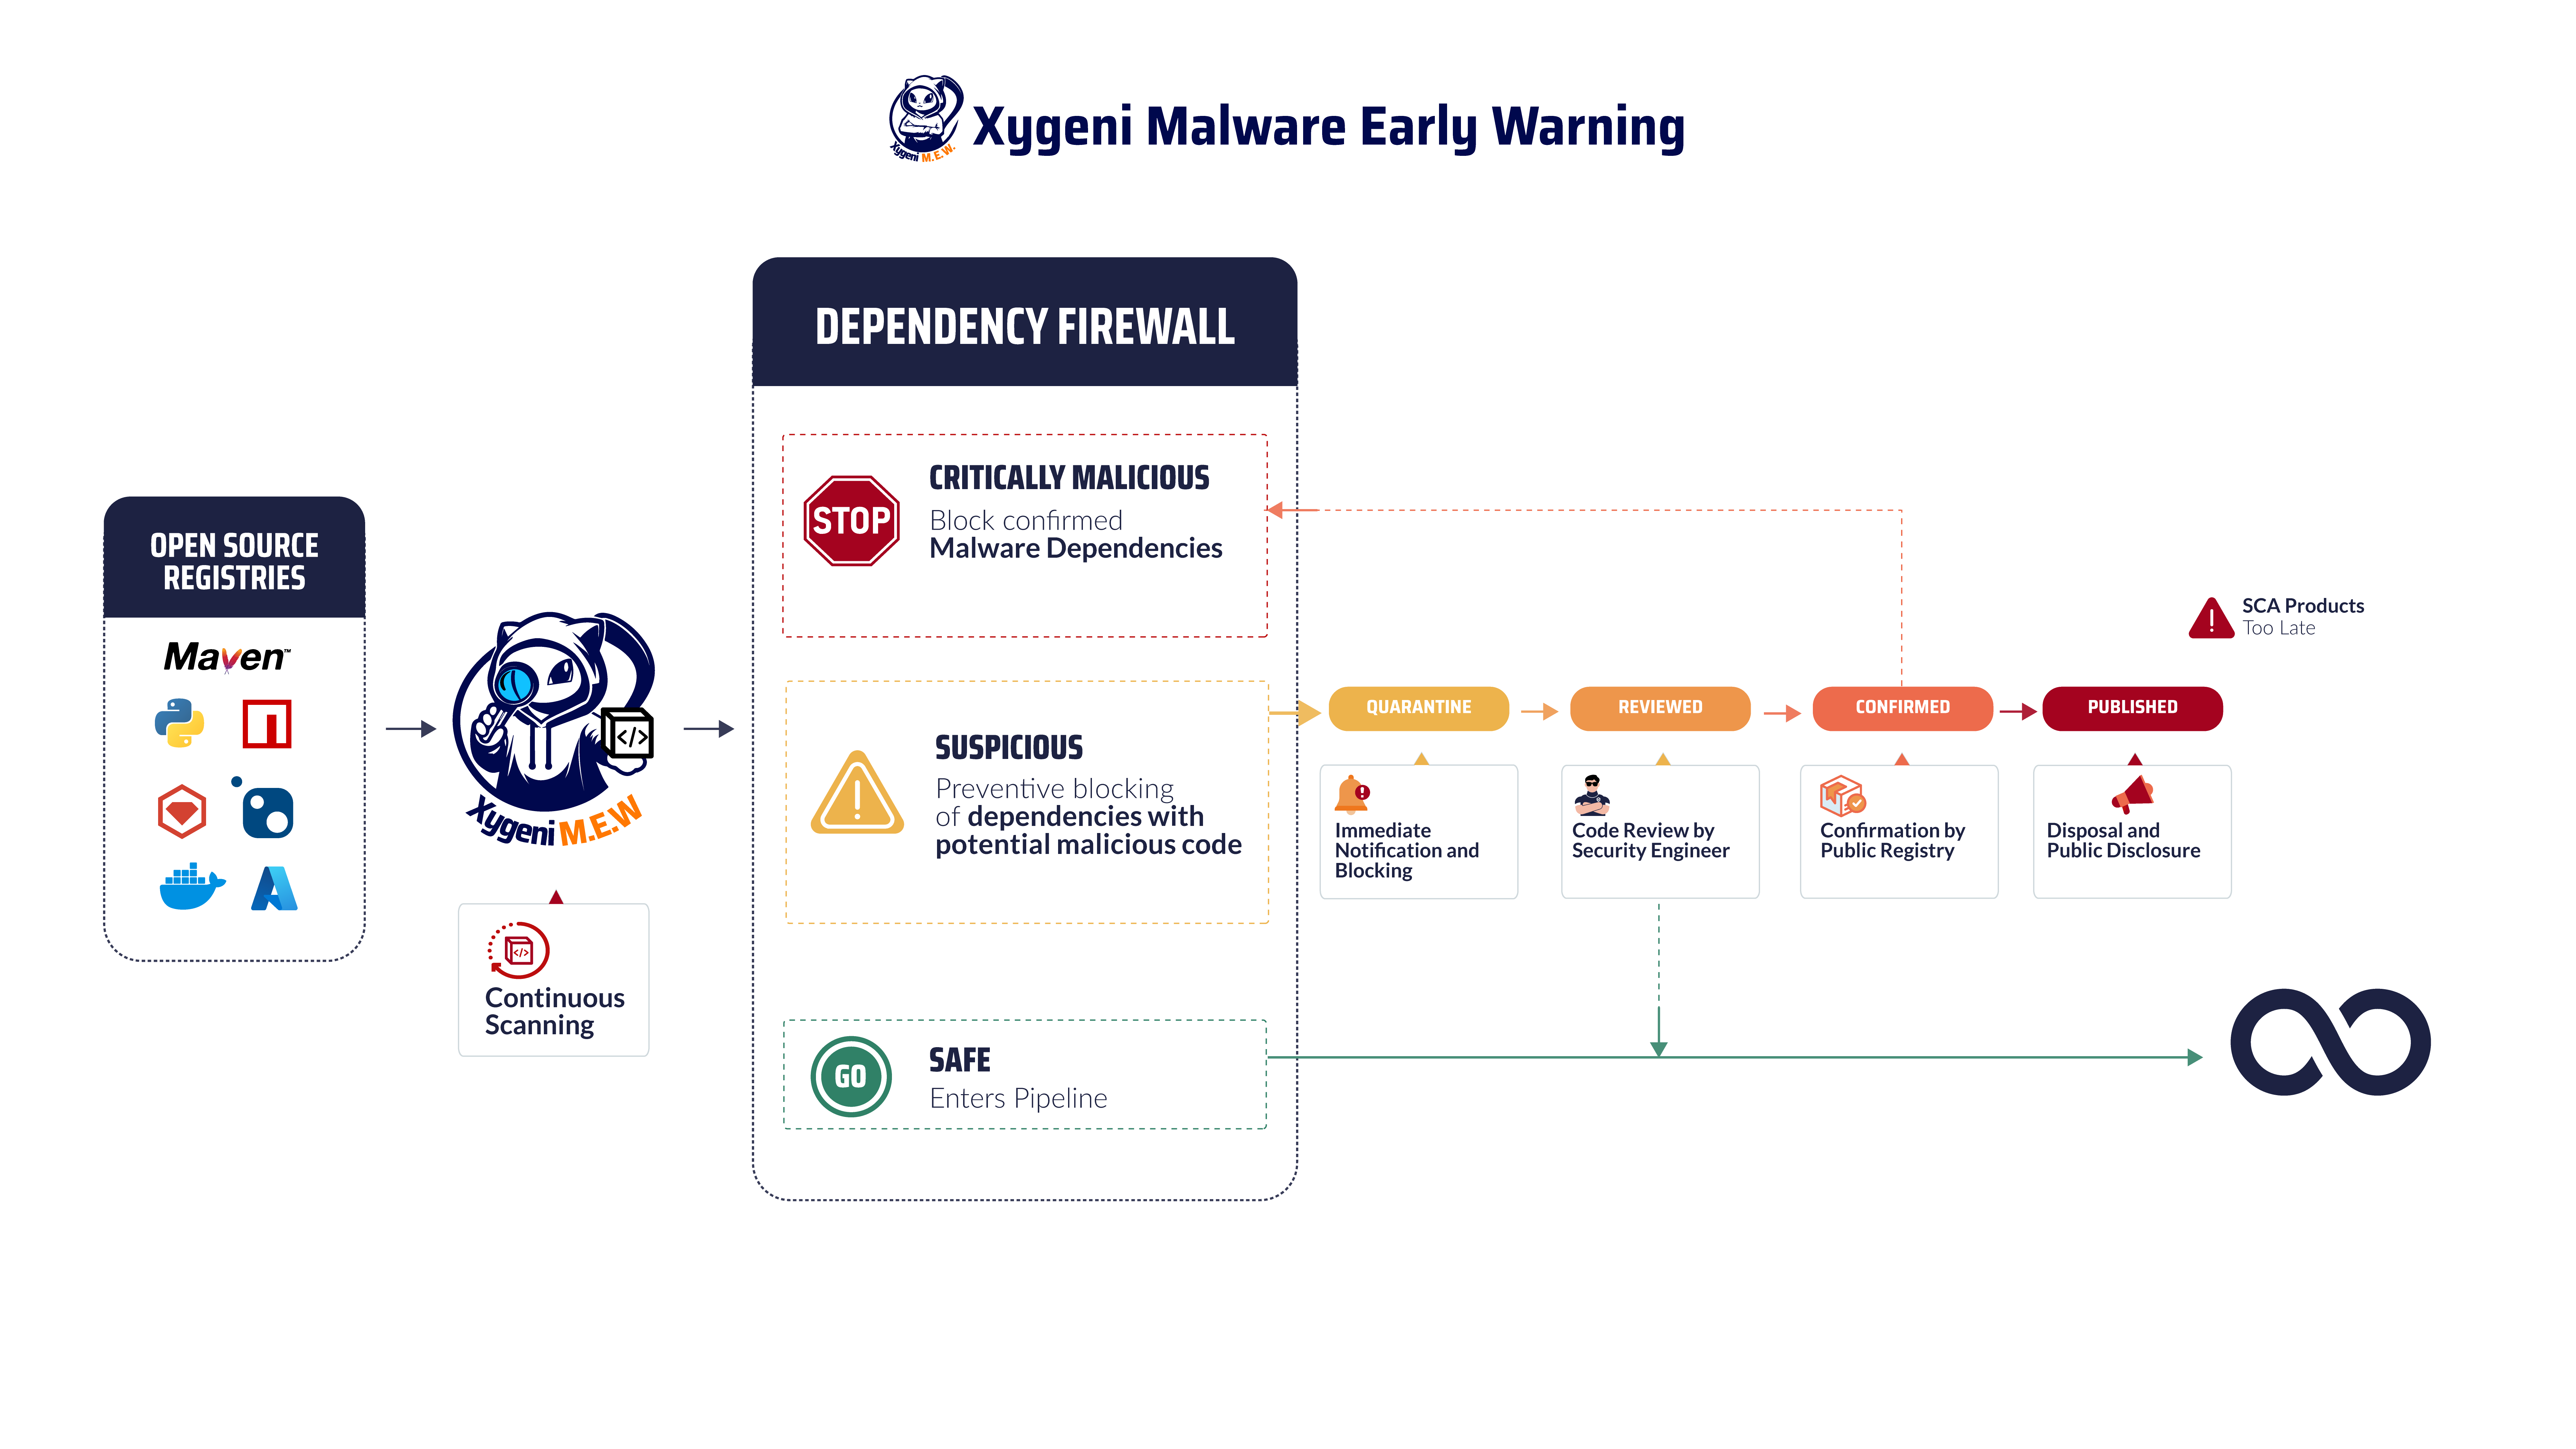
ลดความเสี่ยงและปกป้องแอปพลิเคชันของคุณจากมัลแวร์ด้วย ระบบตรวจจับมัลแวร์ล่วงหน้าของ Xygeniโซลูชันที่ครอบคลุมของเรานำเสนอการตรวจสอบการพึ่งพาแบบเรียลไทม์ ช่วยให้มั่นใจได้ว่าภัยคุกคามจะถูกตรวจพบและลดผลกระทบก่อนที่จะส่งผลกระทบต่อซอฟต์แวร์ของคุณ โดยการสแกนคลังเก็บข้อมูลสาธารณะอย่างต่อเนื่อง เช่น NPM, Mavenและ PyPIXygeni จะบล็อกแพ็กเกจที่เป็นอันตรายทันทีที่ถูกเผยแพร่ ป้องกันไม่ให้แพ็กเกจเหล่านั้นแทรกซึมเข้าสู่ระบบของคุณ
การจัดการส่วนประกอบโอเพนซอร์สมีความสำคัญอย่างยิ่งในแวดวงการพัฒนาซอฟต์แวร์ในปัจจุบัน เนื่องจากความเสี่ยงด้านช่องโหว่และโค้ดที่เป็นอันตรายมีเพิ่มมากขึ้น Xygeni's Open Source Security โซลูชันนี้ช่วยลดความเสี่ยงจากมัลแวร์ได้อย่างมาก โดยการสแกนและบล็อกแพ็กเกจที่เป็นอันตรายตั้งแต่จุดที่เผยแพร่ การตรวจสอบอย่างต่อเนื่องของเราครอบคลุมรีจิสทรีสาธารณะหลายแห่ง ทำให้มั่นใจได้ว่าทุกส่วนประกอบได้รับการตรวจสอบอย่างละเอียดถี่ถ้วนในด้านความปลอดภัยและความสมบูรณ์
ความสามารถอันทรงพลังของ Xygeni ช่วยให้ทีมของคุณรักษาความปลอดภัยและความน่าเชื่อถือของโครงการซอฟต์แวร์ได้ โดยการจัดลำดับความสำคัญของปัญหาที่สำคัญและปรับปรุงกระบวนการแก้ไขให้มีประสิทธิภาพยิ่งขึ้น ช่วยให้คุณมุ่งเน้นไปที่สิ่งที่สำคัญที่สุดได้
การให้คะแนน CVE และการบูรณาการ EPSS: การจัดลำดับความสำคัญของช่องโหว่ที่สามารถถูกโจมตีได้มากที่สุด
Xygeni ช่วยเพิ่มประสิทธิภาพ การให้คะแนน CVE ด้วยระบบการให้คะแนนการทำนายการโจมตี (EPSS) เพื่อการประเมินความเสี่ยงที่ครอบคลุมมากขึ้น ในขณะที่คะแนน CVE ประเมินความรุนแรงของช่องโหว่ EPSS จะทำนายโอกาสในการโจมตี ทำให้ทีมของคุณสามารถจัดลำดับความสำคัญตามทั้งความรุนแรงและความเป็นไปได้ในการโจมตีในโลกแห่งความเป็นจริงได้
ตัวอย่างเช่น CVE-2021-44228 (Log4j) ซึ่งมีคะแนน CVE สูง ก็มีความน่าจะเป็นสูงที่จะถูกโจมตีโดยพิจารณาจากข้อมูล EPSS การผสมผสานนี้ช่วยให้คุณจัดลำดับความสำคัญของช่องโหว่ที่ก่อให้เกิดความเสี่ยงสูงสุด ทำให้ทีมของคุณมุ่งเน้นไปที่ภัยคุกคามที่อันตรายที่สุดก่อน
ช่องทางการจัดลำดับความสำคัญ: มุ่งเน้นแก้ไขสิ่งที่สำคัญที่สุด
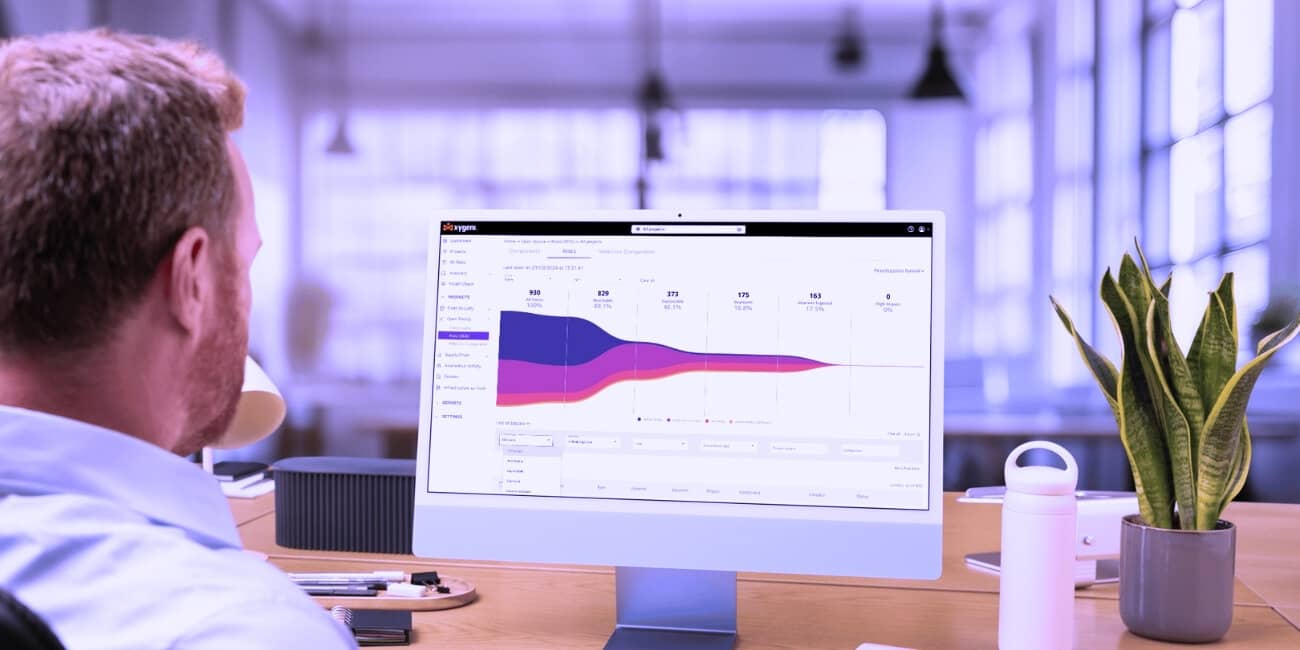
เครื่องมือจัดลำดับความสำคัญของ Xygeni ช่วยลดความซับซ้อนในการจัดการปัญหาด้านความปลอดภัยจำนวนมาก เครื่องมือเหล่านี้ช่วยให้คุณกรองและมุ่งเน้นไปที่ช่องโหว่ที่สำคัญที่สุดโดยใช้เกณฑ์การจัดลำดับความสำคัญแบบกำหนดเอง แทนที่จะต้องค้นหาผ่านปัญหาหลายพันรายการ Xygeni ช่วยให้ทีมของคุณมุ่งเน้นไปที่ปัญหาที่ก่อให้เกิดภัยคุกคามร้ายแรงที่สุด เช่น ช่องโหว่ที่เข้าถึงได้ หรือช่องโหว่ที่ถูกใช้งานอยู่ในปัจจุบัน
นอกจากนี้ คุณยังสามารถใช้ประโยชน์จากช่องทางสำเร็จรูปต่างๆ เช่น การจัดลำดับความสำคัญทั่วไป ได้อีกด้วย CI/CD การจัดลำดับความสำคัญ และ IaC การจัดลำดับความสำคัญ ช่องทางเหล่านี้ช่วยปรับปรุงกระบวนการให้มีประสิทธิภาพยิ่งขึ้นcisการสร้างไอออน ช่วยประหยัดเวลาและทรัพยากรที่มีค่า
ช่องทางการจัดลำดับความสำคัญแบบปรับแต่งได้หลายขั้นตอน
เครื่องมือจัดลำดับความสำคัญของ Xygeni รองรับขั้นตอนที่กำหนดค่าได้มากถึงแปดขั้นตอน โดยผสมผสานเกณฑ์ที่สร้างไว้ล่วงหน้า เช่น การเข้าถึงได้และความเสี่ยงต่อการถูกโจมตี เข้ากับคุณสมบัติเฉพาะขององค์กร เพื่อให้ทีมรักษาความปลอดภัยไม่ต้องยึดติดกับสูตรตายตัว ผลการค้นหาจะไหลผ่านเครื่องมือนี้ไปยังระดับการดำเนินการที่ชัดเจน ได้แก่ ทันที โดยเร็วที่สุด วางแผนไว้ และรายการที่ต้องทำ แทนที่จะเป็นรายการแบบ "วิกฤต/สูง/ปานกลาง/ต่ำ" เพียงรายการเดียว ซึ่งใกล้เคียงกับวิธีการที่ทีมวางแผนงานแก้ไขในแต่ละสปรินต์มากกว่า
CI/CD Pipeline การบูรณาการ: ความปลอดภัยที่ฝังอยู่ในทุกขั้นตอน
เรื่องความปลอดภัยไม่ควรเป็นเรื่องที่นึกถึงทีหลัง Xygeni ผสานรวมเข้ากับระบบที่เป็นที่นิยมโดยตรง CI/CD แพลตฟอร์มเช่น เจนกิ้นส์การผสานรวมนี้ช่วยให้สามารถตรวจจับและแก้ไขช่องโหว่ได้ตั้งแต่เนิ่นๆ ป้องกันไม่ให้ช่องโหว่หลุดรอดไปสู่การใช้งานจริง รวมถึงการผสานรวม GitHub Actions และ CircleCI เข้าด้วยกัน
Pull Request การสแกน: ตรวจจับปัญหาได้ก่อนที่จะรวมเข้าด้วยกัน
ของไซเกนี Pull Request การสแกน สแกนหาช่องโหว่แบบเรียลไทม์เมื่อมีข้อมูลใหม่ pull requests ถูกสร้างขึ้น มันตรวจจับปัญหาต่างๆ เช่น ด้วย SQL Injection or การเขียนสคริปต์ข้ามไซต์ (XSS) ก่อนที่จะรวมเข้ากับระบบการผลิต การตรวจพบข้อบกพร่องเหล่านี้ตั้งแต่เนิ่นๆ จะช่วยให้ทีมของคุณแก้ไขความเสี่ยงด้านความปลอดภัยได้โดยไม่ทำให้รอบการปล่อยเวอร์ชันล่าช้าหรือเกิดภาระทางเทคนิคเพิ่มขึ้น
การวิเคราะห์การเข้าถึง: กำจัดสิ่งรบกวนและจัดลำดับความสำคัญของภัยคุกคามที่แท้จริง
การวิเคราะห์การเข้าถึงของ Xygeni ไปไกลกว่า standard การตรวจจับโดยการระบุช่องโหว่ เรียกใช้ระหว่างรันไทม์แทนที่จะทำให้ทีมของคุณจมอยู่กับปัญหามากมายนับไม่ถ้วน Xygeni มุ่งเน้นไปที่ช่องโหว่ที่สำคัญกว่า สามารถใช้ประโยชน์ได้อย่างเต็มที่ ในสภาพแวดล้อมของคุณ
Xygeni ช่วยลดสิ่งรบกวนโดยการกรองสิ่งที่ไม่สามารถเข้าถึงได้ระหว่างการทำงานออกไป ทำให้ทีมของคุณสามารถมุ่งเน้นไปที่เป้าหมายหลักได้ ภัยคุกคามด้านความปลอดภัยที่เร่งด่วนที่สุดแนวทางนี้ช่วยลด บวกเท็จ และย่อให้เล็กสุด เตือนเมื่อยล้า.
ทีมของคุณมุ่งเน้นไปที่ความเสี่ยงที่แท้จริง ไม่ใช่ปัญหาที่มีลำดับความสำคัญต่ำ Xygeni ช่วยให้คุณใช้เวลาและทรัพยากรได้อย่างมีประสิทธิภาพในการจัดการกับปัญหาเหล่านั้น ช่องโหว่ที่สำคัญเพื่อป้องกันไม่ให้ภัยคุกคามที่ซ่อนเร้นเล็ดลอดเข้ามาได้
การแก้ไขปัญหาอัตโนมัติ: แก้ไขช่องโหว่ได้อย่างง่ายดาย
ระบบรักษาความปลอดภัยควรสนับสนุนการพัฒนา ไม่ใช่เป็นอุปสรรค ฟีเจอร์การแก้ไขปัญหาอัตโนมัติของ Xygeni ช่วยให้ทีมของคุณสามารถแก้ไขช่องโหว่ได้โดยตรงผ่านทางระบบรักษาความปลอดภัยของคุณ CI/CD pipelineทันทีที่ Xygeni ตรวจพบช่องโหว่ ระบบจะสามารถติดตั้งแพทช์โดยอัตโนมัติ ทำให้การพัฒนาของคุณดำเนินต่อไปได้โดยไม่ต้องมีการแทรกแซงด้วยตนเอง ระบบอัตโนมัตินี้ช่วยลดเวลาหยุดทำงานและเพิ่มประสิทธิภาพการทำงาน
การจัดการใบอนุญาตโอเพนซอร์ส: มั่นใจได้ในการปฏิบัติตามกฎระเบียบ
นอกจากการสแกนหาช่องโหว่แล้ว Xygeni ยังช่วยจัดการใบอนุญาตโอเพนซอร์สโดยทำให้มั่นใจว่าโค้ดของคุณยังคงเป็นไปตามข้อกำหนด แนวปฏิบัติที่ดีที่สุดของ OWASP และอุตสาหกรรมอื่นๆ standardคุณสมบัตินี้ช่วยลดความเสี่ยงทางกฎหมายโดยการระบุและแก้ไขการละเมิดใบอนุญาตโอเพนซอร์ส ทำให้ซอฟต์แวร์ของคุณเป็นไปตามข้อกำหนดและมีความปลอดภัย
ทำไมต้องเลือก Xygeni?
- การตรวจจับมัลแวร์แบบเรียลไทม์ตรวจจับและบล็อกมัลแวร์ได้ทันที ก่อนที่มันจะแทรกซึมเข้าสู่ซอฟต์แวร์ของคุณ
- การให้คะแนน CVE และการบูรณาการ EPSSจัดลำดับความสำคัญของช่องโหว่โดยพิจารณาจากทั้งความรุนแรงและความสามารถในการใช้ประโยชน์ เพื่อให้มั่นใจว่าปัญหาที่สำคัญจะได้รับการแก้ไขก่อน
- ช่องทางการจัดลำดับความสำคัญที่ปรับแต่งได้คัดกรองประเด็นที่ไม่สำคัญออกไป และมุ่งเน้นไปที่สิ่งที่สำคัญที่สุด
- การแก้ไขอัตโนมัติ: ติดตั้งแพทช์รักษาความปลอดภัยโดยอัตโนมัติภายในระบบของคุณ CI/CD pipeline, ลดการหยุดชะงักให้น้อยที่สุด
- CI/CD บูรณาการ: ผสานรวมอย่างลงตัว การสแกนช่องโหว่ ในทุกขั้นตอนของกระบวนการพัฒนาของคุณ
- ปฏิบัติตามเสมอ: ตรวจสอบให้แน่ใจว่าเป็นไปตามมาตรฐานอุตสาหกรรม standardและลดความเสี่ยงในการละเมิดสัญญาอนุญาตแบบโอเพนซอร์ส
ปกป้องซอฟต์แวร์ของคุณด้วยเครื่องมือสแกนช่องโหว่และตรวจจับมัลแวร์แบบเรียลไทม์ของ Xygeni
อย่ารอให้เกิดการละเมิดก่อน ด้วยเครื่องมือสแกนช่องโหว่และตรวจจับมัลแวร์แบบเรียลไทม์ของ Xygeni คุณสามารถตรวจจับและบล็อกภัยคุกคามได้อย่างทันท่วงที ก่อนที่จะเกิดขึ้น มุ่งเน้นไปที่การแก้ไขความเสี่ยงที่สำคัญที่สุด และปรับปรุงกระบวนการจัดการช่องโหว่ของคุณให้มีประสิทธิภาพยิ่งขึ้นด้วยช่องทางการจัดลำดับความสำคัญที่ปรับแต่งได้และการแก้ไขปัญหาอัตโนมัติ ก้าวล้ำหน้าภัยคุกคามที่เกิดขึ้นใหม่ และทำให้มั่นใจได้ว่าซอฟต์แวร์ของคุณยังคงปลอดภัยและเป็นไปตามข้อกำหนด
ชั้นการจัดลำดับความสำคัญนี้เองที่ทำให้แพลตฟอร์มของ Xygeni สามารถทำงานร่วมกับเครื่องมือที่คุณใช้งานอยู่แล้วได้ หากคุณกำลังอยู่ในระหว่างการย้ายข้อมูลจากเครื่องสแกนอื่น หรือยังไม่พร้อมที่จะเปลี่ยนเครื่องสแกนใหม่ Xygeni จะรับข้อมูลเหล่านั้นมาใช้ ประมวลผลและแก้ไขปัญหาด้วยระบบ AI เช่นเดียวกับเครื่องมือเดิม และช่วยให้คุณเลิกใช้เครื่องมือเก่าได้ตามกำหนดเวลาของคุณเอง โดยไม่มีช่องว่างในการใช้งาน
พร้อมที่จะปกป้องซอฟต์แวร์ของคุณแล้วหรือยัง? ขอรับการสาธิต เข้าร่วมกับเราวันนี้และเรียนรู้ว่า Xygeni Vulnerability Scan สามารถเปลี่ยนแปลงกลยุทธ์การจัดการช่องโหว่ของคุณได้อย่างไร
คำถามที่พบบ่อย
การสแกนช่องโหว่และการจัดลำดับความสำคัญของช่องโหว่แตกต่างกันอย่างไร?
การสแกนช่องโหว่จะตรวจจับจุดอ่อนในโค้ด การกำหนดค่า และส่วนประกอบโอเพนซอร์ส การจัดลำดับความสำคัญเป็นขั้นตอนแยกต่างหากในการตัดสินใจว่าจะแก้ไขข้อบกพร่องใดก่อน โดยใช้สัญญาณต่างๆ เช่น ข้อมูลความสามารถในการโจมตีของ EPSS และการวิเคราะห์การเข้าถึง แทนที่จะถือว่าข้อบกพร่องทุกอย่างมีความเร่งด่วนเท่ากัน
โปรแกรมสแกนช่องโหว่ของ Xygeni ตรวจจับมัลแวร์ได้ด้วยหรือไม่ หรือตรวจจับเฉพาะช่องโหว่ที่ทราบกันดีอยู่แล้ว (CVE)?
ทั้งสองอย่าง Xygeni ผสานรวมการสแกนช่องโหว่แบบดั้งเดิมตาม CVE เข้ากับการตรวจจับมัลแวร์แบบเรียลไทม์ในรีจิสทรีสาธารณะ เช่น NPM, Maven และ PyPI ดังนั้นแพ็กเกจที่เป็นอันตรายที่เผยแพร่ใหม่จะถูกบล็อก ณ จุดที่เผยแพร่ ไม่ใช่แค่ช่องโหว่ที่รู้จักหรือเปิดเผยแล้วเท่านั้น
EPSS คืออะไร และเหตุใดจึงมีความสำคัญควบคู่ไปกับคะแนน CVE?
EPSS (Exploit Prediction Scoring System) เป็นระบบที่ทำนายโอกาสที่ช่องโหว่จะถูกโจมตีจริง ในขณะที่คะแนน CVE วัดความรุนแรงในเชิงทฤษฎี การนำทั้งสองอย่างมารวมกัน ดังที่ Xygeni ทำ ช่วยให้ทีมสามารถจัดลำดับความสำคัญของช่องโหว่ที่มีทั้งความรุนแรงและมีโอกาสถูกโจมตีอย่างสมจริงได้
สามารถเรียกใช้การสแกนช่องโหว่โดยอัตโนมัติได้หรือไม่ CI/CDหรือต้องมีขั้นตอนแยกต่างหาก?
Xygeni ผสานรวมโดยตรงกับ CI/CD แพลตฟอร์มต่างๆ เช่น Jenkins, GitHub Actions และ CircleCI จะทำการสแกนโดยอัตโนมัติทุกครั้งที่มีการสร้างและปรับใช้ รวมถึง... pull request การสแกนเพื่อตรวจจับปัญหาต่างๆ เช่น SQL injection หรือ XSS ก่อนการรวมโค้ด

