






การให้คะแนน CVE และความปลอดภัยของ CVE เป็นสิ่งจำเป็นสำหรับการปกป้องแอปพลิเคชันซอฟต์แวร์สมัยใหม่จากภัยคุกคามทางไซเบอร์ที่เกิดขึ้นใหม่ การระบุและจัดลำดับความสำคัญของช่องโหว่อย่างมีประสิทธิภาพช่วยให้องค์กรสามารถจัดการกับความเสี่ยงที่สำคัญที่สุดก่อนได้ การให้คะแนน CVE ช่วยให้... standardCVE เป็นวิธีจัดลำดับช่องโหว่ตามระดับความรุนแรง ในขณะที่แนวทางปฏิบัติด้านความปลอดภัยของ CVE ช่วยให้มั่นใจได้ว่าความเสี่ยงเหล่านั้นได้รับการจัดการและลดผลกระทบอย่างเหมาะสม
ใน 2025, มีการเผยแพร่ CVE จำนวน 48,185 รายการ เพิ่มขึ้น 20.6% จาก 39,962 รายการในปี 2024 และ 38% ถูกจัดอยู่ในระดับความรุนแรงสูงหรือวิกฤต ด้วยปริมาณที่เพิ่มขึ้นอย่างรวดเร็วเช่นนี้ การมีระบบการให้คะแนน CVE และกลยุทธ์ด้านความปลอดภัยที่แข็งแกร่งจึงไม่ใช่ทางเลือกอีกต่อไป แต่เป็นสิ่งจำเป็น
ปัญหาใหญ่กว่านั้นไม่ใช่แค่ปริมาณ แต่เป็นเพราะการวิเคราะห์แบบดั้งเดิมไม่สามารถตามทันได้ NVD ของ NIST ได้เพิ่มข้อมูล CVE เกือบ 42,000 รายการในปี 2025 ซึ่งมากกว่าปีใดๆ ก่อนหน้าถึง 45% แต่ก็ยังไม่เพียงพอที่จะตามทันจำนวนการส่งข้อมูลที่เพิ่มขึ้น ส่งผลให้มีเพียง 28% ของ CVE ที่เปิดเผยใหม่ในปี 2025 เท่านั้นที่ได้รับข้อมูลเสริมจาก NVD อย่างครบถ้วน (คะแนน CVSS, การจำแนกประเภท CWE, ข้อมูล CPE) ซึ่งลดลงอย่างมากจาก 46.2% ในปี 2024 ตัวเลขเหล่านี้เน้นย้ำถึงความเร่งด่วนที่เพิ่มขึ้นสำหรับองค์กรต่างๆ ในการมีมาตรการรักษาความปลอดภัย CVE ของตนเอง แทนที่จะพึ่งพาข้อมูลจาก NVD ที่ส่งมาตรงเวลาเพียงอย่างเดียว
การให้คะแนน CVE คืออะไร และเหตุใดจึงมีความสำคัญต่อความปลอดภัยของ CVE?
CVE ย่อมาจาก Common Vulnerabilities and Exposures ซึ่งเป็นรายการช่องโหว่และความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่เปิดเผยต่อสาธารณะ แต่ละรายการในรายการ CVE จะมีรหัสเฉพาะที่เรียกว่า CVE ID ซึ่งอ้างอิงถึงช่องโหว่นั้นๆ โดยเฉพาะ บริษัท MITRE Corporation เป็นผู้ดูแลระบบนี้ standardกำหนดวิธีการระบุและจัดทำรายการช่องโหว่ เพื่อให้มั่นใจว่าทุกคนในสายงานความปลอดภัยทางไซเบอร์ใช้แหล่งอ้างอิงเดียวกันเมื่อพูดคุยเกี่ยวกับภัยคุกคามเฉพาะด้าน
การให้คะแนน CVE คือการประเมินแต่ละรายการ CVE และกำหนดคะแนนตัวเลขตามระดับความรุนแรง คะแนนนี้ช่วยให้องค์กรกำหนดระดับความสำคัญในการแก้ไขช่องโหว่ได้
ระบบนี้ช่วยให้พวกเขาสามารถจัดสรรทรัพยากรได้อย่างมีประสิทธิภาพและลดความเสี่ยงที่อาจเกิดขึ้นได้ ระบบการให้คะแนน CVE ประเมินปัจจัยต่างๆ เช่น ความง่ายในการโจมตี นอกจากนี้ยังพิจารณาถึงผลกระทบต่อความลับ ความสมบูรณ์ และความพร้อมใช้งาน (ซึ่งมักเรียกว่า "สามเสาหลัก CIA") และยังประเมินศักยภาพในการแก้ไขปัญหาอีกด้วย
NVD, รายชื่อ CVE ของ MITRE และระบบการให้คะแนน CVE ทำงานร่วมกันอย่างไร
การทำความเข้าใจความเชื่อมโยงระหว่างฐานข้อมูลความเปราะบางระดับชาติ (NVD) กับ... รายชื่อ MITREและระบบรักษาความปลอดภัย CVE นั้นมีความสำคัญอย่างยิ่งต่อการทำความเข้าใจวิธีการจัดการช่องโหว่ในระบบนิเวศความปลอดภัยทางไซเบอร์
รายการ MITRE CVE List เริ่มต้นด้วยการระบุช่องโหว่และกำหนดรหัส CVE ให้กับช่องโหว่เหล่านั้น อย่างไรก็ตาม รายการนี้ให้ข้อมูลพื้นฐานเกี่ยวกับช่องโหว่แต่ละรายการเท่านั้น NVD ซึ่งดำเนินการโดย... สถาบันแห่งชาติ Standardเทคโนโลยีสารสนเทศและการสื่อสาร (NIST)ช่วยเสริมข้อมูลนี้ให้สมบูรณ์ยิ่งขึ้นด้วยการให้คำอธิบายโดยละเอียด ข้อมูลอ้างอิง และที่สำคัญที่สุดคือ การให้คะแนน CVE ผ่านทาง ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS).
NVD เป็นแหล่งข้อมูลสำคัญเนื่องจากทำหน้าที่เป็นคลังเก็บข้อมูลของ standardข้อมูลช่องโหว่แบบอิงตามคะแนน CVSS ซึ่งช่วยให้องค์กรเข้าใจผลกระทบของช่องโหว่ได้อย่างครอบคลุมมากขึ้น NVD ไม่เพียงแต่มีคะแนน CVSS เท่านั้น แต่ยังมีข้อมูลเชิงลึกเพิ่มเติม เช่น:
- คำอธิบายโดยละเอียด ของแต่ละช่องโหว่ รวมถึงรายละเอียดทางเทคนิคและบริบทที่ช่องโหว่นั้นอาจถูกนำไปใช้ประโยชน์ได้
- ตัวชี้วัดผลกระทบ ซึ่งแสดงให้เห็นว่าช่องโหว่ดังกล่าวอาจส่งผลกระทบต่อส่วนต่างๆ ของระบบในองค์กรได้อย่างไร
- ข้อมูลเกี่ยวกับการแก้ไขปัญหา เช่น ลิงก์ไปยังแพทช์ คำแนะนำ และมาตรการบรรเทาผลกระทบ
เนื่องจากมีเนื้อหาที่ครอบคลุม NVD จึงเป็นแหล่งข้อมูลหลักสำหรับองค์กรต่างๆ เมื่อต้องการประเมินผลกระทบในโลกแห่งความเป็นจริงของช่องโหว่ และทำความเข้าใจวิธีการแก้ไขปัญหาอย่างมีประสิทธิภาพ
CVSS: ระบบการให้คะแนน CVE ที่ใช้กันมากที่สุดในด้านความปลอดภัยทางไซเบอร์
วิธีการให้คะแนน CVE ที่ใช้กันอย่างแพร่หลายที่สุดคือ ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS)ระบบ CVSS ได้รับการดูแลและพัฒนาโดย Forum of Incident Response and Security Teams (FIRST) โดยระบบ CVSS ให้บริการ... standardวิธีการวัดความรุนแรงของช่องโหว่ที่เป็นมาตรฐาน ทำให้องค์กรสามารถจัดลำดับความสำคัญในการแก้ไขปัญหาช่องโหว่ใดก่อนได้ง่ายขึ้น
โดยเฉพาะอย่างยิ่ง CVSS จะให้คะแนนความเสี่ยงด้านความปลอดภัยในระดับ 0 ถึง 10 โดยที่ 0 หมายถึงไม่มีความเสี่ยง และ 10 หมายถึงระดับความรุนแรงสูงสุด นอกจากนี้ การให้คะแนนยังอิงตามกลุ่มตัวชี้วัดหลักสี่กลุ่ม ได้แก่:
คะแนนฐาน:
สิ่งนี้สะท้อนถึงลักษณะเฉพาะที่แท้จริงของช่องโหว่ ซึ่งคงที่ตลอดเวลาและในสภาพแวดล้อมของผู้ใช้ต่างๆ คะแนนพื้นฐานพิจารณาปัจจัยต่างๆ เช่น ความสามารถในการใช้ประโยชน์ ซึ่งหมายถึงความง่ายในการใช้ประโยชน์จากช่องโหว่ นอกจากนี้ยังประเมินผลกระทบต่อการรักษาความลับ ความสมบูรณ์ และความพร้อมใช้งานอีกด้วย
คะแนนชั่วคราว:
ระบบจะปรับคะแนนพื้นฐานตามปัจจัยที่เปลี่ยนแปลงไปตามเวลา เช่น การแก้ไขปัญหา หรือการใช้ช่องโหว่อยู่ในปัจจุบัน ตัวชี้วัดด้านเวลาประกอบด้วย ความสมบูรณ์ของโค้ดช่องโหว่ ระดับการแก้ไข และความน่าเชื่อถือของรายงาน
คะแนนสิ่งแวดล้อม:
วิธีนี้ช่วยให้องค์กรสามารถปรับแต่งคะแนน CVSS ให้สะท้อนถึงผลกระทบของช่องโหว่ภายในสภาพแวดล้อมเฉพาะของตนได้ โดยคำนึงถึงปัจจัยต่างๆ เช่น ความสำคัญของระบบที่ได้รับผลกระทบ และความเสียหายที่อาจเกิดขึ้นกับระบบอื่นๆ
กลุ่มเมตริกเสริม:
ตัวชี้วัดนี้ถูกนำมาใช้ใน CVSS เวอร์ชัน 4.0 และให้บริบทเพิ่มเติมที่สามารถส่งผลต่อการประเมินความเสี่ยงโดยรวม ซึ่งรวมถึงข้อพิจารณาต่างๆ เช่น ข้อกำหนดด้านความปลอดภัย ตัวชี้วัดที่สามารถใช้ระบบอัตโนมัติได้ (ซึ่งวัดว่าระบบอัตโนมัติส่งผลกระทบต่อการโจมตีอย่างไร) และลักษณะเฉพาะที่อาจไม่เข้ากับกลุ่มตัวชี้วัดอื่นๆ แม้ว่าคะแนน CVSS โดยรวมจะไม่รวมตัวชี้วัดเหล่านี้ แต่ก็ให้ข้อมูลเชิงลึกที่มีค่า ดังนั้นจึงช่วยให้องค์กรตัดสินใจได้อย่างชาญฉลาดมากขึ้นcisข้อเสนอแนะเกี่ยวกับการจัดการช่องโหว่
รุ่นล่าสุด ซีวีเอสเอส เวอร์ชัน 4.0 นำเสนอการปรับปรุงเหล่านี้เพื่อเพิ่มความแม่นยำและประโยชน์ใช้สอยของการให้คะแนนช่องโหว่ โดยการปรับปรุงตัวชี้วัด CVSS v4.0 สามารถจับภาพความซับซ้อนและบริบทของช่องโหว่ได้อย่างมีประสิทธิภาพมากขึ้น ซึ่งทำให้มั่นใจได้ว่าคะแนนจะให้ผลลัพธ์ที่แม่นยำยิ่งขึ้นcisเป็นการสะท้อนถึงความเสี่ยงที่แท้จริง
ตัวอย่างในโลกแห่งความเป็นจริง: CVE-2021-44228 (Log4Shell)
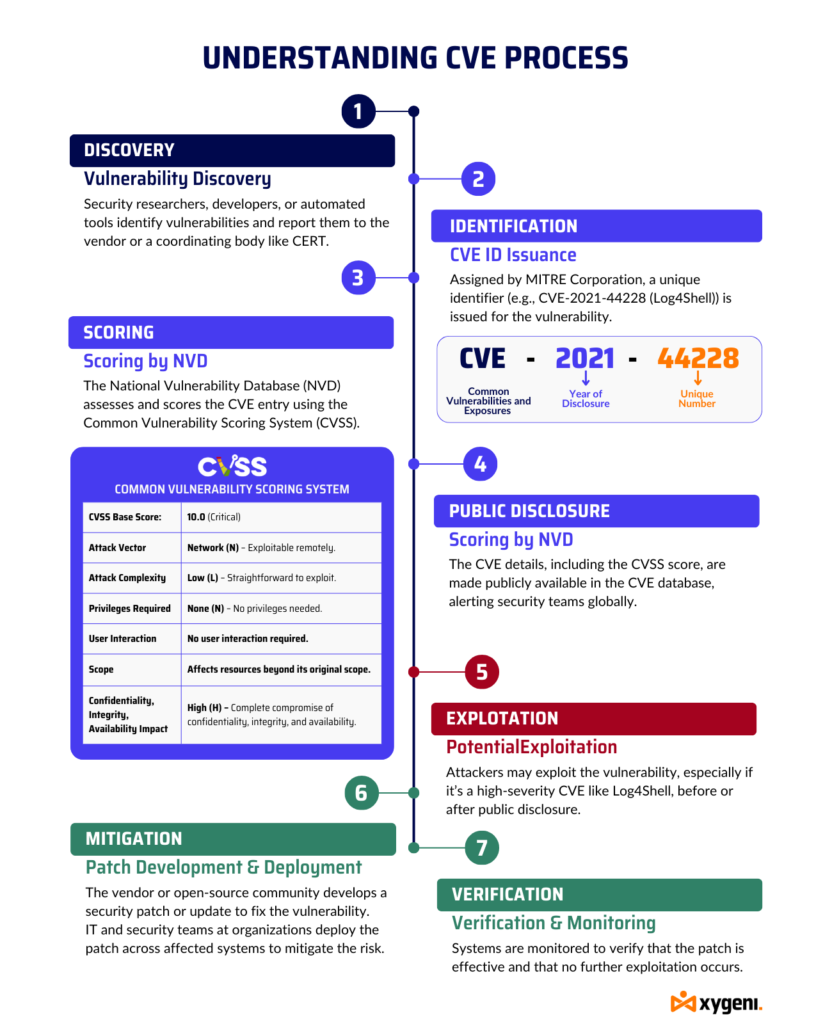
เพื่อแสดงให้เห็นว่าการให้คะแนน CVE ทำงานอย่างไรในทางปฏิบัติ ลองมาดู CVE-2021-44228 ซึ่งรู้จักกันทั่วไปในชื่อ Log4Shell กัน ช่องโหว่ของไลบรารี Apache Log4j 2 ช่องโหว่นี้อนุญาตให้มีการเรียกใช้โค้ดจากระยะไกล (RCE) ส่งผลให้ผู้โจมตีสามารถควบคุมระบบที่ได้รับผลกระทบได้
- รหัส CVE: CVE-2021-44228
- คะแนนพื้นฐานของ CVSS: 10.0 (คริติคอล)
- เวกเตอร์การโจมตี: เครือข่าย (N) – สามารถถูกโจมตีจากระยะไกลได้
- ความซับซ้อนของการโจมตี: ระดับต่ำ (L) – สามารถใช้ประโยชน์ได้ง่าย
- สิทธิพิเศษที่ต้องการ: ไม่มี (N) – ไม่จำเป็นต้องมีสิทธิพิเศษใดๆ
- การโต้ตอบกับผู้ใช้: ไม่มี (N) – ไม่จำเป็นต้องมีการโต้ตอบจากผู้ใช้
- ขอบเขต: เปลี่ยนแปลง (C) – ส่งผลกระทบต่อทรัพยากรที่อยู่นอกเหนือขอบเขตเดิม
- ผลกระทบต่อการรักษาความลับ ความสมบูรณ์ และความพร้อมใช้งาน: ระดับสูง (H) – ความลับ ความสมบูรณ์ และความพร้อมใช้งานถูกละเมิดอย่างสมบูรณ์
NVD ให้คะแนน CVSS ที่ 10.0 ซึ่งบ่งชี้ถึงระดับความรุนแรงสูงสุด ลักษณะการแพร่กระจายอย่างกว้างขวางของช่องโหว่นี้ ประกอบกับความง่ายในการใช้ประโยชน์ ทำให้ช่องโหว่นี้เป็นเรื่องสำคัญอันดับต้นๆ ที่ต้องแก้ไขทั่วโลก
ความท้าทายในการให้คะแนน CVE และผลกระทบต่อความปลอดภัยของ CVE
ในขณะที่ ช่องโหว่และความเสี่ยงทั่วไป (CVE) ระบบเสนอให้ standardแม้ว่าจะเป็นวิธีการที่มีประสิทธิภาพในการระบุและติดตามช่องโหว่ แต่ก็มีข้อจำกัดหลายประการที่ส่งผลต่อประสิทธิภาพในการจัดการความเสี่ยง
CVE-2021-44228 (ล็อก 4 เชลล์) แสดงให้เห็นถึงความท้าทายเหล่านี้:
- รายละเอียดเกี่ยวกับการแสวงประโยชน์มีจำกัด: CVE-2021-44228 ถึงแม้จะมีตัวระบุที่ไม่ซ้ำกัน แต่ก็ขาดรายละเอียดที่ครอบคลุมเกี่ยวกับวิธีการที่ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่นี้ ถึงแม้ผู้เชี่ยวชาญจะพิจารณาว่ามีความสำคัญอย่างยิ่ง แต่ข้อมูลใน CVE ก็ไม่ได้อธิบายวิธีการที่ผู้โจมตีใช้หรือการกำหนดค่าเฉพาะที่เพิ่มความเสี่ยงอย่างครบถ้วน ช่องว่างนี้ทำให้องค์กรไม่แน่ใจเกี่ยวกับความเสี่ยงในโลกแห่งความเป็นจริง
- ความผันแปรในการรายงาน: CVE บันทึกต่างๆ มีเนื้อหาและคุณภาพที่แตกต่างกันอย่างมาก บางบันทึก เช่น CVE-2021-44228บางแหล่งข้อมูลให้คำอธิบายโดยละเอียดและข้อมูลทางเทคนิค ในขณะที่บางแหล่งข้อมูลให้ข้อมูลที่สั้นหรือไม่ครบถ้วน ความไม่สอดคล้องกันนี้เป็นความท้าทายสำหรับองค์กรในการประเมินความเสี่ยงของช่องโหว่โดยอาศัยเพียงข้อมูลในรหัส CVE เท่านั้น
- การขาดความเกี่ยวข้องตามบริบท: CVE รายการต่างๆ ใช้ a standardรูปแบบที่อาจไม่สะท้อนบริบทเฉพาะของสภาพแวดล้อมต่างๆ ตัวอย่างเช่น CVE-2021-44228 ช่องโหว่นี้ส่งผลกระทบต่อระบบแตกต่างกันไป ขึ้นอยู่กับโครงสร้างพื้นฐานของบริษัท ความไม่สอดคล้องกันนี้ส่งผลให้การประเมินความเสี่ยงไม่ถูกต้อง หากรายละเอียดของ CVE ไม่ตรงกับสภาพแวดล้อมเฉพาะนั้นๆ
- ความล่าช้าในการเปิดเผยข้อมูล: มักจะมีความล่าช้าเกิดขึ้นระหว่างการค้นพบช่องโหว่และการเพิ่มช่องโหว่นั้นลงในฐานข้อมูล CVE ในช่วงเวลานี้ ผู้โจมตีอาจใช้ประโยชน์จากช่องโหว่ต่างๆ เช่น CVE-2021-44228 ก่อนที่เรื่องจะถูกเปิดเผยต่อสาธารณะ ซึ่งจะเพิ่มความเสี่ยงเนื่องจากความล่าช้าในการรับรู้และการแก้ไขปัญหา
- เน้นที่ช่องโหว่ที่ทราบแล้ว: CVE ข้อมูลที่รวบรวมไว้จะครอบคลุมเฉพาะช่องโหว่ที่เปิดเผยต่อสาธารณะเท่านั้น ซึ่งทำให้ช่องโหว่แบบ Zero-day และภัยคุกคามที่ไม่เคยเปิดเผยมาก่อนถูกละเลย การพึ่งพาข้อมูลเหล่านี้เพียงอย่างเดียวจึงไม่เหมาะสม CVE ทำให้องค์กรเผชิญกับความเสี่ยงใหม่ๆ ที่ฐานข้อมูลยังไม่ได้บันทึกไว้
- คุณภาพของผลงานที่ส่งเข้ามาไม่สม่ำเสมอ: คุณภาพของ CVE จำนวนรายการจะแตกต่างกันไปตามแหล่งข้อมูล บางแหล่งเช่น CVE-2021-44228บางคนได้รับข้อมูลอัปเดตเป็นประจำพร้อมรายละเอียดใหม่ๆ ในขณะที่บางคนข้อมูลคงที่ ทำให้เกิดความไม่สอดคล้องกันและอาจมีช่องว่างในข้อมูลได้
- รายการงานค้างสำหรับการพัฒนา NVD: แม้หลังจากมีการเผยแพร่ CVE แล้ว ก็ไม่มีการรับประกันว่าจะได้รับการประเมินคะแนนอย่างรวดเร็ว CVE จำนวน 54,914 รายการจากปี 2024–2025 ยังคงอยู่ในคิวของ NVD รอการวิเคราะห์อย่างเต็มรูปแบบ ในเดือนเมษายน 2026 NIST ประกาศว่าจะให้ความสำคัญกับการเพิ่มรายละเอียดในทันทีสำหรับ CVE เท่านั้น CISแคตตาล็อกช่องโหว่ที่ถูกใช้ประโยชน์ (KEV) ของ A ซอฟต์แวร์ที่ใช้ภายในรัฐบาลกลาง และซอฟต์แวร์สำคัญตามที่กำหนดไว้ในคำสั่งบริหารที่ 14028 ส่วนข้อมูลอื่นๆ จะได้รับการปรับปรุงตามความพยายามอย่างเต็มที่ ซึ่งหมายความว่าองค์กรส่วนใหญ่ไม่สามารถคาดหวังได้อีกต่อไปว่าคะแนน CVSS จะพร้อมใช้งานเมื่อพวกเขาต้องการมากที่สุด
EPSS: การยกระดับความปลอดภัยของ CVE เพื่อการจัดการช่องโหว่อย่างครอบคลุม
CVE-2021-44228 นอกจากนี้ยังเน้นให้เห็นถึงจุดที่ ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS)แม้จะแข็งแกร่ง แต่ก็ยังมีข้อบกพร่องอยู่บ้าง ข้อบกพร่องนี้เน้นย้ำถึงความสำคัญของ ใช้ประโยชน์จากระบบการให้คะแนนการทำนาย (EPSS).
EPSS คืออะไร?
กำไรต่อหุ้น ใช้กรอบการทำงานที่ขับเคลื่อนด้วยข้อมูลเพื่อคาดการณ์โอกาสในการถูกโจมตีจากช่องโหว่ต่างๆ เช่น CVE-2021-44228 ภายใน 30 วันข้างหน้า ซึ่งแตกต่างจาก CVSSซึ่งเป็นการวัดผลกระทบที่อาจเกิดขึ้น กำไรต่อหุ้น ประเมินความน่าจะเป็นของการถูกเอารัดเอาเปรียบโดยอาศัยข้อมูลและแนวโน้มในอดีต
เหตุใด EPSS จึงมีความสำคัญ?
- การจัดลำดับความสำคัญที่ได้รับการปรับปรุง: กำไรต่อหุ้น ช่วยให้องค์กรสามารถจัดลำดับความสำคัญของช่องโหว่ได้ ไม่ใช่แค่จากความรุนแรงเท่านั้น แต่ยังรวมถึงโอกาสในการถูกโจมตีด้วย ตัวอย่างเช่น เมื่อทีมรักษาความปลอดภัยทราบว่า CVE-2021-44228 เนื่องจากมีความเป็นไปได้สูงที่จะถูกเอารัดเอาเปรียบ พวกเขาจึงมุ่งเน้นความพยายามในการฟื้นฟูในพื้นที่ที่จำเป็นที่สุด
- การป้องกันเชิงรุก: กำไรต่อหุ้น ช่วยให้ทีมรักษาความปลอดภัยสามารถดำเนินการเชิงรุกเพื่อป้องกันช่องโหว่ที่มีแนวโน้มจะถูกโจมตี ซึ่งจะช่วยลดความเสี่ยงของการโจมตีที่ประสบความสำเร็จ
- บริบท Decisการสร้างไอออน: กำไรต่อหุ้น ให้บริบทเพิ่มเติมที่ CVSS การดำเนินการด้วยตนเองอาจพลาดสิ่งสำคัญ เช่น การระบุช่องโหว่ที่ผู้โจมตีมุ่งเป้าหมายโดยเฉพาะ ซึ่งจะนำไปสู่การวางแผนกลยุทธ์ที่รอบคอบและมีประสิทธิภาพมากขึ้นcisการสร้างไอออน
- การเพิ่มประสิทธิภาพทรัพยากร: สำหรับองค์กรที่มีทรัพยากรจำกัด กำไรต่อหุ้น ช่วยให้สามารถจัดสรรทรัพยากรไปยังจุดอ่อนที่ก่อให้เกิดภัยคุกคามร้ายแรงที่สุดได้อย่างมีประสิทธิภาพ ทำให้กลยุทธ์การป้องกันมีประสิทธิผลมากยิ่งขึ้น
ข้อจำกัดของ EPSS
แม้จะมีข้อได้เปรียบ กำไรต่อหุ้น มีข้อจำกัด มันอาศัยข้อมูลในอดีตซึ่งอาจไม่สะท้อนถึงสถานการณ์ภัยคุกคามในปัจจุบันเสมอไป การมุ่งเน้นในระยะสั้นเพื่อคาดการณ์การโจมตีภายใน 30 วันอาจมองข้ามภัยคุกคามในระยะยาว
กำไรต่อหุ้น ให้ข้อมูลเชิงลึกทั่วไปโดยไม่คำนึงถึงบริบทเฉพาะของแต่ละสภาพแวดล้อม สุดท้ายแล้ว มันขึ้นอยู่กับรูปแบบการโจมตีในอดีต ซึ่งอาจไม่ครอบคลุมการเปลี่ยนแปลงอย่างรวดเร็วในเทคนิคการโจมตีหรือช่องโหว่ที่เพิ่งค้นพบใหม่
การสร้างสมดุลระหว่าง CVE และ EPSS เพื่อการจัดการช่องโหว่ที่ดีที่สุด
เพื่อจัดการกับช่องโหว่ได้อย่างมีประสิทธิภาพ องค์กรต้องเข้าใจและแก้ไขข้อจำกัดของทั้งสองด้าน CVSS และ กำไรต่อหุ้นการบูรณาการเครื่องมือเหล่านี้ทำให้มองเห็นภาพรวมของช่องโหว่ได้อย่างครอบคลุมมากขึ้น แนวทางนี้จะสร้างสมดุลระหว่างความรุนแรงกับโอกาสในการถูกโจมตี นำไปสู่การจัดลำดับความสำคัญที่ดีขึ้นและการตัดสินใจอย่างมีข้อมูลcisการสร้างไอออน และผลลัพธ์ด้านความปลอดภัยทางไซเบอร์ที่ดีขึ้น
รับมือกับความท้าทายในการจัดลำดับความสำคัญของช่องโหว่ที่สำคัญ
ตลอดบทความนี้ เราได้สำรวจรายละเอียดที่ซับซ้อนของการให้คะแนน CVE บทบาทสำคัญของฐานข้อมูลช่องโหว่แห่งชาติ (NVD) และวิธีที่เครื่องมือต่างๆ เช่น ระบบการให้คะแนนการทำนายการโจมตี (EPSS) ช่วยเพิ่มความลึกซึ้งให้กับการจัดการช่องโหว่โดยการทำนายโอกาสในการโจมตี อย่างไรก็ตาม การจัดการช่องโหว่อย่างมีประสิทธิภาพนั้นต้องการมากกว่าแค่การเข้าใจแนวคิดเหล่านี้—มันต้องการแนวทางที่ครอบคลุมซึ่งปรับให้เข้ากับความต้องการด้านความปลอดภัยเฉพาะขององค์กรของคุณ
จากประมาณ ช่องโหว่ที่ทราบแล้ว 176,000 รายการจากจำนวนช่องโหว่ทั้งหมดกว่า 19,000 รายการ มีคะแนน CVSS อยู่ระหว่าง 9.0–10.0 ซึ่งบ่งชี้ถึงความเสี่ยงระดับวิกฤต อย่างไรก็ตาม ช่องโหว่ส่วนใหญ่—ประมาณ 77.5%—มีคะแนนอยู่ในช่วงกลาง คือ 4.0 ถึง 8.0 การกระจายตัวที่กว้างนี้เน้นให้เห็นถึงความท้าทายในการจัดลำดับความสำคัญว่าควรแก้ไขช่องโหว่ใดก่อน และจะดำเนินการอย่างไรด้วยทรัพยากรที่จำกัด ในขณะที่ยังคงรักษาระบบป้องกันที่แข็งแกร่งไว้ได้
การวิเคราะห์องค์ประกอบซอฟต์แวร์ของ Xygeni (SCA) โซลูชันนี้ช่วยแก้ไขความท้าทายดังกล่าวโดยการผสานรวมการให้คะแนน CVE เข้ากับ EPSS และเครื่องมือบริบทอื่นๆ ทำให้คุณเห็นภาพรวมของช่องโหว่ได้อย่างครบถ้วน โซลูชันของเราจะสแกนโค้ดของคุณอย่างละเอียดจากหลายแหล่ง รวมถึง NPM, GitHub และ OWD เพื่อให้มั่นใจว่าคุณจะไม่พลาดภัยคุกคามด้านความปลอดภัยใดๆ

Xygeni เป็นอย่างไร SCA โซลูชันนี้เปลี่ยนการให้คะแนน CVE ให้เป็นการปฏิบัติจริง
จากจำนวน CVE ทั้งหมด 48,185 รายการที่เผยแพร่ในปี 2025 มี 38% ที่ได้รับการจัดอันดับความรุนแรงสูงหรือวิกฤต และคะแนน CVSS เฉลี่ยสำหรับปีนั้นอยู่ที่ 6.60 นั่นหมายความว่ามีป้ายกำกับ "วิกฤต" และ "สูง" จำนวนมากที่แย่งชิงทรัพยากรการแก้ไขที่มีจำกัด และนั่นยังไม่รวมถึงข้อเท็จจริงที่ว่ามีเพียง 28% ของ CVE ทั้งหมดในปี 2025 เท่านั้นที่ได้รับการปรับปรุง NVD อย่างเต็มรูปแบบตั้งแต่แรก
การวิเคราะห์องค์ประกอบซอฟต์แวร์ของ Xygeni (SCA) โซลูชันนี้แก้ไขความท้าทายดังกล่าวโดยการผสานรวมการให้คะแนน CVE เข้ากับ EPSS และสัญญาณบริบทเพิ่มเติม ทำให้คุณเห็นภาพรวมของช่องโหว่ได้อย่างสมบูรณ์ โดยไม่ขึ้นอยู่กับว่า NVD ได้ทำการเสริมข้อมูล CVE นั้นๆ แล้วหรือไม่ มันจะสแกนโค้ดเบสของคุณบน npm, GitHub และรีจิสทรีโอเพนซอร์สอื่นๆ เพื่อให้แน่ใจว่าไม่มีอะไรหลุดรอดไปได้โดยไม่ถูกตรวจพบ
นี่คือวิธีที่มันช่วยเสริมกลยุทธ์การจัดการช่องโหว่ของคุณ:
- การให้คะแนน CVE + การบูรณาการ EPSS การนำระดับความรุนแรง (CVSS) มาผสานรวมกับโอกาสในการถูกโจมตี (EPSS) หมายความว่าทีมของคุณจะแก้ไขปัญหาที่เกิดขึ้นจริงในสภาพแวดล้อมจริงก่อน ไม่ใช่แค่แก้ไขปัญหาที่ได้คะแนนสูงสุดบนกระดาษเท่านั้น
- การวิเคราะห์การเข้าถึงได้ Xygeni ไม่ได้หยุดแค่เพียงการตรวจพบ CVE ในโครงสร้างการพึ่งพาของแอปพลิเคชันของคุณเท่านั้น แต่ยังตรวจสอบว่าเส้นทางการทำงานของโค้ดที่มีช่องโหว่นั้นสามารถเข้าถึงได้จริงในแอปพลิเคชันของคุณหรือไม่ ซึ่งจะช่วยลดข้อมูลที่ไม่จำเป็นลงอย่างมาก และมุ่งเน้นการแก้ไขไปที่ความเสี่ยงที่สามารถใช้ประโยชน์ได้จริง
- การรับรู้บริบท Xygeni ดึงข้อมูลจากแหล่งคำแนะนำและระบบการให้คะแนนหลายแหล่งพร้อมกัน ทำให้สามารถปรับให้เข้ากับสภาพแวดล้อมเฉพาะขององค์กรของคุณ แทนที่จะใช้คะแนนความรุนแรงแบบเดียวที่ใช้ได้กับทุกกรณี
- การตรวจสอบอย่างต่อเนื่องและการแจ้งเตือนแบบเรียลไทม์ มีการเผยแพร่ CVE ใหม่และคะแนน EPSS ใหม่ตลอดเวลา Xygeni ตรวจสอบอย่างต่อเนื่อง ดังนั้นช่องโหว่ที่เคยมีความสำคัญต่ำเมื่อวานนี้ แต่กลับถูกใช้ประโยชน์อย่างแพร่หลายในวันนี้ ก็จะไม่ถูกมองข้ามไป
ผลลัพธ์: เนื่องจาก CVE ใหม่กว่าหนึ่งในสามถูกระบุว่ามีระดับสูงหรือวิกฤตแล้ว และการปรับปรุงข้อมูล NVD ก็ล่าช้าลงทุกปี การตรวจสอบและคัดกรองทุกรายการด้วยตนเองจึงไม่ใช่เรื่องที่ทำได้จริง Xygeni ช่วยให้ทีมของคุณมุ่งเน้นไปที่ส่วนน้อยที่มีความรุนแรงและสามารถใช้ประโยชน์ได้จริงในสภาพแวดล้อมของคุณ
ขอตัวอย่าง or เริ่มฟรี เพื่อดูว่า Xygeni เปลี่ยนการให้คะแนน CVE ให้เป็นกลยุทธ์การจัดการช่องโหว่ที่มีลำดับความสำคัญและนำไปปฏิบัติได้อย่างไร

คำถามที่พบบ่อย
CVE, CVSS และ NVD แตกต่างกันอย่างไร?
CVE คือรหัสเฉพาะสำหรับช่องโหว่ด้านความปลอดภัยแต่ละรายการ CVSS (Common Vulnerability Scoring System) คือกรอบการให้คะแนนที่ใช้ในการประเมินความรุนแรงของช่องโหว่นั้นตั้งแต่ 0 ถึง 10 NVD (National Vulnerability Database) คือคลังข้อมูลที่ดูแลโดย NIST ซึ่งจะเพิ่มข้อมูลให้กับ CVE แต่ละรายการด้วยคะแนน CVSS คำอธิบาย และข้อมูลอ้างอิงเกี่ยวกับการแก้ไข
EPSS คืออะไร และแตกต่างจาก CVSS อย่างไร?
EPSS (Exploit Prediction Scoring System) เป็นระบบที่ประเมินความน่าจะเป็นที่ช่องโหว่จะถูกโจมตีในอีก 30 วันข้างหน้า โดยอิงจากข้อมูลการโจมตีในโลกแห่งความเป็นจริง ส่วน CVSS วัดศักยภาพของช่องโหว่นั้น ความรุนแรง หากถูกเอาเปรียบ EPSS จะวัดค่า ความเป็นไปได้ ของการแสวงหาประโยชน์ การใช้ทั้งสองอย่างร่วมกันจะให้สัญญาณการจัดลำดับความสำคัญที่แม่นยำกว่าการใช้เพียงอย่างใดอย่างหนึ่ง
ทำไมจึงไม่สูง คะแนน CVSS เพียงพอที่จะจัดลำดับความสำคัญของช่องโหว่หรือไม่?
คะแนน CVSS สะท้อนถึงความรุนแรงตามทฤษฎี ไม่ใช่ความเสี่ยงในโลกแห่งความเป็นจริง ช่องโหว่ที่มีคะแนน "วิกฤต" 9.8 ซึ่งไม่สามารถเข้าถึงได้ในโค้ดเบสเฉพาะของคุณ หรือไม่มีการโจมตีที่ทราบแน่ชัด อาจมีความสำคัญน้อยกว่าช่องโหว่ "ปานกลาง" ที่ผู้โจมตีกำลังใช้ประโยชน์อยู่ในขณะนี้ นั่นเป็นเหตุผลว่าทำไมการใช้ CVSS ร่วมกับ EPSS และการวิเคราะห์การเข้าถึงจึงมีความสำคัญ
มีการเผยแพร่ช่องโหว่ CVE กี่รายการในแต่ละปี?
ปริมาณ CVE เพิ่มขึ้นอย่างต่อเนื่องทุกปี โดยมีการเปิดเผยช่องโหว่ใหม่หลายหมื่นรายการต่อปี ด้วยขนาดที่ใหญ่เช่นนี้ การคัดกรองด้วยตนเองจึงไม่เหมาะสมสำหรับองค์กรส่วนใหญ่ ซึ่งเป็นเหตุผลว่าทำไมการจัดลำดับความสำคัญแบบอัตโนมัติและคำนึงถึงบริบท (CVSS + EPSS + ความสามารถในการเข้าถึง) จึงกลายเป็นสิ่งจำเป็น
CVE-2021-44228 (Log4Shell) คืออะไร และเหตุใดจึงถูกนำมาใช้เป็นตัวอย่าง?
Log4Shell เป็นช่องโหว่การเรียกใช้โค้ดจากระยะไกลที่ร้ายแรงใน Apache Log4j 2 ซึ่งได้คะแนน 10.0 (คะแนนสูงสุด) บน CVSS ช่องโหว่นี้ถูกนำมาใช้เป็นตัวอย่างในการสอนอย่างแพร่หลาย เนื่องจากเป็นการโจมตีผ่านเครือข่าย ไม่จำเป็นต้องมีสิทธิ์พิเศษ และไม่มีการโต้ตอบจากผู้ใช้ ซึ่งแสดงให้เห็นอย่างชัดเจนว่า "ร้ายแรง" ภายใต้กรอบการประเมินของ CVSS นั้นหมายถึงอะไร
