






ในโลกของเครื่องมือ DevOps ที่เปลี่ยนแปลงอย่างรวดเร็ว ความเร็วและประสิทธิภาพเป็นสิ่งสำคัญยิ่ง อย่างไรก็ตาม หากไม่มีการรักษาความปลอดภัยของเครื่องมือ DevOps อย่างเหมาะสม กระบวนการพัฒนาทั้งหมดอาจเผชิญกับความเสี่ยงร้ายแรงได้ การมุ่งเน้นไปที่ DevOps และความปลอดภัยจะช่วยให้ทีมมั่นใจได้ว่าเครื่องมือและเวิร์กโฟลว์ของพวกเขายังคงเชื่อถือได้และได้รับการปกป้อง นอกจากนี้ เมื่อองค์กรต่างๆ นำเครื่องมือรักษาความปลอดภัย DevSecOps ขั้นสูงมาใช้ การกำหนดค่าและการตรวจสอบเครื่องมือเหล่านี้จึงมีความสำคัญมากยิ่งขึ้น เครื่องมือเหล่านี้ไม่เพียงแต่เป็นแกนหลักของ... การบูรณาการอย่างต่อเนื่อง (CI) และการส่งมอบอย่างต่อเนื่อง (CD) แต่ยังต้องปกป้องการพัฒนาด้วย pipeline จากช่องโหว่ต่างๆ
การปกป้องสาขาใน DevOps และความปลอดภัย: การรักษาความปลอดภัยของโค้ดเบส
หนึ่งในวิธีที่มีประสิทธิภาพที่สุดในการเสริมสร้างความแข็งแกร่งให้กับ DevOps และความปลอดภัยคือการใช้การป้องกันสาขา (branch protection) คุณสมบัตินี้จะปกป้องสาขาที่สำคัญจากการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตหรือเป็นอันตราย ตัวอย่างเช่น การบังคับใช้การป้องกันสาขาจะป้องกันไม่ให้ผู้โจมตีแทรกช่องโหว่เข้าไปในโค้ดของคุณ เพื่อเพิ่มระดับการป้องกันนี้:
- บังคับใช้การตรวจสอบรหัสกำหนดให้มีการตรวจสอบอย่างเข้มงวดสำหรับทุกการเปลี่ยนแปลง เพื่อตรวจจับช่องโหว่และดูแลรักษารหัสโปรแกรม standards.
- ป้องกันการผลักด้วยแรง: แรงบล็อกผลักดันเพื่อรักษาไว้ commit ประวัติความเป็นมาและบันทึกการเปลี่ยนแปลงไว้อย่างชัดเจนและตรวจสอบได้
- เพิ่มการตรวจสอบความปลอดภัยอัตโนมัติ: ผสานรวมการสแกนความปลอดภัยเข้ากับ pull requests เพื่อระบุความเสี่ยงก่อนการควบรวมกิจการ
คู่มือฉบับสมบูรณ์สำหรับการปกป้องของคุณ CI/CD Pipeline
ก้าวล้ำหน้าผู้โจมตีด้วยคู่มือผู้เชี่ยวชาญของเราเกี่ยวกับการระบุ การป้องกัน และการรับมือกับความเสี่ยงด้านความปลอดภัย CI/CD pipelines!
บทบาทของเครื่องมือรักษาความปลอดภัย DevOps ในการขยายขีดความสามารถของเครื่องมือ CI
ความยืดหยุ่นของเครื่องมือรักษาความปลอดภัย DevOps เช่น เจนกิ้นส์ และจุดเด่นของ GitLab อยู่ที่ความสามารถในการขยายระบบผ่านปลั๊กอิน อย่างไรก็ตาม ความสามารถในการขยายระบบนี้ก็อาจทำให้ระบบเสี่ยงต่ออันตรายได้เช่นกัน หากปลั๊กอินล้าสมัยหรือได้รับการดูแลรักษาไม่ดี ตัวอย่างเช่น ปลั๊กอินที่มีช่องโหว่ที่ยังไม่ได้รับการแก้ไข อาจทำให้ผู้โจมตีสามารถเข้าถึงระบบของคุณได้ pipeline หรือแทรกโค้ดที่เป็นอันตราย
ความเสี่ยงจากการติดตั้งปลั๊กอินโดยไม่ตรวจสอบ:
- เครื่องมือที่ล้าสมัยปลั๊กอินที่ไม่ได้รับการอัปเดตอย่างทันท่วงทีอาจพลาดการแก้ไขช่องโหว่ด้านความปลอดภัยที่สำคัญ
- การประเมินความปลอดภัยที่อ่อนแอปลั๊กอินบางตัวขาดการตรวจสอบความปลอดภัยที่เหมาะสมก่อนการรวมเข้ากับระบบ
- ปัญหาความไม่เข้ากันปลั๊กอินที่ไม่สอดคล้องกับระบบหลักอาจก่อให้เกิดช่องโหว่ได้
- ความล่าช้าในการแก้ไขความล่าช้าในการติดตั้งแพทช์ทำให้เกิดช่องโหว่ที่ผู้โจมตีสามารถใช้ประโยชน์ได้
แนวทางปฏิบัติที่ดีที่สุดสำหรับการรักษาความปลอดภัยเครื่องมือรักษาความปลอดภัย DevSecOps
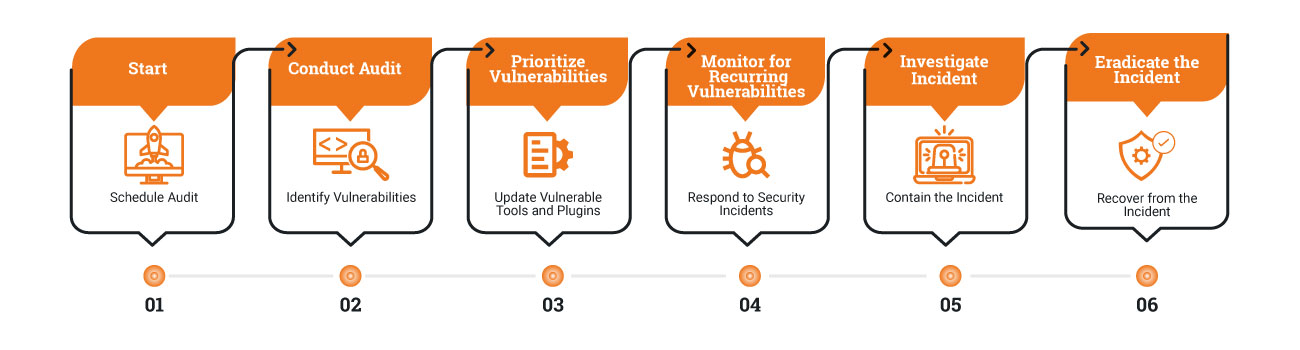
การจัดการเครื่องมือรักษาความปลอดภัย DevSecOps อย่างมีประสิทธิภาพต้องอาศัยแนวทางเชิงรุก ในขณะที่ผสานรวมเครื่องมือเหล่านี้เข้ากับระบบของคุณ CI/CD pipelineปฏิบัติตามแนวทางเหล่านี้เพื่อสร้างรากฐานที่มั่นคง:
- เลือกปลั๊กอินที่เชื่อถือได้: ควรใช้ปลั๊กอินที่มีการดูแลรักษาอย่างต่อเนื่องและมีชื่อเสียงที่ดีในชุมชน
- ดำเนินการตรวจสอบอย่างสม่ำเสมอตรวจสอบเครื่องมือของคุณอย่างสม่ำเสมอเพื่อหาช่องโหว่ และทำการอัปเดตทันที
- ผสานรวมการสแกนความปลอดภัยเพิ่มระบบตรวจจับช่องโหว่อัตโนมัติเพื่อตรวจสอบเครื่องมือของคุณอย่างต่อเนื่อง
การลดความเสี่ยงเชิงรุก
ความยืดหยุ่นของเครื่องมือรักษาความปลอดภัย DevSecOps เป็นทั้งจุดแข็งและจุดอ่อนที่อาจเกิดขึ้นได้ ดังนั้นจึงจำเป็นอย่างยิ่งที่จะต้องดำเนินการเชิงรุกเพื่อจัดการความเสี่ยงอย่างมีประสิทธิภาพ นี่คือวิธีที่คุณสามารถทำได้:
- ดำเนินการตรวจสอบโค้ดเป็นประจำเริ่มต้นด้วยการให้ความสำคัญกับการเขียนโค้ดอย่างปลอดภัย โดยบูรณาการการตรวจสอบในทุกขั้นตอนการพัฒนา นอกจากนี้ ตรวจสอบให้แน่ใจว่านักพัฒนาปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดเพื่อลดช่องโหว่ให้น้อยที่สุด
- ดำเนินการสแกนอัตโนมัตินอกจากนี้ ควรใช้ประโยชน์จากการสแกนความปลอดภัยตลอดวงจรชีวิตของซอฟต์แวร์ ซึ่งจะช่วยให้คุณตรวจจับและแก้ไขปัญหาได้ตั้งแต่เนิ่นๆ ลดโอกาสที่ช่องโหว่ร้ายแรงจะหลุดเข้าไปในระบบที่ใช้งานจริง
- เสริมความแข็งแกร่งในการป้องกันกิ่งไม้นอกจากนี้ ควรบังคับใช้การตั้งค่าที่ป้องกันการเปลี่ยนแปลงโค้ดโดยไม่ได้รับอนุญาต วิธีนี้ไม่เพียงแต่ปกป้องสาขาที่สำคัญเท่านั้น แต่ยังช่วยให้เกิดความรับผิดชอบและความโปร่งใสในกระบวนการพัฒนาอีกด้วย
- รอรับข่าวสารอัพเดตสุดท้ายนี้ ควรทำการอัปเดตเครื่องมือและปลั๊กอินอย่างต่อเนื่องเพื่อหลีกเลี่ยงการถูกโจมตีผ่านช่องโหว่ที่ทราบกันดี การอัปเดตเป็นประจำจะช่วยให้มั่นใจได้ว่าเครื่องมือของคุณมีแพทช์รักษาความปลอดภัยและการปรับปรุงล่าสุดอยู่เสมอ
ด้วยการทำตามขั้นตอนเหล่านี้ คุณจะสามารถสร้างสภาพแวดล้อม DevOps ที่ปลอดภัยและยืดหยุ่นยิ่งขึ้นได้ นอกจากนี้ การนำมาตรการเหล่านี้ไปใช้ยังช่วยลดความเสี่ยงในขณะที่ยังคงรักษาความยืดหยุ่นและประสิทธิภาพที่ทีม DevOps ให้ความสำคัญ
สร้างชุมชนความร่วมมือด้าน DevOps และความปลอดภัย
การพัฒนา DevOps และความปลอดภัยให้ดียิ่งขึ้นนั้นต้องอาศัยการเรียนรู้และการทำงานร่วมกันอย่างต่อเนื่อง ด้วยเหตุนี้ การแบ่งปันความรู้และประสบการณ์จึงมีคุณค่าอย่างยิ่ง ต่อไปนี้คือวิธีการบางส่วนในการมีส่วนร่วมและพัฒนาตนเอง:
- พิจารณาแนวปฏิบัติในปัจจุบันการตั้งค่าการป้องกันสาขาของคุณเพียงพอหรือไม่? เครื่องมือรักษาความปลอดภัย DevSecOps ของคุณได้รับการอัปเดตเป็นประจำหรือไม่? ตอบคำถามเหล่านี้เพื่อค้นหาโอกาสในการปรับปรุง
- แบ่งปันประสบการณ์ของคุณแบ่งปันความท้าทายและกลยุทธ์ของคุณกับเพื่อนร่วมงาน เพื่อร่วมกันสร้างองค์ความรู้ให้กับชุมชน DevOps
- มีส่วนร่วมกับผู้อื่นเข้าร่วมฟอรัมและการสนทนาออนไลน์เพื่อแลกเปลี่ยนความคิดเห็นและเรียนรู้จากผู้ปฏิบัติงานท่านอื่นๆ
ค้นพบการสนทนาและแหล่งข้อมูลที่ขับเคลื่อนโดยชุมชนได้ที่นี่ แชท DevOps.
การรักษาความปลอดภัยของเครื่องมือ DevOps เป็นกระบวนการที่ต่อเนื่อง
การรักษาความปลอดภัยของเครื่องมือและเวิร์กโฟลว์ DevOps ไม่ใช่เรื่องที่ทำครั้งเดียวจบ แต่เป็นกระบวนการต่อเนื่อง ด้วยการนำแนวทางปฏิบัติที่ระบุไว้ในที่นี้ไปใช้ ทีมงานสามารถปกป้องความปลอดภัยของเครื่องมือและเวิร์กโฟลว์ของตนได้ pipelineในขณะเดียวกันก็รักษาประสิทธิภาพไว้ได้ นอกจากนี้ การมีส่วนร่วมกับชุมชน DevOps ยังช่วยให้ทุกคนสามารถแบ่งปันข้อมูลเชิงลึกและยกระดับความปลอดภัยได้ standardด้วยกัน.
เรามาร่วมมือกันเพื่อให้มั่นใจว่าอนาคตของ DevOps และความปลอดภัยจะรวดเร็ว ปลอดภัย และยืดหยุ่น ขอบคุณที่ร่วมเดินทางไปกับเรา ขอให้สภาพแวดล้อม DevOps ของคุณแข็งแกร่งและปลอดภัยต่อไป!

