






การรู้วิธีหลีกเลี่ยงมัลแวร์ไม่ได้เป็นเพียงแค่รายการตรวจสอบอีกต่อไป แต่กลายมาเป็นวินัยประจำวันสำหรับทุกคนที่พัฒนาและเผยแพร่ซอฟต์แวร์ (รวมถึงส่วนประกอบโอเพนซอร์สด้วย) CI/CD pipelineและในปัจจุบัน ผู้ช่วยเขียนโค้ด AI ต่างก็เปิดช่องทางใหม่ให้ผู้โจมตีเข้าถึงห่วงโซ่อุปทานของคุณได้ กลยุทธ์การป้องกันมัลแวร์ที่ทันสมัยจึงต้องครอบคลุมทั้งสามส่วน ไม่ใช่แค่โค้ดที่ทีมของคุณเขียนด้วยมือเท่านั้น
คู่มือนี้จะอธิบายขั้นตอนทั้งเจ็ดที่ประกอบกันเป็นแนวทางการป้องกันมัลแวร์ที่มีประสิทธิภาพในปัจจุบัน ตั้งแต่การตรวจจับแบบเรียลไทม์และการตรวจสอบ CVE ไปจนถึงความเสี่ยงใหม่ล่าสุดในรายการ นั่นคือมัลแวร์ที่แพร่กระจายผ่านโค้ดที่สร้างโดย AI และเอเจนต์การเขียนโค้ด AI
“การหลีกเลี่ยงมัลแวร์” ในห่วงโซ่อุปทานซอฟต์แวร์นั้นหมายความว่าอย่างไรกันแน่
การป้องกันมัลแวร์ในระบบรักษาความปลอดภัยของแอปพลิเคชันไม่ใช่การควบคุมเพียงอย่างเดียว แต่เป็นการป้องกันแบบหลายชั้นในสี่จุดที่ผู้โจมตีทำการโจมตีจริง ๆ:
- การพึ่งพาแบบโอเพนซอร์ส: แพ็กเกจที่เป็นอันตรายถูกเผยแพร่ไปยัง npm, PyPI, Maven และรีจิสทรีอื่นๆ บ่อยครั้งก่อนที่จะมีการสร้างลายเซ็นป้องกันไวรัสสำหรับแพ็กเกจเหล่านั้น
- รหัสแอปพลิเคชัน: ช่องโหว่ด้านความปลอดภัย โทรจัน และตรรกะที่ซับซ้อนซ่อนอยู่ภายในโค้ดของบริษัทเองหรือโค้ดที่ผู้พัฒนาส่งเข้ามา
- CI/CD pipelines: รีเวิร์สเชลล์, การดาวน์โหลดที่เป็นอันตราย และการเข้าถึงโดยไม่ได้รับอนุญาต pipeline การเปลี่ยนแปลงเหล่านี้ดำเนินการด้วยสิทธิ์ที่มากกว่าที่แล็ปท็อปจะได้รับอย่างมาก
- การพัฒนาด้วยความช่วยเหลือของ AI: แพ็กเกจที่สร้างขึ้นโดยผู้ช่วยเขียนโค้ด AI จากนั้นถูกผู้โจมตีบันทึกไว้ก่อนที่นักพัฒนาจะยอมรับข้อเสนอแนะนั้น
แต่ละชั้นจำเป็นต้องมีตรรกะการตรวจจับของตัวเอง นั่นคือแนวคิดหลักเบื้องหลังวิธีการป้องกันมัลแวร์ในระดับองค์กร: ไม่มีโปรแกรมสแกนตัวเดียวที่ครอบคลุมทั้งสี่ชั้น
วิธีป้องกันมัลแวร์: 7 ขั้นตอนสำคัญ
| ขั้นตอน | การกระทำ | ทำไมมันสำคัญ |
|---|---|---|
| 1 | นำระบบตรวจจับมัลแวร์แบบเรียลไทม์มาใช้ | หยุดยั้งภัยคุกคามแบบ Zero-day ก่อนที่จะมีการสร้างลายเซ็นต์ขึ้นมา |
| 2 | สแกนไลบรารีโอเพนซอร์สและตรวจสอบช่องโหว่ CVE | เปิดเผยช่องโหว่ที่ทราบและซ่อนเร้นในไลบรารีต่างๆ |
| 3 | รักษาความปลอดภัยของคุณ CI/CD pipeline | ป้องกันมัลแวร์ไม่ให้เข้ามาในระหว่างการสร้างและติดตั้งระบบ |
| 4 | ระวังความเสี่ยงจากมัลแวร์ในโค้ดที่สร้างโดย AI | ปิดช่องทางเข้าใหม่ล่าสุด: พัสดุที่เกิดจากการหลอนประสาทและพัสดุที่ถูกทิ้งร้าง |
| 5 | รักษาความสามารถในการมองเห็นอย่างครบถ้วนทั่วทั้งระบบรักษาความปลอดภัยแอปพลิเคชันของคุณ | ช่วยขจัดจุดบอดระหว่างเครื่องมือพื้นฐานและเครื่องมือจากผู้พัฒนาภายนอก |
| 6 | สอดคล้องกับกฎระเบียบที่กำลังเกิดขึ้นใหม่ (NIS2, DORA, กฎหมาย AI ของสหภาพยุโรป) | เปลี่ยนแรงกดดันด้านการปฏิบัติตามกฎระเบียบให้กลายเป็นแรงผลักดันด้านสุขอนามัย |
| 7 | ฝึกอบรมนักพัฒนาและทีมงาน | ช่วยลดข้อผิดพลาดจากมนุษย์ ซึ่งเป็นสาเหตุที่การโจมตีส่วนใหญ่ยังคงใช้เป็นหลัก |
1. นำระบบตรวจจับมัลแวร์แบบเรียลไทม์มาใช้
เครื่องมือรักษาความปลอดภัยแบบดั้งเดิมอาศัยลายเซ็นที่รู้จัก ซึ่งหมายความว่าจะตรวจจับมัลแวร์ได้ก็ต่อเมื่อมีคนอื่นถูกโจมตีไปแล้วเท่านั้น ภัยคุกคามแบบ Zero-day ไม่รอให้มีการบันทึก CVE ก่อน
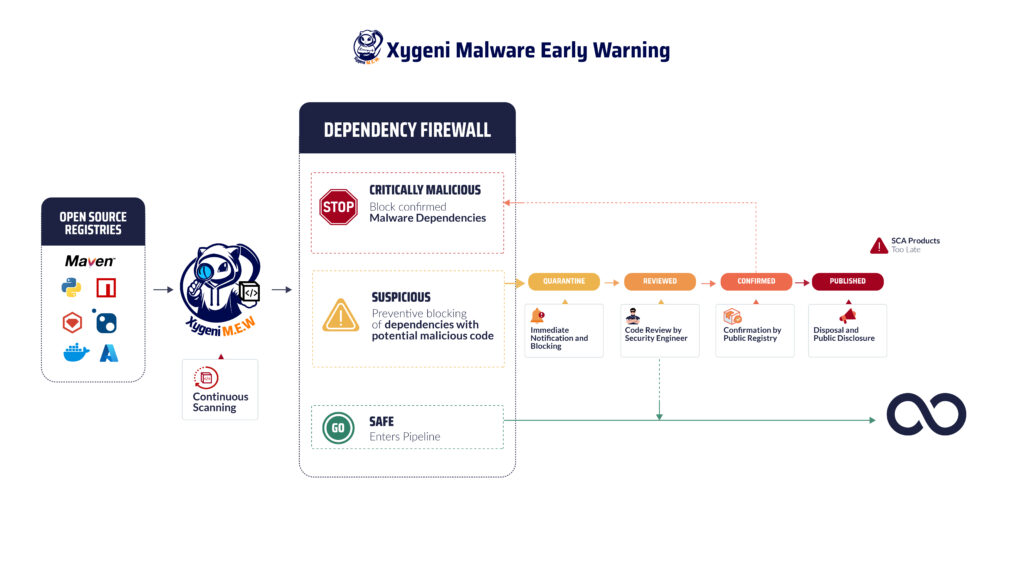
ระบบเตือนภัยล่วงหน้าของ Xygeni ช่วยอุดช่องโหว่นั้นได้ มันจะสแกนรีจิสทรีสาธารณะอย่างต่อเนื่อง เช่น NPM, PyPI และ Maven และแจ้งเตือนแพ็กเกจที่เป็นอันตรายทันทีที่เผยแพร่ โดยใช้ระบบอัจฉริยะด้านมัลแวร์ของตัวเอง แทนที่จะรอลายเซ็นสาธารณะ นี่คือสิ่งที่กลยุทธ์การป้องกันมัลแวร์แบบเรียลไทม์ต้องการอย่างแท้จริง: การตรวจจับที่ทำงานด้วยความเร็วในการเผยแพร่ ไม่ใช่ความเร็วในการตรวจสอบ
2. สแกนไลบรารีโอเพนซอร์สและตรวจสอบช่องโหว่ CVE
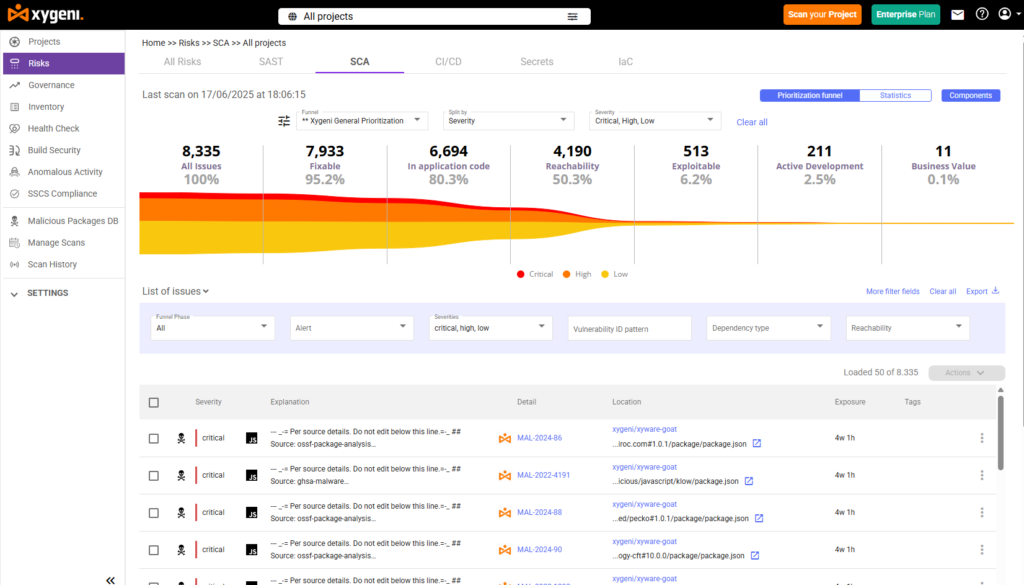
การตรวจสอบ CVEการตรวจสอบช่องโหว่และความเสี่ยงทั่วไป (CVE) เป็นขั้นตอนพื้นฐานในโปรแกรมป้องกันมัลแวร์ใดๆ อย่างไรก็ตาม การตรวจสอบ CVE เพียงอย่างเดียวนั้นไม่เพียงพอ การตรวจสอบ CVE ครอบคลุมเฉพาะช่องโหว่ที่ถูกเปิดเผยไปแล้วเท่านั้น ซึ่งทำให้ยังมีช่องว่างสำหรับช่องโหว่ใหม่ๆ หรือช่องโหว่ที่ไม่ค่อยเป็นที่รู้จักอยู่
ของไซเกนี การวิเคราะห์องค์ประกอบซอฟต์แวร์ นอกจากนี้ ยังผสานการตรวจสอบ CVE เข้ากับการวิเคราะห์การเข้าถึงและการใช้ประโยชน์ ทำให้ทีมของคุณสามารถจัดลำดับความสำคัญของช่องโหว่ที่สามารถเข้าถึงได้จริงในโค้ดของคุณ แทนที่จะไล่ตามทุกรายการในฟีด ข้อมูลบริบทนี้เองที่ทำให้รายการช่องโหว่ที่ยาวเหยียดกลายเป็นรายการที่จัดการได้ง่ายขึ้น
3. รักษาความปลอดภัยของคุณ CI/CD Pipeline
A pipeline ทำงานโดยมีสิทธิพิเศษมากกว่าและมีการควบคุมดูแลจากมนุษย์น้อยกว่าแล็ปท็อปทั่วไป ทำให้มันเป็นเป้าหมายที่มีมูลค่าสูง (Xygeni's) CI/CD ความปลอดภัย และ การตรวจจับความผิดปกติ สังเกตพฤติกรรมที่ผู้โจมตีใช้จริง ๆ ได้แก่ การพยายามสร้าง Reverse Shell, การดาวน์โหลดที่เป็นอันตรายระหว่างการสร้าง, คำสั่ง Infrastructure as Code ที่ไม่ปลอดภัยในไฟล์การกำหนดค่า Terraform หรือ Kubernetes และการเปลี่ยนแปลงสคริปต์การสร้างหรือการป้องกันสาขาโดยไม่ได้รับอนุญาต
Build Integrity ซึ่งอิงตาม SLSA และ in-toto จะเพิ่มแหล่งที่มาให้กับสิ่งประดิษฐ์ของคุณ pipeline ผลิตผลลัพธ์เพื่อให้คุณสามารถตรวจสอบได้ว่าอะไรคือสิ่งที่สร้างเวอร์ชันที่กำหนด และตรวจจับการดัดแปลงระหว่างเวอร์ชันได้ commit และการปรับใช้ Pipeline security นี่คือจุดที่แผนป้องกันมัลแวร์จำนวนมากทำไม่สำเร็จ และนี่คือจุดที่ผู้โจมตีหันมาใช้เป็นจุดอ้างอิง
ปกป้องไลบรารีโอเพนซอร์สของคุณจากมัลแวร์
ค้นพบกลยุทธ์เชิงรุกเพื่อปกป้องซอฟต์แวร์โอเพนซอร์สของคุณจากภัยคุกคามมัลแวร์ ดาวน์โหลดเอกสารไวท์เปเปอร์ของเราเพื่อรับข้อมูลเชิงลึกที่สำคัญเกี่ยวกับการป้องกันมัลแวร์
4. ระวังความเสี่ยงจากมัลแวร์ในโค้ดที่สร้างโดย AI
นี่คือหัวข้อใหม่ล่าสุดในวิธีการหลีกเลี่ยงมัลแวร์ และสมควรที่จะมีขั้นตอนแยกต่างหากมากกว่าที่จะเป็นเพียงหมายเหตุสั้นๆ บางครั้งผู้ช่วยเขียนโค้ด AI จะแนะนำแพ็กเกจที่ไม่มีอยู่จริง ผู้โจมตีจะคอยสังเกตชื่อปลอมเหล่านี้และลงทะเบียนไว้ในทะเบียนสาธารณะล่วงหน้า ซึ่งเป็นเทคนิคที่เรียกว่า slopsquatting นักพัฒนาที่ยอมรับคำแนะนำของ AI โดยไม่ตรวจสอบ จะติดตั้งสิ่งที่ผู้โจมตีใส่ไว้ลงไปนั่นเอง
ขนาดของปัญหานี้ไม่ใช่เรื่องสมมติ รายงานการศึกษา USENIX Security 2025 ที่ผ่านการตรวจสอบโดยผู้ทรงคุณวุฒิ ได้วิเคราะห์ตัวอย่างโค้ด 2.23 ล้านตัวอย่างจาก 16 โมเดลภาษาขนาดใหญ่ และพบว่า 19.7% ของแพ็กเกจที่แนะนำนั้นไม่มีอยู่จริง ทำให้เกิดชื่อแพ็กเกจปลอมมากกว่า 205,000 ชื่อ ที่แย่กว่านั้นคือ 43% ของชื่อปลอมเหล่านั้นปรากฏซ้ำอย่างสม่ำเสมอในข้อความแจ้งเตือนซ้ำๆ ซึ่งหมายความว่าผู้โจมตีสามารถคาดเดาและนำไปใช้ในการเก็บรวบรวมข้อมูลล่วงหน้าได้
ของไซเกนี MEW (ระบบเตือนภัยมัลแวร์ล่วงหน้า) การตรวจสอบความถูกต้องจะใช้ได้ไม่ว่าแพ็กเกจนั้นจะถูกร้องขอโดยนักพัฒนาที่เป็นมนุษย์หรือได้รับการแนะนำโดยผู้ช่วยเขียนโค้ด AI ก็ตาม โดยจะตรวจสอบแพ็กเกจใหม่และที่มีอยู่แล้วกับระบบข่าวกรองมัลแวร์ของ Xygeni เองก่อนที่จะอนุญาตให้ใช้งานในการสร้างโปรแกรม ในส่วนของโค้ดนั้น DevAI ของ Xygeni จะระบุช่องโหว่ในโค้ดทั้งที่เขียนโดยมนุษย์และที่สร้างโดย AI โดยตรงใน IDE ดังนั้นปัญหาที่เกิดจากคำแนะนำของ AI จะปรากฏขึ้นก่อนที่โค้ดจะถูกส่งออกไป ไม่ใช่หลังจากนั้น
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. รักษาการมองเห็นอย่างเต็มรูปแบบทั่วทั้งระบบรักษาความปลอดภัยแอปพลิเคชันของคุณ
คุณไม่สามารถป้องกันมัลแวร์ในส่วนประกอบที่คุณมองไม่เห็นได้ ปัจจุบันองค์กรส่วนใหญ่ใช้โปรแกรมสแกนมากกว่าหนึ่งตัว โดยมักจะเป็นการผสมผสานระหว่างเครื่องมือพื้นฐานและโซลูชันเฉพาะด้านจากบริษัทอื่น Xygeni's ASPM (Application Security Posture Managementเลเยอร์นี้จะรวมผลการค้นหาจากเครื่องสแกนภายในและเครื่องมือของบุคคลที่สามเข้าไว้ในมุมมองความเสี่ยงเดียว และใช้แนวทางเดียวกัน ระบบคัดกรองผู้ป่วยโดยใช้ AI คำอธิบายและการจัดลำดับความสำคัญสำหรับทุกอย่าง ไม่ใช่แค่สิ่งที่สแกนเนอร์ของ Xygeni ค้นพบเท่านั้น สิ่งนี้สำคัญอย่างยิ่งสำหรับการป้องกันมัลแวร์: การพึ่งพาที่เป็นอันตรายที่ถูกตรวจพบโดยเครื่องมือหนึ่ง และการพึ่งพาที่น่าสงสัย pipeline การเปลี่ยนแปลงที่ถูกระบุโดยผู้อื่นจะเชื่อมโยงได้ง่ายขึ้นเมื่ออยู่ในมุมมองเดียวกัน
6. ปรับการป้องกันมัลแวร์ให้สอดคล้องกับกฎระเบียบที่กำลังเกิดขึ้น
กฎระเบียบต่างๆ เช่น NIS2, DORA และ EU AI Act กำลังผลักดันความปลอดภัยของห่วงโซ่อุปทานจากแนวปฏิบัติที่ดีที่สุดไปสู่ข้อกำหนดที่ต้องปฏิบัติตาม โดยเฉพาะอย่างยิ่งในส่วนของซอฟต์แวร์จากบุคคลที่สามและการเปิดเผยช่องโหว่ Xygeni รองรับการตรวจสอบอย่างต่อเนื่อง การจัดการความเสี่ยง และการรายงานที่สอดคล้องกับกรอบการทำงานเหล่านี้ ซึ่งหมายความว่ามีการควบคุมการป้องกันมัลแวร์แบบเดียวกันที่ปกป้องระบบของคุณ pipeline นอกจากนี้ยังต้องสร้างระบบตรวจสอบการทำงานตามที่หน่วยงานกำกับดูแลคาดหวังด้วย แรงกดดันด้านการปฏิบัติตามกฎระเบียบไม่ใช่เหตุผลหลักในการทำงานนี้ แต่เป็นกลไกบังคับที่มีประโยชน์สำหรับองค์กรที่ยังคงมองว่าเรื่องนี้เป็นทางเลือก
7. ฝึกอบรมนักพัฒนาและทีมงาน
เครื่องมือตรวจจับช่วยลดช่องโหว่ส่วนใหญ่ได้ แต่การตระหนักรู้ยังคงมีความสำคัญ นักพัฒนาที่รู้ว่าแพ็กเกจที่ถูกบุกรุกหรือส่วนประกอบที่ส่งมาเพื่อหลอกลวงมีลักษณะอย่างไร มีโอกาสน้อยที่จะเป็นจุดเริ่มต้นของการโจมตีตั้งแต่แรก ซอฟต์แวร์ป้องกันมัลแวร์ช่วยลดพื้นที่การโจมตี ทีมงานที่ได้รับการฝึกฝนจะช่วยลดความถี่ในการทดสอบพื้นที่นั้น
ระบบเตือนภัยล่วงหน้าของ Xygeni ทำงานอย่างไร
- การตรวจสอบอย่างต่อเนื่องXygeni สแกนคลังเก็บแพ็กเกจสาธารณะอย่างต่อเนื่อง รวมถึง NPM, PyPI และ Maven โดยจะติดตามการเผยแพร่แพ็กเกจใหม่ ๆ ทันทีที่เกิดขึ้น แทนที่จะรอการสแกนตามกำหนดเวลา
- บล็อกส่วนประกอบมัลแวร์ที่รู้จักแพ็กเกจที่ตรงกับระบบตรวจจับมัลแวร์ของ Xygeni จะถูกบล็อกไม่ให้เข้าสู่สภาพแวดล้อมการพัฒนาของคุณทันที
- การกักกันอัตโนมัติพัสดุต้องสงสัยแต่ยังไม่ได้รับการยืนยันจะถูกกักกันไว้เพื่อป้องกันไม่ให้เกิดอันตรายในระหว่างการตรวจสอบ
- การตรวจสอบภัยคุกคามทีมวิจัยด้านความปลอดภัยของ Xygeni วิเคราะห์แพ็กเกจที่ถูกกักกันและทำงานร่วมกับหน่วยงานที่ดูแลรีจิสทรีเพื่อยืนยันสถานะ ซึ่งจะช่วยป้องกันไม่ให้ผลลัพธ์ที่ผิดพลาดมารบกวนขั้นตอนการทำงานของคุณ
- การแจ้งเตือนตามเวลาจริงทุกครั้งที่มีการบล็อกหรือกักกัน ระบบจะแจ้งเตือนผ่านทางอีเมล Slack หรือเว็บไซต์hooksพร้อมรายละเอียดที่ทีมของคุณต้องการเพื่อนำไปปฏิบัติ
- การเปิดเผยต่อสาธารณะเมื่อยืนยันภัยคุกคามแล้ว Xygeni จะเปิดเผยรายละเอียดให้แก่ชุมชนในวงกว้างทราบ เพื่อช่วยจำกัดการแพร่กระจายออกไปนอกพื้นที่ของคุณเอง

คำถามที่พบบ่อยเกี่ยวกับวิธีการหลีกเลี่ยงมัลแวร์
วิธีที่มีประสิทธิภาพที่สุดในการป้องกันมัลแวร์ในซอฟต์แวร์โอเพนซอร์สคืออะไร?
แนวทางที่มีประสิทธิภาพที่สุดคือการผสมผสานการตรวจจับแบบเรียลไทม์ที่สามารถจับมัลแวร์ได้ก่อนที่จะมีลายเซ็นสาธารณะ เข้ากับการตรวจสอบ CVE เป็นประจำและการวิเคราะห์การเข้าถึงสำหรับช่องโหว่ที่รู้จัก การสแกนโดยใช้ลายเซ็นเพียงอย่างเดียวอาจพลาดภัยคุกคามแบบ Zero-day การนำมาใช้ร่วมกับการตรวจสอบการแจ้งเตือนล่วงหน้าจากทะเบียนสาธารณะจะช่วยอุดช่องว่างนั้นได้
ซอฟต์แวร์ป้องกันมัลแวร์คืออะไร?
ซอฟต์แวร์ป้องกันมัลแวร์คือเครื่องมือที่ตรวจจับและบล็อกโค้ด แพ็กเกจ หรือไฟล์ที่เป็นอันตราย pipeline ตรวจสอบพฤติกรรมก่อนที่จะถึงขั้นตอนการผลิต ซอฟต์แวร์ป้องกันมัลแวร์สมัยใหม่ก้าวไปไกลกว่าการจับคู่ลายเซ็น โดยรวมถึงการวิเคราะห์พฤติกรรม การตรวจสอบความสัมพันธ์ และอื่นๆ CI/CD การตรวจจับความผิดปกติ
การ "สโลปสควอทติ้ง" คืออะไร และเกี่ยวข้องกับการป้องกันมัลแวร์อย่างไร?
การบุกรุกโดยไม่ได้รับอนุญาต (Slopsquatting) คือการที่ผู้โจมตีลงทะเบียนชื่อแพ็กเกจที่ผู้ช่วยเขียนโค้ด AI มักจะสร้างขึ้นมา จากนั้นรอให้นักพัฒนาติดตั้งโดยยอมรับคำแนะนำของ AI จากการศึกษาของ USENIX Security ในปี 2025 พบว่าเกือบ 1 ใน 5 ของแพ็กเกจที่ AI แนะนำนั้นไม่มีอยู่จริง ทำให้สิ่งนี้เป็นความเสี่ยงด้านการป้องกันมัลแวร์ที่แท้จริงและวัดผลได้สำหรับทีมใดก็ตามที่ใช้เครื่องมือเขียนโค้ด AI
แพ็กเกจโอเพนซอร์สเชื่อถือได้หรือไม่?
ส่วนใหญ่ปลอดภัย แต่ไม่ใช่ทั้งหมด ผู้โจมตีมักเผยแพร่เวอร์ชันที่เป็นอันตรายซึ่งดูเหมือนของจริงหรือใช้ประโยชน์จากความสับสนในการตั้งชื่อ การลดความเสี่ยงหมายถึงการใช้ซอฟต์แวร์ป้องกันมัลแวร์ร่วมกับการตรวจสอบรีจิสทรีอย่างต่อเนื่องและการตรวจสอบความถูกต้องของผู้ดูแลแพ็กเกจ ไม่ใช่การพึ่งพาความไว้วางใจเพียงอย่างเดียว
การตรวจสอบ CVE เพียงอย่างเดียวสามารถป้องกันมัลแวร์ได้หรือไม่?
ไม่ การตรวจสอบ CVE ครอบคลุมเฉพาะช่องโหว่ที่ได้รับการเปิดเผยต่อสาธารณะแล้วเท่านั้น มัลแวร์ โดยเฉพาะภัยคุกคามแบบ Zero-day และแพ็กเกจก่อนการลงนาม จำเป็นต้องมีการตรวจจับแบบเรียลไทม์เพิ่มเติมจากการตรวจสอบ CVE เพื่อลดช่องว่างระหว่างการเผยแพร่และการเปิดเผย
จัดลำดับความสำคัญ แก้ไข และรักษาความปลอดภัยความเสี่ยงด้านซอฟต์แวร์ของคุณ
การหลีกเลี่ยงมัลแวร์ในซอฟต์แวร์โอเพนซอร์ส CI/CDและการพัฒนาโดยใช้ AI ช่วยเหลือนั้นต้องอาศัยการตรวจจับแบบเรียลไทม์ ไม่ใช่แค่การสแกนเป็นระยะๆ จองตัวอย่าง or เริ่มต้นฟรี เพื่อดูว่าระบบเตือนภัยล่วงหน้าของ Xygeni และแพลตฟอร์ม AppSec แบบครบวงจรทำงานร่วมกันอย่างไร
