
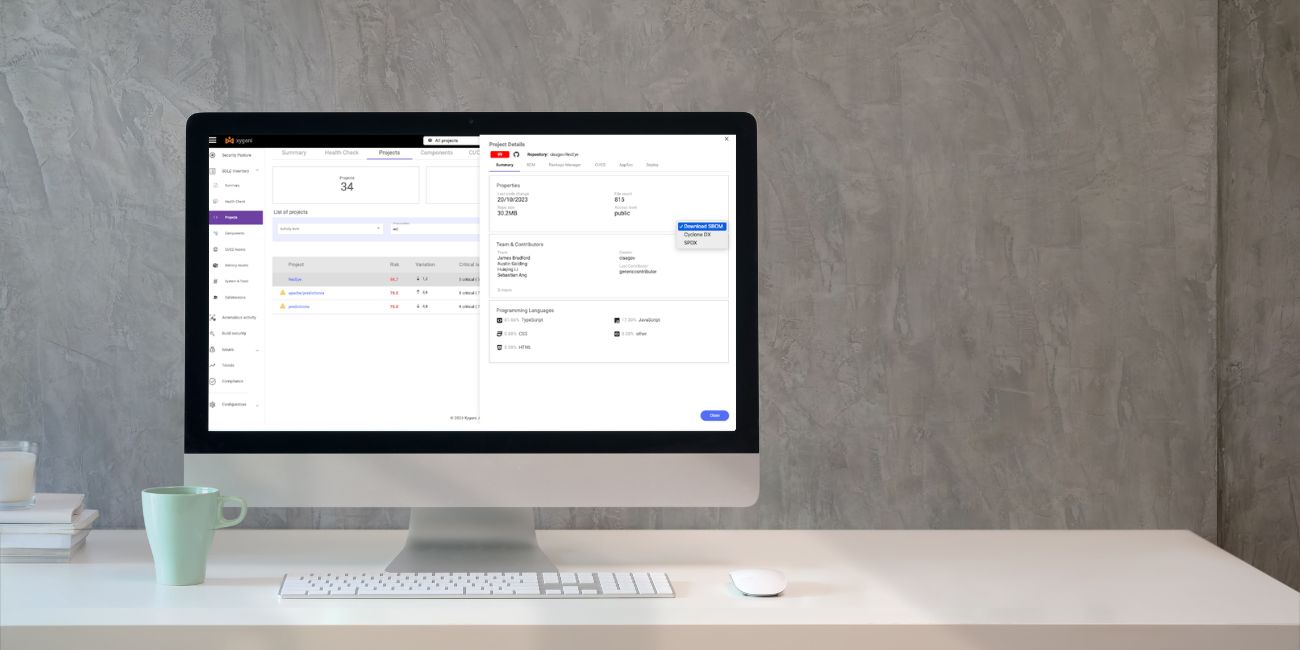






An SBOM คือรายการที่เครื่องอ่านได้ของทุกส่วนประกอบในซอฟต์แวร์ รวมถึงการพึ่งพาแบบส่งต่อ เวอร์ชัน และใบอนุญาต คุณจำเป็นต้องมีรายการนี้ด้วยเหตุผลสามประการ: เพื่อตอบคำถาม "เราได้รับผลกระทบหรือไม่?" ภายในไม่กี่นาที แทนที่จะเป็นหลายวัน เพื่อให้เป็นไปตามความต้องการ พระราชบัญญัติความยืดหยุ่นทางไซเบอร์ของสหภาพยุโรปและเพื่อให้ลูกค้าได้รับหลักฐานแทนที่จะเป็นเพียงคำรับรอง
รูปแบบสองรูปแบบที่สำคัญคือ เอสพีดีเอ็กซ์ และ ไซโคลนDXXygeni สร้างทั้งสองอย่าง พร้อมแนบรายงานการเปิดเผยช่องโหว่ (Vulnerability Disclosure Report) ผ่านทางเว็บอินเทอร์เฟซ, CLI หรือโดยอัตโนมัติทุกครั้งที่มีการสร้างโปรเจกต์ของคุณ pipeline.
กฎปฏิบัติ: an SBOM เอกสารที่จัดทำขึ้นเพื่อการตรวจสอบครั้งเดียวถือว่าล้าสมัยแล้ว สร้างไฟล์นี้ทุกครั้งที่มีการสร้าง หรือไม่ก็ไม่ต้องสร้างเลยก็ได้
เข้าใจวิธีการสร้าง SBOMเป็นสิ่งสำคัญอย่างยิ่งสำหรับทุกคนที่ทำงานด้านการพัฒนาซอฟต์แวร์และความปลอดภัย SBOM ให้ข้อมูลรายละเอียดเกี่ยวกับส่วนประกอบทุกชิ้นในซอฟต์แวร์ของคุณอย่างครบถ้วน รวมถึงเวอร์ชัน การพึ่งพา และแพตช์ต่างๆ ด้วยข้อมูลเชิงลึกนี้ คุณจะสามารถเพิ่มประสิทธิภาพได้ SBOM การรักษาความปลอดภัยโดยการระบุช่องโหว่ตั้งแต่เนิ่นๆ การจัดการความเสี่ยงในห่วงโซ่อุปทานซอฟต์แวร์ และการปฏิบัติตามกฎระเบียบ การใช้สิ่งที่ถูกต้อง SBOM เครื่องมือสร้างซอฟต์แวร์ช่วยให้กระบวนการนี้รวดเร็วและง่ายขึ้น พร้อมทั้งรักษาความปลอดภัยของซอฟต์แวร์และเตรียมพร้อมรับมือกับทุกความท้าทาย
แกะ SBOM: สร้าง SBOM มีประสิทธิภาพ
ที่แกนกลางของมัน an SBOM นำเสนอภาพรวมที่สมบูรณ์ของระบบนิเวศซอฟต์แวร์ โดยเปิดเผยเวอร์ชัน สถานะการอัปเดต และการพึ่งพาของแต่ละส่วนประกอบ ความโปร่งใสนี้เป็นกุญแจสำคัญด้านความปลอดภัย ตัวอย่างเช่น การตรวจจับส่วนประกอบที่ล้าสมัยหรือมีช่องโหว่ผ่านทาง... SBOM ช่วยให้คุณตัดสินใจเกี่ยวกับการอัปเดตหรือการเปลี่ยนซอฟต์แวร์ได้อย่างรวดเร็ว ซึ่งจะช่วยเสริมความแข็งแกร่งด้านความปลอดภัยของซอฟต์แวร์ของคุณ
ความสำคัญของ SBOMด้านการบริหารความเสี่ยง ห่วงโซ่อุปทาน และการปฏิบัติตามกฎระเบียบ
การประเมินและการจัดการความเสี่ยง: SBOMโครงร่างของส่วนประกอบซอฟต์แวร์ทุกชิ้น SBOM ช่วยให้ผู้มีส่วนได้ส่วนเสียระบุความเสี่ยงและสร้างกลยุทธ์ที่มีประสิทธิภาพเพื่อลดความเสี่ยงเหล่านั้น
การจัดการห่วงโซ่อุปทาน: SBOMเครื่องมือเหล่านี้มีความสำคัญอย่างยิ่งต่อการตรวจสอบห่วงโซ่อุปทานซอฟต์แวร์ นอกจากนี้ยังช่วยปรับปรุงความร่วมมือระหว่างทีมภายในและผู้จำหน่ายภายนอกอีกด้วย
ปฏิบัติตามกฎระเบียบเมื่อกฎระเบียบเข้มงวดมากขึ้น SBOMตรวจสอบให้แน่ใจว่าซอฟต์แวร์ของคุณตรงตามมาตรฐานอุตสาหกรรม standardและข้อกำหนดทางกฎหมาย
การนำทาง SBOM ความท้าทาย: Standardประเด็นเรื่องการทำให้เป็นระบบอัตโนมัติและการทำงานอัตโนมัติ
แม้จะมีผลประโยชน์ของตน SBOMเผชิญกับความท้าทาย การขาดแคลน standardการเปลี่ยนแปลงที่เกิดขึ้นทั่วทั้งอุตสาหกรรมเป็นอุปสรรคสำคัญ ทำให้ยากต่อการเปรียบเทียบและตีความ SBOM ข้อมูลมีความสม่ำเสมอ การรวบรวมข้อมูลที่ถูกต้องจากผู้ขายภายนอกอาจเป็นเรื่องยากเช่นกัน ปัญหาเกี่ยวกับระบบอัตโนมัติและการทำงานร่วมกันยิ่งทำให้การบูรณาการอย่างราบรื่นมีความซับซ้อนมากขึ้น SBOMผสานเข้ากับขั้นตอนการทำงานปัจจุบัน
อย่างไรก็ตาม อนาคตของ SBOMแนวโน้มดูดีขึ้น ความก้าวหน้าทางเทคโนโลยีช่วยแก้ไขความท้าทายเหล่านี้ได้ ทั้งภาคอุตสาหกรรมและภาครัฐต่างแสดงความสนใจมากขึ้นในเรื่องนี้ SBOMเนื่องจากความสำคัญของประเด็นเหล่านี้ในด้านความปลอดภัยของซอฟต์แวร์และการปฏิบัติตามข้อกำหนดเพิ่มมากขึ้น จึงจำเป็นต้องมีโซลูชันเพื่อแก้ไขปัญหาต่างๆ เช่น standardการทำให้เป็นระบบอัตโนมัติและการทำงานร่วมกันได้กำลังกลายเป็นสิ่งสำคัญลำดับต้นๆ SBOMสิ่งเหล่านี้กำลังจะกลายเป็นรากฐานสำคัญของกลยุทธ์ด้านความปลอดภัยทางดิจิทัล
ยกระดับความปลอดภัยของซอฟต์แวร์ด้วย SBOM: สิ่งจำเป็น
ในโลกของการพัฒนาซอฟต์แวร์ในปัจจุบัน รายการส่วนประกอบซอฟต์แวร์ (Software Bill of Materials)SBOMซอฟต์แวร์มีความสำคัญอย่างยิ่งต่อความปลอดภัย ความโปร่งใส และการปฏิบัติตามกฎระเบียบ ปัจจุบันซอฟต์แวร์เป็นตัวขับเคลื่อนโครงสร้างพื้นฐานที่สำคัญและการดำเนินงานทางธุรกิจ ส่งผลให้... SBOMระบบรักษาความปลอดภัยมีบทบาทสำคัญในการรับประกันความปลอดภัยและความสมบูรณ์ของแอปพลิเคชันซอฟต์แวร์ บทความนี้จะสำรวจสาระสำคัญของระบบรักษาความปลอดภัย SBOMเราจะกล่าวถึงบทบาทของมันในวงจรการพัฒนาซอฟต์แวร์ รวมถึงประโยชน์หลักของมันด้วย
การเปิดเผยรายการส่วนประกอบซอฟต์แวร์ (SBOM)
An SBOM ไม่ใช่แค่รายการธรรมดา แต่เป็นบันทึกที่สมบูรณ์ของส่วนประกอบระบบซอฟต์แวร์ทุกชิ้น รวมถึงไลบรารีโอเพนซอร์ส โค้ดที่เป็นกรรมสิทธิ์ และซอฟต์แวร์เชิงพาณิชย์ SBOM แสดงภาพรวมโครงสร้างของซอฟต์แวร์ได้อย่างชัดเจน โดยจะแสดงเวอร์ชัน ความสัมพันธ์ และการปฏิบัติตามข้อกำหนดด้านความปลอดภัยของแต่ละส่วนประกอบ ซึ่งแตกต่างจากรายการสินค้าคงคลังทั่วไป SBOMรายงานเหล่านี้ให้ข้อมูลเชิงลึกเกี่ยวกับห่วงโซ่อุปทานซอฟต์แวร์ ช่วยให้ผู้มีส่วนได้ส่วนเสียสามารถติดตามความสัมพันธ์และการพึ่งพาซึ่งกันและกันกับส่วนประกอบต่างๆ ได้cisไอออน
ความจำเป็นอย่างยิ่งยวดสำหรับ SBOM ด้านความปลอดภัย
เมื่อระบบนิเวศดิจิทัลเติบโตขึ้น ช่องโหว่ของซอฟต์แวร์ก็เพิ่มขึ้นตามไปด้วย การละเมิดความปลอดภัยเกิดขึ้นบ่อยขึ้น โดยการโจมตีทางไซเบอร์มุ่งเป้าไปที่จุดอ่อนในซอฟต์แวร์ เหตุการณ์เช่นช่องโหว่ Log4j เน้นย้ำถึงความเสี่ยงของการละเลยเรื่องนี้ software supply chain security.
หน่วยงานกำกับดูแลได้เปลี่ยนจากการส่งเสริมไปเป็นการบังคับใช้ ในสหภาพยุโรป พระราชบัญญัติความยืดหยุ่นทางไซเบอร์ (ระเบียบ 2024/2847) คือ decisหนึ่งข้อ ตั้งแต่วันที่ 11 กันยายน 2026 เป็นต้นไป ผู้ผลิตผลิตภัณฑ์ที่มีส่วนประกอบดิจิทัลต้องรายงานช่องโหว่ที่ถูกโจมตีอย่างต่อเนื่องและเหตุการณ์ร้ายแรง โดยต้องส่งคำเตือนเบื้องต้นภายใน 24 ชั่วโมง และการแจ้งเตือนฉบับเต็มภายใน 72 ชั่วโมง ข้อกำหนดที่สำคัญ ได้แก่ SBOM ข้อผูกพันจะมีผลบังคับใช้ในวันที่ 11 ธันวาคม 2027
ลำดับเหตุการณ์มีความสำคัญมากกว่าวันที่ คุณไม่สามารถรายงานได้ว่าผลิตภัณฑ์ใดของคุณมีส่วนประกอบที่ถูกนำไปใช้ในทางที่ผิดภายใน 24 ชั่วโมง เว้นแต่คุณจะมีข้อมูลที่เครื่องอ่านได้ในปัจจุบันอยู่แล้ว SBOM สำหรับทุกเวอร์ชันที่จัดส่ง SBOM การเตรียมความพร้อมถือเป็นสิ่งจำเป็นอย่างยิ่งก่อนวันงานอย่างเป็นทางการ SBOM กำหนดเส้นตาย ในสหรัฐอเมริกา CISA และ NTIA ยังคงผลักดันการนำไปใช้ผ่านการจัดซื้อจัดจ้างของรัฐบาลกลางอย่างต่อเนื่อง
ประโยชน์มากมายของ SBOM ความปลอดภัย
การเพิ่มคุณสมบัติให้กับซอฟต์แวร์ของคุณด้วย SBOM เปรียบเสมือนการมีพิมพ์เขียวสำหรับอาคาร มันช่วยให้คุณเข้าใจโครงสร้างและความสมบูรณ์ของซอฟต์แวร์ของคุณ นี่คือประโยชน์หลักของการนำไปใช้ SBOMs:
1. เสริมสร้างความปลอดภัยของห่วงโซ่อุปทาน
An SBOM นำเสนอภาพรวมที่สมบูรณ์ของห่วงโซ่อุปทานซอฟต์แวร์ ช่วยให้องค์กรสามารถระบุจุดอ่อนในส่วนประกอบของบุคคลที่สาม และเสริมสร้างระบบนิเวศดิจิทัลของตนให้แข็งแกร่งขึ้นเพื่อรับมือกับภัยคุกคามที่อาจเกิดขึ้น
2. การจัดการช่องโหว่ที่คล่องตัวยิ่งขึ้น
SBOMรายงานความเสี่ยงด้านความปลอดภัยมีความสำคัญอย่างยิ่งต่อการจัดการช่องโหว่ รายงานเหล่านี้ให้รายละเอียดเฉพาะส่วนประกอบ รวมถึงช่องโหว่ที่ทราบแล้ว ซึ่งช่วยให้องค์กรสามารถระบุและแก้ไขปัญหาด้านความปลอดภัยได้อย่างรวดเร็ว ลดความเสี่ยงจากการถูกโจมตี
3. การจัดการสินทรัพย์ซอฟต์แวร์อย่างมีประสิทธิภาพ
นอกเหนือจากความปลอดภัย SBOMช่วยปรับปรุงการจัดการสินทรัพย์ซอฟต์แวร์ ช่วยติดตามใบอนุญาต การใช้งานซอฟต์แวร์ และการปฏิบัติตามข้อตกลง ซึ่งนำไปสู่กระบวนการจัดซื้อจัดจ้างที่ดีขึ้นcisการบริหารจัดการต้นทุนและค่าใช้จ่าย
4. การตอบสนองต่อเหตุการณ์ที่ดีขึ้น
หลังจากเกิดเหตุการณ์ด้านความปลอดภัย SBOM ให้ข้อมูลที่จำเป็นเกี่ยวกับส่วนประกอบที่ได้รับผลกระทบอย่างครบถ้วน ช่วยให้องค์กรสามารถประเมินผลกระทบ ระบุระบบที่เปราะบาง และเร่งดำเนินการแก้ไขได้
5. เสริมสร้างความไว้วางใจและความได้เปรียบในการแข่งขันผ่าน SBOM ความปลอดภัย
ความโปร่งใสที่นำเสนอโดย SBOMการสร้างความน่าเชื่อถือให้กับลูกค้า พันธมิตร และหน่วยงานกำกับดูแล แสดงให้เห็นถึงภาพลักษณ์ขององค์กร commitมุ่งเน้นด้านความปลอดภัย ช่วยสร้างความแตกต่างในตลาดที่มีการแข่งขันสูง
ไพบูลย์ SBOM ความปลอดภัย: เส้นทางสู่การพัฒนาซอฟต์แวร์ที่ปลอดภัย
เมื่ออุตสาหกรรมซอฟต์แวร์พัฒนาไปเรื่อย ๆ การบูรณาการก็มีความสำคัญยิ่งขึ้น มาตรการรักษาความปลอดภัยที่แข็งแกร่ง เป็นสิ่งจำเป็น SBOMระบบรักษาความปลอดภัยเป็นเครื่องมือสำคัญในความพยายามนี้ ระบบเหล่านี้ช่วยเสริมสร้างความปลอดภัยของห่วงโซ่อุปทาน ปรับปรุงการจัดการช่องโหว่ และรับประกันการปฏิบัติตามกฎระเบียบ การนำไปใช้ SBOM เครื่องมือสร้างสัญญาณ commitมุ่งเน้นด้านความปลอดภัย ความโปร่งใส และความยืดหยุ่น ในระบบนิเวศดิจิทัลที่มีการเชื่อมโยงกันอย่างสูง SBOMสิ่งเหล่านี้ช่วยรักษาความปลอดภัยของซอฟต์แวร์และสร้างรากฐานที่แข็งแกร่งยิ่งขึ้นสำหรับอนาคต
| บัญชีกลุ่ม | เจ้าของทั่วไป | ใครเป็นผู้ตรวจสอบ |
|---|---|---|
| อะไรบ้างที่เข้าสู่ซอฟต์แวร์ของคุณ (1 ถึง 5) | หัวหน้าทีม AppSec | ความปลอดภัย ในขั้นตอนการตรวจสอบการเผยแพร่ |
| อะไรเป็นส่วนประกอบในการสร้างซอฟต์แวร์ของคุณ (6 ถึง 9) | หัวหน้าฝ่ายแพลตฟอร์มหรือ DevOps | ความปลอดภัยอย่างต่อเนื่อง |
| อะไรที่พิสูจน์สถานะ (10 ถึง 12) | CISสำนักงาน O | ผู้ตรวจสอบบัญชีภายนอกหรือลูกค้า |
ความเข้าใจ SBOM รูปแบบ
SBOM เครื่องมือสร้างซอฟต์แวร์ได้กลายเป็นสิ่งจำเป็นอย่างยิ่งสำหรับการเพิ่มความปลอดภัยของแอปพลิเคชันและการปฏิบัติตามกฎระเบียบ โดยให้ความกระจ่างเกี่ยวกับส่วนประกอบต่างๆ มากมายที่ประกอบกันเป็นซอฟต์แวร์ SBOMเทคโนโลยีเหล่านี้ได้ปฏิวัติวิธีการที่บริษัทต่างๆ ใช้ในการสร้างความโปร่งใสของซอฟต์แวร์ ที่สำคัญคือ เทคโนโลยีเหล่านี้ได้... standardได้กำหนดรูปแบบเฉพาะให้กับกระบวนการจัดทำเอกสาร ซึ่งช่วยลดความไม่สอดคล้องกันในการบันทึกข้อมูลด้วยมือได้อย่างมาก เอสพีดีเอ็กซ์ และ ไซโคลนDX โดดเด่นเหนือรูปแบบอื่นๆ ที่มีอยู่ โดยแต่ละรูปแบบมีจุดแข็งเฉพาะตัวที่ออกแบบมาเพื่อตอบสนองความต้องการขององค์กรที่แตกต่างกัน
SPDX: ทางเลือกที่ครอบคลุมสำหรับองค์กรขนาดใหญ่ Enterprises
ระบบแลกเปลี่ยนข้อมูลแพ็กเกจซอฟต์แวร์ (SPDX) เป็นระบบเปิดที่มีประสิทธิภาพสูง standard พัฒนาภายใต้การกำกับดูแลของ Linux Foundation โดดเด่นในด้าน cataloginระบบนี้ใช้ข้อมูลเมตาที่สำคัญ เช่น ส่วนประกอบซอฟต์แวร์ ใบอนุญาต ข้อมูลอ้างอิงด้านความปลอดภัย และข้อมูลเมตาอื่นๆ เพื่อเพิ่มประสิทธิภาพการปฏิบัติตามข้อกำหนดด้านใบอนุญาต อย่างไรก็ตาม ประโยชน์ของมันนั้นครอบคลุมไปไกลกว่านั้น โดยช่วยเพิ่มความโปร่งใสและความปลอดภัยตลอดห่วงโซ่อุปทานซอฟต์แวร์
รูปแบบไฟล์ SPDX ที่เครื่องอ่านได้นั้นมีความสม่ำเสมอในทุกอุตสาหกรรม ช่วยลดความจำเป็นในการจัดรูปแบบข้อมูลใหม่และทำให้การแบ่งปันข้อมูลทำได้ง่ายขึ้น คุณสมบัตินี้มีประโยชน์อย่างยิ่งสำหรับประสิทธิภาพด้านการปฏิบัติตามกฎระเบียบและความปลอดภัย ด้วยการรับรองมาตรฐาน ISO ทำให้ SPDX เป็นมาตรฐานชั้นนำในด้านนี้ SBOM รูปแบบนี้เป็นที่นิยมในองค์กรขนาดใหญ่ เช่น อินเทล และ ไมโครซอฟต์ เหมาะสำหรับองค์กรที่ทำงานร่วมกับลินุกซ์ โครงการโอเพนซอร์ส และการพัฒนาซอฟต์แวร์เชิงพาณิชย์อย่างลึกซึ้ง
- จุดแข็งSPDX นำเสนอแนวทางที่ละเอียดรอบคอบ ทำให้เห็นภาพรวมของห่วงโซ่อุปทานซอฟต์แวร์อย่างครอบคลุม ตั้งแต่ระดับแพ็กเกจไปจนถึงข้อมูลระดับไฟล์ ความสามารถในการใส่คำอธิบายประกอบอย่างกว้างขวางช่วยให้กระบวนการจัดทำเอกสารเป็นไปอย่างละเอียดถี่ถ้วน ทำให้เป็นตัวเลือกที่ครอบคลุมทุกด้าน
- จุดอ่อนรูปแบบที่มีรายละเอียดและครอบคลุมมาก อาจทำให้องค์กรขนาดเล็กหรือโครงการที่ให้ความสำคัญกับความเรียบง่ายและความคล่องตัวรู้สึกว่ายากเกินไป
CycloneDX: ทางเลือกที่น้ำหนักเบาสำหรับทีม Agile
CycloneDX ซึ่งพัฒนาโดย Open Worldwide Application Security Project (OWASP) เป็นทางเลือกที่เบากว่า SPDX แม้จะมีลักษณะคล้ายคลึงกัน แต่ CycloneDX โดดเด่นด้วยการลดความเสี่ยงด้านไซเบอร์ทั่วทั้งระบบ และรองรับ BOM ประเภทต่างๆ รวมถึง SBOM, ซาSBOMรวมถึง HBOM, OBOM, VDR และ VEX โดยมีคุณสมบัติดังต่อไปนี้ standardรองรับรูปแบบ XML, JSON และ Protocol Buffers พร้อมด้วยเครื่องมือมากมายสำหรับการสร้างและการทำงานร่วมกัน ภายใต้การดูแลของกลุ่มทำงานหลักของ CycloneDX
- จุดแข็ง: ด้วยความคล่องตัวและรายละเอียดที่เรียบง่าย ทำให้ CycloneDX ใช้งานง่ายและปรับเปลี่ยนได้สูง เหมาะอย่างยิ่งสำหรับสภาพแวดล้อมที่มีการเปลี่ยนแปลงอย่างรวดเร็ว
- จุดอ่อนข้อเสียของการมีน้ำหนักเบากว่าคือความครอบคลุมที่ลดลง ซึ่งอาจละเว้นรายละเอียดที่สำคัญสำหรับบางองค์กร
การเลือกที่เหมาะสม SBOM รูปแบบสำหรับองค์กรของคุณ
การตัดสินใจเลือกระหว่าง SPDX และ CycloneDX ขึ้นอยู่กับการประเมินขนาด ความซับซ้อน และความต้องการเฉพาะขององค์กรของคุณ สำหรับองค์กรขนาดใหญ่ enterpriseสำหรับองค์กรที่ต้องการกระบวนการจัดทำเอกสารที่ละเอียดถี่ถ้วน SPDX นำเสนอรายละเอียดที่เหนือกว่าใคร ในทางกลับกัน CycloneDX มอบโซลูชันที่มีประสิทธิภาพและคล่องตัวสำหรับองค์กรที่ให้ความสำคัญกับความเร็วและความเรียบง่าย
รายงานการเปิดเผยช่องโหว่ (VDR) ในความปลอดภัยของซอฟต์แวร์
การดำเนินการ รายงานการเปิดเผยช่องโหว่ (VDR) เป็นแนวปฏิบัติที่สำคัญในการเพิ่มความโปร่งใสของซอฟต์แวร์และป้องกันภัยคุกคามที่อาจเกิดขึ้นในการพัฒนาซอฟต์แวร์และความปลอดภัยทางไซเบอร์ ด้วยความซับซ้อนที่เพิ่มขึ้นของห่วงโซ่อุปทานซอฟต์แวร์และความก้าวหน้าของภัยคุกคามทางไซเบอร์ VDR จึงนำเสนอแนวทางที่เป็นระบบในการระบุ บันทึก และแก้ไขช่องโหว่ภายในผลิตภัณฑ์ซอฟต์แวร์
ทำความเข้าใจรายงานการเปิดเผยช่องโหว่ (VDR)
รายงานการเปิดเผยช่องโหว่ (Vulnerability Disclosure Report หรือ VDR) คือเอกสารเชิงลึกที่ให้ภาพรวมที่ครอบคลุมของช่องโหว่ที่ทราบทั้งหมดที่ส่งผลกระทบต่อผลิตภัณฑ์หรือส่วนประกอบที่เกี่ยวข้อง โดยไม่ได้เป็นเพียงแค่การระบุรายการช่องโหว่เท่านั้น แต่ยังรวมถึงการวิเคราะห์ผลกระทบของช่องโหว่เหล่านั้นต่อผลิตภัณฑ์ และแผนการแก้ไขช่องโหว่ที่ระบุไว้ หัวใจสำคัญของ VDR อยู่ที่ความสามารถในการนำเสนอข้อมูลที่ชัดเจนและครอบคลุมcisและรายงานที่นำไปปฏิบัติได้จริง ซึ่งช่วยในการจัดการช่องโหว่ของซอฟต์แวร์อย่างเชิงรุก
ความสำคัญของ VDR ในด้านความปลอดภัยของซอฟต์แวร์
- เพิ่มความโปร่งใสเครื่องบันทึกวิดีโอ (VDR) เป็นเครื่องพิสูจน์ถึงความน่าเชื่อถือของผู้จำหน่ายซอฟต์แวร์ commitมุ่งเน้นความโปร่งใส โดยให้ผู้ใช้ปลายทางและผู้มีส่วนได้ส่วนเสียเข้าใจอย่างชัดเจนเกี่ยวกับสถานะความปลอดภัยของผลิตภัณฑ์ซอฟต์แวร์ของตน
- การจัดการช่องโหว่เชิงรุก: ด้วยการระบุรายละเอียดช่องโหว่และผลกระทบที่อาจเกิดขึ้น ระบบ VDR ช่วยให้องค์กรสามารถดำเนินการเชิงรุกเพื่อลดความเสี่ยงก่อนที่ผู้ไม่ประสงค์ดีจะสามารถใช้ประโยชน์จากช่องโหว่เหล่านั้นได้
- การปฏิบัติตามกฎระเบียบและความไว้วางใจอุปกรณ์ VDR ช่วยสนับสนุนความพยายามในการปฏิบัติตามกฎระเบียบ โดยการบันทึกช่องโหว่และขั้นตอนการแก้ไขอย่างเป็นระบบในอุตสาหกรรมที่อยู่ภายใต้การกำกับดูแลด้านความปลอดภัยทางไซเบอร์ที่เข้มงวด standardซึ่งจะช่วยส่งเสริมความไว้วางใจระหว่างลูกค้าและพันธมิตร
- กระบวนการแก้ไขที่คล่องตัวด้วย VDRs ผู้จำหน่ายซอฟต์แวร์สามารถให้ข้อมูลเชิงลึกเกี่ยวกับความพยายามในการแก้ไขปัญหาที่วางแผนไว้หรือดำเนินการเสร็จสิ้นแล้ว ซึ่งจะช่วยอำนวยความสะดวกในกระบวนการจัดการช่องโหว่และรับประกันการตอบสนองต่อภัยคุกคามที่อาจเกิดขึ้นได้อย่างทันท่วงที
การนำ VDR ไปใช้ในทางปฏิบัติ: แนวทางปฏิบัติที่ดีที่สุด
เพื่อให้รายงานการเปิดเผยช่องโหว่มีประสิทธิภาพสูงสุด ผู้จำหน่ายซอฟต์แวร์และองค์กรควรพิจารณาแนวทางปฏิบัติที่ดีที่สุดดังต่อไปนี้:
- อัปเดตข้อมูลอย่างทันท่วงทีและสม่ำเสมอ: ควรมีการอัปเดต VDR อย่างสม่ำเสมอและเมื่อพบช่องโหว่ใหม่ๆ เพื่อให้มั่นใจได้ว่า VDR สะท้อนถึงสถานการณ์ด้านความปลอดภัยในปัจจุบันของผลิตภัณฑ์ซอฟต์แวร์ได้อย่างถูกต้อง
- ความคุ้มครองที่ครอบคลุมรายงานรายงานช่องโหว่ (VDR) ควรครอบคลุมช่องโหว่ที่ทราบทั้งหมด โดยไม่คำนึงถึงแหล่งที่มา ไม่ว่าจะเป็นการค้นพบภายใน การเปิดเผยจากบุคคลที่สาม หรือฐานข้อมูลช่องโหว่สาธารณะ
- การสื่อสารที่ชัดเจนข้อมูลภายใน VDR ควรนำเสนออย่างชัดเจนและเข้าใจง่าย เพื่อให้ผู้เกี่ยวข้องทุกฝ่ายสามารถเข้าถึงได้ รวมถึงผู้ที่ไม่ใช่ผู้เชี่ยวชาญด้านเทคนิคด้วย
- การจัดจำหน่ายที่ปลอดภัยและเข้าถึงได้ง่าย: ตรวจสอบให้แน่ใจว่ารายงานสรุปเวลาการทำงาน (VDR) ถูกส่งไปยังผู้มีส่วนได้ส่วนเสียอย่างปลอดภัย โดยยังคงรักษาการเข้าถึงได้ ใช้พอร์ทัลที่ปลอดภัยหรือการสื่อสารที่เข้ารหัสเพื่อแบ่งปันรายงานเหล่านี้กับกลุ่มเป้าหมายที่ต้องการ
อนาคตของ VDR ในด้านความปลอดภัยซอฟต์แวร์
เนื่องจากระบบนิเวศของซอฟต์แวร์ยังคงพัฒนาอย่างต่อเนื่อง บทบาทของรายงานการเปิดเผยช่องโหว่ (Vulnerability Disclosure Reports หรือ VDRs) จะขยายตัวอย่างแน่นอน การบูรณาการ VDRs เข้ากับการพัฒนาซอฟต์แวร์และแนวปฏิบัติด้านความปลอดภัยทางไซเบอร์ไม่ใช่เพียงแค่กระแส แต่เป็นสิ่งจำเป็นเมื่อเผชิญกับภัยคุกคามทางดิจิทัลที่เพิ่มมากขึ้น การนำ VDRs มาใช้จะช่วยให้องค์กรลดความเสี่ยงและแสดงให้เห็นถึงความมั่นคง commitมุ่งเน้นไปที่ความปลอดภัยของซอฟต์แวร์ การสร้างความไว้วางใจกับผู้ใช้และผู้มีส่วนได้ส่วนเสีย
สร้างบัญชีตัวแทน SBOMใช้งานได้อย่างปลอดภัยด้วย Xygeni WebUI
ไซเกนี โดดเด่นในวงการพัฒนาซอฟต์แวร์และความปลอดภัยทางไซเบอร์ด้วยความแข็งแกร่ง SBOM เครื่องมือสร้างสรรค์ที่นำเสนอ SBOM ระบบรักษาความปลอดภัยในรูปแบบ CycloneDX และ SPDX พร้อมด้วยรายงานการเปิดเผยช่องโหว่ (VDR) ที่ผสานรวมอยู่ด้วย
Xygeni มีอินเทอร์เฟซผู้ใช้บนเว็บ (WebUI) ที่ใช้งานง่ายสำหรับการสร้าง SBOMใช้งานง่าย เหมาะสำหรับผู้ใช้ที่ชอบอินเทอร์เฟซแบบกราฟิกมากกว่าเครื่องมือบรรทัดคำสั่ง บทนี้จะแนะนำคุณเกี่ยวกับการสร้าง SBOM โดยใช้ WebUI ของ Xygeni จาก login เพื่อดาวน์โหลด
ขั้นตอนที่ 1 การเข้าสู่ระบบ Xygeni WebUI:
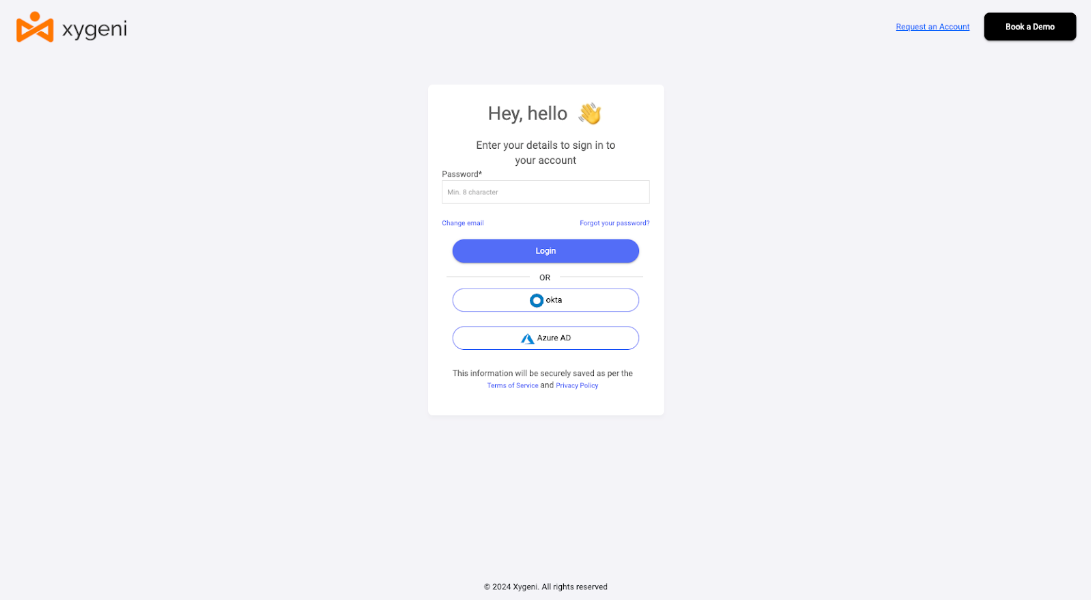
เข้าใช้งาน WebUI ของ Xygeni ผ่านทางเบราว์เซอร์ของคุณ คุณสามารถล็อกอินโดยใช้บัญชีของคุณได้ standard คุณต้องใช้ข้อมูลประจำตัวผู้ใช้ (ชื่อผู้ใช้และรหัสผ่าน) หรือเลือกใช้ตัวตรวจสอบความถูกต้องจากบุคคลที่สามเพื่อความสะดวกยิ่งขึ้น นอกจากนี้ คุณต้องยืนยันตัวตนหากคุณได้ตั้งค่าการยืนยันตัวตนแบบสองขั้นตอน (2FA) สำหรับบัญชีของคุณ ขั้นตอนนี้จะช่วยให้มั่นใจได้ว่าการเข้าถึงของคุณปลอดภัยและปรับแต่งให้เหมาะกับโครงการและความต้องการเฉพาะของคุณ
ขั้นตอนที่ 2 การเลือกโครงการของคุณ
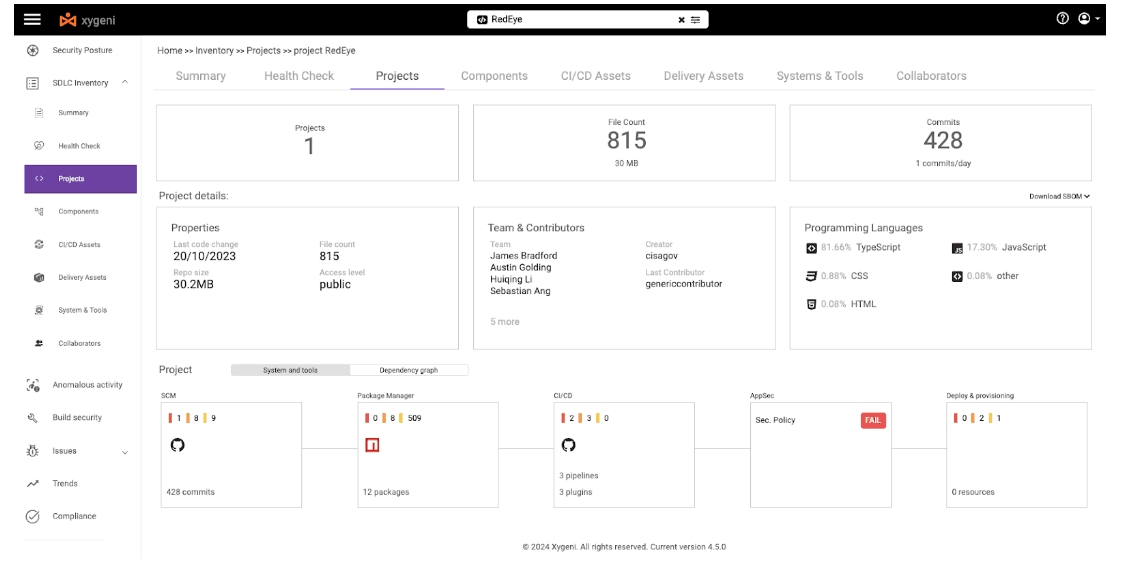
เมื่อเข้าสู่ระบบแล้ว คุณจะเห็นหน้าต่อไปนี้ dashboard โดยใช้ตัวเลือกโครงการหรือรายการโครงการของคุณ เลื่อนดูรายการนี้และคลิกที่ชื่อโครงการที่คุณต้องการสร้าง SBOMการดำเนินการนี้จะทำให้คุณเห็นภาพรวมของโครงการนั้นอย่างละเอียด ซึ่งคุณสามารถจัดการและตรวจสอบแง่มุมต่างๆ ของส่วนประกอบและส่วนที่เกี่ยวข้องของซอฟต์แวร์ของคุณได้
ขั้นตอนที่ 3 การดาวน์โหลด SBOM
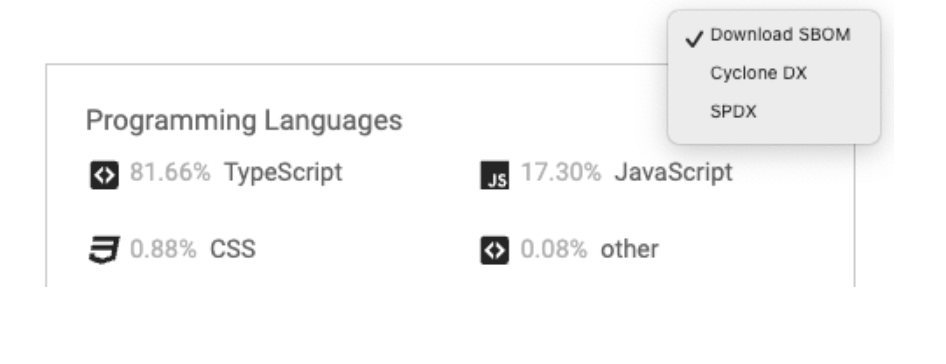
ในหน้ารายละเอียดโครงการ ให้มองหาตัวเลือกที่เขียนว่า “ดาวน์โหลด” SBOM“ซึ่งบ่งชี้ถึงการสร้างและการดาวน์โหลด” SBOMเมื่อพบแล้ว ให้คลิกเพื่อเลือกรูปแบบที่ต้องการสำหรับคุณ SBOMXygeni รองรับหลายรูปแบบสำหรับ SBOMรวมถึงที่ได้รับการยอมรับอย่างกว้างขวาง standardเช่น CycloneDX และ SPDX หลังจากเลือกรูปแบบแล้ว แพลตฟอร์มจะสร้างไฟล์ SBOM ไฟล์ เมื่อกระบวนการสร้างเสร็จสมบูรณ์ คุณจะได้รับแจ้งให้ดาวน์โหลดไฟล์ไปยังระบบของคุณ ไฟล์นี้รวบรวมข้อมูลที่จำเป็นทั้งหมดเกี่ยวกับส่วนประกอบของซอฟต์แวร์ของคุณในรูปแบบที่เลือกไว้ พร้อมสำหรับการปฏิบัติตามข้อกำหนด ความปลอดภัย หรือการตรวจสอบ
ขั้นตอนที่ 4 การเข้าถึง SBOM จากส่วนสินค้าคงคลัง
หรือคุณสามารถเข้าถึง SBOM คุณสามารถสร้างและดาวน์โหลดฟีเจอร์การสร้างได้โดยตรงจากส่วนสินค้าคงคลังของโครงการของคุณ ส่วนนี้จะแสดงภาพรวมที่ครอบคลุมของส่วนประกอบซอฟต์แวร์ทั้งหมดที่เกี่ยวข้องกับโครงการของคุณ มองหาแถบเลื่อนที่เกี่ยวข้องกับแต่ละโครงการในรายการสินค้าคงคลังซึ่งมีตัวเลือกการดำเนินการเพิ่มเติม คุณสามารถสร้างและดาวน์โหลดได้ SBOM สำหรับโครงการที่เกี่ยวข้องจากตัวเลือกเหล่านี้ วิธีนี้ช่วยให้สามารถไปยังโครงการนั้นได้อย่างรวดเร็วและมีประสิทธิภาพ SBOM ฟังก์ชันการสร้างโดยไม่ต้องเข้าไปดูรายละเอียดโครงการในหน้าถัดไป
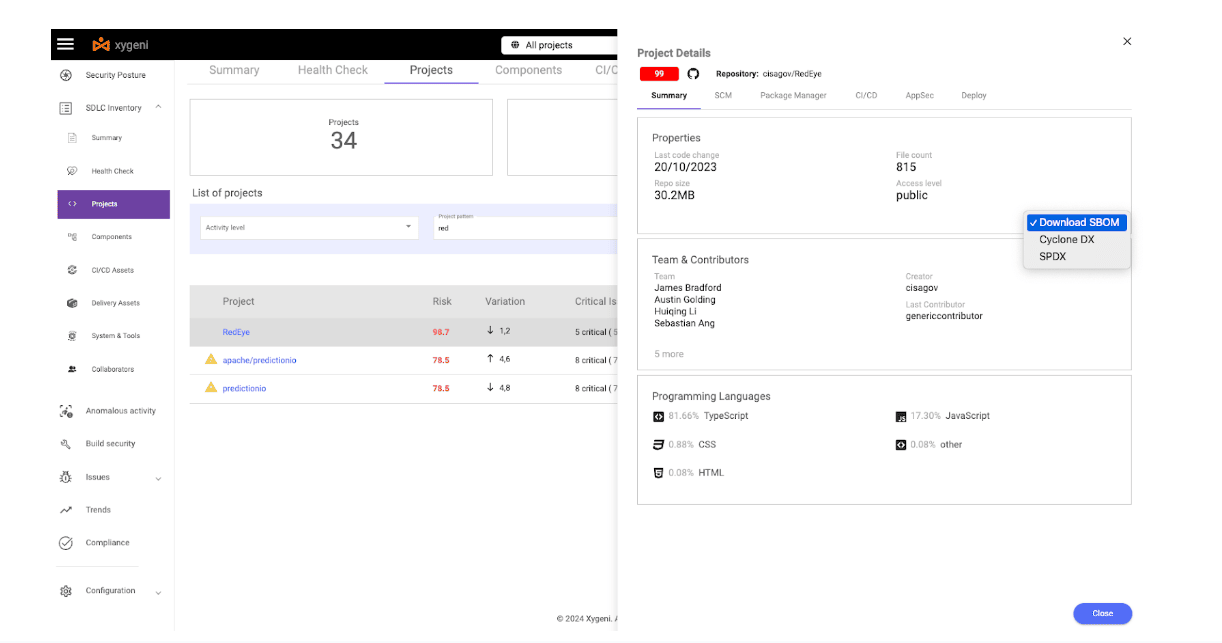
ด้วยขั้นตอนง่ายๆ เหล่านี้ คุณสามารถสร้างรายการวัสดุโดยละเอียดที่ตรงตามข้อกำหนดด้านการปฏิบัติตามกฎระเบียบและความปลอดภัยได้อย่างรวดเร็ว ไม่ว่าจะเป็นการจัดการโครงการเดียวหรือดูแลโครงการซอฟต์แวร์หลายโครงการพร้อมกัน WebUI ของ Xygeni ก็มีอินเทอร์เฟซที่ราบรื่นและใช้งานง่ายเพื่อสนับสนุนการทำงานของคุณ SBOM ความต้องการของคนรุ่นใหม่
สร้างบัญชีตัวแทน SBOM กับไซเจนี
บทนี้จะอธิบายขั้นตอนการติดตั้งให้คุณทราบ เครื่องสแกน Xygeniการตั้งค่า และการใช้งานเป็นหนึ่งในเครื่องมือของคุณ SBOM เครื่องมือสร้าง. คุณจะได้เรียนรู้วิธีการ สร้าง SBOMs และสร้าง SBOM ความปลอดภัย และ รายงาน VDRเพื่อให้มั่นใจว่าโครงการของคุณมีความปลอดภัย เป็นไปตามข้อกำหนด และโปร่งใส
การติดตั้งเครื่องสแกน Xygeni
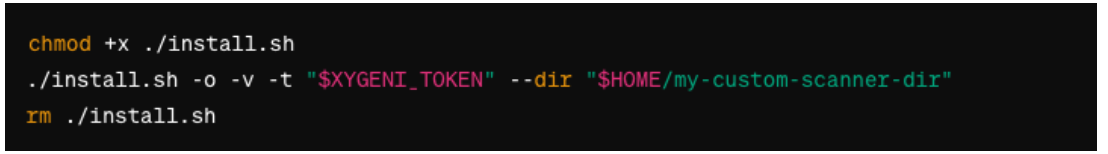
ก่อนดำดิ่งสู่ SBOM ก่อนเริ่มใช้งาน โปรดตรวจสอบให้แน่ใจว่าคุณได้ปฏิบัติตามข้อกำหนดเบื้องต้นทั้งหมดสำหรับสแกนเนอร์ Xygeni แล้ว คุณจะต้องมีโทเค็น API ซึ่งควรจัดเก็บไว้ในตัวแปรสภาพแวดล้อม XYGENI_TOKEN สำหรับกระบวนการติดตั้ง
ขั้นตอนที่ 1. ดาวน์โหลดและตรวจสอบสคริปต์การติดตั้ง
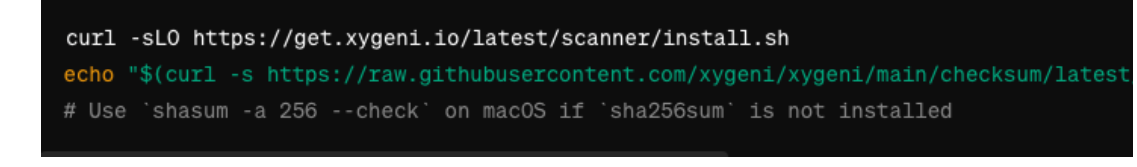
ขั้นตอนที่ 2. เรียกใช้สคริปต์การติดตั้ง
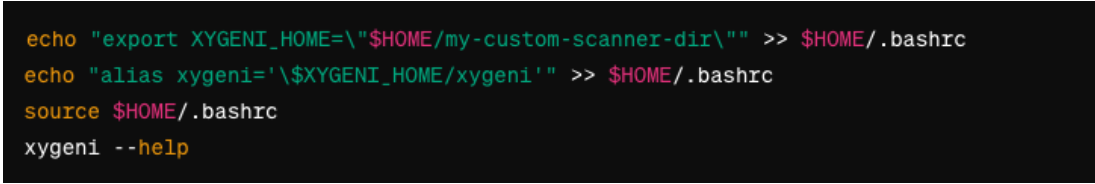
การตั้งค่าการเข้าถึงด่วนสำหรับเครื่องสแกน Xygeni
เพื่อให้เข้าถึงโปรแกรมสแกน Xygeni ได้ง่ายขึ้น ลองเพิ่มโปรแกรมลงใน PATH หรือตั้งชื่อเล่น (alias) วิธีนี้จะช่วยให้คุณสามารถเรียกใช้โปรแกรมสแกนได้โดยใช้เพียงแค่... ไซเกนี คำสั่ง
ฝ่ายผลิต SBOMs พร้อมรายงาน VDR
เมื่อติดตั้งและเข้าถึง Xygeni CLI แล้ว คุณก็สามารถสร้างสิ่งต่างๆ ได้แล้ว SBOMซึ่งรวมถึงรายงาน VDR ด้วย Xygeni รองรับการสร้างรายงานเหล่านั้น SBOMไฟล์มีให้เลือกทั้งในรูปแบบ CycloneDX และ SPDX เพื่อให้คุณสามารถเลือกรูปแบบที่เหมาะสมที่สุดกับความต้องการของโครงการและข้อกำหนดด้านการปฏิบัติตามกฎระเบียบ
ขั้นตอนที่ 3. เข้าไปที่โฟลเดอร์โปรเจ็กต์ของคุณ:
ตรวจสอบให้แน่ใจว่าคุณอยู่ในไดเร็กทอรีหลักของโปรเจ็กต์ ซึ่งเป็นที่ที่กำหนดส่วนประกอบซอฟต์แวร์ของคุณ
ขั้นตอนที่ 4. สร้าง SBOM:
เพื่อสร้าง SBOM, ใช้ ไซเกนี คำสั่งตามด้วยตัวเลือกสำหรับการระบุ SBOM รูปแบบและไฟล์เอาต์พุต Xygeni จะผสานรวมรายงาน VDR เข้ากับไฟล์ที่สร้างขึ้นโดยอัตโนมัติ SBOM.

แทนที่ ไซโคลนเดกซ์ สีสดสวย สปดซ์ หากคุณต้องการใช้รูปแบบ SPDX
กำลังสร้าง SBOM การผสานรวมรายงาน VDR โดยใช้ Xygeni CLI เป็นกระบวนการที่ไม่ซับซ้อน ซึ่งช่วยเพิ่มความปลอดภัยและความโปร่งใสของโครงการซอฟต์แวร์ของคุณได้อย่างมาก การปฏิบัติตามขั้นตอนเหล่านี้จะช่วยให้มั่นใจได้ว่าโครงการของคุณเป็นไปตามมาตรฐานที่ดีที่สุด software supply chain security แนวทางปฏิบัติที่ให้ข้อมูลเชิงลึกโดยละเอียดเกี่ยวกับส่วนประกอบและจุดอ่อนของส่วนประกอบเหล่านั้น
การบูรณาการ SBOM รุ่นสู่รุ่น CI/CD Pipelineการใช้ Xygeni
ความสามารถในการสร้างรายการวัสดุซอฟต์แวร์โดยอัตโนมัติ (SBOMส) ในระหว่าง CI/CD กระบวนการนี้มีความสำคัญอย่างยิ่งต่อการเพิ่มความโปร่งใสและความปลอดภัยของซอฟต์แวร์ Xygeni เป็นบริษัทที่มีกระบวนการที่ครอบคลุม SBOM เครื่องมือสร้างข้อมูลที่ผสานรวมเข้ากับระบบได้อย่างราบรื่น CI/CD pipelineโดยให้ข้อมูลเชิงลึกโดยละเอียดเกี่ยวกับส่วนประกอบซอฟต์แวร์ในทุกขั้นตอนการสร้าง คู่มือนี้จะอธิบายขั้นตอนการทำให้เป็นอัตโนมัติ SBOM รุ่นที่มี Xygeni อยู่ภายใน CI/CD pipelineเพื่อให้มั่นใจว่าการสร้างซอฟต์แวร์ของคุณมีประสิทธิภาพและปลอดภัย
สร้างบัญชีตัวแทน SBOM อัตโนมัติ
โดยอัตโนมัติ SBOM การรุ่นต่อรุ่นมีความสำคัญอย่างยิ่งต่อการนำไปปฏิบัติ SBOMs ในของคุณ CI/CD pipelineเพื่อให้มั่นใจว่าการสร้างซอฟต์แวร์แต่ละครั้งจะสร้างโดยอัตโนมัติ SBOMXygeni รองรับฟังก์ชันนี้ ทำให้สามารถแทรกข้อมูลได้ SBOM งานสร้างภายใน CI/CD กระบวนการนี้ช่วยให้มั่นใจได้ว่าการเปลี่ยนแปลงใดๆ ในซอฟต์แวร์จะได้รับการวิเคราะห์ และปัญหาด้านความปลอดภัยสามารถระบุและแก้ไขได้ตั้งแต่เนิ่นๆ
จะรัน Xygeni เพื่อสร้างอะไรดี? SBOM:
- CI/CD Pipelines: จุดเชื่อมต่อที่พบได้บ่อยที่สุด คือ การเพิ่มการสแกนของ Xygeni เป็นส่วนหนึ่งของขั้นตอนการทดสอบความปลอดภัย
- เครื่องมือสร้างระบบอัตโนมัติ: เรียกใช้การสแกน Xygeni ผ่านทางอินเทอร์เฟซบรรทัดคำสั่งในไฟล์บิลด์ที่ดำเนินการโดยเครื่องมือสร้างบิลด์อัตโนมัติ
ที่ Pipelineสิ่งที่ต้องติดตาม:
ดำเนินการ การสแกนแบบเต็ม ระหว่างการสร้างระบบตามกำหนดการในเวลากลางคืนหรือรายสัปดาห์ รวมถึงการตรวจสอบสินค้าคงคลังและการปฏิบัติตามข้อกำหนด
- สำหรับการกระตุ้นบ่อยครั้ง pipelines เช่น s ที่เกี่ยวข้องกับเหตุการณ์ push หรือ merge request จะเรียกใช้ ชุดย่อยของการสแกน โดยจะเน้นไปที่ความลับ การดัดแปลงโค้ด หรือส่วนประกอบโอเพนซอร์ส ขึ้นอยู่กับระบบนิเวศของโครงการนั้นๆ
- ในซีดี pipelineหรืออะไรก็ตาม pipelineรวมถึงการจัดสรรทรัพยากรหรือ IaC เทมเพลต เรียกใช้ IaC การสแกน เพื่อจัดการด้านความปลอดภัยใน Dockerfile, Kubernetes manifest, Helm chart และการกำหนดค่าที่คล้ายกัน
การกำหนดค่าการสแกน
เพื่อความครอบคลุม SBOMแนะนำให้ใช้คำสั่งสแกน โดยสามารถยกเว้นการสแกนเฉพาะบางรายการได้โดยใช้ -ข้าม ตัวเลือก ตัวอย่างเช่น ใช้ –-ข้าม iac หากโปรเจ็กต์ของคุณไม่มี IaC แม่แบบ

SBOM รุ่น: เพื่อสร้าง SBOM สำหรับซอฟต์แวร์ปลายทาง ให้รวมถึง SBOMตัวเลือกที่เกี่ยวข้อง เช่น -sbom และ -sbom-รูปแบบ ในคำสั่งสแกนของคุณ นี่คือ SBOM จากนั้นจึงสามารถแจกจ่ายให้กับบุคคลที่สามได้ตามความจำเป็น
ติดตั้ง Xygeni ลงใน Target Pipelines
เพื่อผสานรวม Xygeni เข้ากับระบบของคุณ CI/CD pipelines
- ระบุจุดที่เหมาะสมในของคุณ CI/CD ระบบสำหรับ SBOM รุ่น
- แก้ไข pipeline/ไฟล์เวิร์กโฟลว์เพื่อรวมคำสั่งสแกน Xygeni ในขั้นตอนที่ต้องการ
- ตรวจสอบให้แน่ใจว่ามีการเปลี่ยนแปลงเกิดขึ้น pipeline การตั้งค่าต่างๆ จะเป็นไปตามกระบวนการขององค์กรของคุณในการแก้ไขไฟล์สำคัญ
โดยการผสานรวม Xygeni เข้าไป CI/CD pipelineองค์กรต่างๆ สามารถสร้างข้อมูลโดยอัตโนมัติได้ SBOMการตรวจสอบให้แน่ใจว่ามีรายการส่วนประกอบโดยละเอียดประกอบอยู่ในทุกการสร้างซอฟต์แวร์ ไม่เพียงแต่ช่วยให้เป็นไปตามข้อกำหนดด้านการปฏิบัติตามกฎระเบียบเท่านั้น แต่ยังช่วยปรับปรุงความปลอดภัยของผลิตภัณฑ์ซอฟต์แวร์ได้อย่างมีนัยสำคัญอีกด้วย
ประเด็นสำคัญ: การเชี่ยวชาญ SBOM ความปลอดภัยและการผลิตพลังงานด้วย Xygeni
การเดินทางผ่าน SBOM ความปลอดภัยและ SBOM การสร้างซอฟต์แวร์รุ่นใหม่ด้วย Xygeni เผยให้เห็นเส้นทางสู่การรักษาความปลอดภัยซอฟต์แวร์ ความโปร่งใส และการปฏิบัติตามกฎระเบียบที่ดียิ่งขึ้น จากการทำความเข้าใจถึงความสำคัญของ... SBOMs ถึงการนำระบบอัตโนมัติมาใช้ SBOM เครื่องมือสร้างใน CI/CD pipelineดังนั้น กระบวนการนี้จึงสะท้อนให้เห็นถึงภูมิทัศน์ที่เปลี่ยนแปลงไปของการพัฒนาซอฟต์แวร์ นี่คือประเด็นสำคัญบางประการ:
บทบาทสำคัญของการสร้างสรรค์ SBOMs
- สินค้าคงคลังที่ครอบคลุม: SBOMรายงานเหล่านี้ไม่ใช่แค่รายการธรรมดาๆ แต่ยังให้รายละเอียดเกี่ยวกับส่วนประกอบซอฟต์แวร์ทุกชิ้น รวมถึงไลบรารีโอเพนซอร์ส โค้ดที่เป็นกรรมสิทธิ์ และซอฟต์แวร์เชิงพาณิชย์ รายละเอียดเหล่านี้มีความสำคัญอย่างยิ่งสำหรับการประเมินความเสี่ยง การจัดการห่วงโซ่อุปทาน และการปฏิบัติตามกฎระเบียบ
- มาตรการรักษาความปลอดภัยขั้นสูง: SBOMเครื่องมือเหล่านี้ช่วยให้มองเห็นภาพรวมของระบบนิเวศซอฟต์แวร์ได้อย่างชัดเจน ทำให้ผู้มีส่วนได้ส่วนเสียสามารถระบุส่วนประกอบที่ล้าสมัยหรือมีช่องโหว่ได้อย่างรวดเร็ว ซึ่งจะช่วยเสริมความแข็งแกร่งด้านความปลอดภัยของซอฟต์แวร์ของคุณได้อย่างมาก
ความท้าทายและแนวทางแก้ไข
- Standardการทำให้เป็นกรดความท้าทายประการหนึ่งคือการขาดแคลน standardการทำให้เป็นใน SBOM รูปแบบและข้อมูล ทำให้ยากต่อการเปรียบเทียบและตีความ SBOMs. SBOM เครื่องมือสร้างไฟล์ดิจิทัลอย่าง Xygeni รองรับรูปแบบไฟล์ที่เป็นที่ยอมรับอย่างกว้างขวาง เช่น CycloneDX และ SPDX ทำให้มีความยืดหยุ่นและสามารถทำงานร่วมกันได้
- การนำไปปฏิบัติ SBOMsXygeni ช่วยในการทำงานอัตโนมัติ SBOM รุ่นภายใน CI/CD pipelineโดยคำนึงถึงความท้าทายด้านระบบอัตโนมัติและการทำงานร่วมกัน ซึ่งจะช่วยให้มั่นใจได้ว่า SBOMรหัสความปลอดภัยจะถูกสร้างขึ้นโดยอัตโนมัติทุกครั้งที่มีการสร้างซอฟต์แวร์เวอร์ชันใหม่ ซึ่งช่วยเพิ่มความปลอดภัยและความโปร่งใสในการใช้งานของคุณ CI/CD การปฏิบัติ
Xygeni: โซลูชัน SSC และ SBOM เครื่องมือสร้าง
- ใช้งานง่ายไม่ว่าจะผ่านทาง CLI หรือ WebUI Xygeni ก็มีแพลตฟอร์มที่ใช้งานง่ายสำหรับการสร้างสรรค์ผลงาน SBOMสิ่งนี้ทำให้ทั้งนักพัฒนาและผู้เชี่ยวชาญด้านความปลอดภัยสามารถเข้าถึงได้
- การบูรณาการเข้า CI/CD PipelinesXygeni ผสานรวมเข้ากับระบบได้อย่างราบรื่น CI/CD pipelines, การทำให้เป็นอัตโนมัติ SBOM การสร้างและเปิดใช้งานการประเมินความเสี่ยงและการจัดการช่องโหว่แบบเรียลไทม์
การดำเนินการเชิงกลยุทธ์
- การเลือกจุดเชื่อมต่อที่เหมาะสม: การระบุตำแหน่งที่จะทำการสแกน Xygeni ภายใน CI/CD pipelines มีความสำคัญอย่างยิ่ง ไม่ว่าจะเป็นใน Git ก็ตาม hooks, CI/CD pipelineไม่ว่าจะใช้ไฟล์โดยตรงหรือสร้างไฟล์เอง Xygeni ก็สามารถปรับให้เข้ากับความต้องการของโปรเจ็กต์ของคุณได้
- การสแกนที่ครอบคลุมXygeni มีความยืดหยุ่นในการสแกนแบบเต็มรูปแบบหรือบางส่วน รวมถึงการสแกนเพื่อผ่านด่านรักษาความปลอดภัย ซึ่งช่วยให้มั่นใจได้ว่าการวิเคราะห์ส่วนประกอบซอฟต์แวร์ของคุณจะละเอียดถี่ถ้วนสำหรับการสร้างเวอร์ชันตามกำหนดเวลาและการทำงานที่ถูกกระตุ้นด้วยเหตุการณ์ pipelines.
เมื่อระบบนิเวศดิจิทัลพัฒนาขึ้น บทบาทของ... SBOMs ในการพัฒนาซอฟต์แวร์จึงมีความสำคัญมากยิ่งขึ้น SBOM เครื่องมือสร้างภาพอย่าง Xygeni เป็นผู้นำในการพัฒนาครั้งนี้ โดยนำเสนอโซลูชันที่ตอบสนองความต้องการที่เพิ่มขึ้นสำหรับ... SBOM ความปลอดภัยและการปฏิบัติตามกฎระเบียบ หากคุณสร้าง SBOM การสร้างรุ่นด้วย Xygeni สะท้อนให้เห็นถึง commitมีเป้าหมายในการสร้างผลิตภัณฑ์ซอฟต์แวร์ที่ปลอดภัย โปร่งใส และเป็นไปตามข้อกำหนด ซึ่งเป็นรากฐานสำคัญในการสร้างความไว้วางใจในยุคดิจิทัล

คำถามที่พบบ่อย
ฉันจะสร้างไฟล์ SBOM?
มีสามวิธีในการใช้งาน Xygeni: ดาวน์โหลดไฟล์จากมุมมองโปรเจ็กต์ในเว็บอินเทอร์เฟซ เรียกใช้ CLI ในไดเร็กทอรีโปรเจ็กต์ของคุณโดยระบุรูปแบบ หรือเพิ่มขั้นตอนการสแกนลงในโปรเจ็กต์ของคุณ pipeline ดังนั้น SBOM ถูกสร้างขึ้นทุกครั้งที่มีการสร้างเวอร์ชันใหม่ ส่วนเวอร์ชันที่สามเป็นเพียงเวอร์ชันเดียวที่ยังคงอัปเดตอยู่เสมอฉันควรใช้ SPDX หรือ CycloneDX ตัวไหนดี?
ใช้ CycloneDX หากไดรเวอร์ของคุณเน้นเรื่องความปลอดภัยและคุณต้องการข้อมูล VEX, VDR และการเข้าถึงได้ พร้อมกับรายการส่วนประกอบ ใช้ SPDX หากไดรเวอร์ของคุณเน้นเรื่องการปฏิบัติตามข้อกำหนดด้านใบอนุญาต หรือลูกค้ากำหนดไว้ สร้างทั้งสองรูปแบบหากคุณจัดส่งสินค้าให้กับลูกค้าหลายราย เนื่องจากต้นทุนในการสร้างรูปแบบที่สองนั้นแทบเป็นศูนย์เมื่อมีข้อมูลอยู่แล้วพระราชบัญญัติความยืดหยุ่นทางไซเบอร์กำหนดให้ต้องมีอะไรบ้าง SBOM?
ใช่ ข้อกำหนดที่สำคัญมีผลบังคับใช้ตั้งแต่วันที่ 11 ธันวาคม 2027 และรวมถึงการจัดทำเอกสารส่วนประกอบในรูปแบบที่เครื่องอ่านได้ซึ่งใช้กันทั่วไป โดยครอบคลุมอย่างน้อยที่สุดความสัมพันธ์ระดับบนสุด ส่วนภาระผูกพันด้านการรายงานมีผลบังคับใช้ก่อนหน้านั้น คือวันที่ 11 กันยายน 2026 และในทางปฏิบัติ คุณไม่สามารถปฏิบัติตามข้อกำหนดเหล่านั้นได้หากไม่มีเอกสารประกอบที่ครบถ้วน SBOM อยู่ในสถานที่แล้วควรตรวจบ่อยแค่ไหน SBOM สามารถสร้างใหม่ได้หรือไม่?
ในทุกครั้งที่มีการสร้างโปรแกรม จะมีการเปลี่ยนแปลงของไลบรารีที่เกี่ยวข้อง เวอร์ชันเพิ่มขึ้น มีการเพิ่มแพ็กเกจที่ไม่จำเป็น และอื่นๆ SBOM สิ่งที่คุณผลิตได้ในไตรมาสที่แล้วนั้น ไม่ได้สะท้อนถึงสิ่งที่คุณจัดส่งอีกต่อไปแล้วVDR คืออะไร และทำไมจึงต้องเชื่อมต่อกับอุปกรณ์นี้ SBOM?
รายงานการเปิดเผยช่องโหว่ (Vulnerability Disclosure Report) แสดงรายการช่องโหว่ที่ทราบแล้วซึ่งส่งผลกระทบต่อส่วนประกอบต่างๆ ในระบบ SBOMพร้อมสถานะผลกระทบและการแก้ไขปัญหา SBOM VDR บอกว่ามีอะไรอยู่ในผลิตภัณฑ์ ส่วน VDR บอกว่ามีอะไรผิดปกติกับผลิตภัณฑ์ฉันสามารถสร้างได้หรือไม่ SBOM สำหรับส่วนประกอบ AI ใช่ไหม?
ใช่แล้ว หลักการเดียวกันนี้สามารถนำไปใช้กับโมเดล ชุดข้อมูล เฟรมเวิร์ก และเอเจนต์ผ่านทาง AI-BOM ได้เช่นกัน
