






โครงสร้างพื้นฐานในฐานะ Code security ถือเป็นสิ่งสำคัญยิ่งขึ้นเรื่อยๆ เนื่องจากองค์กรต่างๆ กำลังเปลี่ยนไปใช้การจัดการระบบคลาวด์แบบอัตโนมัติ โดยการใช้ประโยชน์จาก IaC ด้วยเครื่องมือเหล่านี้ ทีมงานสามารถติดตั้งโครงสร้างพื้นฐานได้อย่างรวดเร็วและมีประสิทธิภาพ อย่างไรก็ตาม หากไม่มีมาตรการรักษาความปลอดภัยที่เข้มแข็ง การกำหนดค่าผิด สามารถสร้าง ช่องโหว่ ซึ่งอาจทำให้สภาพแวดล้อมคลาวด์ตกอยู่ในความเสี่ยง เพื่อป้องกันสิ่งนี้ IaC security การสแกนช่วยตรวจจับปัญหาได้ตั้งแต่เนิ่นๆ ทำให้มั่นใจได้ว่าโครงสร้างพื้นฐานได้รับการปกป้องก่อนการใช้งานจริง
เมื่อองค์กรต่างๆ หันมาใช้ Infrastructure as Code มากขึ้น ความปลอดภัยจึงต้องยังคงเป็นสิ่งสำคัญอันดับแรก คาดการณ์ว่าตลาดจะเติบโตขึ้นเรื่อยๆ พันล้าน $ 2.3 2027 โดยทำให้ IaC security การสแกนเป็นส่วนสำคัญของกลยุทธ์ด้านความปลอดภัยบนคลาวด์ หากไม่มีมาตรการป้องกันเชิงรุก ทีมงานอาจก่อให้เกิดความเสี่ยงที่อาจนำไปสู่การละเมิดข้อกำหนดหรือการรั่วไหลของข้อมูลด้านความปลอดภัยได้
ในคู่มือนี้ เราจะสำรวจแนวทางปฏิบัติด้านความปลอดภัยที่สำคัญ เราจะครอบคลุมหัวข้อต่างๆ IaC securityอภิปรายเรื่องที่ได้รับความนิยม IaC เครื่องมือต่างๆ และแบ่งปันแนวทางปฏิบัติที่ดีที่สุดสำหรับ IaC security ทำการสแกน และอธิบายว่า Xygeni ช่วยปกป้องโครงสร้างพื้นฐานคลาวด์จากการตั้งค่าที่ไม่ถูกต้องและช่องโหว่ได้อย่างไร
Infrastructure as Code คืออะไร (IaC)
โครงสร้างพื้นฐานเป็นรหัส (IaCการเขียนโค้ด (Code) เป็นวิธีการจัดการและตั้งค่าโครงสร้างพื้นฐานโดยใช้โค้ดแทนการทำงานด้วยตนเอง ส่งผลให้ทีมไอทีสามารถทำการปรับใช้โครงสร้างพื้นฐานโดยอัตโนมัติ รักษาทุกอย่างให้เหมือนเดิม ทำให้ปรับขนาดได้ง่าย และลดภาระงาน ด้วยการเขียนการกำหนดค่าในรูปแบบโค้ด ทีมสามารถคัดลอก เปลี่ยนแปลง และตรวจสอบโครงสร้างพื้นฐานได้อย่างรวดเร็วโดยไม่ต้องทำขั้นตอนด้วยตนเองเพิ่มเติม
IaC โดยทั่วไปแล้ว การตั้งค่าต่างๆ จะถูกจัดเก็บไว้ในไฟล์ที่มีการควบคุมเวอร์ชัน ทำให้ผู้พัฒนาสามารถติดตามการเปลี่ยนแปลงและย้อนกลับได้หากจำเป็น ตามข้อมูลระบุว่า CISA, IaC คือ “กระบวนการจัดการและจัดเตรียมโครงสร้างพื้นฐานด้านไอทีขององค์กรโดยใช้ไฟล์การกำหนดค่าที่เครื่องอ่านได้” วิธีนี้ช่วยลดข้อผิดพลาดจากมนุษย์ เร่งความเร็วในการติดตั้งใช้งาน และเสริมสร้างความปลอดภัยของระบบคลาวด์โดยการบังคับใช้แนวทางปฏิบัติที่ดีที่สุดโดยอัตโนมัติ
หลักการสำคัญของ IaC
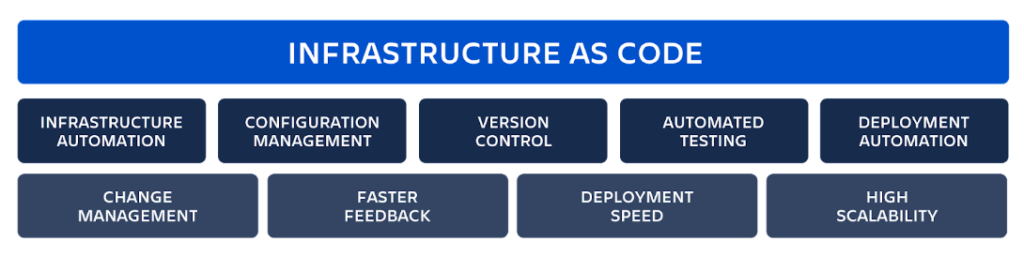
โครงสร้างพื้นฐานเป็นรหัส (IaC) ปฏิบัติตามหลักการพื้นฐานที่ทำให้มัน มีประสิทธิภาพ ปรับขนาดได้ และเชื่อถือได้ด้วยความเข้าใจในหลักการพื้นฐานเหล่านี้ ทีมต่างๆ จึงสามารถใช้ประโยชน์ได้อย่างเต็มที่ IaC เครื่องมือ เพื่อปรับปรุง ระบบอัตโนมัติ ความสม่ำเสมอ และความปลอดภัย.
1. การกำหนดค่าแบบประกาศ: การกำหนดสถานะที่ต้องการ
ด้วยโครงสร้างพื้นฐานเป็น Code securityทีมงานจะกำหนดลักษณะของโครงสร้างพื้นฐานแทนที่จะระบุขั้นตอนทีละขั้น วิธีนี้ทำให้การจัดเตรียมทรัพยากรเป็นไปอย่างคาดการณ์ได้และทำซ้ำได้ ทำให้มั่นใจได้ว่าการปรับใช้จะมีความสม่ำเสมอในสภาพแวดล้อมต่างๆ ยิ่งไปกว่านั้น เครื่องมืออย่าง Terraform ยังช่วยลดความซับซ้อนของวิธีการนี้ ทำให้ทีมงานสามารถจัดการการกำหนดค่าได้อย่างมีประสิทธิภาพและลดข้อผิดพลาดจากมนุษย์
2. ความสามารถในการสร้างผลลัพธ์ซ้ำได้: การรับรองความสม่ำเสมอในสภาพแวดล้อมต่างๆ
ไม่ว่าจะตั้งค่ากี่ครั้งก็ตาม IaC security การสแกนช่วยให้มั่นใจได้ว่าสถานะของโครงสร้างพื้นฐานจะคงเดิม ซึ่งจะช่วยขจัดความเปลี่ยนแปลงที่ไม่คาดคิดและการเบี่ยงเบนของการกำหนดค่า ทำให้การใช้งานมีเสถียรภาพและคาดการณ์ได้
3. การควบคุมเวอร์ชัน: การติดตามการเปลี่ยนแปลงอย่างมีประสิทธิภาพ
IaC เครื่องมือต่างๆ จะจัดเก็บการตั้งค่าไว้ในระบบควบคุมเวอร์ชัน เช่น Git ทำให้ทีมสามารถติดตาม ตรวจสอบ และย้อนกลับการเปลี่ยนแปลงได้อย่างง่ายดาย ส่งผลให้การเปลี่ยนแปลงโครงสร้างพื้นฐานสามารถตรวจสอบได้และมีความโปร่งใส ช่วยปรับปรุงการทำงานร่วมกันและความปลอดภัย
4. ระบบอัตโนมัติ: ปรับปรุงขั้นตอนการทำงานให้มีประสิทธิภาพยิ่งขึ้น
ระบบอัตโนมัติเป็นหัวใจสำคัญของ IaC security การสแกน ช่วยให้สามารถบูรณาการการจัดเตรียมโครงสร้างพื้นฐานเข้ากับกระบวนการได้ CI/CD pipelineทำให้การปรับใช้รวดเร็วและทำซ้ำได้ง่ายขึ้น การลดงานด้วยตนเองช่วยลดข้อผิดพลาด เพิ่มประสิทธิภาพ และบังคับใช้มาตรการรักษาความปลอดภัยโดยอัตโนมัติ
5. ความสามารถในการปรับขนาดและความยืดหยุ่น: การปรับตัวให้เข้ากับความต้องการที่เปลี่ยนแปลงไป
ด้วยระบบเส้นทาง IaC ด้วยเครื่องมือเหล่านี้ ทีมงานสามารถปรับขนาดโครงสร้างพื้นฐานได้อย่างง่ายดาย ตัวอย่างเช่น Terraform และ CloudFormation ช่วยให้ทรัพยากรปรับเปลี่ยนได้โดยอัตโนมัติตามความต้องการ ความยืดหยุ่นนี้ช่วยให้มั่นใจได้ว่าโครงสร้างพื้นฐานจะเติบโตได้ตามต้องการ ในขณะที่ยังคงรักษาต้นทุนให้ต่ำและรักษาความปลอดภัยไว้ได้
IaC เครื่องมือ
มีมากมาย IaC มีเครื่องมือมากมายให้เลือกใช้ โดยแต่ละเครื่องมือมีคุณสมบัติเฉพาะตัวที่ช่วยให้ทีมสามารถทำงานอัตโนมัติ จัดการ และรักษาความปลอดภัยโครงสร้างพื้นฐานของตนได้ การเลือกเครื่องมือที่เหมาะสมขึ้นอยู่กับผู้ให้บริการคลาวด์ ความต้องการด้านการทำงานอัตโนมัติ และข้อกำหนดด้านความปลอดภัย ต่อไปนี้คือเครื่องมือ Infrastructure as Code ที่ใช้กันอย่างแพร่หลายที่สุด:
- terraform – ซอฟต์แวร์โอเพนซอร์สที่ได้รับการยอมรับอย่างกว้างขวาง IaC เครื่องมือที่รองรับผู้ให้บริการคลาวด์หลายราย รวมถึง AWS, Azure และ Google Cloud โดยใช้การกำหนดค่าแบบประกาศเพื่อลดความซับซ้อนในการจัดเตรียมและการปรับขนาด
- เบิ้ล – โดยหลักแล้วเป็นเครื่องมือจัดการการกำหนดค่า แต่ก็มีประโยชน์สำหรับโครงสร้างพื้นฐานแบบ Infrastructure as a Service (ISN) ด้วย Code security โดยการทำให้กระบวนการปรับใช้เป็นไปโดยอัตโนมัติและบังคับใช้ความสม่ำเสมอในสภาพแวดล้อมต่างๆ
- คลาวด์ฟอร์เมชั่น – แอปพลิเคชันที่พัฒนาโดย AWS IaC บริการที่ช่วยให้ทีมงานสามารถกำหนดและจัดเตรียมโครงสร้างพื้นฐานได้อย่างปลอดภัยภายในสภาพแวดล้อมที่ใช้ AWS
- เทมเพลต Azure Resource Manager (ARM) – ของไมโครซอฟท์ IaC โซลูชันสำหรับการจัดการและระบบอัตโนมัติของโครงสร้างพื้นฐานบนสภาพแวดล้อมคลาวด์ที่ใช้ Azure
เมื่อทีมต่างๆ นำ Infrastructure as Code มาใช้ การเลือกสิ่งที่เหมาะสมจึงเป็นสิ่งสำคัญ IaC เครื่องมือเป็นสิ่งจำเป็นสำหรับการทำงานอัตโนมัติ ความสามารถในการขยายขนาด และ IaC security การสแกน นอกจากนี้ การบูรณาการแนวปฏิบัติด้านความปลอดภัยเข้ากับเครื่องมือเหล่านี้จะช่วยป้องกันการตั้งค่าที่ไม่ถูกต้อง ทำให้มั่นใจได้ว่าสภาพแวดล้อมคลาวด์จะปลอดภัยตั้งแต่การปรับใช้ไปจนถึงการใช้งานจริง
ประโยชน์ของการ IaC
โครงสร้างพื้นฐานเป็นรหัส (IaC(เทคโนโลยีคลาวด์) กำลังเปลี่ยนแปลงวิธีการที่องค์กรต่างๆ ตั้งค่าและจัดการโครงสร้างพื้นฐานคลาวด์ ส่งผลให้ธุรกิจต่างๆ สามารถตั้งค่าทรัพยากรโดยอัตโนมัติ ทำงานได้อย่างมีประสิทธิภาพมากขึ้น และลดต้นทุนได้ นอกจากนี้ การใช้ (เทคโนโลยีคลาวด์) ยังช่วยให้ธุรกิจต่างๆ สามารถตั้งค่าทรัพยากรได้อย่างอัตโนมัติ ทำงานได้อย่างมีประสิทธิภาพมากขึ้น และลดต้นทุนได้อีกด้วย IaC ด้วยเครื่องมือเหล่านี้ ทีมงานสามารถรักษาโครงสร้างพื้นฐานให้เหมือนกันในทุกสภาพแวดล้อม พร้อมทั้งหลีกเลี่ยงข้อผิดพลาดที่เกิดจากมนุษย์ IBM ระบุว่า แนวทางนี้ช่วยให้ทีมงานสามารถ "สร้าง ปรับใช้ และจัดการโครงสร้างพื้นฐานอย่างต่อเนื่องโดยอัตโนมัติ" ซึ่งท้ายที่สุดจะทำให้การดำเนินงานราบรื่นขึ้นและส่งมอบงานได้เร็วขึ้น นอกจากนี้ การเพิ่มเครื่องมือเหล่านี้ยังช่วยให้ทีมงาน "สร้าง ปรับใช้ และจัดการโครงสร้างพื้นฐานอย่างต่อเนื่องโดยอัตโนมัติ" IaC การปรับใช้เวิร์กโฟลว์ DevOps ช่วยให้ทีมสามารถขยายโครงสร้างพื้นฐานได้อย่างง่ายดาย พร้อมทั้งรักษาความปลอดภัยและประสิทธิภาพของระบบ
- เวลาได้เร็วขึ้นในการตลาด - IaC ช่วยลดความจำเป็นในการตั้งค่าด้วยตนเอง ทำให้การปรับใช้โครงสร้างพื้นฐานรวดเร็วและสม่ำเสมอ ส่งผลให้ทีมสามารถลดความล่าช้าและเร่งการปล่อยซอฟต์แวร์ได้
- เสถียรภาพที่ดีขึ้น – โดยการหยุดยั้งการเปลี่ยนแปลงรูปแบบการกำหนดค่า IaC รักษาโครงสร้างพื้นฐานให้เหมือนกันในทุกสภาพแวดล้อม ทำให้ระบบมีความเสถียรและปลอดภัยยิ่งขึ้น
- ผลผลิตที่สูงขึ้น – การทำให้งานด้านโครงสร้างพื้นฐานเป็นระบบอัตโนมัติจะช่วยลดงานซ้ำซาก ทำให้เหล่านักพัฒนาสามารถมุ่งเน้นไปที่ไอเดียใหม่ๆ ได้ นอกจากนี้ IaC เข้ากันได้อย่างลงตัว CI/CD pipelineทำให้กระบวนการพัฒนาซอฟต์แวร์จัดการได้ง่ายขึ้น
- ลดต้นทุน - การจัดการโครงสร้างพื้นฐานแบบอัตโนมัติช่วยลดความจำเป็นในการทำงานด้วยตนเอง ช่วยให้ธุรกิจประหยัดค่าใช้จ่ายและใช้ทรัพยากรได้อย่างชาญฉลาด
- ความปลอดภัยที่แข็งแกร่งขึ้น - ด้วย IaC security การสแกนจะทำให้โครงสร้างพื้นฐานคงที่ ซึ่งหมายความว่าการอัปเดตจะแทนที่ส่วนประกอบเดิมแทนที่จะเปลี่ยนแปลงส่วนประกอบทั้งหมด วิธีนี้ช่วยรักษาความปลอดภัยให้แข็งแกร่งและทำให้แก้ไขข้อผิดพลาดได้ง่ายขึ้น
โดยใช้โครงสร้างพื้นฐานเป็น Code securityองค์กรต่างๆ สามารถเพิ่มความสามารถในการขยายขนาด ประสิทธิภาพ และความปลอดภัย ในขณะที่ยังคงรักษาสภาพแวดล้อมคลาวด์ให้แข็งแกร่งและควบคุมได้ง่าย นอกจากนี้ การเพิ่ม IaC security การสแกนช่วยให้มั่นใจได้ว่าการตั้งค่าโครงสร้างพื้นฐานได้รับการปกป้องตั้งแต่เริ่มต้น
โครงสร้างพื้นฐานคืออะไร Code Security?
โครงสร้างพื้นฐานในฐานะ Code security (IaC security( ) เกี่ยวกับการรักษาความปลอดภัยของโค้ดโครงสร้างพื้นฐานจากความเสี่ยง เนื่องจาก IaC การรักษาความปลอดภัยช่วยให้ทีมต่างๆ สามารถตั้งค่าสภาพแวดล้อมคลาวด์ด้วยโค้ดได้ แต่ความผิดพลาด การรั่วไหลของข้อมูลลับ หรือซอฟต์แวร์ที่ล้าสมัย อาจก่อให้เกิดปัญหาด้านความปลอดภัย นั่นคือเหตุผลที่การรักษาความปลอดภัยจึงมีความสำคัญ IaC การเริ่มตั้งแต่แรกนั้นสำคัญมาก
หนึ่งในวิธีที่ดีที่สุดในการปรับปรุง IaC security ผ่าน IaC security การสแกน กระบวนการนี้จะค้นหาข้อผิดพลาด จุดอ่อน และการละเมิดกฎความปลอดภัยก่อนที่จะก่อให้เกิดปัญหา การตรวจสอบความปลอดภัยโดยอัตโนมัติช่วยให้ทีมงานสามารถตรวจจับปัญหาได้ตั้งแต่เนิ่นๆ ลดความเสี่ยง และทำให้มั่นใจได้ว่าโครงสร้างพื้นฐานของตนเป็นไปตามแนวทางปฏิบัติที่ดีที่สุด
เหตุใดความปลอดภัยจึงมีความสำคัญใน IaC
แม้ว่า Infrastructure as Code จะช่วยให้การจัดการสภาพแวดล้อมคลาวด์ง่ายขึ้น แต่ก็สร้างความเสี่ยงที่ต้องได้รับการแก้ไขเช่นกัน หากทีมงานไม่ใช้มาตรการป้องกันที่เหมาะสม IaC อาจทำให้เกิดช่องโหว่ด้านความปลอดภัยที่ผู้โจมตีสามารถใช้ประโยชน์ได้ ตัวอย่างเช่น ข้อผิดพลาดในการกำหนดค่า ข้อมูลลับที่ถูกเปิดเผย และซอฟต์แวร์ที่ล้าสมัย อาจทำให้ระบบคลาวด์อ่อนแอลง นั่นเป็นเหตุผลว่าทำไมการตรวจสอบความปลอดภัยจึงมีความสำคัญ IaC เวิร์กโฟลว์
ความเสี่ยงด้านความปลอดภัยทั่วไปใน IaC
- ความลับที่ถูกเปิดโปง - การเก็บรหัสผ่านหรือคีย์ API ไว้ภายใน IaC การเก็บไฟล์โดยไม่เปิดเผยข้อมูลอาจนำไปสู่การรั่วไหลของข้อมูลได้ ดังนั้น ทีมงานควรใช้เครื่องมืออย่าง AWS Secrets Manager หรือ HashiCorp Vault เพื่อเก็บรักษาข้อมูลลับให้ปลอดภัย
- ข้อผิดพลาดในการกำหนดค่า – การตั้งค่าความปลอดภัยที่อ่อนแอ เช่น การเปิดพอร์ต หรือการตรวจสอบสิทธิ์ที่ไม่รัดกุม อาจทำให้ผู้โจมตีเข้าถึงระบบได้ง่ายขึ้น การแก้ไขข้อผิดพลาดเหล่านี้ตั้งแต่เนิ่นๆ จะช่วยป้องกันช่องโหว่ด้านความปลอดภัยได้
- ซอฟต์แวร์ที่ไม่ได้อัปเดต – ซอฟต์แวร์เวอร์ชันเก่าใน IaC เทมเพลตอาจมีช่องโหว่ด้านความปลอดภัย การอัปเดตและการสแกนความปลอดภัยเป็นประจำจะช่วยปกป้องระบบได้
- ปัญหาเกี่ยวกับการควบคุมการเข้าถึง – หากไม่มีกฎการเข้าถึงตามบทบาทที่เหมาะสม บุคคลที่ไม่ได้รับอนุญาตอาจเปลี่ยนแปลงการตั้งค่าโครงสร้างพื้นฐาน การกำหนดข้อจำกัดว่าใครสามารถทำการเปลี่ยนแปลงได้จะช่วยลดความเสี่ยงด้านความปลอดภัย
แนวปฏิบัติที่ดีที่สุดสำหรับการดูแลรักษา IaC ปลอดภัย
การรักษาความปลอดภัยโครงสร้างพื้นฐานด้วยโค้ด (IaC) เป็นสิ่งสำคัญอย่างยิ่งในการป้องกันความเสี่ยงด้านความปลอดภัย การตั้งค่าที่ไม่ถูกต้อง และ การปฏิบัติตาม การละเมิด ตั้งแต่ IaC เนื่องจากระบบจัดการโครงสร้างพื้นฐานเป็นไปโดยอัตโนมัติ ข้อผิดพลาดใดๆ ในโค้ดอาจแพร่กระจายไปยังสภาพแวดล้อมต่างๆ ได้อย่างรวดเร็ว ทำให้ความเสี่ยงเพิ่มสูงขึ้น ด้วยเหตุนี้ ทีมงานจึงต้องปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยเพื่อลดความเสี่ยง รักษาการควบคุม และรักษาสภาพแวดล้อมคลาวด์ให้ปลอดภัย มิเช่นนั้น ช่องโหว่ด้านความปลอดภัยอาจไม่ถูกตรวจพบ นำไปสู่การละเมิดหรือความล้มเหลวในการดำเนินงาน
นี่คือวิธีสร้างความแข็งแกร่งยิ่งขึ้น IaC security กลยุทธ์:
1. ใช้ระบบควบคุมเวอร์ชันเพื่อติดตามและรักษาความปลอดภัย IaC ไฟล์
การเก็บรักษา IaC ไฟล์ใน ที่เก็บ Git เป็นสิ่งสำคัญสำหรับความโปร่งใส ความปลอดภัย และการทำงานร่วมกัน การจัดเก็บการกำหนดค่าโครงสร้างพื้นฐานไว้ในระบบควบคุมเวอร์ชันช่วยให้ทีมสามารถ:
- ติดตามการเปลี่ยนแปลงโครงสร้างพื้นฐานเมื่อเวลาผ่านไป เพื่อลดความเสี่ยงจากการดัดแปลงโดยไม่ได้รับอนุญาต
- หากการตั้งค่าที่ไม่ถูกต้องทำให้เกิดปัญหา คุณสามารถย้อนกลับไปยังเวอร์ชันก่อนหน้าได้อย่างรวดเร็ว
- ใช้มาตรการรักษาความปลอดภัยในระดับคลังเก็บโค้ด เพื่อป้องกันไม่ให้โค้ดที่ไม่ปลอดภัยถูกนำไปใช้งาน
นอกจากนี้ การบังคับใช้การตรวจสอบโค้ดก่อนการรวมการเปลี่ยนแปลง จะช่วยให้ทีมมั่นใจได้ว่าการอัปเดตโครงสร้างพื้นฐานทุกครั้งได้รับการตรวจสอบความเสี่ยงด้านความปลอดภัยก่อนที่จะเผยแพร่จริง ขั้นตอนนี้ช่วยกำจัดข้อผิดพลาดในการตั้งค่าที่อาจนำไปสู่ช่องโหว่ได้
2. ใช้ระบบอัตโนมัติในการทดสอบความปลอดภัยเพื่อตรวจจับปัญหาตั้งแต่เนิ่นๆ
การตรวจสอบโค้ดโครงสร้างพื้นฐานด้วยตนเองนั้นช้า ผิดพลาดง่าย และไม่มีประสิทธิภาพ ทีมงานควรหันมาใช้การทดสอบความปลอดภัยแบบอัตโนมัติเพื่อตรวจหาช่องโหว่ก่อนการใช้งานจริง โดยการบูรณาการการสแกนความปลอดภัยเข้ากับระบบ CI/CD pipelineทีมต่างๆ สามารถ:
- ตรวจจับการตั้งค่าที่ไม่ถูกต้อง ช่องโหว่ด้านความปลอดภัย และการละเมิดข้อกำหนดต่างๆ ได้แบบเรียลไทม์
- ตรวจสอบให้แน่ใจว่าโครงสร้างพื้นฐานได้รับการติดตั้งอย่างปลอดภัยและเป็นไปตามนโยบายด้านความปลอดภัย
- ลดข้อผิดพลาดที่เกิดจากมนุษย์ ซึ่งอาจก่อให้เกิดความเสี่ยงด้านความปลอดภัยหรือความล้มเหลวในการดำเนินงาน
นอกจากนี้ การใช้ระบบอัตโนมัติในการสแกนความปลอดภัยจะช่วยลดภาระงานของทีมรักษาความปลอดภัยได้อย่างมาก นักพัฒนาสามารถแก้ไขปัญหาได้ตั้งแต่เนิ่นๆ โดยไม่รบกวนขั้นตอนการทำงาน ทำให้การปรับใช้ระบบรวดเร็วและปลอดภัยยิ่งขึ้น
3. ตั้งค่ากฎการเข้าถึงเพื่อจำกัดการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
หากไม่มีการควบคุมการเข้าถึงที่เหมาะสม การเปลี่ยนแปลงโครงสร้างพื้นฐานอาจกลายเป็นความเสี่ยงด้านความปลอดภัยที่ร้ายแรง การเข้าถึงโดยไม่จำกัดจะเพิ่มโอกาสในการแก้ไขโดยไม่ตั้งใจ ภัยคุกคามจากบุคคลภายใน และการละเมิดความปลอดภัย เพื่อป้องกันการอัปเดตที่ไม่ได้รับอนุญาต ทีมงานควรดำเนินการดังนี้:
- ใช้ระบบควบคุมการเข้าถึงตามบทบาท (RBAC) เพื่อจำกัดผู้ที่สามารถแก้ไขหรือปรับใช้ระบบได้ IaC.
- ใช้หลักการสิทธิ์ขั้นต่ำสุด (PoLP) เพื่อให้แน่ใจว่าผู้ใช้จะเข้าถึงได้เฉพาะสิ่งที่จำเป็นเท่านั้น
- กำหนดให้ใช้การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) เพื่อเพิ่มระดับความปลอดภัยอีกชั้นหนึ่งเมื่อทำการแก้ไขการตั้งค่าโครงสร้างพื้นฐาน
นอกจากนี้ การจำกัดการเข้าถึงข้อมูลที่สำคัญ IaC การจัดการไฟล์อย่างถูกต้องช่วยให้ทีมงานสามารถป้องกันการตั้งค่าความปลอดภัยที่ไม่ถูกต้อง ซึ่งอาจทำให้สภาพแวดล้อมคลาวด์เสี่ยงต่อการโจมตีได้ การตรวจสอบอย่างสม่ำเสมอยังช่วยระบุสิทธิ์ที่มากเกินไปซึ่งควรถูกเพิกถอนอีกด้วย
4 หน้าจอ IaC สำหรับความเปลี่ยนแปลงที่ไม่คาดคิดและภัยคุกคามด้านความปลอดภัย
การเปลี่ยนแปลงโครงสร้างพื้นฐานเกิดขึ้นบ่อยครั้ง แต่ไม่ใช่ทุกการเปลี่ยนแปลงจะเป็นไปโดยเจตนาหรือปลอดภัย ด้วยเหตุนี้ การตรวจสอบอย่างต่อเนื่องจึงมีความสำคัญอย่างยิ่งในการตรวจจับความเสี่ยงด้านความปลอดภัยก่อนที่จะลุกลามบานปลาย การใช้การตรวจสอบแบบเรียลไทม์ช่วยให้ทีมงานสามารถ:
- ระบุการเปลี่ยนแปลงที่น่าสงสัยในการกำหนดค่าโครงสร้างพื้นฐานก่อนที่จะนำไปสู่เหตุการณ์ด้านความปลอดภัย
- รับการแจ้งเตือนเมื่อมีการละเมิดกฎความปลอดภัย ช่วยให้สามารถแก้ไขการตั้งค่าที่ไม่ถูกต้องได้อย่างรวดเร็ว
- ตรวจสอบให้แน่ใจว่าได้ปฏิบัติตามข้อกำหนดโดยการตั้งค่าโครงสร้างพื้นฐานให้สอดคล้องกับนโยบายด้านความปลอดภัย
นอกจากนี้ การตรวจพบการตั้งค่าที่ไม่ถูกต้องตั้งแต่เนิ่นๆ จะช่วยป้องกันการละเมิดความปลอดภัยและความล้มเหลวในการปฏิบัติตามข้อกำหนด ทีมที่ตรวจสอบระบบอย่างสม่ำเสมอจะได้รับประโยชน์สูงสุด IaC สภาพแวดล้อมดังกล่าวช่วยให้มองเห็นภัยคุกคามที่อาจเกิดขึ้นได้ชัดเจนยิ่งขึ้น ลดโอกาสที่ปัญหาด้านความปลอดภัยที่ตรวจไม่พบจะลุกลามบานปลาย
คำแนะนำ: ตั้งค่าการแจ้งเตือนอัตโนมัติสำหรับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตใน IaC ตรวจสอบแหล่งเก็บข้อมูลและสภาพแวดล้อมการผลิตเพื่อตรวจจับปัญหาด้านความปลอดภัยก่อนที่จะกลายเป็นความเสี่ยงใหญ่
5. อัปเดตและแพทช์เป็นประจำ IaC รุ่นเครื่องทดสอบ และรูปแบบการทำงาน
เช่นเดียวกับแอปพลิเคชัน โค้ดโครงสร้างพื้นฐานต้องได้รับการอัปเดตอย่างสม่ำเสมอเพื่อรักษาความปลอดภัย เมื่อเวลาผ่านไป การกำหนดค่าที่ล้าสมัยอาจก่อให้เกิดช่องโหว่ด้านความปลอดภัย ส่งผลให้เกิดความล้มเหลวในการปฏิบัติตามข้อกำหนดหรือปัญหาด้านประสิทธิภาพ เพื่อรับมือกับความเสี่ยง ทีมควรดำเนินการดังนี้:
- ตรวจสอบหาไลบรารีที่ล้าสมัยและใช้แพทช์เพื่อลบส่วนประกอบที่ล้าสมัยออก
- อย่าลบการตั้งค่าที่ไม่จำเป็นหรือไม่ปลอดภัยที่อาจทำให้ระบบเสี่ยงต่อการโจมตี
- หมั่นปรับปรุงนโยบายด้านความปลอดภัยให้สอดคล้องกับแนวปฏิบัติที่ดีที่สุดและข้อกำหนดด้านกฎระเบียบที่เปลี่ยนแปลงอยู่เสมอ
นอกจากนี้ การติดตามข้อมูลให้ทันสมัยอยู่เสมอก็เป็นสิ่งสำคัญเช่นกัน IaC ด้วยเทมเพลต ทีมงานสามารถปรับปรุงความน่าเชื่อถือของโครงสร้างพื้นฐาน ลดจุดอ่อนด้านความปลอดภัย และบังคับใช้นโยบายความปลอดภัยที่สอดคล้องกันในทุกสภาพแวดล้อม
Xygeni ช่วยปรับปรุงได้อย่างไร IaC Security
เมื่อทีมต่างๆ นำ Infrastructure as Code มาใช้ (IaCความปลอดภัยต้องเป็นสิ่งสำคัญอันดับแรกในทุกขั้นตอน หากไม่มีมาตรการรักษาความปลอดภัยที่เหมาะสม การตั้งค่าที่ไม่ถูกต้อง การรั่วไหลของข้อมูลลับ และการพึ่งพาที่ไม่ทันสมัย อาจนำไปสู่การละเมิดและการฝ่าฝืนข้อกำหนด เพื่อป้องกันความเสี่ยงเหล่านี้ Xygeni จึงมีเครื่องมือรักษาความปลอดภัยอัตโนมัติที่ผสานรวมเข้ากับเวิร์กโฟลว์การพัฒนาโดยตรง ทำให้มั่นใจได้ว่าความปลอดภัยถูกฝังไว้ตั้งแต่เริ่มต้น
โดยการเพิ่ม IaC security การสแกน การตรวจสอบแบบเรียลไทม์ และ CI/CD การผสานรวมระบบต่างๆ ทำให้ Xygeni ช่วยให้ทีมตรวจจับและแก้ไขปัญหาด้านความปลอดภัยได้ก่อนที่จะส่งผลกระทบต่อสภาพแวดล้อมการผลิต
1. อัตโนมัติ IaC Security การสแกน
การกำหนดค่าโครงสร้างพื้นฐานที่ไม่ถูกต้องเป็นหนึ่งในความเสี่ยงด้านความปลอดภัยที่ใหญ่ที่สุดในสภาพแวดล้อมคลาวด์ แม้แต่ความผิดพลาดเล็กๆ น้อยๆ เช่น การกำหนดสิทธิ์การจัดเก็บข้อมูลที่ไม่ถูกต้อง พอร์ตที่เปิดอยู่ หรือการตั้งค่าการตรวจสอบสิทธิ์ที่ไม่รัดกุม ก็อาจทำให้โครงสร้างพื้นฐานเสี่ยงต่อการโจมตีได้ เพื่อป้องกันสิ่งนี้ Xygeni จะทำการสแกนโดยอัตโนมัติ IaC กำหนดค่าต่างๆ ก่อนการใช้งานจริง
Xygeni รองรับ Terraform, CloudFormation, Kubernetes และ Docker และตรวจสอบสิ่งต่อไปนี้:
- ข้อผิดพลาดในการกำหนดค่าที่อาจทำให้ความปลอดภัยของระบบคลาวด์ลดลง
- การละเมิดนโยบายความปลอดภัยที่อาจนำไปสู่การไม่ปฏิบัติตามข้อกำหนด
- ส่วนประกอบซอฟต์แวร์ที่ล้าสมัยซึ่งก่อให้เกิดช่องโหว่
ด้วยการทำการสแกนความปลอดภัยก่อนที่จะนำโค้ดไปใช้งาน Xygeni จึงสามารถบล็อกการเปลี่ยนแปลงที่มีความเสี่ยงก่อนที่จะกลายเป็นภัยคุกคาม แนวทางเชิงรุกนี้ช่วยลดเหตุการณ์ด้านความปลอดภัยและรักษาความปลอดภัยของโครงสร้างพื้นฐาน
คำแนะนำ: ผสานรวม IaC security สแกนเข้า CI/CD pipelineเพื่อให้มั่นใจว่าโค้ดโครงสร้างพื้นฐานทั้งหมดผ่านการตรวจสอบความปลอดภัยก่อนนำไปใช้งาน
2. การค้นหาและปกป้องความลับ
การเปิดเผยความลับใน IaC การปล่อยให้ไฟล์รั่วไหลเป็นหนึ่งในข้อผิดพลาดด้านความปลอดภัยที่อันตรายที่สุด คีย์ API ที่เขียนไว้ในโค้ดโดยตรง ข้อมูลประจำตัวของระบบคลาวด์ และรหัสผ่านฐานข้อมูล อาจถูกโจมตีได้หากข้อมูลเหล่านี้รั่วไหล เพื่อป้องกันปัญหานี้ Xygeni จึงสแกนที่เก็บข้อมูลและ CI/CD pipelineตรวจสอบข้อมูลที่ละเอียดอ่อนก่อนการใช้งานจริง
Xygeni ช่วยเหลือทีมต่างๆ ดังนี้:
- ระบุคีย์ API, โทเค็นการเข้าถึง และคีย์การเข้ารหัสใน IaC ไฟล์
- ป้องกันการรั่วไหลของข้อมูลลับก่อนที่จะกลายเป็นภัยคุกคามด้านความปลอดภัย
- แจ้งเตือนทีมงานทันทีเพื่อให้พวกเขาสามารถลบและหมุนเวียนข้อมูลประจำตัวที่ถูกบุกรุกได้
นอกจากนี้ Xygeni ยังผสานรวมกับโซลูชันการจัดการความลับ เช่น AWS Secrets Manager และ HashiCorp Vault เพื่อให้มั่นใจได้ว่าข้อมูลที่ละเอียดอ่อนจะถูกจัดเก็บอย่างปลอดภัย
คำแนะนำ: ห้ามเก็บความลับไว้ในที่อื่นโดยตรงเด็ดขาด IaC แทนที่จะใช้ไฟล์ ควรใช้เครื่องมือจัดการความลับที่ปลอดภัยและบังคับใช้การสแกนอัตโนมัติเพื่อตรวจจับการรั่วไหลโดยไม่ตั้งใจ
3. เรียลไทม์ IaC การเฝ้าระวังและการตรวจจับภัยคุกคาม
แม้หลังจากการติดตั้งใช้งานแล้ว ความเสี่ยงด้านความปลอดภัยก็อาจเกิดขึ้นได้เนื่องจากการเปลี่ยนแปลงที่ไม่คาดคิด การตั้งค่าที่ไม่ถูกต้อง หรือการพยายามเข้าถึงโดยไม่ได้รับอนุญาต นั่นคือเหตุผลที่การตรวจสอบอย่างต่อเนื่องเป็นสิ่งสำคัญ Xygeni คอยจับตาดูอยู่เสมอ IaC ตรวจสอบสภาพแวดล้อมแบบเรียลไทม์ ตรวจจับความผิดปกติและภัยคุกคามด้านความปลอดภัยก่อนที่จะลุกลามบานปลาย
ด้วยความสามารถในการตรวจจับภัยคุกคามของ Xygeni ทีมงานสามารถ:
- สังเกตการเปลี่ยนแปลงที่ผิดปกติในการกำหนดค่าโครงสร้างพื้นฐาน
- รับการแจ้งเตือนเมื่อมีการละเมิดนโยบายความปลอดภัย
- ตรวจสอบให้แน่ใจว่าการตั้งค่าโครงสร้างพื้นฐานเป็นไปตามข้อกำหนดและมีความปลอดภัย
ด้วยการตรวจสอบโครงสร้างพื้นฐานเชิงรุก Xygeni ช่วยให้ทีมงานตรวจจับกิจกรรมที่น่าสงสัยได้ก่อนที่จะนำไปสู่เหตุการณ์ด้านความปลอดภัย
คำแนะนำ: ตั้งค่าการแจ้งเตือนอัตโนมัติเพื่อแจ้งทีมรักษาความปลอดภัยทุกครั้งที่ตรวจพบการเปลี่ยนแปลงที่มีความเสี่ยงสูงในการกำหนดค่าโครงสร้างพื้นฐาน
4. CI/CD การบูรณาการเพื่อการใช้งานที่ปลอดภัยยิ่งขึ้น
ระบบรักษาความปลอดภัยไม่ควรเป็นอุปสรรคต่อการพัฒนา แต่ควรถูกรวมเข้าไว้ในกระบวนการพัฒนาโดยตรง CI/CD pipelineXygeni ช่วยให้มั่นใจได้ว่าการตรวจสอบความปลอดภัยจะเกิดขึ้นโดยอัตโนมัติก่อนการปรับใช้ Xygeni ผสานรวมกับ GitHub, GitLab, Jenkins และ CircleCI ทำให้ความปลอดภัยเป็นส่วนหนึ่งของกระบวนการพัฒนาอย่างราบรื่น
ด้วย Xygeni CI/CD เมื่อผสานรวมกันแล้ว ทีมต่างๆ สามารถ:
- ป้องกันการใช้งานที่มีความเสี่ยงโดยการบังคับใช้มาตรการรักษาความปลอดภัยในทุกขั้นตอน
- จัดลำดับความสำคัญของช่องโหว่ตามระดับความเสี่ยง เพื่อให้ทีมแก้ไขปัญหาที่สำคัญที่สุดก่อน
- ติดตามการปฏิบัติตามข้อกำหนดด้านความปลอดภัยในสภาพแวดล้อมโครงสร้างพื้นฐานทั้งหมด
ด้วยการผสานระบบรักษาความปลอดภัยเข้ากับเวิร์กโฟลว์ DevOps ทำให้ Xygeni มั่นใจได้ว่าโครงสร้างพื้นฐานจะปลอดภัยโดยไม่ทำให้การพัฒนาช้าลง
คำแนะนำ: ตั้งค่าการตรวจสอบความปลอดภัยโดยอัตโนมัติภายใน CI/CD pipelineเพื่อให้ทีมงานสามารถตรวจพบปัญหาด้านความปลอดภัยได้ตั้งแต่เนิ่นๆ ก่อนที่จะเข้าสู่ขั้นตอนการใช้งานจริง
เหตุใดจึงควรเลือก Xygeni สำหรับ IaC Security?
การเลือกที่เหมาะสม IaC โซลูชันความปลอดภัย การรักษาความปลอดภัยของสภาพแวดล้อมคลาวด์ควบคู่ไปกับการรักษากระบวนการทำงานที่รวดเร็วและมีประสิทธิภาพนั้นเป็นสิ่งสำคัญ Xygeni โดดเด่นเพราะนำเสนอแนวทางที่เน้นการทำงานอัตโนมัติเป็นหลักและอิงตามความเสี่ยง IaC security.
นี่คือเหตุผลว่าทำไม Xygeni จึงเป็นตัวเลือกที่ดีที่สุดสำหรับการรักษาความปลอดภัยของ Infrastructure as Code:
- อัตโนมัติ IaC Security การสแกน: ตรวจจับการตั้งค่าที่ไม่ถูกต้อง การละเมิดข้อกำหนด และความเสี่ยงด้านความปลอดภัยก่อนการใช้งานจริง
- การปกป้องความลับ: ป้องกันไม่ให้ความลับที่ถูกกำหนดไว้ในโค้ดรั่วไหลไปยังแหล่งเก็บข้อมูลหรือสภาพแวดล้อมการใช้งานจริง
- อย่างต่อเนื่อง IaC การตรวจสอบ: ช่วยให้มองเห็นการเปลี่ยนแปลงโครงสร้างพื้นฐานแบบเรียลไทม์ และแจ้งเตือนทีมงานถึงภัยคุกคามด้านความปลอดภัยที่อาจเกิดขึ้น
- ไม่มีรอยต่อ CI/CD บูรณาการ: รับประกันว่าระบบรักษาความปลอดภัยถูกรวมเข้าไว้ในกระบวนการพัฒนา pipelineโดยไม่ทำให้การปล่อยเวอร์ชันใหม่ช้าลง
- การกำหนดลำดับความสำคัญตามความเสี่ยง: มุ่งเน้นไปที่ช่องโหว่ที่สำคัญที่สุด เพื่อให้ทีมสามารถแก้ไขปัญหาที่มีความเสี่ยงสูงได้ก่อน
ด้วย Xygeni ทีมงานสามารถดำเนินการแบบอัตโนมัติได้ IaC securityขจัดข้อผิดพลาดในการตั้งค่า และปกป้องสภาพแวดล้อมคลาวด์จากภัยคุกคาม ทั้งหมดนี้โดยไม่รบกวนขั้นตอนการพัฒนา
พร้อมที่จะรักษาความปลอดภัยให้กับโครงสร้างพื้นฐานในรูปแบบโค้ดของคุณแล้วหรือยัง? ติดต่อ Xygeni ในปัจจุบันเพื่อบูรณาการ IaC security สแกนเข้าสู่ระบบ DevOps ของคุณ pipelines!

คำถามที่พบบ่อย (FAQ) เกี่ยวกับโครงสร้างพื้นฐานในรูปแบบโค้ด (Infrastructure as Code)IaC)
ตัวอย่างของ Infrastructure as Code คืออะไร?
หนึ่งในตัวอย่างที่พบบ่อยที่สุดของโครงสร้างพื้นฐานในรูปแบบโค้ด (IaC(คือการใช้ Terraform เพื่อสร้างและจัดการทรัพยากรบนคลาวด์) ตัวอย่างเช่น ทีมงานสามารถเขียนสคริปต์ Terraform ที่กำหนดเครื่องเสมือน ฐานข้อมูล และการตั้งค่าเครือข่ายใน AWS, Azure หรือ Google Cloud เมื่อใช้งานแล้ว สคริปต์จะจัดเตรียมสภาพแวดล้อมทั้งหมดโดยอัตโนมัติ ทำให้มั่นใจได้ว่าทุกอย่างจะมีความสม่ำเสมอและทำซ้ำได้โดยไม่ต้องตั้งค่าด้วยตนเอง
ตัวอย่างอื่นๆ ของ IaC รวมถึง:
- เทมเพลต AWS CloudFormation สำหรับกำหนดและจัดสรรทรัพยากรระบบคลาวด์
-แอนซิเบิล playbooks เพื่อกำหนดค่าเซิร์ฟเวอร์และจัดการโครงสร้างพื้นฐานโดยอัตโนมัติ
- ไฟล์ YAML ของ Kubernetes สำหรับการปรับใช้และจัดการแอปพลิเคชันแบบคอนเทนเนอร์
Infrastructure as Code (IoT) ใช้สำหรับอะไร?
โครงสร้างพื้นฐานเป็นรหัส (IaC(ซอฟต์แวร์) ส่วนใหญ่ใช้เพื่อทำให้โครงสร้างพื้นฐานด้านไอทีเป็นไปโดยอัตโนมัติ จัดการ และขยายขนาดได้อย่างมีประสิทธิภาพ แทนที่จะกำหนดค่าทรัพยากรด้วยตนเอง ทีมงานจะใช้ซอฟต์แวร์นี้แทน IaC เครื่องมือในการ:
- จัดเตรียมทรัพยากรบนคลาวด์ เช่น เครื่องเสมือน พื้นที่จัดเก็บข้อมูล และฐานข้อมูล
-ตรวจสอบให้แน่ใจว่ามีความสม่ำเสมอในสภาพแวดล้อมต่างๆ (การพัฒนา การทดสอบ และการใช้งานจริง)
-ทำให้การปรับใช้เป็นไปโดยอัตโนมัติด้วยการผสานรวมกับ CI/CD pipelines.
-เพิ่มความปลอดภัยโดยการบังคับใช้การตรวจสอบการปฏิบัติตามข้อกำหนดและการสแกนหาการตั้งค่าที่ไม่ถูกต้อง
-ปรับขนาดโครงสร้างพื้นฐานแบบไดนามิกตามความต้องการ เพื่อหลีกเลี่ยงการจัดสรรทรัพยากรมากเกินไปหรือการขาดแคลนทรัพยากร
อะไรคือสิ่งที่แสดงถึงเวิร์กโฟลว์ Infrastructure as Code?
โครงสร้างพื้นฐานในรูปแบบโค้ด (IaCกระบวนการทำงาน (workflow) เป็นไปตามกระบวนการที่มีโครงสร้าง ซึ่งช่วยให้ทีมสามารถกำหนด วางแผน และจัดการโครงสร้างพื้นฐานได้อย่างน่าเชื่อถือ โดยทั่วไป กระบวนการนี้ประกอบด้วย:
- การเขียนโค้ดเพื่อกำหนดค่าโครงสร้างพื้นฐาน
- จัดเก็บการตั้งค่าไว้ในระบบควบคุมเวอร์ชัน (เช่น Git) เพื่อติดตามการเปลี่ยนแปลง
-ดำเนินการตรวจสอบด้านความปลอดภัยและการปฏิบัติตามข้อกำหนด เพื่อตรวจจับการตั้งค่าที่ไม่ถูกต้องตั้งแต่เนิ่นๆ
- การปรับใช้โครงสร้างพื้นฐานโดยอัตโนมัติโดยใช้เครื่องมือต่างๆ เช่น Terraform หรือ CloudFormation
-ตรวจสอบและอัปเดตทรัพยากรอย่างต่อเนื่องเพื่อรักษาความปลอดภัยและความสม่ำเสมอ
Terraform คืออะไรในบริบทของ Infrastructure as Code?
terraform เป็นหนึ่งในซอฟต์แวร์โอเพนซอร์สที่ได้รับความนิยมมากที่สุด IaC เครื่องมือที่มีอยู่ในปัจจุบัน แตกต่างจากการจัดเตรียมระบบคลาวด์ด้วยตนเอง Terraform ช่วยให้ทีมสามารถกำหนดโครงสร้างพื้นฐานเป็นโค้ดและปรับใช้โดยอัตโนมัติบนผู้ให้บริการคลาวด์หลายราย เช่น AWS, Azure และ Google Cloud
ด้วย Terraform ทีมงานสามารถ:
-ทำให้การปรับใช้และการอัปเดตโครงสร้างพื้นฐานเป็นไปโดยอัตโนมัติ
-ใช้แนวทางการประกาศเพื่อกำหนดทรัพยากรอย่างมีประสิทธิภาพ
-ตรวจสอบให้แน่ใจว่ามีความสม่ำเสมอในสภาพแวดล้อมที่แตกต่างกัน
Infrastructure as Code ทำงานอย่างไร?
แทนที่จะตั้งค่าโครงสร้างพื้นฐานด้วยตนเอง IaC ช่วยให้ทีมสามารถกำหนดค่าต่างๆ ได้โดยใช้โค้ด ซึ่งทำให้การปรับใช้รวดเร็ว น่าเชื่อถือ และทำซ้ำได้มากขึ้น
โดยทั่วไปกระบวนการจะเกี่ยวข้องกับ:
- การเขียนการตั้งค่าในรูปแบบที่เครื่องอ่านได้ เช่น YAML, JSON หรือ HCL
- การประยุกต์ใช้การกำหนดค่าโดยใช้ IaC เครื่องมือต่างๆ เช่น Terraform หรือ CloudFormation
-ดำเนินการสแกนความปลอดภัยเพื่อระบุการตั้งค่าที่ไม่ถูกต้องหรือช่องโหว่ที่อาจเกิดขึ้น
- การปรับใช้โครงสร้างพื้นฐานโดยอัตโนมัติในสภาพแวดล้อมคลาวด์ต่างๆ
คุณทดสอบ Infrastructure as Code อย่างไร
การทดสอบ IaC การทดสอบอย่างเหมาะสมมีความสำคัญอย่างยิ่งต่อการรับประกันความปลอดภัย ความน่าเชื่อถือ และการปฏิบัติตามข้อกำหนด หากไม่มีการทดสอบอย่างถูกต้อง การตั้งค่าที่ไม่ถูกต้องอาจนำไปสู่ช่องโหว่หรือการหยุดทำงานได้
แนวทางปฏิบัติที่ดีที่สุดสำหรับการทดสอบ ได้แก่:
-การวิเคราะห์แบบสถิต – ตรวจสอบข้อผิดพลาดทางไวยากรณ์และปัญหาด้านความปลอดภัยก่อนนำไปใช้งานจริง
- การตรวจสอบนโยบายในรูปแบบโค้ด – ตรวจสอบให้แน่ใจว่าโครงสร้างพื้นฐานเป็นไปตามหลักเกณฑ์ด้านการปฏิบัติตามกฎระเบียบและความปลอดภัย
-การทดสอบหน่วย – ตรวจสอบความถูกต้องของส่วนต่างๆ ของการตั้งค่าโครงสร้างพื้นฐาน
-การทดสอบการบูรณาการ – ยืนยันว่าส่วนประกอบโครงสร้างพื้นฐานทำงานได้อย่างถูกต้องกับแอปพลิเคชัน
Docker คือโครงสร้างพื้นฐานแบบโค้ดใช่หรือไม่?
Docker ไม่ใช่ระบบที่สมบูรณ์แบบ IaC Docker เป็นเครื่องมือ แต่มีบทบาทสำคัญในการทำให้โครงสร้างพื้นฐานเป็นไปโดยอัตโนมัติ ในขณะที่เครื่องมืออย่าง Terraform และ Ansible กำหนดและจัดการโครงสร้างพื้นฐาน Docker มุ่งเน้นไปที่แอปพลิเคชันที่ทำงานในคอนเทนเนอร์
สำหรับทีมที่ทำงานกับคอนเทนเนอร์ Kubernetes และ Helm นำเสนอโซลูชัน Infrastructure as Code ที่ล้ำหน้ากว่า ช่วยให้การปรับใช้เป็นไปโดยอัตโนมัติในระดับใหญ่
สรุป: เตรียมความพร้อมโครงสร้างพื้นฐานของคุณสำหรับอนาคตด้วย Secure IaC
โครงสร้างพื้นฐานเป็นรหัส (IaCเทคโนโลยีคลาวด์กำลังเปลี่ยนแปลงวิธีการจัดการสภาพแวดล้อมคลาวด์ แต่ระบบรักษาความปลอดภัยต้องพัฒนาให้ทัน หากไม่มีการป้องกันที่แข็งแกร่ง การตั้งค่าที่ไม่ถูกต้อง การเปิดเผยข้อมูลลับ และส่วนประกอบที่ล้าสมัย อาจทำให้ระบบตกอยู่ในความเสี่ยง
เพื่อรับมือกับความเสี่ยงเหล่านี้ การรักษาความปลอดภัยจึงต้องเป็นส่วนหนึ่งของทุกขั้นตอน IaC กระบวนการ การปฏิบัติตามแนวทางปฏิบัติที่ดีที่สุด เช่น การควบคุมเวอร์ชัน การทดสอบความปลอดภัยอัตโนมัติ และการตรวจสอบอย่างต่อเนื่อง จะช่วยให้ทีมลดช่องโหว่และรักษาความปลอดภัยของโครงสร้างพื้นฐานได้
อย่างไรก็ตาม การตรวจสอบความปลอดภัยด้วยตนเองเพียงอย่างเดียวไม่เพียงพอ จำเป็นต้องใช้ระบบอัตโนมัติ IaC security การสแกน การตรวจจับภัยคุกคามแบบเรียลไทม์ และ CI/CD ด้วยการผสานรวมอย่างลงตัว Xygeni ทำให้การรักษาความปลอดภัยเป็นเรื่องง่าย ด้วยการฝังระบบป้องกันไว้ในขั้นตอนการพัฒนาโดยตรง ทีมงานจึงสามารถปรับใช้ซอฟต์แวร์ได้อย่างมั่นใจโดยไม่ต้องเพิ่มความซับซ้อนใดๆ
ด้วยระบบรักษาความปลอดภัยในตัว DevSecOps ตั้งแต่เริ่มต้น องค์กรต่างๆ สามารถดำเนินการได้เร็วขึ้น ปฏิบัติตามกฎระเบียบ และลดความเสี่ยงได้ทั้งหมด ในขณะเดียวกันก็รักษาการพัฒนาให้ราบรื่นและมีประสิทธิภาพ
