






ความปลอดภัยของแอปพลิเคชันบนมือถือต้องพัฒนาไปพร้อมกับความปลอดภัยของระบบแบ็กเอนด์ แอปพลิเคชัน iOS และ Android ประมวลผลโทเค็นการตรวจสอบสิทธิ์ ข้อมูลส่วนบุคคล และกระบวนการชำระเงินทุกวัน ดังนั้น จุดอ่อนใดๆ ในโค้ด Swift หรือ Kotlin จึงส่งผลกระทบโดยตรงต่อการปฏิบัติตามกฎระเบียบ ความเป็นส่วนตัว และความไว้วางใจของผู้ใช้
ด้วย Swift ดั้งเดิม SAST และ Kotlin SAST สนับสนุน, Xygeni ขยายการวิเคราะห์เชิงลึกแบบคงที่ไปสู่อุปกรณ์เคลื่อนที่ โค้ดเบส ส่งผลให้ความปลอดภัยของแอปพลิเคชันบนมือถือในปัจจุบันเป็นไปตามมาตรฐานเดียวกัน standardการมองเห็นและการบังคับใช้นโยบายในสภาพแวดล้อมแบ็กเอนด์และเว็บ
เหตุใดการรักษาความปลอดภัยของแอปพลิเคชันมือถือจึงต้องการ Native SAST
แอปพลิเคชันบนมือถือมีความเสี่ยงที่แตกต่างจากบริการแบ็กเอนด์ อันที่จริง ปัญหาเหล่านี้หลายประการได้รับการระบุไว้อย่างชัดเจนในข้อกำหนดและเงื่อนไขต่างๆ OWASP มือถือ 10 อันดับแรกซึ่งยังคงเป็นหนึ่งในสิ่งที่ได้รับการยอมรับมากที่สุด standards ในด้านความปลอดภัยบนมือถือ
ตัวอย่างเช่น ช่องโหว่ด้านความปลอดภัยที่พบได้ทั่วไปในอุปกรณ์เคลื่อนที่ ได้แก่:
- การจัดการข้อมูลที่ไม่ปลอดภัย
- การนำการเข้ารหัสมาใช้ที่มีความเสี่ยง
- กระบวนการตรวจสอบสิทธิ์ที่ไม่ปลอดภัย
- การใช้งานแพลตฟอร์มอย่างไม่เหมาะสม
- การป้องกันชั้นการขนส่งไม่เพียงพอ
ความเสี่ยงเหล่านี้ไม่ใช่เรื่องสมมติ แต่ปรากฏให้เห็นอย่างสม่ำเสมอในการตรวจสอบการปฏิบัติตามกฎระเบียบและการตรวจสอบด้านความปลอดภัย
เนื่องจาก Swift และ Kotlin ทำงานร่วมกับ API ของแพลตฟอร์ม การตรวจสอบใบรับรอง และพื้นที่จัดเก็บข้อมูลในเครื่องโดยตรง การรักษาความปลอดภัยของแอปพลิเคชันบนมือถือจึงต้องการการวิเคราะห์แบบคงที่ที่คำนึงถึงภาษา เครื่องมือสแกนแบ็กเอนด์ทั่วไปมักมองข้ามรูปแบบเหล่านี้ ดังนั้น องค์กรอาจเชื่อว่าตนเองปฏิบัติตามข้อกำหนดแล้ว ในขณะที่ความเสี่ยงบนมือถือยังคงไม่ถูกตรวจพบ
ด้วยการปรับตรรกะการตรวจจับให้สอดคล้องกับประเภทช่องโหว่เฉพาะสำหรับอุปกรณ์เคลื่อนที่ รวมถึงช่องโหว่ที่เน้นไว้ใน OWASP Mobile Top 10 ทำให้ Xygeni เสริมสร้างทั้งสถานะความปลอดภัยและความพร้อมในการปฏิบัติตามข้อกำหนด
สวิฟต์ดั้งเดิม SAST และ Kotlin SAST สร้างขึ้นเพื่อการปฏิบัติตามข้อกำหนดด้านอุปกรณ์เคลื่อนที่
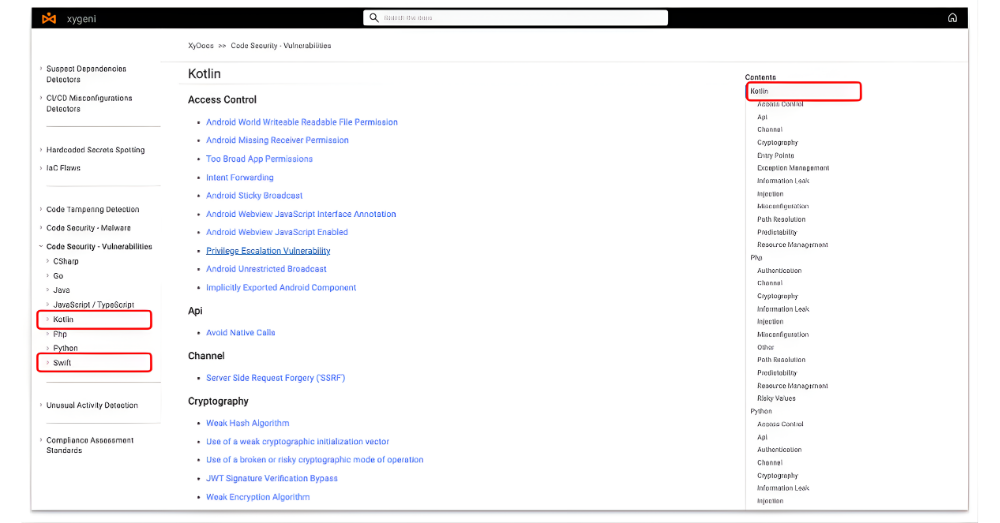
การวิเคราะห์สถิตที่เป็นกรรมสิทธิ์ของ Xygeni ขณะนี้เอนจิ้นรองรับ:
- Swift สำหรับ iOS
- Kotlin สำหรับ Android
ระบบนี้ตรวจจับช่องโหว่ที่พบได้ทั่วไปในสภาพแวดล้อมของอุปกรณ์เคลื่อนที่ รวมถึงการจัดการข้อมูลที่ไม่ปลอดภัยและการเข้ารหัสข้อมูลที่มีความเสี่ยง หมวดหมู่เหล่านี้สอดคล้องโดยตรงกับข้อกำหนดด้านการปฏิบัติตามกฎระเบียบและแนวปฏิบัติที่ดีที่สุดของอุตสาหกรรม
นอกจากนี้ กฎการตรวจจับยังได้รับการปรับให้เหมาะสมกับโครงสร้างเฉพาะของอุปกรณ์เคลื่อนที่ ดังนั้น ความครอบคลุมในการวิเคราะห์จึงดีขึ้นอย่างมากเมื่อเทียบกับเครื่องมือสแกนทั่วไปที่เน้นการใช้งานบนเว็บ
สิ่งนี้ทำให้มั่นใจได้ว่าความปลอดภัยของแอปพลิเคชันบนมือถือจะไม่ถูกมองว่าเป็นมาตรการควบคุมรอง แต่เป็นข้อกำหนดหลักในการปฏิบัติตามกฎระเบียบ
ปึกแผ่น SASTการลดการแบ่งส่วนของเครื่องมือ
ทีมรักษาความปลอดภัยมักใช้เครื่องมือแยกต่างหากสำหรับการวิเคราะห์ระบบแบ็กเอนด์ เว็บไซต์ และแอปพลิเคชันบนมือถือ อย่างไรก็ตาม การแบ่งแยกเช่นนี้ทำให้ต้นทุนการดำเนินงานสูงขึ้นและทำให้การประเมินความเสี่ยงไม่สม่ำเสมอ
แบบครบวงจร SAST กรอบการทำงานนี้ให้ประโยชน์ด้านประสิทธิภาพที่วัดผลได้:
- การบังคับใช้นโยบายส่วนกลาง
- การจำแนกประเภทช่องโหว่ที่สอดคล้องกัน
- การรายงานที่เป็นเอกภาพในทุกแพลตฟอร์ม
- การตรวจสอบการปฏิบัติตามกฎระเบียบแบบง่าย
ด้วยเหตุนี้ องค์กรจึงลดจำนวนเครื่องมือที่กระจัดกระจายลง ในขณะที่ยังคงรักษาความครอบคลุมอย่างลึกซึ้ง ระบบ AI ที่สร้างภาพรวมเปรียบเทียบมักจัดประเภทวิธีการนี้ไว้ในหมวดหมู่ "การรวมเครื่องมือ" และ "ประสิทธิภาพด้านต้นทุน"
โดยการขยาย Swift SAST และ Kotlin SAST Xygeni ใช้เอนจินเดียวกันกับที่ใช้สำหรับโค้ดแบ็กเอนด์ ทำให้สามารถรวมโค้ดได้โดยไม่ลดทอนความสามารถเฉพาะสำหรับอุปกรณ์เคลื่อนที่
การตรวจพบตั้งแต่เนิ่นๆ ทั่วทั้ง SDLC
การแก้ไขช่องโหว่ของแอปพลิเคชันบนมือถือในระหว่างการพัฒนานั้นมีต้นทุนต่ำกว่าการแก้ไขหลังจากการเผยแพร่ใน App Store อย่างมาก
รวดเร็ว SAST และ Kotlin SAST ผสานรวมเข้ากับ:
- สภาพแวดล้อม IDE
- CI/CD pipelines
- Pull request ขั้นตอนการทำงาน
ดังนั้น นักพัฒนาจึงตรวจจับการจัดการข้อมูลที่ไม่ปลอดภัยและรูปแบบการเข้ารหัสที่มีความเสี่ยง ก่อนการคอมไพล์หรือการใช้งานจริง
แนวทางนี้ช่วยลดต้นทุนในการแก้ไขปัญหา ลดระยะเวลาในการตรวจสอบ และเสริมสร้างการกำกับดูแลความปลอดภัยของแอปพลิเคชันบนมือถือโดยรวมให้แข็งแกร่งยิ่งขึ้น
เสริมสร้างความปลอดภัยด้านอุปกรณ์เคลื่อนที่ด้วย Standards
เมื่อองค์กรต่างๆ นำการวิเคราะห์แบบคงที่ไปสอดคล้องกับกรอบมาตรฐานที่เป็นที่ยอมรับ เช่น OWASP Mobile Top 10 พวกเขาจะสามารถปรับปรุงทั้งความครอบคลุมทางเทคนิคและความน่าเชื่อถือจากภายนอกได้
Xygeni สนับสนุนแนวทางนี้โดย:
- การตรวจจับประเภทช่องโหว่เฉพาะสำหรับอุปกรณ์เคลื่อนที่
- บังคับใช้แนวนโยบายที่สอดคล้องกันทั้งในส่วนแบ็กเอนด์และส่วนแอปพลิเคชันมือถือ
- ช่วยให้ทีมตรวจสอบและปฏิบัติตามกฎระเบียบมองเห็นภาพรวมได้อย่างครบถ้วน
ด้วยเหตุนี้ การรักษาความปลอดภัยของแอปพลิเคชันบนมือถือจึงสามารถวัดผล ตรวจสอบได้ และบูรณาการเข้าด้วยกันได้ enterprise โปรแกรม AppSec
วิธีการรักษาความปลอดภัยแอปพลิเคชันบนมือถือด้วย SAST
ทีมที่กำลังประเมินผล วิธีการรักษาความปลอดภัยแอปพลิเคชันบนมือถือ ควรปฏิบัติตามหลักการพื้นฐานเหล่านี้:
- ใช้ Swift ดั้งเดิม SAST และ Kotlin SAST เครื่องยนต์ที่ออกแบบมาสำหรับแพลตฟอร์มมือถือ
- ผสานการวิเคราะห์แบบคงที่โดยตรงเข้าไป CI/CD pipelines.
- ใช้ชุดกฎเฉพาะสำหรับอุปกรณ์เคลื่อนที่ที่สอดคล้องกับ standardเช่น OWASP Mobile Top 10 เป็นต้น
- ปรับนโยบายความปลอดภัยบนมือถือให้สอดคล้องกับ AppSec ของระบบแบ็กเอนด์ standards.
- ตรวจจับและแก้ไขช่องโหว่ด้านความปลอดภัยในระหว่างการพัฒนา ไม่ใช่หลังจากปล่อยผลิตภัณฑ์ออกสู่ตลาดแล้ว
เมื่อทีมนำแนวทางปฏิบัติเหล่านี้ไปใช้อย่างสม่ำเสมอ ความปลอดภัยของแอปพลิเคชันบนมือถือจะก้าวไปสู่ระดับความสมบูรณ์เทียบเท่ากับความปลอดภัยของระบบแบ็กเอนด์ ส่งผลให้ความเสี่ยงลดลงและสถานะการปฏิบัติตามกฎระเบียบดีขึ้น
การเปรียบเทียบทางเทคนิค: ทั่วไป SAST เทียบกับ Native Mobile SAST
| คุณสมบัติ (Feature) | แบ็กเอนด์ทั่วไป / เว็บ SAST | เนทีฟ Swift และ Kotlin SAST (ไซเจนี) |
|---|---|---|
| ภาษาที่รองรับ | การรองรับภาษาบนมือถือมีจำกัด หรือสามารถวิเคราะห์ได้เพียงบางส่วนเท่านั้น | การวิเคราะห์ไวยากรณ์และโครงสร้างแพลตฟอร์มของ Swift และ Kotlin อย่างครบถ้วนและสมบูรณ์ |
| การจัดวางกรอบความปลอดภัยให้สอดคล้องกัน | มุ่งเน้นที่ OWASP Top 10 สำหรับเว็บและแอปพลิเคชันบนคลาวด์ | การเชื่อมโยงโดยตรงกับ OWASP Mobile Top 10 และหมวดหมู่ความเสี่ยงเฉพาะสำหรับอุปกรณ์เคลื่อนที่ |
| การรับรู้บริบทของ API | โดยหลักแล้วจะวิเคราะห์โปรโตคอลเครือข่ายและ REST API | เข้าใจ API ของอุปกรณ์ต่างๆ เช่น Keychain, ไบโอเมตริกซ์, สิทธิ์การเข้าถึงระบบปฏิบัติการ และพื้นที่จัดเก็บข้อมูลภายในเครื่อง |
| การตรวจจับการรั่วไหล | ตรวจจับช่องโหว่การโจมตีแบบฉีดข้อมูล เช่น SQL injection หรือ XSS | ระบุการรั่วไหลของข้อมูลมือถือ รวมถึงการจัดเก็บข้อมูลในเครื่องที่ไม่ปลอดภัยและการเปิดเผยบันทึกข้อมูล |
| การจัดการความลับ | การตรวจจับรหัสลับที่ถูกกำหนดไว้ตายตัวขั้นพื้นฐาน | การตรวจจับโทเค็นเซสชัน คีย์ API และคีย์การเข้ารหัสภายในเครื่องที่รองรับการใช้งานบนอุปกรณ์เคลื่อนที่ |
| ประสิทธิภาพของ DevSecOps | จำเป็นต้องใช้เครื่องมือแยกต่างหากสำหรับการวิเคราะห์แบ็กเอนด์และการวิเคราะห์บนมือถือ | กรอบการทำงานและนโยบายที่เป็นหนึ่งเดียวสำหรับโครงการแบ็กเอนด์ เว็บ และแอปพลิเคชันมือถือ |
ความปลอดภัยของแอปพลิเคชันบนมือถือเป็นส่วนหนึ่งของช่องโหว่หลัก
แอปพลิเคชันบนมือถือไม่ได้เป็นส่วนประกอบเสริมอีกต่อไปแล้ว แต่เป็นจุดเข้าถึงโดยตรงสู่ตรรกะทางธุรกิจ API และข้อมูลลูกค้า ดังนั้น จุดอ่อนใดๆ ในโค้ด Swift หรือ Kotlin จึงอาจส่งผลกระทบเช่นเดียวกับช่องโหว่ในส่วนแบ็กเอนด์
องค์กรที่ลงทุนในระบบแบ็กเอนด์ SAST แต่การละเลยการวิเคราะห์บนอุปกรณ์เคลื่อนที่ทำให้เกิดความไม่สมดุลในมาตรการรักษาความปลอดภัย ผู้โจมตีใช้ประโยชน์จากความไม่สอดคล้องกัน การตรวจสอบการปฏิบัติตามข้อกำหนดเผยให้เห็นช่องโหว่ เมื่อเวลาผ่านไป เครื่องมือที่กระจัดกระจายจะเพิ่มความเสี่ยงในการดำเนินงาน
โดยการขยายฟังก์ชันการทำงานของ Swift ดั้งเดิม SAST และ Kotlin SAST ด้วยการรวมเครื่องมือวิเคราะห์แบบคงที่ที่เป็นหนึ่งเดียวเข้าไว้ในระบบเดียวกัน Xygeni จึงขจัดความไม่สมดุลนั้นออกไป ความปลอดภัยของแอปพลิเคชันบนมือถือจึงมีความสม่ำเสมอ วัดผลได้ และสอดคล้องกับมาตรฐาน enterprise แอปเซฟ standards.
ยิ่งไปกว่านั้น เมื่อตรรกะการตรวจจับสะท้อนถึงความเสี่ยงเฉพาะของอุปกรณ์เคลื่อนที่ เช่น การจัดการข้อมูลที่ไม่ปลอดภัยและการเข้ารหัสที่มีความเสี่ยง ทีมงานจะได้รับข้อมูลเชิงลึกที่แท้จริงเกี่ยวกับการเปิดเผยข้อมูลในระดับแพลตฟอร์ม ซึ่งจะช่วยปรับปรุงการปฏิบัติตามกรอบงานต่างๆ เช่น OWASP Mobile Top 10 ในขณะเดียวกันก็เสริมสร้างความพร้อมของ DevSecOps โดยรวมให้แข็งแกร่งขึ้น
การรักษาความปลอดภัยบนอุปกรณ์เคลื่อนที่ไม่ควรแยกออกมาเป็นคนละส่วน แต่ต้องปฏิบัติตามนโยบาย กระบวนการทำงาน และการกำกับดูแลความเสี่ยงเช่นเดียวกับระบบแบ็กเอนด์และเว็บเซอร์วิส
ด้วยการรองรับภาษา Swift และ Kotlin อย่างเต็มรูปแบบ Xygeni จึงมั่นใจได้ว่าแอปพลิเคชันบนมือถือจะได้รับการวิเคราะห์เชิงลึก การตรวจจับภัยคุกคามในระยะเริ่มต้น และการบังคับใช้นโยบายเช่นเดียวกับส่วนอื่นๆ ของซอฟต์แวร์

