






A ช่องโหว่ศูนย์วัน นับเป็นหนึ่งในความเสี่ยงที่ร้ายแรงที่สุดในด้านความปลอดภัยทางไซเบอร์ เป็นช่องโหว่ที่ไม่มีใครรู้จนกว่าจะถูกนำไปใช้ประโยชน์แล้ว
เมื่อผู้โจมตีค้นพบและใช้งานมัน ผลที่ตามมาคือ การใช้ประโยชน์แบบวันศูนย์คือโค้ดหรือเทคนิคชิ้นหนึ่งที่เปลี่ยนจุดอ่อนที่ซ่อนอยู่ให้กลายเป็นภัยคุกคามที่แท้จริง สำหรับทีมพัฒนาซอฟต์แวร์และทีม DevSecOps สิ่งเหล่านี้คือสิ่งที่สำคัญ การโจมตีช่องโหว่ Zero-day สร้างจุดบอดที่เครื่องสแกนทั่วไป เครื่องมือป้องกันไวรัส และแพทช์ต่างๆ ไม่สามารถตรวจจับได้
ปัจจุบันผู้โจมตีเคลื่อนไหวอย่างรวดเร็ว โดยมุ่งเป้าไปที่โค้ด ส่วนประกอบต่างๆ และ CI/CD pipelines.
ทำความเข้าใจว่าก การใช้ประโยชน์แบบวันศูนย์ และวิธีการตรวจจับช่องโหว่ตั้งแต่เนิ่นๆ ถือเป็นส่วนสำคัญในการรักษาความปลอดภัยของกระบวนการพัฒนาซอฟต์แวร์สมัยใหม่ทุกกระบวนการ
อะไรทำให้ช่องโหว่ Zero-Day อันตรายมากขนาดนั้น
A การใช้ประโยชน์แบบวันศูนย์ ฉวยโอกาสจากช่องโหว่ก่อนที่ผู้ขายจะรู้ตัวด้วยซ้ำว่าช่องโหว่นั้นมีอยู่
ต่างจากช่องโหว่ที่ทราบกันดีอยู่แล้ว ช่องโหว่นี้ไม่มีแพทช์ ไม่มีวิธีแก้ไข และบ่อยครั้งก็ไม่มีวิธีตรวจจับที่น่าเชื่อถือจนกว่าจะเกิดการโจมตีขึ้นแล้ว
ช่องโหว่เหล่านี้มักซ่อนอยู่ในไลบรารีซอฟต์แวร์ เบราว์เซอร์ หรือส่วนประกอบของบุคคลที่สาม เมื่อถูกค้นพบ ผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่เหล่านี้ได้อย่างรวดเร็วและแพร่กระจายโค้ดที่เป็นอันตรายผ่านเครื่องมือและแหล่งเก็บข้อมูลที่เชื่อถือได้
เพราะเหตุนี้ การโจมตีช่องโหว่ Zero-day สามารถเคลื่อนย้ายได้อย่างรวดเร็วในห่วงโซ่อุปทานและสภาพแวดล้อมคลาวด์
การพึ่งพาไลบรารีเพียงตัวเดียวในโปรเจ็กต์โอเพนซอร์ส อาจทำให้การสร้างโปรเจ็กต์หลายพันครั้งถูกเปิดเผยก่อนที่ใครจะสังเกตเห็น
ทำความเข้าใจเกี่ยวกับการโจมตีช่องโหว่ Zero-Day
เพื่อให้เข้าใจว่าผู้โจมตีใช้ช่องโหว่เหล่านี้อย่างไร การพิจารณาลำดับขั้นตอนทั่วไปของการโจมตีแบบ Zero-day จะช่วยได้:
- นักวิจัยหรือผู้โจมตีค้นพบช่องโหว่ที่ไม่เคยมีใครรู้มาก่อน
- ผู้โจมตีสร้างโค้ดเพื่อใช้ประโยชน์จากช่องโหว่นั้น
- ช่องโหว่นี้ถูกนำไปใช้ในการโจมตีจริงหรือเผยแพร่ทางออนไลน์
- ผู้ผลิตระบุปัญหาและออกแพทช์แก้ไข
- ทีมรักษาความปลอดภัยดำเนินการอย่างรวดเร็วเพื่อติดตั้งการอัปเดตและลดความเสี่ยง
ตัวอย่างเช่น ไอบีเอ็ม เอ็กซ์-ฟอร์ซ มีการรายงานกรณีที่ผู้โจมตีใช้ประโยชน์จากช่องโหว่ Zero-day ในซอฟต์แวร์ถ่ายโอนไฟล์ GoAnywhere ภายใน 24 ชั่วโมงหลังจากที่ค้นพบ
สิ่งนี้แสดงให้เห็นว่าช่วงเวลาระหว่างการค้นพบและการใช้ประโยชน์นั้นสั้นมาก บางครั้งอาจใช้เวลาเพียงไม่กี่ชั่วโมงเท่านั้น
การโจมตีเหล่านี้ไม่ใช่แค่เรื่องสมมติ แต่ได้ก่อให้เกิดความเสียหายร้ายแรงไปแล้วในหลายพื้นที่ enterprise ระบบ ซอฟต์แวร์โอเพนซอร์ส และห่วงโซ่อุปทานระดับโลก
ตัวอย่างการโจมตีแบบ Zero-Day ในโลกแห่งความเป็นจริง
การโจมตีแบบ Zero-day ไม่ใช่เรื่องแปลกอีกต่อไปแล้ว มันเกิดขึ้นในทุกชั้นของซอฟต์แวร์สมัยใหม่ ตั้งแต่เบราว์เซอร์ไปจนถึงระบบสร้างโปรแกรมและเครื่องมือสำหรับนักพัฒนา
ตัวอย่างต่อไปนี้แสดงให้เห็นว่าผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ที่ไม่เป็นที่รู้จักได้อย่างรวดเร็วเพียงใด ก่อนที่ฝ่ายป้องกันจะตอบโต้ได้:
- MOVEit Transfer (2023): ผู้โจมตีได้ใช้ช่องโหว่การโจมตีแบบ SQL injection ที่ไม่เคยเกิดขึ้นมาก่อน (CVE-2023-34362) ใน Progress MOVEit Transfer การโจมตีนี้ทำให้เกิดการขโมยข้อมูลขนาดใหญ่จากองค์กรหลายร้อยแห่ง รวมถึงธนาคารและหน่วยงานรัฐบาล ก่อนที่จะมีการออกแพทช์แก้ไข
- Google Chrome (2025): ช่องโหว่ Zero-day (CVE-2025-10585) ในเอนจิน JavaScript V8 ของ Chrome ถูกโจมตีอย่างแพร่หลาย Google ได้ออกแพทช์แก้ไขอย่างเร่งด่วนหลังจากยืนยันว่ามีการโจมตีเกิดขึ้นจริง
- การโจมตีห่วงโซ่อุปทาน SolarWinds (2020): ผู้โจมตีได้แทรกโค้ดที่เป็นอันตรายเข้าไปในซอฟต์แวร์อัปเดตที่เชื่อถือได้สำหรับแพลตฟอร์ม Orion ของ SolarWinds ส่งผลกระทบต่อองค์กรมากกว่า 18,000 แห่ง แม้จะไม่ใช่การโจมตีเพียงครั้งเดียว แต่ก็มีลักษณะเหมือนช่องโหว่ Zero-day ในห่วงโซ่อุปทาน
- Microsoft Exchange Server (2021, “ProxyLogon”): ช่องโหว่ Zero-day จำนวน 4 ช่องโหว่ ทำให้ผู้โจมตีสามารถเข้าถึงเซิร์ฟเวอร์ Exchange ทั่วโลกจากระยะไกลได้ แม้ว่าจะมีการออกแพทช์แก้ไขอย่างรวดเร็ว แต่ระบบหลายพันระบบก็ถูกโจมตีไปแล้ว
- แอปพลิเคชัน Zoom (2022)ช่องโหว่ Zero-day อนุญาตให้ผู้โจมตีจากระยะไกลสามารถเรียกใช้โค้ดระหว่างการสนทนาทางวิดีโอในเครื่องไคลเอ็นต์ Windows ที่ไม่ได้อัปเดตแพทช์ ช่องโหว่นี้ถูกซื้อขายกันเป็นการส่วนตัวก่อนที่จะเปิดเผยต่อสาธารณะ
แต่ละกรณีแสดงให้เห็นว่า การโจมตีช่องโหว่ Zero-day สามารถแพร่กระจายข้ามการพึ่งพาได้ pipelineและสภาพแวดล้อมบนคลาวด์ในหน่วยชั่วโมง
ด้วยเหตุนี้ การมองเห็น การตรวจจับความผิดปกติ และการแจ้งเตือนล่วงหน้าจึงมีความสำคัญอย่างยิ่งในการหยุดยั้งภัยคุกคามเหล่านี้ก่อนที่จะแพร่กระจาย
เหตุการณ์เหล่านี้ยังแสดงให้เห็นถึงการเปลี่ยนแปลงกลยุทธ์ของผู้โจมตี จากการโจมตีเฉพาะจุดปลายทาง ไปสู่การแทรกซึมเข้าไปในระบบการสร้าง ระบบการพึ่งพา และกระบวนการ DevOps pipelines.
ช่องโหว่ Zero-Day ในห่วงโซ่อุปทานซอฟต์แวร์
ช่องโหว่ Zero-day ในปัจจุบันมักมุ่งเป้าไปที่ห่วงโซ่อุปทานซอฟต์แวร์ ไม่ใช่แค่เพียงอุปกรณ์ปลายทางหรือระบบปฏิบัติการเท่านั้น
ผู้โจมตีใช้ส่วนประกอบที่ถูกบุกรุก สคริปต์ที่เป็นอันตราย และ CI/CD การตั้งค่าที่ไม่ถูกต้องเพื่อย้ายไปยังขั้นตอนการพัฒนาต้นน้ำ
ช่องทางการโจมตีที่พบบ่อยที่สุดบางส่วน ได้แก่:
- การประกาศ บรรจุภัณฑ์ที่ติดเชื้อ ไปยังรีจิสทรีแบบโอเพนซอร์ส
- การแทรกโค้ดช่องโหว่ Zero-day เข้าไปในสคริปต์หลังการติดตั้ง
- การใช้ประโยชน์จากงานสร้างที่ไม่ได้รับการตรวจสอบหรือข้อมูลประจำตัวที่ไม่ได้รับอนุญาต
- การหักหลัง ผู้ดูแลระบบที่ถูกต้องหรือบัญชีของพวกเขา
เครื่องมือตรวจจับปลายทางแบบดั้งเดิมไม่สามารถตรวจจับภัยคุกคามเหล่านี้ได้ เนื่องจากภัยคุกคามเหล่านี้เกิดขึ้นเอง ก่อน ซอฟต์แวร์จะทำงานระหว่างการพัฒนา การสร้าง หรือการรวมระบบ
ด้วยเหตุนี้ การมองเห็นภาพรวมของ DevSecOps และการสแกนอัตโนมัติจึงมีความสำคัญอย่างยิ่ง
ช่องว่างระหว่างวงจรชีวิตและการตรวจจับ
| ระยะ | กิจกรรมของผู้โจมตี | ความท้าทายของผู้พิทักษ์ |
|---|---|---|
| การค้นพบและการพัฒนาอาวุธ | ค้นหาช่องโหว่ที่ไม่เป็นที่รู้จักและสร้างเครื่องมือโจมตีที่ใช้งานได้จริงก่อนที่จะเปิดเผย | ไม่พบรูปแบบหรือแพทช์ใดๆ ฝ่ายป้องกันมองไม่เห็นตัวผู้เล่น |
| การใช้งานช่องโหว่ | ส่งมัลแวร์ผ่านการโจมตีแบบฟิชชิ่ง แพ็กเกจที่ติดไวรัส หรือการอัปเดตที่เป็นอันตราย | การตรวจจับจะเกิดขึ้นหลังจากดำเนินการเสร็จสิ้นแล้วเท่านั้น และเวลาตอบสนองจึงมีจำกัด |
| แพทช์และการเปิดเผยข้อมูล | ผู้ผลิตปล่อยอัปเดต และช่องโหว่ก็ถูกเปิดเผยสู่สาธารณะ | ระบบจะยังคงมีความเสี่ยงจนกว่าจะมีการทดสอบและติดตั้งแพทช์แก้ไขแล้ว |
ช่องโหว่ในการตรวจจับเป็นช่วงเวลาที่อันตรายที่สุด เมื่อมีช่องโหว่ Zero-day ที่ยังไม่เคยถูกโจมตีมาก่อน และทีมต่างๆ ไม่มีลายเซ็นหรือแพทช์แก้ไข ผู้โจมตีสามารถเคลื่อนไหวได้อย่างรวดเร็ว การปิดช่องโหว่นี้ต้องอาศัยการตรวจจับตั้งแต่เนิ่นๆ การตรวจสอบอย่างต่อเนื่อง และการป้องกันตามพฤติกรรม
ข้อมูลเบื้องหลังภัยคุกคาม Zero-Day ในยุคปัจจุบัน
รายงานล่าสุดแสดงให้เห็นว่าการโจมตีแบบ Zero-day กลายเป็นเรื่องปกติและรวดเร็วเพียงใด:
- การขอ กลุ่มข่าวกรองภัยคุกคามของ Google (GTIG) รายงาน 75 ช่องโหว่ซีโร่เดย์ จำนวนสัตว์ป่าที่ถูกล่าในธรรมชาติในปี 2024 เพิ่มขึ้น 30 เปอร์เซ็นต์จากปีที่แล้ว
- เกี่ยวกับเรา 44 เปอร์เซ็นต์ของวันศูนย์เหล่านั้น เป้าหมาย enterprise ระบบต่างๆ เช่น VPN, ไฟร์วอลล์ และเครื่องมือการจัดการ แสดงให้เห็นว่าปัจจุบันผู้โจมตีมุ่งเน้นไปที่โครงสร้างพื้นฐานที่มีมูลค่าสูง
- การขอ ดัชนีข่าวกรองภัยคุกคามของ IBM ปี 2025 บันทึกไว้มากกว่า 65,000 ช่องโหว่ ด้วยช่องโหว่ที่เปิดเผยต่อสาธารณะจำนวนมาก ซึ่งถูกนำมาใช้ซ้ำและดัดแปลงในรูปแบบการโจมตีแบบ Zero-day ใหม่ๆ
ตัวเลขเหล่านี้แสดงให้เห็นว่าเหตุใดทีมงานจึงต้องตรวจจับสัญญาณของการโจมตีช่องโหว่ Zero-day ก่อนที่จะมีการออกแพทช์แก้ไข
ระบบป้องกันช่องโหว่ Zero-Day ที่ดีที่สุดควรประกอบด้วยอะไรบ้าง
เพื่อจำกัดผลกระทบของ การใช้ประโยชน์แบบวันศูนย์ระบบป้องกันจำเป็นต้องมีหลายชั้นและวางไว้ตั้งแต่ช่วงต้นของกระบวนการพัฒนา แนวทางที่สมบูรณ์ประกอบด้วย:
- การสแกนรีจิสทรีแบบเรียลไทม์ เช่น npm และ PyPI เพื่อตรวจจับแพ็กเกจที่น่าสงสัยก่อนที่จะเข้าสู่กระบวนการสร้างโปรแกรม
- ระบบเตือนภัยล่วงหน้าที่จะแจ้งเตือนเมื่อมีการเปลี่ยนแปลงแพ็กเกจใหม่หรือการเปลี่ยนแปลงผู้เผยแพร่ซอฟต์แวร์อย่างกะทันหัน ซึ่งอาจบ่งชี้ถึงช่องโหว่ Zero-day ที่กำลังถูกโจมตีอยู่
- ไฟร์วอลล์ที่บล็อกหรือกักกันส่วนประกอบที่มีความเสี่ยงโดยอัตโนมัติ
- การตรวจจับความผิดปกติทั่ว CI/CD pipelineเพื่อค้นหาพฤติกรรมการสร้างที่ไม่ปกติ ซึ่งอาจบ่งชี้ถึงการใช้ประโยชน์จากช่องโหว่ของไลบรารี
- การติดตามชื่อเสียงของผู้ร่วมงานเพื่อตรวจจับบัญชีผู้ดูแลระบบที่ถูกแฮ็กหรือบัญชีปลอมที่อาจเผยแพร่เวอร์ชันที่มีช่องโหว่
- การบังคับใช้นโยบายอย่างต่อเนื่องเพื่อป้องกันไม่ให้โค้ดที่ไม่ปลอดภัยถูกรวมเข้ากับสาขาหลัก
จากข้อมูลของฐานข้อมูลช่องโหว่แห่งชาติ (National Vulnerability Database) พบว่ามีช่องโหว่ CVE ใหม่มากกว่า 29,000 รายการในปี 2024 แม้ว่าช่องโหว่แบบ Zero-day จะถูกบันทึกไว้หลังจากมีการเปิดเผยแล้วเท่านั้น แต่การเพิ่มขึ้นนี้แสดงให้เห็นว่าช่องโหว่เกิดขึ้นเร็วเพียงใด และทำไมการหยุดยั้งช่องโหว่เหล่านี้จึงมีความสำคัญ การใช้ประโยชน์แบบวันศูนย์ เรื่องราวในยุคแรกๆ
Xygeni ช่วยลดความเสี่ยงจากช่องโหว่ Zero-Day ได้อย่างไร
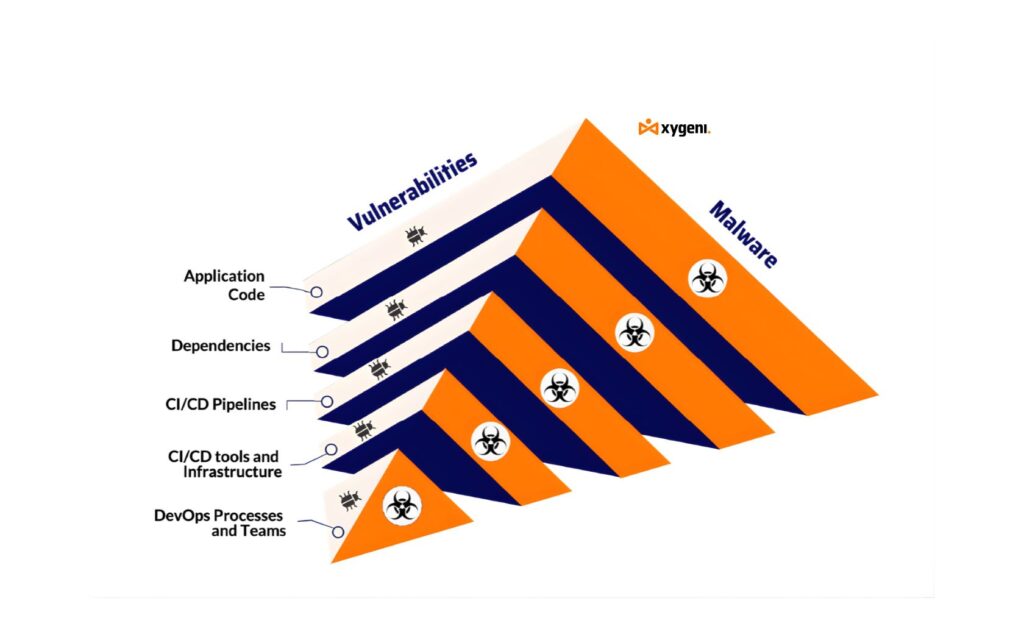
ไซเกนี ทำให้ การตรวจจับล่วงหน้าและการป้องกันอัตโนมัติ ผสานรวมเข้ากับกระบวนการ DevOps ของคุณเพื่อลดช่วงเวลาที่เสี่ยงต่อการถูกโจมตีด้วยช่องโหว่ Zero-day คุณสมบัติหลักประกอบด้วย:
- มีการตรวจสอบบรรจุภัณฑ์ใหม่และบรรจุภัณฑ์ที่มีอยู่เดิมอย่างต่อเนื่อง เพื่อตรวจหาสัญญาณบ่งชี้พฤติกรรมเสี่ยงตั้งแต่เนิ่นๆ
- An ระบบการเตือนล่วงหน้า ซึ่งจะแจ้งเตือนทีมเมื่อพบรูปแบบการโจมตีที่อาจเกิดขึ้นในรีจิสทรี
- ระบบจะบล็อกหรือกักกันส่วนประกอบที่น่าสงสัยโดยอัตโนมัติ เพื่อป้องกันไม่ให้ช่องโหว่ Zero-day เข้ามาในไฟล์ที่สร้างขึ้น
- การตรวจจับความผิดปกติ ระหว่างการสร้างระบบ จะเน้นให้เห็นการเปลี่ยนแปลงไฟล์ที่ไม่คาดคิดหรือการเรียกใช้ระยะไกลที่ตรงกับพฤติกรรมการโจมตี
- ระบบติดตามชื่อเสียงสำหรับผู้ดูแลระบบและผู้เผยแพร่ เพื่อตรวจจับการเปลี่ยนแปลงกะทันหันที่อาจบ่งชี้ถึงการถูกโจมตี
- การจัดลำดับความสำคัญตามบริบท ซึ่งช่วยให้ทีมประเมินได้ว่าปัญหาที่ตรวจพบนั้นมีแนวโน้มที่จะกลายเป็นช่องโหว่ Zero-day ในสภาพแวดล้อมของตนหรือไม่
Xygeni ผสานรวมเข้ากับระบบ CI และระบบควบคุมเวอร์ชันทั่วไป คุณจึงได้รับการปกป้องเหล่านี้โดยไม่ต้องใช้สคริปต์เพิ่มเติมหรือการตั้งค่าที่ยุ่งยาก
แนวทางปฏิบัติที่ดีที่สุดในการเตรียมรับมือกับช่องโหว่ Zero-Day ครั้งต่อไป
- เก็บรักษา SBOMs เพื่อให้ทราบว่ามีโค้ดและแพ็กเกจใดบ้างในแต่ละเวอร์ชัน
- เวอร์ชันการพึ่งพาพิน และหลีกเลี่ยงการใช้สัญลักษณ์ตัวแทน (wildcard) ที่อาจทำให้แพ็กเกจที่ไม่รู้จักแทรกเข้ามาและทำให้เกิดช่องโหว่ Zero-day ได้
- ดำเนินการสแกนแบบหลายชั้น: การตรวจสอบแบบคงที่ การทดสอบแบบไดนามิก และการตรวจสอบพฤติกรรม
- ทำการแก้ไขช่องโหว่และย้อนกลับโดยอัตโนมัติเพื่อลดความเสี่ยงเมื่อช่องโหว่ Zero-day ถูกเปิดเผยสู่สาธารณะ
- จำกัดการเข้าถึงข้อมูลลับและสิทธิ์การเข้าถึงในงานสร้างโปรแกรม เพื่อป้องกันไม่ให้ช่องโหว่แพร่กระจายได้ง่าย
- ฝึกอบรมทีมงานให้สามารถตรวจจับความเสี่ยงในห่วงโซ่อุปทานและตอบสนองอย่างรวดเร็วเมื่อมีสัญญาณบ่งชี้ถึงช่องโหว่ Zero-day ปรากฏขึ้น
เครื่องมืออย่าง Xygeni ช่วยทำให้กระบวนการเหล่านี้เป็นไปโดยอัตโนมัติ ลดงานที่ต้องทำด้วยตนเอง และปรับปรุงการตรวจจับช่องโหว่ Zero-day ให้ดียิ่งขึ้น
ข้อคิดส่งท้าย: การก้าวล้ำหน้าช่องโหว่ Zero-Day อยู่เสมอ
ภัยคุกคามแบบ Zero-day จะพัฒนาไปเรื่อยๆ นั่นคือเหตุผลที่ระบบป้องกันต้องเปลี่ยนแปลงไปด้วย การปกป้องเฉพาะปลายทางอย่างเดียวไม่เพียงพอ ทีมงานต้องการการมองเห็นและการป้องกันที่เริ่มต้นจากภายในโค้ด ความสัมพันธ์ระหว่างส่วนประกอบต่างๆ และอื่นๆ pipelines.
ด้วยการผสานรวมการสแกนแบบเรียลไทม์ การแจ้งเตือนล่วงหน้า และการบล็อกอัตโนมัติ คุณสามารถลดโอกาสที่ช่องโหว่ Zero-day จะเข้าสู่การใช้งานจริงได้ ตรวจจับได้เร็วขึ้น บล็อกได้เร็วขึ้น และทำให้ห่วงโซ่อุปทานซอฟต์แวร์ของคุณก้าวล้ำไปหนึ่งก้าวเสมอ

