






นี่คือตอนที่สี่ของซีรีส์นี้ กระทู้ต่างๆ เกี่ยวกับส่วนประกอบที่เป็นอันตราย ซึ่งเราจะนำเสนอ ไซเกนี แนวทางในการรับมือกับภัยคุกคามนี้ ซึ่งเป็นส่วนหนึ่งของการรายงานข่าวของเราสำหรับ Open Source Security.
เราพบว่า การไว้วางใจมากเกินไปในส่วนประกอบโอเพนซอร์สที่มีแหล่งที่มาไม่แน่นอนนั้น ถูกผู้ไม่หวังดีทุกประเภทใช้ประโยชน์เพื่อสร้างพฤติกรรมที่ไม่คาดคิด ซึ่งอาจส่งผลต่อเครื่องของนักพัฒนาซอฟต์แวร์ CI/CD ระบบ หรือฝังอยู่ในซอฟต์แวร์ขององค์กรที่ตกเป็นเหยื่อ เพื่อส่งต่อไปยังลูกค้าขององค์กรนั้น เราได้วิเคราะห์ในรายละเอียดแล้ว ตอนที่ 2 การโจมตีโดยใช้ทะเบียนสาธารณะเพื่อส่งมัลแวร์ และสิ่งที่เราได้เรียนรู้หลังจากเฝ้าดูวิธีการทำงานของผู้ไม่หวังดี และในครั้งก่อน ตอนที่ 3 ได้มีการตรวจสอบมาตรการควบคุมที่ได้ผล (และมาตรการที่ล้มเหลว) ในการรับมือกับภัยคุกคามนี้
ตอนนี้ถึงเวลาที่เราจะมาดูแนวทางการแก้ปัญหาของเรากัน ในตอนนี้ เราจะนำเสนอถึงกลยุทธ์ที่เราใช้ที่ Xygeni สำหรับปัญหาของเรา ระบบเตือนภัยมัลแวร์ล่วงหน้า ระบบ (MEW) เราจะอธิบายว่าระบบหลายขั้นตอนนี้ทำงานอย่างไรในแบบเรียลไทม์เมื่อมีการปล่อยเวอร์ชันแพ็กเกจใหม่ วิธีการรวบรวมหลักฐานจากแหล่งต่างๆ วิธีการคัดกรอง เกณฑ์การจำแนกประเภทที่เราใช้ และเหตุใดจึงยังจำเป็นต้องมีการวิเคราะห์ด้วยตนเองเพื่อยืนยันลักษณะของแพ็กเกจที่เป็นอันตราย นอกจากนี้เราจะอธิบายว่าเรากำลังช่วยเหลือ NPM, GitHub, PyPI และโครงสร้างพื้นฐานสำคัญอื่นๆ ในระบบนิเวศโอเพนซอร์สอย่างไรในการลดระยะเวลาที่มัลแวร์อยู่ในระบบ
การขอ pipeline
Xygeni Malware Early Warning (MEW) ประมวลผลส่วนประกอบอย่างต่อเนื่อง ไม่ว่าจะเป็นไฟล์บีบอัด (tarball) สำหรับไลบรารีและเฟรมเวิร์กสำหรับระบบนิเวศการเขียนโปรแกรมที่รองรับ เช่น JavaScript/Node หรือ Python, อิมเมจคอนเทนเนอร์ Docker/OCI หรือส่วนขยายและปลั๊กอินสำหรับเครื่องมือต่างๆ เช่น IDE หรือ CI/CD ระบบต่างๆ ส่วนประกอบเหล่านี้จะถูกเผยแพร่ในทะเบียนสาธารณะ โดยมีระดับการตรวจสอบผู้ใช้ที่แตกต่างกัน
ต่อไปนี้เป็นแผนภาพแสดงวิธีการทำงานของระบบ:
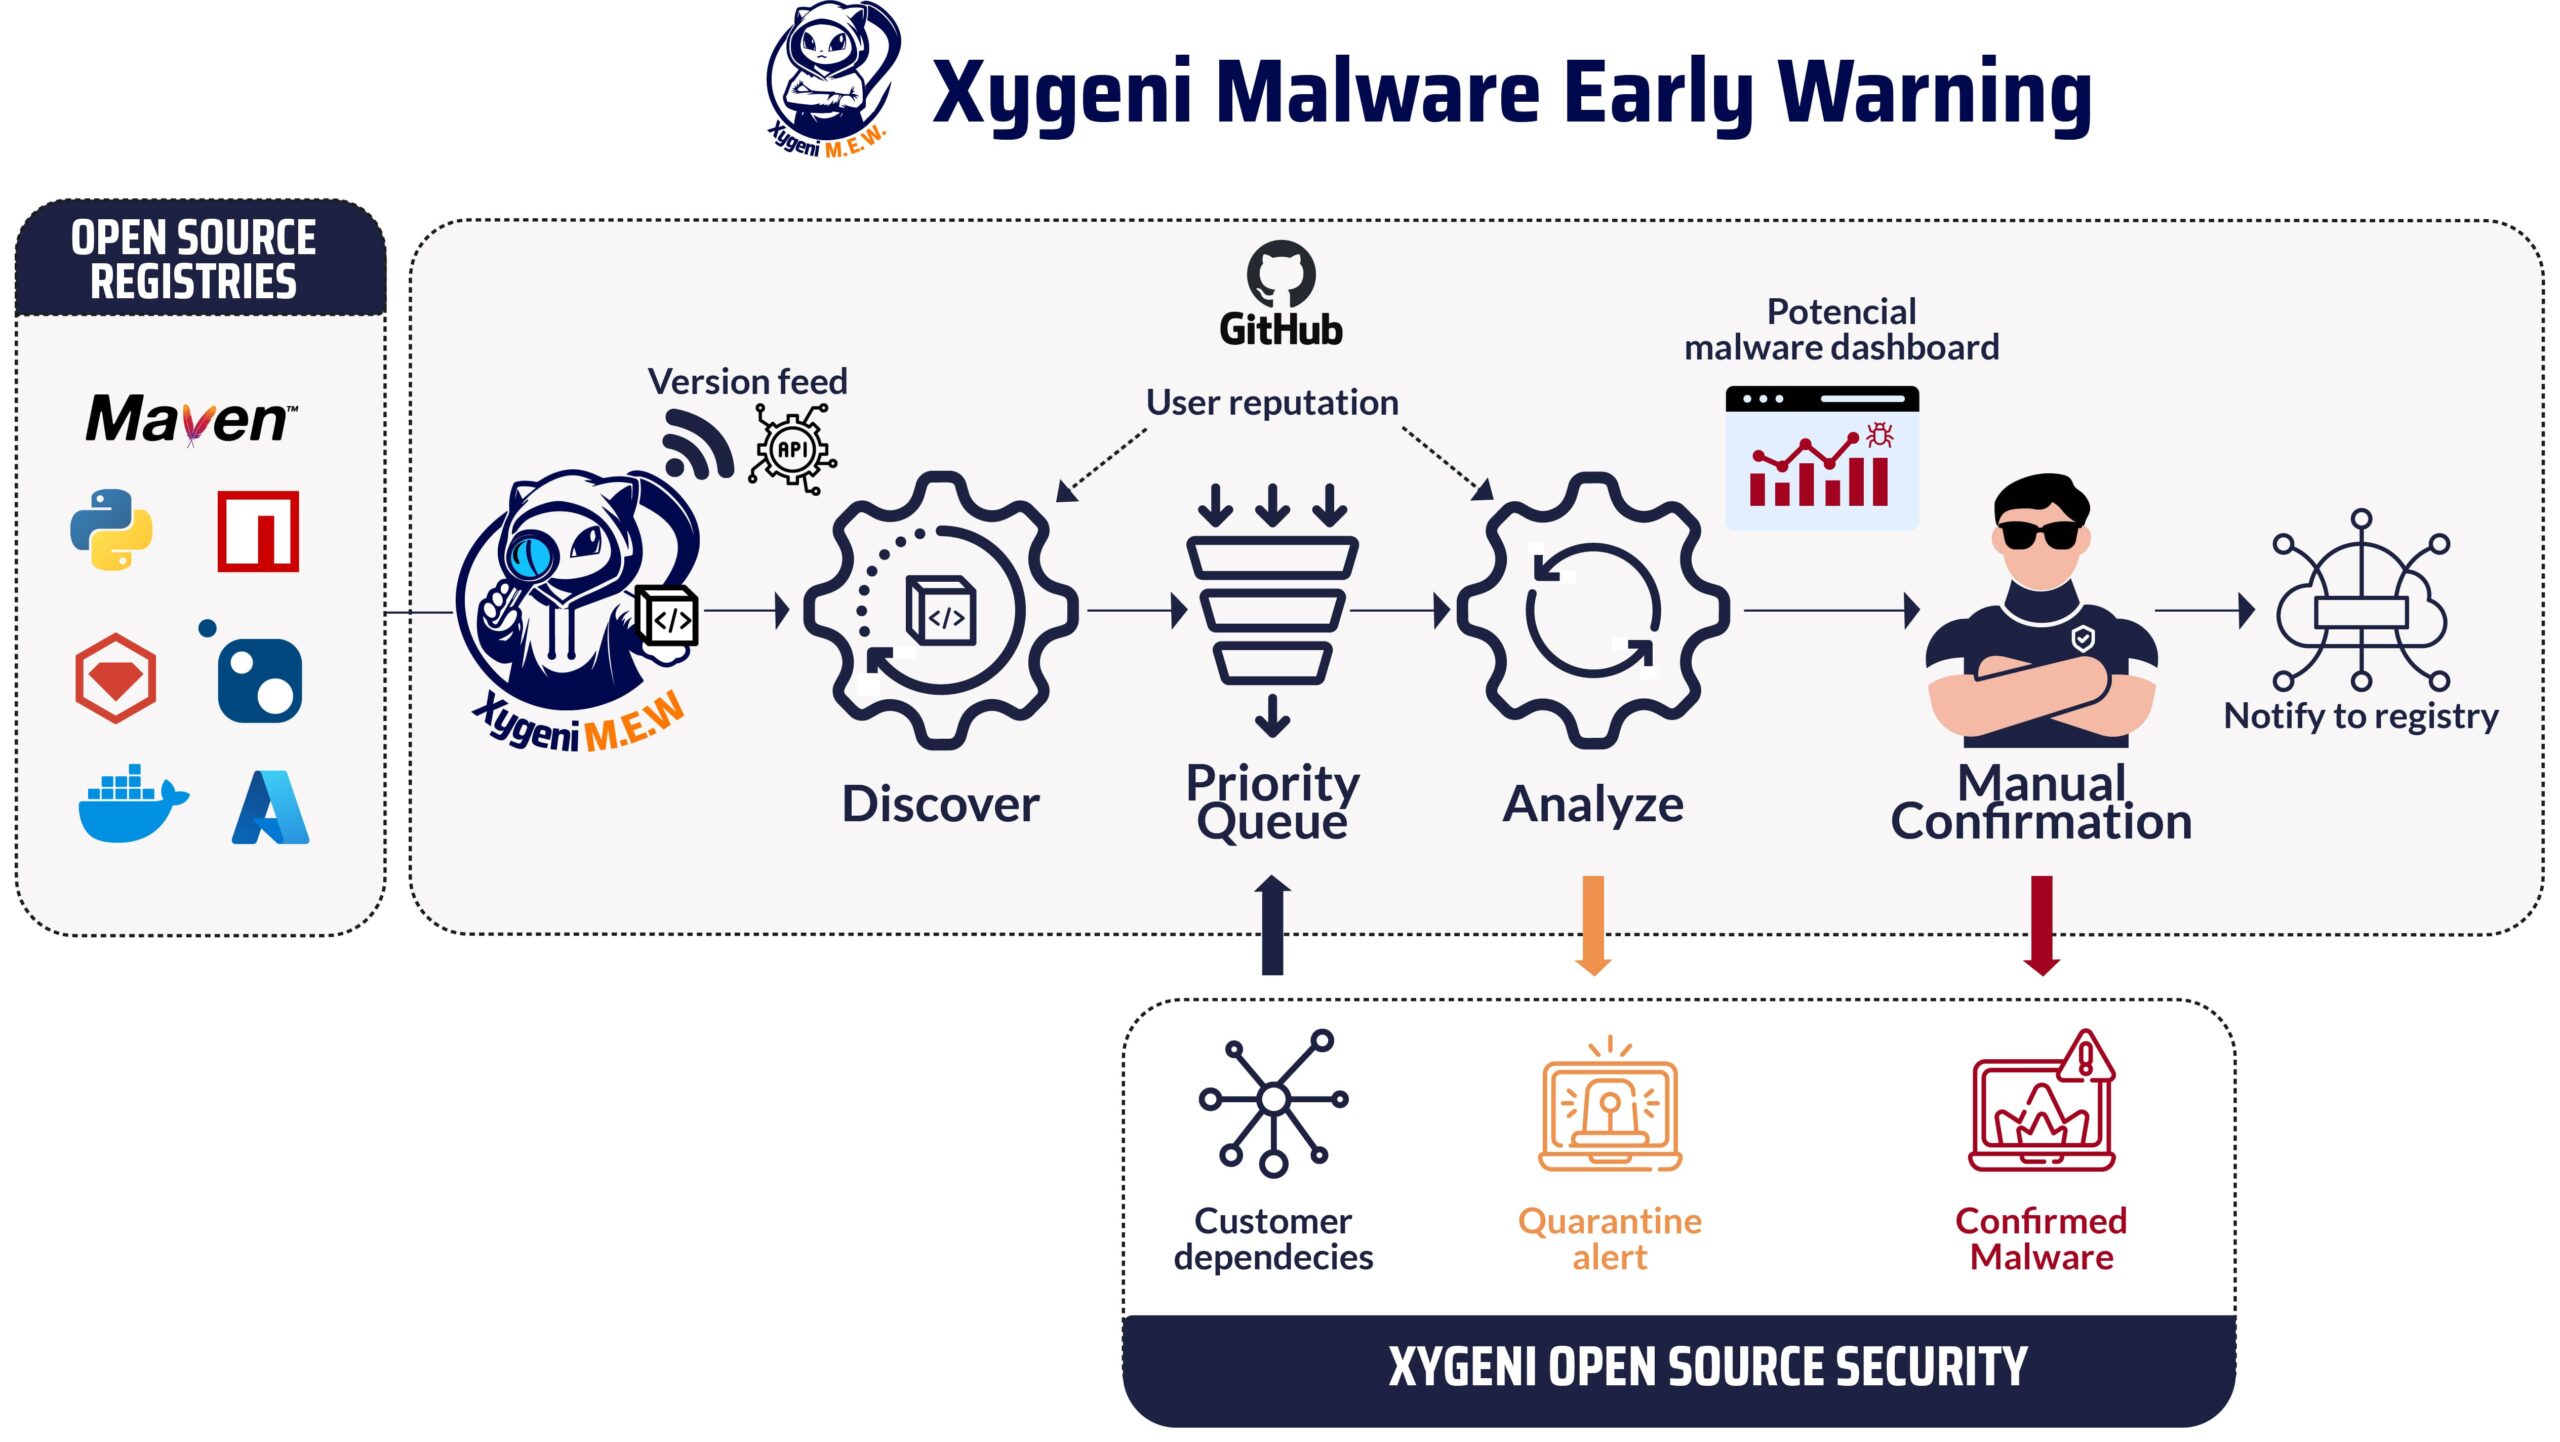
การขอ ผู้ค้นพบ กระบวนการนี้จะได้รับข้อมูลเกี่ยวกับการเผยแพร่เหตุการณ์ต่างๆ เหตุการณ์การเผยแพร่คือการสร้างเวอร์ชันใหม่ของส่วนประกอบใหม่หรือส่วนประกอบที่มีอยู่แล้ว เนื่องจากรีจิสทรีที่เป็นที่นิยมส่วนใหญ่ไม่ได้มีกลไกการเผยแพร่และสมัครรับข้อมูล (pub-sub) สำหรับผู้ที่สนใจ จึงมักทำโดยการตรวจสอบรีจิสทรีเพื่อหาเหตุการณ์ล่าสุด โครงการที่ยอดเยี่ยมจาก OSSF ฟีดแพ็คเกจการสนับสนุน มีรีจิสทรีที่เป็นที่นิยม เช่น PyPI หรือ Maven Central และมีอินเทอร์เฟซแบบฟีดที่เป็นหนึ่งเดียว ใน MEW เราได้เพิ่มการใช้งานเฉพาะบางอย่างที่ช่วยลดเวลาการรอ เช่น การจำลองฐานข้อมูล CouchDB ที่ NPM ใช้ ซึ่งซิงค์กับฐานข้อมูลรีจิสทรีสาธารณะ
ใน Xygeni เรามีคลังสินค้า[1] ของส่วนประกอบทั้งหมด (ทั้งทางตรงและทางอ้อม) ที่ซอฟต์แวร์ของลูกค้าของเราใช้งาน พิกัดส่วนประกอบของลูกค้าจะถูกส่งไปยัง MEW เป็นประจำเพื่อจัดลำดับความสำคัญในการวิเคราะห์: ส่วนประกอบที่ลูกค้าของเราใช้งานจะได้รับการประมวลผลก่อน ลำดับความสำคัญยังขึ้นอยู่กับชื่อเสียงของผู้เผยแพร่และระดับความสำคัญของส่วนประกอบ ดังนั้นส่วนประกอบที่มาจากผู้เผยแพร่ที่มีชื่อเสียงต่ำก็จะได้รับการจัดลำดับความสำคัญก่อนเช่นกัน
การขอ วิเคราะห์ จากนั้นจึงดำเนินการกับส่วนประกอบที่รออยู่ในคิวลำดับความสำคัญ เมื่อเลือกเวอร์ชันของส่วนประกอบเพื่อทำการวิเคราะห์ ระบบจะดาวน์โหลดไฟล์ tarball ของส่วนประกอบนั้นจาก registry โปรดทราบว่าส่วนประกอบไบนารีที่บรรจุแล้วจะถูกนำมาวิเคราะห์: ส่วนประกอบโอเพนซอร์สส่วนใหญ่มักมาจาก repository โอเพนซอร์ส ซึ่งมักอยู่ที่ github.com ซึ่งใช้สำหรับเป็นบริบทเท่านั้น และจะมีการค้นหามัลแวร์ในไฟล์ tarball ของส่วนประกอบเสมอ เนื่องจากผู้ก่อภัยคุกคามมักโกหกเกี่ยวกับแหล่งที่มาที่พวกเขาอ้างว่าใช้ในการสร้างไฟล์ tarball ของส่วนประกอบที่พวกเขาเผยแพร่
จากมุมมองของผู้ใช้
ฉันได้ยินคุณคิดอยู่ว่า: ฉันจะได้รับประโยชน์อะไรจากการรู้เกี่ยวกับเวอร์ชันของแพ็กเกจที่เป็นอันตรายตั้งแต่เนิ่นๆ? ในตอนนั้น “กายวิภาคของมัลแวร์: แนวโน้มเป็นอย่างไร?” เราพบว่าระยะเวลาการรอรับปัญหาทั้งหมดอยู่ในช่วงหลายวัน ในขณะที่การแจ้งเตือนครั้งแรกจาก MEW ถึงลูกค้าที่ใช้ชิ้นส่วนที่ได้รับผลกระทบนั้นใช้เวลาเพียงไม่กี่นาที ด้วยมาตรการป้องกันง่ายๆ[2] คุณสามารถบล็อกการสร้างได้ (มีการแจ้งเตือนสองระดับ ระดับแรกเป็นแบบอัตโนมัติทั้งหมดเมื่อระบบสรุปว่าอาจมีมัลแวร์ และระดับที่สองคือการแจ้งเตือนในภายหลังเมื่อทีมรักษาความปลอดภัยของเราตรวจสอบยืนยันการมีอยู่ของมัลแวร์ด้วยตนเอง) การรอจนกว่ารีจิสทรีจะยืนยันมัลแวร์และลบออกจากรีจิสทรีนั้นมักจะสายเกินไปเนื่องจากระยะเวลาการสัมผัสที่ยาวนาน
องค์กรอาจใช้กลไกตรวจสอบที่คอยตรวจสอบว่ามีส่วนประกอบใดที่มีมัลแวร์ที่อาจเกิดขึ้นได้ (ในระดับการแจ้งเตือนใดๆ ก็ตาม) หรือตรวจสอบได้อย่างรวดเร็วผ่าน API ว่าส่วนประกอบใดๆ ในโครงการซอฟต์แวร์ที่เกี่ยวข้องโดยตรงหรือโดยอ้อมนั้นใช้ส่วนประกอบที่เป็นอันตรายหรือไม่
วิธีการทำงานของ MEW: รายละเอียดภายใน
ส่วนหลัก: ระบบตรวจจับมัลแวร์
เครื่องวิเคราะห์ใช้ตัวตรวจจับหลายประเภทเพื่อรวบรวมหลักฐานการกระทำผิด ตัวตรวจจับเหล่านี้ผสมผสานการวิเคราะห์แบบคงที่ การวิเคราะห์ความสามารถ และการวิเคราะห์บริบท[3]ตามที่ได้อธิบายไว้ในบทความก่อนหน้านี้ในชุดนี้
ที่ Xygeni เรามีทีมวิศวกรที่มีประสบการณ์ยาวนานในการวิเคราะห์แบบคงที่ ซึ่งเป็นความแตกต่างหลักจากโซลูชันป้องกันมัลแวร์อื่นๆ โปรดทราบว่าสำหรับบางระบบนิเวศ ไฟล์ tarball ที่บรรจุอยู่จะมีทั้งซอร์สโค้ด (เช่น โค้ด JavaScript หรือ TypeScript สำหรับแพ็กเกจ NPM โค้ด Python สำหรับแพ็กเกจ PyPI) หรือโค้ดที่คอมไพล์แล้วซึ่งใกล้เคียงกับซอร์สโค้ดมากพอสำหรับการวิเคราะห์แบบคงที่ (เช่น ไบต์โค้ดในไฟล์ JAR สำหรับ Maven) สำหรับระบบนิเวศอื่นๆ เช่น อิมเมจคอนเทนเนอร์ ไฟล์ปฏิบัติการไบนารีเป็นเรื่องปกติ ดังนั้นการอนุมานความสามารถจึงเป็นเทคนิคที่ใช้ควบคู่ไปกับการตรวจจับมัลแวร์แบบดั้งเดิมโดยอิงจากกฎ YARA และลายเซ็นมัลแวร์
โปรดทราบว่าเทคโนโลยีพื้นฐานอย่างเช่น นิพจน์ทั่วไป (regular expressions) หรือลายเซ็นดิจิทัล (signatures) ไม่เหมาะสมสำหรับการตรวจจับพฤติกรรมที่เป็นอันตราย ลองนึกภาพการตรวจจับโปรแกรมดรอปเปอร์หรือโปรแกรมดาวน์โหลด: โค้ดหรือไฟล์ไบนารีบางส่วนอยู่ในแพ็กเกจหรือถูกดาวน์โหลดมาจากโดเมนภายนอกที่ไม่เกี่ยวข้องกับส่วนประกอบ (อาจเป็นไฟล์จากที่อื่น) รายชื่อโดเมนจำนวนมากที่ผู้คุกคามซื้อไป[4]หรือโอกาสสำคัญ โดเมนที่ถูกต้องตามกฎหมายเพื่อหลีกเลี่ยงการตรวจจับโค้ดนั้นจะถูกเรียกใช้งานโดยใช้ฟังก์ชันใดฟังก์ชันหนึ่ง โค้ดสามารถถูกแปลงเพื่อซ่อน URL สำหรับดาวน์โหลดหรือฟังก์ชันที่ใช้ในการเรียกใช้โค้ดที่ดาวน์โหลดมา การวิเคราะห์การไหลของข้อมูลอย่างเต็มรูปแบบเป็นสิ่งจำเป็นในการตรวจจับ โดยใช้เครื่องมือวิเคราะห์แบบคงที่อย่างเต็มรูปแบบ หรือการเรียกใช้งานในสภาพแวดล้อมจำลอง (หากตรงตามเงื่อนไขสำหรับการทำงานที่เป็นอันตราย) ก็สามารถตรวจจับได้ในกรณีทั่วไป
ผู้โจมตีใช้วิธีการเดียวกัน และระบบตรวจจับก็ถูกออกแบบและพัฒนาขึ้นเพื่อรับมือกับวิธีการเหล่านั้น นอกจากนี้ยังมีขั้นตอนการประมวลผลล่วงหน้าบางอย่าง เช่น การลบการปกปิดข้อมูล ซึ่งมักจำเป็นต่อการเปิดเผยพฤติกรรมที่ซ่อนอยู่
การเพิ่มบริบท
ตัวตรวจจับบางตัวใช้ข้อมูลบริบท ตัวอย่างเช่น ความไม่ตรงกันระหว่างเวอร์ชันในรีจิสทรีของส่วนประกอบและแท็ก/รุ่นในที่เก็บ GitHub ที่เกี่ยวข้อง ถือเป็นหลักฐานที่ชัดเจนว่าอาจมีผู้ไม่ประสงค์ดีได้รับสิทธิ์ในการเผยแพร่สำหรับรีจิสทรี แต่ไม่ใช่สำหรับที่เก็บ GitHub การโจมตีเช่นเดียวกับที่ส่งผลกระทบต่อผู้จำหน่ายกระเป๋าเงินคริปโต บัญชีแยกประเภท ความไม่ตรงกันนี้สามารถตรวจพบได้ง่าย
A คะแนนความมุ่งร้าย (MS) คำนวณจากผลการตรวจสอบของเครื่องตรวจจับ โดยพิจารณาจากความแข็งแกร่งของหลักฐานที่ตรวจพบ ผลการตรวจสอบไม่เหมือนกันทั้งหมด และลำดับการดำเนินการมีความสำคัญ
ชื่อเสียงของผู้ใช้และส่วนประกอบ
นักพัฒนาซอฟต์แวร์โอเพนซอร์สไม่ได้เก่งกาจเท่าเทียมกันทุกคน!
นักพัฒนาที่มีชื่อเสียงอาจถูกแฮ็กบัญชี NPM (แม้แต่กับผู้ที่ตระหนักถึงความปลอดภัยก็ยังถูกแฮ็กได้) และมีการเผยแพร่มัลแวร์โดยใช้บัญชีนั้น แน่นอนว่าชื่อเสียงย่อมตกต่ำลงอย่างรวดเร็ว และจะฟื้นคืนมาได้ก็ต่อเมื่อบัญชีที่ถูกแฮ็กได้รับการกู้คืนและนักพัฒนาแก้ไขเงื่อนไขที่นำไปสู่การถูกยึดบัญชี ชื่อเสียงนั้นสร้างยาก แต่สามารถสูญเสียไปได้ในพริบตา
ที่ MEW เราได้นำระบบการจัดการชื่อเสียงแบบครบวงจรมาใช้ เพื่อให้รางวัลแก่พฤติกรรมที่ดีและลงโทษกิจกรรมที่น่าสงสัย ระบบนี้เริ่มต้นจากผู้ใช้ใหม่ในสถานะที่เป็นกลาง และปรับชื่อเสียงของพวกเขาตามกิจกรรมที่เกิดขึ้นอย่างต่อเนื่อง
ชื่อเสียงของผู้ใช้จะดีขึ้นได้จากการกระทำเชิงบวก เช่น การใช้งานบัญชีโซเชียลมีเดียอย่างสม่ำเสมอ การเปิดใช้งานการตรวจสอบสิทธิ์แบบหลายปัจจัย การมีส่วนร่วมในโครงการอย่างสม่ำเสมอ และการลงชื่อรับรอง commitด้วยคีย์ที่ตรวจสอบได้ ในทางกลับกัน ชื่อเสียงจะเสื่อมลงเนื่องจากการกระทำที่เป็นปรปักษ์ เช่น การเผยแพร่มัลแวร์ การใช้ที่อยู่อีเมลแบบใช้แล้วทิ้ง การไม่ลงนาม commitหรือแสดงรูปแบบการมีส่วนร่วมที่ผิดปกติ
เป้าหมายหลักของระบบของเราคือการสร้างสภาพแวดล้อมที่ปลอดภัยและน่าเชื่อถือ โดยระบบจะปรับระดับชื่อเสียงของผู้ใช้แบบไดนามิกตามปัจจัยต่างๆ พร้อมทั้งเคารพความเป็นส่วนตัวและข้อจำกัดของระบบทะเบียนต่างๆ ด้วย
ระบบจะคำนวณคะแนนชื่อเสียงภายในสำหรับผู้ใช้ (โดยเข้าร่วมในระบบลงทะเบียนและบัญชี GitHub เมื่อเป็นไปได้) และคะแนนความเป็นอันตรายจะถูกนำมาใช้ร่วมกับคะแนนดังกล่าวในระหว่างการจำแนกประเภทของส่วนประกอบที่กำลังวิเคราะห์ และเพื่อระบุคุณสมบัติของผู้ที่อยู่ภายใต้การเผยแพร่ส่วนประกอบนั้นได้ดียิ่งขึ้น
พบหลักฐานการกระทำที่เป็นอันตราย แล้วอย่างไรต่อ? กระบวนการตรวจสอบด้วยตนเอง
ระบบจำแนกประเภทปัจจุบันจะจัดเวอร์ชันของส่วนประกอบที่วิเคราะห์แล้วให้อยู่ในหมวดหมู่ใดหมวดหมู่หนึ่งต่อไปนี้: “ยืนยันว่าเป็นอันตราย”, “น่าจะเป็นอันตราย”, “ความเสี่ยงสูง”, “ความเสี่ยงต่ำ” หรือ “ไม่เป็นอันตราย” โดยพิจารณาจากเกณฑ์คะแนนที่สรุปผลการค้นพบและชื่อเสียงของผู้ใช้/ส่วนประกอบ การจัดประเภทเป็น “ความเสี่ยงสูง” หรือ “น่าจะเป็นอันตราย” จะกระตุ้นการตรวจสอบด้วยตนเองและการแจ้งเตือนครั้งแรก หมวดหมู่ “ยืนยันว่าเป็นอันตราย” จะถูกกำหนดหลังจากตรวจสอบด้วยตนเองหรือเมื่อหลักฐานตรงกับหลักฐานเดียวกันสำหรับเวอร์ชันก่อนหน้าที่ได้รับการยืนยันว่าเป็นอันอันตราย
เมื่อมีหลักฐานเพียงพอเกี่ยวกับพฤติกรรมที่เป็นอันตรายที่อาจเกิดขึ้น ระบบจะส่งการแจ้งเตือนครั้งแรก (การแจ้งเตือนการกักกัน) ไปยังองค์กรที่ได้รับผลกระทบ ดังที่กล่าวไว้ก่อนหน้านี้ การแจ้งเตือนนี้อาจขัดขวางการติดตั้งหรือการสร้างซอฟต์แวร์ที่ขึ้นอยู่กับส่วนประกอบที่ถูกกักกัน
นั่นทำให้เกิดปัญหาภายในองค์กร MEW dashboard ดังนั้น นักวิเคราะห์ความปลอดภัยอาจเริ่มกระบวนการตรวจสอบด้วยตนเองสำหรับส่วนประกอบนั้น ทีมงานมีเครื่องมือเฉพาะทาง (แซนด์บ็อกซ์, ตัวถอดรหัส, การแจกจ่ายเพื่อการวิจัยมัลแวร์, เครื่องมือรายงานมัลแวร์) สำหรับการประเมินลักษณะของเวอร์ชันส่วนประกอบที่กำลังตรวจสอบได้อย่างรวดเร็ว มัลแวร์ส่วนใหญ่ ("ปลาแอนโชวี่" หรือส่วนประกอบที่เป็นอันตรายที่ไม่ซับซ้อน) จะได้รับการตรวจสอบ
ผลการตรวจสอบสรุปได้ดังนี้ ปลอดภัยดังนั้น เครื่องมือวิเคราะห์อัตโนมัติจึงพบผลลัพธ์ที่ผิดพลาด ซึ่งถูกนำมาใช้เป็นข้อมูลป้อนกลับให้กับตัวจำแนกประเภทการเรียนรู้ของเครื่อง เพื่อเรียนรู้รูปแบบนั้น หรือ ยืนยันการเป็นอันตรายดังนั้น ส่วนประกอบดังกล่าวจึงถูกเปิดเผยอย่างมีความรับผิดชอบว่าเป็นอันตรายต่อทะเบียนสาธารณะ ตามกระบวนการรายงาน การแจ้งเตือนครั้งที่สองจะถูกส่งไปยังองค์กรที่ได้รับผลกระทบ ซึ่งในทางกลับกันอาจดำเนินการต่อไป ยกเลิกการกักกันส่วนประกอบนั้น หรือบล็อกส่วนประกอบนั้นจากกระบวนการอัปเกรดเวอร์ชันหรือไฟร์วอลล์ส่วนประกอบที่ใช้ในรีจิสทรีภายในของพวกเขาอย่างเด็ดขาด
การตั้งค่านี้ช่วยให้เราสามารถวิเคราะห์เวอร์ชันใหม่หลายหมื่นเวอร์ชันในแต่ละวัน และระบุเวอร์ชันที่อาจเป็นอันตรายได้หลายสิบเวอร์ชัน จากนั้นเราจะตรวจสอบด้วยตนเองอีกครั้ง โปรดจำจากตอนที่แล้วว่า อัตราส่วนของส่วนประกอบที่เป็นอันตรายที่เราพบเห็นในปัจจุบันอยู่ที่หนึ่งในหมื่น
การรายงานต่อทะเบียน
เราพบว่าหน่วยงานลงทะเบียนสาธารณะส่วนใหญ่ ซึ่งเป็นหนึ่งในโครงสร้างพื้นฐานหลักของซอฟต์แวร์โอเพนซอร์ส มีกลไกในการรายงานปัญหาด้านความปลอดภัย โดยเฉพาะอย่างยิ่งส่วนประกอบที่เป็นอันตราย ค่อนข้างจำกัด เรากำลังพยายามปรับปรุงการจัดการกระบวนการรายงานให้ดียิ่งขึ้น โดยปกติแล้ว เราจะได้รับอีเมลตอบกลับจากทีมรักษาความปลอดภัยในหน่วยงานลงทะเบียนเพียงเพื่อยืนยันว่าส่วนประกอบนั้นถูกลบออกจากหน่วยงานลงทะเบียนแล้ว
บางครั้งมีการใช้ระบบลงทะเบียนในทางที่ผิด ละเมิดข้อกำหนดการใช้งาน แต่ไม่ได้ทำให้ซอฟต์แวร์ที่ส่งมอบทำงานผิดปกติ กรณีนี้จะถูกรายงานไปยังระบบลงทะเบียนเช่นกัน แต่จะไม่ถูกแจ้งให้องค์กรทราบเพื่อลดปริมาณข้อมูลที่ไม่จำเป็น
งานในอนาคต
ขณะนี้มีแผนการปรับปรุงหลายอย่าง สิ่งสำคัญที่สุดคือ... พอร์ทัลสาธารณะสำหรับตรวจสอบสถานะสุขภาพของส่วนประกอบระบบปฏิบัติการโดยเฉพาะอย่างยิ่งส่วนที่เกี่ยวข้องกับหลักฐานที่พบเกี่ยวกับความเป็นไปได้ของการกระทำที่เป็นอันตราย กำลังอยู่ในระหว่างการพัฒนา นี่เป็นเพียงส่วนเล็ก ๆ ที่เป็นประโยชน์ต่อชุมชนโอเพนซอร์ส โปรดติดตามต่อไป
ความคืบหน้าอีกประการหนึ่งที่กำลังดำเนินอยู่คือการปรับปรุงให้ดีขึ้น ตัวจำแนกการเรียนรู้ของเครื่องMEW จะเรียนรู้จากการจำแนกประเภทในอดีต เวกเตอร์ของผลการค้นพบจากตัวตรวจจับของเอนจิ้น รวมถึงคะแนนความเป็นอันตรายและคะแนนชื่อเสียงที่ได้มาสำหรับทั้งส่วนประกอบและผู้เผยแพร่ ("หลักฐานที่พบ") จะถูกใช้เป็นอินพุตให้กับระบบการเรียนรู้ของเครื่องที่อัปเดตแบบจำลองการจำแนกประเภท ตัวแปรเอาต์พุตก็คือว่ารีจิสทรีได้ยืนยันหรือไม่ว่าส่วนประกอบนั้นเป็นอันตรายหรือไม่ สิ่งนี้มีชื่อรหัสว่า "ออราเคิล" และจะช่วยให้มีความแม่นยำมากขึ้นcisตัวกรอง e ถูกออกแบบมาให้มีความแม่นยำสูง (เรียกคืนข้อมูลได้มาก กล่าวคือ ไม่พลาดส่วนประกอบที่เป็นอันตราย) แต่มีข้อผิดพลาดน้อยลง (ไม่รายงานส่วนประกอบที่ปลอดภัยว่าเป็นอันตราย)
A คะแนนความสำคัญ นอกจากปัจจัยด้านการพึ่งพาของลูกค้าและชื่อเสียงที่ไม่ดีของผู้เผยแพร่แล้ว ปัจจัยอื่นๆ จะถูกนำมาพิจารณาในการจัดลำดับความสำคัญด้วย เห็นได้ชัดว่าโครงการที่มีอิทธิพลและความสำคัญมากกว่าควรได้รับการพิจารณาในการวิเคราะห์ก่อน เราจะไม่คิดค้นสิ่งใหม่ๆ ขึ้นมาเอง แต่จะทำตามแนวทางเดิม คะแนนความสำคัญของโครงการโอเพนซอร์ส.
ขณะนี้กำลังอยู่ระหว่างการพัฒนาเพื่อรองรับระบบนิเวศเพิ่มเติม เทคโนโลยีและเครื่องมือที่ใช้กันอย่างแพร่หลาย เช่น PHP หรือปลั๊กอิน Jenkins อยู่ในแผนงาน
นอกจากนี้ เรากำลังศึกษาว่า AI สามารถช่วยปรับปรุงกระบวนการตรวจสอบด้วยตนเองเพื่อเพิ่มประสิทธิภาพการวิเคราะห์ส่วนประกอบที่เป็นอันตรายที่ซับซ้อนบางส่วนได้หรือไม่
ในตอนต่อไปและตอนสุดท้ายของซีรีส์นี้ “การแสวงหาประโยชน์จากซอฟต์แวร์โอเพนซอร์ส: สิ่งที่ควรคาดหวังจากเหล่าผู้ไม่หวังดีในบทความนี้ เราจะมุ่งเน้นไปที่วิธีการล่าสุดที่ฝ่ายตรงข้ามใช้เพื่อทำให้การโจมตีแนบเนียนยิ่งขึ้น ตรวจจับได้ยากขึ้น เจาะจงเป้าหมายไปยังอุตสาหกรรมเฉพาะมากขึ้น และสร้างผลกำไรได้มากขึ้น การโจมตีด้วยแรนซัมแวร์จะใช้ช่องทางนี้หรือไม่? ผู้ร้ายใช้เครื่องมือ AI อย่างไรในการส่งมัลแวร์ที่ซับซ้อนยิ่งขึ้น? โครงการยอดนิยมมีความเสี่ยงหรือไม่? บทความนี้จะให้ผู้อ่านได้เข้าใจถึงการแข่งขันด้านอาวุธนี้ และสิ่งที่คาดหวังได้ในระยะสั้น (ครึ่งหลังของปี 2024) และระยะกลาง (ปี 2025)
เราจะขอสรุปด้วยข้อคิดเห็นเกี่ยวกับขั้นตอนเล็กๆ ที่ชุมชนสามารถดำเนินการได้โดยไม่ต้องเปลี่ยนแปลงความเปิดกว้างของโลกโอเพนซอร์สมากเกินไป ตัวอย่างเช่น กลไกที่มีประสิทธิภาพมากขึ้นสำหรับการรายงานมัลแวร์ไปยังทะเบียนสาธารณะ และการแบ่งปันหลักฐานของส่วนประกอบที่อาจเป็นอันตรายกับทะเบียนและชุมชน จะเป็นก้าวเล็กๆ ในทิศทางที่ถูกต้องไปสู่เป้าหมายในการปิดช่องทางให้ผู้คุกคามเข้ามาได้
มัลแวร์ในส่วนประกอบโอเพนซอร์สไม่ควรทำลายประโยชน์มหาศาลที่ชุมชนโอเพนซอร์สได้มอบให้แก่สังคมของเรา
- [1] โปรแกรมสแกนของเราตรวจจับส่วนประกอบโอเพนซอร์สที่อ้างอิงโดยโครงการซอฟต์แวร์ที่วิเคราะห์ ดังนั้นจึงทราบกราฟความสัมพันธ์ที่สมบูรณ์และอัปเดตอยู่เสมอ อย่างน้อยก็สำหรับโครงการที่ได้รับการสแกนเป็นประจำ Xygeni OSS ยังมี API ที่ลูกค้าสามารถใช้ได้ในระหว่างการเพิ่มส่วนประกอบที่สนใจลงในรายการที่อนุญาต รวมถึงข้อมูลเกี่ยวกับช่องโหว่และหลักฐานการบุกรุกที่เป็นอันตราย
- [2] ระบบป้องกันอาจหยุดการสร้างซอฟต์แวร์หากตรวจพบเงื่อนไขที่ตรงกับปัญหาด้านความปลอดภัย การค้นพบด้านความปลอดภัย เช่น ช่องโหว่ที่สำคัญและสามารถเข้าถึงได้ หรือการใช้ส่วนประกอบที่ถูกกักกัน อาจถือว่าร้ายแรงพอที่จะหยุดการสร้างซอฟต์แวร์ที่ได้รับผลกระทบได้
- [3]นักวิเคราะห์ความปลอดภัยของเราจะเรียกใช้ส่วนประกอบหรือสคริปต์การติดตั้งในสภาพแวดล้อมแบบแซนด์บ็อกซ์เมื่อจำเป็น อย่างไรก็ตาม MEW ไม่ทำการวิเคราะห์แบบไดนามิก เนื่องจากพฤติกรรมที่เป็นอันตรายไม่ได้เกิดขึ้นในการโจมตีแบบเจาะจงเป้าหมายเสมอไป และเนื่องจากตรรกะการหลบเลี่ยงที่ผู้โจมตีใช้เพื่อหลีกเลี่ยงการวิเคราะห์แบบไดนามิก
- [4] เทคนิคนี้ได้รับการตั้งชื่อว่า Registered Domain Generation Algorithms หรือ RDGA และผู้ก่อภัยคุกคามรายใหม่ เช่นที่เรียกว่า ปืนพกลูกกระต่าย มีการลงทุนมากถึง 1 ล้านดอลลาร์ในโดเมนกว่า 500 โดเมน ซึ่งแสดงให้เห็นว่าอุตสาหกรรมอาชญากรรมไซเบอร์นั้นทำกำไรได้มากเพียงใด
