






การขอ OWASP Top 10 ปี 2025 ในที่สุดก็มาถึงแล้ว และหากคุณเขียนโค้ดทุกวัน การอัปเดตนี้มีความสำคัญมากกว่าที่เคย แตกต่างจากเวอร์ชันก่อนหน้าของ โอวอสพ์ 10 อันดับแรกใหม่ สิบอันดับแรกของ owasp สะท้อนให้เห็นว่าการพัฒนาสมัยใหม่ทำงานอย่างไรในปัจจุบัน และแสดงให้เห็นว่าความเสี่ยงที่แท้จริงปรากฏขึ้นอย่างไรภายใน pull requestsในการอัปเดตการพึ่งพา ในไฟล์โครงสร้างพื้นฐาน และภายในกระบวนการที่รวดเร็วและอัตโนมัติ pipelineเป็นสิ่งที่ทีมส่วนใหญ่พึ่งพาอาศัย ด้วยเหตุนี้ การเข้าใจจึงเป็นสิ่งสำคัญ OWASP Top 10 ปี 2025 ไม่ใช่เรื่องของการท่องจำหมวดหมู่ แต่เป็นเรื่องของการระบุว่าปัญหาเหล่านี้ปรากฏขึ้นที่ใดในโค้ดของคุณ และคุณสามารถทำอะไรได้บ้างก่อนที่จะเกิดปัญหาขึ้นในระบบการผลิต
ในฐานะนักพัฒนาซอฟต์แวร์ คุณมักทำงานอย่างรวดเร็ว และฟีเจอร์ใหม่ๆ มักมาพร้อมกับแรงกดดันในการปล่อยใช้งาน อย่างไรก็ตาม ความเสี่ยงเหล่านี้สามารถแทรกซึมเข้ามาในขั้นตอนการทำงานของคุณได้อย่างง่ายดายโดยไม่มีสัญญาณเตือนใดๆ ดังนั้น คู่มือนี้จึงอธิบายถึงสิ่งที่เปลี่ยนแปลงไปใน... โอวอสพ์ 10 อันดับแรกเหตุใดความเสี่ยงเหล่านี้จึงดูแตกต่างออกไปในปี 2025 และคุณจะรับมือกับความเสี่ยงเหล่านั้นได้อย่างไรด้วยการกระทำที่เป็นรูปธรรมซึ่งสอดคล้องกับการทำงานประจำวันของคุณ เป้าหมายนั้นเรียบง่าย คือ ช่วยให้คุณเข้าใจว่าจุดอ่อนเหล่านี้ปรากฏขึ้นที่ใด และจะลดความเสี่ยงเหล่านั้นได้อย่างไรโดยไม่ทำให้การส่งมอบงานของคุณช้าลง
เหตุใด OWASP Top 10 ประจำปี 2025 จึงมีความสำคัญต่อเหล่านักพัฒนา
การขอ OWASP Top 10 ปี 2025 นี่ไม่ใช่แค่การจัดอันดับธรรมดาๆ แต่เป็นภาพรวมเชิงข้อมูลเกี่ยวกับปัญหาด้านความปลอดภัยที่พบบ่อยและส่งผลกระทบมากที่สุดในแอปพลิเคชันจริงหลายพันรายการ ตามข้อมูลจาก... โครงการ OWASPฉบับใหม่นี้สะท้อนให้เห็นถึงการเปลี่ยนแปลงของซอฟต์แวร์สมัยใหม่ เนื่องจากทีมพัฒนาต่างนำรูปแบบคลาวด์เนทีฟ ระบบนิเวศโอเพนซอร์ส และ CI และ CD ที่เปลี่ยนแปลงอย่างรวดเร็วมาใช้ pipelineดังนั้น ภูมิทัศน์ของภัยคุกคามจึงเปลี่ยนแปลงไปด้วยเช่นกัน
สำหรับนักพัฒนา โอวอสพ์ 10 อันดับแรก มันทำงานเหมือนคู่มือปฏิบัติจริง แสดงให้เห็นว่าควรให้ความสำคัญกับอะไร ส่วนใดของโค้ดหรือการตั้งค่าที่ควรได้รับความสนใจเป็นพิเศษ และสิ่งใดที่ควรทดสอบซ้ำๆ เมื่อแอปพลิเคชันของคุณเติบโตขึ้น นอกจากนี้ยังช่วยให้คุณระบุความเสี่ยงได้ตั้งแต่เนิ่นๆ SDLC ดังนั้นการรักษาความปลอดภัยจึงกลายเป็นส่วนหนึ่งของขั้นตอนการทำงานปกติของคุณ แทนที่จะเป็นสิ่งที่คิดถึงในภายหลัง
อะไรเปลี่ยนแปลงไปบ้างใน OWASP Top 10 ปี 2025
การขอ OWASP Top 10 ปี 2025 นำเสนอการอัปเดตที่มีความหมายซึ่งสะท้อนให้เห็นถึงวิธีการที่ทีมต่างๆ สร้างและใช้งานซอฟต์แวร์ในปัจจุบัน แอปพลิเคชันในปัจจุบันพึ่งพาแพทเทิร์นคลาวด์เนทีฟ ระบบนิเวศโอเพนซอร์ส และ CI และ CD ที่เปลี่ยนแปลงอย่างรวดเร็วเป็นอย่างมาก pipelineเนื่องจากการเปลี่ยนแปลงนี้ จึงทำให้เกิดสิ่งใหม่ขึ้น สิบอันดับแรกของ owasp เน้นการวิเคราะห์จุดอ่อนเชิงระบบในส่วนต่างๆ เช่น การพึ่งพาของระบบ ระบบการสร้าง และชั้นการกำหนดค่า มากกว่าที่จะเน้นเฉพาะข้อบกพร่องในระดับโค้ดเพียงอย่างเดียว
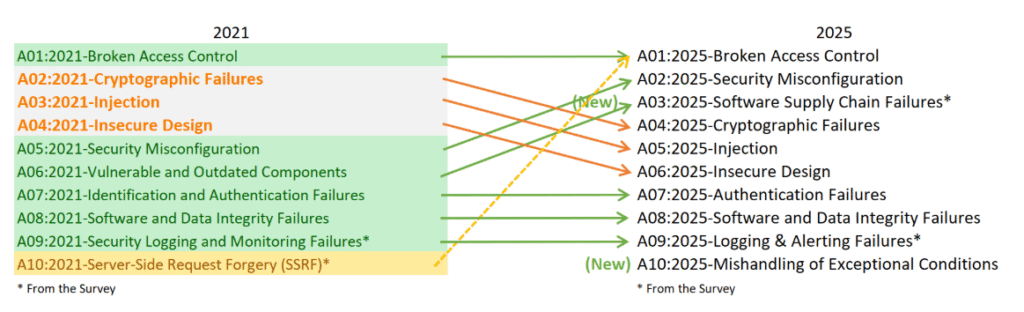
เมื่อเทียบกับรุ่นที่วางจำหน่ายในปี 2021 แล้ว... OWASP Top 10 ปี 2025 เพิ่มหมวดหมู่ใหม่สองหมวดหมู่และปรับเปลี่ยนหมวดหมู่อื่นๆ อีกหลายหมวดหมู่ การเปลี่ยนแปลงเหล่านี้เน้นย้ำถึงความพยายามอย่างจริงจังในการระบุสาเหตุที่แท้จริง แทนที่จะแก้ไขเพียงอาการที่เกิดขึ้น
A03 ความล้มเหลวของห่วงโซ่อุปทานซอฟต์แวร์
นี่คือหนึ่งในการอัปเดตที่สำคัญที่สุด มันขยายหมวดหมู่ "ส่วนประกอบที่เปราะบางและล้าสมัย" เดิมจากปี 2021 ให้ครอบคลุมมากขึ้น โดยรวมถึงการโจมตีส่วนประกอบที่เกี่ยวข้อง การโจมตีระบบการสร้าง และความเสี่ยงในระบบนิเวศโดยรวม OWASP ตั้งข้อสังเกตว่า แม้ว่าหมวดหมู่นี้จะมีจำนวนการเกิดขึ้นน้อยกว่าในข้อมูล แต่กลับมีคะแนนการโจมตีและผลกระทบเฉลี่ยสูงสุด ซึ่งเป็นเหตุผลว่าทำไมจึงเลื่อนขึ้นมาอยู่ในอันดับสูงขึ้น
A10 การจัดการสถานการณ์พิเศษอย่างไม่เหมาะสม
หมวดหมู่ใหม่นี้เข้ามาแทนที่ Server Side Request Forgery จากปี 2021 โดยเน้นที่การจัดการข้อผิดพลาดที่ไม่เหมาะสม ความล้มเหลวเชิงตรรกะ และพฤติกรรมการสำรองข้อมูลที่ไม่ปลอดภัย ซึ่งอาจเปิดเผยรายละเอียดที่ละเอียดอ่อน หรือแม้กระทั่งทำให้เกิดสถานการณ์ปฏิเสธการให้บริการได้ เนื่องจากซอฟต์แวร์มีความซับซ้อนมากขึ้น สภาวะที่ไม่คาดคิดจึงเกิดขึ้นบ่อยขึ้น ดังนั้นหมวดหมู่นี้จึงสะท้อนถึงรูปแบบในโลกแห่งความเป็นจริงที่พบเห็นได้ในสถาปัตยกรรมสมัยใหม่
หมวดหมู่อื่นๆ ก็มีการเปลี่ยนแปลงเช่นกัน ตัวอย่างเช่น การกำหนดค่าความปลอดภัยผิดพลาด ขยับจากอันดับห้ามาอยู่อันดับสอง เนื่องจากปัจจุบันการตั้งค่าที่ไม่ถูกต้องปรากฏอยู่ทั่วไป โดยเฉพาะในเวิร์กโฟลว์ระบบคลาวด์และโครงสร้างพื้นฐานแบบเขียนโค้ด (Infrastructure as Code) นอกจากนี้ ความล้มเหลวของซอฟต์แวร์หรือความสมบูรณ์ของข้อมูล ขณะนี้ได้รวมกระบวนการสร้างที่ไม่ปลอดภัยและกลไกการอัปเดตที่ไม่ได้รับการตรวจสอบ ซึ่งทำให้มีความเกี่ยวข้องมากขึ้นกับวิธีการที่นักพัฒนาส่งมอบซอฟต์แวร์ในสภาพแวดล้อมการส่งมอบอย่างต่อเนื่อง
โดยรวมแล้ว การเปลี่ยนแปลงเหล่านี้แสดงให้เห็นว่าความปลอดภัยของแอปพลิเคชันนั้นครอบคลุมไปไกลกว่าแค่ซอร์สโค้ด ตอนนี้มันรวมถึงวิธีการสร้างโค้ด วิธีการเลือกใช้ส่วนประกอบต่างๆ และอื่นๆ อีกมากมาย pipelineวิธีการทำงานของระบบ และวิธีการกำหนดค่าสภาพแวดล้อม ดังนั้น นักพัฒนาจึงต้องการความสามารถในการมองเห็นไม่เพียงแค่ในโค้ดของตนเองเท่านั้น แต่ยังรวมถึงตลอดวงจรชีวิตของสิ่งที่พวกเขาเผยแพร่ด้วย
เพื่อให้เข้าใจได้ง่ายขึ้นในทันที ตารางต่อไปนี้จะเปรียบเทียบ OWASP Top 10 จากปี 2021 กับหมวดหมู่ที่อัปเดตในปี 2025 และเน้นความแตกต่างหลักๆ
OWASP 10 อันดับแรกปี 2021 กับ OWASP 10 อันดับแรกปี 2025
| OWASP Top 10 ปี 2021 | OWASP Top 10 ปี 2025 | การเปลี่ยนแปลงหลัก |
|---|---|---|
| A01 ระบบควบคุมการเข้าออกเสีย | A01 ระบบควบคุมการเข้าออกเสีย | SSRF จาก A10 ปี 2021 ได้ถูกรวมเข้าไว้ในหมวดหมู่นี้แล้ว |
| A02 ความล้มเหลวในการเข้ารหัส | A04 ความล้มเหลวในการเข้ารหัส | ร่วงจากอันดับสองลงมาอยู่อันดับสี่ แต่ยังคงรักษาความมุ่งมั่นไว้เช่นเดิม |
| การฉีด A03 | การฉีด A05 | แม้จะร่วงลงสองอันดับ แต่ก็ยังคงเกิดขึ้นบ่อยและส่งผลกระทบสูง |
| A04 การออกแบบที่ไม่ปลอดภัย | A06 การออกแบบที่ไม่ปลอดภัย | ร่วงลงสองอันดับ เนื่องจากความผิดพลาดในการกำหนดค่าและความเสี่ยงในห่วงโซ่อุปทานเพิ่มสูงขึ้น |
| A05 การกำหนดค่าความปลอดภัยไม่ถูกต้อง | A02 การกำหนดค่าความปลอดภัยไม่ถูกต้อง | เลื่อนขึ้นจากอันดับที่ห้ามาเป็นอันดับที่สอง เนื่องจากความผิดพลาดในการตั้งค่ามีมากขึ้นทั้งความถี่และผลกระทบ |
| A06 ส่วนประกอบที่เสี่ยงต่อการถูกทำลายและล้าสมัย | A03 ความล้มเหลวของห่วงโซ่อุปทานซอฟต์แวร์ | ขยายขอบเขตไปสู่หมวดหมู่ที่กว้างขึ้นซึ่งครอบคลุมถึงความเสี่ยงด้านการพึ่งพาและการประนีประนอมของระบบการสร้าง |
| A07 ความล้มเหลวในการระบุตัวตนและการตรวจสอบสิทธิ์ | A07 การตรวจสอบสิทธิ์ล้มเหลว | ปรับปรุงการตั้งชื่อและเพิ่มความชัดเจนยิ่งขึ้น ในขณะที่ยังคงขอบเขตที่คล้ายคลึงกัน |
| A08 ความล้มเหลวของซอฟต์แวร์และความสมบูรณ์ของข้อมูล | A08 ความล้มเหลวของซอฟต์แวร์หรือความสมบูรณ์ของข้อมูล | ขอบเขตขยายครอบคลุมถึงกระบวนการสร้างที่ไม่ปลอดภัยและกลไกการอัปเดตด้วย |
| A09 ข้อผิดพลาดในการบันทึกและตรวจสอบความปลอดภัย | A09 ข้อผิดพลาดในการบันทึกและการแจ้งเตือน | เปลี่ยนชื่อเพื่อเน้นย้ำถึงความสำคัญของการแจ้งเตือนเพื่อการตอบสนองต่อเหตุการณ์ |
| A10 การปลอมแปลงคำขอฝั่งเซิร์ฟเวอร์ | A10 การจัดการสถานการณ์พิเศษอย่างไม่เหมาะสม | SSRF ถูกรวมเข้ากับ A01 และแทนที่ด้วยหมวดหมู่ใหม่ที่เน้นเรื่องการจัดการข้อผิดพลาด |

การวิเคราะห์ความเสี่ยง 10 อันดับแรกของ OWASP ในปี 2025 (พร้อมเหตุการณ์จริง, CVE, สถานการณ์การใช้งานจริงในชีวิตประจำวัน และวิธีการลดความเสี่ยง)
การขอ OWASP Top 10 ปี 2025 จัดกลุ่มช่องโหว่ที่สำคัญที่สุดที่ส่งผลกระทบต่อซอฟต์แวร์สมัยใหม่ ความเสี่ยงเหล่านี้ครอบคลุมถึงโค้ด การกำหนดค่า การพึ่งพา และอื่นๆ pipelineด้านล่างนี้คือรายละเอียดทั้งหมดสำหรับนักพัฒนา ซึ่งเน้นการใช้งานจริง สอดคล้องกับขั้นตอนการทำงานประจำวัน รวมถึงเหตุการณ์จริงและ CVE เพื่อยืนยันความเสี่ยงแต่ละอย่างในความเป็นจริง
A01: ระบบควบคุมการเข้าออกเสีย
มันหมายถึงอะไร
การควบคุมการเข้าถึงที่บกพร่องเกิดขึ้นเมื่อแอปพลิเคชันไม่บังคับใช้ได้อย่างถูกต้องว่าใครสามารถดำเนินการใดได้บ้าง
ซึ่งรวมถึงการขาดการตรวจสอบบทบาท การอ้างอิงวัตถุที่ไม่ปลอดภัย IDOR ตัวกรองการอนุญาตที่สามารถข้ามผ่านได้ และเอนด์พอยต์ที่อาศัยเพียงองค์ประกอบ UI ที่ซ่อนอยู่แทนที่จะใช้ตรรกะแบ็กเอนด์
หมวดหมู่นี้ยังคงอยู่ในอันดับต้น ๆ OWASP Top 10 ปี 2025 เนื่องจากตรรกะการเข้าถึงมักถูกมองข้ามไปในระหว่างการพัฒนาอย่างรวดเร็ว
เหตุการณ์จริง
CVE-2024-3094 (ช่องโหว่ XZ Utils) มีการใช้ช่องโหว่ในห่วงโซ่อุปทาน แต่จุดเปลี่ยนที่ง่ายที่สุดจุดหนึ่งสำหรับผู้โจมตีคือการใช้ประโยชน์จากการควบคุมการเข้าถึงในระบบที่เชื่อถือส่วนประกอบโดยไม่ตรวจสอบการบังคับใช้บทบาท
ในทำนองเดียวกัน การละเมิดข้อมูลในอุตสาหกรรมฟินเทคหลายครั้งในปี 2024 มีต้นกำเนิดมาจากการที่ไม่ได้ตรวจสอบบทบาทใน API endpoints
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณกำลังรีวิว pull request รีบร้อนและเห็นปลายทางใหม่แบบนี้:
app.get("/admin/export", exportData);
แต่ตระหนักว่าโค้ดไม่เคยตรวจสอบเลย req.user.role.
หรือคุณซ่อนปุ่มผู้ดูแลระบบไว้ในส่วนหน้าเว็บไซต์ แต่ API กลับไม่ตรวจสอบสิทธิ์การเข้าถึงเลย
วิธีการลดความเสี่ยง
- เพิ่มการบังคับใช้บทบาทในส่วนแบ็กเอนด์
- ใช้ระบบตัวกลางการอนุญาตแบบรวมศูนย์
- ตรวจสอบหาเส้นทางการเข้าถึงที่ไม่ได้รับอนุญาต
- ตรวจสอบการอ้างอิงวัตถุและตรวจสอบให้แน่ใจว่าไม่สามารถเดาหรือดัดแปลง ID ได้
ไซเกนี SAST ตรวจพบข้อผิดพลาดต่างๆ เช่น การขาดการตรวจสอบสิทธิ์ การอ้างอิงวัตถุโดยตรงที่ไม่ปลอดภัย รูปแบบการข้ามสิทธิ์ และโทเค็นที่รั่วไหล อยู่ภายในระบบ pull requestsก่อนที่โค้ดจะถูกนำไปใช้งานจริง
A02: การตั้งค่าความปลอดภัยไม่ถูกต้อง
มันหมายถึงอะไร
การตั้งค่าที่ไม่ถูกต้องมักเกิดขึ้นเมื่อระบบ บริการคลาวด์ คอนเทนเนอร์ หรือ IaC เทมเพลตมักใช้ค่าเริ่มต้นที่ไม่ปลอดภัยหรือการตั้งค่าที่ไม่สอดคล้องกัน ซึ่งทำให้เป็นปัญหาที่พบได้ทั่วไปใน OWASP Top 10 2025 ตัวอย่างเช่น บักเก็ตเก็บข้อมูลสาธารณะ บทบาท IAM ที่อนุญาตมากเกินไป คอนโซลผู้ดูแลระบบที่เปิดเผย การตั้งค่า CORS ที่ไม่ปลอดภัย หรือการปิดใช้งานการควบคุมความปลอดภัย
เหตุการณ์จริง
การขอ ข้อมูลหลุดแอปพลิเคชัน Microsoft Power Apps (ปี 2023) พบข้อมูลรั่วไหล 38 ล้านรายการเนื่องจากการตั้งค่าปลายทางไม่ถูกต้อง
ในทำนองเดียวกัน CVE หลายรายการ เช่น CVE-2024-23692 (Kubernetes) เน้นให้เห็นว่าการตั้งค่าแฟล็กที่ไม่ถูกต้องเพียงครั้งเดียวสามารถทำให้ส่วนประกอบของคลัสเตอร์เสียหายได้อย่างไร
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณทำการอัปเดตไฟล์ Kubernetes และเปลี่ยนแปลงสิ่งต่อไปนี้:
type: LoadBalancer
คุณอาจคิดว่ามันไม่เป็นอันตราย จนกระทั่งคุณค้นพบว่ามันเปิดเผยบริการภายในสู่สาธารณะ
หรือคุณตั้งค่า ACL ของ S3 bucket ไว้ดังนี้ public-read “เพื่อการทดสอบเท่านั้น”
วิธีการลดความเสี่ยง
- เลือกใช้ระบบที่ปลอดภัย IaC แม่แบบ
- สแกนทุกการเปลี่ยนแปลงการตั้งค่า
- ตรวจสอบสิทธิ์การเข้าถึงระบบคลาวด์เป็นประจำ
- หลีกเลี่ยงการใช้สิทธิ์แบบไวด์การ์ดและข้อมูลรับรองเริ่มต้น
Xygeni สแกน Terraform, Kubernetes, CloudFormation, Docker และอื่นๆ CI/CD การตั้งค่าในทุกๆ commitโดยเน้นการตั้งค่าที่มีความเสี่ยง เช่น พอร์ตที่เปิดอยู่ บักเก็ตสาธารณะ หรือบทบาทคลาวด์ที่อนุญาตมากเกินไป
A03: ความล้มเหลวของห่วงโซ่อุปทานซอฟต์แวร์ (ใหม่)
มันหมายถึงอะไร
ซอฟต์แวร์สมัยใหม่พึ่งพาไลบรารีภายนอก ซึ่งทำให้การพึ่งพาเหล่านั้นเป็นช่องโหว่ขนาดใหญ่ และนี่คือเหตุผลที่ปัญหาในห่วงโซ่อุปทานจึงมีบทบาทสำคัญอย่างมากในปัจจุบัน OWASP Top 10 ปี 2025แพ็กเกจที่ถูกบุกรุก การอัปเดตที่เป็นอันตราย ผู้ดูแลระบบที่มีเจตนาร้าย และไฟล์สร้างโปรแกรมที่ถูกดัดแปลง ล้วนเป็นส่วนแบ่งที่เพิ่มขึ้นของการละเมิดข้อมูลในโลกแห่งความเป็นจริง
เหตุการณ์จริง
- การแทรกแซง ua-parser-js (2021): ผู้โจมตีได้เผยแพร่เวอร์ชันที่เป็นอันตรายซึ่งมีโปรแกรมขุดคริปโตเคอร์เรนซีอยู่ภายใน
- การก่อวินาศกรรม colors.js และ faker.js (2022): ผู้สร้างจงใจทำให้ไลบรารีเสียหาย
- CVE-2024-3094 (XZ Utils): มีช่องโหว่ระดับรัฐแทรกซึมเข้าไปในเครื่องมือบีบอัดข้อมูลที่ใช้กันอย่างแพร่หลาย
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณทำการผสานรวมการอัปเดตจาก Dependabot โดยไม่ได้ตรวจสอบบันทึกการเปลี่ยนแปลง
หรือคุณจะวิ่ง npm install และเชื่อถือข้อมูลใดๆ ก็ตามที่มาจากฐานข้อมูล โดยสมมติว่าข้อมูลนั้นปลอดภัย
วิธีการลดความเสี่ยง
- ตรวจสอบที่มาของความสัมพันธ์ระหว่างตัวแปร
- เวอร์ชั่นเข็มกลัด
- บล็อกผู้ดูแลระบบที่น่าสงสัย
- ตรวจสอบไฟล์ต้นฉบับก่อนทำการสร้างโปรแกรม
- ใช้ SCA ด้วยความสามารถในการใช้ประโยชน์ บริบทสำคัญกว่ารายการ CVE ดิบๆ
Xygeni รวมเป็นหนึ่งเดียว SCAรวมถึงการตรวจสอบการเข้าถึง, EPSS, การตรวจจับมัลแวร์ และการตรวจสอบความสมบูรณ์ของไฟล์ มันจะแจ้งเตือนแพ็กเกจที่ถูกบุกรุก ป้องกันไม่ให้ไลบรารีที่เป็นอันตรายเข้าสู่การสร้าง และแสดงให้เห็นว่าการพึ่งพาใดมีความสำคัญโดยพิจารณาจากความสามารถในการโจมตีที่แท้จริง
A04: ความล้มเหลวในการเข้ารหัส
มันหมายถึงอะไร
การเข้ารหัสที่อ่อนแอ การขาด TLS ความลับที่คาดเดาได้ หรือการจัดการคีย์ที่ไม่ปลอดภัย ทำให้ข้อมูลที่ละเอียดอ่อนตกอยู่ในความเสี่ยง และปัญหาเหล่านี้ยังคงส่งผลกระทบอย่างมากใน OWASP Top 10 ปี 2025 ซึ่งรวมถึงอัลกอริทึมที่ล้าสมัย IV ที่ไม่เหมาะสม หรือการจัดเก็บคีย์โดยตรงในโค้ดหรือคอนเทนเนอร์
เหตุการณ์จริง
CVE-2023-2650 (OpenSSL) แสดงให้เห็นว่าส่วนประกอบการเข้ารหัสที่ล้าสมัยหรือใช้งานผิดวิธีอาจนำไปสู่การเปิดเผยข้อมูลที่ร้ายแรงได้อย่างไร
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณใส่รหัส API ลงในโค้ดโดยตรง "ระหว่างการทดสอบ" และลืมลบออก
หรือคุณอาจรีบนำ AES-ECB มาใช้เพราะมันง่าย โดยไม่รู้ว่ามันมีช่องโหว่เรื่องรูปแบบการเข้ารหัส
วิธีการลดความเสี่ยง
- ใช้อัลกอริธึมที่ทันสมัย
- หลีกเลี่ยงการเข้ารหัสแบบกำหนดเอง และควรเปลี่ยนรหัสการเข้ารหัสบ่อยๆ
- เก็บรักษาข้อมูลลับไว้ภายนอกโค้ดเบสอย่างปลอดภัย
Xygeni ตรวจจับอัลกอริทึมที่อ่อนแอ ข้อมูลประจำตัวที่ถูกเปิดเผย รูปแบบการแฮชที่ไม่ปลอดภัย และความลับต่างๆ committed ไปยัง repo หรือ pipeline บันทึก
A05: การฉีด
มันหมายถึงอะไร
ช่องโหว่การโจมตีแบบ Injection เกิดขึ้นเมื่อข้อมูลที่ไม่น่าเชื่อถือแทรกซึมเข้าไปในคำสั่งค้นหา คำสั่ง หรือเทมเพลต และความเสี่ยงนี้ยังคงเป็นส่วนสำคัญของ OWASP Top 10 2025 ซึ่งรวมถึงการโจมตีแบบ SQL, NoSQL, การโจมตีแบบ Command Injection ของระบบปฏิบัติการ, การโจมตีแบบ Template Injection และการใช้ ORM ในทางที่ผิดทั่วไป
เหตุการณ์จริง
รายชื่อ CVE เต็มไปด้วยช่องโหว่การโจมตีแบบ Injection ซึ่งรวมถึง:
- CVE-2023-24329 (Google Chrome): การตรวจสอบความถูกต้องของข้อมูลป้อนเข้าล้มเหลว
- CVE-2023-4427 (กราฟานา): การฉีดเทมเพลต
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณวางโค้ดตัวอย่างที่สร้างโดย LLM ดังนี้:
curl https://random-url/install.sh | bash
และมันก็ผ่านการทดสอบ... จนกระทั่งมีคนมาลอง ' OR 1=1 --.
วิธีการลดความเสี่ยง
- ใช้การสืบค้นแบบมีพารามิเตอร์
- ตรวจสอบความถูกต้องของประเภทข้อมูลที่ป้อน
- หลีกเลี่ยงการต่อสายโดยตรง
ไซเกนี SAST ตรวจจับรูปแบบการฉีดได้ทันที
ด้วยระบบเส้นทาง AI แก้ไขข้อผิดพลาดอัตโนมัติโดยจะแนะนำเวอร์ชันที่มีความปลอดภัยและกำหนดพารามิเตอร์ได้ในระบบของคุณ pull request.
A06: การออกแบบที่ไม่ปลอดภัย
มันหมายถึงอะไร
ข้อบกพร่องที่เกิดขึ้นในระดับสถาปัตยกรรมอาจสร้างช่องโหว่ด้านความปลอดภัยได้ แม้ว่าการใช้งานจะดูเรียบร้อยดีก็ตาม และปัญหาเหล่านี้ยังคงถูกเน้นย้ำในรายงาน OWASP Top 10 ประจำปี 2025 ซึ่งรวมถึงการขาดการสร้างแบบจำลองภัยคุกคาม กระบวนการทำงานที่ไม่ปลอดภัย และขอบเขตความเชื่อถือที่ง่ายเกินไป
เหตุการณ์จริง
การใช้งาน OAuth ที่ผิดพลาดหลายอย่างมีต้นตอมาจากการออกแบบที่ไม่ปลอดภัย ไม่ใช่จากข้อบกพร่องในระดับโค้ด ตัวอย่างเช่น กฎ URI การเปลี่ยนเส้นทางที่หละหลวมถูกนำไปใช้ประโยชน์ในช่องโหว่ CVE หลายรายการในช่วงปี 2022–2024
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณได้เพิ่มฟังก์ชันการอัปโหลดไฟล์ที่เขียนทับไฟล์ที่มีอยู่เดิม เนื่องจากไม่ได้ตรวจสอบความถูกต้องของชื่อไฟล์
โค้ดนั้น "ใช้งานได้" แต่การออกแบบนั้นไม่ปลอดภัย
วิธีการลดความเสี่ยง
- แนะนำการสร้างแบบจำลองภัยคุกคาม
- ตรวจสอบความถูกต้องของสมมติฐาน
- ออกแบบโดยคำนึงถึงผู้ด้อยโอกาสที่สุด
Xygeni บังคับใช้ guardrails ทั่วทั้งคลังเก็บข้อมูลและ CI/CD pipelineโดยใช้ policy-as-code เพื่อให้มั่นใจได้ว่ารูปแบบการออกแบบที่ไม่ปลอดภัยจะถูกตรวจพบตั้งแต่เนิ่นๆ
A07: การตรวจสอบสิทธิ์ล้มเหลว
มันหมายถึงอะไร
ความล้มเหลวใน login กระบวนการทำงาน การจัดการเซสชัน การตรวจสอบสิทธิ์แบบหลายปัจจัย (MFA) การตรวจสอบโทเค็น หรือการจัดเก็บข้อมูลประจำตัว ยังคงเป็นปัญหาทั่วไป และยังคงเป็นประเด็นสำคัญใน OWASP Top 10 ประจำปี 2025
เหตุการณ์จริง
CVE-2024-3092 (GitLab) อนุญาตให้เกิดการตรึงเซสชันเนื่องจากการจัดการเซสชันที่ไม่เหมาะสม
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณตั้งค่ารีเฟรชโทเค็น แต่ลืมยกเลิกโทเค็นเก่า ทำให้เซสชันที่หมดอายุยังคงใช้งานได้เป็นเวลาหลายวัน
วิธีการลดความเสี่ยง
- ใช้ standard ไลบรารีการตรวจสอบสิทธิ์
- บังคับใช้การหมดอายุของโทเค็น
- ตรวจสอบความถูกต้องของการเปลี่ยนเซสชันทั้งหมด
Xygeni ตรวจจับตรรกะเซสชันที่ไม่ปลอดภัย ข้อมูลประจำตัวที่รั่วไหล และรูปแบบโทเค็นที่อ่อนแอได้ตั้งแต่เนิ่นๆ
A08: ความล้มเหลวของซอฟต์แวร์หรือความสมบูรณ์ของข้อมูล
มันหมายถึงอะไร
การไม่ตรวจสอบความถูกต้องของข้อมูลหรือแหล่งที่มาของซอฟต์แวร์ การอัปเดตที่ไม่น่าเชื่อถือ ไบนารีที่ถูกดัดแปลง และสคริปต์ CI ที่ไม่ปลอดภัย มักนำไปสู่ปัญหาด้านความสมบูรณ์ของข้อมูลอย่างร้ายแรง และรูปแบบนี้ยังคงเป็นหมวดหมู่ที่สำคัญใน OWASP Top 10 ประจำปี 2025
เหตุการณ์จริง
ข้อตกลงประนีประนอมของ SolarWinds (2020): ผู้โจมตีได้ดัดแปลงระบบ CI โดยแทรกการอัปเดตที่เป็นอันตรายเข้าไปในห่วงโซ่อุปทาน
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
สคริปต์การสร้างจะดึงส่วนประกอบที่จำเป็นโดยใช้:
curl https://random-url/install.sh | bash
การเชื่อถือสคริปต์ระยะไกลที่ไม่น่าเชื่อถือ คือวิธีการที่แฮกเกอร์ใช้ในการเจาะระบบ pipelines.
วิธีการลดความเสี่ยง
- ใช้เวอร์ชันที่ปักหมุดไว้
- ตรวจสอบความถูกต้องของค่าตรวจสอบ (checksum)
- ควรเลือกใช้แหล่งข้อมูลที่มีการลงนามแล้ว
- หลีกเลี่ยงการเรียกใช้สคริปต์จากแหล่งที่ไม่รู้จัก
Xygeni ตรวจสอบความถูกต้องของไฟล์ที่สร้างขึ้น ตรวจจับการดัดแปลงไฟล์ที่เกี่ยวข้อง และระบุการเรียกใช้สคริปต์ที่ไม่ปลอดภัยในระบบ CI ของคุณ
A09: การบันทึกและการแจ้งเตือนข้อผิดพลาด
มันหมายถึงอะไร
หากไม่มีบันทึกข้อมูล คุณจะไม่สามารถตรวจจับการโจมตีได้ และช่องโหว่นี้ยังคงเป็นข้อกังวลที่สำคัญใน OWASP Top 10 2025 ซึ่งรวมถึงการขาดบันทึกการตรวจสอบ การปกปิดข้อผิดพลาด หรือการตั้งค่าการตรวจสอบที่ไม่เหมาะสม ทำให้ทีมมองไม่เห็นเหตุการณ์ระหว่างเกิดเหตุการณ์
เหตุการณ์จริง
การโจมตีด้วยแรนซัมแวร์จำนวนมากในช่วงปี 2023–2024 ไม่ถูกตรวจพบเป็นเวลาหลายสัปดาห์เนื่องจากไม่มีบันทึกการตรวจสอบสิทธิ์
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณแก้ไขปัญหาที่เกิดขึ้นในระบบการผลิตและพบว่า... login ปลายทางไม่เคยถูกบันทึก login ความล้มเหลว ไม่ใช่แม้แต่ความล้มเหลวที่น่าสงสัย
วิธีการลดความเสี่ยง
- บันทึกเหตุการณ์การตรวจสอบสิทธิ์
- ตรวจสอบความถูกต้องของข้อความแสดงข้อผิดพลาด
- เปิดใช้งานการแจ้งเตือนเมื่อพบกิจกรรมที่ผิดปกติ
Xygeni ชี้ให้เห็นเส้นทางการตรวจสอบที่ขาดหายไปใน IaC และตรวจจับความผิดปกติในคลังเก็บข้อมูลต่างๆ pipelineและกราฟความสัมพันธ์
A10: การจัดการกับสถานการณ์พิเศษอย่างไม่เหมาะสม (ใหม่)
มันหมายถึงอะไร
การจัดการข้อผิดพลาดที่ไม่เหมาะสม ข้อยกเว้นที่ไม่ได้รับการตรวจสอบ การเปิดเผยข้อมูลการติดตามการทำงานของโปรแกรม และการกระตุ้นให้เกิดการโจมตีแบบปฏิเสธการให้บริการ เกิดขึ้นบ่อยครั้งในแอปพลิเคชันสมัยใหม่ และความล้มเหลวประเภทนี้ได้รับการจัดหมวดหมู่แยกต่างหากใน OWASP Top 10 2025 แล้ว
เหตุการณ์จริง
ในอดีต แอปพลิเคชัน Node.js จำนวนมากได้รั่วไหลข้อมูล stack trace ผ่านข้อผิดพลาดที่เกิดขึ้น ซึ่งเผยให้เห็นเส้นทางไฟล์ภายใน ซึ่งเป็นสิ่งที่พบเห็นได้ในช่องโหว่ CVE หลายรายการที่เกี่ยวข้องกับเอนด์พอยต์สำหรับการดีบัก
สิ่งนี้ปรากฏให้เห็นในงานประจำวันของคุณอย่างไร
คุณส่งคืนข้อยกเว้นดิบใน API ระหว่างการดีบัก ลืมลบออก และส่งไปยังเวอร์ชันใช้งานจริงโดยตรง
วิธีการลดความเสี่ยง
- ตรวจสอบความถูกต้องของขั้นตอนการจัดการข้อยกเว้น
- ลบข้อความแสดงข้อผิดพลาดออก
- เพิ่มระบบสำรองที่ปลอดภัย
ไซเกนี SAST ระบุการจัดการข้อยกเว้นที่ไม่ปลอดภัยและรูปแบบที่อาจทำให้ข้อมูลสำคัญรั่วไหลหรือทำให้เกิดสภาวะ DoS ได้
จากความตระหนักรู้สู่การลงมือปฏิบัติ: การจัดการกับความเสี่ยง 10 อันดับแรกของ OWASP ในปี 2025
ทำความเข้าใจกับ โอวอสพ์ 10 อันดับแรก นี่เป็นเพียงก้าวแรกเท่านั้น ความก้าวหน้าที่แท้จริงจะเกิดขึ้นเมื่อความเสี่ยงเหล่านี้กลายเป็นส่วนหนึ่งของขั้นตอนการทำงานประจำวันของคุณ ปัญหาหลายประการที่ระบุไว้ใน OWASP Top 10 ปี 2025 แทรกซึมเข้าสู่แอปพลิเคชันอย่างเงียบๆ โดยเฉพาะอย่างยิ่งเมื่อทีมทำงานอย่างรวดเร็วหรือพึ่งพาการทำงานอัตโนมัติเป็นอย่างมาก ด้วยเหตุนี้ คุณจึงจำเป็นต้องมี guardrails ซึ่งเป็นการตรวจสอบที่ทำงานอย่างต่อเนื่อง แทนที่จะเป็นการตรวจสอบความปลอดภัยที่เกิดขึ้นในตอนท้ายของรอบการเผยแพร่
ในทางปฏิบัติ หมายความว่าต้องสแกนโค้ด ไฟล์ที่เกี่ยวข้อง ไฟล์โครงสร้างพื้นฐาน และกระบวนการสร้างทุกครั้งที่มีการเปลี่ยนแปลง นอกจากนี้ยังหมายถึงการตรวจจับรูปแบบที่ไม่ปลอดภัยด้วย pull requestsการตรวจสอบการอัปเดตการพึ่งพา และการตรวจสอบความถูกต้อง pipeline ความซื่อสัตย์สำคัญที่สุดสำหรับเรือทุกลำ
นักพัฒนาสามารถลดส่วนใหญ่ของ สิบอันดับแรกของ owasp ความเสี่ยงจากการนำแนวปฏิบัติที่สม่ำเสมอมาใช้เพียงไม่กี่อย่าง ตัวอย่างเช่น SAST ช่วยตรวจจับช่องโหว่ด้านการฉีดโค้ดและการตรวจสอบสิทธิ์ได้ตั้งแต่เนิ่นๆ SCA และการสแกนหามัลแวร์จะระบุถึงส่วนประกอบที่ถูกบุกรุกหรือล้าสมัย IaC การสแกนช่วยป้องกันการตั้งค่าที่ไม่ถูกต้องในสภาพแวดล้อมคลาวด์และคอนเทนเนอร์ การตรวจจับข้อมูลลับช่วยหยุดยั้งข้อมูลประจำตัวที่รั่วไหลไม่ให้เข้าสู่ระบบการผลิต Pipeline การตรวจสอบจะเน้นให้เห็นถึงการเปลี่ยนแปลงที่ไม่คาดคิดหรือมีความเสี่ยงในตรรกะการสร้างโปรแกรม
เมื่อการตรวจสอบเหล่านี้ทำงานโดยอัตโนมัติภายในระบบของคุณ pipelineดังนั้น การรักษาความปลอดภัยจึงกลายเป็นส่วนหนึ่งของขั้นตอนการทำงานของคุณอย่างเป็นธรรมชาติ แทนที่จะเป็นงานเสริมที่แย่งเวลาจากการพัฒนา ด้วยเหตุนี้ การนำไปใช้จึงมีความสำคัญ owasp 10 อันดับแรก ปี 2025 การปฏิบัติงานจะง่ายขึ้น เร็วขึ้น และน่าเชื่อถือมากขึ้น
Xygeni ช่วยให้คุณปฏิบัติตามข้อกำหนด OWASP Top 10 ปี 2025 ได้อย่างไร
Xygeni ช่วยให้นักพัฒนาสามารถแก้ไขปัญหาต่างๆ ได้ OWASP Top 10 ปี 2025 โดยนำเสนอแพลตฟอร์มเดียวที่ครอบคลุมทั้งโค้ด การพึ่งพา โครงสร้างพื้นฐาน และ pipelineด้วยเหตุนี้ คุณจึงหลีกเลี่ยงการพึ่งพาเครื่องมือที่ไม่เชื่อมต่อกันหลายตัว และได้ภาพรวมที่ชัดเจนของสถานะแอปพลิเคชันทั้งหมดของคุณ เนื่องจากการตรวจสอบเหล่านี้ทำงานโดยอัตโนมัติในขั้นตอนการทำงานของคุณ การนำไปใช้จึงง่ายขึ้น โอวอสพ์ 10 อันดับแรก การปฏิบัติเหล่านั้นจะกลายเป็นเรื่องธรรมชาติ แทนที่จะก่อให้เกิดความวุ่นวาย
SAST: ตรวจจับความเสี่ยงในระดับโค้ดตั้งแต่เนิ่นๆ
SAST ช่วยตรวจจับช่องโหว่การโจมตีแบบ Injection, รูปแบบการควบคุมการเข้าถึงที่ผิดพลาด, การจัดการข้อยกเว้นที่ไม่ปลอดภัย และตรรกะการตรวจสอบสิทธิ์ที่อ่อนแอ ก่อนที่จะนำไปใช้ในการสร้างโปรแกรม
เนื่องจากเครื่องสแกนทำงานเมื่อ... pull requestsนักพัฒนาจะได้รับผลตอบรับทันทีขณะเขียนโค้ด
SCA และการคุ้มครองห่วงโซ่อุปทาน
SCA ด้วยคุณสมบัติการเข้าถึงได้และ EPSS จะเน้นย้ำถึงการพึ่งพาที่สำคัญจริงๆ ไม่ใช่แค่ส่วนที่มี CVE เท่านั้น นอกจากนี้ การตรวจจับมัลแวร์จะบล็อกไลบรารีที่ถูกดัดแปลงหรือเป็นอันตรายก่อนที่จะเข้าสู่บิลด์ของคุณ ซึ่งจะช่วยลดความล้มเหลวในห่วงโซ่อุปทานซอฟต์แวร์ A03 ได้โดยตรง
IaC และการรักษาความปลอดภัยในการกำหนดค่า
ไซเกนี IaC เครื่องมือนี้จะสแกน Terraform, Kubernetes, CloudFormation และไฟล์คอนเทนเนอร์เพื่อตรวจจับการตั้งค่าที่ไม่ถูกต้องซึ่งเชื่อมโยงกับข้อผิดพลาดด้านความปลอดภัย A02 การตรวจสอบเหล่านี้จะป้องกันการตั้งค่าเริ่มต้นที่มีความเสี่ยงและการกำหนดค่าที่ไม่ปลอดภัยไม่ให้เข้าถึงสภาพแวดล้อมคลาวด์ของคุณ
ความลับด้านความปลอดภัย
การตรวจจับความลับ ตรวจพบข้อมูลประจำตัวที่รั่วไหล โทเค็นที่ถูกเปิดเผย และค่าข้อมูลที่ละเอียดอ่อนในแหล่งเก็บข้อมูลต่างๆ และ pipelineสิ่งนี้ช่วยปกป้องกระบวนการตรวจสอบสิทธิ์และลดความเสี่ยงหลายประการ สิบอันดับแรกของ owaspรวมถึงปัญหาเกี่ยวกับการควบคุมการเข้าถึงและความล้มเหลวในการรักษาความสมบูรณ์ของข้อมูล
Pipeline และความสมบูรณ์ของสิ่งประดิษฐ์
ความสมบูรณ์ของห่วงโซ่อุปทาน การตรวจสอบจะยืนยันความถูกต้องของสคริปต์การสร้าง ไฟล์ที่สร้างขึ้น และแหล่งที่มา ดังนั้น นักพัฒนาจึงสามารถตรวจจับการเปลี่ยนแปลงที่ไม่คาดคิดหรือซอร์สโค้ดที่ไม่ปลอดภัยได้ตั้งแต่เนิ่นๆ ซึ่งจะช่วยลดความล้มเหลวของซอฟต์แวร์หรือความสมบูรณ์ของข้อมูลได้อย่างมาก
ASPM เพื่อให้มองเห็นภาพรวมตลอดวงจรชีวิตผลิตภัณฑ์อย่างครบถ้วน
ASPM รวบรวมข้อมูลทั้งหมดเข้าด้วยกันเพื่อให้ทีมสามารถติดตามการเปลี่ยนแปลงท่าทาง เข้าใจผลกระทบจากความเสี่ยง และนำไปปรับใช้ได้ owasp 10 อันดับแรก ปี 2025 ปฏิบัติตามแนวทางอย่างสม่ำเสมอ มุมมองแบบรวมศูนย์นี้ช่วยให้นักพัฒนาสามารถรับมือกับความเสี่ยงที่แท้จริงได้โดยไม่ต้องสลับไปมาระหว่างเครื่องมือต่างๆ
ทำไมเรื่องนี้
แทนที่จะทำให้การพัฒนาช้าลง Xygeni จะทำการตรวจสอบเหล่านี้อย่างเงียบ ๆ ในพื้นหลัง ซึ่งหมายความว่าโค้ดที่ปลอดภัยจะกลายเป็นเอาต์พุตเริ่มต้นของการสร้างทุกครั้ง ทำให้ OWASP Top 10 ปี 2025 ความคาดหวังจะบรรลุได้ง่ายขึ้นมาก
| ความเสี่ยง OWASP 2025 | Xygeni ช่วยได้อย่างไร |
|---|---|
| A01 ระบบควบคุมการเข้าออกเสีย | ตรวจจับโทเค็นที่เขียนตายตัว การตรวจสอบสิทธิ์ที่ไม่ครบถ้วน และการตรวจสอบบทบาทที่ไม่ปลอดภัยในโค้ด |
| A02 การกำหนดค่าความปลอดภัยไม่ถูกต้อง | ตรวจสอบความถูกต้องของโครงสร้างพื้นฐานในรูปแบบโค้ด และ pipeline ตั้งค่าต่างๆ เพื่อป้องกันค่าเริ่มต้นที่มีความเสี่ยงหรือการเปิดสิทธิ์ที่ไม่เหมาะสม |
| A03 ความล้มเหลวของห่วงโซ่อุปทานซอฟต์แวร์ | การใช้งาน SCAรวมถึงการตรวจจับมัลแวร์และการติดตามแหล่งที่มาเพื่อรักษาความปลอดภัยของส่วนประกอบต่างๆ และสร้างความสมบูรณ์ของโครงสร้าง |
| A04 ความล้มเหลวในการเข้ารหัส | ระบุถึงอัลกอริทึมการเข้ารหัสที่อ่อนแอและการจัดเก็บข้อมูลลับที่ไม่ถูกต้อง |
| การฉีด A05 | ระบุรูปแบบโค้ดที่ไม่ปลอดภัยโดยใช้การวิเคราะห์เชิงลึก SAST การวิเคราะห์และการให้คะแนนความสามารถในการเข้าถึง |
| A06 การออกแบบที่ไม่ปลอดภัย | นำเสนอรูปแบบการกำหนดนโยบายด้วยโค้ด guardrails และการบูรณาการแบบจำลองภัยคุกคามเพื่อการออกแบบสถาปัตยกรรมที่ปลอดภัยcisไอออน |
| A07 การตรวจสอบสิทธิ์ล้มเหลว | ตรวจพบการขาดการบังคับใช้ MFA และการจัดการเซสชันที่อ่อนแอในโค้ดและการตั้งค่า |
| A08 ความล้มเหลวของซอฟต์แวร์หรือความสมบูรณ์ของข้อมูล | ช่วยให้มั่นใจได้ว่าสคริปต์การสร้างใช้ซอร์สโค้ดที่ผ่านการตรวจสอบแล้ว และตรวจจับไฟล์ไบนารีที่ถูกดัดแปลง pipelines. |
| A09 ข้อผิดพลาดในการบันทึกและการแจ้งเตือน | เน้นจุดที่ขาดข้อมูลการตรวจสอบ และผสานรวมการแจ้งเตือนสำหรับความผิดปกติด้านความปลอดภัยในทุกแหล่งเก็บข้อมูล |
| A10 การจัดการสถานการณ์พิเศษอย่างไม่เหมาะสม | ตรวจจับการจัดการข้อผิดพลาดที่ไม่ปลอดภัยในโค้ด เช่น การเปิดเผยข้อมูลการติดตามการทำงานของโปรแกรม หรือตรรกะการจัดการข้อยกเว้นที่ไม่ดี |
ข้อสรุป
การขอ OWASP Top 10 ปี 2025 บทความนี้เน้นย้ำถึงความเสี่ยงที่สำคัญที่สุดที่ปรากฏในแอปพลิเคชันสมัยใหม่ ปัญหาเหล่านี้มีการเปลี่ยนแปลงอยู่ตลอดเวลา โดยเฉพาะอย่างยิ่งเมื่อนักพัฒนาพึ่งพาแพ็กเกจโอเพนซอร์ส โครงสร้างพื้นฐานแบบคลาวด์เนทีฟ และระบบอัตโนมัติ pipelineด้วยเหตุนี้ ความปลอดภัยจึงไม่ใช่สิ่งที่เกิดขึ้นหลังจากการพัฒนาเสร็จสิ้นอีกต่อไป แต่เป็นสิ่งที่ต้องอยู่ใกล้ชิดกับการทำงานของนักพัฒนาในทุกๆ วัน
ด้วย Xygeni คุณสามารถสมัครได้ โอวอสพ์ 10 อันดับแรก นำแนวทางปฏิบัติเหล่านี้มาผสานรวมเข้ากับเวิร์กโฟลว์ที่มีอยู่ของคุณ คุณสามารถตรวจจับช่องโหว่ได้โดยอัตโนมัติ ลดสัญญาณรบกวนจากผลลัพธ์ที่ผิดพลาด และแก้ไขปัญหาได้เร็วขึ้นด้วยบริบทที่เข้าใจได้สำหรับนักพัฒนา นอกจากนี้ คุณยังมองเห็นภาพรวมตลอดวงจรชีวิตของซอฟต์แวร์ ตั้งแต่โค้ดไปจนถึงระบบคลาวด์
???? เริ่มต้นการทดลองใช้ฟรีของคุณ และปกป้องโครงการของคุณจากความเสี่ยง 10 อันดับแรกของ OWASP ในปี 2025
???? จองตัวอย่าง และดูว่า Xygeni ช่วยให้นักพัฒนาสามารถนำไปประยุกต์ใช้ได้อย่างไร สิบอันดับแรกของ owasp ในความเป็นจริง pipelines

