






การขอ ใช้ประโยชน์จากระบบการให้คะแนนการทำนาย (EPSS) EPSS เปลี่ยนแปลงวิธีการที่ทีมรักษาความปลอดภัยรับมือกับช่องโหว่ แทนที่จะมุ่งเน้นเฉพาะคะแนนความรุนแรง EPSS จะเปลี่ยนความสนใจไปที่ความสามารถในการโจมตีในโลกแห่งความเป็นจริง ช่วยให้ทีมแก้ไขสิ่งที่ผู้โจมตีต้องการจริงๆ แทนที่จะเสียเวลาไปกับความเสี่ยงเชิงทฤษฎี การใช้คะแนน EPSS ช่วยให้องค์กรต่างๆ สามารถปรับปรุงกลยุทธ์การจัดการช่องโหว่ได้อย่างมีนัยสำคัญ ทำให้มั่นใจได้ว่าพวกเขาจะแก้ไขช่องโหว่ได้อย่างทันท่วงที มีความเสี่ยงสูง CVE ก่อนหน้า พวกเขาถูกเอาเปรียบ
องค์กรต่างๆ เผชิญกับความท้าทาย มีการค้นพบช่องโหว่ CVE ใหม่กว่า 20,000 รายการทุกปีการตามให้ทันนั้นแทบเป็นไปไม่ได้เลย ทีมรักษาความปลอดภัยกำลังประสบปัญหาความเหนื่อยล้าจากการแจ้งเตือนอยู่แล้วบ่อยครั้งที่ต้องเสียเวลาหลายชั่วโมงในการแก้ไขช่องโหว่ที่อาจไม่เคยถูกนำไปใช้ประโยชน์เลย ผลที่ตามมาคือ ทรัพยากรที่สูญเปล่า เวลาตอบสนองที่ล่าช้า และปัญหาที่ค้างคาอยู่ไม่รู้จบ
นั่นคือที่ การจัดการคะแนน EPSS สร้างความแตกต่าง ต่างจากระบบการให้คะแนนความเสี่ยงแบบคงที่ใน CVSS ระบบการให้คะแนน EPSS จะใช้เกณฑ์อื่น อิงตามการพยากรณ์ แนวทางนี้ช่วยให้ทีมมุ่งเน้นไปที่... ช่องว่างด้านความปลอดภัย มีโอกาสสูงที่จะถูกโจมตีในอีก 30 วันข้างหน้า ทำให้การแก้ไขปัญหาต้องตรงเป้าหมายและมีประสิทธิภาพมากขึ้น
มีอะไรใหม่บ้าง? EPSS v4
พัฒนาโดย ฟอรัมของทีมรับมือเหตุการณ์และรักษาความปลอดภัย (FIRST), EPSS v4—เผยแพร่เมื่อ March 17, 2025—แนะนำ การปรับปรุงที่สำคัญ:
- การสร้างแบบจำลองข้อมูลที่ดีขึ้นเพื่อการคาดการณ์การโจมตีที่แม่นยำยิ่งขึ้น
- การติดตามกิจกรรมการโจมตีแบบเรียลไทม์ เพื่อสะท้อนภัยคุกคามในปัจจุบัน
- เพิ่มความแม่นยำในการระบุช่องโหว่ที่ผู้โจมตีจะกำหนดเป้าหมายต่อไป
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ เจ เจคอบส์ผู้ร่วมสร้าง EPSS อธิบายไว้ในบทความล่าสุดของเขาเรื่อง “แนะนำ EPSS” 4 เวอร์ชัน“การอัปเดตเหล่านี้จะช่วยเพิ่มประสิทธิภาพให้ดียิ่งขึ้น” วิธีที่ทีมรักษาความปลอดภัยคาดการณ์และจัดลำดับความสำคัญของภัยคุกคาม เขาเน้นย้ำว่า EPSS นำเสนอการสร้างแบบจำลองทางสถิติที่ได้รับการปรับปรุงแล้ว และการประมาณความน่าจะเป็นที่แม่นยำยิ่งขึ้น ช่วยให้องค์กรต่างๆ สามารถมุ่งเน้นไปที่... ความเสี่ยงในโลกแห่งความเป็นจริง แทนที่จะเป็นคะแนนความรุนแรงตามทฤษฎี
ด้วยการปรับปรุงเหล่านี้ การให้คะแนน EPSS ช่วยให้เข้าใจถึงโอกาสในการถูกโจมตีได้ชัดเจนยิ่งขึ้น ช่วยให้ทีม DevOps, ทีมรักษาความปลอดภัย และทีมไอที สามารถมุ่งเน้นไปที่ภัยคุกคามที่แท้จริง แทนที่จะเป็นความเสี่ยงที่อาจเกิดขึ้น
E คืออะไรเอ็กซ์พลอยต์ พีระบบการให้คะแนนการทำนาย
การขอ ใช้ประโยชน์จากระบบการให้คะแนนการทำนาย (EPSS) EPSS เปลี่ยนแปลงวิธีการที่ทีมรักษาความปลอดภัยจัดการกับช่องโหว่ ต่างจาก CVSS ที่ประเมินความรุนแรงที่อาจเกิดขึ้นจากช่องโหว่ EPSS ให้ความสำคัญกับความสามารถในการโจมตีในโลกแห่งความเป็นจริงมากกว่า คาดการณ์ว่าผู้โจมตีมีแนวโน้มที่จะใช้ประโยชน์จากช่องโหว่ใดบ้างช่วยให้ทีมมุ่งเน้นไปที่ภัยคุกคามที่เกิดขึ้นจริง แทนที่จะเป็นความเสี่ยงเชิงทฤษฎี
การเปลี่ยนแปลงนี้มีความสำคัญ เพราะไม่ใช่ว่าช่องโหว่ที่มีความรุนแรงสูงทั้งหมดจะกลายเป็นเป้าหมายของการโจมตี ช่องโหว่จำนวนมากยังคงไม่ถูกแตะต้อง ในขณะที่ช่องโหว่ที่มีความเสี่ยงปานกลางมักถูกโจมตีบ่อยครั้ง ทีมรักษาความปลอดภัยจึงต้องตัดสินใจอย่างชาญฉลาดโดยพิจารณาจากความเสี่ยงcisองค์กรต่างๆ ต้องการให้ใช้ทรัพยากรอย่างมีประสิทธิภาพ EPSS ช่วยให้พวกเขาสามารถทำเช่นนั้นได้
การขอ ฟอรัมของทีมรับมือเหตุการณ์และรักษาความปลอดภัย (FIRST) ที่สร้างขึ้น EPSS ถึง ปิดการขาย ช่องว่างระหว่าง ระดับความรุนแรงและความเสี่ยงที่แท้จริง. มัน เก็บรวบรวม ข้อมูลจาก ข้อมูลข่าวกรองภัยคุกคาม ช่องโหว่ในอดีต และการโจมตีแบบเรียลไทม์. แนวทางนี้ จะช่วยให้ ทีม โฟกัส บนส่วนใหญ่ มีความเสี่ยง ช่องโหว่ เสริมสร้าง ความปลอดภัย และ ตอบสนอง ตอบสนองต่อภัยคุกคามได้เร็วกว่า
คำศัพท์ด้านความปลอดภัยของ Xygeni
มันคืออะไร?
เครื่องมือนี้คาดการณ์โอกาสที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่ภายใน 30 วันข้างหน้า คะแนนจะอัปเดตทุกวัน ช่วยให้องค์กรต่างๆ สามารถมุ่งเน้นไปที่ช่องโหว่ที่มีความเสี่ยงสูงสุด คะแนนมีตั้งแต่ 0 ถึง 1 โดยคะแนนที่สูงกว่าแสดงถึงโอกาสในการถูกโจมตีที่มากขึ้น
วิธีการทำงาน
การขอ ใช้ประโยชน์จากระบบการให้คะแนนการทำนาย (EPSS) EPSS ช่วยปรับปรุงวิธีการที่ทีมรักษาความปลอดภัยจัดการช่องโหว่ โดยเปลี่ยนจุดสนใจจากระดับความรุนแรงไปสู่ความเสี่ยงในโลกแห่งความเป็นจริง แทนที่จะสันนิษฐานว่าช่องโหว่ที่มีความรุนแรงสูงทุกช่องโหว่มีความอันตรายในระดับเดียวกัน EPSS จะระบุว่าช่องโหว่ใดที่อาชญากรมีแนวโน้มที่จะใช้ประโยชน์มากที่สุดภายใน 30 วันข้างหน้า
การเปลี่ยนแปลงแนวทางนี้มีความสำคัญ เพราะอาชญากรไซเบอร์ไม่ได้โจมตีทุกช่องโหว่ที่มีความรุนแรงสูง บางช่องโหว่ถูกละเลยเป็นเวลาหลายปี ในขณะที่บางช่องโหว่กลับกลายเป็นเป้าหมายของการโจมตีบ่อยครั้ง แม้จะมีคะแนนความรุนแรงต่ำกว่าก็ตาม ด้วยเหตุนี้ EPSS จึงช่วยให้ทีมจัดลำดับช่องโหว่ได้อย่างมีประสิทธิภาพมากขึ้น และแก้ไขภัยคุกคามที่เร่งด่วนที่สุดก่อน แทนที่จะเสียเวลาไปกับความเสี่ยงในเชิงทฤษฎี
EPSS พิจารณาให้คะแนนอย่างไร?
EPSS วิเคราะห์ข้อมูลภัยคุกคาม กิจกรรมการโจมตีในอดีต และรูปแบบการโจมตีในโลกแห่งความเป็นจริง เพื่อคำนวณคะแนนความน่าจะเป็นระหว่าง 0 ถึง 1 (0-100%) คะแนนนี้แสดงถึงโอกาสที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่ภายใน 30 วันข้างหน้า
EPSS v4 ซึ่งเปิดตัวเมื่อวันที่ 17 มีนาคม 2025 ได้ปรับปรุงจากเวอร์ชันก่อนหน้าโดยการเพิ่มฟังก์ชันการเตรียมข้อมูลล่วงหน้ามากขึ้นcisการสร้างแบบจำลอง การติดตามการโจมตีแบบเรียลไทม์ และความแม่นยำในการคาดการณ์ที่เพิ่มขึ้น
กระบวนการให้คะแนน EPSS ห้าขั้นตอน
กำไรต่อหุ้น คำนวณความเสี่ยงต่อการถูกโจมตี โดยใช้กระบวนการที่มีโครงสร้างห้าขั้นตอน แต่ละขั้นตอนจะต่อยอดจากขั้นตอนก่อนหน้า ทำให้มั่นใจได้ว่าทีมรักษาความปลอดภัยจะได้รับข้อมูลเชิงลึกแบบเรียลไทม์เกี่ยวกับภัยคุกคามทางไซเบอร์ ส่งผลให้องค์กรสามารถจัดลำดับความสำคัญของช่องโหว่ได้ดียิ่งขึ้น มีประสิทธิภาพ และตอบสนองต่อภัยคุกคามได้อย่างแม่นยำยิ่งขึ้น
- การเก็บรวบรวมข้อมูล: ขั้นแรก EPSS จะรวบรวมข้อมูลช่องโหว่จากฐานข้อมูล CVE และแหล่งข้อมูลที่เชื่อถือได้อื่นๆ ขั้นตอนนี้เป็นการวางรากฐานสำหรับการให้คะแนนที่แม่นยำโดยการดึงคุณลักษณะช่องโหว่โดยละเอียดเข้ามา
- การรวบรวมหลักฐานการแสวงประโยชน์ในขณะเดียวกัน EPSS ยังตรวจสอบบันทึกกิจกรรมการโจมตีรายวันจากแหล่งข้อมูลข่าวกรองภัยคุกคามทั้งภาครัฐและเอกชน โดยการวิเคราะห์ข้อมูลนี้ ทีมรักษาความปลอดภัยสามารถระบุได้ว่าอาชญากรใช้ช่องโหว่ใดเป็นเป้าหมายหลัก
- การฝึกโมเดลหลังจากนั้น EPSS จะตรวจสอบแนวโน้มในอดีตเพื่อระบุรูปแบบความสัมพันธ์ระหว่างช่องโหว่และกิจกรรมการโจมตี โดยการปรับปรุงโมเดลการเรียนรู้ของเครื่องอย่างต่อเนื่อง EPSS จะเพิ่มความแม่นยำในการทำนายเมื่อเวลาผ่านไป
- การประเมินผลการปฏิบัติงานเพื่อรักษาความน่าเชื่อถือ EPSS จึงทำการทดสอบและปรับปรุงการคาดการณ์อย่างสม่ำเสมอ โดยการนำการตรวจสอบทางสถิติมาใช้ ระบบจึงมั่นใจได้ว่าคะแนนที่ได้ยังคงแม่นยำและสอดคล้องกับสถานการณ์
- อัพเดททุกวันสุดท้ายนี้ EPSS จะอัปเดตคะแนนความเสี่ยงทุกวันโดยอิงจากกิจกรรมการโจมตีและข้อมูลข่าวกรองภัยคุกคามล่าสุด ด้วยเหตุนี้ ทีมรักษาความปลอดภัยจึงสามารถเข้าถึงการประเมินความเสี่ยงที่ทันสมัยและจัดลำดับความสำคัญของภัยคุกคามได้อย่างเหมาะสมเสมอ
เหตุใดช่องโหว่จึงมีความสำคัญในด้านความปลอดภัยทางไซเบอร์
ความสามารถในการใช้ประโยชน์จากช่องโหว่ (Exploitability) ซึ่งเป็นโอกาสที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่นั้น เป็นปัจจัยสำคัญในการจัดการช่องโหว่ด้วยคะแนน EPSS
การมุ่งเน้นในจุดนี้เองที่ทำให้ EPSS แตกต่างจากแบบจำลองการให้คะแนนแบบดั้งเดิม ซึ่งมักจะให้ความสำคัญกับช่องโหว่มากเกินไปโดยพิจารณาจากความรุนแรงเพียงอย่างเดียว
ตัวอย่างเช่น ช่องโหว่อาจมีผลกระทบทางทฤษฎีที่รุนแรง แต่ในทางปฏิบัติกลับไม่ถูกนำไปใช้ประโยชน์เนื่องจาก:
- ความสนใจของผู้โจมตีมีจำกัด—ช่องโหว่บางอย่างอาจไม่คุ้มค่ากับความพยายาม
- อุปสรรคด้านสิ่งแวดล้อม—บางอย่างต้องอาศัยเงื่อนไขเฉพาะจึงจะสามารถนำมาใช้ประโยชน์ได้
- ขาดโค้ดโจมตีสาธารณะ—หากไม่มีช่องโหว่ให้ใช้งาน ความเสี่ยงก็จะต่ำลง
โดยใช้ ความสามารถในการใช้ประโยชน์EPSS ช่วยให้องค์กรต่างๆ สามารถ มุ่งเน้นไปที่ช่องโหว่ที่ก่อให้เกิดความเสี่ยงที่ชัดเจนและเป็นไปได้มากที่สุดเพื่อให้แน่ใจว่า มาตรการรักษาความปลอดภัยที่มีประสิทธิภาพยิ่งขึ้น.
ตัวอย่างในโลกแห่งความเป็นจริง
บริษัทแห่งหนึ่งวิเคราะห์พบช่องโหว่สองจุดในระบบ และต้องตัดสินใจว่าจะแก้ไขจุดใดก่อน:
- CVE-2023-12345: ช่องโหว่ร้ายแรงในซอฟต์แวร์เซิร์ฟเวอร์ที่ใช้งานกันอย่างแพร่หลาย พร้อมด้วย คะแนน CVSS 9.5ซึ่งบ่งชี้ถึงผลกระทบที่อาจเกิดขึ้นอย่างรุนแรง อย่างไรก็ตาม คะแนน EPSS ของมันอยู่ที่ 0.05 หมายความว่าโอกาสที่จะถูกโจมตีนั้นต่ำ เนื่องจากขาดโค้ดโจมตีสาธารณะหรือความสนใจจากผู้โจมตี
- CVE-2023-67890: ช่องโหว่ระดับปานกลางในไลบรารีที่เป็นที่นิยม คะแนน CVSS 6.0แม้ว่าความรุนแรงจะไม่มาก แต่คะแนน EPSS อยู่ที่ 0.78 ซึ่งบ่งชี้ว่ามีความเป็นไปได้สูงที่จะถูกเอารัดเอาเปรียบ
ด้วยการใช้ EPSS บริษัทจึงหลีกเลี่ยงการเสียเวลาไปกับ CVE-2023-12345 เพียงเพราะมีคะแนน CVSS สูง แต่หันมามุ่งเน้นทรัพยากรไปที่ CVE-2023-67890 แทน เพราะผู้โจมตีใช้ประโยชน์จากช่องโหว่นี้
ตัวอย่างนี้แสดงให้เห็นว่าเหตุใดการจัดการช่องโหว่โดยใช้ EPSS จึงช่วยให้ทีมตัดสินใจด้านความปลอดภัยได้ดียิ่งขึ้นcisด้วยเหตุนี้ พวกเขาจึงหยุดแก้ไขเฉพาะความเสี่ยงสมมุติฐาน แต่หันมาให้ความสำคัญกับภัยคุกคามที่แท้จริงก่อน ส่งผลให้ระบบป้องกันแข็งแกร่งขึ้น ในขณะที่ทีมประหยัดเวลาและแรงงาน
คะแนน EPSS ช่วยเพิ่มประสิทธิภาพการจัดการช่องโหว่ได้อย่างไร
ทีมรักษาความปลอดภัยต้องจัดการกับช่องโหว่ด้านความปลอดภัยนับพันรายการ ทำให้แทบเป็นไปไม่ได้เลยที่จะแก้ไขทุกอย่าง วิธีการแบบดั้งเดิมจะจัดลำดับปัญหาตามความรุนแรง แต่สิ่งนี้มักนำไปสู่ความเหนื่อยล้าจากการแจ้งเตือน การเสียเวลา และการตอบสนองต่อภัยคุกคามที่แท้จริงที่ล่าช้า EPSS มุ่งเน้นไปที่การใช้ประโยชน์ช่วยให้ทีมคัดกรองประเด็นที่มีความเสี่ยงต่ำออกไป และมุ่งเน้นไปที่ประเด็นที่มีแนวโน้มที่จะถูกโจมตีมากที่สุด
ช่วยลดอาการเหนื่อยล้าจากการตื่นตัว:
การศึกษาแสดงให้เห็นว่า 48% ขององค์กร ได้รับมากกว่า มีการแจ้งเตือนด้านความปลอดภัย 10,000 ครั้งต่อวันและสูงถึง 52% เป็นผลบวกเท็จ (รายงานจาก Gartner) EPSS ช่วยให้ทีมมุ่งเน้นไปที่ภัยคุกคามที่แท้จริง ลดการแจ้งเตือนที่ไม่สำคัญและไม่จำเป็น
ประหยัดเวลาและทรัพยากร:
ทีมรักษาความปลอดภัยเสียเวลาไปกับการแก้ไขช่องโหว่ที่ผู้โจมตีไม่มีวันใช้ประโยชน์ EPSS จะจัดลำดับความสำคัญของช่องโหว่ที่มีความเสี่ยงสูงที่สุด ช่วยให้ทีมทำงานได้อย่างมีประสิทธิภาพและเสริมสร้างความปลอดภัยให้แข็งแกร่งยิ่งขึ้น
ช่วยให้ตอบสนองได้รวดเร็วยิ่งขึ้น:
หากไม่มีข้อมูลการโจมตีที่เกิดขึ้นจริง ทีมงานอาจล่าช้าในการแก้ไขช่องโหว่ร้ายแรง หรือเสียเวลาไปกับช่องโหว่ที่มีความเสี่ยงต่ำ EPSS ให้ข้อมูลเชิงลึกแบบเรียลไทม์ ช่วยให้ทีมงานตัดสินใจได้cisตรวจจับไอออนได้เร็วขึ้นและอุดช่องโหว่ด้านความปลอดภัยก่อนที่ผู้โจมตีจะลงมือ
ช่วยป้องกันการโจมตีในอนาคต:
หลายองค์กรประสบปัญหาในการรับมือกับภัยคุกคาม โดยมักจะรีบแก้ไขปัญหาหลังจากที่ผู้โจมตีได้ใช้ประโยชน์จากจุดอ่อนไปแล้ว EPSS ช่วยให้ทีมงานก้าวล้ำหน้าด้วยการระบุช่องโหว่ด้านความปลอดภัยที่อาจเป็นเป้าหมายต่อไป
ทำให้การจัดลำดับความสำคัญชาญฉลาดขึ้น:
EPSS จะได้ผลดีที่สุดเมื่อใช้ร่วมกับการวิเคราะห์การเข้าถึง (ตรวจสอบว่าช่องโหว่ด้านความปลอดภัยถูกนำไปใช้ในแอปพลิเคชันจริงหรือไม่) และการประเมินผลกระทบทางธุรกิจ (ตรวจสอบว่าสินทรัพย์มีความสำคัญมากน้อยเพียงใด) ด้วยบริบทเพิ่มเติมเหล่านี้ ทีมงานจะแก้ไขปัญหาที่ก่อให้เกิดความเสี่ยงที่แท้จริงและข้ามขั้นตอนการทำงานที่ไม่จำเป็นไปได้
EPSS ช่วยให้ทีมรักษาความปลอดภัยทำงานได้อย่างชาญฉลาดขึ้น ไม่ใช่ทำงานหนักขึ้น แทนที่จะไล่ล่าหาช่องโหว่ทุกช่อง พวกเขาจะมุ่งเน้นไปที่ช่องโหว่ที่ก่อให้เกิดความเสี่ยงอย่างแท้จริง ช่วยประหยัดทรัพยากร และก้าวล้ำหน้าผู้โจมตีอยู่เสมอ
EPSS เทียบกับ CVSS: ต้องการเรียนรู้เพิ่มเติมหรือไม่?
แม้ว่า EPSS จะเน้นที่ความสามารถในการใช้ประโยชน์จากช่องโหว่ และ CVSS จะให้คะแนนความรุนแรง แต่ทั้งสองอย่างก็มีบทบาทสำคัญในการจัดการช่องโหว่
อ่านบทความเชิงลึกของเราได้ที่นี่ ซึ่งเราได้วิเคราะห์รายละเอียดต่างๆ ไว้แล้ว ความแตกต่างที่สำคัญระหว่าง CVSS และ EPSS ว่าทั้งสองระบบส่งเสริมซึ่งกันและกันอย่างไร และแนวทางปฏิบัติที่ดีที่สุดสำหรับการจัดลำดับความสำคัญอย่างชาญฉลาด
แนวทางของ Xygeni ในการใช้ประโยชน์จากระบบการให้คะแนนการทำนาย
การวิเคราะห์ความสามารถในการเข้าถึงเพื่อการจัดการความเสี่ยงของคะแนน EPSS อย่างมีประสิทธิภาพ
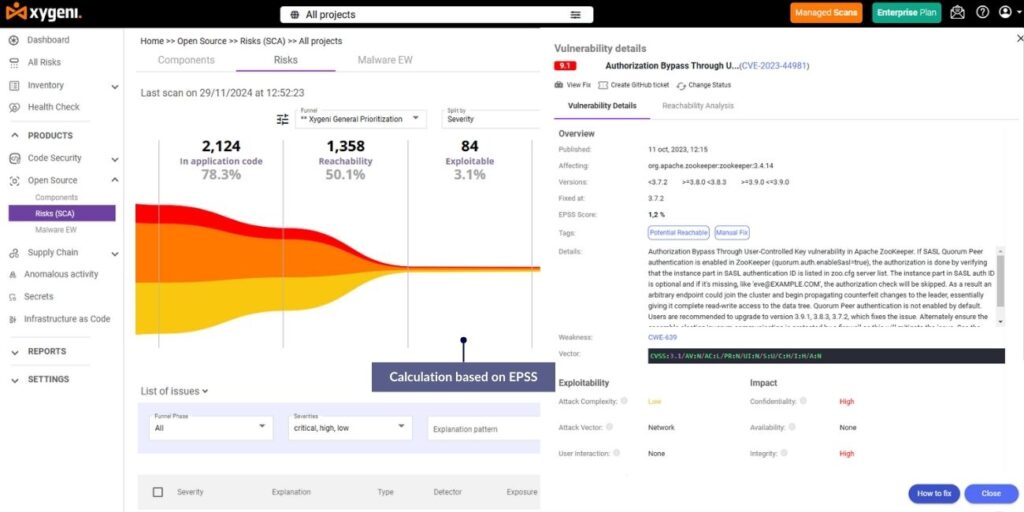
ไซเกนีความสามารถที่โดดเด่นของ Xygeni คือ การวิเคราะห์การเข้าถึง ซึ่งช่วยให้ทีมประเมินได้ว่าช่องโหว่นั้นถูกเรียกใช้งานจริงในระหว่างการทำงานหรือไม่ ด้วยการผสานคะแนน EPSS กับข้อมูลการเข้าถึง Xygeni ช่วยให้ทีมสามารถ:
- ระบุช่องโหว่ ซึ่งสามารถนำไปใช้ประโยชน์และเข้าถึงได้ภายในสภาพแวดล้อมนั้นๆ
- อย่าเพิกเฉยต่อภัยคุกคามที่ไม่จำเป็นโดยมุ่งเน้นเฉพาะช่องโหว่ที่ก่อให้เกิดความเสี่ยงในทันที มากกว่าช่องโหว่ในเชิงทฤษฎี
ตัวอย่างเช่น ลองพิจารณาช่องโหว่ด้านความปลอดภัยที่มีคะแนน EPSS สูง แต่ไม่สามารถเข้าถึงได้ในขณะทำงาน แทนที่จะมุ่งเน้นไปที่ปัญหานี้ ทีมงานสามารถเปลี่ยนทิศทางความพยายามไปยังภัยคุกคามที่เร่งด่วนกว่าได้ วิธีนี้ช่วยให้มั่นใจได้ว่าเวลาและทรัพยากรจะถูกใช้ไปกับความเสี่ยงที่สำคัญที่สุด ทำให้การดำเนินงานมีประสิทธิภาพมากขึ้น
การใช้ Dynamic Funnels ร่วมกับคะแนน EPSS เพื่อจัดลำดับความสำคัญของความเสี่ยง
Xygeni ช่วยเพิ่มประสิทธิภาพการจัดการช่องโหว่ด้วยช่องทางการจัดลำดับความสำคัญแบบไดนามิก ช่วยให้องค์กรสามารถปรับวิธีการจัดลำดับความสำคัญของความเสี่ยงตามความต้องการทางธุรกิจเฉพาะด้าน คุณสมบัตินี้ผสานรวมคะแนน EPSS กับข้อมูลบริบทเพิ่มเติม เช่น:
- ตัวชี้วัดความสามารถในการใช้ประโยชน์ซึ่งเป็นการประเมินว่าช่องโหว่นั้นถูกโจมตีอย่างจงใจในโลกแห่งความเป็นจริงหรือไม่
- ผลกระทบทางธุรกิจโดยประเมินว่าการแสวงหาประโยชน์อาจส่งผลกระทบต่อระบบที่สำคัญอย่างไร
- ระดับความรุนแรงโดยนำคะแนน CVSS แบบดั้งเดิมมาผนวกรวมเพื่อให้ได้มุมมองที่ครอบคลุมมากขึ้นเกี่ยวกับความเสี่ยง
ด้วยระบบการจัดลำดับความสำคัญที่ยืดหยุ่นของ Xygeni ทีมรักษาความปลอดภัยสามารถปรับกลยุทธ์การจัดลำดับความสำคัญให้สอดคล้องกับเป้าหมายการดำเนินงานได้ ตัวอย่างเช่น พวกเขาสามารถมุ่งเน้นไปที่ช่องโหว่ที่มีความเสี่ยงสูงซึ่งส่งผลกระทบต่อระบบที่สำคัญ ในขณะที่จัดการกับปัญหาที่มีผลกระทบน้อยตามทรัพยากรที่มีอยู่ แนวทางที่มุ่งเน้นนี้ช่วยให้ทีมทำงานได้อย่างมีประสิทธิภาพและตรงประเด็น
การใช้ประโยชน์จากระบบอัตโนมัติเพื่อการจัดการช่องโหว่ของคะแนน EPSS
Xygeni ใช้ระบบอัตโนมัติเพื่อเพิ่มประสิทธิภาพการผสานรวมคะแนน EPSS ช่วยให้ทีมจัดระเบียบขั้นตอนการทำงานและตอบสนองต่อภัยคุกคามได้เร็วขึ้น คุณสมบัติหลักบางประการได้แก่:
- การตรวจจับและการแจ้งเตือนแบบเรียลไทม์โดยการเพิ่มข้อมูลเชิงลึกของ EPSS เข้าไป CI/CD pipelineXygeni จะแจ้งเตือนทันทีเกี่ยวกับการใช้งานที่มีความเสี่ยง การช่วยเหลือ ทีมต่างๆ สกัดกั้นพวกเขาก่อนที่จะก่อให้เกิดอันตราย
- ระบบเตือนภัยล่วงหน้าระบบเหล่านี้ตรวจจับช่องโหว่ที่ผู้โจมตีมีแนวโน้มที่จะใช้ประโยชน์ในอนาคตอันใกล้ ซึ่งช่วยให้ทีมรับมือกับภัยคุกคามได้ตั้งแต่เนิ่นๆ และป้องกันการโจมตีได้ก่อนที่จะเกิดขึ้น
ระบบอัตโนมัติในระดับนี้ช่วยลดงานที่ต้องทำด้วยตนเอง ช่วยให้ทีมรักษาความปลอดภัยประหยัดเวลาและแรงงาน พร้อมทั้งเพิ่มประสิทธิภาพในการตอบสนองต่อภัยคุกคามโดยรวม
การทำงานร่วมกันอย่างราบรื่นระหว่างทีมต่างๆ
Xygeni ช่วยให้ทีมรักษาความปลอดภัยและทีมพัฒนาทำงานร่วมกันได้ง่ายขึ้น โดยแสดงคะแนน EPSS ในรูปแบบที่ชัดเจนและเข้าใจง่าย ช่วยให้ทั้งสองทีมมุ่งเน้นไปที่ช่องโหว่ที่สำคัญที่สุด นักพัฒนาจะได้รับการจัดลำดับความสำคัญของงานตามความเสี่ยงที่อาจเกิดขึ้นจริง เพื่อให้พวกเขาสามารถแก้ไขภัยคุกคามที่เร่งด่วนที่สุดได้ การมุ่งเน้นร่วมกันนี้ทำให้ทุกคนเข้าใจตรงกันและทำงานได้อย่างมีประสิทธิภาพ
ข้อได้เปรียบของไซเจนี
Xygeni ผสานรวมคะแนน EPSS เข้ากับเครื่องมือจัดการช่องโหว่ ช่วยให้องค์กรจัดลำดับความสำคัญของช่องโหว่ที่มีโอกาสถูกโจมตีได้มากกว่าความรุนแรงตามทฤษฎี ระบบการให้คะแนนการทำนายการโจมตี (EPSS) นำเสนอวิธีการที่ขับเคลื่อนด้วยข้อมูลเพื่อมุ่งเน้นไปที่ช่องโหว่ที่มีแนวโน้มที่จะถูกโจมตีมากที่สุด ทำให้มั่นใจได้ว่าทีมรักษาความปลอดภัยจะแก้ไขภัยคุกคามในโลกแห่งความเป็นจริงก่อน
- ลดความเหนื่อยล้าจากการตื่นตัว โดยมุ่งเน้นเฉพาะช่องโหว่ที่มีความเสี่ยงสูงเท่านั้น คะแนน EPSS.
- แก้ไขความเสี่ยงที่สำคัญได้เร็วขึ้น โดยจัดลำดับความสำคัญตาม ความสามารถในการใช้ประโยชน์ แทนที่จะพิจารณาแค่ความรุนแรงเพียงอย่างเดียว
- ใช้ทรัพยากรอย่างชาญฉลาด โดยที่อยู่ ภัยคุกคามที่ร้ายแรงที่สุดก่อน.
ยกระดับการจัดการช่องโหว่ของคุณไปอีกขั้น ติดต่อ Xygeni ได้เลยวันนี้ เพื่อเรียนรู้ว่าคะแนน EPSS สามารถช่วยให้คุณก้าวล้ำหน้าผู้โจมตีและแก้ไขช่องโหว่ที่ถูกต้องได้รวดเร็วยิ่งขึ้นได้อย่างไร

