






ระบบการให้คะแนนการทำนายการโจมตี (EPSS) กำลังเปลี่ยนแปลงวิธีการที่ทีมรักษาความปลอดภัยสมัยใหม่รับมือกับภัยคุกคาม ในการอภิปรายที่กำลังเพิ่มมากขึ้นเกี่ยวกับเรื่องนี้ cvss เทียบกับ epssการเปลี่ยนแปลงนั้นชัดเจน ในขณะที่ CVSS เน้นความรุนแรง EPSS จะให้ความสำคัญกับความสามารถในการใช้ประโยชน์ในโลกแห่งความเป็นจริง ความแตกต่างนี้มีความสำคัญ เพราะแทนที่จะตอบสนองต่อปัญหาที่มีความรุนแรงสูงทุกปัญหา ทีมงานสามารถมุ่งเน้นไปที่สิ่งที่ผู้โจมตีใช้จริงได้ การใช้ระบบการให้คะแนน EPSS ช่วยให้องค์กรต่างๆ ปรับปรุงวิธีการจัดการช่องโหว่และแก้ไขช่องโหว่ที่ก่อให้เกิดความเสี่ยงอย่างแท้จริง
ทุกปีมากกว่า มีการค้นพบช่องโหว่ CVE ใหม่ 20,000 รายการในแต่ละปี. เป็นที่เข้าใจได้ว่า การติดตามทุกอย่างให้ทันนั้นเป็นเรื่องยาก ทีมงานหลายทีมจึงหมดแรงไปกับการใช้เวลาหลายชั่วโมงตรวจสอบปัญหาที่อาจไม่นำไปสู่การโจมตีจริง ๆ ส่งผลให้เสียเวลา ตอบสนองช้า และมีรายการงานที่ดูเหมือนจะไม่มีวันเสร็จเพิ่มขึ้นเรื่อย ๆ
นั่นคือที่ EPS เทียบกับ CVSS สร้างผลกระทบอย่างแท้จริง EPSS เปลี่ยนจุดสนใจจากสิ่งที่เป็นอยู่ อาจ มีความเสี่ยงต่ออะไร มีโอกาส จะได้รับการกำหนดเป้าหมายในเร็วๆ นี้ ส่งผลให้ทีมสามารถดำเนินการได้เร็วขึ้น ลดงานที่ไม่จำเป็น และใช้เวลาไปกับการแก้ไขปัญหาที่สำคัญอย่างแท้จริง
แนวคิดหลัก
CVSS คืออะไร?
ระบบการให้คะแนนช่องโหว่ทั่วไป (CVSS) standardCVSS ช่วยจัดระดับความรุนแรงของช่องโหว่ ทำให้ทีมรักษาความปลอดภัยทางไซเบอร์สามารถประเมินความเสี่ยงได้อย่างชัดเจนและมีประสิทธิภาพ การรู้จัก CVSS ช่วยให้ผู้มีส่วนได้ส่วนเสียเข้าใจผลกระทบของช่องโหว่ ซึ่งจะช่วยปรับปรุงแนวทางการรักษาความปลอดภัยให้ดียิ่งขึ้น
EPSS คืออะไร?
EPSS ทำนายโอกาสที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่ภายใน 30 วันข้างหน้า คะแนนจะอัปเดตทุกวัน ช่วยให้องค์กรต่างๆ สามารถมุ่งเน้นไปที่ช่องโหว่ที่มีความเสี่ยงสูงสุด คะแนนมีตั้งแต่ 0 ถึง 1 โดยคะแนนที่สูงกว่าแสดงถึงโอกาสในการถูกโจมตีที่มากขึ้น
EPSS เทียบกับ CVSS: ความแตกต่างที่สำคัญ
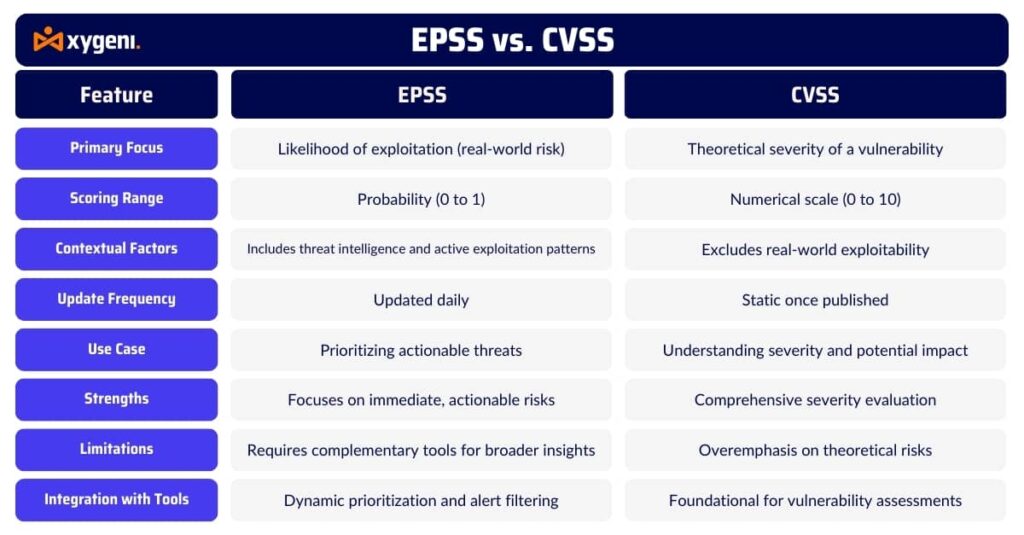
เมื่อเปรียบเทียบ CVSS กับ EPS ความแตกต่างอยู่ที่... แต่ละคะแนนบอกอะไรคุณบ้าง:
CVSS มุ่งเน้นไปที่ ความรุนแรงที่อาจเกิดขึ้น เกี่ยวกับจุดอ่อน—มันสร้างความเสียหายได้มากเพียงใด ได้ เป็น
กำไรต่อหุ้น ทำนาย โอกาสที่จะถูกเอารัดเอาเปรียบ ในโลกแห่งความเป็นจริง—โอกาสที่จะเกิดขึ้นมีมากน้อยแค่ไหน จะ ตกเป็นเป้าหมาย
แม้ว่า CVSS จะพิจารณาถึงความซับซ้อนของการโจมตี การโต้ตอบของผู้ใช้ และผลกระทบ แต่ก็ไม่ได้คำนึงถึงว่าผู้โจมตีใช้งานช่องโหว่นั้นอย่างจริงจังหรือไม่ EPSS จึงเข้ามาเติมเต็มช่องว่างนี้โดยคำนึงถึงข้อมูลทางด้านภัยคุกคาม ความพร้อมใช้งานของโค้ดโจมตี และรูปแบบการโจมตี
ตามที่ การวิจัย EPSSน้อยกว่า 2% ของช่องโหว่ที่ทราบแล้วมีคะแนน EPSS สูง ในทางตรงกันข้าม ปัญหา CVSS ที่สำคัญหลายอย่างยังไม่ถูกโจมตีโดยอาชญากรไซเบอร์ นี่แสดงให้เห็นว่า ช่องโหว่ของคะแนน EPSS ช่วยกรองสิ่งรบกวน ทำให้ทีมสามารถมุ่งเน้นไปที่ภัยคุกคามที่น่าเชื่อถือและเกิดขึ้นในปัจจุบันได้
EPSS และ CVSS สามารถทำงานร่วมกันได้หรือไม่?
แน่นอน และพวกเขาก็ควรทำเช่นนั้น
EPSS และ CVSS ต่างส่งเสริมซึ่งกันและกันในกลยุทธ์การจัดการช่องโหว่ที่สมดุล:
ใช้ CVSS ในการประเมิน แย่แค่ไหน ช่องโหว่อาจเป็นได้
ใช้ กำไรต่อหุ้น ในการประเมิน เป็นไปได้แค่ไหน มันจะต้องถูกนำไปใช้ประโยชน์
แนวทางแบบสองชั้นนี้ช่วยให้การคัดกรองผู้ป่วยมีประสิทธิภาพมากขึ้น ตัวอย่างเช่น:
ช่องโหว่ที่มี ค่า CVSS สูง + ค่า EPSS สูง → แก้ไขทันที
ค่า CVSS สูง + ค่า EPSS ต่ำ → ติดตามอย่างใกล้ชิด แต่ลดความสำคัญลง
ค่า CVSS ต่ำ + ค่า EPSS สูง → ตรวจสอบเพิ่มเติม; ผู้โจมตีอาจใช้ช่องโหว่นี้ร่วมกับช่องโหว่อื่นๆ
ดังนั้น ทีมที่เปรียบเทียบ EPSS กับ CVSS แบบเคียงข้างกัน จะได้เห็นภาพที่ชัดเจนขึ้นว่าควรแก้ไขอะไร และเมื่อใด
การจัดลำดับความสำคัญในโลกแห่งความเป็นจริงด้วย EPSS
เพื่อเป็นตัวอย่าง ลองนึกภาพว่าระบบของคุณตรวจพบช่องโหว่ CVE สองรายการ:
CVE-2024-99999
CVSS: 9.8 (วิกฤต)
EPSS: 0.03 (ความเสี่ยงต่อการโจมตีต่ำ)CVE-2024-12345
CVSS: 6.1 (ปานกลาง)
EPSS: 0.86 (มีโอกาสสูงที่จะถูกเอารัดเอาเปรียบ)
คุณควรแก้ไขปัญหาใดก่อน? ขั้นตอนการทำงานแบบดั้งเดิมส่วนใหญ่จะให้ความสำคัญกับการแก้ไขช่องโหว่ CVSS ที่ร้ายแรงก่อน แต่ EPSS กลับพลิกสถานการณ์นั้น—คุณดำเนินการตามสิ่งที่ถูกเอารัดเอาเปรียบอย่างแท้จริงไม่ใช่แค่ว่าอะไร ได้ อาจเป็นอันตรายได้
การเปลี่ยนแปลงนี้ช่วยให้ทีมต่างๆ สามารถ ลดผลบวกปลอมช่วยประหยัดเวลาและเพิ่มความเร็วในการแก้ไขปัญหา
เหตุใดการจัดการช่องโหว่ของคะแนน EPSS จึงเป็นตัวเปลี่ยนเกม
EPSS ไม่ได้มีดีแค่เพียงการอัปเดตแพทช์ที่ชาญฉลาดกว่าเท่านั้น แต่ยังช่วยให้สามารถรักษาความปลอดภัยในระดับที่กว้างขวางได้อีกด้วย:
การให้คะแนนแบบไดนามิกEPSS อัปเดตข้อมูลทุกวัน เพื่อสะท้อนถึงข้อมูลข่าวกรองด้านการโจมตีล่าสุด
scalability: สามารถใช้งานได้กับช่องโหว่นับพันรายการ ช่วยให้ทีมสามารถจัดการปัญหาได้เร็วขึ้น
วัตถุประสงค์EPSS สร้างขึ้นจากข้อมูลสาธารณะและแบบจำลองแบบเปิด จึงสามารถตรวจสอบได้และมีความโปร่งใส
ผลกระทบเชิงนโยบายตามที่ได้กล่าวไว้โดย FIRST.orgEPSS กำลังมีอิทธิพลต่อแนวนโยบายการแก้ไขปัญหาระดับชาติอยู่แล้ว (เช่น DHS BOD 19-02)
นอกจากนี้ การจัดการช่องโหว่ด้วยคะแนน EPSS ยังช่วยให้ผู้ป้องกันมุ่งเน้นความพยายามไปยังจุดที่สำคัญที่สุด นั่นคือภัยคุกคามที่ก่อให้เกิดอันตรายอย่างแท้จริง
อยากก้าวข้ามการให้คะแนนและเริ่มแก้ไขปัญหาที่ถูกต้องใช่ไหม?
ดูคู่มือฉบับเต็มของเราเกี่ยวกับวิธีการจัดลำดับความสำคัญและแก้ไขช่องโหว่ได้อย่างมีประสิทธิภาพ เรียนรู้วิธีเปลี่ยนข้อมูลเชิงลึกให้เป็นการลงมือปฏิบัติได้เร็วขึ้น
EPSS กับ CVSS ไม่ใช่การเลือกอย่างใดอย่างหนึ่ง แต่การใช้ร่วมกันจะดีกว่า
At ไซเกนีเราเชื่อว่า CVSS กับ EPSS ไม่ใช่การต่อสู้ แต่เป็นการร่วมมือกัน ระบบการให้คะแนนทั้งสองมีบทบาทที่แตกต่างกัน แต่มีคุณค่าเท่าเทียมกันในการจัดการช่องโหว่ นั่นคือเหตุผลที่ Xygeni ใช้ EPSS และ CVSS ร่วมกันเพื่อสร้างแบบจำลองการจัดลำดับความสำคัญที่สมบูรณ์และคำนึงถึงบริบท ซึ่งใช้งานได้จริง รวดเร็ว และมีประสิทธิภาพ
สำหรับช่องโหว่ทุกจุด Xygeni จะแสดงให้เห็นดังนี้:
ความรุนแรงของ CVSS เพื่อทำความเข้าใจผลกระทบที่อาจเกิดขึ้น
คะแนน EPSS เพื่อประเมินความเป็นไปได้ของการถูกเอารัดเอาเปรียบ
การวิเคราะห์การเข้าถึง เพื่อตรวจสอบว่าโค้ดที่มีช่องโหว่นั้นทำงานได้จริงหรือไม่
ข้อมูลตามบริบท เช่น ความอ่อนไหวของสินทรัพย์และความเกี่ยวข้องทางธุรกิจ
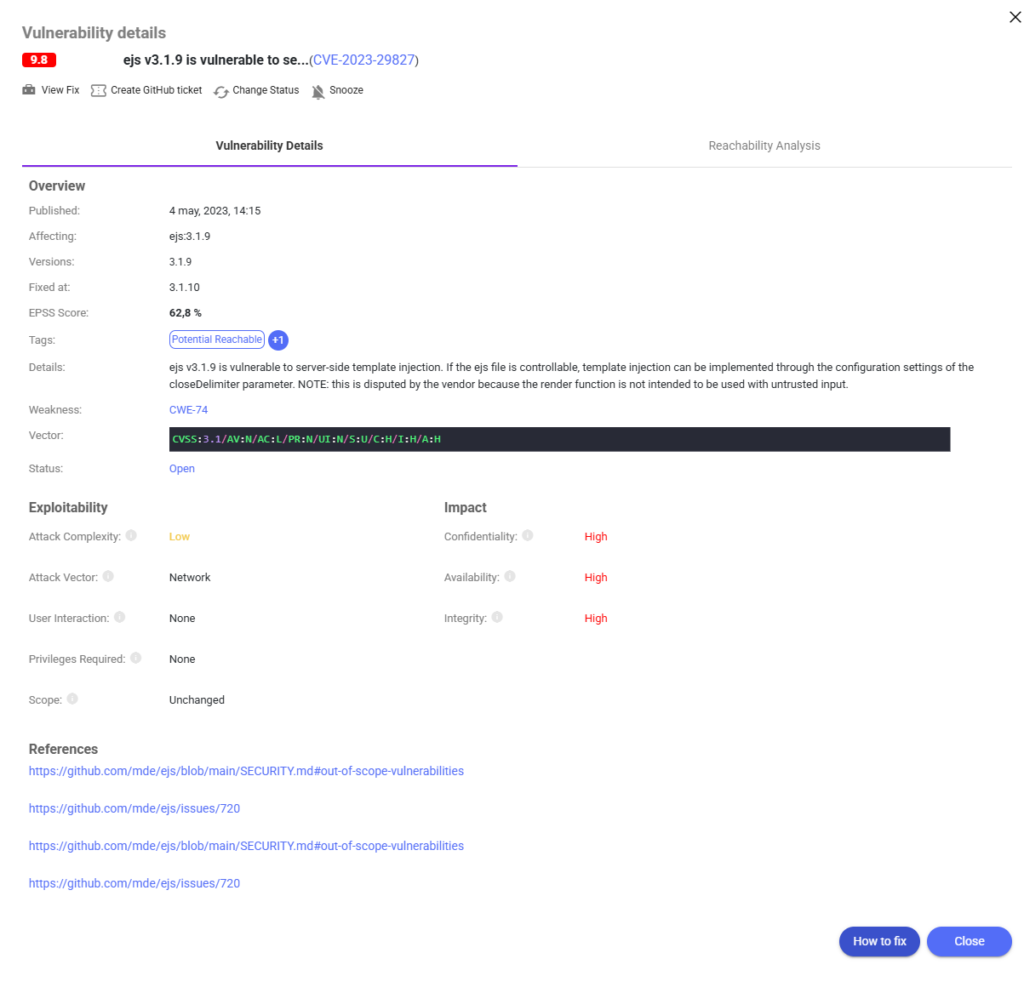
ลองมาดูสิ CVE-2023-29827 ตัวอย่างเช่น นี่คือปัญหาการแทรกเทมเพลตฝั่งเซิร์ฟเวอร์ที่ส่งผลกระทบ ejs v3.1.9ถ้าดูจากเอกสารแล้ว มันมี... คะแนน CVSS 9.8ซึ่งบ่งชี้ถึงความรุนแรงขั้นวิกฤต แต่ด้วย คะแนน EPSS 62.8%นอกจากนี้ ยังมีความเป็นไปได้สูงที่จะถูกนำไปใช้ในทางที่ผิดในเร็วๆ นี้
Xygeni แสดงข้อมูลทั้งหมดนี้ในที่เดียว ได้แก่ ระดับความรุนแรง ความสามารถในการใช้ประโยชน์, ความสามารถในการเข้าถึง, จุดอ่อนของ CWE และสถานะของเวอร์ชัน—เพื่อให้ทีมสามารถเห็นได้ทันทีว่าทำไมจึงมีความสำคัญและควรดำเนินการต่อไปอย่างไร
แทนที่จะตอบสนองต่อช่องโหว่ CVSS 9.8 ทุกช่องโหว่แพลตฟอร์มของ Xygeni แสดงให้เห็นว่า:
สามารถเข้าถึงได้ในโค้ดของคุณ
มีศักยภาพในการใช้ประโยชน์สูงในธรรมชาติ
มันส่งผลกระทบต่อสินทรัพย์ที่สำคัญต่อธุรกิจ
การมองเห็นภาพรวมแบบหลายระดับนี้ช่วยลดความเหนื่อยล้าจากการแจ้งเตือน ลดความพยายามที่สูญเปล่า และชี้นำการแก้ไขไปยังความเสี่ยงที่สำคัญอย่างแท้จริง
เมื่อนำคะแนน EPSS มาผนวกรวมกับความรุนแรงของ CVSS และบริบทขณะใช้งาน การจัดลำดับความสำคัญกลายเป็นการดำเนินการเชิงรุก ไม่ใช่เชิงรับXygeni เปลี่ยนเสียงรบกวนให้เป็นข้อมูลเชิงลึก ชี้นำด้านความปลอดภัยcisมอบความชัดเจนที่ทีม DevSecOps ต้องการเพื่อให้เคลื่อนไหวได้อย่างรวดเร็วและปลอดภัย

