






ความเสี่ยงที่เพิ่มขึ้นของช่องโหว่ที่สามารถถูกโจมตีได้
ภัยคุกคามทางไซเบอร์เปลี่ยนแปลงไปอย่างรวดเร็วกว่าที่เคยเป็นมา โดยช่องโหว่ด้านความปลอดภัยแบบ Zero-day กลายเป็นข้อกังวลหลักสำหรับองค์กรต่างๆ การทำความเข้าใจเรื่องนี้ ช่องโหว่ในระบบรักษาความปลอดภัยคืออะไร? เป็นสิ่งสำคัญอย่างยิ่ง เนื่องจากผู้โจมตีใช้ตัวชี้วัดความสามารถในการใช้ประโยชน์ (exploitability metrics) มากขึ้นเรื่อยๆ เพื่อกำหนดเป้าหมายช่องโหว่ที่มีความเสี่ยงสูงก่อนที่จะมีการแก้ไข
กรณีศึกษาที่เกิดขึ้นจริงเมื่อเร็ว ๆ นี้ ชี้ให้เห็นว่าการโจมตีเหล่านี้อันตรายเพียงใด ยกตัวอย่างเช่น ช่องโหว่ Zero-day ของ VMware รายงานจาก Dark Reading แสดงให้เห็นว่าผู้โจมตีสามารถใช้ประโยชน์จากจุดอ่อนที่ไม่เป็นที่รู้จักเพื่อเจาะระบบได้อย่างไร
ทีมรักษาความปลอดภัยมีภาระงานล้นมือจากการแจ้งเตือนต่างๆ แต่หากปราศจาก... กลยุทธ์การจัดลำดับความสำคัญที่ถูกต้องพวกเขามีความเสี่ยงที่จะปล่อยให้จุดอ่อนที่สำคัญปรากฏออกมา
ความท้าทายคืออะไร? ไม่ใช่ทุกช่องโหว่ที่จะถูกนำไปใช้ประโยชน์ ดังนั้นองค์กรจะมุ่งเน้นไปที่ช่องโหว่ที่สำคัญอย่างแท้จริงได้อย่างไร?
การโจมตีช่องโหว่ (Exploit) ในด้านความปลอดภัยคืออะไร?
การโจมตีโดยใช้ช่องโหว่ (Exploit) ในด้านความปลอดภัยคืออะไร? กล่าวโดยง่าย การโจมตีโดยใช้ช่องโหว่ คือการโจมตีที่ใช้ประโยชน์จากจุดอ่อนในซอฟต์แวร์ ฮาร์ดแวร์ หรือระบบรักษาความปลอดภัย โครงสร้างพื้นฐานกล่าวโดยสรุป เมื่อผู้โจมตีหาทางเข้ามาได้แล้ว พวกเขาสามารถขโมยข้อมูล รันโค้ดที่เป็นอันตราย หรือเข้าควบคุมระบบได้
ประเภทการโจมตีทั่วไป
- ช่องโหว่ความปลอดภัยแบบ Zero-Day – ผู้โจมตีค้นพบและใช้ประโยชน์จากช่องโหว่ก่อนที่ผู้ผลิตจะออกแพทช์แก้ไข ด้วยเหตุนี้ ช่องโหว่เหล่านี้จึงมีมูลค่าสูงในดาร์กเว็บและมักถูกนำไปใช้ในการจารกรรมทางไซเบอร์
- การดำเนินการโค้ดจากระยะไกล (อาร์ซีอี) – เปิดโอกาสให้ผู้โจมตีสามารถรันโค้ดจากระยะไกล ซึ่งมักนำไปสู่การเข้าควบคุมระบบโดยสมบูรณ์
- การเลื่อนระดับสิทธิ์ – ใช้ประโยชน์จากช่องโหว่ในการควบคุมการเข้าถึงเพื่อเข้าถึงสิทธิ์ระดับผู้ดูแลระบบหรือสิทธิ์ระดับราก
- หน่วยความจำเสียหาย – เทคนิคต่างๆ เช่น บัฟเฟอร์โอเวอร์โฟลว์ เปิดโอกาสให้ผู้โจมตีแทรกและรันโค้ดที่เป็นอันตรายได้
จากประเด็นเหล่านี้ ชุดเครื่องมือโจมตีอัตโนมัติและการโจมตีจากรัฐต่าง ๆ ยังคงเพิ่มขึ้นอย่างต่อเนื่อง ดังนั้น ทีมงานจึงต้องหยุดพึ่งพาการแก้ไขช่องโหว่แบบเชิงรับ และหันมาจัดการช่องโหว่ด้วยกลยุทธ์เชิงรุกแทน
ตัวชี้วัดความเสี่ยง: วิธีจัดลำดับความสำคัญของภัยคุกคามที่สำคัญ
ไม่ใช่ว่าทุกช่องโหว่จะนำไปสู่การโจมตี บางช่องโหว่อาจไม่ได้ถูกโจมตี ในขณะที่บางช่องโหว่กลับกลายเป็นเป้าหมายสำคัญ นั่นเป็นเหตุผลที่ทีมรักษาความปลอดภัยต้องการตัวชี้วัดความสามารถในการถูกโจมตีเพื่อประเมินภัยคุกคามที่แท้จริง การทำความเข้าใจเรื่องนี้ ช่องโหว่ในระบบรักษาความปลอดภัยคืออะไร? ช่วยให้ทีมระบุได้ว่าช่องโหว่ใดมีแนวโน้มที่จะถูกนำไปใช้ในการโจมตีมากกว่ากัน
EPSS (Exploit Prediction Scoring System): วิธีการจัดอันดับความเสี่ยงที่ชาญฉลาดกว่าเดิม
คะแนน EPSS ทำนายโอกาสที่... ช่องโหว่จะถูกใช้ประโยชน์ ภายใน 30 วัน ต่างจาก CVSS ที่วัดเฉพาะความรุนแรง EPSS มุ่งเน้นไปที่ความเสี่ยงจากการโจมตีในโลกแห่งความเป็นจริง
เหตุใด EPSS จึงช่วยให้ทีมรักษาความปลอดภัยทำงานได้เร็วขึ้น
- การจัดลำดับความสำคัญโดยใช้ข้อมูลเป็นหลัก – เน้นที่ช่องโหว่ที่มีการโจมตีเกิดขึ้นจริง ไม่ใช่แค่ความเสี่ยงเชิงทฤษฎี
- ลดความเหนื่อยล้าจากการตื่นตัว – ช่วยให้ทีมหยุดไล่ตามสัญญาณเตือนภัยที่ผิดพลาด และหันมามุ่งเน้นไปที่ภัยคุกคามที่แท้จริงแทน
- ปรับปรุงการจัดการแพทช์ – จัดลำดับความสำคัญของการแก้ไขตามความเสี่ยงที่อาจเกิดขึ้นจริง ซึ่งช่วยลดพื้นที่เสี่ยงต่อการโจมตีได้รวดเร็วยิ่งขึ้น
ตัวอย่างเช่น กำไรต่อหุ้น คะแนน 0.9 หมายความว่ามีโอกาสถูกเอารัดเอาเปรียบถึง 90% ซึ่งจำเป็นต้องดำเนินการอย่างเร่งด่วน ในขณะที่คะแนน 0.01 บ่งชี้ว่ามีความเสี่ยงต่ำและสามารถรอได้
เรียนรู้เพิ่มเติมเกี่ยวกับ EPSS และการจัดการช่องโหว่
คะแนน EPSS ช่วยให้ทีมรักษาความปลอดภัยจัดการกับช่องโหว่ที่มีความเสี่ยงสูงได้ก่อน เรียนรู้วิธีการก้าวล้ำหน้าการโจมตีต่างๆ
วิธีลดความเสี่ยงจากช่องโหว่ที่อาจถูกโจมตี
ระบบข่าวกรองภัยคุกคามเชิงรุกและระบบเตือนภัยล่วงหน้า
- ตั้งค่าระบบตรวจสอบภัยคุกคามแบบเรียลไทม์เพื่อตรวจจับช่องโหว่ด้านความปลอดภัยแบบ Zero-day ก่อนที่จะแพร่กระจาย
- ใช้ระบบเตือนภัยล่วงหน้าเพื่อบล็อกการพึ่งพาซอฟต์แวร์โอเพนซอร์สที่เป็นอันตราย ก่อนที่ผู้โจมตีจะนำไปใช้
การสแกนความปลอดภัยอัตโนมัติ & SCA
- วิ่ง การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA) เพื่อติดตามตรวจสอบช่องโหว่ในส่วนประกอบโอเพนซอร์สอย่างต่อเนื่อง
- ใช้การวิเคราะห์การเข้าถึงเพื่อตรวจสอบว่าช่องโหว่นั้นสามารถใช้ประโยชน์ได้จริงในสภาพแวดล้อมของคุณหรือไม่
CI/CD Pipeline Security และการป้องกันขณะทำงาน
- ปลอดภัย CI/CD pipelineเพื่อป้องกันไม่ให้โค้ดที่มีความเสี่ยงเข้าสู่ระบบการผลิต
- ใช้ Application Security Posture Management (ASPMเพื่อตรวจสอบความเสี่ยงตลอดวงจรการพัฒนาทั้งหมดของคุณ
การจัดลำดับความสำคัญตามช่องโหว่และการสร้างแพทช์อัตโนมัติ
- นำคะแนน EPSS มาผสานกับข้อมูลผลกระทบทางธุรกิจเพื่อแก้ไขช่องโหว่ที่มีความเสี่ยงสูงก่อนเป็นอันดับแรก
- ใช้การแก้ไขอัตโนมัติเพื่อติดตั้งแพทช์ได้เร็วขึ้นโดยไม่ทำให้การพัฒนาช้าลง
Xygeni ลดความเสี่ยงจากช่องโหว่ความปลอดภัย Zero-Day ได้อย่างไร
เนื่องจากช่องโหว่ด้านความปลอดภัยแบบ Zero-day ปรากฏขึ้นโดยไม่มีสัญญาณเตือนล่วงหน้า องค์กรต่างๆ จึงจำเป็นต้องมีระบบป้องกันแบบเรียลไทม์ ด้วยเหตุนี้ ของไซเกนี โซลูชันด้านความปลอดภัยนำเสนอแนวทางแบบบูรณาการเพื่อตรวจจับ จัดลำดับความสำคัญ และหยุดยั้งการโจมตี ก่อนที่จะก่อให้เกิดความเสียหาย
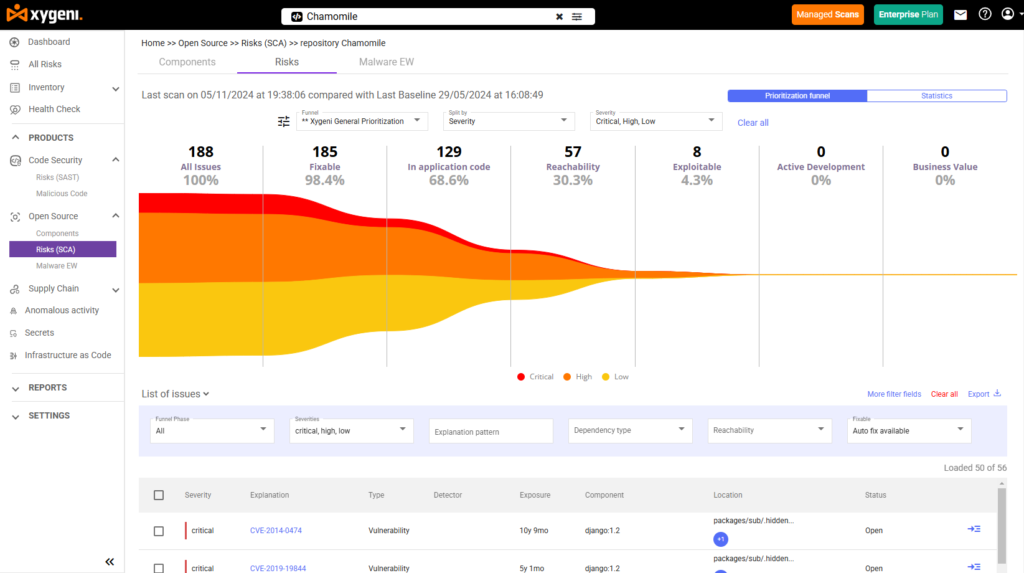
1. การจัดลำดับความสำคัญโดยพิจารณาจากโอกาสในการใช้ประโยชน์ด้วย Dynamic Funnels
ทีมรักษาความปลอดภัยต้องเผชิญกับการแจ้งเตือนนับไม่ถ้วน แต่ไม่ใช่ว่าช่องโหว่ทั้งหมดจะอันตรายเท่ากัน นั่นคือเหตุผลที่ Prioritization Funnels ของ Xygeni ก้าวข้ามการจัดอันดับความรุนแรงขั้นพื้นฐาน (CVSSโดยพิจารณาจาก:
- ความเสี่ยงต่อการถูกโจมตี (คะแนน EPSS) – จัดลำดับความสำคัญของช่องโหว่โดยพิจารณาจากความเป็นไปได้ที่จะถูกโจมตีในโลกแห่งความเป็นจริงภายใน 30 วันข้างหน้า
- การวิเคราะห์การเข้าถึง – ตรวจสอบว่ามีช่องโหว่ในเส้นทางการโจมตีที่สามารถเข้าถึงได้ในซอฟต์แวร์ของคุณหรือไม่
- บริบททางธุรกิจ – คัดกรองช่องโหว่โดยพิจารณาจากผลกระทบที่อาจเกิดขึ้นกับแอปพลิเคชันที่สำคัญ
2. ระบบข่าวกรองภัยคุกคามแบบเรียลไทม์และระบบเตือนภัยล่วงหน้า
โซลูชันด้านความปลอดภัยแบบดั้งเดิมอาศัยช่องโหว่ที่ทราบอยู่แล้ว ในขณะที่ Xygeni ให้การตรวจสอบแบบเรียลไทม์
- สแกนหาแพ็กเกจที่ติดมัลแวร์ใหม่ๆ ในแหล่งเก็บซอฟต์แวร์สาธารณะ ก่อนที่ผู้โจมตีจะนำไปใช้
- ป้องกันการติดตั้งไฟล์ที่เป็นอันตรายก่อนที่จะแทรกซึมเข้าสู่ห่วงโซ่อุปทานซอฟต์แวร์ของคุณ
- ให้ข้อมูลการแจ้งเตือนแบบเรียลไทม์เกี่ยวกับช่องโหว่และการโจมตีที่เกิดขึ้นใหม่
ตัวอย่างเช่น หากช่องโหว่ Zero-day ในไลบรารีโอเพนซอร์สถูกนำไปใช้เป็นอาวุธ Xygeni จะแจ้งเตือนทีมของคุณทันทีและให้ขั้นตอนการแก้ไขโดยไม่ต้องรอการอัปเดต CVE
3. การวิเคราะห์องค์ประกอบซอฟต์แวร์ขั้นสูง (SCA) เพื่อการปกป้องห่วงโซ่อุปทาน
ช่องโหว่ Zero-day มักมุ่งเป้าไปที่ส่วนประกอบโอเพนซอร์สที่ยังไม่ได้อัปเดตแพทช์ ของไซเกนี SCA ทางออก:
- สแกนซอฟต์แวร์ของคุณเพื่อหาจุดอ่อนของส่วนประกอบต่างๆ
- ตรวจจับแพ็กเกจโอเพนซอร์สที่ถูกบุกรุกก่อนที่จะถูกนำไปใช้งานจริง
- ระบุส่วนประกอบที่ล้าสมัยซึ่งจำเป็นต้องแก้ไขล่วงหน้า
4. CI/CD Pipeline Security: หยุดยั้งการโจมตีช่องโหว่ก่อนการใช้งานจริง
ไซเจนี:
- สแกน CI/CD pipelines สำหรับการตั้งค่าความปลอดภัยที่ไม่ถูกต้อง
- บังคับใช้มาตรการรักษาความปลอดภัยเพื่อป้องกันการเปลี่ยนแปลงที่เป็นอันตรายหรือโค้ดที่มีความเสี่ยง
- ป้องกันช่องโหว่ที่มีความเสี่ยงสูงไม่ให้เข้าสู่ระบบการผลิตโดยการผสานรวมเข้ากับเวิร์กโฟลว์ DevOps
5. การแก้ไขปัญหาอัตโนมัติ: การแก้ไขช่องโหว่ก่อนที่จะแพร่กระจาย
ระบบแก้ไขปัญหาอัตโนมัติของ Xygeni:
- แนะนำแพทช์ที่ปลอดภัยที่สุดหรือเวอร์ชันแพ็กเกจทางเลือกอื่น
- สร้างระบบอัตโนมัติ pull requests เพื่อแก้ไขโค้ดส่วนที่ได้รับผลกระทบ
- ผสานการทำงานกับระบบจัดการปัญหา (Jira, GitHub Issues) เพื่อการจัดการช่องโหว่ที่เป็นระบบ
อนาคตของการจัดการการแสวงหาประโยชน์
เมื่อภัยคุกคามทางไซเบอร์เพิ่มมากขึ้น ทีมรักษาความปลอดภัยต้องก้าวข้ามการจัดการช่องโหว่แบบเดิมๆ ผู้โจมตีไม่ได้รอการแก้ไขช่องโหว่ พวกเขากำลังโจมตีก่อน ด้วยเหตุนี้ องค์กรต่างๆ จึงต้องการแนวทางที่ชาญฉลาดและรวดเร็วกว่าในการบล็อกการโจมตี ก่อนที่จะก่อให้เกิดความเสียหาย
อะไรกำลังเปลี่ยนแปลงในการจัดการช่องโหว่?
ระบบรักษาความปลอดภัยกำลังเปลี่ยนจาก ปฏิกิริยาต่อการทำนายแทนที่จะปฏิบัติต่อช่องโหว่ทั้งหมดเหมือนกัน ทีมงานต้องพิจารณาอย่างรอบคอบมากขึ้น มุ่งเน้นที่ความเสี่ยงในโลกแห่งความเป็นจริงในขณะเดียวกัน ระบบรักษาความปลอดภัยแบบใช้คนควบคุมก็ไม่สามารถตามทันได้ การโจมตีอัตโนมัติทำให้ การป้องกันแบบเรียลไทม์ที่รวดเร็ว สำคัญ
แนวโน้มสำคัญที่ขับเคลื่อนอนาคตของการจัดการความสามารถในการใช้ประโยชน์
การจัดลำดับความสำคัญตามความเสี่ยงกลายเป็นเรื่องปกติ – ทีมต่างๆ กำลังก้าวข้ามการใช้คะแนน CVSS และหันมาให้ความสำคัญกับ EPSS (Exploit Prediction Scoring System) และการวิเคราะห์การเข้าถึง เพื่อแก้ไขช่องโหว่ที่มีแนวโน้มที่จะถูกโจมตีมากที่สุด
ข่าวกรองภัยคุกคามแบบเรียลไทม์ – การรอการอัปเดต CVE เป็นสัปดาห์หรือเป็นเดือนนั้นไม่ใช่ทางเลือกอีกต่อไปแล้ว องค์กรต่างๆ จำเป็นต้องสแกนอย่างต่อเนื่องเพื่อตรวจจับช่องโหว่ด้านความปลอดภัยแบบ Zero-day ทันทีที่ช่องโหว่เหล่านั้นปรากฏขึ้น
การจัดการแพตช์อัตโนมัติ – หากเรื่องความปลอดภัยเป็นอุปสรรคต่อการพัฒนา ก็จะไม่ได้รับการยอมรับ บริษัทต่างๆ กำลังลงทุนในระบบแก้ไขปัญหาอัตโนมัติเพื่อแก้ไขช่องโหว่ที่มีความเสี่ยงสูงโดยไม่ล่าช้า
แข็งแรง CI/CD Pipeline Security – ผู้โจมตีมุ่งเป้าไปที่ห่วงโซ่อุปทานซอฟต์แวร์ ทีม DevOps ต้องผสานรวมระบบรักษาความปลอดภัยเข้าไปโดยตรง CI/CD pipelineเพื่อตรวจจับช่องโหว่ก่อนที่จะนำซอฟต์แวร์ไปใช้งานจริง
การวิเคราะห์องค์ประกอบซอฟต์แวร์ที่ชาญฉลาดกว่า (SCA) – ซอฟต์แวร์โอเพนซอร์สเป็นหัวใจสำคัญของการพัฒนาสมัยใหม่ แต่ก็มาพร้อมกับความเสี่ยงเช่นกัน โดยการใช้ซอฟต์แวร์โอเพนซอร์ส SCA ด้วยการวิเคราะห์การเข้าถึง ทีมงานจึงสามารถมุ่งเน้นเฉพาะช่องโหว่ที่สำคัญอย่างแท้จริงได้
อนาคตของระบบรักษาความปลอดภัยคือการทำงานเชิงรุก การใช้ระบบอัตโนมัติ และการมุ่งเน้นที่ความเสี่ยง ทีมที่ปรับตัวได้ในตอนนี้จะก้าวล้ำหน้าผู้โจมตีและป้องกันการโจมตีได้ก่อนที่จะเกิดขึ้น
สรุป: ควบคุมช่องโหว่ก่อนที่ผู้โจมตีจะทำได้
การรักษาความปลอดภัยไม่ได้เป็นเพียงแค่การค้นหาช่องโหว่อีกต่อไปแล้ว แต่เป็นการรู้ว่าช่องโหว่ใดมีความสำคัญอย่างแท้จริง ทุกวัน ทีมรักษาความปลอดภัยต้องเผชิญกับการแจ้งเตือนนับพัน แต่ไม่ใช่ทุกการแจ้งเตือนที่จะก่อให้เกิดภัยคุกคามที่แท้จริง นั่นเป็นเหตุผลที่การมุ่งเน้นไปที่ความสามารถในการใช้ประโยชน์จากช่องโหว่จึงมีความสำคัญอย่างยิ่ง
ทีมต่างๆ จะทำอย่างไรเพื่อรักษาความได้เปรียบ?
ทำความเข้าใจว่าการโจมตีช่องโหว่ในระบบรักษาความปลอดภัยหมายถึงอะไรกันแน่ - ช่องโหว่ในด้านความปลอดภัยคืออะไร? นี่ไม่ใช่แค่ข้อผิดพลาดของซอฟต์แวร์เท่านั้น แต่เป็นช่องทางที่ผู้โจมตีใช้เจาะระบบ ทีมงานควรพิจารณาให้มากกว่าแค่ความรุนแรง และให้ความสำคัญกับโอกาสที่ช่องโหว่นั้นจะถูกใช้ประโยชน์
หยุดยั้งช่องโหว่ด้านความปลอดภัยแบบ Zero-day ก่อนที่จะเกิดขึ้น – ด้วยการใช้ระบบเตือนภัยล่วงหน้า ข้อมูลข่าวกรองภัยคุกคามแบบเรียลไทม์ และการวิเคราะห์การเข้าถึง ทีมงานสามารถสกัดกั้นการโจมตีได้ก่อนที่จะเริ่มต้นขึ้น
ทำให้การรักษาความปลอดภัยเป็นเรื่องง่าย – หากระบบรักษาความปลอดภัยทำให้กระบวนการ DevOps ช้าลง ทีมงานก็จะไม่ใช้งาน การแก้ไขอัตโนมัติ CI/CD ระบบรักษาความปลอดภัยและการแก้ไขช่องโหว่ที่ง่าย ช่วยให้การพัฒนาเป็นไปอย่างรวดเร็ว ในขณะเดียวกันก็ยังคงปกป้องระบบได้
จัดลำดับความสำคัญตามความสามารถในการถูกโจมตี – ทีมรักษาความปลอดภัยไม่จำเป็นต้องแก้ไขช่องโหว่ทุกช่อง เพียงแค่แก้ไขช่องโหว่ที่ผู้โจมตีใช้โจมตีจริง ๆ ก็พอแล้ว
ทำไมต้อง Xygeni?
ที่ Xygeni เราให้ความสำคัญกับความปลอดภัยมากกว่าแค่การสแกนช่องโหว่ขั้นพื้นฐาน แพลตฟอร์มของเรา:
- วิเคราะห์ความเป็นไปได้ในการนำไปใช้ประโยชน์ในโลกแห่งความเป็นจริง ไม่ใช่แค่ความเสี่ยงเชิงทฤษฎี
- ระบบจะทำการแก้ไขข้อผิดพลาดโดยอัตโนมัติ เพื่อรักษาความปลอดภัยและประสิทธิภาพของการพัฒนาซอฟต์แวร์
- หยุดยั้งผู้โจมตีได้ก่อนที่จะเข้าถึงสภาพแวดล้อมการใช้งานจริง
ภัยคุกคามทางไซเบอร์จะไม่ลดลง แต่ด้วยวิธีการที่ถูกต้อง คุณสามารถก้าวล้ำหน้าได้
อยากรู้ไหมว่า Xygeni ช่วยคุณหยุดยั้งการโจมตีช่องโหว่ก่อนที่จะเกิดขึ้นได้อย่างไร?
ทดลองใช้ฟรีวันนี้!

