






โครงการพัฒนาซอฟต์แวร์สมัยใหม่พึ่งพาการออกแบบแบบโมดูลาร์และไลบรารีภายนอกเป็นอย่างมาก นั่นเป็นเหตุผลที่การทำความเข้าใจ Dependency Injection ใน Python เป็นสิ่งสำคัญ ไม่ใช่แค่เพื่อสถาปัตยกรรมที่สะอาดตา แต่ยังเพื่อการพัฒนาที่ปลอดภัยและปรับขนาดได้ด้วย ดังนั้น Dependency Injection ใน Python คืออะไรกันแน่? มันคือรูปแบบการออกแบบที่ส่วนประกอบต่างๆ เช่น บริการ ไคลเอนต์ หรือตัวเชื่อมต่อ ถูกส่งผ่านเข้าไปในคลาสจากภายนอก แทนที่จะสร้างขึ้นภายในคลาสเอง เมื่อใช้งานอย่างถูกต้อง Dependency Injection ใน Python จะช่วยให้ควบคุมการพึ่งพาภายนอกได้ดีขึ้น ทำให้แอปพลิเคชันทดสอบได้ง่ายขึ้นและยากต่อการถูกโจมตี
Dependency Injection ใน Python คืออะไร?
การฉีดการพึ่งพา (Dependency injection - DI) เป็นรูปแบบการออกแบบซอฟต์แวร์ที่วัตถุต่างๆ ได้รับทรัพยากรที่จำเป็น เช่น บริการหรือไคลเอนต์ จากภายนอก แทนที่จะสร้างขึ้นภายใน
สิ่งนี้ส่งเสริม:
- การเชื่อมต่อที่ไม่แน่นหนาระหว่างส่วนประกอบต่างๆ
- การทดสอบทำได้ง่ายขึ้น (เช่น การจำลองการพึ่งพา)
- การกำหนดค่าและการนำกลับมาใช้ใหม่ที่ยืดหยุ่นยิ่งขึ้น
ตัวอย่าง:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
แทนที่จะกำหนดค่าไคลเอ็นต์ SMTP แบบตายตัว คุณสามารถส่งค่าไคลเอ็นต์นั้นเข้ามาได้ ซึ่งหมายความว่า:
- คุณสามารถทดสอบโดยใช้ไคลเอนต์ปลอมได้
- คุณสามารถเปลี่ยนรูปแบบการใช้งานได้ (เช่น แบบโลคอลหรือแบบคลาวด์)
- คุณสามารถควบคุมแหล่งที่มาของส่วนประกอบต่างๆ ได้
เหตุใดการใช้ Dependency Injection ใน Python จึงมีผลกระทบต่อความปลอดภัย
เมื่อคุณแทรกโค้ดหรือการตั้งค่าจากภายนอกเข้าไปในแอปพลิเคชันของคุณ คุณอาจเปิดช่องโหว่ด้านความปลอดภัยได้ การฉีดการพึ่งพาใน Python ช่วยให้จัดโครงสร้างซอฟต์แวร์ได้อย่างเป็นระเบียบ แต่หากขาดการควบคุมที่เหมาะสม อาจก่อให้เกิดความเสี่ยงร้ายแรงได้
หลายทีมใช้ การฉีดการพึ่งพาของ Python เพื่อเพิ่มความยืดหยุ่นและการทดสอบ แต่พวกเขามักมองข้ามด้านความปลอดภัย หากคุณไม่เข้าใจอย่างถ่องแท้ Dependency Injection ใน Python คืออะไร และผลกระทบต่อพฤติกรรมการทำงานของแอป คุณอาจเปิดเผยแอปของคุณต่อส่วนประกอบที่มีช่องโหว่หรือไม่น่าเชื่อถือโดยไม่ตั้งใจ
ผู้โจมตีมักใช้ประโยชน์จากจุดบอดนี้ การโจมตีความสับสนในการพึ่งพาพวกเขาเผยแพร่แพ็กเกจที่เป็นอันตรายไปยังที่เก็บสาธารณะโดยใช้ชื่อที่ตรงกับแพ็กเกจภายใน หากระบบสร้างของคุณไม่ตรวจสอบแหล่งที่มา อาจติดตั้งแพ็กเกจที่ไม่ถูกต้อง ทำให้ผู้โจมตีสามารถเข้าถึงสภาพแวดล้อมของคุณได้โดยตรง
การรั่วไหลของข้อมูลลับถือเป็นความเสี่ยงสำคัญอีกประการหนึ่ง ทีมงานบางครั้งอาจใส่คีย์ API ข้อมูลประจำตัว หรือโทเค็นผ่านตัวแปรสภาพแวดล้อมหรือไฟล์การกำหนดค่า หากไม่มีการสแกนหรือการตรวจสอบความถูกต้อง ข้อมูลลับเหล่านี้อาจถูกเปิดเผยในบันทึก ข้อมูลควบคุมเวอร์ชัน หรือที่อื่น ๆ CI/CD เวิร์กโฟลว์
ตัวอย่างในโลกแห่งความเป็นจริง: ความสับสนเรื่องการพึ่งพาอาศัยกัน
ในปี 2021 แฮกเกอร์เชิงจริยธรรมคนหนึ่งได้อัปโหลดแพ็กเกจไปยัง PyPI ซึ่งเลียนแบบชื่อภายในที่บริษัทเทคโนโลยีขนาดใหญ่ใช้ เนื่องจากบางกรณี สร้างระบบ โดยให้ความสำคัญกับแพ็กเกจสาธารณะมากกว่าแพ็กเกจส่วนตัว แพ็กเกจปลอมเหล่านี้ถูกติดตั้งและเรียกใช้งานภายในสภาพแวดล้อมขององค์กรที่น่าเชื่อถือ
การโจมตีครั้งนี้เน้นย้ำถึงความสำคัญของ การจัดหาแหล่งพึ่งพาที่ควบคุมได้ และตรวจสอบความถูกต้องของส่วนประกอบที่ถูกฉีดเข้าไปทั้งหมด รวมถึงค่าการกำหนดค่าที่ละเอียดอ่อนด้วย
เสริมสร้างความปลอดภัยของแอปของคุณอย่างต่อเนื่อง
Dependency injection เป็นเพียงชั้นหนึ่งของการป้องกันเท่านั้น ต้องการรักษาความปลอดภัยให้กับแอปพลิเคชันของคุณจากภัยคุกคามที่มากกว่านี้หรือไม่?
วิธีการรักษาความปลอดภัยการฉีดการพึ่งพา (Dependency Injection) ใน Python
ต่อไปนี้คือวิธีการจัดโครงสร้างเวิร์กโฟลว์ DI ที่ช่วยลดความเสี่ยงให้น้อยที่สุด
1. ติดตั้งเฉพาะส่วนประกอบที่เชื่อถือได้เท่านั้น
หลีกเลี่ยงการแทรกบริการหรือโมดูลจากแหล่งที่ไม่ได้รับการตรวจสอบ เช่น ข้อมูลที่ผู้ใช้ป้อน ตัวแปรสภาพแวดล้อม หรือตัวโหลดแบบไดนามิก คู่มือนี้ บทความจาก Python Dependency Injector อธิบายวิธีการจัดโครงสร้าง DI อย่างปลอดภัยโดยใช้แนวทางแบบคอนเทนเนอร์ที่ช่วยควบคุมได้
2. ความสัมพันธ์ระหว่างตัวล็อกและรหัส PIN
ใช้เครื่องมือเช่น pip-tools, pipenvหรือ poetry เพื่อกำหนดเวอร์ชันที่แน่นอนของไลบรารีที่เกี่ยวข้อง การล็อกไฟล์จะป้องกันไม่ให้ระบบของคุณไปดาวน์โหลดแพ็กเกจที่เป็นอันตรายหรือแพ็กเกจเวอร์ชันใหม่ที่มีช่องโหว่ที่ไม่รู้จักโดยไม่ตั้งใจ คุณสามารถเรียนรู้เพิ่มเติมเกี่ยวกับการจัดการไลบรารีและการควบคุมเวอร์ชันอย่างปลอดภัยได้ในเอกสาร Python นี้ วิกิพีเดีย ภาพรวมของรูปแบบ Dependency Injection
3. ใช้ Dependency Injection เพื่อรวมศูนย์การควบคุม
การฉีดส่วนประกอบที่จำเป็นจะช่วยให้คุณสามารถ:
- ตรวจสอบการใช้งานทั้งหมดในที่เดียว
- เปลี่ยนบริการที่มีความเสี่ยงมาใช้บรรจุภัณฑ์ที่ปลอดภัยแทน
- จำลองส่วนประกอบที่มีความเสี่ยงสำหรับขั้นตอนการทดสอบ/การตรวจสอบ
เครื่องมืออย่าง Xygeni ช่วยให้การใช้ Dependency Injection ใน Python ปลอดภัยยิ่งขึ้นได้อย่างไร
เมื่อคุณดำเนินการ การฉีดการพึ่งพาใน Pythonโดยเฉพาะในระบบแบบไดนามิกหรือระบบที่ใช้ปลั๊กอิน การนำแพ็กเกจที่ล้าสมัย มีช่องโหว่ หรือไม่น่าเชื่อถือเข้ามาโดยไม่ตั้งใจนั้นทำได้ง่ายขึ้น แม้แต่โครงสร้าง DI ที่สะอาดหมดจดก็อาจก่อให้เกิดความเสี่ยงด้านความปลอดภัยได้หากไม่มีการตรวจสอบอย่างเหมาะสม
ที่จะทำให้ การฉีดการพึ่งพาของ Python ด้วยการออกแบบที่ปลอดภัย คุณจึงจำเป็นต้องมองเห็นภาพรวมของห่วงโซ่อุปทานซอฟต์แวร์อย่างครบถ้วน นั่นคือเหตุผลที่เครื่องมืออย่างเครื่องวิเคราะห์ของ Xygeni กลายเป็นสิ่งจำเป็น
เครื่องวิเคราะห์ปิ๊ปของไซเกนี
สำหรับแอปพลิเคชัน Python เครื่องวิเคราะห์ปิ๊ปของไซเกนี ดึงกราฟความสัมพันธ์ทั้งหมดของคุณโดยใช้ pipgrip และวิเคราะห์:
- การพึ่งพาโดยตรงและการพึ่งพาโดยอ้อมทั้งหมด
- เวอร์ชัน ใบอนุญาต และข้อมูลเมตาของซอร์สโค้ด
- ช่องโหว่และโอกาสในการถูกโจมตี
ถึงแม้ว่า pipgrip หากไม่ได้ติดตั้งโปรแกรม Xygeni จะทำการวิเคราะห์ในสภาพแวดล้อมที่ปลอดภัยและแยกต่างหาก เพื่อให้ได้ผลลัพธ์ที่แม่นยำโดยไม่รบกวนขั้นตอนการทำงานของคุณ
ถ้าคุณจริงจังกับการทำความเข้าใจเรื่องนี้ Dependency Injection ใน Python คืออะไร จากทั้งมุมมองด้านการออกแบบและความปลอดภัย การผสาน DI เข้ากับการสแกนการพึ่งพาอย่างต่อเนื่องจะช่วยให้คุณระบุความเสี่ยงได้ก่อนที่จะเกิดขึ้นในสภาพแวดล้อมการใช้งานจริง
pipgrip --tree --json
เมื่อสแกนเสร็จแล้ว คุณสามารถ:
- ระบุแพ็กเกจที่มีความเสี่ยงซึ่งถูกแทรกเข้ามาผ่านทาง DI
- ดูว่าแต่ละส่วนประกอบถูกนำไปใช้ที่ไหนบ้าง
- บล็อกแพ็กเกจที่มีปัญหาใน CI/CD
ตัวอย่างการใช้งานจริง: DI พบกับการสแกนที่ปลอดภัย
สมมติว่าตัวจัดการปลั๊กอินของคุณโหลดโมดูลจากรีจิสทรีหรือไฟล์การกำหนดค่า:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
แม้ว่าการออกแบบนี้จะมีประสิทธิภาพ แต่ก็อาจก่อให้เกิดความเสี่ยงได้เช่นกัน โซลูชันอย่าง Xygeni สามารถช่วยลดความเสี่ยงนั้นได้โดย:
- คุณสแกนและตรวจสอบความถูกต้อง
external.unknown_pluginก่อนที่จะเข้าสู่กระบวนการผลิตจริง - คุณตรวจสอบใบอนุญาตเพื่อหลีกเลี่ยงปัญหาทางกฎหมายเกี่ยวกับ GPL/AGPL
- คุณใช้คะแนน EPSS เพื่อจัดลำดับความสำคัญของภัยคุกคามที่แท้จริง
ระบบนิเวศที่ได้รับการสนับสนุน
Xygeni ครอบคลุมมากกว่าแค่ Python หากคุณกำลังสร้างไมโครเซอร์วิสที่ใช้เทคโนโลยีหลากหลาย มันจะวิเคราะห์สิ่งต่อไปนี้:
| ระบบนิเวศ (Ecosystem) | เครื่องมือวิเคราะห์ | คำสั่งที่ใช้ |
|---|---|---|
| หลาม | เครื่องวิเคราะห์ปิ๊ป | pipgrip --tree --json |
| จาวา (มาเวน) | เครื่องวิเคราะห์มาเวน | mvn dependency:tree |
| Node.js | เครื่องวิเคราะห์ NPM | yarn install, npm ci |
| NET. | เครื่องวิเคราะห์ดอทเน็ต | dotnet restore |
| Go | โก แอนาไลเซอร์ | go mod graph |
| PHP | เครื่องวิเคราะห์นักแต่งเพลง | composer show |
| ทับทิม | เครื่องวิเคราะห์อัญมณี | การใช้งาน Gemfile.lock |
ข้อผิดพลาดที่พบบ่อยเมื่อใช้ Dependency Injection ใน Python
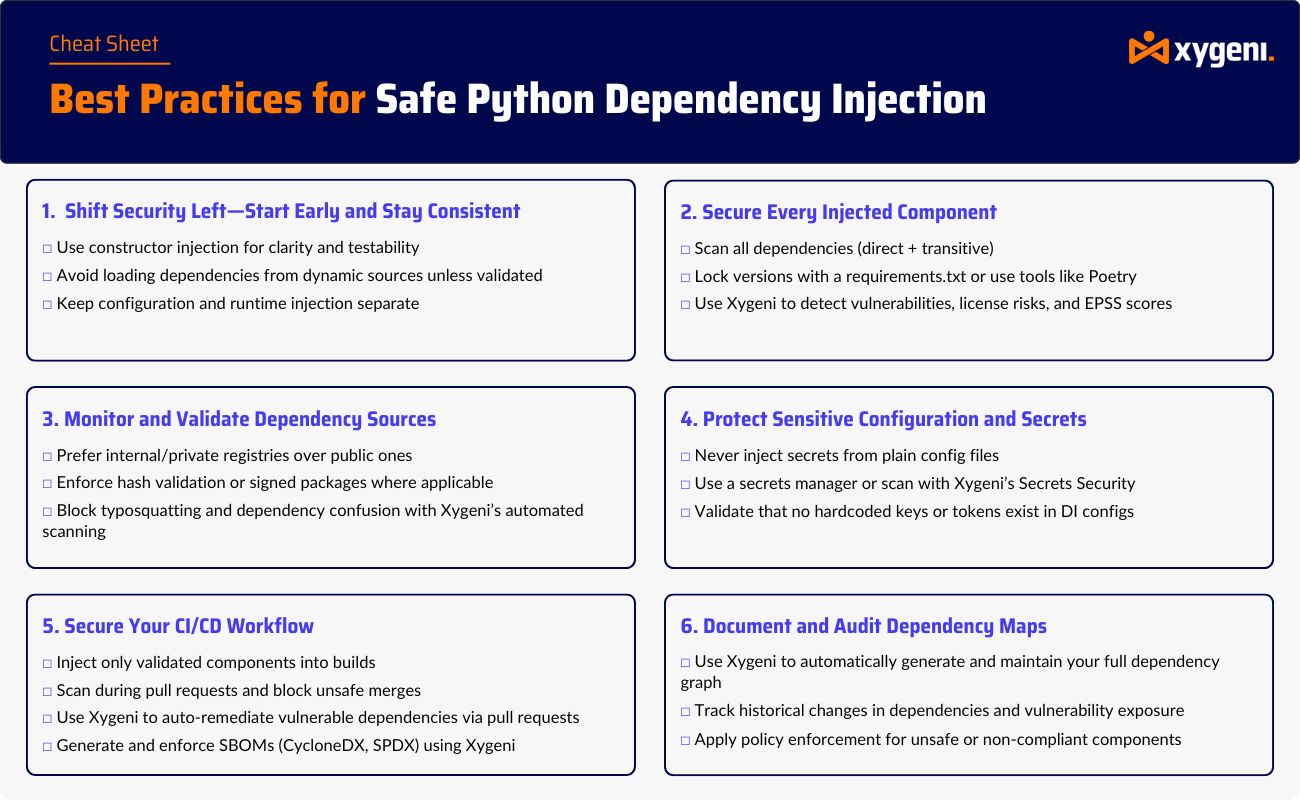
การแทรกแพ็กเกจภายนอกโดยไม่ผ่านการตรวจสอบ
ควรตรวจสอบแพ็กเกจที่ถูกแทรกเข้ามาในระหว่างการทำงานเสมอ โดยเฉพาะอย่างยิ่งหากมีการเรียกใช้แบบไดนามิกหรือระบุโดยข้อมูลที่ผู้ใช้ป้อน การไม่ตรวจสอบความถูกต้องของส่วนประกอบเหล่านี้อาจทำให้แอปพลิเคชันของคุณเสี่ยงต่อความเสี่ยงในห่วงโซ่อุปทาน
ข้ามการตรวจสอบช่องโหว่และใบอนุญาต
การพึ่งพาอาศัยกันที่นำเข้ามาผ่านการฉีดอาจมีช่องโหว่ที่ทราบแล้วหรือใบอนุญาตที่ไม่เข้ากัน ควรบูรณาการการสแกนความปลอดภัยเข้ากับ CI ของคุณ pipeline เพื่อตรวจจับปัญหาตั้งแต่ก่อนที่จะเข้าสู่กระบวนการผลิต
การเขียนรหัสลับลงในไฟล์การกำหนดค่าโดยตรง
หลีกเลี่ยงการส่งข้อมูลประจำตัวหรือโทเค็นผ่านการตั้งค่า DI หรือตัวแปรสภาพแวดล้อมโดยไม่มีมาตรการป้องกัน ใช้เครื่องมือตรวจจับความลับอัตโนมัติเพื่อสแกนไฟล์และป้องกันการเปิดเผยโดยไม่ตั้งใจ
ข้อคิดสุดท้าย: ควรใช้ Dependency Injection โดยคำนึงถึงความปลอดภัย
การฉีดการพึ่งพาใน Python นอกจากจะมีสถาปัตยกรรมที่สะอาดตาแล้ว ยังมอบวิธีการที่เป็นระบบและตรวจสอบได้ เพื่อควบคุมวิธีการและตำแหน่งที่โค้ดภายนอกถูกนำเข้ามาในแอปพลิเคชันของคุณ ในสภาพแวดล้อมปัจจุบันที่ช่องโหว่ในห่วงโซ่อุปทานและมัลแวร์เป็นภัยคุกคามที่แท้จริง การควบคุมในระดับนี้จึงกลายเป็นมาตรการรักษาความปลอดภัยที่สำคัญอย่างยิ่ง
ความเข้าใจ Dependency Injection ใน Python คืออะไร เป็นขั้นตอนแรกในการทำให้แอปพลิเคชันของคุณไม่เพียงแต่มีความยืดหยุ่น แต่ยังรองรับการทำงานได้ยาวนาน เมื่อใช้งานอย่างถูกต้อง การฉีดการพึ่งพาของ Python ช่วยให้ทีมแยกส่วนการพึ่งพา ลดช่องโหว่ด้านความปลอดภัย และทำให้การทดสอบในสภาพแวดล้อมต่างๆ ง่ายขึ้น
ด้วยการผสานรูปแบบนี้เข้ากับเครื่องมือที่สแกนความสัมพันธ์ระหว่างส่วนประกอบต่างๆ ตรวจจับช่องโหว่ และตรวจสอบการปฏิบัติตามข้อกำหนดโดยอัตโนมัติ ทีมพัฒนาจึงสามารถขยายขนาดได้อย่างปลอดภัยโดยไม่ทำให้รอบการปล่อยเวอร์ชันใหม่ช้าลง

