






ช่องโหว่การโจมตีแบบ SQL injection ยังคงเป็นหนึ่งในจุดอ่อนที่พบบ่อยและอันตรายที่สุดในเว็บแอปพลิเคชัน แม้จะผ่านมาหลายสิบปีนับตั้งแต่มีการบันทึกไว้ครั้งแรกก็ตาม ผู้โจมตีจะแทรกคำสั่ง SQL ที่เป็นอันตรายเข้าไปในแบบสอบถาม และฐานข้อมูลจะดำเนินการราวกับว่านักพัฒนาเป็นผู้เขียนคำสั่งนั้นเอง หากไม่มีการป้องกันที่ถูกต้อง SAST แม้จะมีเครื่องมือตรวจจับช่องโหว่การโจมตีแบบ SQL injection อยู่แล้ว แต่ช่องโหว่นั้นอาจแฝงอยู่ในโค้ดเบสเป็นเวลาหลายปีก่อนที่ใครจะค้นพบ โดยส่วนใหญ่มักเป็นเพราะผู้โจมตีค้นพบมันก่อน
คู่มือนี้ครอบคลุมถึงวิธีการที่ช่องโหว่การโจมตีแบบ SQL injection เกิดขึ้น เหตุใดการป้องกันช่องโหว่การโจมตีแบบ SQL injection ยังคงต้องการทั้งเครื่องมืออัตโนมัติและวินัยในการเขียนโค้ดที่ปลอดภัย และวิธีการ SAST เครื่องมือนี้เข้ากับภาพนั้นได้ตั้งแต่บรรทัดแรกของโค้ดเลย
ช่องโหว่การโจมตีแบบ SQL Injection คืออะไร?
ช่องโหว่การโจมตีแบบ SQL injection เกิดขึ้นเมื่อข้อมูลที่ผู้ใช้ป้อนถูกแทรกเข้าไปในคำสั่งค้นหาฐานข้อมูลโดยตรง แทนที่จะถูกจัดการในฐานะข้อมูล ยกตัวอย่างเช่น login แบบฟอร์มที่สร้างคำสั่งค้นหาโดยการเชื่อมต่อชื่อผู้ใช้และรหัสผ่านเข้ากับสตริง SQL โดยตรง ผู้โจมตีที่ป้อนข้อมูลเข้าไปอาจตกอยู่ในความเสี่ยง admin' OR '1'='1 เนื่องจากชื่อผู้ใช้เปลี่ยนแปลงตรรกะของคำสั่งค้นหา และฐานข้อมูลจะส่งคืนผลลัพธ์ที่ตรงกันโดยไม่คำนึงถึงรหัสผ่านจริง การป้อนข้อมูลที่ไม่ถูกเข้ารหัสเพียงครั้งเดียวนี้จะข้ามขั้นตอนการตรวจสอบสิทธิ์ไปโดยสิ้นเชิง
นี่คือข้อผิดพลาดประเภทหนึ่งโดยเฉพาะ SAST เครื่องมือตรวจจับช่องโหว่การโจมตีแบบ SQL injection ถูกสร้างขึ้นเพื่อตรวจจับ: ข้อมูลนำเข้าที่ไม่ผ่านการตรวจสอบที่ไหลเข้าสู่คำสั่ง SQL ซึ่งสามารถมองเห็นได้ในซอร์สโค้ดก่อนที่จะเข้าสู่ฐานข้อมูล
ทำไมต้องใช้ SAST เครื่องมือตรวจจับช่องโหว่การโจมตีแบบ SQL Injection?
A การทดสอบความปลอดภัยของแอปพลิเคชันแบบคงที่ (SAST) เครื่องมือนี้จะสแกนซอร์สโค้ดเพื่อค้นหารูปแบบที่ไม่ปลอดภัย รวมถึงข้อมูลป้อนเข้าที่ไม่ได้รับการตรวจสอบซึ่งนำไปสู่การโจมตีแบบ SQL injection ก่อนที่โค้ดนั้นจะเข้าสู่ขั้นตอนการใช้งานจริง จังหวะเวลาดังกล่าวเป็นสิ่งที่ทำให้การป้องกันช่องโหว่ SQL injection แตกต่างจากการรับมือกับเหตุการณ์ SQL injection
ประโยชน์ของการใช้ a SAST เครื่องมือป้องกันช่องโหว่การโจมตีแบบ SQL Injection
- การตรวจหาก่อน: ข้อค้นพบต่างๆ จะปรากฏขึ้นในระหว่างที่แอปพลิเคชันยังอยู่ในระหว่างการพัฒนา ไม่ใช่หลังจากที่แอปพลิเคชันนั้นถูกเผยแพร่แล้ว
- การแก้ไขโดยละเอียด: ให้คำแนะนำที่นำไปปฏิบัติได้จริงเพื่อแก้ไขปัญหา เช่น การใช้พารามิเตอร์ในแบบสอบถาม แทนที่จะเป็นเพียงการระบุหมายเลขบรรทัดที่ถูกทำเครื่องหมายไว้
- CI/CD บูรณาการช่องโหว่ต่างๆ ถูกตรวจพบ commit หรือสร้างขึ้นภายในเวิร์กโฟลว์ที่นักพัฒนาใช้งานอยู่แล้ว
- อัตราผลบวกเท็จต่ำเครื่องมือที่กลบเกลื่อนการค้นพบการโจมตี SQL Injection ที่แท้จริงด้วยข้อมูลที่ไม่เกี่ยวข้อง มักถูกมองข้ามไปcisไอออนคือสิ่งที่ช่วยรักษาไว้ SAST เครื่องมือตรวจจับช่องโหว่การโจมตีแบบ SQL injection ที่มีประโยชน์จริง ๆ ในชีวิตประจำวัน
ตัวอย่างการโจมตีแบบ SQL Injection ในโลกแห่งความเป็นจริง
การโจมตีแบบ SQL injection ได้ก่อให้เกิดการรั่วไหลของข้อมูลครั้งใหญ่ที่สุดในประวัติศาสตร์ และยังคงสร้างความเสียหายอยู่ในปัจจุบัน ตัวอย่างที่น่าสนใจมีดังต่อไปนี้ เรียงจากล่าสุดไปเก่าที่สุด:
- เมตาเบส (2026): ผู้โจมตีใช้ช่องโหว่การโจมตีแบบ SQL injection ในระบบรีเซ็ต mật khẩu ของแพลตฟอร์มวิเคราะห์ข้อมูล Metabase ทำให้สามารถเข้าถึงสิทธิ์ผู้ดูแลระบบได้อย่างเต็มที่ด้วยการร้องขอเพียงครั้งเดียวโดยไม่ต้องยืนยันตัวตน การละเมิดข้อมูลนี้ส่งผลกระทบต่อบริษัทปลายทางอย่างน้อยห้าแห่งผ่านข้อมูลประจำตัวฐานข้อมูลที่เชื่อมต่อกับแพลตฟอร์มที่ถูกเปิดเผย
- BeyondTrust และกระทรวงการคลังสหรัฐฯ (2025): ช่องโหว่การโจมตีแบบ SQL injection ใน PostgreSQL ซึ่งมีหมายเลขติดตามคือ CVE-2025-1094 ถูกนำไปใช้เจาะระบบแพลตฟอร์มการสนับสนุนระยะไกลของ BeyondTrust ห่วงโซ่การโจมตีลุกลามไปถึงกระทรวงการคลังของสหรัฐฯ แสดงให้เห็นว่าการป้อนข้อมูลที่ไม่ผ่านการตรวจสอบเพียงครั้งเดียวในอินเทอร์เฟซฐานข้อมูลที่ใช้กันอย่างแพร่หลาย สามารถก่อให้เกิดเหตุการณ์ระดับรัฐบาลได้
- ทอล์คทอล์ค (2015)การโจมตีด้วย SQL injection ทำให้ข้อมูลส่วนบุคคลของลูกค้าเกือบ 157,000 ราย รวมถึงข้อมูลทางการเงิน ถูกเปิดเผย ส่งผลให้ต้องเสียค่าปรับจำนวนมากและเสียชื่อเสียงอย่างถาวร
- Yahoo (2014): ผู้โจมตีใช้เทคนิค SQL injection เพื่อขโมยข้อมูลผู้ใช้กว่า 500 ล้านรายการ ซึ่งนับเป็นการละเมิดข้อมูลครั้งใหญ่ที่สุดครั้งหนึ่งในประวัติศาสตร์ในขณะนั้น
- Yahoo! Voices (2012): การโจมตีแบบ SQL injection อีกครั้งหนึ่งได้รั่วไหลที่อยู่อีเมลและรหัสผ่านประมาณ 500,000 รายการ ซึ่งเผยให้เห็นช่องโหว่ในการป้องกันฐานข้อมูล
- โซนี่ พิคเจอร์ส / เพลย์สเตชัน เน็ตเวิร์ก (2011)การโจมตีแบบ SQL injection ทำให้ผู้โจมตีสามารถเข้าถึงบัญชี PlayStation Network ได้ประมาณ 77 ล้านบัญชี โดยมีมูลค่าความเสียหายประมาณ 170 ล้านดอลลาร์สหรัฐ
- ระบบการชำระเงินฮาร์ทแลนด์ (2008): การโจมตีแบบ SQL injection ทำให้ข้อมูลบัตรเครดิตและบัตรเดบิตประมาณ 130 ล้านรายการรั่วไหล ซึ่งถือเป็นการละเมิดข้อมูลครั้งใหญ่ที่สุดครั้งหนึ่งในยุคนั้น
รูปแบบที่เกิดขึ้นเกือบสองทศวรรษยังคงเหมือนเดิม: ข้อมูลนำเข้าที่ไม่ผ่านการตรวจสอบเพียงครั้งเดียว การสอบถามเพียงครั้งเดียว และข้อมูลทั้งหมดที่อยู่เบื้องหลังก็จะสามารถเข้าถึงได้ นั่นคือเหตุผลที่การป้องกันช่องโหว่การโจมตีด้วย SQL injection ต้องถูกสร้างขึ้นตั้งแต่ขั้นตอนการพัฒนา ไม่ใช่เพิ่มเข้าไปหลังจากใช้งานจริง การโจมตีด้วย SQL injection อยู่ควบคู่ไปกับ... การเขียนสคริปต์ข้ามไซต์ เป็นหนึ่งในช่องโหว่ประเภทการโจมตีแบบฉีด (injection-class vulnerabilitys) ที่ SAST เครื่องมือควรตรวจจับได้โดยอัตโนมัติ ไม่ใช่สิ่งที่ต้องเพิ่มเข้ามาภายหลัง

การป้องกันช่องโหว่การโจมตีแบบ SQL Injection: แนวทางปฏิบัติที่ดีที่สุด
การป้องกันการโจมตีแบบ SQL injection ต้องอาศัยการผสมผสานระหว่างหลักการเขียนโค้ดที่ปลอดภัยและเครื่องมืออัตโนมัติ หลักปฏิบัติทั้งห้าประการนี้เป็นหัวใจสำคัญของกลยุทธ์การป้องกันช่องโหว่ SQL injection ทุกรูปแบบ:
- ใช้การค้นหาแบบมีพารามิเตอร์ แทนที่ SQL แบบไดนามิกด้วยคิวรีแบบพารามิเตอร์ เพื่อให้ข้อมูลที่ผู้ใช้ป้อนเข้ามาถือเป็นข้อมูลเสมอ ไม่ใช่โค้ดที่สามารถเรียกใช้งานได้ คิวรีแบบใช้ตัวยึดตำแหน่ง (
WHERE username = ? AND password = ?) ไม่สามารถถูกตีความใหม่โดยข้อมูลที่ผู้โจมตีป้อนเข้ามาได้เหมือนกับสตริงที่ต่อกัน - ตรวจสอบความถูกต้องของข้อมูลที่ป้อน ปฏิเสธข้อมูลนำเข้าที่ไม่ตรงกับรูปแบบที่คาดไว้ และระวังอักขระที่มักใช้ในการพยายามโจมตีแบบ Injection เช่น เครื่องหมายอัญประกาศเดี่ยวหรือเครื่องหมายเซมิโคลอนที่ไม่ได้มีการหลีกเลี่ยง
- หลีกเลี่ยงอักขระพิเศษ เมื่อไม่สามารถใช้คำสั่งค้นหาแบบมีพารามิเตอร์ได้ การหลีกเลี่ยงอักขระพิเศษจะช่วยป้องกันอักขระที่ผู้โจมตีใช้ ควรใช้เป็นวิธีสำรอง ไม่ใช่วิธีป้องกันหลัก
- จำกัดสิทธิ์การเข้าถึงฐานข้อมูล ใช้หลักการให้สิทธิ์ขั้นต่ำสุด เพื่อให้บัญชีที่แอปพลิเคชันของคุณใช้สามารถเข้าถึงข้อมูลและดำเนินการเฉพาะที่จำเป็นเท่านั้น การบุกรุกฐานข้อมูลจะสร้างความเสียหายได้น้อยกว่ามากหากใช้บัญชีที่มีการจำกัดสิทธิ์
- ใช้ SAST เครื่องมือ ทำการตรวจจับช่องโหว่การโจมตี SQL Injection โดยอัตโนมัติด้วย SAST เครื่องมือที่สแกนซอร์สโค้ดอย่างต่อเนื่องและตรวจจับคำสั่ง SQL ที่ไม่ถูกตรวจสอบก่อนที่จะถึงปลายทาง pull requestนับประสาอะไรกับการผลิต
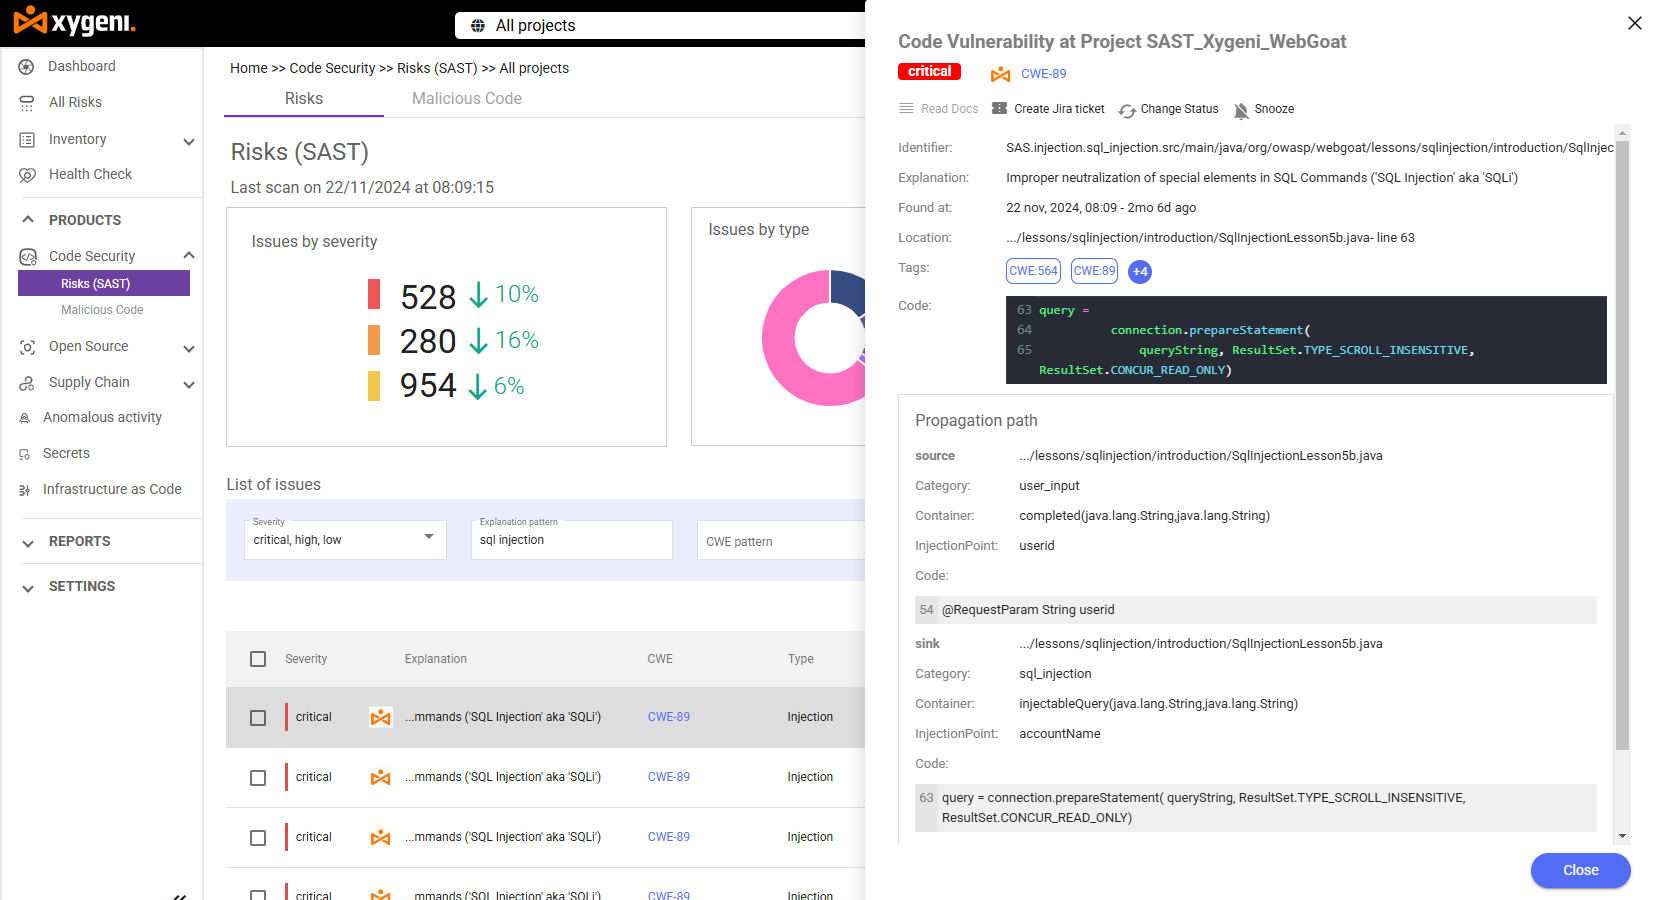
Xygeni- อย่างไร-SAST ป้องกันช่องโหว่การโจมตีแบบ SQL Injection
ไซเจนี-SAST ผสานการวิเคราะห์เชิงลึกแบบคงที่เข้ากับอัตราการแจ้งเตือนผิดพลาดต่ำ ดังนั้นการป้องกันช่องโหว่การโจมตีด้วย SQL injection จึงไม่ส่งผลเสียต่อประสิทธิภาพการทำงาน ความเหนื่อยล้าจากการตื่นตัว
- การวิเคราะห์แบบสอบถามขั้นสูง: ระบุรูปแบบคำสั่ง SQL ที่ไม่ปลอดภัย รวมถึงสตริงที่ต่อกันด้วยข้อมูลที่ไม่ได้ตรวจสอบ และแจ้งเตือนหากขาดมาตรการป้องกัน เช่น คำสั่งแบบมีพารามิเตอร์ หรือการตรวจสอบความถูกต้องของข้อมูลขาเข้า
- ความแม่นยำในการตรวจจับที่ได้รับการพิสูจน์แล้วใน OWASP Benchmark อุตสาหกรรม standard สำหรับการประเมินเครื่องมือทดสอบความปลอดภัยของแอปพลิเคชัน Xygeni-SAST ได้ผลลัพธ์อัตรา True Positive 100% สำหรับการทดสอบ SQL Injection (CWE-89) ซึ่งหมายความว่าไม่พบกรณีทดสอบ SQL Injection ที่รู้จักเลยแม้แต่กรณีเดียวในการทดสอบประสิทธิภาพ
- AI AutoFix: แก้ไขปัญหาต่างๆ เช่น SQL injection และ cross-site scripting ได้ทันทีด้วยการแก้ไขที่พร้อมใช้งานสำหรับนักพัฒนา และสร้างผลลัพธ์ทันที pull requests พร้อมคำแนะนำในการเขียนโค้ดที่ปลอดภัยซึ่งสอดคล้องกับหลักปฏิบัติที่ดีที่สุดของภาษา
- ไม่มีรอยต่อ CI/CD บูรณาการ: ทำงานแบบเรียลไทม์ภายในกระบวนการพัฒนาของคุณ pipelineตรวจจับช่องโหว่การโจมตีด้วย SQL injection ก่อนการใช้งานจริง แทนที่จะเป็นหลังจากนั้น
- การรวม IDE: ดูรายละเอียดปัญหา ความรุนแรง และคำแนะนำในการแก้ไขได้โดยตรงในโปรแกรมแก้ไขของคุณขณะที่คุณกำลังเขียนคำสั่งค้นหา ไม่ใช่หลังจากที่คุณเขียนเสร็จแล้ว commit มัน

คำถามที่พบบ่อย
วิธีที่ดีที่สุดในการป้องกันการโจมตีแบบ SQL injection คืออะไร?
วิธีการป้องกันช่องโหว่การโจมตี SQL injection ที่มีประสิทธิภาพสูงสุดคือการผสานการใช้พารามิเตอร์ในคำสั่ง SQL เข้ากับ... SAST เครื่องมือที่สแกนหารูปแบบข้อมูลป้อนเข้าที่ไม่ได้รับการตรวจสอบอย่างต่อเนื่อง การตรวจสอบโค้ดด้วยตนเองเพียงอย่างเดียวพลาดรายละเอียดสำคัญไปมากในความเร็วของเทคโนโลยีสมัยใหม่ pipelineรหัสเรือ s
สามารถ a SAST เครื่องมือนี้สามารถทดแทนแนวทางการเขียนโค้ดที่ปลอดภัยได้อย่างสมบูรณ์หรือไม่?
ไม่ SAST เครื่องมือตรวจจับช่องโหว่การโจมตีแบบ SQL injection จะตรวจจับสิ่งที่อยู่ในโค้ดอยู่แล้ว แต่การใช้พารามิเตอร์ในคำสั่ง SQL การตรวจสอบความถูกต้องของข้อมูล และการกำหนดสิทธิ์การเข้าถึงฐานข้อมูลแบบจำกัด จะช่วยลดความถี่ในการเขียนโค้ดที่ไม่ปลอดภัยตั้งแต่แรก ทั้งสองอย่างทำงานร่วมกัน
ทำไมการโจมตีแบบ SQL injection ยังคงเกิดขึ้นอยู่ ทั้งๆ ที่วิธีแก้ไขเป็นที่รู้จักกันดี?
แบบสอบถามที่มีพารามิเตอร์นั้นเป็น... standard แก้ไขปัญหานี้มาหลายปีแล้ว แต่โค้ดเบสที่มีอยู่สะสมคำสั่ง SQL เก่าๆ ที่ไม่เคยได้รับการแก้ไขอีกเลย จนกว่าจะมีช่องโหว่ด้านความปลอดภัยเกิดขึ้นจึงจำเป็นต้องแก้ไข อย่างต่อเนื่อง SAST การสแกนจะอุดช่องว่างนั้นโดยการระบุคำค้นหาที่ไม่ผ่านการตรวจสอบในทุกๆ ครั้ง commitไม่ใช่แค่ในช่วงการตรวจสอบตามระยะเวลาเท่านั้น
อัตราการแจ้งเตือนผิดพลาดต่ำมีความสำคัญต่อการตรวจจับการโจมตี SQL Injection โดยเฉพาะหรือไม่?
ใช่แล้ว การค้นพบการโจมตีแบบ SQL injection ที่หลงเหลืออยู่ท่ามกลางรายการผลลัพธ์ที่ผิดพลาดจำนวนมาก กลับเป็นสิ่งที่จะหลุดรอดไปสู่ระบบการผลิตได้ SAST เครื่องมือที่มีอัตราการแจ้งเตือนผิดพลาดต่ำ ช่วยให้การป้องกันช่องโหว่การโจมตี SQL injection ทำได้อย่างมีประสิทธิภาพ แทนที่จะทำให้ระบบรับมือไม่ไหว
ปกป้องแอปพลิเคชันของคุณด้วย Xygeni-SAST
ช่องโหว่การโจมตีแบบ SQL injection สามารถป้องกันได้ด้วยวิธีที่ถูกต้อง SAST ด้วยเครื่องมือและแนวปฏิบัติที่ถูกต้อง เริ่มทดลองใช้ Xygeni ฟรีได้เลยSAST วันนี้ หรือลองสำรวจดูว่ามันเข้ากันได้อย่างไร SCA และ open source security ในแพลตฟอร์ม Xygeni เต็มรูปแบบ จองตัวอย่าง or ชมการสาธิตผลิตภัณฑ์ เพื่อดูผลลัพธ์ในโค้ดของคุณเอง
