






การจัดการความเสี่ยงด้านการดำเนินงาน เป็นสิ่งจำเป็นสำหรับการปกป้องระบบที่สำคัญและรักษาความต่อเนื่องทางธุรกิจ แต่ การจัดการความเสี่ยงด้านการดำเนินงานคืออะไรแล้วทีมรักษาความปลอดภัยและทีม DevOps จะนำไปปฏิบัติได้อย่างไร? โดยหลักการแล้ว มันคือกระบวนการระบุ ประเมิน และลดความเสี่ยงที่เกิดจากความล้มเหลวของระบบ ความผิดพลาดของมนุษย์ หรือภัยคุกคามจากภายนอก ที่น่าตกใจคือ... 40% ของธุรกิจไม่สามารถกลับมาเปิดทำการได้อีกครั้งหลังจากการระบาดsaster—ซึ่งเป็นการย้ำเตือนอย่างชัดเจนถึงผลที่ตามมาจากการไม่จัดการความเสี่ยง ดังนั้น การยอมรับแนวทางที่ชัดเจนจึงเป็นสิ่งสำคัญ แนวปฏิบัติที่ดีที่สุดในการบริหารความเสี่ยงด้านการดำเนินงานองค์กรต่างๆ สามารถเปลี่ยนจากการแก้ไขปัญหาเฉพาะหน้าไปสู่การป้องกันเชิงรุก ซึ่งจะช่วยให้มั่นใจได้ว่าความปลอดภัย ความรวดเร็ว และความยืดหยุ่นจะควบคู่กันไป
คุณค่าเชิงกลยุทธ์ของการบริหารความเสี่ยงด้านการดำเนินงาน
นอกเหนือจากการป้องกันภัยคุกคามแล้ว การจัดการความเสี่ยงด้านปฏิบัติการ มีบทบาทสำคัญในด้านต่างๆ ดังนี้:
รับประกันความต่อเนื่องทางธุรกิจ: ด้วยการคาดการณ์และลดผลกระทบที่อาจเกิดขึ้น ORM จึงช่วยรักษาการดำเนินงานให้ราบรื่นแม้ในสถานการณ์ที่ไม่เอื้ออำนวย
ความมั่นคงทางการเงิน: การบริหารจัดการความเสี่ยงเชิงรุกช่วยลดโอกาสที่จะเกิดเหตุการณ์ที่ก่อให้เกิดค่าใช้จ่ายสูง ซึ่งเป็นการปกป้องสุขภาพทางการเงินขององค์กร
การจัดการชื่อเสียง: กรอบการบริหารความเสี่ยงออนไลน์ (ORM) ที่แข็งแกร่งช่วยเสริมสร้างความไว้วางใจของลูกค้าและรักษาชื่อเสียงขององค์กรโดยการป้องกันเหตุการณ์ที่อาจนำไปสู่ความไม่ไว้วางใจของสาธารณชน
เหตุใดการบริหารความเสี่ยงด้านปฏิบัติการจึงมีความสำคัญในด้านความปลอดภัยทางไซเบอร์
เครื่องมือรักษาความปลอดภัยแบบดั้งเดิม เช่น ไฟร์วอลล์และซอฟต์แวร์ป้องกันไวรัส ไม่เพียงพออีกต่อไปแล้ว เพราะความเสี่ยงหลายอย่างไม่ได้เกิดขึ้นที่ขอบเขตของระบบ แต่เกิดขึ้นภายในโค้ดต่างหาก pipelineหรืออาจเกิดจากความผิดพลาดของมนุษย์ นี่คือจุดที่... การจัดการความเสี่ยงด้านปฏิบัติการ เข้ามามีบทบาท โดยนำเสนอวิธีการที่ชาญฉลาดและรวดเร็วกว่าในการรับมือกับภัยคุกคามในโลกแห่งความเป็นจริง
หากทำอย่างถูกต้อง จะช่วยให้ทีมสร้างซอฟต์แวร์ที่ปลอดภัยยิ่งขึ้นโดยไม่ทำให้การส่งมอบช้าลง นี่คือวิธีการ:
การตรวจจับการตั้งค่าที่ไม่ถูกต้องและช่องโหว่ตั้งแต่เนิ่นๆ
เริ่มต้นด้วยเครื่องมือวิเคราะห์โค้ดแบบคงที่ (SAST) และสแกนเนอร์โอเพนซอร์ส (SCA) ตรวจจับข้อผิดพลาดและช่องโหว่ด้านความปลอดภัยก่อนที่จะเกิดขึ้นจริงในระบบการผลิต ด้วยการย้ายการตรวจจับความเสี่ยงไปทางซ้าย ทีมต่างๆ จึงสามารถแก้ไขปัญหาได้ตั้งแต่เนิ่นๆ ทั้งใน IDE หรือระหว่างการตรวจสอบ Pull Request ซึ่งช่วยลดการทำงานซ้ำและการเปิดเผยความเสี่ยง
การป้องกันเหตุการณ์ที่เกิดจากความผิดพลาดภายใน
ความผิดพลาดเกิดขึ้นได้เสมอ ตัวอย่างเช่น การเขียนโค้ดที่ซ่อนความลับไว้ การใช้ไลบรารีที่ล้าสมัย หรือการตรวจสอบความถูกต้องที่ขาดหายไป อาจหลุดเข้าไปในโค้ดได้ง่าย แต่ด้วยการตรวจสอบอัตโนมัติที่ฝังอยู่ในโค้ด ความผิดพลาดเหล่านี้จึงหมดไป CI/CDปัญหาเหล่านี้สามารถตรวจพบและบล็อกได้ก่อนการรวมโค้ด ซึ่งจะช่วยลดความเสี่ยงโดยไม่ก่อให้เกิดปัญหาคอขวดเพิ่มเติม
การตรวจสอบโครงสร้างพื้นฐานอย่างต่อเนื่อง
ปัจจุบัน โครงสร้างพื้นฐานก็คือโค้ดนั่นเอง เช่น Terraform, Kubernetes และอื่นๆ นั่นเป็นเหตุผลที่การสแกนเทมเพลตเหล่านี้เพื่อหาการตั้งค่าที่ไม่ถูกต้องจึงเป็นสิ่งสำคัญ มันช่วยตรวจจับสิ่งต่างๆ เช่น พอร์ตที่เปิดอยู่ หรือบทบาท IAM ที่อ่อนแอ ก่อน พวกเขาสร้างช่องโหว่ด้านความปลอดภัยบนระบบคลาวด์
การประกันการปฏิบัติตามกฎระเบียบ
ความปลอดภัยไม่ได้หมายถึงแค่การอยู่ให้ปลอดภัยเท่านั้น แต่หมายถึงการพิสูจน์ให้เห็นด้วย ความเสี่ยงทั่วไป การประเมินผลระบบตรวจสอบประวัติการทำงาน และนโยบายอัตโนมัติ ช่วยให้ทีมงานปฏิบัติตามมาตรฐานอุตสาหกรรมได้อย่างสม่ำเสมอ standardเช่น มาตรฐาน NIST, ISO/IEC 27001 หรือ OWASP ซึ่งจะช่วยลดภาระงานด้านการปฏิบัติตามกฎระเบียบและสร้างความเชื่อมั่นให้กับผู้มีส่วนได้ส่วนเสีย
รักษาความปลอดภัยและความเร็วให้สอดคล้องกัน
ที่สำคัญที่สุด การจัดการความเสี่ยงด้านการดำเนินงานจะช่วยให้ทีมรักษาความปลอดภัยและทีมวิศวกรรมของคุณทำงานร่วมกันได้อย่างราบรื่น โดยการกรองข้อมูลที่ไม่จำเป็นออกไป แสดงเฉพาะประเด็นที่ต้องดำเนินการ และทำให้ส่วนที่น่าเบื่อเป็นไปโดยอัตโนมัติ จึงมั่นใจได้ว่าคุณจะสามารถดำเนินการได้อย่างรวดเร็วโดยไม่ต้องเสียสละความสบายใจ
การจัดการความเสี่ยงด้านการดำเนินงานคืออะไร
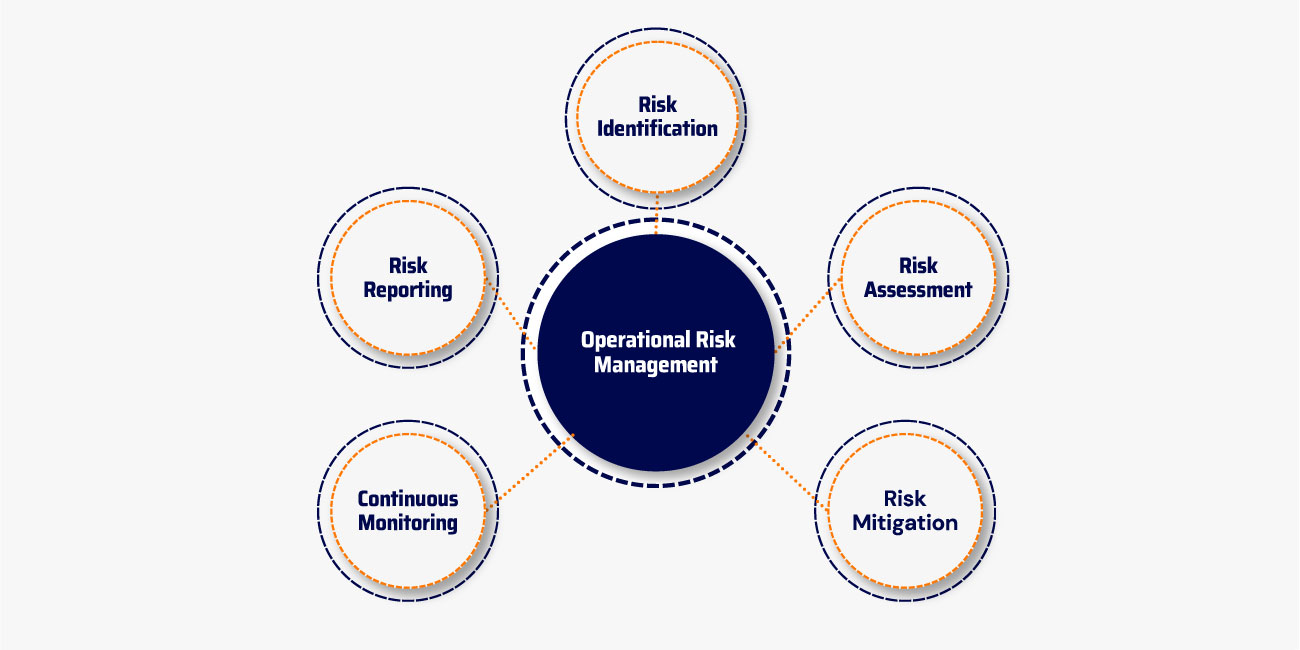
การจัดการความเสี่ยงด้านการดำเนินงานเป็นกระบวนการต่อเนื่องที่ครอบคลุมตั้งแต่การพัฒนาไปจนถึงการใช้งานจริง แม้ว่าโดยทั่วไปจะนำไปใช้กับโครงสร้างพื้นฐานและระบบปฏิบัติการ แต่ปัจจุบันจำเป็นอย่างยิ่งที่จะต้องเปลี่ยนแนวทางปฏิบัตินี้ไปเริ่มตั้งแต่ช่วงเริ่มต้นของวงจรการพัฒนาซอฟต์แวร์
ต่อไปนี้คือวิธีที่หลักการสำคัญของการบริหารความเสี่ยงด้านการดำเนินงานถูกนำมาปรับใช้ในสภาพแวดล้อม DevSecOps ในปัจจุบัน:
การระบุความเสี่ยง: จากโค้ดสู่คลาวด์
การระบุความเสี่ยงสมัยใหม่เกี่ยวข้องกับ... การตรวจจับความผิดปกติ รูปแบบโค้ดที่ไม่ปลอดภัย และการตั้งค่าที่ไม่ถูกต้อง ครอบคลุมทั้งโครงสร้างพื้นฐานและกระบวนการพัฒนาซอฟต์แวร์ ซึ่งรวมถึงช่องโหว่ในระดับแอปพลิเคชัน ความเสี่ยงด้านการพึ่งพา และพฤติกรรมที่น่าสงสัยที่เกิดขึ้นระหว่างการทำงานหรือ commitกิจกรรมระดับ -
การประเมินความเสี่ยง: การจัดลำดับความสำคัญที่สำคัญ
ความเสี่ยงไม่ได้มีค่าเท่ากันเสมอไป ทีมต้องประเมินทั้งความรุนแรงและโอกาสในการใช้ประโยชน์ เพื่อมุ่งเน้นไปที่สิ่งที่สำคัญที่สุด ซึ่งรวมถึง ช่องทางการจัดลำดับความสำคัญ ที่รวมสัญญาณต่างๆ เช่น การวิเคราะห์ความสามารถในการเข้าถึง, ผลกระทบทางธุรกิจและ การให้คะแนน EPSSช่วยให้ทีมรักษาความปลอดภัยและนักพัฒนาสามารถคัดกรองช่องโหว่ได้อย่างมีประสิทธิภาพ
การลดความเสี่ยง: ใช้ระบบอัตโนมัติเพื่อเร่งความเร็ว
เพื่อก้าวข้ามการแก้ไขปัญหาด้วยตนเอง ทีมงานจึงนำระบบแก้ไขปัญหาอัตโนมัติมาใช้ SCAและการตรวจจับความลับ การบูรณาการการเพิกถอนอัตโนมัติจะช่วยลดการแทรกแซงด้วยตนเองลง ทำให้สามารถลดความเสี่ยงได้แบบเรียลไทม์ ซึ่งจะช่วยลดความเสี่ยงและป้องกันการแก้ไขปัญหาเฉพาะหน้าในระหว่างการปล่อยข้อมูล
การตรวจสอบอย่างต่อเนื่อง: บูรณาการ ไม่ใช่แยกส่วน
ระบบรักษาความปลอดภัยไม่ควรถูกติดตั้งเพิ่มเติมภายหลัง แต่ควรถูกฝังไว้ในระบบของคุณ CI/CD pipelines, สนับสนุนโดย การสแกนที่จัดการ, การตรวจสอบด้วยตนเองและการติดตามพฤติกรรมอย่างต่อเนื่อง การใช้ประโยชน์จากแหล่งข้อมูลต่างๆ เช่น ภูมิทัศน์ภัยคุกคามของ ENISAทีมงานต้องคอยติดตามข่าวสารและเตรียมพร้อมรับมือกับภัยคุกคามที่เปลี่ยนแปลงอยู่เสมอ
การรายงานความเสี่ยง: ชัดเจน เชื่อมโยง และนำไปปฏิบัติได้จริง
ผลการตรวจสอบด้านความปลอดภัยไม่มีความหมายอะไรเลยหากปราศจากการมองเห็นภาพรวม ผ่านทาง dashboardไอเอ็นจี, การบูรณาการระบบออกตั๋วและ การแจ้งเตือนอัตโนมัติผู้มีส่วนได้ส่วนเสีย ตั้งแต่นักวิเคราะห์ความปลอดภัยไปจนถึงนักพัฒนา จะได้รับบริบทและคำแนะนำที่จำเป็นในการดำเนินการอย่างรวดเร็ว
แนวปฏิบัติที่ดีที่สุดในการบริหารความเสี่ยงด้านการดำเนินงาน
เพื่อให้สามารถบริหารจัดการความเสี่ยงด้านความปลอดภัยได้อย่างมีประสิทธิภาพ การนำแนวปฏิบัติที่ดีที่สุดในการบริหารความเสี่ยงด้านการดำเนินงานต่อไปนี้มาใช้จึงเป็นสิ่งสำคัญ:
1. ส่งเสริมวัฒนธรรมการตระหนักรู้ถึงความเสี่ยง
ตรวจสอบให้แน่ใจว่าสมาชิกทุกคนในทีม ตั้งแต่ผู้พัฒนาไปจนถึงผู้บริหาร เข้าใจบทบาทของตนในการระบุและลดความเสี่ยง การส่งเสริม วัฒนธรรมการตระหนักรู้ด้านความปลอดภัยทางไซเบอร์ ช่วยผนวกรวมการบริหารความเสี่ยงด้านการดำเนินงานเข้ากับขั้นตอนการทำงานประจำวัน
2. ดำเนินการด้านธรรมาภิบาลและการกำกับดูแลที่เข้มแข็ง
กำหนดนโยบาย ขั้นตอน และกลไกการตรวจสอบความรับผิดชอบที่ชัดเจน เพื่อให้มั่นใจได้ว่ากิจกรรมการบริหารความเสี่ยงมีความสอดคล้องและเป็นไปในทิศทางเดียวกัน การตรวจสอบและทบทวนอย่างสม่ำเสมอจะช่วยระบุจุดที่ต้องปรับปรุงได้
3. ใช้ประโยชน์จากระบบอัตโนมัติ
ใช้เครื่องมือขั้นสูง เช่น การวิเคราะห์ความเสี่ยง การสร้างแบบจำลองเชิงพยากรณ์ และระบบตรวจสอบอัตโนมัติ เพื่อให้ได้ข้อมูลเชิงลึกแบบเรียลไทม์เกี่ยวกับความเสี่ยงที่อาจเกิดขึ้น ระบบอัตโนมัติช่วยลดโอกาสเกิดข้อผิดพลาดจากมนุษย์และเพิ่มความรวดเร็วในการตอบสนอง
4. การศึกษาและฝึกอบรมอย่างต่อเนื่อง
การจัดอบรมเชิงปฏิบัติการ สัมมนา และโมดูลการเรียนรู้เสมือนจริงอย่างสม่ำเสมอ สามารถช่วยสร้างความสามารถในการบริหารความเสี่ยง ทำให้มั่นใจได้ว่าพนักงานมีความพร้อมด้วยเทคนิคที่ทันสมัยในการจัดการความเสี่ยงด้านการดำเนินงาน
5. เลื่อนระบบรักษาความปลอดภัยไปทางซ้าย
ควรบูรณาการมาตรการรักษาความปลอดภัยตั้งแต่เนิ่นๆ ในกระบวนการพัฒนา เพื่อตรวจจับปัญหาต่างๆ ก่อนที่จะเกิดขึ้นในขั้นตอนการใช้งานจริง แนวทางเชิงรุกนี้จะช่วยลดความเสี่ยงที่อาจเกิดขึ้นในภายหลัง และสอดคล้องกับขั้นตอนการทำงานของ DevSecOps
6. จัดลำดับความสำคัญตามความเสี่ยงต่อการถูกโจมตี
ช่องโหว่ด้านความปลอดภัยไม่ได้มีความร้ายแรงในระดับเดียวกันเสมอไป ควรใช้การวิเคราะห์การเข้าถึงและตัวชี้วัดระบบการให้คะแนนการทำนายการโจมตี (EPSS) เพื่อมุ่งเน้นไปที่ความเสี่ยงที่ทั้งร้ายแรงและมีแนวโน้มที่จะถูกโจมตี
7. โครงสร้างพื้นฐานที่ปลอดภัยในรูปแบบโค้ด (IaC)
การตั้งค่าที่ไม่ถูกต้องใน IaC อาจนำไปสู่การละเมิดความปลอดภัยครั้งใหญ่ได้ ควรตรวจสอบและประเมินอย่างสม่ำเสมอ IaC แม่แบบเพื่อระบุและแก้ไขข้อบกพร่องที่อาจเกิดขึ้นก่อนการใช้งานจริง
8. ตรวจสอบอย่างต่อเนื่อง
ใช้ระบบตรวจจับความผิดปกติและติดตามพฤติกรรมแบบเรียลไทม์เพื่อระบุและแก้ไขสัญญาณของปัญหาตั้งแต่เนิ่นๆ แม้กระทั่งก่อนที่ช่องโหว่จะถูกใช้ประโยชน์
การนำแนวทางปฏิบัติที่ดีที่สุดเหล่านี้ไปใช้จะช่วยลดความเสี่ยง ปรับปรุงการปฏิบัติตามกฎระเบียบ และอำนวยความสะดวกในการส่งมอบซอฟต์แวร์ที่ปลอดภัยและรวดเร็วยิ่งขึ้น
Xygeni สนับสนุนการบริหารความเสี่ยงด้านการดำเนินงานในทุกขั้นตอนอย่างไร
ที่ Xygeni เรามองว่าการบริหารความเสี่ยงด้านการดำเนินงานไม่ใช่ภารกิจที่ทำเพียงครั้งเดียว แต่เป็นกระบวนการต่อเนื่องที่เริ่มต้นตั้งแต่ช่วงต้นของการพัฒนา แพลตฟอร์มแบบครบวงจรของเราจะผสานเข้ากับวงจรชีวิตซอฟต์แวร์ของคุณได้อย่างเป็นธรรมชาติ โดยมอบการมองเห็น การทำงานอัตโนมัติ และบริบทที่จำเป็นเพื่อให้คุณสามารถรับมือกับความเสี่ยงได้โดยไม่ทำให้ทีมของคุณทำงานช้าลง
การระบุความเสี่ยง
ประการแรก คุณไม่สามารถแก้ไขสิ่งที่คุณมองไม่เห็นได้ นั่นคือเหตุผลที่การระบุความเสี่ยงเป็นขั้นตอนแรกและสำคัญที่สุด แพลตฟอร์มแบบครบวงจรของ Xygeni รวบรวมเลเยอร์การตรวจจับหลายชั้นเข้าด้วยกันเพื่อเปิดเผยความเสี่ยงตลอดกระบวนการพัฒนาทั้งหมดของคุณ
โดยเฉพาะอย่างยิ่ง เราช่วยทีมต่างๆ ค้นหา รหัสที่ไม่ปลอดภัยไลบรารีโอเพนซอร์สที่มีช่องโหว่ hรหัสลับที่เข้ารหัสและการตั้งค่าที่ไม่ถูกต้องทั้งหมดรวมอยู่ในที่เดียว ส่งผลให้ทีมสามารถตรวจจับและแก้ไขปัญหาได้ตั้งแต่เนิ่นๆ หลีกเลี่ยงจุดบอด และดำเนินการก่อนที่ความเสี่ยงจะลุกลามจนควบคุมไม่ได้
การประเมินความเสี่ยง
แน่นอนว่าไม่ใช่ทุกช่องโหว่ที่จะร้ายแรง บางช่องโหว่อาจไม่เคยถูกใช้ประโยชน์เลย ในขณะที่บางช่องโหว่ก่อให้เกิดภัยคุกคามในทันที นี่คือจุดที่การจัดลำดับความสำคัญอย่างชาญฉลาดของ Xygeni เข้ามามีบทบาท
แพลตฟอร์มของเราผสานรวม ความรุนแรงของ CVSSโดยใช้คะแนนความสามารถในการโจมตีตามมาตรฐาน EPSS v4 และการวิเคราะห์การเข้าถึง เพื่อจัดอันดับผลการค้นหาตามความเสี่ยงในโลกแห่งความเป็นจริง นอกจากนี้ คุณยังสามารถปรับแต่งช่องทางการจัดลำดับความสำคัญให้ตรงกับความต้องการทางธุรกิจของคุณ ไม่ว่าจะเป็นตามการปฏิบัติตามกฎระเบียบ ผลกระทบ หรือความน่าจะเป็น ด้วยเหตุนี้ ทีมงานจึงลดความเหนื่อยล้าจากการแจ้งเตือนและมุ่งเน้นเฉพาะสิ่งที่สำคัญอย่างแท้จริง
การลดความเสี่ยง
เมื่อประเมินความเสี่ยงแล้ว ก็ถึงเวลาลงมือปฏิบัติ โชคดีที่ Xygeni ช่วยเร่งกระบวนการแก้ไขด้วยเครื่องมือต่างๆ เช่น การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA)รวมถึงการตรวจจับช่องโหว่ และการแก้ไขช่องโหว่โดยอัตโนมัติ ทั้งหมดนี้รวมอยู่ในแพลตฟอร์มเดียว
ตัวอย่างเช่น ของเรา SCA ระบบจะระบุแพ็กเกจที่มีช่องโหว่และแนะนำเวอร์ชันที่ปลอดภัยกว่า ช่วยให้นักพัฒนาสามารถแก้ไขช่องโหว่ได้ตั้งแต่เนิ่นๆ ในขณะเดียวกัน ระบบตรวจจับความลับจะสแกนหาข้อมูลประจำตัวที่ถูกเปิดเผย และแนะนำทีมงานเกี่ยวกับขั้นตอนการเพิกถอนและการแทนที่ข้อมูลประจำตัว
ที่สำคัญที่สุดคือ Xygeni จะทำกระบวนการเหล่านี้เป็นไปโดยอัตโนมัติ ไม่ว่าจะเป็นการแนะนำเวอร์ชันที่ปลอดภัยหรือการเรียกใช้งานฟังก์ชันต่างๆ pull requestเราทำให้การแก้ไขปัญหาเป็นไปอย่างรวดเร็วและราบรื่น—ภายในระบบของคุณโดยตรง CI/CD or SCM สิ่งแวดล้อม
การตรวจสอบอย่างต่อเนื่อง
แม้หลังจากที่ส่งมอบโค้ดแล้ว การรักษาความปลอดภัยก็ต้องดำเนินต่อไป นั่นคือเหตุผลที่ Xygeni ให้บริการรักษาความปลอดภัยอย่างต่อเนื่อง การติดตามของคุณ pipelines และโครงสร้างพื้นฐาน ทุกๆ commit และมีการสแกนโครงสร้างแบบเรียลไทม์เพื่อตรวจจับความเสี่ยงใหม่ๆ
นอกจากนี้ ทีมงานยังสามารถทำการสแกนได้ทั้งแบบด้วยตนเองและแบบอัตโนมัติ ซึ่งให้ความยืดหยุ่นตามขั้นตอนการทำงานหรือความต้องการด้านการปฏิบัติตามกฎระเบียบ สิ่งนี้ช่วยให้มั่นใจได้ว่าการตั้งค่าที่ไม่ถูกต้อง การพึ่งพาที่ไม่ปลอดภัย และพฤติกรรมที่ผิดปกติจะถูกตรวจพบก่อนที่จะก่อให้เกิดอันตราย
การรายงานความเสี่ยง
สุดท้ายนี้ ความเสี่ยงต่างๆ จำเป็นต้องได้รับการสื่อสารอย่างชัดเจน Xygeni ช่วยให้เรื่องนี้ง่ายขึ้นด้วย เรียลไทม์ dashboardsรวมถึงการแจ้งเตือนและการผสานรวมระบบออกตั๋ว เช่น Jira
นั่นหมายความว่าทุกคน ตั้งแต่หัวหน้าฝ่ายรักษาความปลอดภัยไปจนถึงผู้จัดการฝ่ายวิศวกรรม สามารถเข้าถึงข้อมูลเชิงลึกที่พวกเขาต้องการได้ ส่งผลให้...cisกระบวนการต่างๆ รวดเร็วขึ้น การปฏิบัติตามกฎระเบียบง่ายขึ้น และทั้งองค์กรมีความเข้าใจตรงกันเกี่ยวกับภาพรวมความเสี่ยง
ข้อคิดส่งท้าย: การบริหารความเสี่ยงด้านการดำเนินงานในฐานะความได้เปรียบในการแข่งขัน
โดยสรุปแล้ว การบริหารความเสี่ยงด้านการดำเนินงานนั้นไม่ใช่แค่การทำเครื่องหมายในช่องสี่เหลี่ยมเท่านั้น แต่เป็นรากฐานเชิงกลยุทธ์สำหรับการส่งมอบซอฟต์แวร์ที่ปลอดภัยและยืดหยุ่นในโลกดิจิทัลที่เปลี่ยนแปลงอย่างรวดเร็วในปัจจุบัน แต่ก่อนอื่น เรามาทบทวนกันก่อนว่าการบริหารความเสี่ยงด้านการดำเนินงานคืออะไร และทำไมจึงมีความสำคัญ
การบริหารความเสี่ยงด้านปฏิบัติการ หมายถึง กระบวนการระบุ ประเมิน และลดความเสี่ยงที่เกิดขึ้นจากระบบ ความผิดพลาดของมนุษย์ หรือภัยคุกคามจากภายนอก เมื่อบูรณาการอย่างมีประสิทธิภาพ จะช่วยเปลี่ยนจุดสนใจของทีมจากการตอบสนองต่อภัยคุกคามไปสู่การป้องกันภัยคุกคามอย่างแข็งขัน
ด้วยเหตุนี้ การนำแนวปฏิบัติที่ดีที่สุดด้านการบริหารความเสี่ยงในการดำเนินงานมาใช้ จะช่วยให้ทีมพัฒนาและทีมรักษาความปลอดภัยบรรลุเป้าหมายดังต่อไปนี้:
- สร้างกระบวนการที่คำนึงถึงความเสี่ยงและสามารถปรับขนาดได้ทั่วทั้งทีม
- ลดความเสี่ยงด้านความปลอดภัยในขณะที่ปฏิบัติตามข้อกำหนด standards
- ปรับระบบรักษาความปลอดภัยให้สอดคล้องกับความเร็วของเวิร์กโฟลว์ DevOps สมัยใหม่
- รักษาความต่อเนื่องทางธุรกิจแม้ในช่วงเวลาที่เกิดการหยุดชะงักโดยไม่คาดคิด
เมื่อพิจารณาโดยรวมแล้ว การเข้าใจว่าการบริหารความเสี่ยงด้านการดำเนินงานคืออะไร และการนำวิธีการที่ได้รับการพิสูจน์แล้วมาใช้ จะช่วยให้ทีมสามารถควบคุมสถานการณ์ความเสี่ยงของตนเองได้ แทนที่จะตอบสนองต่อปัญหา พวกเขาจะสร้างความยืดหยุ่นตั้งแต่เริ่มต้น
ที่ Xygeni แพลตฟอร์มของเราทำให้การเปลี่ยนแปลงนี้เป็นเรื่องง่ายและมีประสิทธิภาพ ด้วยการผนวกรวมแนวปฏิบัติที่ดีที่สุดด้านการบริหารความเสี่ยงในการดำเนินงานเข้ากับทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ เราช่วยให้องค์กรต่างๆ ก้าวข้ามการปฏิบัติตามกฎระเบียบและมุ่งสู่วัฒนธรรมการบริหารความเสี่ยงเชิงรุกอย่างแท้จริง
พร้อมที่จะเปลี่ยนความเสี่ยงให้เป็นความยืดหยุ่นแล้วหรือยัง?
Xygeni มอบระบบอัตโนมัติ การมองเห็น และการควบคุมที่จำเป็น เพื่อให้การบริหารความเสี่ยงด้านการดำเนินงานเป็นเครื่องมือสำคัญในการขับเคลื่อนธุรกิจ ตั้งแต่ระดับโค้ดไปจนถึงระบบคลาวด์
???? ขอรับการสาธิต or เรียนรู้เพิ่มเติม เกี่ยวกับวิธีที่แพลตฟอร์มของเราช่วยคุณเปลี่ยนความไม่แน่นอนให้กลายเป็นจุดแข็งในการแข่งขัน

คำถามที่พบบ่อยเกี่ยวกับการบริหารความเสี่ยงด้านปฏิบัติการ: จากแนวคิดสู่ DevSecOps ในโลกแห่งความเป็นจริง
การจัดการความเสี่ยงด้านการดำเนินงานคืออะไร?
การจัดการความเสี่ยงด้านการดำเนินงาน (ORM) คือกระบวนการต่อเนื่องในการระบุ ประเมิน และลดความเสี่ยงที่อาจเกิดขึ้นจากวิธีการที่ทีมของคุณสร้าง จัดส่ง และใช้งานซอฟต์แวร์ ความเสี่ยงเหล่านี้ เช่น โค้ดที่ไม่ปลอดภัย การตั้งค่าที่ไม่ถูกต้อง หรือข้อผิดพลาดของมนุษย์ อาจขัดขวางการดำเนินงาน ก่อให้เกิดเหตุการณ์ด้านความปลอดภัย หรือทำให้การส่งมอบช้าลง นั่นคือเหตุผลที่ ORM มีความสำคัญอย่างยิ่งต่อการรักษาความปลอดภัยของกระบวนการทำงานด้านการพัฒนาและความยืดหยุ่นในการดำเนินธุรกิจ
การจัดการความเสี่ยงเหมือนกับการดำเนินงานหรือไม่?
ไม่เชิง การบริหารความเสี่ยงเป็นกลยุทธ์ที่กว้างกว่า ซึ่งรวมถึงด้านต่างๆ เช่น การปฏิบัติตามกฎระเบียบ การเงิน และกลยุทธ์ ในทางตรงกันข้าม การบริหารความเสี่ยงด้านการดำเนินงานจะเน้นเฉพาะความเสี่ยงในโลกแห่งความเป็นจริงที่เกิดจากกิจกรรมประจำวัน โดยเฉพาะอย่างยิ่งความเสี่ยงที่เกิดขึ้นภายในองค์กรของคุณ SDLC, CI/CD pipelineหรือการติดตั้งโครงสร้างพื้นฐาน
เป้าหมายหลักของการบริหารความเสี่ยงด้านการดำเนินงานคืออะไร?
เป้าหมายหลักนั้นเรียบง่าย: ป้องกันการหยุดชะงักก่อนที่จะเกิดขึ้น การตรวจจับและจัดการความเสี่ยงด้านความปลอดภัยตั้งแต่เนิ่นๆ ในระหว่างการพัฒนา จะช่วยให้องค์กรสามารถรักษาเวลาการทำงาน ป้องกันระบบที่สำคัญ และช่วยให้ทีมวิศวกรรมมุ่งเน้นไปที่การสร้างสรรค์ได้ การจัดการความเสี่ยงด้านการดำเนินงานจะช่วยให้ทีมเปลี่ยนจากการแก้ไขปัญหาเฉพาะหน้าไปเป็นการป้องกันเชิงรุก
มีวิธีง่ายๆ ในการอธิบายการบริหารความเสี่ยงด้านการดำเนินงานหรือไม่?
เป็นกระบวนการที่ชาญฉลาดและทำซ้ำได้ ซึ่งช่วยให้คุณระบุ จัดลำดับความสำคัญ และแก้ไขปัญหาที่เกิดจากวิธีการสร้างและใช้งานซอฟต์แวร์ ไม่ว่าจะเป็นโค้ดโอเพนซอร์สที่มีช่องโหว่ ข้อมูลลับที่รั่วไหล หรือ... IaC ในกรณีที่มีการตั้งค่าที่ไม่ถูกต้อง ORM จะช่วยให้มั่นใจได้ว่าความเสี่ยงเหล่านั้นได้รับการจัดการตั้งแต่เนิ่นๆ ก่อนที่มันจะกลายเป็นปัญหาใหญ่
คุณจัดการความเสี่ยงด้านการดำเนินงานใน DevSecOps อย่างไร?
การจัดการความเสี่ยงด้านการดำเนินงานประกอบด้วยขั้นตอนสำคัญ 5 ขั้นตอน:
ระบุภัยคุกคาม ตั้งแต่เนิ่นๆ—ตั้งแต่โค้ดที่ไม่ปลอดภัยไปจนถึงการเปลี่ยนแปลงการตั้งค่า—โดยใช้เครื่องมือต่างๆ เช่น SAST, SCAและการตรวจจับความลับ
ประเมินผลกระทบและความเสี่ยงที่อาจเกิดขึ้นโดยใช้ข้อมูลความสามารถในการใช้ประโยชน์ (เช่น คะแนน EPSS) และช่องทางการจัดลำดับความสำคัญแบบกำหนดเอง
บรรเทาปัญหา พร้อมระบบแก้ไขอัตโนมัติ ค่าเริ่มต้นที่ปลอดภัย และ CI/CD การบังคับใช้นโยบาย
ตรวจสอบอย่างต่อเนื่อง สีสดสวย pipeline การสแกนและการตรวจจับความผิดปกติ
รายงานข้อมูลเชิงลึก ตลอด dashboardการแจ้งเตือนและข้อความแจ้งเตือนต่างๆ ช่วยให้ทีมพัฒนา ทีมรักษาความปลอดภัย และทีมปฏิบัติการทำงานสอดคล้องกัน
ความเสี่ยงด้านการดำเนินงานในโครงการมีลักษณะอย่างไร?
ในโครงการพัฒนาซอฟต์แวร์ ความเสี่ยงด้านการดำเนินงานมักปรากฏในรูปแบบของกระบวนการที่ไม่สอดคล้องกัน เช่น การใช้ไลบรารีที่ล้าสมัย การใส่รหัสลับไว้ในโค้ด หรือการตั้งค่าโครงสร้างพื้นฐานคลาวด์ที่ไม่ถูกต้อง ความเสี่ยงเหล่านี้อาจทำให้การปล่อยเวอร์ชันใหม่ล่าช้า เกิดการหยุดชะงัก หรือเปิดช่องโหว่ให้ผู้โจมตี การจัดการความเสี่ยงด้านการดำเนินงาน (ORM) ที่แข็งแกร่งหมายถึงการผนวกรวมแนวปฏิบัติด้านความปลอดภัยตั้งแต่เริ่มต้น และการตรวจสอบโดยอัตโนมัติตลอดทั้งกระบวนการ SDLC.
