






Вступ: Чому тестування безпеки додатків важливе
Якщо ви створюєте програмне забезпечення, безпека для розробки програмного забезпечення це не просто доповнення, це обов'язкова річ. Оскільки кіберзагрози розвиваються щодня, тестування безпеки додатків відіграє вирішальну роль у ранньому виявленні вразливостей, забезпечуючи безпечнішу розробку програмного забезпечення. Однак Виявлення проблем – це лише половина справи. Що ще більш важливо, як ви їх виправляєте? Щоб відповісти на це, ми розглянемо різні види тестування безпеки додатків, найкращі практики тестування безпеки у розробці програмного забезпечення, та стратегії відновлення що допоможе вам ефективно доставляти безпечний код.
Види тестування безпеки додатків
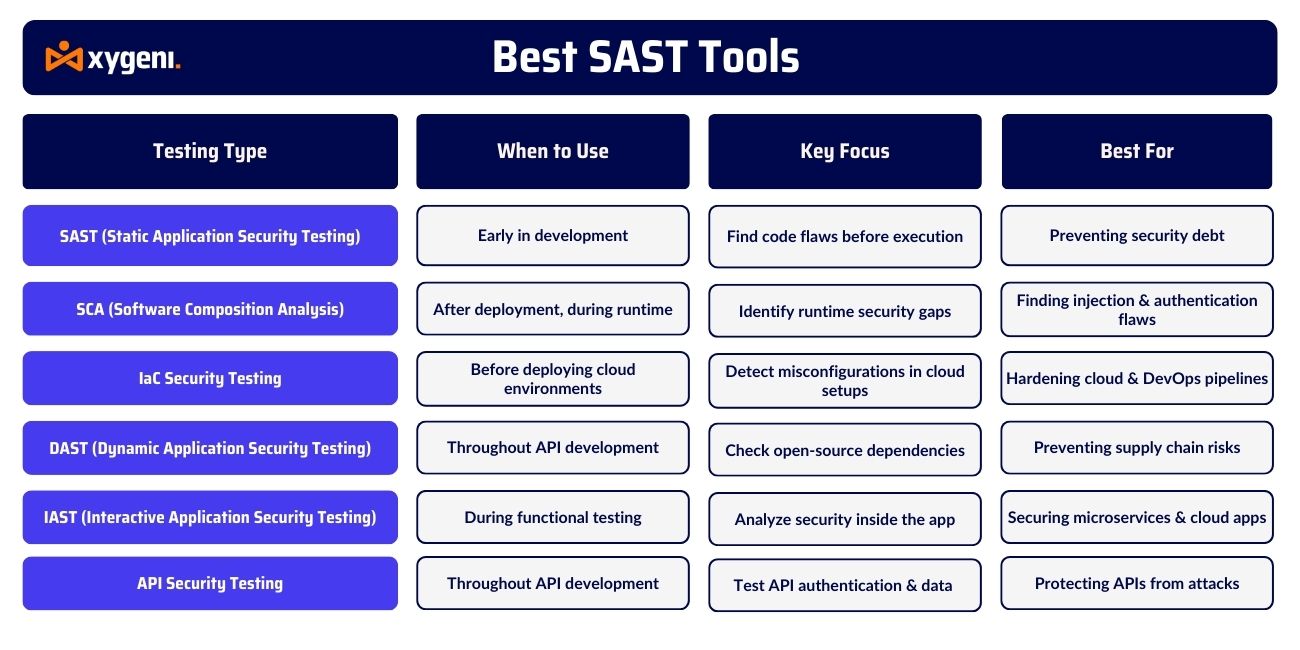
Безпека розробки програмного забезпечення вимагає більше, ніж просто один підхід до тестування. Захист додатків — це не універсальний процес. Натомість різні методи тестування безпеки додатків допомагають виявляти вразливості на різних етапи життєвого циклу розробки програмного забезпечення (SDLC).
Завдяки поєднанню цих підходів до безпеки команди можуть зміцнювати додатки, зменшувати ризики безпеки та запобігати вразливостям, перш ніж зловмисники їх використають. Кожен метод відіграє унікальну роль у захисті програмного забезпечення, забезпечуючи захист від розробки коду до розгортання.
Давайте детальніше розглянемо найефективніші типи тестування безпеки додатків та те, як вони допомагають командам створювати безпечніше програмне забезпечення.
1. Аналіз складу програмного забезпечення (SCA)
Окрім аналізу власного коду, сучасні програми значною мірою залежать від бібліотек з відкритим кодом. Хоча ці компоненти можуть бути корисними, вони можуть створювати ризики для безпеки. Саме тому... Аналіз складу програмного забезпечення з'являється — це допомагає командам постійно контролювати залежності від сторонніх розробників на наявність вразливостей та проблем з ліцензуванням.
Коли користуватися: Безперервно, по всій SDLC.
Як Це Працює: Сканує залежності від відкритого коду на наявність відомих вразливостей та застарілих компонентів.
Найкраще для: Запобігання атакам на ланцюги поставок та забезпечення дотримання вимог безпеки standards.
2. Статичне тестування безпеки застосунків (SAST)
Перш за все, критично важливо виявляти недоліки безпеки на ранніх етапах розробки. SAST дозволяє розробникам виявляти вразливості ще до виконання коду, гарантуючи вирішення проблем до того, як вони перетворяться на дороговартісні проблеми.
Коли користуватися: Ранній етап розробки (безпека зі зсувом уліво).
Як Це Працює: Сканує код перед виконанням, виявляючи вразливості у вихідному коді, байт-коді або бінарних файлах.
Найкраще для: Виявлення недоліків на рівні коду перед розгортанням.
3. Інфраструктура як код (IaC) Тестування безпеки
Зі швидким впровадженням хмарних середовищ, захист конфігурацій інфраструктури є таким же важливим, як і захист коду застосунків. IaC security Тестування гарантує виявлення та виправлення неправильних конфігурацій перед розгортанням.
Коли користуватися: Перед розгортанням хмарних середовищ.
Як Це Працює: Сканує Terraform, CloudFormation, Кубернетес та Docker файли на наявність ризиків безпеки.
Найкраще для: Забезпечення безпеки хмарних застосунків та DevOps pipelines.
4. Динамічне тестування безпеки застосунків (DAST)
на відміну від SAST, який аналізує статичний код, DAST використовує інший підхід шляхом тестування програм під час їх роботи. Моделюючи реальні атаки, DAST виявляє прогалини в безпеці, які з'являються лише під час виконання.
Коли користуватися: Після розгортання, під час виконання.
Як Це Працює: Атакує застосунок як хакер, виявляючи слабкі місця безпеки в реальному середовищі.
Найкраще для: Виявлення атак ін'єкцій, недоліків автентифікації та неправильних конфігурацій.
5. Інтерактивне тестування безпеки застосунків (IAST)
Деякі вразливості можуть прослизнути як під час статичного, так і динамічного тестування. Щоб подолати розрив, IAST забезпечує аналіз безпеки в режимі реального часу під час виконання програми, дозволяючи командам динамічно виявляти вразливості, зберігаючи контекст коду.
Коли користуватися: Під час функціонального тестування.
Як Це Працює: Використовує аналіз у режимі реального часу всередині програми для виявлення ризиків безпеки.
Найкраще для: Мікросервіси, контейнерні додатки та хмарні додатки.
6. Тестування безпеки API
Оскільки API стають основою сучасних застосунків, вони все частіше стають мішенню кібератак. Тестування безпеки API гарантує, що кінцеві точки залишаються захищеними від неправильних конфігурацій та відсутності несанкціонованого доступу.
Коли користуватися: Протягом усієї розробки API.
Як Це Працює: Сканує на наявність слабкої автентифікації, неправильних конфігурацій та витоків даних.
Найкраще для: Запобігання загрозам безпеці та витокам даних, пов'язаним з API.
Найкращі практики тестування безпеки для розробки програмного забезпечення
Захист додатків — це не просто проведення тестів, а перетворення безпеки на природну частину процесу розробки. Дотримуючись цих найкращих практик, команди можуть виявляти вразливості на ранній стадії, автоматизувати перевірки безпеки та зосередитися на виправленні реальних загроз, не уповільнюючи розробку.
1. Зсуньте безпеку ліворуч
Безпека має починатися на початку життєвого циклу розробки, а не після розгортання.
- прогін SAST та SCA сканування щойно код написано, щоб запобігти потраплянню проблем безпеки у продакшн.
- Дайте розробникам дієвий зворотний зв'язок щоб вони могли виправити вразливості, перш ніж вони стануть серйозними ризиками.
2. Автоматизуйте безпеку в CI/CD Pipelines
Безпека повинна працювати на Швидкість DevOps, а не уповільнювати його.
- інтегрувати SAST, DAST та SCA у вашу CI/CD pipelines сканувати кожен код commit автоматично.
- Скористайтеся кнопкою контроль на основі політик щоб запобігти розгортанню небезпечного коду.
3. Захистіть свої залежності
Сучасні програми залежати від програмного забезпечення з відкритим кодом, що може створювати приховані ризики для безпеки.
- Автоматизація SCA сканування виявляти вразливі сторонні бібліотеки, перш ніж вони стануть проблемою.
- Видалення застарілі залежності та встановлюйте патчі, щойно вони стануть доступними.
4. Розставте пріоритети вразливостей за ризиком
Не всі вразливості однакові — зосередьтеся на виправленні того, що насправді має значення.
- Скористайтеся кнопкою Оцінювання EPSS та аналіз досяжності для визначення пріоритетів ризики, що можуть бути використані через незначні проблеми.
- Зменшити тривожна втома шляхом фільтрації попереджень безпеки з низьким рівнем впливу.
5. Відстежуйте аномалії в режимі реального часу
Загрози безпеці не припиняються після розгортання коду—постійний моніторинг є ключовим.
- Скористайтеся кнопкою виявлення аномалій у режимі реального часу відстежувати несанкціоновані зміни в CI/CD pipelineта хмарні конфігурації.
- Спіймати та виправити дрейфи безпеки перш ніж вони призведуть до порушення.
Що таке EPSS і чому це важливо
Не кожна вразливість є реальною загрозою, і команди безпеки не можуть виправити все одразу. Система оцінювання прогнозування експлойтів (EPSS) допомагає визначити пріоритетність вразливостей на основі реальної можливості їх використання, забезпечуючи зосередження команд на найімовірніших атаках.
- Як Це Працює: Замість того, щоб розглядати всі вразливості однаково, EPSS призначає оцінка ризику на основі фактичних тенденцій експлойтів. Як результат, команди можуть спочатку виправити критичні проблеми перш ніж зловмисники скористаються ними.
- Чому це корисно: З огляду на те, що щодня з'являються тисячі нових вразливостей, EPSS фільтрує непотрібні сповіщення щоб команди могли зосередитися на питаннях високого ризику замість того, щоб витрачати час на незначні загрози.
- Як це використовує Xygeni: Для покращення EPSS, Xygeni забезпечує включення аналізу досяжності, надаючи командам виправляти лише вразливості, які можна використовувати в той час як уникнення сповіщень з низьким рівнем впливу.
Використовуючи EPSS, Xygeni допомагає командам безпеки та DevOps вирішувати правильні проблеми — швидше та розумніше.
Інструменти тестування безпеки додатків Xygeni
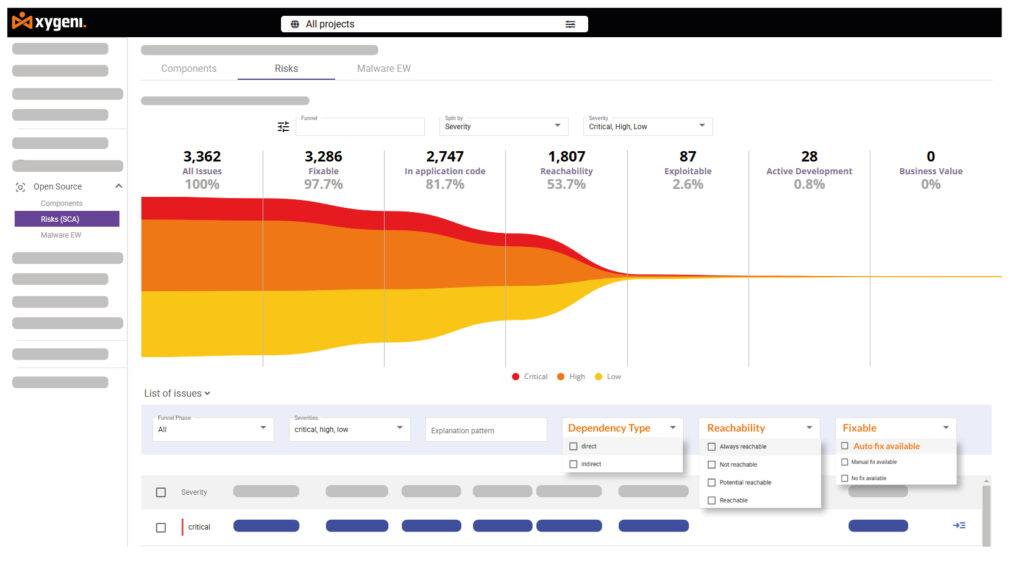
У Xygeni ми вважаємо, що безпека повинна уповноважувати розвиток, а не уповільнювати його. Наші Рішення для тестування безпеки додатків створені для швидкість, точність та безперебійна інтеграція DevOpsОсь що відрізняє Xygeni від інших:
- Найкращий у своєму класі SAST – Виявлення вразливостей перед виконанням коду та вирішувати проблеми безпеки на ранній стадії, щоб зменшити технічний борг.
- Розумний SCA – Моніторинг залежностей від відкритого коду в режимі реального часу, запобігаючи атакам на ланцюги поставок.
- Проста інтеграція DevOps – Працює з Дженкінс, Дії GitHub, GitLab CI/CD, Бітбакет Pipelineта Azure DevOps для автоматизованих сканувань безпеки.
- Розумне визначення пріоритетів, а не шум – Оцінювання EPSS та аналіз досяжності забезпечують, щоб команди виправляйте те, що важливо, а не хибні тривоги.
- Швидші виправлення за допомогою автоматизації – Керівництво з виправлення ситуації пришвидшує вирішення проблеми, забезпечення продуктивності розробників.
З Xygeni, команди створювати безпечне програмне забезпечення без складнощів— щоб вони могли відправляємо швидше та впевненіше.
Висновок: Розумніший захист для тестування безпеки додатків
Безпека розробки програмного забезпечення — це не просто пошук вразливостей, а їх ефективне виправлення без уповільнення випуску релізів. Використовуючи правильні типи тестування безпеки додатків та найкращі практики тестування безпеки для розробки програмного забезпечення, команди можуть зробити безпеку невід’ємною частиною свого робочого процесу.
До спрощення безпеки без компромісів, команди повинні:
- Інтегруйте безпеку на ранній стадії щоб запобігти вразливостям, перш ніж вони стануть дороговартісними.
- Автоматизуйте безпеку в CI/CD pipelines виявляти проблеми перед розгортанням.
- Моніторинг залежностей з SCA щоб уникнути ризиків у ланцюжку поставок.
- Зосередьтеся на реальних загрозах використання EPSS та аналіз досяжності.
- Тестові API та інфраструктура постійно, щоб запобігти прогалинам у безпеці.
At Xygeni, безпека йде в ногу з DevOps—швидкий, ефективний та створений для сучасних команд розробників.
Хочете захистити своє програмне забезпечення без перешкод? Зверніться до Xygeni сьогодні та підніміть свою стратегію безпеки на новий рівень.

