






Чому кібербезпека є ключовою частиною розробки програмного забезпечення (а не другорядною)
Незалежно від того, чи створюєте ви внутрішні інструменти, чи SaaS-платформи, кібербезпека для програмного забезпеченняs має бути вбудований з першого commitРозробники більше не можуть дозволити собі ставитися до цього як до чиєїсь відповідальності. Фактично, розуміння меж кібербезпека проти програмної інженерії допомагає командам створювати код, який є не лише функціональним, але й стійким. Саме для цього потрібні сучасні програмне забезпечення для кібербезпеки та Практики AppSec блиск. Ці інструменти надають розробникам можливості виявляти загрози в режимі реального часу, забезпечувати безпечне кодування standardта керувати ризиками в усьому ланцюжку постачання програмного забезпечення. Як результат, цей зсув, відомий як «зсув ліворуч», ставить безпеку туди, де вона найважливіша: у вашу кодову базу.
У цій публікації ми пояснимо, що кібербезпека що насправді означає для команд розробників, і чому кожен DevOps-інженер повинен впровадити його якомога раніше.
Що таке кібербезпека для програмних застосунків?
Кібербезпека програмних застосунків включає всі методи та інструменти, які команди розробників використовують для захисту свого коду від витоків даних, несанкціонованого доступу та зловмисної діяльності, починаючи з найперших етапів розробки. SDLC.
Замість того, щоб зосереджуватися виключно на середовищі виконання, цей підхід надає пріоритет забезпеченню безпеки фактичних програмних активів, таких як вихідні файли, сторонні бібліотеки, конфігурації та CI/CD робочі процеси. Роблячи це, команди використовують програмне забезпечення для кібербезпеки, щоб швидко виявляти вразливості, керувати конфіденційними секретами, застосовувати політики безпеки та захищати як компоненти з відкритим кодом, так і власні компоненти.
Отже, як це працює в реальному світі pipelineОсь що зазвичай використовують команди DevSecOps:
- Статичне тестування безпеки додатків (SAST) інструменти для виявлення помилок та недоліків безпосередньо в IDE або під час перевірки коду
- Поведінковий моніторинг у системах збірки, таких як GitHub Дії або Дженкінс для виявлення незвичайної активності
- Аналіз складу програмного забезпечення (SCA) для виявлення ризикованих залежностей та застарілих пакетів
- CI/CD інтеграція автоматизувати все вищезазначене, щоб кожен commit проходить через захисну лінзу без додавання тертя
Зсув ліворуч: Впровадження кібербезпеки на ранніх етапах розробки
Зрозуміло, що концепція "Зсув вліво" означає впровадження безпеки на ранніх етапах життєвого циклу розробки. Однак, коли команди фактично впроваджують її, вони докорінно змінюють свій підхід до розробки програмного забезпечення.
Замість того, щоб натискати код і чекати на пізню стадію сканування безпеки, DevSecOps команди проактивно сканують кожну pull request, створюють артефакти та файли конфігурації ще до того, як код перейде у продакшн. Іншими словами, вони вбудовують безпеку безпосередньо у свої робочі процеси.
Як лідер з кібербезпеки Келлі Шортрідж пояснює, «Безпека має перейти від ролі «сторожа» до ролі сприяючої частини того ж самого pipeline, а не перешкода для цього». Ця філософія лежить в основі руху Shift Left.
Зокрема, сучасні команди застосовують такі практики:
- Безпека як код: Команди визначають, версіонують та автоматизують політики, щоб їх застосування відбувалося без затримок
- Вбудоване сканування: Платформи, такі як Xygeni, сканують кожні commit миттєво виявляти секрети, шкідливе програмне забезпечення та ризиковані бібліотеки
- Пріоритезація ризиків: Замість того, щоб покладатися лише на CVSS, команди пріоритезують вразливості, використовуючи EPSS, можливості використання та досяжність.
- Відгук розробника: Сповіщення безпеки відображаються безпосередньо в інструментах розробника з практичними пропозиціями щодо автоматичного виправлення
В результаті, розробники не витрачають час на переробку чи вирішення проблем на пізніх стадіях. Натомість вони зосереджуються на найважливішому – швидше публікують безпечний та надійний код.
Кібербезпека проти програмної інженерії: чому розробникам потрібні обидва
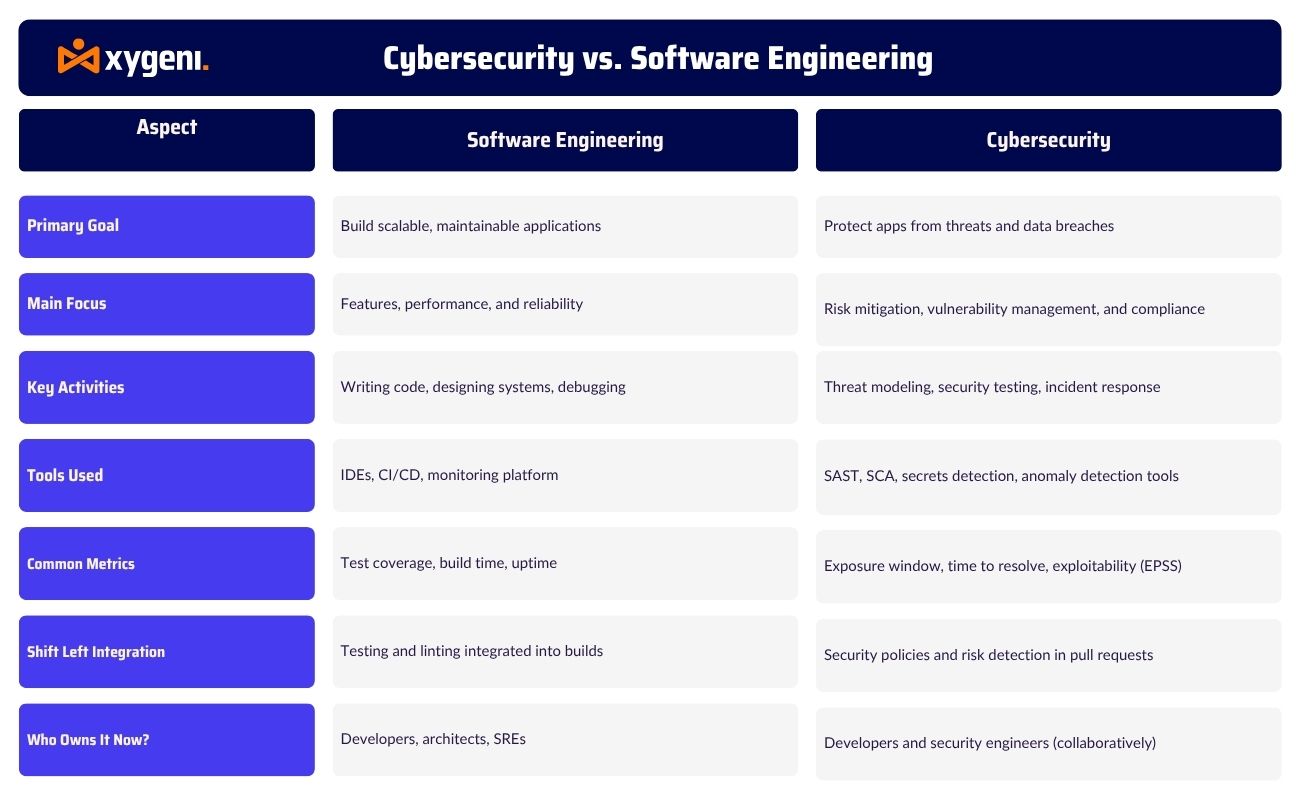
На перший погляд, кібербезпека та розробка програмного забезпечення можуть здаватися окремими дисциплінами. Однак вони дедалі більше перетинаються у щоденній роботі з розробки.
Програмна інженерія зосереджена на створенні надійних, масштабованих систем, які працюють належним чином. І навпаки, кібербезпека захищає ці системи від навмисних загроз, таких як витік даних, шкідливе програмне забезпечення та атаки на ланцюги поставок.
Традиційно розробники писали код, а команди безпеки перевіряли його пізніше. Сьогодні ця модель більше не працює. Оскільки DevSecOps тепер зміщує безпеку вліво, розробники повинні писати безпечний код, належним чином обробляти секрети та перевіряти залежності в режимі реального часу.
Іншими словами, сучасні розробники не просто створюють функції, вони активно їх захищають. Вони використовують програмне забезпечення для кібербезпеки для сканування pull requests, відстежувати ризиковану поведінку та застосовувати правила політики як коду, не виходячи зі своїх IDE.
Зрештою, розуміння балансу між кібербезпекою та розробкою програмного забезпечення дає змогу командам ефективніше співпрацювати. Коли кожен, від бекенд-інженерів до SRE, розділяє відповідальність за безпеку, додатки стають більш стійкими за своєю суттю.
Розуміння розбіжностей: кібербезпека проти розробки програмного забезпечення в робочих процесах розробки
Вибір правильного програмного забезпечення для кібербезпеки для вашого стеку
Найкраще програмне забезпечення для кібербезпеки не знаходиться поза вашим pipeline він працює разом з ним. Ось чому ваш стек має відчуватися як природна частина вашого робочого процесу, а не як окремий інструмент, якого розробники намагаються уникати.
З Xygeni Універсальна платформа AppSec, ви отримуєте все необхідне для захисту програмних застосунків в одному місці. Замість того, щоб жонглювати ізольованими інструментами, Xygeni об'єднує безпеку в усіх SDLC з вашого першого commit до вашого остаточного розгортання.
Ось що команди отримують з Xygeni:
- SAST + SCA виявляти недоліки коду та ризики відкритого коду в режимі реального часу
- Інтеграція Git, GitHub та GitLab для вбудованих перевірок безпеки під час переглядів та злиттів
- Виявлення секретів та IaC сканування щоб запобігти неправильним конфігураціям та випадковому викриттю
- Звітність про управління та дотримання вимог узгоджено з фреймворками DORA, NIST та ISO
- Функція автоматизованого виправлення які дозволяють розробникам миттєво виправляти проблеми безпосередньо зі свого IDE або CI/CD інструменти
Крім того, Xygeni не просто виявляє ризики, а й визначає їх пріоритетність за допомогою показники експлуатаційної придатності, такі як EPSS та доступністьЦе допомагає вашій команді діяти з найважливішого, водночас дотримуючись вимог та контролюючи ситуацію.
Коли інструменти безпеки тісно інтегрують це, розробники працюють швидше та безпечніше без перешкод.
Заключні думки: Чому кібербезпека має починатися з розробників
Кібербезпека для програмних застосунків — це не просто доповнення, це невід'ємна частина розробки. Оскільки цикли поставок прискорюються, єдиний спосіб не відставати — це впроваджувати безпеку з самого початку.
Ось чому важливо розуміти різницю між кібербезпекою та програмною інженерією. Розробники вже не просто створюють системи, вони активно їх захищають. Незалежно від того, чи керуєте ви сторонніми бібліотеками, чи пишете інфраструктуру як код, безпека має залишатися близькою до кодової бази.
Сучасне програмне забезпечення для кібербезпеки, таке як універсальна платформа AppSec від Xygeni, допомагає змістити безпеку вліво, дозволяючи розробникам виявляти вразливості на ранній стадії, автоматизувати виправлення та дотримуватися таких фреймворків, як ДОРА та NIST.
Впроваджуючи кібербезпеку для програмних застосунків на ранніх етапах SDLC, команди зменшують кількість повторної роботи, мінімізують ризики та забезпечують легкість дотримання вимог. Коли безпека стає природною частиною вашого робочого процесу, виконання стає швидшим, а не повільнішим.
Цікаво, як Xygeni може допомогти вам впровадити безпеку у вашому pipeline? Почніть сьогодні і відправляйте з упевненістю.

