






Зростаючий ризик вразливостей, що можуть бути використані
Кіберзагрози змінюються швидше, ніж будь-коли, а експлойти безпеці «нульового дня» стають головною проблемою для організацій. Розуміння що таке експлойт у безпеці є критично важливим, оскільки зловмисники все частіше використовують показники придатності для використання для виявлення високоризикових вразливостей, перш ніж їх буде виправлено.
Нещодавні реальні випадки показують, наскільки небезпечними можуть бути ці атаки. Наприклад, Помилки нульового дня VMware про які повідомляє Dark Reading, демонструють, як зловмисники можуть використовувати невідомі вразливості для порушення систем.
Служби безпеки перевантажені сповіщеннями. Однак, без правильна стратегія пріоритезації, вони ризикують виявити критичні слабкі місця.
Проблема? Не всі вразливості використовуються, тож як організації можуть зосередитися на тих, які справді важливі?
Що таке експлойт у сфері безпеки?
Що таке експлойт у сфері безпеки? Простіше кажучи, експлойт – це атака, яка використовує слабке місце в програмному забезпеченні, апаратному забезпеченні або інфраструктураФактично, як тільки зловмисники знайдуть спосіб проникнути всередину, вони можуть викрасти дані, запустити шкідливий код або захопити системи.
Поширені типи експлойтів
- Експлойти безпеки нульового дня – Зловмисники знаходять та використовують вразливості до того, як постачальники випустять виправлення. З цієї причини ці експлойти є дуже цінними в даркнеті та часто використовуються в кібершпигунстві.
- Віддалене виконання коду (РЦЕ) – Дозволяє зловмисникам запускати код віддалено, що часто призводить до повного захоплення системи.
- Ескалація привілеїв – Використовує слабкі засоби контролю доступу для отримання прав адміністратора або root-рівня.
- Пошкодження пам'яті – Такі методи, як переповнення буфера, дозволяють зловмисникам впроваджувати та запускати шкідливий код.
З огляду на ці моменти, кількість автоматизованих наборів експлойтів та атак з боку національних держав продовжує зростати. Таким чином, команди повинні перестати покладатися на реактивне встановлення патчів. Натомість їм потрібне проактивне управління можливостями експлойтів.
Метрики експлойтабельності: як визначити пріоритетність важливих загроз
Не всі вразливості призводять до атак. Деякі залишаються бездіяльними, а інші стають головними цілями. Ось чому командам безпеки потрібні показники придатності до використання, щоб оцінити реальні загрози. Розуміння що таке експлойт у безпеці допомагає командам визначити, які вразливості з більшою ймовірністю будуть використані в атаках.
EPSS (Система оцінювання прогнозування експлойтів): розумніший спосіб ранжування ризиків
Оцінка EPSS передбачає, наскільки ймовірним буде вразливість буде використана протягом 30 днів. На відміну від CVSS, який вимірює лише серйозність, EPSS зосереджується на реальних ризиках атак.
Чому EPSS допомагає командам безпеки рухатися швидше
- Пріоритизація на основі даних – Зосереджується на вразливостях з активною діяльністю експлойтів, а не лише на теоретичних ризиках.
- Зменшує втому від пильності – Допомагає командам перестати ганятися за хибними тривогами та зосередитися на реальних загрозах.
- Покращує керування виправленнями – Пріоритетність виправлень залежить від фактичної придатності до використання, що значно швидше зменшує поверхню для атаки.
Наприклад, ан EPSS Оцінка 0.9 означає 90% ймовірність експлуатації — це потребує термінових дій. Тим часом оцінка 0.01 сигналізує про низький ризик і може почекати.
Дізнайтеся більше про EPSS та управління вразливостями
Оцінки EPSS допомагають командам безпеки в першу чергу вирішувати проблеми з високоризиковими вразливостями. Дізнайтеся, як випереджати експлойти.
Як зменшити вразливості, що можуть бути використані
Проактивні системи розвідки загроз та раннього попередження
- Налаштуйте стрічки загроз у режимі реального часу, щоб виявляти експлойти безпеки нульового дня, перш ніж вони поширяться.
- Використовуйте системи раннього попередження, щоб блокувати залежності шкідливих програм з відкритим кодом, перш ніж зловмисники їх використають.
Автоматизоване сканування безпеки та SCA
- прогін Аналіз складу програмного забезпечення (SCA) постійно відстежувати вразливості в компонентах з відкритим кодом.
- Застосуйте аналіз досяжності, щоб перевірити, чи дійсно можна використовувати недолік у вашому середовищі.
CI/CD Pipeline Security & Захист під час виконання
- Убезпечте CI/CD pipelineщоб запобігти потраплянню ризикованого коду у продакшн.
- Скористайтеся кнопкою Application Security Posture Management (ASPM) для моніторингу ризиків протягом усього життєвого циклу розробки.
Пріоритизація на основі експлойтів та автоматизація виправлень
- Поєднайте оцінки EPSS з даними про вплив на бізнес, щоб спочатку виправити вразливості високого ризику.
- Використовуйте автоматизоване виправлення для швидшого розгортання патчів без уповільнення розробки.
Як Xygeni пом'якшує експлойти безпеки нульового дня
Оскільки експлойти безпеки нульового дня з'являються без попередження, організаціям потрібен захист у режимі реального часу. З цієї причини Ксігені Рішення безпеки забезпечують комплексний підхід до виявлення, визначення пріоритетів та зупинки експлойтів, перш ніж вони завдадуть шкоди.
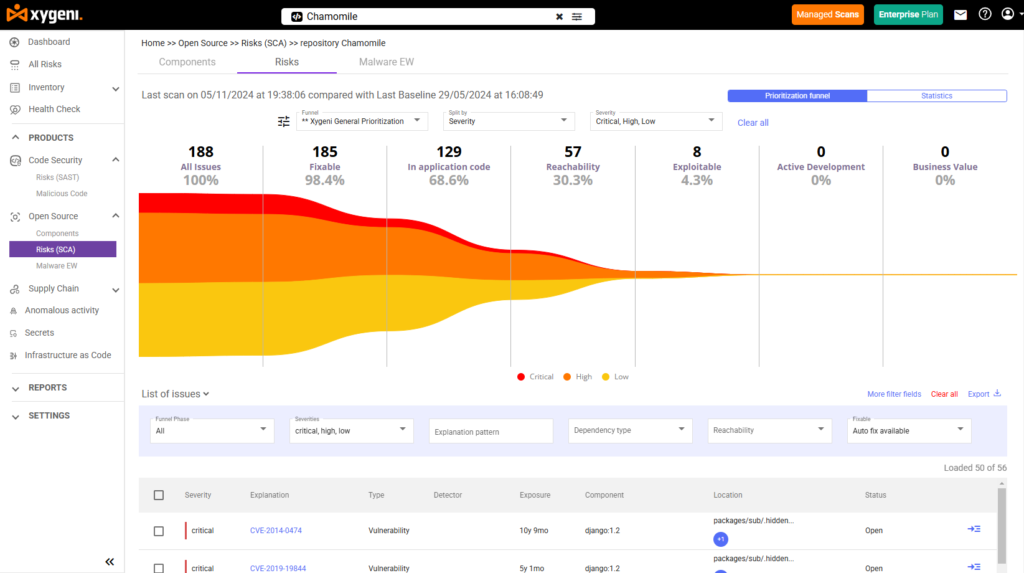
1. Пріоритизація на основі експлойтабельності за допомогою динамічних воронок
Команди безпеки стикаються з нескінченними сповіщеннями, але не всі вразливості однаково небезпечні. Саме тому воронки пріоритетності Xygeni виходять за рамки базових оцінок серйозності (CVSS) враховуючи:
- Здатність до експлуатації (оцінка EPSS) – пріоритетність вразливостей визначається на основі ймовірності їхньої експлуатації в реальному світі протягом наступних 30 днів.
- Аналіз досяжності – Визначає, чи існує вразливість у доступному шляху атаки у вашому програмному забезпеченні.
- Бізнес-контекст – фільтрує вразливості на основі їхнього потенційного впливу на критично важливі програми.
2. Система розвідки загроз у режимі реального часу та раннього попередження
Традиційні рішення безпеки залежать від відомих вразливостей, тоді як Xygeni забезпечує моніторинг у режимі реального часу.
- Сканує публічні репозиторії на наявність нових пакетів, заражених шкідливим програмним забезпеченням, перш ніж зловмисники їх використовуватимуть.
- Блокує шкідливі залежності, перш ніж вони проникнуть у ваш ланцюжок постачання програмного забезпечення.
- Надає сповіщення в режимі реального часу про нові експлойти та атаки.
Наприклад, якщо вразливість нульового дня в бібліотеці з відкритим кодом стає зброєю, Xygeni негайно сповіщає вашу команду та пропонує заходи щодо усунення наслідків, не чекаючи на оновлення CVE.
3. Розширений аналіз складу програмного забезпечення (SCA) для захисту ланцюга поставок
Злочинності нульового дня часто спрямовані на непатчені компоненти з відкритим кодом. Ксігені SCA рішення:
- Сканує ваше програмне забезпечення на наявність вразливих залежностей.
- Виявляє скомпрометовані пакети з відкритим кодом, перш ніж вони потраплять у продакшн.
- Виявляє застарілі залежності, які потребують проактивного виправлення.
4. CI/CD Pipeline SecurityЗупинка експлойтів перед розгортанням
Ксігені:
- Сканування CI/CD pipelineдля неправильних конфігурацій безпеки.
- Забезпечує дотримання політик безпеки для запобігання шкідливим змінам або ризикованому коду.
- Запобігає поширенню високоризикових вразливостей у виробничий процес шляхом інтеграції з робочими процесами DevOps.
5. Автоматизоване виправлення: виправлення експлойтів до їх поширення
Автоматизована система відновлення Xygeni:
- Пропонує найбезпечніший патч або альтернативну версію пакета.
- Генерує автоматизовано pull requests для виправлень у коді, що постраждав.
- Інтегрується з системами тикетування (Jira, GitHub Issues) для структурованого управління вразливостями.
Майбутнє управління експлуатацією
Зі зростанням кіберзагроз командам безпеки необхідно вийти за рамки традиційного управління вразливостями. Зловмисники не чекають на виправлення — вони атакують першими. Через це організаціям потрібен розумніший та швидший підхід до блокування експлойтів, перш ніж вони завдадуть шкоди.
Що змінюється в управлінні експлуатацією?
Безпека переходить з реакція на прогнозЗамість того, щоб ставитися до всіх вразливостей однаково, команди повинні зосередитися на реальних ризикахВодночас, ручна охорона не може встигати за автоматизовані атаки, Що робить швидкий, живий захист важливо.
Ключові тенденції, що визначають майбутнє управління експлуатацією
Пріоритизація на основі ризиків стає нормою – Команди виходять за рамки оцінок CVSS та зосереджуються на EPSS (Системі оцінювання прогнозування експлойтів) та аналізі досяжності, щоб виправити вразливості, які найімовірніше будуть використані.
Розвідка про загрози в реальному часі – Чекати на оновлення CVE тижнями чи місяцями більше не можливо. Організаціям потрібне постійне сканування для виявлення експлойтів безпеки «нульового дня», щойно вони з’являються.
Автоматичне керування виправленнями – Якщо безпека уповільнює розробку, вона не буде впроваджена. Компанії інвестують в автоматизоване виправлення, щоб виправляти високоризикові вразливості без затримок.
Більш сильний CI/CD Pipeline Security – Зловмисники націлені на ланцюжок поставок програмного забезпечення. Команди DevOps повинні інтегрувати безпеку безпосередньо в CI/CD pipelineвиявляти вразливості до розгортання програмного забезпечення.
Розумніший аналіз складу програмного забезпечення (SCA) – Програмне забезпечення з відкритим кодом є рушійною силою сучасної розробки, але також несе ризики. Використання SCA Завдяки аналізу досяжності команди можуть зосередитися лише на тих вразливостях, які дійсно мають значення.
Майбутнє безпеки буде проактивним, автоматизованим та орієнтованим на ризики. Команди, які адаптуються зараз, випереджатимуть зловмисників та запобігатимуть експлойтам до того, як вони трапляться.
Висновок: Візьміть під контроль ймовірність використання, перш ніж це зроблять зловмисники
Безпека вже не просто полягає у пошуку вразливостей, а у розумінні того, які з них дійсно важливі. Щодня команди безпеки стикаються з тисячами сповіщень, але не всі з них становлять реальну загрозу. Саме тому зосередження на можливостях використання є критично важливим.
Що можуть зробити команди, щоб залишатися попереду?
Зрозумійте, що насправді означає експлойт у безпеці - Що таке експлойт у сфері безпеки? Це більше, ніж просто помилка програмного забезпечення; це спосіб для зловмисників проникнути в системи. Командам слід дивитися не лише на серйозність проблеми, а й зосередитися на тому, наскільки ймовірно використання вразливості.
Зупиніть експлойти безпеки нульового дня, перш ніж вони стануться – Використовуючи системи раннього попередження, оперативну аналітику загроз та аналіз досяжності, команди можуть блокувати атаки до їх початку.
Зробіть безпеку легкою для впровадження – Якщо безпека уповільнює DevOps, команди не використовуватимуть його. Автоматизовані виправлення, CI/CD Безпека та просте встановлення патчів забезпечують швидкість розробки, водночас захищаючи системи.
Пріоритети на основі можливості використання – Командам безпеки не потрібно виправляти кожну вразливість, а лише ті, які зловмисники фактично використовують.
Чому саме Ксігені?
У Xygeni ми виходимо за рамки базового сканування вразливостей. Наша платформа:
- Аналізує реальну можливість використання, а не лише теоретичні ризики.
- Автоматизує виправлення для забезпечення безпеки та ефективності розробки програмного забезпечення.
- Зупиняє зловмисників до того, як вони досягнуть виробничого середовища.
Кіберзагрози не зменшуються, але за правильного підходу ви можете залишатися попереду.
Хочете побачити, як Xygeni допомагає вам зупиняти експлойти до того, як вони трапляться?
Спробуйте безкоштовно сьогодні!

