






Týmy kybernetické bezpečnosti řeší každý měsíc tisíce zranitelností a prioritizace těch, které opravit jako první, může být ohromující; právě tam... Skóre CVSS hraje zásadní roli. Common Vulnerability Scoring System (CVSS) standardzizuje, jak se měří rizika, čímž Skóre CVSS konzistentní napříč projekty. Navíc použitím Kalkulačka CVSS nebo Kalkulačka skóre CVSSBezpečnostní týmy mohou rychle převést komplexní data o zranitelnostech do jasných a srovnatelných výsledků, které vedou k inteligentnější a rychlejší nápravě.
Co je skóre CVSS a proč je důležité
Jedno Skóre CVSS je celosvětově uznávaná standard vyvinutý FIRST.org k posouzení závažnosti bezpečnostních zranitelností.
Skóre se pohybuje od 0 10 na, kde vyšší čísla označují závažnější nedostatky:
| Skóre CVSS | Přísnost |
|---|---|
| 0.0 | Nevyplněno |
| 0.1-3.9 | Nízké |
| 4.0-6.9 | Střední |
| 7.0-8.9 | Vysoký |
| 9.0-10.0 | kritický |
Pro týmy DevSecOps tato čísla pomáhají stanovit priority nápravy. Například zranitelnost se skóre CVSS 9.8 může vyžadovat okamžitou pozornost, zatímco zranitelnost s hodnocením 3.5 by mohla počkat na další cyklus údržby.
Ačkoli CVSS odhaduje možné škody, které by chyba mohla způsobit, neindikuje, zda ji útočníci zneužívají v reálném prostředí. Pochopení tohoto rozdílu je nezbytné pro stanovení priorit skutečných rizik.
Jak funguje hodnocení CVSS
V praxi používá systém hodnocení CVSS tři skupiny metrik k hodnocení různých aspektů zranitelnosti. Každá skupina tedy definuje, jak se problém chová, od jeho zneužitelnosti až po jeho potenciální dopad na systémy a data. Spolehlivá kalkulačka skóre CVSS navíc činí tento proces opakovatelným a transparentním. Bezpečnostní profesionálové tak mohou jasněji komunikovat závažnost rizika a následně udržovat konzistentní priority napříč týmy.
Základní metriky:
Ty popisují vnitřní vlastnosti zranitelnosti, které zůstávají konstantní v čase a v různých prostředích.
Jako příklady lze uvést:- Vektor útoku (AV): Lze útok provést vzdáleně nebo pouze lokálně?
- Složitost útoku (AC): Jak snadno se to dá zneužít?
- Požadovaná oprávnění (PR): Potřebuje útočník předchozí přístup?
- Interakce s uživatelem (UI): Vyžaduje to, aby uživatel na něco klikl nebo něco otevřel?
- Dopad (CIA): Jak to ovlivňuje důvěrnost, integritu a dostupnost.
Časové metriky:
Ty upravují skóre na základě reálných podmínek, jako například:- Zralost exploitového kódu: Je k dispozici veřejný exploit kód?
- Úroveň nápravy: Už je vydána nějaká oprava nebo patch?
- Důvěra zprávy: Jak spolehlivá je zpráva o zranitelnosti?
Environmentální metriky:
Tyto metody přizpůsobují skóre specifickému nastavení vaší organizace, například tomu, zda zranitelný systém zpracovává citlivá data nebo je chráněn silnou síťovou obranou.
Každý faktor přispívá ke konečnému skóre prostřednictvím standardizovaný vzorec, díky čemuž se CVSS stává konzistentní referencí pro porovnávání zranitelností napříč produkty a ekosystémy.
Používání kalkulačky CVSS (podrobný návod)
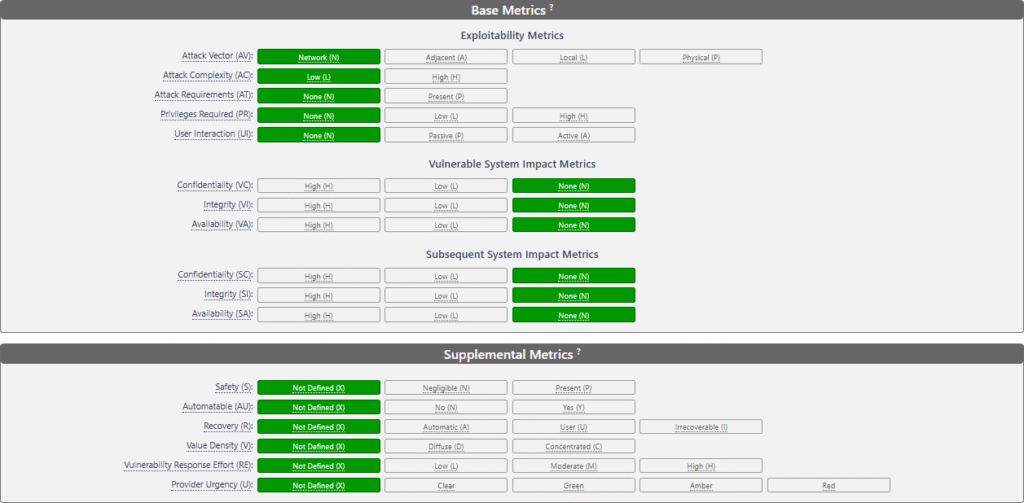
Nemusíte ručně kalkulovat vzorce, můžete použít online kalkulačky skóre CVSS, jako například PRVNÍ kalkulačka CVSS v4.0 nebo Kalkulačka NVD CVSSTyto nástroje zjednodušují vyhodnocování CVSS a zajišťují, že vaše kalkulačka CVSS bude produkovat konzistentní a srovnatelné výsledky v různých prostředích.
Zde je jednoduchý návod:
- Vyberte verzi CVSS: Většina dnešních doporučení používá CVSS v3.1 nebo v4.0.
- Doplňte základní metriky: Vyberte možnosti pro vektor útoku, složitost, oprávnění a dopad.
- Přidat časová data: Uveďte, zda jsou k dispozici exploity nebo záplaty.
- Upravte faktory prostředí: Zohledněte citlivost nebo expozici vaší vlastní infrastruktury.
- Vypočítat: Nástroj okamžitě vrátí skóre mezi 0.0 a 10.0.
Příklad: Porovnání dvou skóre CVSS (9.8 vs. 5.6)
Chcete-li vidět, jak a Kalkulačka skóre CVSS funguje v reálném životě, porovnejme dvě zranitelnosti pomocí CVSS v3.1 metriky.
1. Kritická zranitelnost: Vzdálené spuštění kódu (CVSS 9.8)
| metrický | Hodnota | Vysvětlení |
|---|---|---|
| Vektor útoku | Síť | Zneužitelné na dálku |
| Složitost útoku | Nízké | Nejsou vyžadovány žádné zvláštní podmínky |
| Požadovaná oprávnění | Nevyplněno | Útočník nepotřebuje žádný účet |
| Interakce s uživatelem | Nevyplněno | Plně automatizované zneužití |
| Dopad na důvěrnost | Vysoký | Zveřejnění citlivých dat |
| Dopad na integritu | Vysoký | Data lze upravovat |
| Dopad na dostupnost | Vysoký | Možné přerušení provozu |
Tento příklad ilustruje, jak kalkulačka CVSS transformuje kvalitativní metriky na kvantitativní výsledky, což posiluje hodnotu přesného hodnocení CVSS během bezpečnostních hodnocení.
Vypočítané skóre CVSS: 5.6 (střední)
Ve většině případů bezpečnostní týmy řeší lokální chyby eskalace oprávnění během plánovaných aktualizací, protože ty většinou postihují sdílené systémy a zřídka vyžadují naléhavé opravy.
Odnést:
Ačkoli obě chyby představují platné CVE, Skóre CVSS jasně rozlišuje jejich naléhavost.
Ale pamatujte, 9.8 CVSS s nízká využitelnost (EPSS 0.02) v praxi by mohlo být méně nebezpečné než 5.6 CVSS to je bytí aktivně využíváno (EPSS 0.85).
Proto je párování CVSS s EPSS a dosažitelnost zajistí, že opravíte to, na čem skutečně záleží.
Kalkulačka skóre CVSS v praxi
A Kalkulačka CVSS umožňuje opakovatelné a transparentní hodnocení rizik. Pomáhá sdělit závažnost problémů netechnickým zainteresovaným stranám a udržovat konzistentní priority napříč týmy.
Statické skóre však může být zavádějící, pokud je bereme doslova. Například:
- Zranitelnost s CVSS skóre 9.8 může mít žádné aktivní exploity v divočině.
- Další s CVSS skóre 6.2 může být aktivně cílené útočníky.
Proto může spoléhání se pouze na kalkulačku vést k nedostatkům. Skóre je základní hodnota, nikoli ukazatel rizika v reálném čase.
CVSS vs. EPSS Proč statické skóre nestačí
Zatímco CVSS opatření potenciální závažnost, EPSS (systém bodování predikce exploitů) opatření pravděpodobnost v reálném světě.
EPSS využívá strojové učení a telemetrii hrozeb k předpovědi pravděpodobnosti zneužití zranitelnosti do 30 dnů.
V kombinaci poskytují mnohem jasnější obraz:
| Skóre CVSS | Skóre EPSS | Akce |
|---|---|---|
| Vysoký (9.8) | Nízká (0.03) | Nízká zneužitelnost → Monitor |
| Střední (6.5) | Vysoký (0.85) | Vysoká zneužitelnost → Okamžitá oprava |
| Kritický (10.0) | Vysoký (0.9) | Jednejte hned – ať už se jedná o závažné nebo zneužívané |
Přesně takhle to mají moderní platformy Xygeni vylepšit správu zranitelností sloučením Závažnost CVSS, Využitelnost EPSS, a analýza dosažitelnosti zaměřit se na rizika, která jsou závažné i zneužitelné ve vašem prostředí.
Za hranicemi čísel: Chytřejší prioritizace rizik
Jedno Systém hodnocení CVSS zůstává základním kamenem kybernetické bezpečnosti; nicméně, nikdy to nemělo fungovat samo o sobě. Ve skutečnosti, Skutečná bezpečnostní zralost pramení z pochopení celého kontextu, znalosti toho, které zranitelnosti jsou dosažitelné, zneužitelné a skutečně kritické pro podnikání.
Xygeni jde ještě dál automatizací procesu:
- Příjem dat CVSS z vašich nástrojů nebo doporučení.
- Obohacuje ho o Využitelnost EPSS, dosažitelnost za běhu, a kritičnost aktiv.
- Zobrazení všeho v jednotném dashboard aby se zdůraznilo, co je skutečně potřeba opravit.
Výsledkem je, že tento kontextově orientovaný přístup proměňuje správu zranitelností z jednoduché hry s čísly v chytřejší a dynamičtější proces analýzy rizik.
Závěrečné myšlenky
Závěrem lze říci, že CVSS pomáhá týmům pochopit, jak závažná je zranitelnost, zatímco EPSS a dosažitelnost ukazují, na kterých problémech skutečně záleží. Společně pomáhají bezpečnostním týmům jednat s jistotou a nejprve řešit správné problémy. V důsledku toho se správa zranitelností stává rychlejší, snazší a efektivnější.

