






Dne 17. března 2025 vydalo Fórum týmů pro reakci na incidenty a bezpečnost (FIRST) systém EPSS verze 4, což je zásadní krok vpřed ve správě zranitelností v rámci hodnocení EPSS. Na rozdíl od tradičních modelů, jako je CVSS, které se zaměřují na teoretickou závažnost, systém hodnocení EPSS předpovídá, které problémy budou pravděpodobně zneužity v příštích 30 dnech. To pomáhá organizacím soustředit se na skutečné hrozby, místo aby ztrácely čas problémy s nízkým dopadem.
Co je nového v EPSS verze 4?
Čtvrtá verze EPSS přináší přesnější informace o zneužití, lepší data a chytřejší prioritizaci. Jay Jacobs (Empirická bezpečnost) a Kásim Aršad sdílené aktualizace, které posouvají EPSS v4 na další úroveň. Díky tomu nyní týmy dostávají jasnější a rychlejší signály o tom, na co se útočníci mohou zaměřit příště.
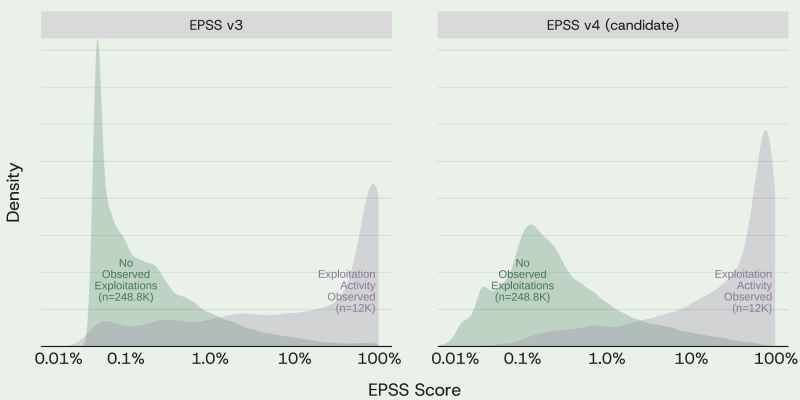
Rozšířená analýza zneužití: EPSS nyní monitoruje data o zneužití v reálném světě a každý měsíc hledá více než 10 000 zranitelností, což posiluje precision z Zranitelnost skóre EPSS předpovědi.
Integrace malwaru a koncových bodů: EPSS v4 přidává telemetrii ze systémů detekce koncových bodů a nástrojů pro analýzu malwaru, což bezpečnostním týmům umožňuje odhalit Skóre EPSS vzory rychleji.
Širší kontext hrozeb: Analyzuje také stovky bezpečnostních zdrojů – RSS kanály, blogy, fóra – aby poskytoval lepší situační povědomí o nově vznikajících hrozbách.
Vylepšená kategorizace: EPSS nyní seskupuje slabiny do 22 nejčastějších typů CWE a vylučuje ODMÍTNUTÉ CVE, čímž eliminuje zbytečný šum. EPSS hodnocení skóre.
Prokázaná účinnost oproti CVSS: Nezávislé studie ukazují, že EPSS v4 snižuje úsilí o nápravu více než 8krát ve srovnání s přístupy založenými na CVSS, zejména při upřednostňování zranitelností s vysokým objemem.
Chcete se ponořit hlouběji?
Chcete kompletní rozbor správy zranitelností v systému EPSS? Nenechte si ujít našeho podrobného průvodce, jak opravit to, na čem skutečně záleží.
Xygeni + EPSS v4: Opravte nejdůležitější zranitelnosti
Xygeni integruje skóre zranitelnosti EPSS přímo do své databáze zranitelností. prioritizační trychtýřeTakže místo honu za každým vysokým skóre CVSS se týmy zaměřují na to, na čem skutečně záleží.
Kombinací zneužitelnosti, dosažitelnosti a obchodního kontextu se priority stanou jasnými. Výsledkem je, že zranitelnosti v rámci skóre EPSS, které představují skutečné riziko, se opravují rychleji.
Model prioritizace Full-Stack od Xygeni zahrnuje:
- Hodnocení zneužitelnosti EPSSPoužívá EPSS v4 k identifikaci pravděpodobných vektorů útoku v příštích 30 dnech.
- Dosažitelnost za běhu: Potvrzuje, zda zranitelný kód skutečně běží v produkčním prostředí.
- Přehled závažnosti CVSS: Přidává širší kontext o potenciálním dopadu na systém.
- Obchodní kontextFiltruje nálezy na základě kritičnosti, citlivosti systému a provozního rizika.
Spolu s kontextovou analýzou společnosti Xygeni se tyto poznatky přímo vynořují uvnitř CI/CD pipelinea riziko dashboards. Stanovení priorit zranitelností se proto stává automatickým, probíhajícím v reálném čase a sladěným s tím, jak je software vytvářen a nasazován.
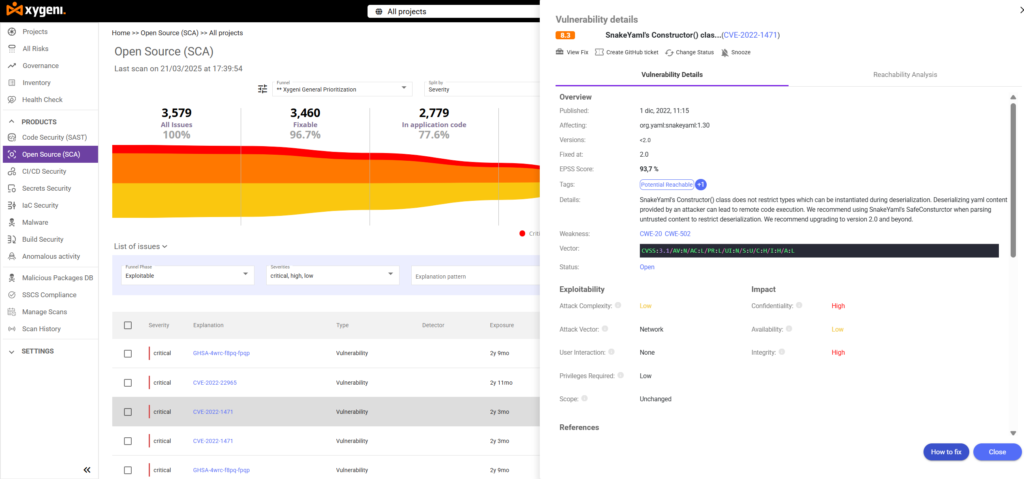
Trychtýře pro stanovení priorit: Vaše řídicí centrum pro správu zranitelností v rámci skóre EPSS
Pro začátek, Prioritizační trychtýře Xygeni aplikují vrstvené filtry na všechny nálezy –SAST, SCA, CI/CD konfigurace, IaC šablony a tajné kódy. Díky tomu si týmy mohou definovat vlastní nebo předpřipravená pravidla, která automaticky odhalí zranitelnosti, jež skutečně vyžadují pozornost.
Dále vestavěné trychtýře pro každé prostředí (SAST, IaC, CI/CD) dramaticky zkracují čas strávený tříděním problémů a zároveň pomáhají snižovat únavu z bdělosti. V důsledku toho týmy zažívají méně rozptylování, lepší pokrytí rizik a rychlejší nápravu.
Závěrečné myšlenky
EPSS verze 4 bezpochyby nastavuje nový standard pro prioritizaci založenou na zneužitelnosti. Navíc v kombinaci s komplexní viditelností a automatizací Xygeni odemyká inteligentnější a cílenější způsob správy zranitelností.
Už jen samotný objem hrozeb může být ohromující. Rozhodující je však zaměření. Proto integrace Xygeni s EPSS v4 zajišťuje, že prioritizace zranitelností v rámci EPSS dokonale odpovídá tomu, jak moderní týmy vytvářejí, testují a odesílají kód – takže řeší správné problémy právě teď.

