





V našem předchozím příspěvku Viděli jsme, jak detekovat a chránit se před přímou otravou Pipeline Provedení (D-PPE). Také jsme viděli, jak tuto zranitelnost detekovat pomocí Skener Xygeni, stejně jako některé ochranné mechanismy.
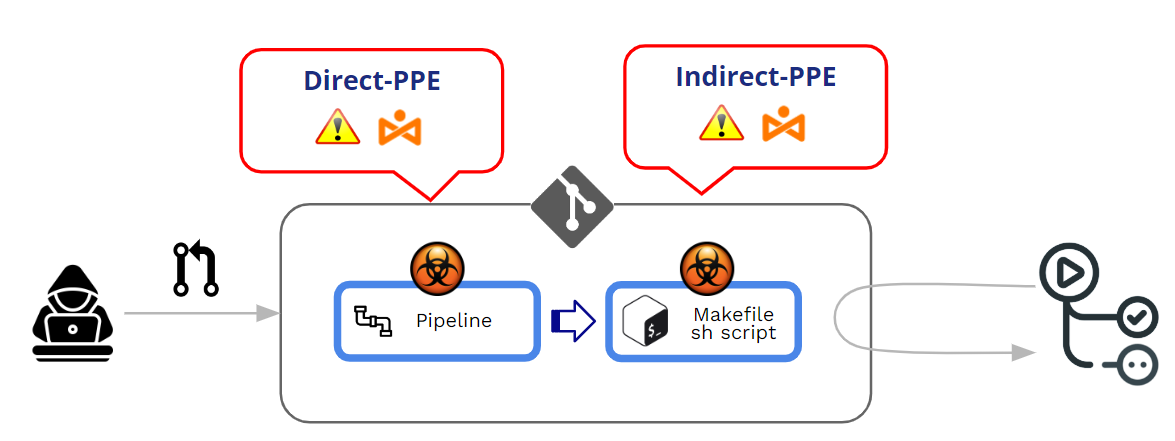
Otrávený Pipeline Provedení (PPE) se vytvoří, když útočník může modifikovat pipeline logiku jedním ze dvou způsobů:
- Úpravou konfiguračního souboru CI ( pipeline) -> Přímé OOPP (D-OOP)
- Úpravou souborů, na které odkazuje pipeline (například: skripty odkazované v rámci pipeline konfigurační soubor) -> Nepřímé OOP (I-OOP)
V tomto příspěvku se hlouběji ponoříme do nepřímého PPE. Ale předtím, a jako doplněk k mému předchozímu příspěvku, se nejprve podívejme, jak GitHub řídí spuštění pipelinea jaké jsou ochranné mechanismy proti D-OOP.
Jak GitHub chrání spuštění pipelinePochází to od PR?
Jak GitHub funguje s ohledem na provádění upravených pipelines?
Modifikovaný pipelinemůže pocházet z tlačení nebo Pull Requests (PR). Jako hlavní osvědčený postup se důrazně doporučuje vyhnout se jakémukoli přímému „push“ do chráněné větve a používat Pull Requests jako mechanismus pro vynucení určité kontroly před přijetím jakéhokoli přispěného kódu.
Pull Requests může pocházet ze dvou různých zdrojů:
- PR pocházející z vidlice
- PR pocházející z větve
PR od vidlice může pocházet buď z na veřejnosti or soukromé úložiště.
Protože se zabýváme OOPP (ochranou proti otravám Pipeline provedení), naším hlavním bodem není „přijetí“ žádosti o přijetí, ale provedení upravené žádosti pipeline během procesu schvalování/přijímání ze strany PR. Jádrem útoku na OOP je neúmyslné spuštění „škodlivého“ modifikovaného pipeline.
Několika slovy, otrávený Pipeline Provedení (OOP) se provádí, když útočník může upravit pipeline logika.
Existují dva varianty:
- Přímé OOP (D-OOP): V případě D-OOP, útočník upraví konfigurační soubor CI v repozitáři, ke kterému mají přístup, a to buď odesláním změny přímo do nechráněné vzdálené větve v repozitáři, nebo odesláním PR se změnou z větve nebo forku. Od doby, kdy CI pipeline Je-li spuštění definováno příkazy v upraveném konfiguračním souboru CI, škodlivé příkazy útočníka se nakonec spustí v uzlu sestavení, jakmile je sestavení dokončeno. pipeline je spuštěno.
- Nepřímé OOP (I-OOP): V určitých případech není možnost použití D-OOP k dispozici protivníkovi s přístupem k SCM úložiště (např. pokud pipeline je nakonfigurován tak, aby stahoval konfigurační soubor CI ze samostatné, chráněné větve ve stejném repozitáři). V takovém případě, spíše než otrava pipeline útočník vloží škodlivý kód do souborů, na které odkazuje pipeline (například: skripty odkazované v rámci pipeline konfigurační soubor)
V obou případech, GitHub spustí upravený soubor pipeline bez nutnosti předchozího posouzení nebo schválení.
PR od forků na veřejnosti repo
GitHub umožňuje konfigurovat chování při zpracování PR z forků ve veřejných repozitářích.
Když PR přichází z forku, GitHub si vždy vynutí určitou úroveň „schválení“ před spuštěním. pipeline spojené s PRTato úroveň schválení se pohybuje od slabého k přísnému schválení.
At Úroveň organizace (Organizace >> Nastavení >> Akce >> Obecné) si můžete vybrat z několika možností „schválení“:
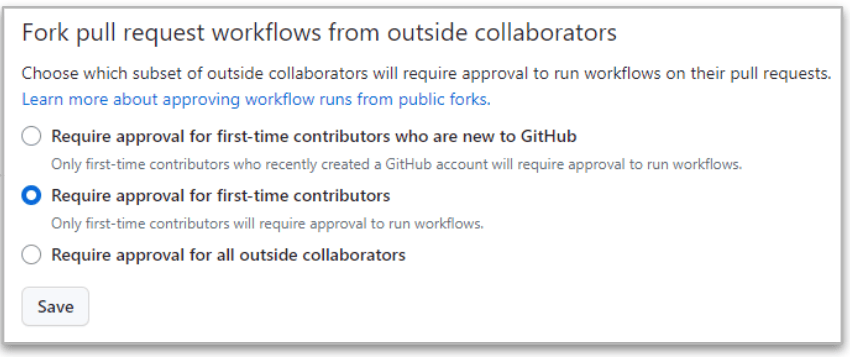
Nejpřísnější je ten poslední („Vyžadovat schválení od všech externích spolupracovníků„“), protože GitHub bude vždy vyžadovat schválení, pokud PR pochází z forků od externích spolupracovníků.
Ale i v tomto striktním případě existují rozdíly mezi spolupracovníky s oprávněními pro čtení a zápis.
- Když PR pochází z číst uživatel, ten provedení pipeline je ZASTAVENO dokud nedojde ke schválení změn. Pokud je schválení v pořádku, pak upravené pipeline je proveden.
- Když PR pochází z zapsat uživatel, ten schválení není nutné a upravené pipeline se vždy provede!!
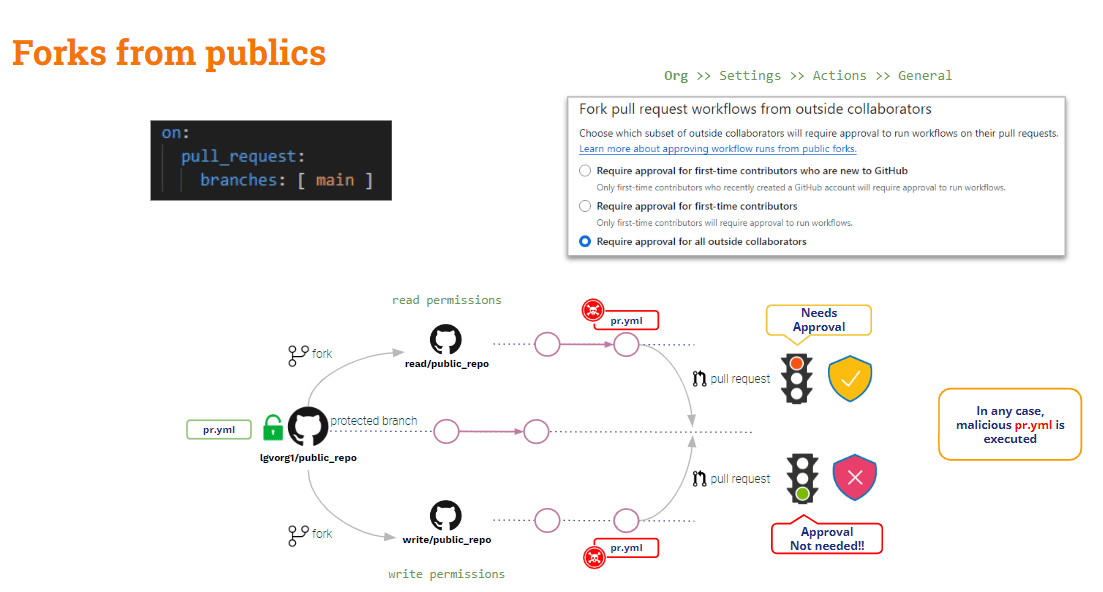
Závěrem lze říci, že PR z forků na veřejných repozitářích jsou vůči PPE lehce chráněny. Existuje určitá ochrana proti externím (čtecím) uživatelům, ale nic se netýká interních (zapisujících) uživatelů.
Co takhle PR pocházející z forků ze soukromých repozitářů?
PR od forků soukromé repo
V tomto scénáři GitHub nabízí několik užitečných konfiguračních nastavení.
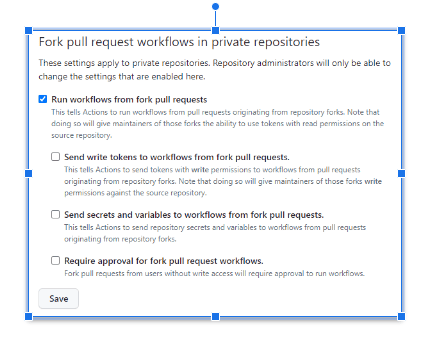
Výše uvedená nastavení lze nakonfigurovat buď na varhany nebo Repo úroveň.
Kdy není zaškrtnuta žádná možnost, GitHub bude požádat o schválení a neprovede upravenou verzi pipelineToto je nejbezpečnější konfigurace!!
Jedno nejnebezpečnější konfigurace je Když "Spouštění pracovních postupů z forku pull request„je zaškrtnuto“V tomto případě, stejně jako u uživatelů s oprávněním pro čtení i zápis, Github automaticky spustí upravený soubor. pipeline!! A tato situace může být dokonce horší pokud "Odesílání tokenů zápisu do pracovních postupů z forku pull requests"A"Odesílání tajných kódů a proměnných do pracovních postupů z forku pull requests„jsou zaškrtnuty“. Nedělejte to, pokud to není jasně odůvodněno!!
Pokud "Vyžadovat schválení pro vidlici pull request Pracovních toků„, výše uvedená situace se poněkud vylepší: GitHub požádá o schválení a nespustí upravenou verzi. pipeline pro uživatele s oprávněním čtení, ale pro uživatele s oprávněním zápisu jej stále provede.
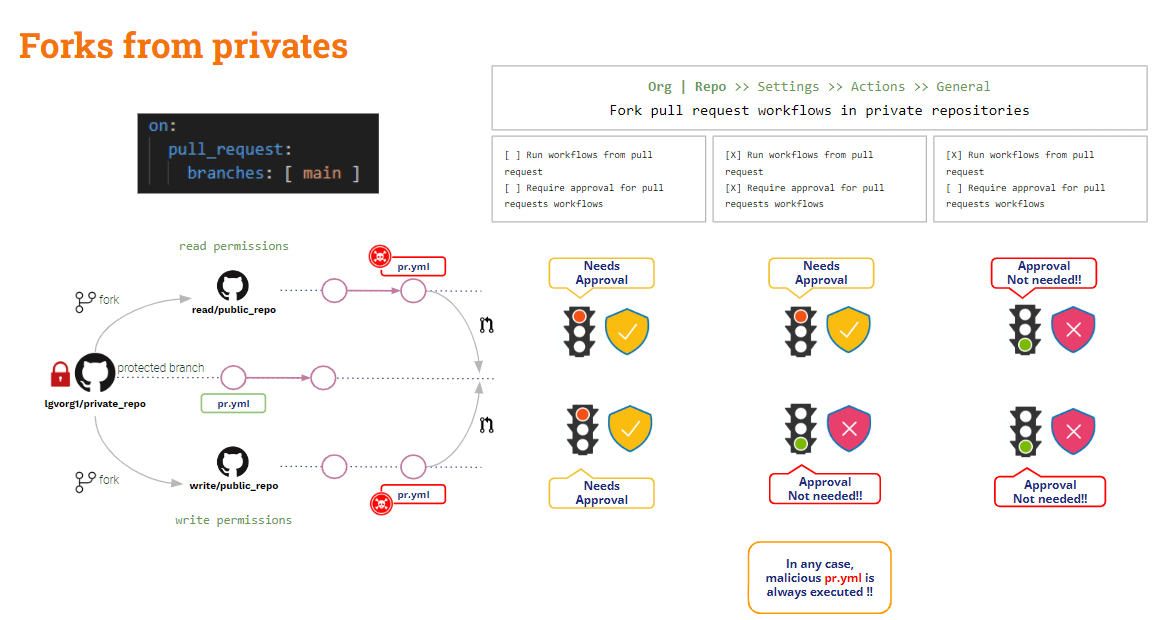
Vidličky viděny, co s tím? PR přicházející z poboček?
PR od větve
Abyste se v tomto scénáři ochránili, musíte se spolehnout na Pravidla ochrany poboček.
Na úrovni repozitáře můžete vytvořit pravidla ochrany větví pro jakoukoli větev. Tato pravidla přidávají některé omezení modifikace chráněných větví.
I když nakonfigurujete pravidlo na „Vyžadovat a pull request před sloučením"A"Vyžadovat schválení", upravený pipeline bude automaticky provedeno po vytvoření PR„Schválení“ se bude vztahovat pouze na akci sloučení.
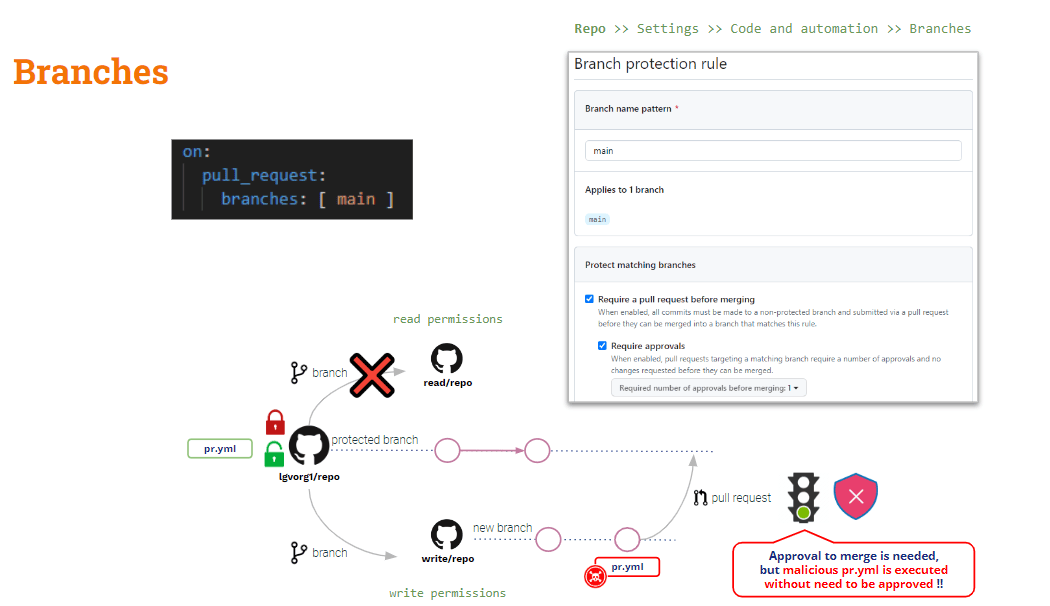
A co nepřímá otrava? Pipeline Provedení
Jak jsme viděli výše, D-OOP lze zmírnit použitím cíl_žádosti_o_pull, ale to nevztahuje se na I-OOP.
Pokud použijete pull_request_target, výchozím checkoutem bude základní kód. Pokud ale chcete ověřit některé kontroly přispěného kódu (PR kódu), musíte explicitně checkoutnout PR kód. Pokud tedy PR kód upravil jakýkoli shellový skript volaný funkcí... pipeline, „základna“ (bezpečná) pipeline spustí „upravený“ shellový skript → Nepřímé OOP!!
Řešení je trochu složitější (neexistuje žádné zázračné řešení jako pull_request_target).
Náš pipeline je nyní bezpečný pro D-PPE, protože používáme pull_request_target. Stále je však zranitelný vůči I-PPE.
V našem testovacím příkladu potřebujeme v podstatě zkontrolovat PR kód, abychom mohli sestavení provést, ale testy se provádějí na artefaktu vygenerovaném sestavením.
Takže .. Proč se nepodíváš na obě kódové základny?
- Checkout PR kód, protože je to přispěný kód, který chceme vytvořit a otestovat
- Základní kód pro spuštění původní verze služby Checkout pipeline a skripty pro sestavení/testování
To by mohlo být provedeno kontrola těchto kódových základen do různých složek: základní kód by mohl být vyzvednut do kořenové složky a žádost o změnu (PR) do jiné složky. V tomto případě bychom spustili sestavení a testovací skript z kořenové složky s kódem umístěným do nové složky.
To je samozřejmě snadné řešení!! Ale pro účely učení bych rád představil docela zajímavou variantu (…)
GitHub workflow_run spouštěcí událost
Kromě cíl_žádosti_o_pull, GitHub poskytuje další spouštěcí událost: workflow_runTato událost umožňuje provedení pipeline podmíněný jiným pipelinepoprava.
workflow_run a cíl_žádosti_o_pull Triggery jsou si v jednom ohledu podobné: oba budou spuštěny v privilegovaném režimu a, navzdory úpravám PR, základna pipeline bude popraveno!!
Podívejme se na naši současnou pipeline:
					name: PR TARGET CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}

jobs:
  prt_build_test_and_merge:
    runs-on: ubuntu-latest


    steps:
      # checkout PR code
      - name: Checkout repository
        uses: actions/checkout@v4
        with:


          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      # Simulation of a compilation
      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
          ls -lR

      # Simulation of running tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.

      #
      # Let’s omit the check conditions at this moment …
      #
      - name: pr_check_conditions_to_merge
        [...]
Vývojová sekce je bezpečná pro D-OOP, ale testovací sekce je stále zranitelná pro I-OOP.
Jedno pipeline sám o sobě je bezpečný pro D-OOP díky cíl_žádosti_o_pull trigger. Testovací krok je však stále zranitelný vůči I-PPE kvůli volání externího skriptu shellu.
Vyhýbání se I-OOP
Účel výše uvedeného pipeline je sestavit a otestovat přispěný kód, přičemž je nutné dbát na bezpečnost OOP.
Takže .. Proč to nerozdělit pipeline na dva? Jeden pro stavbu a druhý pro testování..
- 1st pipeline (Vytvoření CI) by podívejte se na PR kód (pro jeho sestavení), proveďte sestavení a vygenerujte artefakt.
- 2nd pipeline (Testovací CI) by zkontrolujte základní kód (abyste se vyhnuli úpravám shellu) a spustit původní skripty proti artefaktu.
- Synchronizace testovací CI pipeline spustit PO sestavení CI pipeline, použijeme workflow_run spoušť.
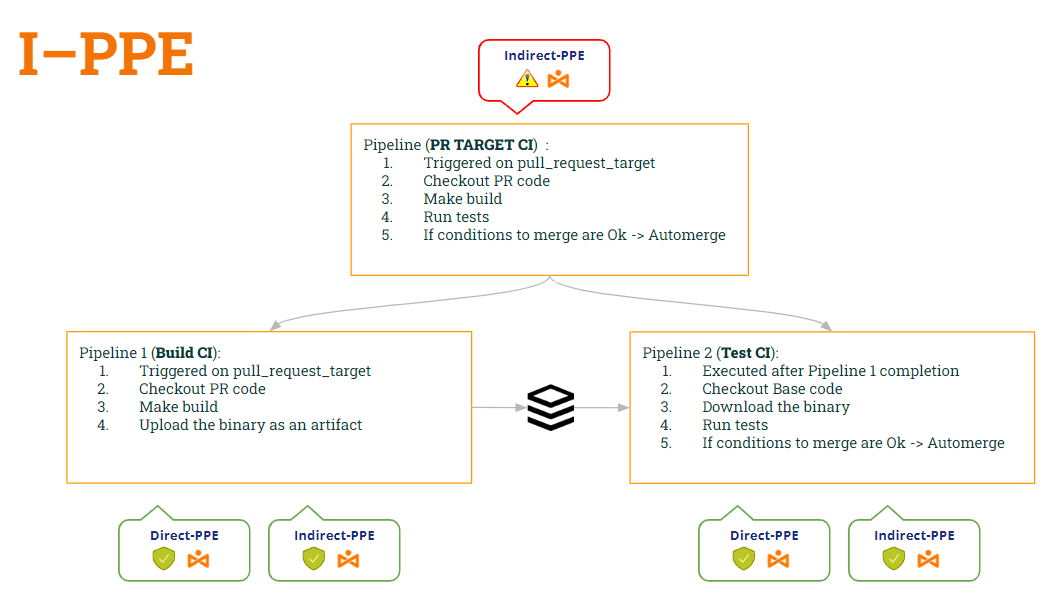
Takto:
- pipeline Vytvoření CI is trezor oběma D-OOP (kvůli cíl_žádosti_o_pull) a I-OOP (protože již nespustí shellový skript).
- pipeline Testovací CI je také trezor oběma D-OOP (kvůli workflow_run) a I-OOP (protože pro získání původního skriptu shellu prověřuje základní kód)
Podívejme se na kód obou pipelinepodle těchto úprav …
1. pipeline (Vytvořit CI):
					name: Build CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}

jobs:

  prt_build_and_upload:
    runs-on: ubuntu-latest
    steps:
      - name: Checking out PR code
        uses: actions/checkout@v4
        if: ${{ github.event_name == 'pull_request_target' }}
        with:
          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt

	# Upload the binary as a pipeline artifact
      - name: Archive building artifacts
        uses: actions/upload-artifact@v3
        with:
          name: archive-bin
          path: |
            bin
2. pipeline (Testovací interval spolehlivosti):
					ame: Test CI


on:
  workflow_run:
    workflows: [ 'PR TARGET CI' ]
    types: [completed]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}


jobs:
  deploy:
    runs-on: ubuntu-latest
    if: ${{ github.event.workflow_run.conclusion == 'success' }}
    steps:


      # By default, checks out base code (not PR code)
      - name: Checkout repository
        uses: actions/checkout@v4


	# Download the artifact
      - name: 'Download artifact'
        uses: actions/github-script@v6
        with:
          script: |
            let allArtifacts = await github.rest.actions.listWorkflowRunArtifacts({
               owner: context.repo.owner,
               repo: context.repo.repo,
               run_id: context.payload.workflow_run.id,
            });
            let matchArtifact = allArtifacts.data.artifacts.filter((artifact) => {
              return artifact.name == "archive-bin"
            })[0];
            let download = await github.rest.actions.downloadArtifact({
               owner: context.repo.owner,
               repo: context.repo.repo,
               artifact_id: matchArtifact.id,
               archive_format: 'zip',
            });
            let fs = require('fs');
            fs.writeFileSync(`${process.env.GITHUB_WORKSPACE}/myartifact.zip`, Buffer.from(download.data));


	# Unzip the artifact
      - name: 'Unzip artifact'
        run: |
          unzip -o myartifact.zip


      # Runs tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.


#
      # Let’s omit the check conditions at this moment …
      #
      - name: pr_check_conditions_to_merge
        [...]
Páni… hezké řešení!! Ale… Jsme v bezpečí? Obávám se, že ne 😭
Vskutku, zavedli jsme novou zranitelnost!! Kterou? To bude tématem našeho dalšího příspěvku 🙂 … Zůstaňte naladěni!!
PS: Promiň, nemůžu mlčet 🤐 ..Slyšeli jste už o Otrava artefakty 😂