






Terraform software se stal klíčovým nástrojem pro správu cloudové infrastruktury. Vývojáři a provozní týmy jej používají k definování zdrojů jako kódu, automatizaci nasazení a udržování konzistence prostředí. Protože je open-source a flexibilní, hraje Terraform klíčovou roli v obou... terraform iac a zabezpečení terraformů.
Automatizace však pomáhá pouze tehdy, je-li aplikována bezpečně. Jediná chyba, jako je například otevření bezpečnostní skupiny AWS celému internetu, může vytvořit velká rizika. Nedávný výzkum ukazuje, jak útočníci cíl Terraform k prolomení IaC Pracovních tokůProto musí týmy dodržovat osvědčené postupy pro terraform od začátku. V těchto Často kladených otázkách odpovídáme na nejčastější otázky týkající se Terraformu a ukazujeme, jak jej používat v rámci zabezpečeného pracovního postupu DevSecOps.
Co je Terraform software?
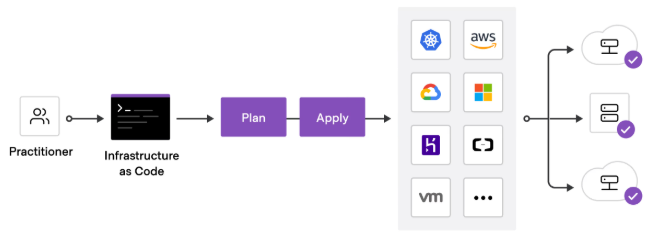
Terraform software je open-source infrastruktura jako kód (IaC) nástroj vytvořený uživatelem Společnost Hashi CorpUmožňuje vývojářům definovat infrastrukturu pomocí jednoduchých konfiguračních souborů napsaných v HCL (Společnost Hashi Corp Konfigurační jazyk). Pomocí Terraformu můžete deklarovat požadovaný stav zdrojů, jako jsou instance EC2, buckety S3 nebo clustery Kubernetes, a nástroj je následně vytvoří nebo aktualizuje tak, aby odpovídaly.
Na rozdíl od manuálního zřizování cloudu, terraform infrastruktura jako kód zajišťuje konzistenci napříč prostředími. Z bezpečnostních důvodů snižuje lidské chyby kódováním konfigurací jako kódu. Mnoho týmů také integruje zabezpečení terraformů skenuje za účelem odhalení rizik, jako je nešifrované úložiště nebo příliš široké role IAM.
K čemu se používá software Terraform?
Týmy používají terraformový software pro správu infrastruktury v multicloudových prostředích. Mezi běžné případy použití patří:
- Zajišťování výpočetních, úložných a síťových zdrojů.
- Správa clusterů Kubernetes.
- Automatizace nasazení v CI/CD pipelines.
- Aplikování konzistentních bezpečnostních pravidel na cloudové úlohy.
Kromě toho, zabezpečení terraformů umožňuje definovat guardrails jako kód. Můžete například vynutit šifrování databází RDS nebo omezit příchozí provoz v terraform iac šablony. Tím se zabrání tomu, aby se rizikové výchozí nastavení dostala do produkčního prostředí.
Jak funguje Terraform IaC Práce?
Terraform iac funguje jednoduchým, ale účinným způsobem:
- Napsat → definovat zdroje v
.tfsoubory. - Plán → náhled změn pomocí
terraform plan. - Přihláška → vynutit požadovaný stav pomocí
terraform apply.
Protože Terraform sleduje zdroje ve stavu souboru, přesně ví, co existuje a co se musí změnit. Z bezpečnostního hlediska je to klíčové. Pokud se například stav S3 bucketu změní ze šifrovaného na nešifrovaný, Terraform to dokáže detekovat a opravit. Integrace zabezpečení terraformů Kontroly v tomto procesu zajišťují, že nezabezpečené prostředky nebudou nikdy nasazeny.
Jak používat Terraform pro zabezpečení a IaC?
Můžeš použít terraformový software napsáním konfiguračních souborů, které popisují vaši infrastrukturu, a jejich následným použitím prostřednictvím vašeho poskytovatele cloudu. S terraform iacTyto soubory fungují jako plány, které konzistentním způsobem definují servery, sítě, úložiště a oprávnění.
Například můžete použít Terraform k poskytování Linuxových serverů, konfiguraci clusterů Kubernetes nebo správě skupin zabezpečení AWS. Kromě toho se mnoho týmů spoléhá na zabezpečení terraformů postupy pro vynucení šifrování, omezení zásad IAM a automatickou rotaci tajných dat.
Bezpečné používání Terraformu však vyžaduje více než jen disciplínu. Samotné manuální kontroly se nerozšíří. Proto týmy potřebují IaC security nástroje které automaticky skenují soubory Terraformu, blokují nebezpečná výchozí nastavení, jako jsou otevřené bezpečnostní skupiny, a vynucují guardrails přímo v CI/CD pipelines. Tak jako CI/CD vyvíjí se, sladí se s zabezpečení standards pro pipelines v roce 2025 se stává zásadním.
Integrací těchto postupů a nástrojů, terraformový software jde nad rámec automatizace. Stává se ochranným opatřením, kde každá změna infrastruktury prochází bezpečnostními kontrolami, než se dostane do produkčního prostředí.
Jak nainstalovat software Terraform?
Instalace terraformový software je přímočarý. V Linuxu můžete použít apt install terraform (Ubuntu) nebo yum install terraform (Red Hat). V systému macOS můžete použít Homebrew. Vývojáři ve Windows ho obvykle provozují uvnitř WSL nebo kontejnerů.
Z bezpečnostních důvodů vždy stahujte z oficiálních zdrojů HashiCorp. Nedůvěřujte neověřeným sestavením. Po instalaci zkontrolujte svou verzi pomocí:
terraform version
Je software Terraform zdarma?
Ano. Terraform software je open source a zdarma k použití. HashiCorp však nabízí také Terraform Cloud a Terraform Enterprise pro spolupráci, vynucování zásad a pokročilé funkce.
Pro většinu týmů je vhodné začít s bezplatnou verzí s otevřeným zdrojovým kódem. S rostoucími pracovními zátěžemi Terraform Cloud přidává funkce, jako je vzdálená správa stavu a řízení přístupu na základě rolí, které vylepšují... zabezpečení terraformů v měřítku.
Co je Terraform Cloud a proč je důležitý pro bezpečnost?
Terraform Cloud je SaaS platforma, která rozšiřuje terraform iac s funkcemi pro spolupráci. Vzdáleně ukládá stavové soubory, spravuje pracovní prostory pro více týmů a integruje zásady se systémem Sentinel.
Od A zabezpečení terraformů z tohoto hlediska je to důležité, protože lokální ukládání stavu může leak secretnebo vytvářet konflikty. Terraform Cloud udržuje stav chráněný, verzovaný a auditovatelný. V CI/CD pipelineDíky tomu se zabrání chybným konfiguracím a zvýší se přehled o každé změně.
Co je to modul Terraform?
Modul Terraform je opakovaně použitelný balíček IaC kód. Místo opakování stejných bloků napříč prostředími můžete importovat modul a nakonfigurovat ho pomocí proměnných.
Například modul pro S3 bucket může ve výchozím nastavení vynutit šifrování, protokolování a omezení přístupu. Díky tomu zabezpečení terraformů silnější, protože týmy znovu používají zesílené šablony namísto přepracování těch nejistých. osvědčené postupy pro terraform, moduly by měly vždy vynucovat nejnižší oprávnění a vyhýbat se odhalování citlivých výchozích hodnot.
Jak spravovat bezpečnostní skupiny AWS pomocí Terraformu?
Bezpečnostní skupina AWS funguje jako virtuální firewall. V Terraformu ji definujete pomocí aws_security_group zdroj.
Například tato konfigurace otevírá port 22 pro internet:
					ingress {
  from_port   = 22
  to_port     = 22
  protocol    = "tcp"
  cidr_blocks = ["0.0.0.0/0"]
}
I když to funguje, představuje to velké riziko. Útočníci neustále prohledávají otevřené SSH porty. Místo toho omezte přístup na důvěryhodné IP adresy a automatizujte kontroly v CI/CD, S terraform iac, můžete zakódovat bezpečné výchozí hodnoty a pomocí zabezpečení terraformů skenování, můžete blokovat pravidla jako 0.0.0.0/0 než se dostanou do výroby.
Jaké jsou osvědčené postupy Terraformu pro zabezpečení a IaC?
Následující terraform osvědčené postupy pomáhá týmům zlepšit spolehlivost i bezpečnost. Bez jasných pravidel může automatizace vytvářet rizika místo jejich řešení. Díky strukturovaným pracovním postupům a guardrails, nicméně každá změna se stává bezpečnější a předvídatelnější.
Některé z nejdůležitějších terraform iac osvědčené postupy zahrnují:
- Používejte moduly pro udržení modulárních a znovupoužitelných konfigurací → modularita zabraňuje opakování a zajišťuje konzistenci.
- Šifrujte citlivá data a nikdy nezakódujte tajné informace napevno → tajné údaje by měly být uloženy bezpečně, ne v repozitářích.
- Ukládejte stavové soubory v zabezpečených backendech, jako je Terraform Cloud → lokální soubory stavu zvyšují pravděpodobnost konfliktů nebo úniků.
- Ověřit šablony v CI/CD pipelines → přihlášení pipelinezastavit chybné konfigurace dříve, než se dostanou do produkčního prostředí.
- Použít co nejnižší oprávnění k zásadám IAM → omezte oprávnění na to, co je pro každý zdroj nezbytně nutné.
Navíc spoléhat se pouze na manuální recenze nikdy nestačí. IaC security nástroje automaticky skenovat šablony Terraformu, zachytit nebezpečná výchozí nastavení, jako jsou otevřené bezpečnostní skupiny nebo nešifrované úložiště, a vynutit jejich dodržování guardrails uvnitř pipelines.
V důsledku toho týmy, které přijímají terraformový software jako součást svých pracovních postupů DevSecOps získají nejvíce, když se k bezpečnosti staví jako k kódu. S zabezpečení terraformů kontroly integrované do CI/CD, nebezpečné zdroje jsou trvale blokovány. Tímto způsobem, terraform iac nestává se jen způsobem automatizace nasazení, ale také ochranou, která chrání infrastrukturu již od návrhu.
Jak Xygeni pomáhá týmům aplikovat osvědčené postupy zabezpečení Terraformu
Terraform sice zajišťuje konzistenci, ale pouze pokud ji týmy používají správně. Manuální kontroly se neškálují. Xygeni integruje se přímo do CI/CD automatizovat zabezpečení terraformů kontroly a vymáhání guardrails on terraform iac.
- Včasné odhalení rizik → prohledává šablony Terraformu a hledá otevřené bezpečnostní skupiny, nešifrované zdroje nebo zástupné role IAM.
- Chraňte tajemství → zajišťuje, že citlivá data nikdy commitnapsáno v prostém textu.
- Zabezpečené úlohy → detekuje CVE, malware a chybné konfigurace v obrazech kontejnerů definovaných Terraformem.
- Automatizujte nápravu → AutoFix generuje bezpečné pull requests opravovat nezabezpečené šablony.
V důsledku toho se týmy hlásí osvědčené postupy pro terraform ve výchozím nastavení. Místo spoléhání se na manuální kontroly zajišťuje Xygeni každý commit a pipeline prosazuje terraformový software zabezpečení ve velkém měřítku.
Závěr: Zabezpečené pracovní postupy Terraformu od samého začátku
Terraform software poskytuje vývojářům rychlý a spolehlivý způsob, jak definovat infrastrukturu jako kód. Vynechání zabezpečení však vede k problémům, jako jsou špatně nakonfigurované skupiny zabezpečení, nešifrované databáze nebo úniky tajných dat. Z tohoto důvodu je zpracování terraform iac protože automatizace i bezpečnost jsou nezbytné.
Například kódování zásad jako kódu zabraňuje nasazení nebezpečných výchozích hodnot. Kromě toho automatizované kontroly v CI/CD pipelinevytvářejí bezpečnostní síť, která zachytí chybné konfigurace před jejich vydáním. Navíc použití osvědčené postupy pro terraform jako modulární playbooks, minimální privilegia a tajná ochrana udržují každé prostředí konzistentní.
V důsledku toho kombinování zabezpečení terraformů kontroly s IaC Automatizace pomáhá týmům rychle se pohybovat, aniž by ztratily kontrolu. V praxi to znamená, že vývojáři mohou inovovat, zatímco guardrails zajistěte, aby každý zdroj zůstal v bezpečí. Proto přijetí terraformový software se silným terraform iac a bezpečnostní postupy nejsou jen efektivní, ale také vytvářejí cloudová prostředí, která jsou spolehlivá a odolná.

