






アプリケーションセキュリティ管理における可視性ギャップが重要な理由
すべてのアプリケーションセキュリティマネージャーは、現代の脅威からアプリケーションを保護するという課題に直面しています。組織が拡大するにつれて、アプリケーション、API、マイクロサービスの数は増え続けています。その結果、セキュリティチームは攻撃対象領域の拡大に対処しなければならず、 脆弱性を検出する そして、セキュリティ制御を効果的に実施する。明確に定義された Application Security Posture Management 戦略が不十分なため、チームはセキュリティリスクの特定、脅威の優先順位付け、効果的なアプリケーションセキュリティ管理フレームワークの維持に苦慮している。その結果、セキュリティ上の脆弱性が解消されず、情報漏洩やコンプライアンス違反のリスクが高まっている。
増大する脅威に対応するため、 Application Security Posture Management (ASPM)は、継続的な可視性、自動化されたリスク優先順位付け、およびリアルタイムの修復を提供します。言い換えれば、 ASPM セキュリティチームが誤検知を追いかけるのではなく、実際の脅威に集中できるように支援します。さらに、セキュリティワークフローに自動化を統合することで、 ASPM 手作業による負担を軽減し、脆弱性が悪用される前に確実に対処できるようにする。
で説明したように 価値を発見する ASPM プラットフォーム:SafeDevの講演から得られた知見セキュリティチームにはアラート以上のものが必要です。どのリスクが最も重要か、そしてそれらを迅速に解決する方法を理解するのに役立つツールが必要です。 ASPM このプラットフォームはセキュリティチームと開発チームをつなぎ、セキュリティポリシーの適用を容易にし、問題が重大な脅威に発展する前に未然に防ぐことを可能にします。
このガイドでは、 ASPM アプリケーションセキュリティ管理を強化する方法、Xygeniの ASPM このプラットフォームはセキュリティ上の脆弱性を効果的に解消し、開発速度を落とすことなくセキュリティを効率化しようとするDevOpsチームにとって、自動化が特に重要である理由を説明します。
Xygeniセキュリティ用語集
何ですか ASPM?
オープンソースソフトウェア(OSS)は、ソフトウェアプロジェクトとその依存関係を脆弱性、悪意のあるコード、その他の脅威から保護することに重点を置いています。開発において広く採用されている公開コードは、マルウェアなどのリスクの標的となる可能性があります。こうした課題は、古いコンポーネントや適切に管理されていないリポジトリが使用されている場合に発生することがよくあります。
アプリケーションセキュリティマネージャーが直面する課題
- 攻撃対象領域の拡大 アプリケーション、API、およびサードパーティの依存関係の増加は、攻撃者にとっての侵入経路の増加につながる。
- リスクの優先順位付けの欠如 適切な優先順位付けが行われないと、アラートが多すぎてセキュリティチームが対応しきれなくなり、重大な脆弱性に集中することが難しくなる。
- コンプライアンスとガバナンスのギャップ ISO 27001、NIST、OWASPなどのセキュリティフレームワークを満たすことは、リアルタイムのポリシー適用なしには困難です。
- 手作業による、時間のかかる修復 ―脆弱性を手動で修正するには時間がかかりすぎ、脆弱性が露呈する期間が長くなる。
要約すると、採用に失敗した組織は Application Security Posture Management (ASPM)対応の遅延、コンプライアンス違反、および担保債務の蓄積のリスクがある。
認定条件 Xygeni ASPM アプリケーションセキュリティ管理における可視性のギャップを解消する
セキュリティチームは、ツールの断片化、過剰なアラート、そして現代のアプリケーションにおける盲点といった問題に常に直面しています。一元的なアプローチがなければ、セキュリティチームは脆弱性の検出、リスクの追跡、セキュリティポリシーの効率的な適用に苦労します。その結果、設定ミスが見過ごされ、セキュリティ上のギャップが拡大し、セキュリティ負債が時間とともに増加していきます。
これらの課題を克服するためには、組織は積極的なアプローチを取る必要があります。その結果、セキュリティリスクが深刻化する前に効果的に対処できます。さらに、Xygeniの Application Security Posture Management (ASPMこのソリューションは、リアルタイムの可視性を提供するだけでなく、自動化されたリスク優先順位付けを強化し、シームレスな修復を保証します。
主な特徴 Xygeni ASPM アプリケーションセキュリティ管理
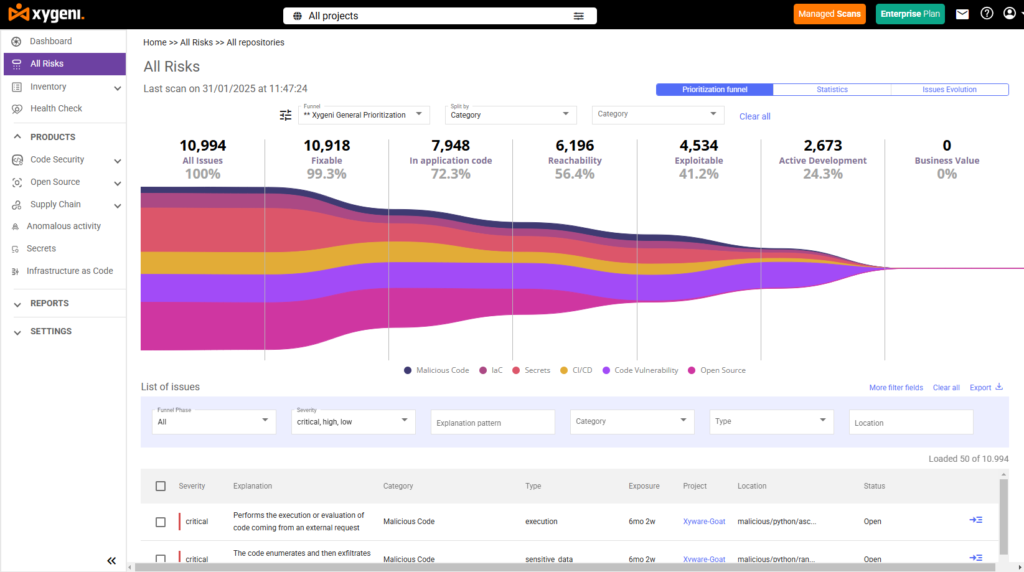
自動資産検出 – より明確なセキュリティ体制
セキュリティチームは、見えないものを守ることはできません。したがって、すべてのアプリケーション、API、依存関係、およびインフラストラクチャコンポーネントを完全に可視化することが不可欠です。
- Xygeni はリポジトリ間でソフトウェア資産を継続的にマッピングし、 CI/CD pipelineおよびクラウド環境。
- セキュリティチームは、設定ミス、古い依存関係、および新たなリスクに関するリアルタイムの情報を得ることができます。
- その結果、セキュリティ管理者はリスクへの露出を迅速に評価し、問題が悪化する前に対策を講じることができる。
CI/CD Pipeline Security およびコード改ざん検出
開発の完全性 pipeline 攻撃を防ぐには監視が不可欠です。しかし、適切な監視が行われないと、悪意のあるコードや設定ミスが本番環境に紛れ込んでしまう可能性があります。
Xygeniは強化する CI/CD セキュリティ対策:
- デプロイ前に不正なコード変更を検出する。
- 認証情報漏洩につながる可能性のある、ハードコードされた秘密情報やAPIキーを特定する。
- スポッティング pipeline アプリケーションを攻撃に晒す設定ミス。
このため、セキュリティチームは脆弱性を追加することなく、安全にソフトウェアをリリースできる。
リスクに基づく優先順位付け – 適切な脆弱性に焦点を当てる
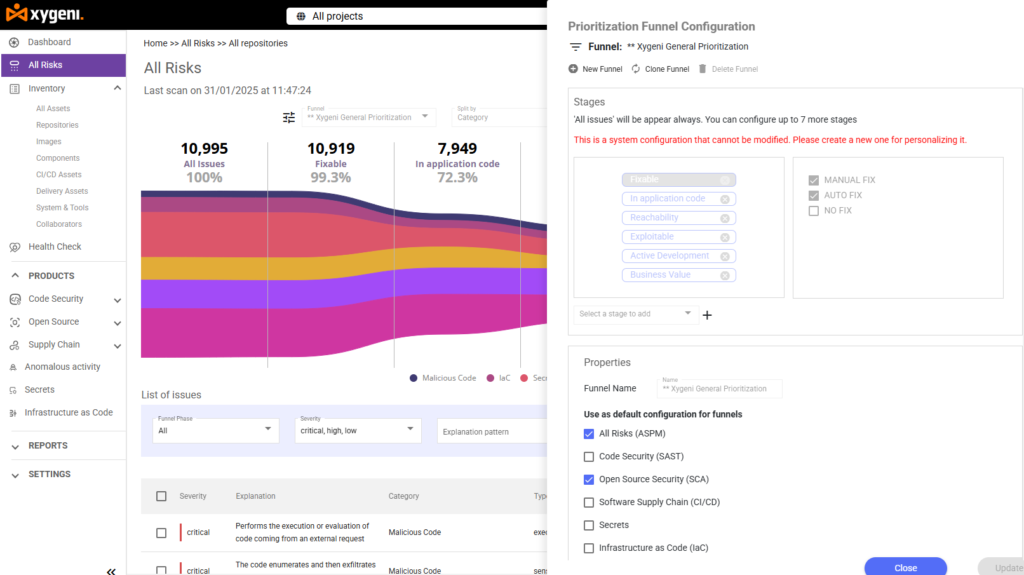
で強調表示されているように ASPMサイバーセキュリティとビジネスの成功を高めるすべてのセキュリティ問題が即座に対応を必要とするわけではありません。例えば、サードパーティライブラリの脆弱性は重大な問題に見えるかもしれませんが、影響を受ける関数が実行されないのであれば、実際には何の危険もありません。
ザイジェニの ASPM チームが真の脅威に集中できるようにするには、以下の方法を用いる。
- EPSS(エクスプロイト予測スコアリングシステム)の活用 攻撃者が悪用する可能性が最も高い脆弱性を特定するため。
- 使い方 到達可能性分析 脆弱なコンポーネントが実際に本番環境で実行されているかどうかを確認する。
- 誤検出を除外する そうすることで、セキュリティチームは重要でない問題に時間を浪費しなくなる。
このため、チームはより効率的に作業を進めることができ、無数のアラートに圧倒されることなく、リスクの高い脆弱性を優先的に修正できるようになります。
自動化された修復 – DevOpsのスピードで動作するセキュリティ
手動による修復は時間がかかり、エラーも発生しやすい。しかし、自動化されたセキュリティワークフローを利用すれば、脆弱性が悪用される前にチームが修正できる。
Xygeniは以下を可能にします:
- 脆弱な依存関係に対する自動パッチ適用。
- 攻撃者が悪用する前に、ハードコードされた認証情報を削除するためのシークレットローテーション。
- セキュリティ設定が維持されるよう、ポリシーを強制適用する。
その結果、セキュリティ管理者は手作業の負担を軽減しつつ、全体的なセキュリティ体制を向上させることができる。
コンプライアンス遵守の徹底 – 監査への備えを万全に
セキュリティフレームワーク ような ISO 27001GDPR、 NIST 組織には厳格なセキュリティ管理の実施が求められる。しかし、自動化がなければ、コンプライアンスの追跡は面倒なだけでなく、人為的なミスが発生しやすくなる。
Xygeniは、以下の方法でコンプライアンスを簡素化します。
- ポリシー違反をリアルタイムで追跡します。
- 脆弱性、修復措置、リスク評価に関する、監査対応可能なセキュリティレポートを作成する。
- 自動化されたポリシー適用により、継続的なコンプライアンスを確保する。
このため、セキュリティチームは規制要件を容易に満たすことができ、高額な罰金やセキュリティ上の欠陥を回避できます。
設定するもの Xygeni ASPM バラバラに
膨大な数のアラートを生成する従来のセキュリティツールとは異なり、Xygeniは本当に重要なリスクに焦点を当てています。
と統合することにより CI/CD pipelineXygeniは、環境を横断して資産を効率的に追跡し、修復を自動化することで、セキュリティチームが開発速度を落とすことなく脅威に先手を打てるようにします。
Xygeniが優れている点は以下のとおりです。
- 効果的な優先順位付け 従来のツールがすべての脆弱性を検出するのとは異なり、Xygeniは悪用不可能なリスクを除外することで、チームが重要なことに集中できるよう支援します。
- シームレスなDevSecOps統合 セキュリティ対策は開発の妨げとなるべきではありません。XygeniはGitHub、GitLab、Jenkins、Kubernetes、およびクラウドプラットフォームにスムーズに統合されます。
- より速い応答時間 自動パッチ適用、シークレットのローテーション、リアルタイム監視により、セキュリティチームは問題を数日ではなく数分で解決できるようになります。
- 継続的なセキュリティ対策 – Xygeniは、開発チームが新しいコードをプッシュしても、セキュリティポリシーが維持されることを保証します。
このため、Xygeniの ASPM 解決策は 必須ツール 可視性のギャップを解消し、労力をかけずにセキュリティを強化したいと考えているすべてのアプリケーションセキュリティマネージャー向け。
好奇心 ASPM アプリケーションセキュリティオーケストレーションおよび相関分析(ASoC)と比較すると?
詳細は以下をご覧ください ASPM ASoCとの比較:両者の違いを理解し、どちらのアプローチがセキュリティ戦略に最適かを把握しましょう。
実装する方法 ASPM
実装 Application Security Posture Management (ASPM)には、ツール統合、誤検知の管理、セキュリティと開発速度の整合といった課題が伴います。 実装の課題は何ですか? ASPM あなたの組織では?組織は、導入を成功させるためにこれらの障害に対処する必要がある ASPM そしてその効果を最大限に高める。
円滑な導入を確実にするために、以下の重要な手順に従ってください。
セキュリティポリシーと目標を定義する
- セキュリティ目標をビジネス目標およびコンプライアンス要件と整合させる。
- 最も重要な脅威に焦点を当てるため、リスクの上限と下限を明確に定義する。
統合 ASPM に CI/CD Pipelines
- 構築プロセスのあらゆる段階でセキュリティチェックを自動化する。
- アプリケーションが本番環境にデプロイされる前に、セキュリティポリシーを適用してください。
脆弱性の優先順位付けと効率的な修復
- EPSSと到達可能性分析を使用して、リスクの低い脆弱性を除外します。
- 自動修復を適用して、応答時間を短縮します。
アプリケーションのセキュリティ態勢を継続的に監視する
- リアルタイムを活用する dashboard完全なセキュリティ可視性を実現する。
- セキュリティポリシー違反に対する自動アラートを設定する。
コンプライアンスとレポート作成を自動化する
- 自動チェックでセキュリティフレームワークを常に最新の状態に保ちましょう。
- 内部監査用の詳細なセキュリティレポートを作成する。
アプリケーションのセキュリティを管理しましょう
ダウンロード Xygeni ASPM 製品パンフレットをご覧いただくと、自動化、リアルタイムのリスク優先順位付け、そして完全な可視性が、お客様のセキュリティ戦略をどのように変革できるかをご確認いただけます。
すべてのアプリケーションセキュリティマネージャーが必要とする理由 Xygeni ASPM
An アプリケーションセキュリティマネージャー 現代のアプリケーションを保護するには、時代遅れの手動ワークフローに頼ることはできません。API、マイクロサービス、クラウド環境が拡大するにつれ、組織はセキュリティ対策に自動化されたアプローチを必要としています。そうでなければ、脆弱性が見過ごされ続け、情報漏洩のリスクが高まります。
採用することにより Application Security Posture Management (ASPM)セキュリティチームは以下のことが可能です。
- アプリケーション、API、クラウド資産、および依存関係をリアルタイムで監視することで、セキュリティに関する完全な可視性を実現します。
- セキュリティポリシーを自動的に適用し、重要な制御機能がすべての環境で確実に維持されるようにします。
- 自動化を活用して脆弱性をより迅速に修復することで、セキュリティ負債を削減し、リスクを最小限に抑えます。
A 積極的なセキュリティ戦略 を許可します アプリケーションセキュリティマネージャー 脅威が深刻化する前に未然に防ぐことで、手遅れになってから対応することを防ぎます。さらに、リアルタイムの洞察、リスクの優先順位付け、自動化によって盲点をなくし、誤報を減らし、チームが真の脅威に集中できるようになります。
今すぐ無料トライアルを開始しましょう そして、Xygeniの受賞歴のある ASPM 力を与える アプリケーションセキュリティマネージャー セキュリティ戦略を強化するため。

