






実行する コード品質チェック コードベースに対して実行すると、複雑性、重複、デッドコード、命名に関するレポートが得られます。 code security PowerSchoolで、緊急連絡先情報を定期的にチェックし、 同じコードベースで、レポートを取得できます SQLインジェクション, クロスサイトスクリプティング, 認証の欠陥同じファイル。2つのレポート。通常は2つの異なるツール、2つの異なる dashboardそして、めったに情報交換をしない2つのチーム。
ソフトウェア開発において、このような区分けはごく一般的であるため、ほとんどのチームはもはや意識しなくなっている。また、同じ機能内に存在する保守性の問題とセキュリティの問題が、1つのチケットではなく、2つの無関係なチケットとして扱われるのも、このためである。
それぞれのチェック項目が実際にどのような機能を持つのか、重複する部分、そして「2つのツール」モデルが破綻する点について、以下に説明します。
コード品質チェックとは何ですか?
コード品質チェックとは、静的解析によってコードベースの保守性、可読性、構造的な健全性を測定するものであり、脆弱性の有無とは無関係です。「攻撃者がこれを破ることができるか?」ではなく、「開発者が6か月後にこれを安全に変更できるか?」を問うものです。
コード品質チェックでは通常、以下の項目が評価されます。
- コードの臭い: 時間の経過とともにコードの変更を困難にする構造パターン
- 循環的複雑性と認知的複雑性: 安全に修正できる範囲を超えて肥大化した関数やクラス
- 保守性特定のファイルまたはモジュールで作業を継続する際の総コスト
- デッドコード: 永久的に費用がかかる、到達不能または未使用のコード
- 複製: コピー&ペースト債務、つまり、1つの修正が5箇所で必要なのに、3箇所でしか行われないケース
- 命名規則: 将来の読者全員のコストを上昇させる違反行為
コード品質チェックの出力は通常、スコア、トレンドライン、および実際の影響度ではなく、固定されたルールの重要度に基づいてランク付けされた多数の指摘事項のリストです。
とは Code Security チェック?
A code security チェック、より正式には 静的アプリケーションセキュリティテスト(SAST)アプリケーションが実行される前に、ソースコードをスキャンして悪用可能な脆弱性を探します。攻撃者がアプリケーションが本来許可していない操作を実行できるような特定のパターンを探し出します。
A code security チェックで通常検出されるもの:
- 射出成形不良SQLインジェクション、コマンドインジェクション、コードインジェクション
- クロスサイトスクリプティング(XSS): サニタイズされていない入力により、攻撃者が別のユーザーのセッションでスクリプトを実行できる。
- 設定ミスと情報漏洩意図せずデータを公開してしまう設定やコードパス
- バッファオーバーフロー: アプリケーションの整合性を損なう可能性のあるメモリ処理の問題
- 認証と認可のギャップ: アクセス制御が不十分または欠落している
からの調査結果 code security チェックには、CWE分類、深刻度評価、および(成熟したツールでは)悪用可能性の証拠が含まれており、これが深刻なものとそうでないものを区別する。 SAST 単にパターンマッチングをして希望的観測をするだけのツールから、ツールへと進化させる。
コード品質チェック vs. Code Security チェック:主な違い
| コード品質チェック | Code Security チェック (SAST) | |
|---|---|---|
| 核心的な質問 | これは安全に維持管理できるだろうか? | これは悪用される可能性があるか? |
| 測定対象 | 複雑性、重複、デッドコード、命名規則、保守性 | インジェクション、XSS、設定ミス、認証の欠陥、メモリの問題 |
| Standard 参照 | 内部品質モデル、普遍的な認証なし standard | CWE(共通脆弱性列挙)は、OWASPなどのベンチマークに対して検証されています。 |
| 典型的なオーナー | エンジニアリング / エンジニアリング担当副社長 | アプリケーションセキュリティ/DevSecOps |
| 無視した場合の結果 | 変更コストの上昇、オンボーディングの遅延、不安定なリリース | データ漏洩、コンプライアンス違反、悪用された生産システム |
| 走る場所 | CI、ローカルCLI | CI、ローカルCLI、そして(より高度なツールでは)IDE |
これらは競合するチェックではありません。同じコード行について2つの異なる質問に答えているのです。だからこそ、これらを個別に実行すると問題が発生するのです。
ほとんどのコード分析ツールがそれらを区別する理由
ほとんどの組織は既に両方のチェックを実施しています。ただ、同じリポジトリに対して、2つの異なる製品、2つの異なるコンソール、2つの異なるバックログ、2つの異なる優先順位付けモデルを使用して実行しているだけです。
その分裂は、予測可能な3つの問題を引き起こす。
- 誰もこの2つの未処理案件を同時に見ていない。 重大なセキュリティ上の問題があり、保守性スコアが危険域にある関数が、実際には2つの緊急対応が必要な1つのコードであるにもかかわらず、2つの異なるツールで2つの別々のチケットとして表示されてしまう。
- 発見された問題は、誰も解決できる速度よりも速いペースで積み上がっていく。 市販されているコード分析ツールはどれも、問題の特定能力に優れています。ボトルネックは問題の発見そのものではありません。実際のコードベースに対して品質スキャンやセキュリティスキャンを実行すると、どのチームも何時間もかけて処理しきれないほどの多くの問題が検出され、一律の深刻度ラベルではどの10個の問題を最初に修正すべきかが分からない、というのが問題なのです。
- 一律のルールの厳しさは優先事項ではない。 ルールエンジンによる「クリティカル」判定と、「実際に到達可能で悪用可能なためクリティカル」判定は、異なる主張である。ほとんどのコード分析ツールは前者の判定しか行わない。
より良い方法:1つのプラットフォーム、1つのAI、1つの優先順位付けモデル
Xygeni はコード品質と code security 同じスキャナ、同じコンソール、同じ優先順位付けモデルで分析を行うため、保守性の問題とセキュリティ上の欠陥が同じファイル内に存在する場合、それぞれが独立した2つのシステムに存在するのではなく、同時に可視化されます。
- 測定。 ザイジェニの code security (チェックSASTXygeniのコード品質チェックは、Java、JavaScript、Python、PHP、C#、Go、HTML、Swift、Kotlin、C/C++の10言語すべてにおいて同じ分析手法を適用し、複雑性、保守性、重複、デッドコード、命名規則を一貫した基準で測定します。 standardそのため、品質に関する発見事項は、セキュリティに関する発見事項と同様に、深刻度、該当する場合はCWE(共通ウェブエラー)、およびファイルと行の詳細情報を含みます。
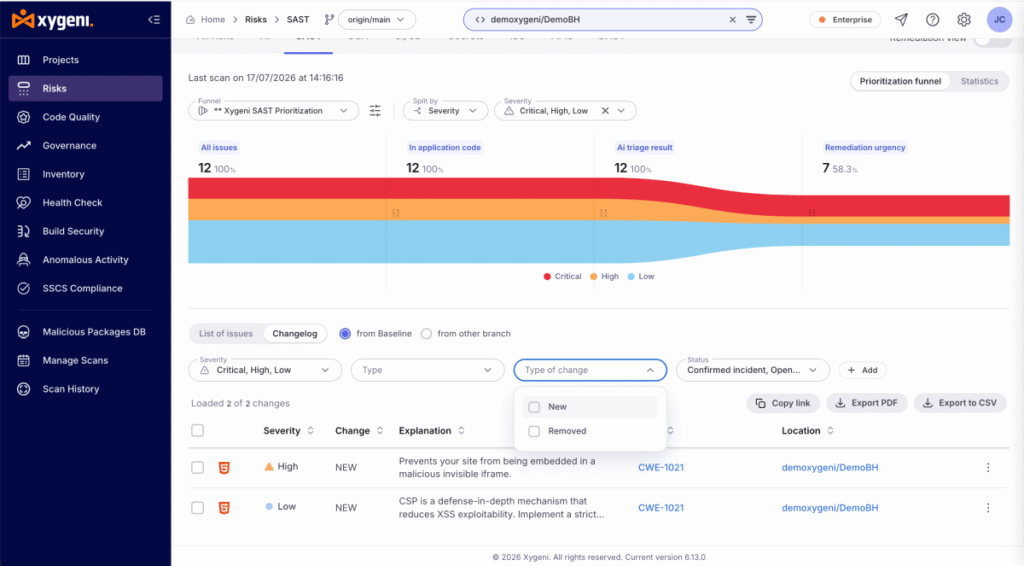
- 優先順位を付けます。 どちらのチェックタイプも同じAIトリアージファネルに情報を提供し、一律のルールの深刻度ではなく、実際の影響度に基づいて発見事項をランク付けします。また、どちらも統合された全リスクビューに参加するため、セキュリティリーダーとエンジニアリングリーダーは、2つの別々のスプレッドシートを見るのではなく、同じリスク状況を把握できます。
- 修復する。 Xygeni は識別だけに留まりません。AI Remediation は、セキュリティ検出結果に対してすぐに適用できる修正案を提案します。 pull request 作成だけでなく、品質に関する発見についても同様に、修正の複雑さと節約できると推定される作業量に基づいてランク付けします。コード分析ツールが答えるべき質問は、「ルールはいくつありますか」ではなく、「このツールが1000個の問題を検出した場合、誰がそれらを修正しますか」です。
この機能は、検出結果がXygeni独自のスキャナーによるものか、プラットフォームに既に取り込まれているサードパーティ製ツールによるものかに関わらず有効です。AIトリアージとAI修復は、Xygeni独自のセキュリティ検出結果だけでなく、Snyk、Veracode、Checkmarxなどのツールから取得したセキュリティ検出結果にも適用されるため、統合チェックに切り替える際に、既存のシステムやツールを事前に削除する必要はありません。
コード分析ツールを選ぶ際に注目すべき点
コード分析ツールを評価する場合、コード品質チェックのため、 code security チェック、あるいはその両方を行う場合でも、いくつかの質問でほとんどのベンダーのプレゼンテーションを素早く見抜くことができます。
- 調査結果は、実際の影響度に基づいてランク付けされているのか、それとも単に一定の規則の厳しさに基づいてランク付けされているのか? 重症度ラベルは優先順位付けではない。
- 独立したベンチマークと比較して、検出精度を検証していますか? SAST 正確性に関する主張は簡単にできるが、証明するのは難しい。 OWASPベンチマーク結果真陽性率と偽陽性率が開示されている場合、それは主張と証拠の違いです。
- ルールは透明性がありますか? スキャンを実行する前に閲覧できる検出器カタログには、ツールがスキャンを実行する前に何をチェックするかが記載されています。 commit それに。
- 問題の特定にとどまるのか、それとも解決策を提案するのか? 是正策が示されていない発見は、解決された問題ではなく、単に処理待ちの期間を長くするだけだ。
- 既に使用しているツールからの検出結果も含め、システム全体で機能しますか? 可視性を統合することは、ベンダーを統合するよりも初日から効果的です。
- それは、既に業務が行われている場所と統合できるだろうか? CI/CD pull request チェックやセキュリティ上の問題に関するIDEからのフィードバックは、コードがマージされた後だけでなく、コードが書かれている最中にも提供されるべきです。
ショートバージョン
コード品質チェックでは、コードが安全に保守できるかどうかを尋ねます。 code security checkは、悪用される可能性があるかどうかを問います。どちらの質問も重要であり、どちらも対処すべき結果をもたらします。しかし、これらを互いに連携していない2つのツールで実行すると、同じコードが優先順位付けされた1つのリストではなく、2つの別々の問題のように見えてしまいます。
ザイゲニ 1 つのスキャナーで両方のチェックを実行し、1 つのファネルで実際の影響に基づいて両方をランク付けし、両方を修復します。 pull requests あなたに長い未処理案件を残す代わりに。
自分のものを見たいですか code security 調査結果は単に列挙するのではなく、優先順位付けされるのか? Xygeniの開発者プランで無料スキャンを開始しましょう。
ポートフォリオ全体にわたる統一された品質およびセキュリティの視点がどのようなものか、ご興味がありますか? デモ版の申し込み Xygeniコード品質と並んで Code Security.

FAQ
コード品質チェックは、 code security 小切手?
いいえ。コード品質チェックは、保守性、複雑性、重複、命名規則を測定します。 code security (チェックSAST)は、インジェクションの脆弱性、XSS、設定ミス、認証の弱点など、悪用可能性を測定します。これらは同じコードを分析しますが、異なる質問に答えるため、検出結果には品質フラグ、セキュリティフラグ、またはその両方が同時に付与される場合があります。
何ですか SAST、そしてそれはどのように関係するのでしょうか code security 小切手?
SAST これは静的アプリケーションセキュリティテストの略です。これは、ほとんどの人が「code security 「チェック」:アプリケーションを実行する前に、ソースコードをスキャンして脆弱性を検出する。 code security この投稿のチェックは SAST 具体的には、外部から実行中のアプリケーションをテストするDASTとは対照的です。
1つのツールでコード品質チェックと code security 小切手?
はい。Xygeni はコード品質と code security 同じスキャナとコンソールで分析を行うため、2種類のチェックはそれぞれ別のツールとバックログで管理されるのではなく、1つの優先順位付けモデルを共有します。それぞれのチェック結果には、セキュリティに関するCWE、品質に関する複雑性/保守性メトリクスなど、独自の分類が適用されます。
コード品質チェックや code security 小切手?
どちらも単発の監査ではなく、継続的に実行されるべきです。 standard パターンはすべてのスキャンです pull request CIでは、 guardrails これは、引き継いだバックログ全体ではなく、新たに導入された課題に基づいて評価されるため、チームは長年にわたって蓄積された負債ではなく、追加した課題に基づいて評価される。
