






インフラストラクチャ Code security 組織が自動化されたクラウド管理に移行するにつれて、これはますます重要な優先事項となっています。 IaC ツールを使えば、チームはインフラストラクチャを迅速かつ効率的に展開できます。しかし、強力なセキュリティ対策がなければ、 誤設定 作成できます 脆弱性 クラウド環境を危険にさらすもの。これを防ぐために、 IaC security スキャンは問題を早期に検出するのに役立ち、展開前にインフラストラクチャが保護されていることを保証します。
より多くの組織がInfrastructure as Codeを採用するにつれて、セキュリティは引き続き最優先事項となる必要があります。市場は、 2.3年までに2027億ドル、意思 IaC security スキャンはクラウドセキュリティ戦略の重要な要素です。積極的な対策を講じなければ、チームはコンプライアンス違反やセキュリティ侵害につながるリスクを招きかねません。
このガイドでは、重要なセキュリティ対策について解説します。 IaC security人気のある話題について話し合う IaC ツール、ベストプラクティスの共有 IaC security スキャンを行い、Xygeniがクラウドインフラストラクチャを誤設定や脆弱性から保護する仕組みについて説明します。
インフラストラクチャ・アズ・コードとは何か(IaC)
コードとしてのインフラストラクチャ (IaCは、手作業ではなくコードを使用してインフラストラクチャを管理およびセットアップする方法です。その結果、ITチームはインフラストラクチャの展開を自動化し、すべてを同じ状態に保ち、拡張を容易にし、労力を削減できます。構成をコードで記述することで、チームは追加の手作業なしにインフラストラクチャを迅速にコピー、変更、およびチェックできます。
IaC 設定は通常バージョン管理されたファイルに保存されるため、開発者は変更を追跡し、必要に応じてロールバックすることができます。 CISA, IaC これは「機械可読な構成ファイルを使用して組織のITインフラストラクチャを管理およびプロビジョニングするプロセス」です。この方法は、人的ミスを減らし、導入を迅速化し、ベストプラクティスを自動的に適用することでクラウドセキュリティを強化します。
主要原則 IaC
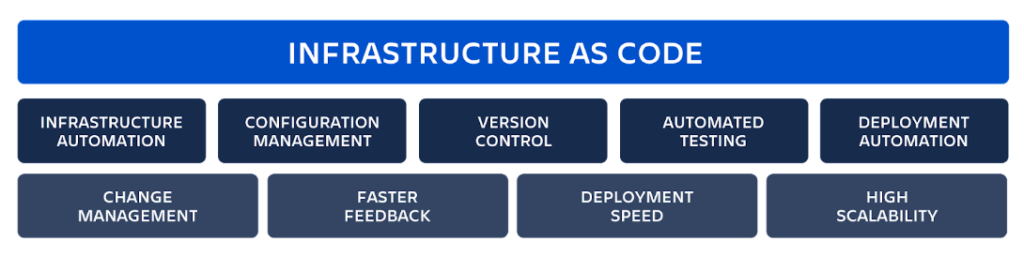
コードとしてのインフラストラクチャ (IaC) は、 効率的、拡張可能、信頼性が高いこれらの基本を理解することで、チームは最大限に活用することができます。 IaC 豊富なツール群 改善する 自動化、一貫性、セキュリティ.
1. 宣言型構成:望ましい状態の定義
インフラストラクチャとして Code securityチームは、手順を一つずつ指定するのではなく、インフラストラクチャの構成を定義します。これにより、プロビジョニングが予測可能かつ再現可能になり、環境間でデプロイメントの一貫性が保たれます。さらに、Terraformのようなツールはこのアプローチを簡素化し、チームが構成を効率的に管理し、人的ミスを減らすことを可能にします。
2. 冪等性:環境間での一貫性の確保
設定が何度適用されても、 IaC security スキャンを行うことで、インフラストラクチャの状態が常に一定に保たれます。これにより、予期せぬ変更や構成のずれが排除され、デプロイメントの安定性と予測可能性が維持されます。
3. バージョン管理:変更を効果的に追跡する
IaC ツールは設定をGitなどのバージョン管理システムに保存するため、チームは変更内容の追跡、確認、ロールバックを容易に行うことができます。その結果、インフラストラクチャの変更が監査可能かつ透明性のあるものとなり、コラボレーションとセキュリティが向上します。
4.自動化:ワークフローの効率化
自動化は IaC security スキャン。インフラストラクチャのプロビジョニングを統合できます。 CI/CD pipelineこれにより、より迅速で再現性の高いデプロイメントが可能になります。自動化によって手作業が削減されるため、エラーが最小限に抑えられ、効率が向上し、セキュリティポリシーが自動的に適用されます。
5.拡張性と柔軟性:変化する需要への適応
自律的AI IaC ツールを活用することで、チームはインフラストラクチャを容易に拡張できます。例えば、TerraformやCloudFormationを使えば、需要に応じてリソースを自動的に調整できます。この柔軟性により、コストを抑えつつセキュリティを維持しながら、必要に応じてインフラストラクチャを拡張することが可能になります。
IaC ツール
沢山あります IaC 利用可能なツールは多数あり、それぞれがチームがインフラストラクチャを自動化、管理、保護するのに役立つ独自の機能を提供しています。適切なツールの選択は、クラウドプロバイダー、自動化のニーズ、セキュリティ要件によって異なります。以下に、最も広く使用されているインフラストラクチャ・アズ・コード(IaC)ツールをいくつか紹介します。
- テラフォーム – 広く採用されているオープンソース IaC AWS、Azure、Google Cloudなど、複数のクラウドプロバイダーをサポートするツールです。宣言型構成を採用することで、プロビジョニングとスケーリングを簡素化します。
- Ansible – 主に構成管理ツールですが、インフラストラクチャにも役立ちます。 Code security デプロイメントを自動化し、環境間で一貫性を確保することによって実現します。
- クラウドフォーメーション – AWSネイティブ IaC AWSベースの環境内で、チームがインフラストラクチャを安全に定義およびプロビジョニングするのを支援するサービス。
- Azure Resource Manager (ARM) テンプレート –マイクロソフト IaC Azureベースのクラウド環境におけるインフラストラクチャの管理と自動化のためのソリューション。
チームがInfrastructure as Codeを採用するにつれて、適切な選択が IaC ツールは自動化、拡張性、そして IaC security スキャン機能も備えています。さらに、これらのツールにセキュリティ対策を組み込むことで、設定ミスを防ぎ、クラウド環境が導入から本番運用まで安全な状態を維持できるようになります。
のメリット IaC
コードとしてのインフラストラクチャ (IaCは、組織がクラウドインフラストラクチャをセットアップおよび管理する方法を変えています。その結果、企業はリソースのセットアップを自動化し、より効率的に作業し、コストを削減できます。また、を使用することで、 IaC ツールを使用することで、チームは環境間でインフラストラクチャを同じに保ちながら、手作業によるミスを回避できます。IBMによると、このアプローチにより、チームは「インフラストラクチャの作成、展開、および継続的な管理を自動化」でき、最終的には運用がスムーズになり、デリバリーが迅速化されます。さらに、 IaC DevOpsワークフローを導入することで、チームはインフラストラクチャを容易に拡張でき、システムを安全かつ効果的に維持できます。
- 製品開発期間の短縮化 – IaC 手動設定が不要になるため、インフラストラクチャの展開が迅速かつ一貫性のあるものになります。その結果、チームは遅延を削減し、ソフトウェアのリリースを加速できます。
- より良い安定性 – 設定のずれを止めることで、 IaC インフラストラクチャをすべての環境で同じに保つことで、システムの安定性とセキュリティが向上します。
- より高い生産性 – インフラストラクチャタスクを自動化することで反復作業が減り、開発者は新しいアイデアに集中できるようになります。さらに、 IaC スムーズにフィットします CI/CD pipelineこれにより、開発ワークフローの管理が容易になります。
- 低コスト インフラ管理を自動化することで、手作業の必要性が減り、企業はコストを削減し、リソースを賢く活用できるようになります。
- より強力なセキュリティ –と IaC security スキャン機能によりインフラストラクチャは固定されたままとなり、アップデートではコンポーネントを変更するのではなく、置き換えることになります。これによりセキュリティが強化され、ミスを修正しやすくなります。
インフラストラクチャを Code securityこれにより、組織はクラウド環境を強力かつ容易に制御しながら、拡張性、効率性、セキュリティを向上させることができます。さらに、 IaC security スキャンを行うことで、インフラ設定が最初から保護されていることが保証されます。
インフラストラクチャとは何か Code Security?
インフラストラクチャ Code security (IaC security)は、インフラストラクチャ コードをリスクから保護することに関するものです。 IaC チームがコードを使ってクラウド環境をセットアップするのを支援しますが、ミス、機密情報の漏洩、古いソフトウェアなどがあるとセキュリティ上の問題が発生する可能性があります。そのため、セキュリティ対策を講じる必要があります。 IaC 最初から始めることがとても重要です。
改善するための最良の方法の1つ IaC security 通っている IaC security スキャン。このプロセスは、問題が発生する前にエラー、脆弱性、セキュリティルール違反を検出します。セキュリティチェックを自動的に実行することで、チームは問題を早期に発見し、リスクを軽減し、インフラストラクチャがベストプラクティスに準拠していることを確認できます。
セキュリティが重要な理由 IaC
Infrastructure as Code はクラウド環境の管理を容易にする一方で、修正が必要なリスクも生み出します。チームが適切な予防措置を講じなければ、 IaC 攻撃者が悪用できるセキュリティ上の脆弱性が生じる可能性があります。たとえば、設定ミス、公開された秘密情報、古いソフトウェアはクラウドシステムを脆弱にする可能性があります。そのため、セキュリティチェックを含めることが重要です。 IaC ワークフロー。
一般的なセキュリティリスク IaC
- 暴露された秘密 – パスワードやAPIキーを内部に保存する IaC ファイルにはデータ漏洩のリスクが伴います。そのため、チームはAWS Secrets ManagerやHashiCorp Vaultなどのツールを使用して機密情報を安全に保管する必要があります。
- 設定ミス – オープンポートや不十分な認証など、セキュリティ設定が脆弱だと、攻撃者が侵入しやすくなります。これらのミスを早期に修正することで、セキュリティ上の脆弱性を防ぐことができます。
- パッチ未適用ソフトウェア – 古いソフトウェアバージョン IaC テンプレートにはセキュリティ上の欠陥が含まれている可能性があります。定期的なアップデートとセキュリティスキャンは、システムの保護に役立ちます。
- アクセス制御に関する問題 – 適切な役割ベースのアクセスルールがないと、不適切な人物がインフラストラクチャの設定を変更してしまう可能性があります。変更できる人物を制限することで、セキュリティリスクを軽減できます。
保管に関するベストプラクティス IaC セキュアー
インフラストラクチャをコードとして保護する(IaC) はセキュリティリスク、設定ミス、および コンプライアンス 違反行為。 IaC インフラストラクチャ管理を自動化すると、コードのエラーが環境全体に急速に拡散し、リスクが増大する可能性があります。そのため、チームはセキュリティのベストプラクティスに従い、リスクを最小限に抑え、制御を維持し、クラウド環境を安全に保つ必要があります。そうしないと、セキュリティ上の脆弱性が見過ごされ、情報漏洩や運用障害につながる可能性があります。
より強いものを作る方法は次のとおりです IaC security 戦略:
1. バージョン管理を使用して追跡とセキュリティを確保する IaC
キーピング IaC ファイル内の Gitリポジトリ 可視性、セキュリティ、コラボレーションに不可欠です。インフラストラクチャ構成をバージョン管理システムに保存することで、チームは次のことが可能になります。
- インフラストラクチャの変更を時系列で追跡することで、不正な変更のリスクを軽減します。
- 設定ミスによって問題が発生した場合は、速やかに以前のバージョンに戻してください。
- リポジトリレベルでセキュリティポリシーを適用し、安全でないコードのデプロイを防止します。
さらに、変更をマージする前にコードレビューを実施することで、チームはすべてのインフラストラクチャの更新が本番稼働前にセキュリティリスクがないかチェックされることを保証できます。この手順は、脆弱性につながる可能性のある設定ミスを排除するのに役立ちます。
2. セキュリティテストを自動化して問題を早期に発見する
インフラストラクチャ コードを手動でレビューすることは、時間がかかり、エラーが発生しやすく、非効率的です。代わりに、チームはデプロイ前に脆弱性を検出するために自動化されたセキュリティ テストに頼るべきです。セキュリティ スキャンを統合することで、 CI/CD pipelines、チームは次のことができます。
- 設定ミス、セキュリティ上の欠陥、コンプライアンス違反をリアルタイムで検出します。
- インフラストラクチャが安全に展開され、セキュリティポリシーに準拠していることを確認してください。
- セキュリティリスクや運用上の障害を引き起こす可能性のある人的ミスを削減する。
さらに、セキュリティスキャンを自動化することで、チームはセキュリティチームの負担を大幅に軽減できます。開発者はワークフローを中断することなく問題を早期に解決できるため、より迅速かつ安全なデプロイメントが可能になります。
3. 不正な変更を制限するためのアクセスルールを設定する
適切なアクセス制御がなければ、インフラストラクチャの変更は深刻なセキュリティリスクになりかねません。無制限のアクセスは、意図しない変更、内部脅威、セキュリティ侵害のリスクを高めます。承認されていない更新を防ぐために、チームは以下の対策を講じる必要があります。
- 変更や展開できるユーザーを制限するために、ロールベースアクセス制御(RBAC)を実装する IaC.
- 最小権限の原則(PoLP)を適用して、ユーザーが必要なもののみにアクセスできるようにします。
- インフラストラクチャの設定を変更する際には、セキュリティをさらに強化するために、多要素認証(MFA)を必須とする。
さらに、重要な情報へのアクセスを制限することで IaC ファイルを適切に管理することで、チームはクラウド環境を攻撃に晒す可能性のあるセキュリティ設定ミスを防ぐことができます。定期的な監査は、取り消すべき過剰な権限を特定するのにも役立ちます。
4。 モニター IaC 予期せぬ変更やセキュリティ上の脅威への対応
インフラストラクチャの変更は頻繁に発生しますが、すべての変更が意図的または安全であるとは限りません。そのため、セキュリティリスクが深刻化する前に検出するには、継続的な監視が不可欠です。リアルタイム監視を使用することで、チームは次のことが可能になります。
- セキュリティインシデントにつながる前に、インフラストラクチャ構成における不審な変更を特定する。
- セキュリティルール違反が発生した際にアラートを受信し、設定ミスを迅速に修正できます。
- セキュリティポリシーに沿ってインフラ設定を維持することで、コンプライアンスを確保してください。
さらに、設定ミスを早期に検出することで、セキュリティ侵害やコンプライアンス違反を防ぐことができます。 IaC 環境は潜在的な脅威に対する可視性を向上させ、見過ごされたセキュリティ問題が深刻化する可能性を低減します。
ヒント: 不正な変更に対する自動アラートを設定します IaC リポジトリと本番環境を最適化し、セキュリティ上の問題が重大なリスクとなる前に発見する。
5. 定期的にアップデートとパッチを適用する IaC 構成
アプリケーションと同様に、インフラストラクチャコードもセキュリティを維持するために定期的に更新する必要があります。古い設定は時間の経過とともにセキュリティ上の脆弱性を引き起こし、コンプライアンス違反やパフォーマンスの問題につながる可能性があります。リスクを未然に防ぐために、チームは以下の対策を講じるべきです。
- 非推奨の依存関係をスキャンし、パッチを適用して古いコンポーネントを削除します。
- システムを攻撃に晒す可能性のある、不要な設定や安全でない設定は削除しないでください。
- セキュリティポリシーは、進化するベストプラクティスや規制要件に合わせて常に最新の状態に保ってください。
さらに、最新の状態を維持することで IaC テンプレートを使用することで、チームはインフラストラクチャの信頼性を向上させ、セキュリティ上の弱点を最小限に抑え、環境全体で一貫したセキュリティポリシーを適用できます。
Xygeniがどのように改善するか IaC Security
チームがインフラストラクチャ・アズ・コードを採用するにつれて(IaCセキュリティはあらゆる段階で最優先事項でなければなりません。適切なセキュリティ対策がなければ、設定ミス、機密情報の漏洩、古い依存関係などが原因で、情報漏洩やコンプライアンス違反が発生する可能性があります。こうしたリスクを防ぐため、Xygeniは開発ワークフローに直接統合できる自動化されたセキュリティツールを提供し、セキュリティが最初から組み込まれるようにしています。
追加することにより IaC security スキャン、リアルタイム監視、 CI/CD Xygeniは、セキュリティ問題を本番環境に影響が出る前に検知し解決することで、チームの統合を支援します。
1 自動 IaC Security スキャニング
インフラストラクチャの設定ミスは、クラウド環境における最大のセキュリティリスクの1つです。ストレージ権限の設定ミス、開いているポート、脆弱な認証設定など、小さなミスでもインフラストラクチャを攻撃にさらす可能性があります。これを防ぐために、Xygeniは自動的にスキャンを実行します。 IaC デプロイ前の設定。
XygeniはTerraform、CloudFormation、Kubernetes、Dockerをサポートし、以下の項目をチェックします。
- クラウドセキュリティを弱体化させる可能性のある設定ミス。
- セキュリティポリシー違反は、コンプライアンス違反につながる可能性があります。
- 脆弱性を引き起こす、旧式のソフトウェアコンポーネント。
Xygeniは、コードのデプロイ前にセキュリティスキャンを実行することで、リスクの高い変更が脅威となる前に阻止します。この積極的なアプローチにより、セキュリティインシデントを削減し、インフラストラクチャを保護します。
ヒント:統合する IaC security スキャン中 CI/CD pipelineすべてのインフラストラクチャ コードがデプロイ前にセキュリティ チェックに合格することを保証する。
2.秘密の発見と保護
秘密を暴露する IaC ハードコードされた API キー、クラウド認証情報、データベース パスワードは、漏洩すると悪用される可能性があります。これを防ぐために、Xygeni はリポジトリをスキャンし、 CI/CD pipeline展開前に機密データを保護する。
Xygeniはチームを支援します:
- APIキー、アクセストークン、暗号化キーを特定します IaC ファイル。
- 機密情報が漏洩し、セキュリティリスクとなる前に阻止する。
- 侵害された認証情報を削除およびローテーションできるよう、直ちに担当チームに通知してください。
さらに、XygeniはAWS Secrets ManagerやHashiCorp Vaultといったシークレット管理ソリューションと統合されており、機密データが安全に保管されることを保証します。
ヒント: 秘密を直接保存しないでください IaC ファイルではなく、安全な秘密情報管理ツールを使用し、自動スキャンを強制して偶発的な漏洩を検出してください。
3.リアルタイム IaC 監視と脅威検出
展開後も、予期せぬ変更、設定ミス、不正アクセス試行などによりセキュリティリスクが発生する可能性があります。そのため、継続的な監視が不可欠です。Xygeni は、 IaC 環境をリアルタイムで監視し、異常やセキュリティ上の脅威が深刻化する前に検知する。
Xygeniの脅威検出機能により、チームは以下のことが可能になります。
- インフラ構成における異常な変化を検知する。
- セキュリティポリシー違反が発生した場合にアラートを受け取る。
- インフラストラクチャの設定が法令遵守とセキュリティを確保していることを確認してください。
Xygeniはインフラストラクチャを積極的に監視することで、セキュリティインシデントにつながる前に不審な活動を検知できるようチームを支援します。
ヒント:インフラストラクチャ構成にリスクの高い変更が検出された際に、セキュリティチームに通知する自動アラートを設定してください。
4. CI/CD より安全な展開のための統合
セキュリティは開発を遅らせるべきではなく、開発プロセスに直接組み込むべきである。 CI/CD pipelineこれにより、デプロイ前にセキュリティチェックが自動的に実行されるようになります。XygeniはGitHub、GitLab、Jenkins、CircleCIと統合されているため、セキュリティは開発プロセスにシームレスに組み込むことができます。
Xygeniの CI/CD 統合により、チームは次のことが可能になります。
- あらゆる段階でセキュリティポリシーを適用することで、リスクの高い展開を防止します。
- リスクレベルに基づいて脆弱性の優先順位を付け、チームが最も重大な問題を最初に解決できるようにする。
- すべてのインフラ環境におけるセキュリティコンプライアンスを追跡する。
Xygeniは、DevOpsワークフローにセキュリティを組み込むことで、開発速度を低下させることなくインフラストラクチャのセキュリティを確保します。
ヒント: セキュリティチェックを自動化する CI/CD pipelineこれにより、チームはセキュリティ上の問題を本番環境に到達する前に早期に発見できます。
Xygeniを選ぶ理由 IaC Security?
右の選択 IaC セキュリティソリューション クラウド環境を安全に保ちながら、高速で効率的なワークフローを維持するには、これが不可欠です。Xygeni は、自動化を最優先し、リスクベースのアプローチを提供することで際立っています。 IaC security.
Xygeniがインフラストラクチャ・アズ・コードのセキュリティ確保に最適な選択肢である理由は以下のとおりです。
- 自動化 IaC Security 走査: 展開前に、設定ミス、コンプライアンス違反、およびセキュリティリスクを検出します。
- 機密情報の保護:ハードコードされた機密情報がリポジトリや本番環境に漏洩するのを防ぎます。
- 連続的な IaC モニタリング: インフラストラクチャの変更をリアルタイムで可視化し、潜在的なセキュリティ脅威についてチームに警告します。
- シームレス CI/CD 統合開発段階でセキュリティが組み込まれることを保証します pipelineリリース速度を落とすことなく。
- リスクに基づく優先順位付け: 最も重大な脆弱性に焦点を当てることで、チームがリスクの高い問題を優先的に修正できるようにします。
Xygeni を使用すると、チームは自動化できます。 IaC security設定ミスを排除し、クラウド環境を脅威から保護する――しかも開発ワークフローを中断することなく。
Infrastructure as Codeのセキュリティ対策はもうお済みですか? Xygeniに問い合わせる 今日統合するために IaC security DevOps にスキャンする pipelines!

インフラストラクチャ・アズ・コードに関するよくある質問(FAQ)IaC)
インフラストラクチャ・アズ・コードの具体例を教えてください。
インフラストラクチャ・アズ・コードの最も一般的な例の 1 つは (IaCTerraformは、クラウド リソースの作成と管理に使用されます。たとえば、チームは、AWS、Azure、またはGoogle Cloudで仮想マシン、データベース、ネットワーク設定を定義するTerraformスクリプトを作成できます。スクリプトを適用すると、環境全体が自動的にプロビジョニングされ、手動で設定することなく、すべてが一貫性を保ち、再現可能になります。
他の例 IaC 次のとおりです。
-AWS CloudFormationテンプレートを使用して、クラウド リソースを定義およびプロビジョニングします。
-Ansible playbooks サーバーの設定とインフラストラクチャ管理の自動化を行う。
-コンテナ化されたアプリケーションをデプロイおよび管理するためのKubernetes YAMLファイル。
Infrastructure as Codeは何のために使用されるのですか?
コードとしてのインフラストラクチャ (IaCは主に、ITインフラストラクチャを効率的に自動化、管理、拡張するために使用されます。リソースを手動で構成する代わりに、チームは に依存します。 IaC ツール:
仮想マシン、ストレージ、データベースなどのクラウド リソースをプロビジョニングします。
- 異なる環境(開発、テスト、本番)間で一貫性を確保する。
- 統合によりデプロイメントを自動化します CI/CD pipelines.
コンプライアンスチェックを実施し、設定ミスをスキャンすることで、セキュリティを強化します。
需要に基づいてインフラストラクチャを動的に拡張し、過剰なリソース供給やリソース不足を回避する。
Infrastructure as Codeワークフローとは、具体的にどのようなものですか?
インフラストラクチャ・アズ・コード(IaCワークフローは、チームがインフラストラクチャを信頼性の高い方法で定義、展開、管理するのに役立つ構造化されたプロセスに従います。通常、このプロセスには以下が含まれます。
インフラストラクチャ構成を定義するコードを作成する。
変更履歴を追跡するために、設定をバージョン管理システム(Gitなど)に保存する。
セキュリティおよびコンプライアンスチェックを実行し、設定ミスを早期に発見する。
TerraformやCloudFormationなどのツールを使用してインフラストラクチャを自動的にデプロイする。
セキュリティと一貫性を維持するために、リソースを継続的に監視および更新する。
Infrastructure as CodeにおけるTerraformとは何ですか?
テラフォーム 最も人気のあるオープンソースの1つです IaC 現在利用可能なツール。手動によるクラウドプロビジョニングとは異なり、Terraformを使用すると、チームはインフラストラクチャをコードとして定義し、AWS、Azure、Google Cloudなどの複数のクラウドプロバイダーに自動的にデプロイできます。
Terraform を使用すると、チームは次のことが可能になります。
インフラストラクチャの展開と更新を自動化する。
宣言的なアプローチを用いて、リソースを効率的に定義する。
異なる環境間で一貫性を確保する。
インフラストラクチャ・アズ・コードはどのように機能するのでしょうか?
インフラストラクチャを手動でセットアップする代わりに、 IaC チームがコードを使って定義できるようにする。これにより、デプロイメントがより迅速、確実、かつ再現可能になる。
通常、このプロセスには以下が含まれます。
-YAML、JSON、HCLなどの機械可読形式で設定を記述する。
-構成を適用する IaC TerraformやCloudFormationなどのツール。
セキュリティスキャンを実行して、潜在的な設定ミスや脆弱性を特定する。
クラウド環境全体にインフラストラクチャを自動的に展開します。
Infrastructure as Code のテスト方法
テスト IaC セキュリティ、信頼性、コンプライアンスを確保するためには、適切なテストが不可欠です。適切なテストを行わないと、設定ミスによって脆弱性やシステム停止が発生する可能性があります。
テストに関するベストプラクティスには、以下のようなものがあります。
-静的解析 ・デプロイ前に構文エラーとセキュリティ上の問題を検出する。
-ポリシー・アズ・コードによるチェック – インフラストラクチャがコンプライアンスおよびセキュリティガイドラインに準拠していることを確認します。
-単体テスト – インフラストラクチャ設定の特定の部分を検証します。
-統合テスト – インフラストラクチャコンポーネントがアプリケーションと正しく連携することを確認します。
Dockerはインフラストラクチャ・アズ・コード(IaC)ですか?
Dockerは完全なものではありません IaC Dockerはツールではありますが、インフラストラクチャの自動化において重要な役割を果たします。TerraformやAnsibleといったツールがインフラストラクチャの定義と管理を行うのに対し、Dockerはコンテナ化されたアプリケーションに特化しています。
コンテナを扱うチームにとって、KubernetesとHelmはより高度なInfrastructure as Codeソリューションを提供し、大規模なデプロイメントの自動化を支援します。
結論:セキュアなインフラストラクチャで将来を見据えた対策を IaC
コードとしてのインフラストラクチャ (IaCクラウド環境の管理方法は変化しつつありますが、セキュリティ対策もそれに追随する必要があります。強力な保護対策がなければ、設定ミス、機密情報の漏洩、旧式のコンポーネントなどがシステムを危険にさらす可能性があります。
これらのリスクに先手を打つためには、セキュリティはあらゆるステップの一部である必要がある。 IaC プロセス。バージョン管理、自動セキュリティテスト、継続的な監視といったベストプラクティスに従うことで、チームは脆弱性を軽減し、インフラストラクチャの安全性を維持することができます。
しかし、手動によるセキュリティチェックだけでは不十分です。自動化された IaC security スキャン、リアルタイムの脅威検出、 CI/CD Xygeniはセキュリティを統合することで、セキュリティ対策を容易にします。開発ワークフローに直接保護機能を組み込むことで、チームは余計な複雑さを加えることなく、安心してデプロイできます。
セキュリティが組み込まれており DevSecOps 組織は最初から、より迅速に行動し、コンプライアンスを維持し、リスクを軽減しながら、開発を円滑かつ効率的に進めることができます。
