





最新版へようこそ Xygeni悪意のあるコードダイジェスト(月刊版)今回も、当社のセキュリティチームは公開レジストリ上の実際の荷物テレメトリを分析し、従来のスキャナーが見落としがちな点を特定しました。 信頼できる開発者のワークフローに紛れ込むように設計された悪意のあるコード.
ここ数週間で、 260個以上の悪意のあるパッケージ、主に npmさらに、 PyPI、VS Code、OpenVSX、およびComposerしかし、今月は単に販売量だけが問題だったわけではない。
私たちの研究チームは、 重大な脅威に関する詳細な分析、を含みます:
繰り返し発生するマルウェアの波は、 偽の内部工具, AIをテーマにしたパッケージ, 支払いおよびチェックアウトモジュール, 分析クライアント, フロントエンドコンポーネント, 開発者向けユーティリティ, Kubernetesとクラウドツール, VS CodeとOpenVSXの拡張機能、および同じパッケージファミリーの下で繰り返されるバージョンバースト。
組織的な悪意のある出版クラスターが 信頼できるブランドのような命名パターン, enterprise-パッケージ名, UIの基礎, ウェブSDK, コンポーネントエクスプローラー, 内部スタイルの名前空間 実際のソフトウェア配信に溶け込むように設計されています pipelines.
これらは単純なものではなかった タイポスクワッティングの試み彼らには 認証情報の悪用パターン, サプライチェーン操作, 名前空間の乱用が繰り返される, 悪意のある出版の波 現実に影響を与えるように設計されている CI/CD pipelines (NAIST) と 実稼働環境.
これらの調査を超えて、最近の波は引き続き 自動化主導の出版, 攻撃的なバージョンのインフレ, 内部ツールなりすましパターン, 関連名によるパッケージのクラスタリング古典的な戦術に加えて、 しゃがんだ, 依存関係の混乱, データの漏出目的は一貫している。 信頼性ヒューリスティックを回避し、検出される前に開発者システムを密かに侵害する.
この月次更新は、継続的な取り組みの一環です。 マルウェアレポート掲載場所 検証済みの調査結果、 確認 新たな脅威、提供する 実用的なインテリジェンス 支援する DevSecOps チーム 先を行く サプライチェーンのリスク.
今月分析されたすべての悪意のあるパッケージに関する完全なコンテキストについては、完全な 悪意のあるコードの概要.
第4週:100個以上の荷物を発見
| 生態系 | パッケージ | 日付 |
|---|---|---|
| npm | pa-marked:99.1.10 | 2026 年 4 月 27 日 |
| ピピ | moonbit-locale-compat:0.2.3 | 2026 年 4 月 27 日 |
| npm | @alfa.life.mapp/app.web:99.0.13 | 2026 年 4 月 27 日 |
| npm | @sbt_gitverse/analytics-client:99.0.1 | 2026 年 4 月 27 日 |
| npm | @frengki0707/google-cloud-clone:1.33.1 | 2026 年 4 月 27 日 |
| npm | @alfa.life.mapp/app.web:99.0.14 | 2026 年 4 月 27 日 |
| npm | @tochka-ui/foundation:99.0.2 | 2026 年 4 月 27 日 |
| OpenVSX | arcane-spark/ubel:0.1.0 | 2026 年 4 月 28 日 |
| npm | @2011-08-19/n:99.9.9 | 2026 年 4 月 28 日 |
| npm | @frengki0707/google-cloud-clone:1.38.0 | 2026 年 4 月 27 日 |
第3週:45個以上の荷物を発見
| 生態系 | パッケージ | 日付 |
|---|---|---|
| npm | sn3akysnak3-test:1.1.1 | 2026 年 4 月 17 日 |
| npm | node-red-contrib-yolo-object-detection:9.1.11 | 2026 年 4 月 17 日 |
| npm | node-red-contrib-yolo-object-detection:9.1.12 | 2026 年 4 月 17 日 |
| vscode | ptah-coding-orchestra:0.2.18 | 2026 年 4 月 17 日 |
| ピピ | deathstar-ai:0.19.9 | 2026 年 4 月 17 日 |
| npm | wazir-xlocaletstnpm:9.9.2 | 2026 年 4 月 20 日 |
| ピピ | notrandompacketname:0.1.12 | 2026 年 4 月 20 日 |
| npm | pocbitbarrontest:1.0.0 | 2026 年 4 月 20 日 |
| npm | ac-sasskit-internal:100.0.12 | 2026 年 4 月 21 日 |
| npm | sy-editor-v3:8.0.0 | 2026 年 4 月 19 日 |
第2週:50個以上の荷物を発見
| 生態系 | パッケージ | 日付 |
|---|---|---|
| npm | admin0911:1.0.23 | 2026 年 4 月 14 日 |
| npm | admin0911:1.0.47 | 2026 年 4 月 14 日 |
| npm | admin0911:1.0.59 | 2026 年 4 月 14 日 |
| npm | @searchos/bot-proxy:0.1.4 | 2026 年 4 月 10 日 |
| npm | 百度-ti:1.0.0 | 2026 年 4 月 10 日 |
| OpenVSX | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | 2026 年 4 月 11 日 |
| OpenVSX | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | 2026 年 4 月 11 日 |
| OpenVSX | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | 2026 年 4 月 11 日 |
| npm | @genoma-ui/components:99.99.2 | 2026 年 4 月 11 日 |
| npm | paysafe-payments-sdk-common:99.0.0 | 2026 年 4 月 13 日 |
第1週:45個以上の荷物を発見
| 生態系 | パッケージ | 日付 |
|---|---|---|
| npm | strapi-plugin-finseven:3.6.8 | 2026 年 4 月 08 日 |
| npm | romi-bot:0.1.6 | 2026 年 4 月 03 日 |
| npm | romi-bot:0.1.5 | 2026 年 4 月 03 日 |
| npm | 翻訳数:99.0.0 | 2026 年 4 月 03 日 |
| npm | okx-data:9999.1.0 | 2026 年 4 月 03 日 |
| npm | okxglobal:9999.1.0 | 2026 年 4 月 03 日 |
| npm | serverless-env-helpers:1.0.1 | 2026 年 4 月 03 日 |
| npm | serverless-env-helpers:1.0.5 | 2026 年 4 月 03 日 |
| npm | serverless-env-helpers:1.0.6 | 2026 年 4 月 03 日 |
| npm | coviu-client:9.9.9 | 2026 年 4 月 04 日 |
オープンソースの依存関係を脆弱性や悪意のあるコードから保護する
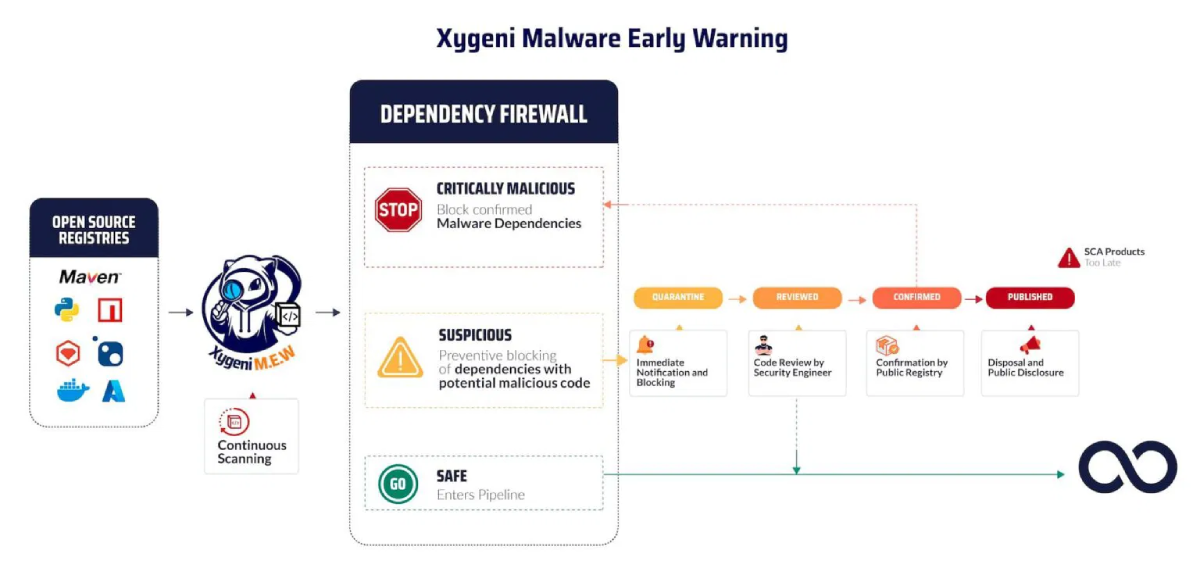
マルウェアはもはや理論上のリスクではなく、すでに一般向けパッケージに潜んでいる。 Xygeniの早期マルウェア検出脅威を捉えることで、露出を減らすことができます。 公開され次第彼らがあなたのところに着く前に pipeline.
当社のリアルタイムスキャンおよび優先順位付けエンジンは、npmやPyPIなどの公開レジストリを継続的に監視します。悪意のあるパッケージはブロック、フラグ付け、影響度に基づいてランク付けされるため、修正が必要な箇所とそのタイミングを正確に把握できます。タイポスクワッティング、依存関係の混乱、認証情報の窃盗など、あらゆる問題に対応し、お客様のチームが常に一歩先を行くお手伝いをします。
週次および月次の調査結果を完全に確認したい場合は、 悪意のあるコードの概要.
Xygeniで、安全性を確保し、スピードを維持し、コントロールを維持しましょう。