






超高層ビルを想像してみてください。各階はそれぞれ異なるチームによって建設されています。あるチームが設置した梁に不具合があると、建物全体が危険にさらされる可能性があります。これは、今日のデジタル環境におけるソフトウェアサプライチェーンにおいて、企業が直面する現実です。
企業が複雑なサプライヤーネットワークやオープンソースコンポーネントへの依存度を高めるにつれ、悪意のある攻撃者が脆弱性を悪用するリスクは飛躍的に増大しています。悪名高いSolarWindsやKaseyaの侵害事件など、ソフトウェアサプライチェーン攻撃の急増は、企業とその顧客を壊滅的な被害から守るための強固なセキュリティ対策がいかに重要であるかを浮き彫りにしています。
これらの攻撃は、業務効率から顧客の信頼に至るまで、あらゆるものに壊滅的な影響を与える可能性があります。ほんの数個の侵害されたリリースだけでも、組織に大混乱をもたらす可能性があります。その結果、 software supply chain security あらゆるデジタル環境において、回復力と健全なサイバースペースを維持するために、後回しにされていたものが、今や絶対的に必要なものへと変化した。 enterprise.
組織が次の大規模なサプライチェーン攻撃の犠牲にならないようにしましょう。最先端の知識とスキルを身につけ、ソフトウェアサプライチェーンを強化しましょう。 認証 Software Supply Chain Security エキスパートコース自分のペースで学習でき、ブラウザベースのラボにアクセスでき、Mattermost を介した 24 時間年中無休のインストラクターサポートにより、潜在的な脅威から会社と顧客を守るために必要な専門知識を習得できます。sasters。今すぐ行動を起こして、リーダーになりましょう。 software supply chain security ―あなたの組織の未来はそれに懸かっています。
「CSSE」コースの内容を少しだけご紹介します。
ソフトウェアサプライチェーン攻撃はなぜ発生するのか?
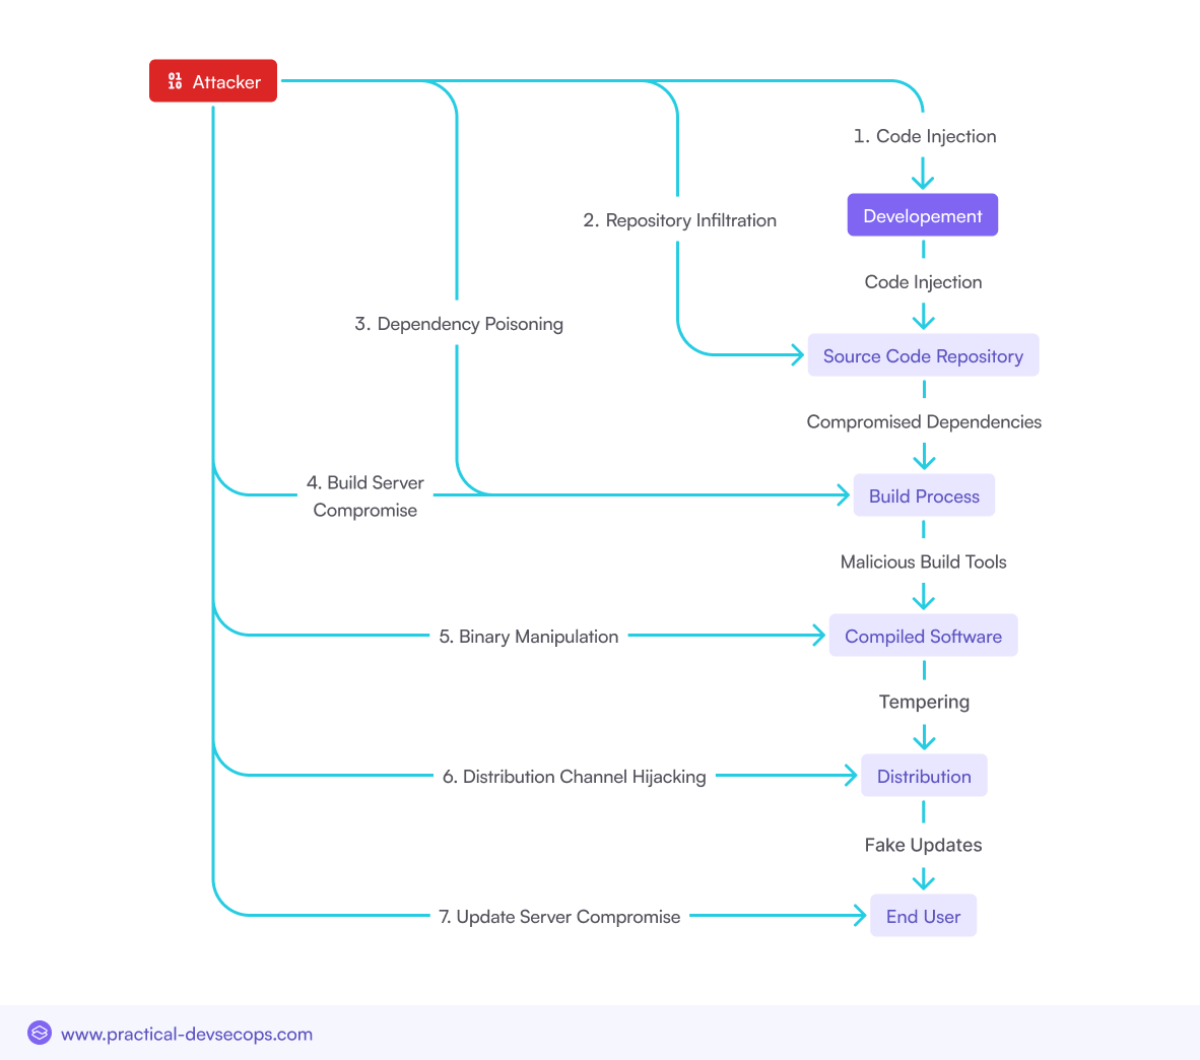
ソフトウェアサプライチェーンへの攻撃は近年重要性を増しており、世界中の組織を脅かしている。これらの攻撃は、ソフトウェアの開発と流通におけるセキュリティ上の脆弱性を狙ったものである。 pipelineこれは、非常に広義の意味でセキュリティ対策が不十分なシステムを標的としています。これが、これらの攻撃が発生する理由です。
- 攻撃対象領域が拡大: 現代のソフトウェアプログラムは多くのサードパーティ製コンポーネントを利用しており、悪意のあるサイバー犯罪者にとって侵入経路となるポイントが増加している。
- 検出が困難: サプライチェーン攻撃は通常、信頼できる情報源を利用するため、従来のマルウェアよりも特定が困難である。
- 大きな影響: 攻撃者は、システムの一部分だけを悪用することで、数千ものエンドユーザーを侵害できる可能性があるため、こうした攻撃はサイバー犯罪者にとって非常に魅力的なものとなっている。
- 不十分なセキュリティ対策: 多くの企業は、サードパーティ製ソフトウェアを検証・監視するための厳格なセキュリティ対策を欠いている。
- 脅威アクターの高度化: 高度な持続的脅威(APT)や国家主導のハッカーは、サプライチェーン攻撃の手法に多額の投資を行っている。
- ソフトウェア開発自動化(例:CI/CD pipelines): 残念ながら、継続的インテグレーション/継続的デプロイメントによるソフトウェア配信の自動化はCI/CD) pipeline 適切に保護されていない場合、脆弱性が生じる。
ソフトウェアサプライチェーン攻撃の種類
悪意のあるコードインジェクション
攻撃者はソフトウェア開発プロセスに侵入し、最終製品に悪意のあるコードを注入します。このコードは、データの窃盗、不正アクセスの有効化、または将来の悪用を目的としたバックドアの作成などを目的として設計される可能性があります。
依存関係の侵害
多くのソフトウェアプロジェクトは、サードパーティ製のライブラリやパッケージに依存しています。攻撃者は、悪意のあるアップデートを導入することでこれらの依存関係を侵害し、それがサプライチェーンを通じてエンドユーザーにまで拡散します。
サプライチェーンの乗っ取り
これは、アップデートサーバーやパッケージリポジトリなどの正規のソフトウェア配布チャネルを乗っ取り、悪意のあるソフトウェアやアップデートをユーザーに配布することを意味します。
今すぐソフトウェアサプライチェーンのセキュリティを強化しましょう!必須の電子書籍ガイドをダウンロードしてください。
最近発生した注目度の高いソフトウェアサプライチェーン攻撃
主要なソフトウェアサプライチェーン攻撃(2020年~2024年)
ここ数年、ソフトウェアサプライチェーンに対する重大な攻撃が複数発生しており、それぞれが相互接続されたデジタルエコシステムの脆弱性を浮き彫りにしている。
3CX サプライチェーン攻撃
世界中の数千もの企業が利用している3CXデスクトップアプリが、高度なサプライチェーン攻撃と呼ばれる手口によって侵害された。
私のテイク: 今回のハッキングは、攻撃者が開発プロセスの一環として公式に配布される実際のソフトウェアアップデートに悪意のあるコードを埋め込んだことが原因で発生した。
影響: この攻撃により、音声通信を含む機密データへの不正アクセスが可能となり、数万人の個人情報が侵害された。この侵害によって、ソフトウェア開発プロセスの欠陥と、サードパーティ製ソフトウェアへの依存関係に関する懸念が明らかになった。
SolarWinds 攻撃
その SolarWindsの攻撃 Orionソフトウェアのサプライチェーンが侵害された。攻撃者は2019年9月にSolarWindsのネットワークに侵入し、2020年3月までにOrionのアップデートに悪意のあるコードを注入した。これらの改ざんされたアップデートは18,000社以上の顧客に配布され、攻撃者は様々な組織のITシステムをスパイすることが可能になった。
私の見解: 今回の情報漏洩は、サプライチェーンのセキュリティにおける重大な脆弱性を露呈し、第三者サプライヤーが広範なサイバースパイ活動の温床となり得ることを示しました。これは、組織がセキュリティ対策、特に外部ベンダーのソフトウェアやサービスに関する対策を早急に見直す必要性を改めて浮き彫りにしています。
影響: この攻撃は深刻な経済的損害をもたらし、被害を受けた組織は平均して年間収益の11%(米国では最大14%)を失った。また、民間および公共部門全体で情報共有とサイバーセキュリティ対策の改善を促し、サプライチェーンのセキュリティプロトコルの見直しにつながった。
Codecov Bash アップローダー攻撃
2024年、サプライチェーン攻撃が成功し、Codecovへのコードカバレッジアップロードに広く利用されているツールが提供するBash Uploaderが改変されました。これは多くの開発者がCodecovにカバレッジレポートを送信するために使用していたスクリプトであり、改変されたバージョンはトークンやキーなどの環境変数を外部に送信することが可能でした。
私の見解: 多くのプロジェクトが機密情報の漏洩の危険にさらされ、数千人もの人々に影響が及ぶ可能性があった。今回の攻撃は、開発環境において最善のセキュリティ対策を講じるべきであること、そして既製のスクリプトに依存することがいかに危険であるかを浮き彫りにした。
影響: この攻撃により、秘密裏にローテーションが広範囲に行われ、サードパーティツールの信頼が損なわれ、監視が強化された。 CI/CD pipeline規制当局の注目を集めました。コードカバレッジツールの設計における業界全体の変化を促し、経済的損失を引き起こし、高度なセキュリティ対策の導入を加速させました。 SBOM そして、完全性検証。
Kaseya VSAサプライチェーン攻撃
悪意のある攻撃者は、2021年のKaseya VSA攻撃で使用された手口を応用し、2024年に再びリモート監視・管理ソフトウェアを標的とした。彼らはゼロデイ脆弱性を悪用し、ソフトウェアのアップデートメカニズムを通じてランサムウェアを拡散させた。
私の見解: この攻撃により、数百社もの企業でランサムウェアによる深刻な被害が発生し、中小企業も被害に遭った。 enterprise中小企業(SME)が被害に遭った。調査の結果、深刻な業務混乱と経済的損害を引き起こしたことが判明し、主要インフラに対するサプライチェーン攻撃がもたらすリスクが改めて浮き彫りになった。
影響: 2021年のKaseya VSA攻撃は、主に中小企業にランサムウェア感染を広範囲に引き起こしました。これにより、多額の経済的損失、データ漏洩、長期にわたるサービス停止が発生しました。この事件は、マネージドサービスプロバイダーに対する規制強化、ゼロトラストアーキテクチャの導入加速、そしてセキュリティの重要な必要性を浮き彫りにしました。 堅牢な software supply chain security 措置.
PyPIおよびNPMパッケージの汚染
一連のパッケージポイズニング攻撃が、Pythonパッケージインデックス(PyPI)とNodeに影響を与えた。ハッカーは、正規のパッケージに見せかけたマルウェアを仕込んだパッケージを公開した。その狙いは、開発者がこれらのパッケージをダウンロードしてプロジェクトを改ざんすることだった。
私の見解: この攻撃はオープンソースのエコシステムに対する信頼を悪用し、ソフトウェアサプライチェーンにおける重大な脆弱性を露呈させた。これは、パッケージリポジトリにおける検証の強化と開発における自動化されたセキュリティチェックの必要性を示している。 pipelineこの事件は、現在のオープンソースモデルに疑問を投げかけ、監視体制の強化やコミュニティ主導のセキュリティ対策の必要性を示唆している。
影響: 今回の攻撃は数千人の開発者に影響を与え、数百から数千ものアプリケーションが侵害される可能性があった。この事件は、オープンソースソフトウェアのセキュリティエコシステムには、誠実さとセキュリティへの警戒が不可欠であることを改めて浮き彫りにした。
使用された戦術、技術、手順(TTP)
これらの攻撃の典型的な特徴は、多くの場合、共通の戦術、技術、手順(TTP)を用いており、以下のとおりです。
- 高度な持続的脅威 (APT): APT攻撃者は通常、目的を達成するために長期間にわたり人知れず活動します。彼らは脆弱性が修正される前に攻撃者に悪用させることで、従来のセキュリティ対策では攻撃を検知できないようにします。
- フィッシングとソーシャル エンジニアリング: 攻撃者は、認証情報の窃盗やエンドポイントを介した悪意のあるコードの実行など、侵入の最初の手段としてフィッシングをよく利用する。
ソフトウェアサプライチェーン攻撃における新たな傾向
オープンソースソフトウェアの利用拡大に伴うセキュリティ上の影響
オープンソースソフトウェアの普及は、メリットとリスクの両方をもたらします。オープンソースコンポーネントは開発を加速させ、コストを削減できる一方で、適切に管理されないと脆弱性を生み出す可能性もあります。これらのコンポーネントの利用が増加するにつれ、攻撃対象領域が拡大し、攻撃者が広く利用されているライブラリやフレームワークに悪意のあるコードを混入させやすくなっています。
サプライチェーンにおけるランサムウェア攻撃の増加
ランサムウェア攻撃は進化を遂げ、ソフトウェアサプライチェーンを標的とするようになっている。攻撃者はソフトウェア配信プロセスを侵害することで、複数の組織に同時にランサムウェアを拡散させる。この傾向は、一度の攻撃が成功した場合に連鎖的な影響を及ぼす可能性があることを考えると、特に懸念される。
ソフトウェアビルドのターゲット設定と CI/CD Pipelines
ソフトウェアビルドプロセスと継続的インテグレーション/継続的デプロイメント(CI/CD) pipelineは攻撃者にとって格好の標的になりつつあります。 pipelineそのため、攻撃者は悪意のあるコードをソフトウェア製品に自動的に組み込むことができ、それらの製品はエンドユーザーに配布されます。
ソフトウェアの脆弱性および設定ミスを悪用する
攻撃者は、ソフトウェアコンポーネントの脆弱性や設定ミスを悪用し続けている。これには、オープンソースライブラリの既知の脆弱性やクラウド環境の設定ミスを悪用する行為が含まれ、これらはサプライチェーン内部へのより深刻な攻撃の足がかりとなる可能性がある。
オープンソースソフトウェアのセキュリティ上の課題
オープンソースソフトウェアを使用するメリットとリスク
オープンソースソフトウェアのセキュリティには、柔軟性、創造性、さらにはコスト管理といった多くの利点がある。しかし、リスクも相当なものだ。
- 正式な支援の欠如: 多くのオープンソースプロジェクトには、いかなる形態またはレベルの正式なサポートも含まれていないため、セキュリティ上の問題が発生した場合、組織は無防備な状態に置かれることになる。
- よりオープンな露出重要な観察事項:これらのプロジェクトは広く知られているため、脆弱性がある場合、それは誰にでも見えるだけでなく、攻撃者にも見えてしまいます。
- サードパーティのメンテナーに依存しています。 セキュリティは、オープンソースコミュニティ内の他の人々の注意深い監視と支援、あるいは必ずしもセキュリティを最優先事項としていない個々のメンテナーに大きく依存している。
オープンソースリポジトリ内の悪意のあるパッケージ
PyPI、NPM、RubyGemsといったリポジトリ内で悪意のあるパッケージが増加しているという、危険な傾向が見られます。攻撃者は、一見正当なパッケージに見えるものをアップロードし、その中に悪意のあるコードを埋め込んで、ソフトウェアプロジェクトに取り込もうとしているのです。
サプライチェーンにおけるオープンソースソフトウェアのセキュリティ戦略
これらのリスクを軽減するために、組織は次のことを行う必要があります。
実施する SCA: SCA 豊富なツール群 オープンソースコンポーネントの特定と管理を支援することで、組織が検証済みで安全な依存関係のみに頼ることができるようになり、リスクを軽減できます。
厳格な審査プロセスを導入する: 組織は、システムにコンポーネントを組み込む前に、コードを精査し、既知の脆弱性を特定するために、コンポーネントを評価する必要があります。
地域社会への貢献: オープンソースコミュニティは、組織がセキュリティに関する発表を常に把握するのに役立つだけでなく、組織が依存しているソフトウェアの改善にも貢献できる。
CI/CD Pipeline Security ソフトウェアサプライチェーンにおいて
セキュリティの重要性 CI/CD Pipelines
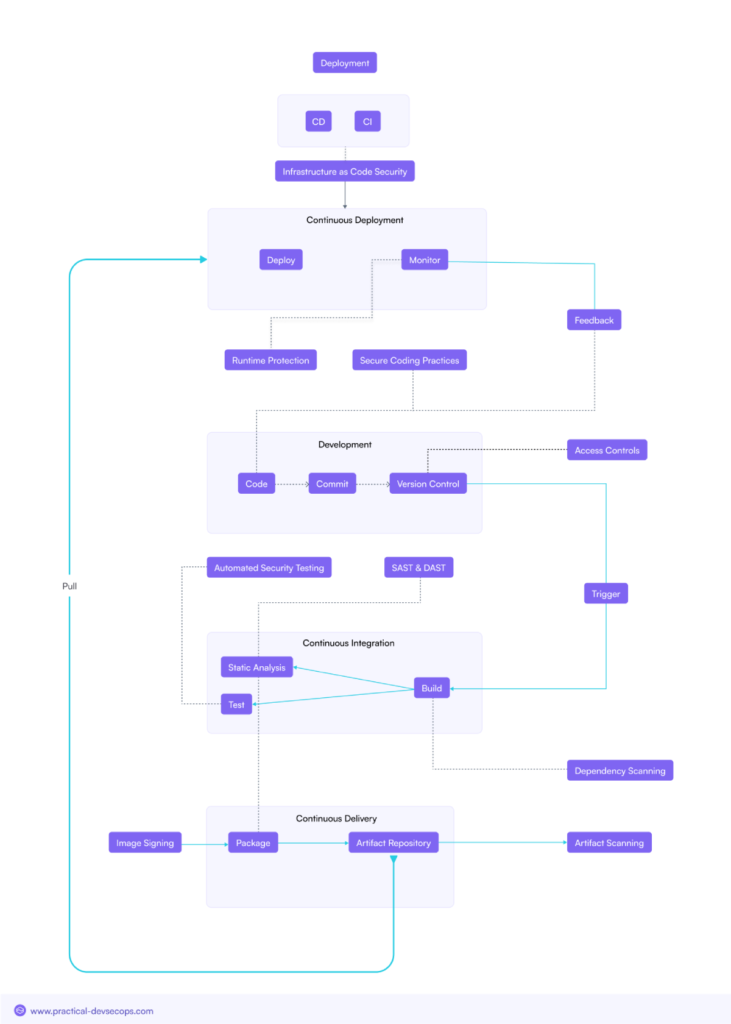
CI/CD pipelineは現代のソフトウェア開発に不可欠であり、コード変更の迅速な配信を可能にします。しかし、その重要な役割ゆえに、攻撃者にとって格好の標的にもなっています。これらのセキュリティを確保するには、 pipelinesは、彼らが生成するソフトウェア製品に脆弱性が混入するのを防ぐために不可欠です。
一般的な攻撃ベクトルの標的 CI/CD Pipelines
- 侵害されたビルドサーバー: 攻撃者はビルドサーバーを標的にし、ビルドプロセス中に悪意のあるコードを注入する。
- 悪意のあるコードの注入: コードのどの段階でも注入される CI/CD pipeline 運用段階まで波及し、エンドユーザーに影響を与える可能性がある。
- サプライチェーンの乗っ取り: 攻撃者は、 CI/CD pipelineこれにより、彼らは顧客に不正なソフトウェアを配信することが可能になる。
セキュリティ保護のベストプラクティス CI/CD Pipelines
確保する CI/CD pipelineそのため、組織は以下のようなベストプラクティスに従う必要があります。
コード署名: すべてのコードにデジタル署名を行うことで、その出所と完全性が検証されます。
安全なビルド環境: 不正アクセスを防止し、悪意のあるコードが侵入する範囲を制限するために、ビルド環境を隔離してください。
成果物の署名と検証: 正規の、改変されていないソフトウェアのみがデプロイされるように、すべてのビルド成果物に署名と検証を行う。
ソフトウェアサプライチェーンのリスクを軽減するための戦略
包括的な Software Supply Chain Security プログラム
B2B向け enterpriseこのプログラムは、最新のソフトウェアサプライチェーンの脅威に対する防御に重点を置くべきである。ソフトウェアの開発、調達、流通のあらゆる側面を網羅し、継続的な監視と改善に重点を置く必要がある。
リスク評価と優先順位付け
徹底的なリスク評価を実施することは、最も重要なソフトウェアコンポーネントを特定し、優先順位付けするために不可欠です。最大のリスクがどこにあるのかを理解することで、組織はリソースをより効果的に配分し、潜在的な脅威が悪用される前に軽減することができます。
安全なソフトウェア開発手法
- セキュア開発ライフサイクル(SDLC): アプリケーションライフサイクルのあらゆる段階でセキュリティを導入する。
- 安全なコーディング: コードのセキュリティを確保し、セキュリティを念頭に置いて記述されていることを確認する。すべての新規コードは、作成時またはデプロイ前に、脆弱性がないかテストする必要がある。
サプライチェーンリスク管理プロセス
効果的なサプライチェーンリスク管理には以下が含まれます。
– ベンダーリスク評価: ベンダーやサプライヤーのセキュリティ対策を評価し、組織の基準を満たしていることを確認する。 standards.
– 第三者による監視: サードパーティ製コンポーネントの脆弱性や潜在的な脅威を継続的に監視する。
ソフトウェア構成分析(SCA) ツール
SCA これらのツールは、ソフトウェアサプライチェーン内のオープンソースコンポーネントを特定し管理する上で非常に貴重です。これらのツールは、古くなった依存関係や脆弱性のある依存関係を検出し、悪用されるリスクを軽減するのに役立ちます。
安全なソフトウェア配信と展開
さらに一歩踏み込んで考えると、開発がセキュリティにとって重要である場合、ソフトウェアを安全に提供および展開することが最優先事項となることが明らかになる。
コード署名: デプロイ前にコードソースの検証を可能にする。
遺物チェック: デプロイ前に、ビルド中に生成された成果物が破損しておらず、想定どおりであることを確認してください。
セキュアアップデートは、エコシステムに存在する脆弱性に対処するとともに、安全なアップデートメカニズムを提供することで、新たな脅威に対応するためのアップデートパスを提供し、他のPCがそれを欺くこともできないようにします。
インシデント対応および復旧計画
最後に、組織はソフトウェアサプライチェーンへの攻撃に対応し、そこから復旧するための準備を整えておく必要があります。これには、攻撃が発生した場合に取るべき手順を概説したインシデント対応計画の策定、および可能な限り迅速に通常の業務を復旧するための復旧計画の策定が含まれます。
関連規制および業界 Standards
さまざまな規制と業界 standardソフトウェアサプライチェーンのセキュリティ確保を組織に促すためのガイドラインが開発されています。これには以下が含まれます。
- NIST SP 800-161: 連邦政府の情報システムにおけるサプライチェーンリスク管理に関するガイド。
- ISO / IEC 20243: オープンで信頼できるテクノロジープロバイダー Standardこれは、ICTサプライチェーンにおけるセキュリティに対処するものです。
- CMMC(サイバーセキュリティ成熟度モデル認証): フレームワークは standard防衛産業基盤全体におけるサイバーセキュリティ対策を標準化する。
結論
今こそ、 software supply chain security デジタル化が進む世界において、セキュリティ対策は極めて重要です。ソフトウェアサプライチェーンはますます複雑化しており、それに伴いリスクも増大しています。組織は、これらの脅威の仕組みを理解し、適切なセキュリティ戦略を策定することで、サプライチェーン攻撃による壊滅的な被害から顧客を守り、自らの身を守ることができます。
組織は定期的にセキュリティ体制を見直し、セキュリティ対策からリスク軽減まで、積極的な姿勢を取る必要があります。 CI/CD pipelineオープンソースコンポーネントの管理や業界規制への準拠など、様々な取り組みを通じて、より信頼性の高いサプライチェーンを構築し、デジタル時代の高度化する脅威に耐えることができるようになるでしょう。
増大する脅威からソフトウェアサプライチェーンを保護する準備はできていますか?セキュリティスキルを向上させた何千人ものセキュリティ専門家に加わりましょう。 実践的なDevSecOps認定資格今すぐ登録して、セキュリティスキルを向上させましょう。
よくある質問
ソフトウェアサプライチェーン攻撃で最もよく使われる攻撃手法は何ですか?
一般的な攻撃手法としては、ビルドプロセス中の悪意のあるコードの挿入、オープンソースソフトウェアにおける依存関係の侵害、およびソフトウェア配布チャネルの乗っ取りによる不正なアップデートの配信などが挙げられる。
組織はサプライチェーンにおいて、オープンソースソフトウェアのコンポーネントをどのように安全に保護できるのでしょうか?
組織は、ソフトウェア構成分析(SCA)を実装することでオープンソースコンポーネントを保護できます。SCAオープンソースソフトウェアのための堅牢な審査プロセスを確立し、セキュリティ問題に関する最新情報を得るためにオープンソースコミュニティに積極的に参加するなど、適切なツールを開発・導入する。
セキュリティを確保するためのベストプラクティスは何ですか? CI/CD pipelineソフトウェアサプライチェーン攻撃による被害は?
ベストプラクティスには、ビルド環境のセキュリティ確保、コードおよび成果物署名の実装、デプロイ前にすべてのソフトウェアコンポーネントの整合性を定期的に検証することが含まれます。
組織はどのようにしてソフトウェアサプライチェーンの効果的なリスク評価を実施できるのでしょうか?
効果的なリスク評価には、重要なソフトウェアコンポーネントの特定と優先順位付け、ベンダーのセキュリティ対策の評価、およびサードパーティ製コンポーネントの潜在的な脆弱性の継続的な監視が含まれます。
包括的な software supply chain security プログラム?
主な要素には、安全な開発手法の実装、定期的なリスク評価の実施、オープンソースコンポーネントの管理、セキュリティの確保などが含まれます。 CI/CD pipelineおよび、インシデント対応および復旧計画の策定。
