






人工知能は急速に発展しており、それに伴うリスクも増大しています。それらを適切に管理するためには、チームは明確で信頼できる方法を必要としています。 NIST AI リスク管理フレームワーク この方法により、組織は開発のあらゆる段階でAIリスクを計画、測定、軽減することができます。開発者やセキュリティチームにとって、この方法を適用することは、 AIリスク管理 バグを見つけること以上の意味があります。データ、モデル、コネクタ、ビルドを網羅しています。 pipelines。したがって、 NIST AIリスク管理フレームワーク DevSecOpsの実践は、日々の業務に秩序とスピードをもたらします。
NIST AIリスク管理フレームワークとは何ですか?
その NIST AIリスク管理フレームワーク(AI RMF) これは、 国立研究所 Standardとテクノロジーこれは、チームがソフトウェアライフサイクル全体にわたってAIリスクを特定、測定、管理するのに役立ちます。
これは4つの主要な機能を定義します。 地図を作成し、測定し、管理し、統治する。 それぞれが、何をすべきか、いつすべきか、そしてAIシステムを安全かつ信頼できる状態に保つ方法を説明しています。要するに、このフレームワークは リスク管理における AI 実際の開発業務に適合する、明確で再現性のあるプロセスへと変換する。
NIST AI RMFの4つの機能
| 演算 | 目標 | 実際には |
|---|---|---|
| 地図 | AIがどこで使用されているか、そしてどのような問題が発生する可能性があるかを把握する。 | モデル、コネクタ、データセットのインベントリを作成する。 |
| Measure | データ品質、モデルの動作、およびセキュリティ制御を確認します。 | スキャンを実行し、依存関係を確認し、アクセスルールをテストします。 |
| 管理 | 発見したことに基づいて行動してください。 | Apply Guardrails問題を修正し、その手順を文書化する。 |
| 支配する | 監視と説明責任を維持する。 | バージョン管理、ログの確認、関係者への報告を行います。 |
NIST AIリスク管理フレームワークの4つの機能
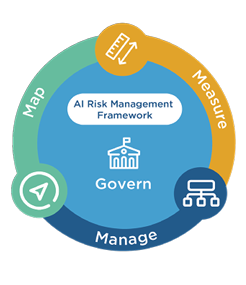
フレームワークを適用する前に、各機能が実際に何を表しているのかを理解しておくと役立ちます。
これらはチェックリストの手順ではなく、設計から監視まで、AIライフサイクル全体を通して繰り返される継続的な活動です。それぞれが互いを支え合い、改善と説明責任の循環を生み出します。
- 統治: AIに関する責任ある文化を構築しましょう。各リスクの責任者を明確にし、ポリシーを見直し、リリース後ではなく早期に監視が行われるようにしてください。
- 地図: システム内でAIがどこに登場し、どのようなデータを使用し、誰に影響を与えるのかを特定してください。この背景を理解することが、後々の盲点を回避する鍵となります。
- 測定: AIコンポーネントを実際の環境でテストします。バイアス、ドリフト、プライバシー、堅牢性を確認します。モデルの動作を測定し、セキュリティベンチマークと比較します。
- 管理する: 結果に基づいて明確な対策を講じてください。安全でない依存関係を修正し、リスクの高いモデルを非推奨にし、再発防止のためにすべての変更点を文書化してください。
これら4つの関数が内部で実行されるとき CI/CD pipelines、チームが管理します AIリスク 事後対応的ではなく、積極的に。
AIリスク管理が重要な理由
AIは、従来のセキュリティツールでは必ずしも検出できないリスクをもたらします。例えば、 データ漏洩, 即注射または モデル中毒構造が整っていないと、これらの問題はシステム全体に急速に広がる可能性があります。
に従って、 NIST AI リスク管理フレームワークチームは以下を行うことができます。
- AIがどこで使われているかを特定する pipelines
- リリース前にコードとデータの脆弱性を検出する
- 最初に修正すべき事項を優先順位付けする
- 監査と顧客からの信頼のために、透明性のある記録を保管する
さらに、NISTは他のグローバルな基準とも一致しています。 standardISO/IEC 42001やOECD AI原則のような規格と連携することで、組織間で一貫性を保ちやすくなります。
さらに詳しい背景情報については、以下をご覧ください。
NIST AI RMFを運用する方法
その NIST AI RMF 1.0 として建設されました 任意参加型で柔軟なガイド 下 2020年国家人工知能イニシアチブ法. 規模の大小を問わず、あらゆる組織がその成熟度に応じて適応できるよう設計されています。
目標はシンプルだ。AIを作る 信頼性が高く、透明性があり、安全です。 最初からリスクを管理することによって。
導入を支援するため、NISTはいくつかのリソースを提供しています。
- AI RMF プレイブック: 各機能を設計、テスト、および展開においてどのように適用するかを説明します。
- AI RMFロードマップ: コミュニティの活動や最新情報を一覧表示します。
- 横断歩道: NIST AI RMFを他のものに接続する standardISO/IEC 42001やEU AI法などの規格。
- 信頼できる責任あるAIリソースセンター: ホストは、プロフィール、事例研究、および共有されたベストプラクティスを提供します。
実際には、 DevSecOps チーム これらのアイデアは自動化によって統合できます。たとえば、Xygeni を使用すると、 ASPM プラットフォーム コードの構築とリリースを既に行っているのと同じワークフロー内で、AI関連のリスクを継続的にスキャン、測定、管理する。
NIST AI RMFとDevSecOpsの連携
動きの速い環境では、 AIリスク管理 に適合しなければならない CI/CD pipelineセキュリティチェックをデリバリーワークフローに組み込むことで、チームはリスクをマッピング、測定、管理、統制することができます。 日常的なコーディングの一環として別個の監査としてではなく、
まさにそこが ザイゲニ 役立ちます。 Application Security Posture Management (ASPM) このプラットフォームは、これらの制御機能を開発プロセスに直接統合します。その結果、セキュリティは自動化され、継続的なものとなります。
- 地図: プロジェクト全体のコード、依存関係、AIコネクタをすべて把握できます。この早期可視化により、デプロイ前に問題が発生するのを防ぐことができます。
- 測定: 脆弱性、到達可能性、依存関係の健全性をリアルタイムで分析します。さらに、チームが本当に重要な問題を把握できるよう、コンテキスト情報を提供します。
- 管理する: Apply Guardrails 安全でないマージをブロックし、内部ポリシーを自動的に適用します。これにより、手動レビューを追加することなく、一貫した保護が確保されます。
- 統治: すべての操作を記録し、誰が何を変更したかを示し、コンプライアンスとコラボレーションのために監査対応可能な記録を維持する。
これらの機能が組み合わさることで、 NIST AI リスク管理フレームワーク DevSecOpsワークフロー内部での運用へ。
彼らは政策と実践を結びつけ、理論を開発者が実際に目にすることができる成果へと転換させる。
NIST AI RMFと Xygeni ASPM 実際には
例えば、以下の表は、各 NIST 機能が Xygeni の実際の機能にどのようにマッピングされるかを示しています。 ASPM プラットフォーム。その結果、チームは抽象的な原則から実践的な実装へと移行できる。
| NIST AI RMF機能 | 目的 | 認定条件 Xygeni ASPM 適用する |
|---|---|---|
| 地図 | AIがどこで使用されているか、そしてそれがもたらす可能性のあるリスクを特定する。 | Xygeni は、すべてのリポジトリ、依存関係、および AI コンポーネントを自動的に検出します。 SDLC. |
| Measure | 脆弱性、データ整合性、および制御策を評価する。 | Xygeniは、各スキャンにおいて、悪用可能性、到達可能性、および依存関係の健全性をチェックします。 |
| 管理 | リスクを軽減し、管理する。 | Guardrails 政策を直接実施する CI/CD安全でないコードをブロックし、修正を自動化する。 |
| 支配する | 透明性と説明責任を維持する。 | Dashboardおよび監査証跡は、コンプライアンスとコラボレーションのための完全な変更履歴を示します。 |
これは、NISTフレームワークが日々のDevSecOpsの実践と交わる点です。
以下の表は、各NIST関数がXygeniの関数とどのように整合しているかを示しています。 ASPM 実際のプロジェクトにおけるプラットフォームの活用。
フレームワークを段階的に適用する
基本が整ったら、チームは NIST AI リスク管理フレームワーク 通常のDevSecOpsワークフローに適合する、明確で再現可能ないくつかの手順を通じて:
- AIのユースケースを定義する: AIがどこで稼働しているか、どのようなデータを扱っているか、誰がアクセスできるかを特定します。早期に状況を把握することで、後々の不必要な情報漏洩を防ぐことができます。
- データと依存関係を評価する: 本番環境に導入する前に、脆弱な認証情報、古いライブラリ、漏洩した機密情報がないか、システム構成をレビューしてください。
- 作成セッションプロセスで Guardrails: 明確なルールを追加する CI/CD pipeline変更を自動的に承認またはブロックし、リポジトリ全体でポリシーの適用を一貫して維持します。
- 修正を自動化する: つかいます ザイジェニボット (NAIST) と AI自動修復 引き起こす pull requests 推奨される変更を加えることで、手作業とレビュー時間を削減できます。
- 監視および記録: 各修正、ポリシー更新、およびcisイオン。この簡単な手順は説明責任を支え、進捗状況の追跡を容易にします。
これらの行動を合わせると、 AIリスク管理 開発ライフサイクル全体を通して信頼性が高く、可視化されている。また、チームが問題が深刻化してコストのかかるセキュリティ問題に発展する前に、問題を発見し解決するのに役立つ。
検出から解決まで:XygeniはAIリスクにどう対処しているか
リスクが発生した場合、Xygeniはチームがワークフローを中断することなく迅速に対応できるよう支援します。
スキャンによってコネクタへの即時注入が検出される可能性がある。 優先順位付けファネル そして、問題を深刻度と悪用可能性に基づいてランク付けし、開発者が最も重要なことに集中できるように支援します。
ザイジェニボット を作成します pull request 解決策の提案付き。 Guardrails 変更が安全であることを確認するために、ローカルとサーバーの両方で変更をチェックしてください。最後に、 AI自動修復 独自のモデルを使用してパッチを改善し、精度をさらに向上させます。
ケース例: あるフィンテックチームが、PR作業中に安全でないMCPコネクタを発見した。 Guardrails マージをブロックし、 ザイジェニボット 数分以内に修正プログラムを開きました。 修復リスク彼らは安全な依存関係のバージョンを選択し、同日中にアップデートを展開した。
このプロセスにより、 AIリスク管理 継続的かつ迅速に、開発とセキュリティ間の摩擦を軽減する。
実用的 Guardrails AIセキュリティ向け
Guardrails 続ける pipelineリスクの高い行動が広がる前に阻止することで、予測可能性を高めます。軽量で透明性が高く、メンテナンスも容易です。
具体的な例を挙げますと、以下の通りです。
- MCPの発信元を信頼できるワークスペースに限定する。
- APIキーの適用範囲を制限し、有効期限を短縮してください。
- 不正利用を防ぐため、プロンプトを検証し、入力サイズを制限してください。
これらのルールは リスク管理における AI 日常的なコーディング作業の一部であり、デプロイ後の作業ではない。
チェックリスト:NIST AI RMF を同梱して出荷準備完了
リリース前に、この簡単なチェックリストを確認して、プロジェクトが NIST AI リスク管理フレームワーク 原則:
| チェックリスト項目 | 目的 |
|---|---|
| AIモデル、エンドポイント、コネクタの最新インベントリ | リリース前にすべてのAIコンポーネントの可視性を確保します。 |
| Guardrails MCPおよびAPIキーは、安全でない変更をブロックするように設定されています。 | 設定ミスや不正アクセスが本番環境に影響を及ぼすのを防ぎます。 |
| すべてのスキャン pull request ザイジェニボット | 脆弱性やコンプライアンスの問題を早期に検出します CI/CD フロー。 |
| プライベート AI自動修復 自動修復用に構成済み | ソースコードとデータを非公開に保ちながら、安全に修正を適用します。 |
| 修復リスク 依存関係のアップグレード前にレビューを実施 | 展開前に、新しいバージョンが安全かつ互換性があることを検証します。 |
これらの項目をチェックすることで、チームはより迅速かつ安全に出荷し、 AIリスク管理 全ての周期で活動的である。
クイックFAQ
NIST AI リスク管理フレームワークとは何ですか?
設計から本番運用まで、AIリスクのマッピング、測定、管理、統制をチームが行うためのフレームワーク。
DevSecOpsにどのように適用すればよいですか?
追加 Guardrails in CI/CDプルリクエストを使用して修正を自動化し、変更内容をログに記録してレビューできるようにします。
どのコントロールから始めれば良いでしょうか?
修復リスクを使用して、MCPのオリジンを制限し、APIのスコープを制限し、プロンプトを検証し、依存関係の変更を確認します。
最終的な考察:フレームワークから継続的な実践へ
その NIST AI リスク管理フレームワーク これは単なるコンプライアンスチェックリストではありません。チームが信頼できるAIシステムを構築するための実践的なモデルです。AIがどこに存在するかをマッピングし、その動作を測定し、脆弱性を管理し、開発を統制することで、cis組織はセキュリティをプロセスの一部として組み込み、一度限りのイベントとはしない。
DevSecOps環境では、この考え方は完璧に当てはまります。セキュリティチェック、 Guardrailsそして自動化も同じ一部となる pipeline これにより、機能の提供が可能になります。開発者はレビューや監査を待つのではなく、コーディング中にリスクを把握し、本番環境にリリースする前に修正します。
ザイゲニ このフレームワークは、その原則を日常的なツールに変えることで、現実のものとなる。
- ASPM コードからクラウドまで、可視性を一元化します。
- ザイジェニボット 修復を自動化する pull requests.
- AI自動修復 データのプライバシーを保護しながら、精度を向上させます。
- 修復リスク チームが最も安全な依存関係のバージョンを選択するのに役立ちます。
これらの機能を組み合わせることで、 AIリスク管理 継続的かつ実践的。
彼らはチームが迅速に動くソフトウェアを構築するのを支援します (NAIST) と 開発に余計な負担をかけることなく、セキュリティを維持します。
最終的に、 NIST AI RMF 重要なのは文書そのものではなく、チームがそれをどのように適用するかです。適切な自動化と文化があれば、セキュリティはエンジニアリング部門全体で共有される習慣となり、後から別途監査する必要がなくなります。

