






At ザイゲニ私たちは過去1年間、公開されているオープンソースパッケージレジストリを監視し、不審な活動や本質的に悪意のあるコードを検出する包括的なシステムの導入に尽力してきました。
このインフラストラクチャにより、毎日公開されるすべてのパッケージをリアルタイムで分析できます。また、異常なユーザー行動を監視することも可能です。
パッケージレジストリに悪意のあるコードが存在することはよく知られているが、しかし、これらのレジストリの通常の利用者が全く気づかないような、他にも奇妙または異常な行動が存在する。私たちのように注意深く監視している者でさえ、そのような行動の理由や説明を見つけるのは容易ではない。
Xygeniチームの特徴は、問題に直面した際の粘り強さです。そこで、私たちはこの問題をさらに深く掘り下げて調査しました。
すべては統計データの急増から始まった。
先ほども述べたように、当社のインフラストラクチャの一環として、公開されているオープンソースパッケージレジストリにおける多くの活動指標を監視しています。
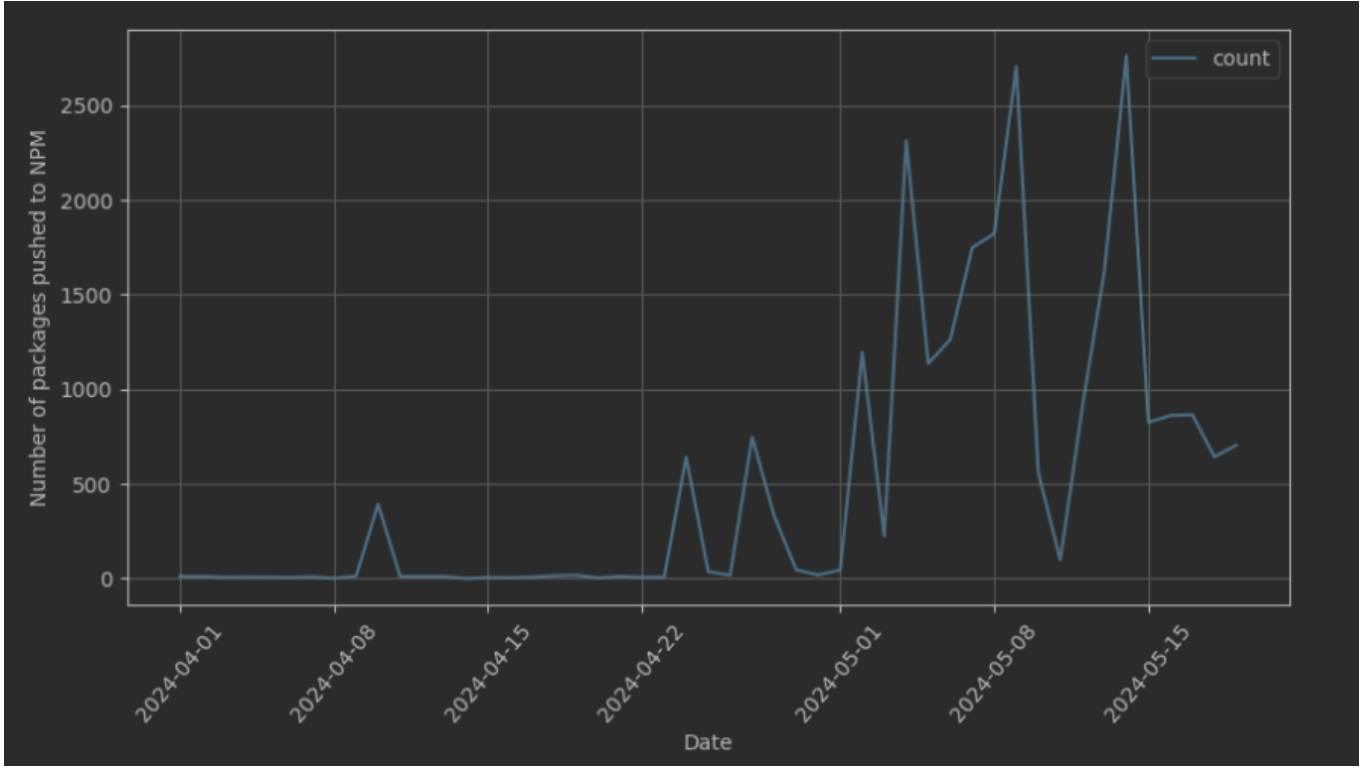
3月下旬、同僚のカルメンが警鐘を鳴らした。 NPMで公開されているパッケージの数。 最初の調査の結果、このずれは主に、パッケージの公開率が突然急上昇した比較的少数のユーザーに起因することが判明しました。
このことがきっかけとなり、私たちはプラットフォーム内のプロセスと関連データを見直すことになりました。幸いなことに、見直しの結果、データは正しいようでしたが、同時に少々不可解な点もありました。
さらに詳しく調べたところ、これらのパッケージにはいくつかの共通点があることがわかりました。
- 発行者は、アカウント作成後せいぜい1~2ヶ月の新規ユーザーだった。
- パッケージ名は一見ランダムで、おそらく辞書を使って生成されたものと思われる。次のような奇妙な名前のパッケージ名が見つかる。 巨大なダニの笑顔茶, erick-mangut94-sukiwir, 珍しい爬虫類アプリ or obvious_tuna-appteadev付録には、発見した資産の例をいくつか掲載します。
- これらの荷物の中身は非常に似通っており、多くの場合、全く同じだった。
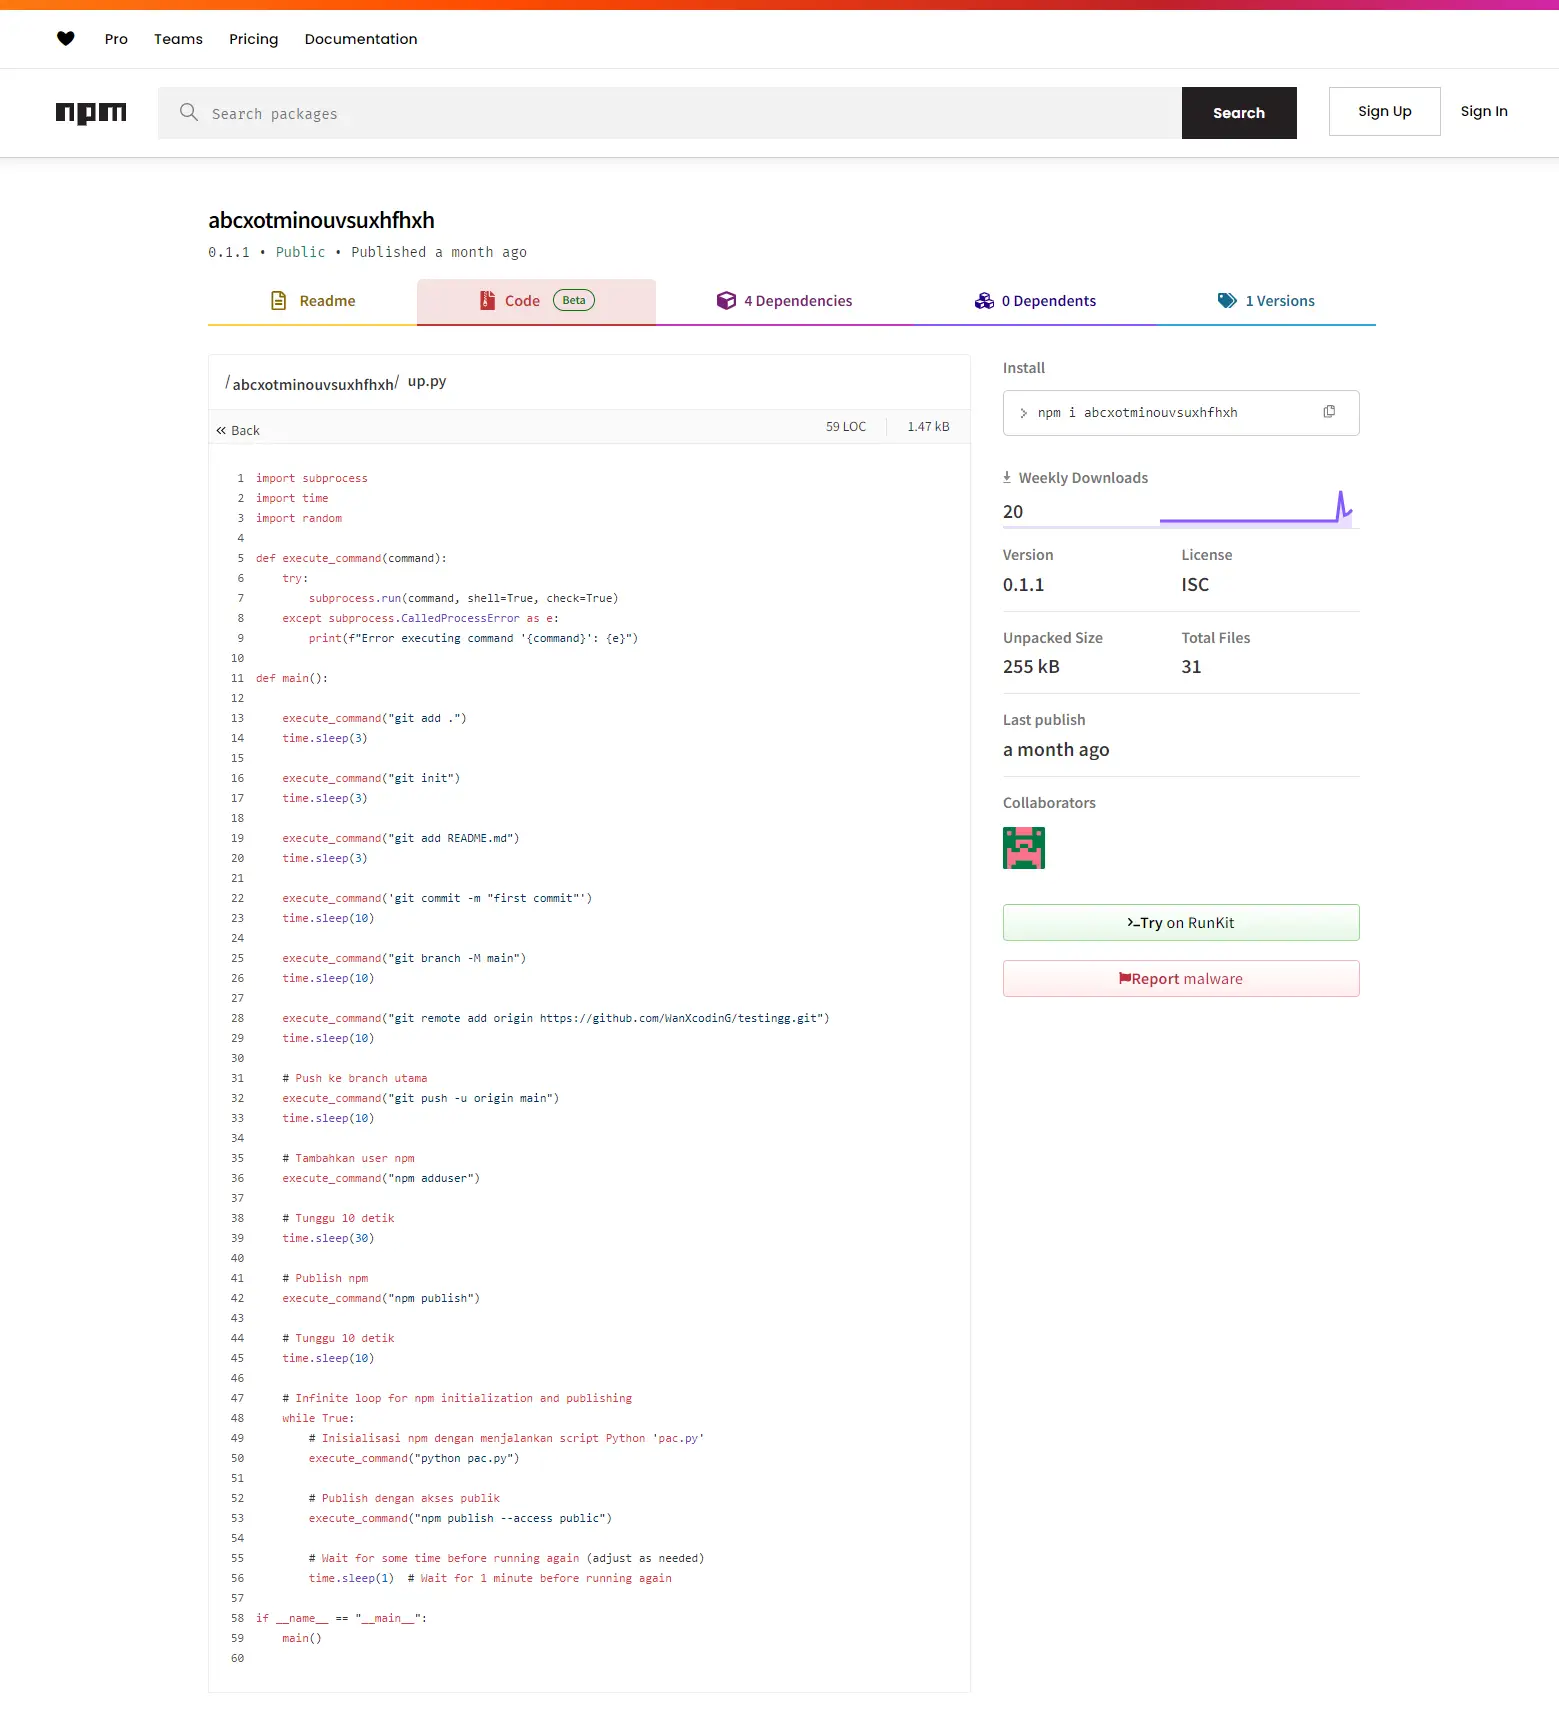
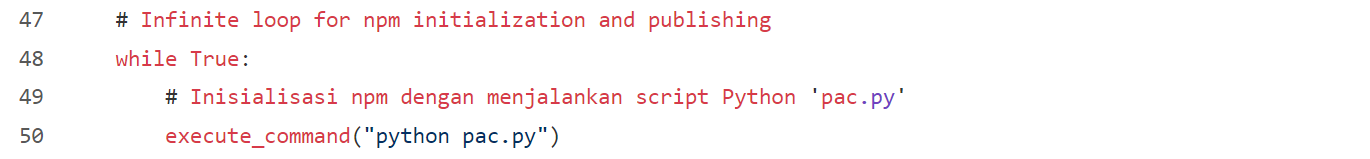
この文脈において、パッケージの1つにPythonスクリプトが含まれていることが確認されました。 おそらく偶然にこれは、パッケージを自動的に公開するために使用されているようです。
網を解く
これらの出版社の一部における過去1か月間の出版活動は、以下のタイムラインチャートに従って実施されました。
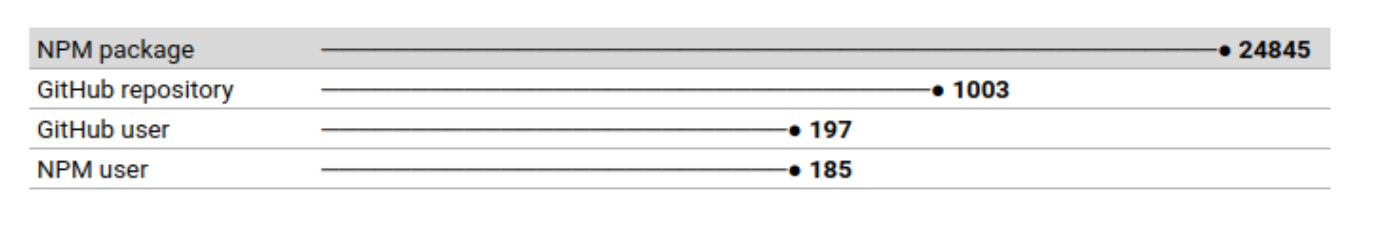
このイベントに関する統計データのうち、共有できるものは以下のとおりです。
これらのユーザーに関連付けられたパッケージを個別に調査しても、特に関連する情報は得られませんでした。そこで、私たちはそれらすべての全体像を分析し、この成功の手がかりとなる可能性のあるパターンを探すことにしました。
結局のところ、分析すべきパッケージは数多く存在する。
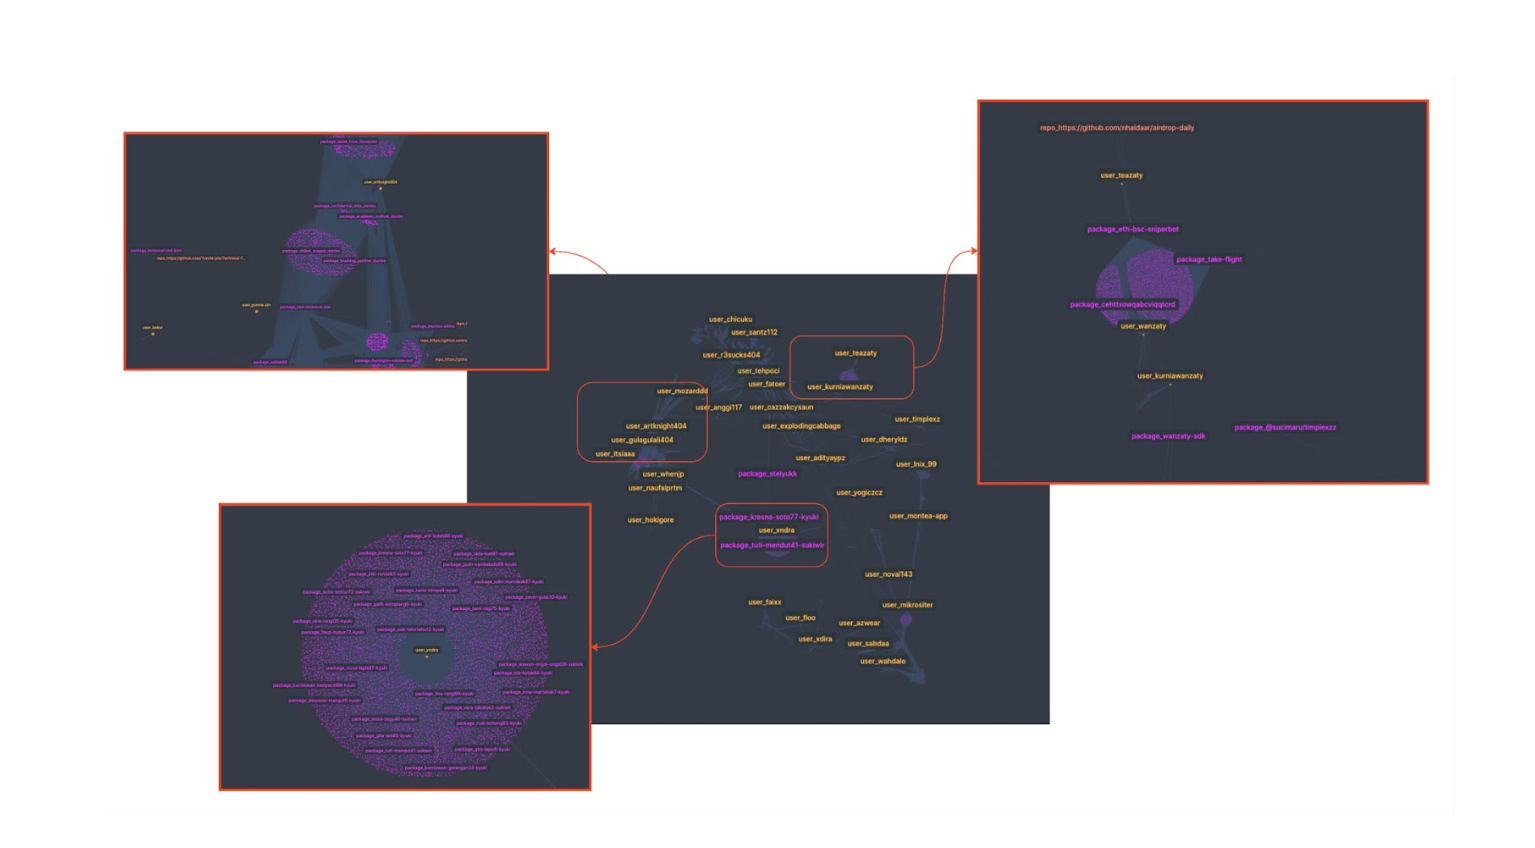
分析結果から強調できる重要なポイントは以下のとおりです。
- NPMパッケージの多くは相互に関連しています。中には、他のパッケージの依存関係として参照されているものもあります。
- 奇妙なパッケージで、おそらく誰もその存在を知らないにもかかわらず、毎週多くのダウンロードがあるものもあります。普通のユーザーが次のようなパッケージをダウンロードしたいと思うとは考えにくいです。 0mc03esisd.
- 関連するリポジトリを持つものもあります。これらのリポジトリの所有者は、npm にあるようなダミーアカウントのように見える場合があります。
注:ユーザーは追加パッケージを段階的にアップロードするため、提供されるデータは若干異なる場合があります。
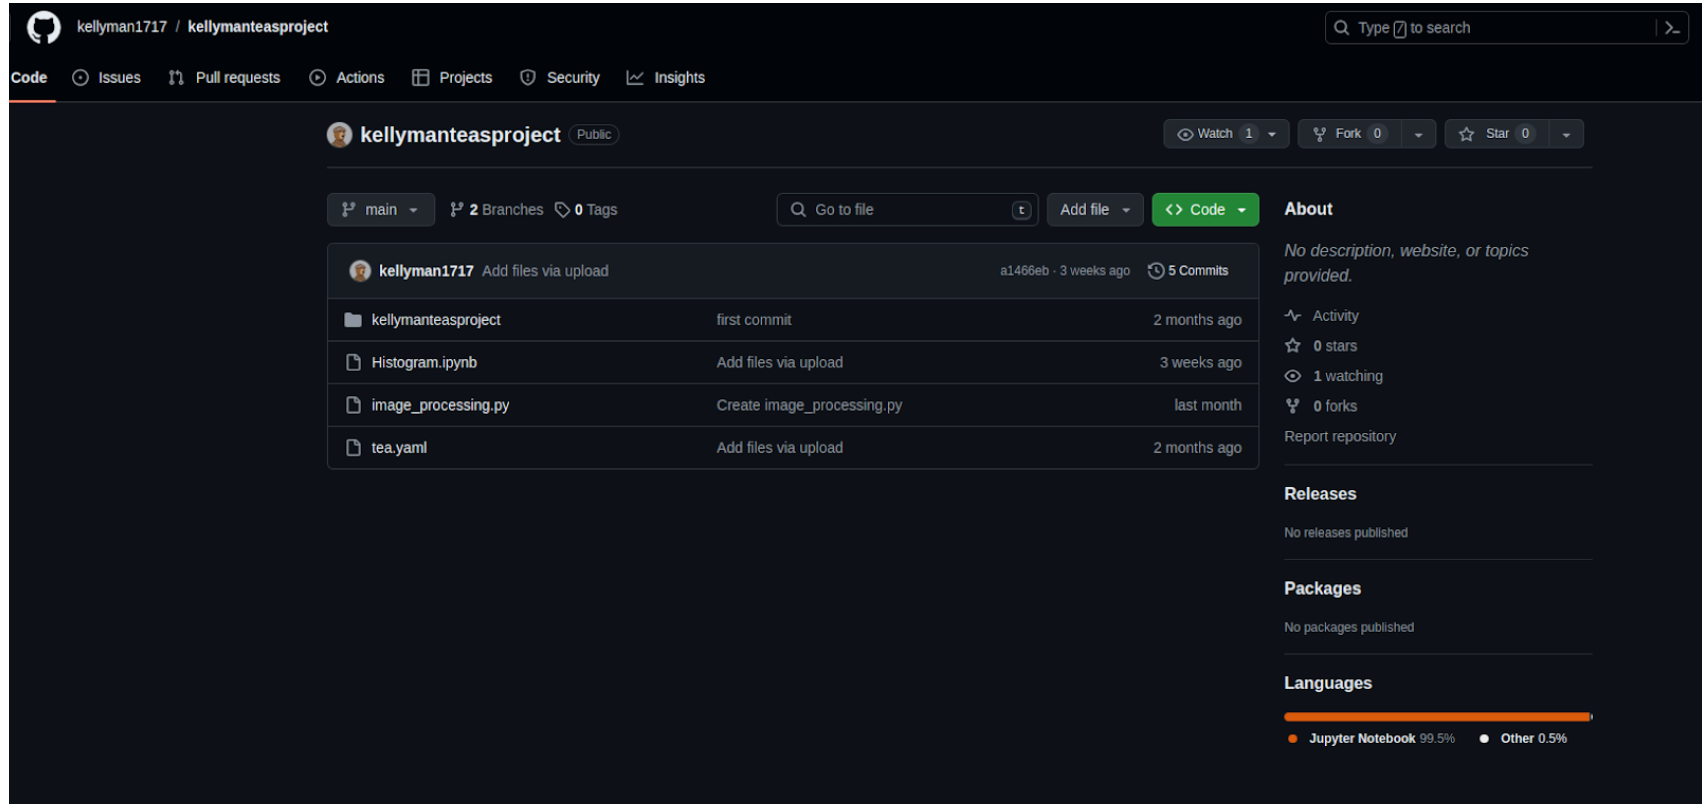
これは関連リポジトリの一例です。公開されているパッケージのコードが含まれています。また、他のファイルもいくつか含まれています。 茶.yaml ファイルにソフトウェアを指定する必要があります。
俳優との面会
これが単独の著者によるものか、複数の共同研究者によるものかを判断するのは難しい。しかし、この活動の起源を絞り込むためのいくつかの証拠がある。
- 言語:コード内の一部のコメントはインドネシア語です。
- 所在地:関連するリポジトリの所有者の中には、インドネシアに所在地を示す者もいます。
- GitHub上のアクティビティメタデータから特定できる場所も、インドネシアを示しています。

XNUMX時のお茶
インドネシアはかつてイギリスの植民地だったことを考えると、ここでお茶を飲むのはごく自然なことだろう。しかし、ここで飲むお茶は、かなり特別な種類のお茶なのだ。
覚えていますか 茶.yaml 冒頭で見たファイルのことですか?当時はその内容は公開していませんでしたが、以下のようなものでした。
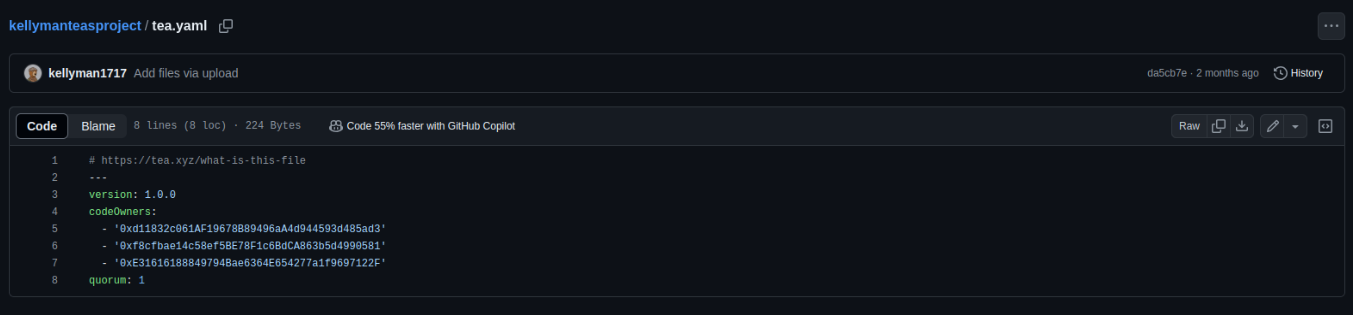
これらのファイルは、 お茶の作法しかし、それは一体何なのでしょうか? https://tea.xyz/blog/250k-grant-for-open-source-developers目的について述べているもの:
Teaは、オープンソース開発者への不十分な報酬という長年の課題に取り組むことで、デジタル世界に大きな変革をもたらしています。この問題の解決はこれまで以上に喫緊の課題となっており、そのため私たちはプロトコルのローンチに先立ち、250万ドルの助成金を拠出することを決定しました。この初期段階の目的は、オープンソースソフトウェアのエコシステムに大きな影響を与え、Teaプロトコルのインセンティブ付きテストネット開始前にTeaRankが30を超えるオープンソースプロジェクトのメンテナーを支援することです。
お茶のプロトコル文書によると:
「プロジェクトをteaプロトコルに登録するには、tea.yamlファイルが必要です。このファイルはプロジェクトの規約として機能し、貢献者の数や特定のアクションを実行するために必要な投票数を規定します。」
紅茶ネットワークにアクセスした後、評判が過大評価されていると思われるパッケージの1つを探してみました。そして、見つけました。
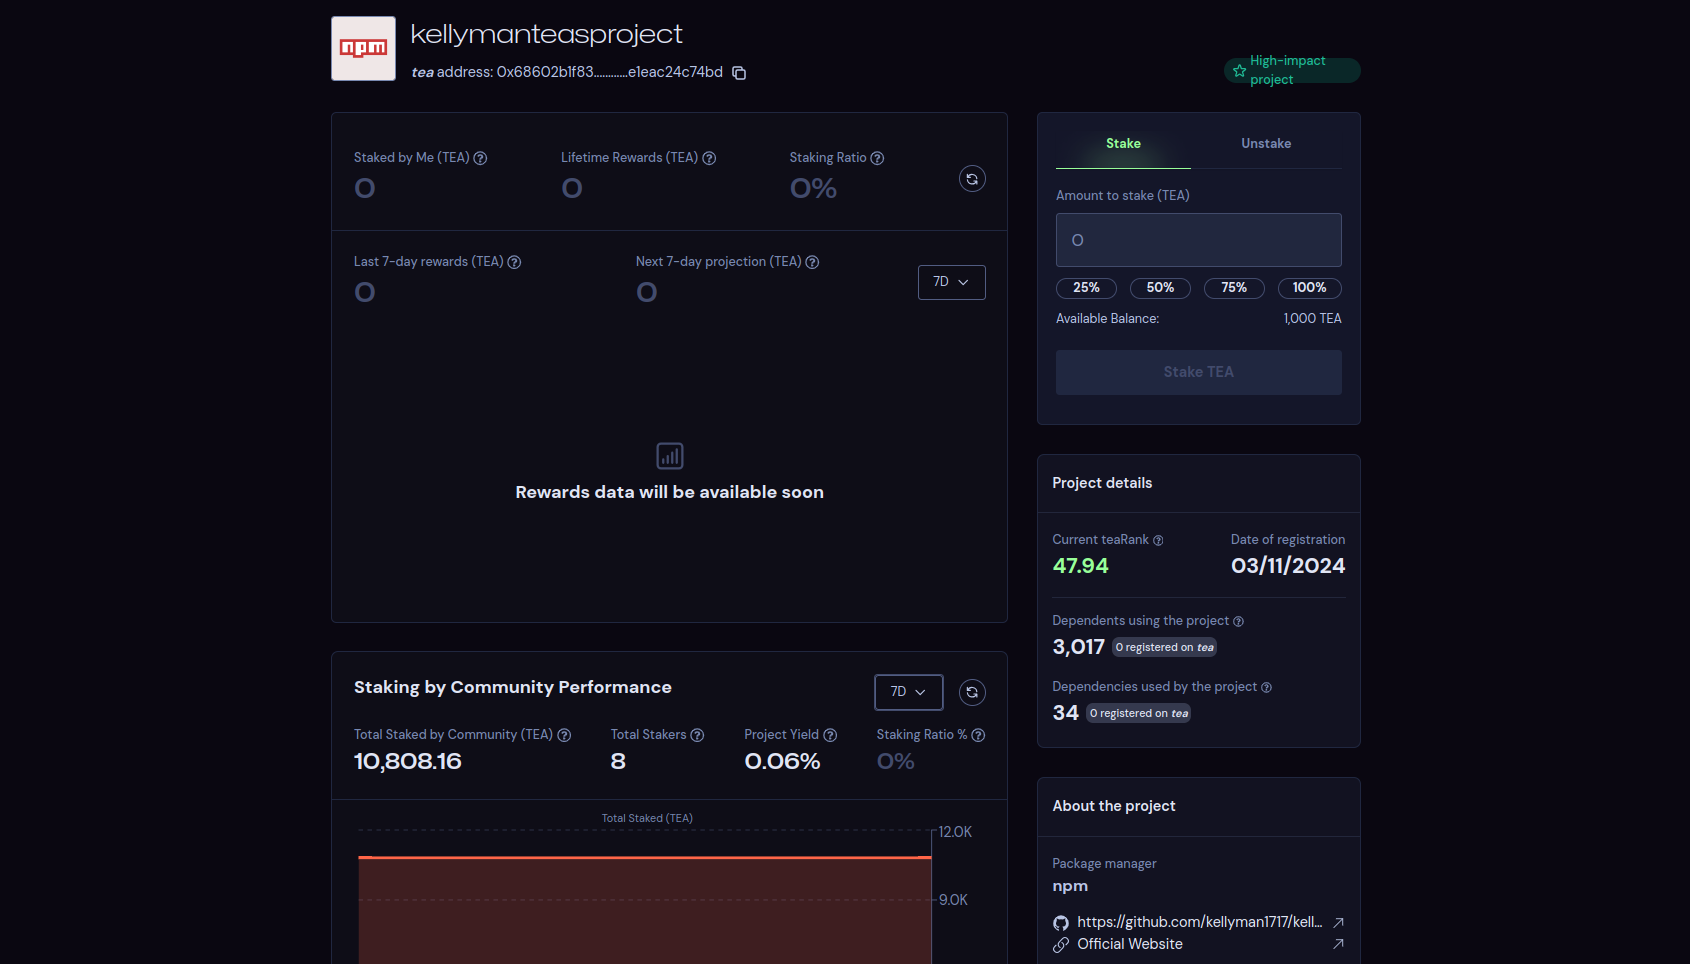
これが今回の事態を説明しているようだ。一部のユーザーが、ティーランクを乗っ取り、紅茶協会が提供する特典を得るために、オープンソースプロジェクトの人気を偽って水増ししているのだ。結局のところ、お金はセックスと並んで、最も古くから存在する原動力なのだ。
結論と最終的な考え
これらのNPMパッケージには悪意のあるコードは見つかっておらず、おそらく悪用されることを意図していなかったと思われますが、NPM、GitHub、または茶協会の利用規約(TOS)に違反する可能性があります。ただし、これは私たちの業務範囲外です(ただし、関係各所には通知済みであり、適切な措置が講じられる予定です)。これらのプラットフォームの悪用は、私たちや私たちの組織に何らかの影響を与えるでしょう。
明らかなのは、一見無害に見えるオープンソースパッケージであっても、十分な文脈情報がなければ理解しにくい挙動を潜めている可能性があるということだ。
開発者として、開発・保守するアプリケーションで使用するすべてのオープンソースパッケージを、一定の信頼性を保ちながら手動で管理するのは困難だと感じています。この管理を自動化するツールがなければ、チームの膨大な時間を費やすことになるでしょう。
オープンソースの世界は安全な場所だと信じて、見て見ぬふりをするという選択肢は常にあります。幸いなことに、今日ではこのような考え方はあまり広まっていないと思います。今回のケースは実質的に無害でしたが、最近、より深刻な事件を経験しました。 XZ バックドア、そしてそれは 唯一のもの.
ここまでお読みいただいた方は、この興味深い出来事の複雑な内容をお楽しみいただけたことでしょう。ぜひ、Xygeniが貴社のセキュリティにどのように貢献できるかについても、少し時間をかけてご確認ください。
付録:最終記事に含める関連資産のリスト
公開パッケージ数に基づく、NPMのより関連性の高いユーザー: vndra、wanzaty、artknight404、seblakkuah、Mikrositer、kellyman17
関連パッケージのほんの一例をご紹介します。 mikrositer、cryndex、arts-dao、seblakkuah、vndrabnb、vndrave、depfif、depsik、depeit、depnin、Dopon、kellymanteasproject。
tea.ymlファイルを含む関連GitHubリポジトリの一部:
