






これは、 一連の投稿 悪意のあるコンポーネントについて、 ザイゲニ この脅威に対処するためのアプローチは、当社の報道の一環として、 Open Source Security.
出所不明のオープンソースコンポーネントに対する過剰な信頼は、あらゆる種類の悪意のある者によって悪用され、開発者マシンで実行されるか、 CI/CD システム、または被害組織のソフトウェアに組み込まれ、組織のクライアントに渡される。 エピソード2 マルウェアを配信するために公開レジストリを使用する攻撃、そして悪意のある行為者がどのように活動しているかを観察して学んだこと、そして以前の エピソード3 この脅威に対して有効な対策(および無効な対策)が検証された。
さあ、問題へのアプローチについて見ていきましょう。今回のエピソードでは、Xygeni が採用している戦略をご紹介します。 マルウェア早期警告 (MEW)システムについて説明します。この多段階システムが新しいパッケージバージョンがリリースされた際にリアルタイムでどのように動作するのか、さまざまなソースから証拠がどのように収集されるのか、トリアージはどのように行われるのか、どのような分類基準に従っているのか、そして悪意のあるパッケージ候補の性質を確認するために手動分析がまだ必要な理由について説明します。また、NPM、GitHub、PyPI、およびオープンソースエコシステムのその他の主要なインフラストラクチャがマルウェアの滞留時間を短縮できるよう、どのように支援しているかについても説明します。
その pipeline
Xygeni Malware Early Warning (MEW) は、JavaScript/Node や Python などのサポートされているプログラミング エコシステムのライブラリやフレームワークのパッケージ tarball、Docker / OCI コンテナ イメージ、IDE などのツールの拡張機能やプラグインなどのコンポーネントを継続的に処理します。 CI/CD システム。こうしたコンポーネントは、ユーザーによる審査レベルが異なる公開レジストリに公開されます。
以下は、システムの動作原理を概略的に示した図です。
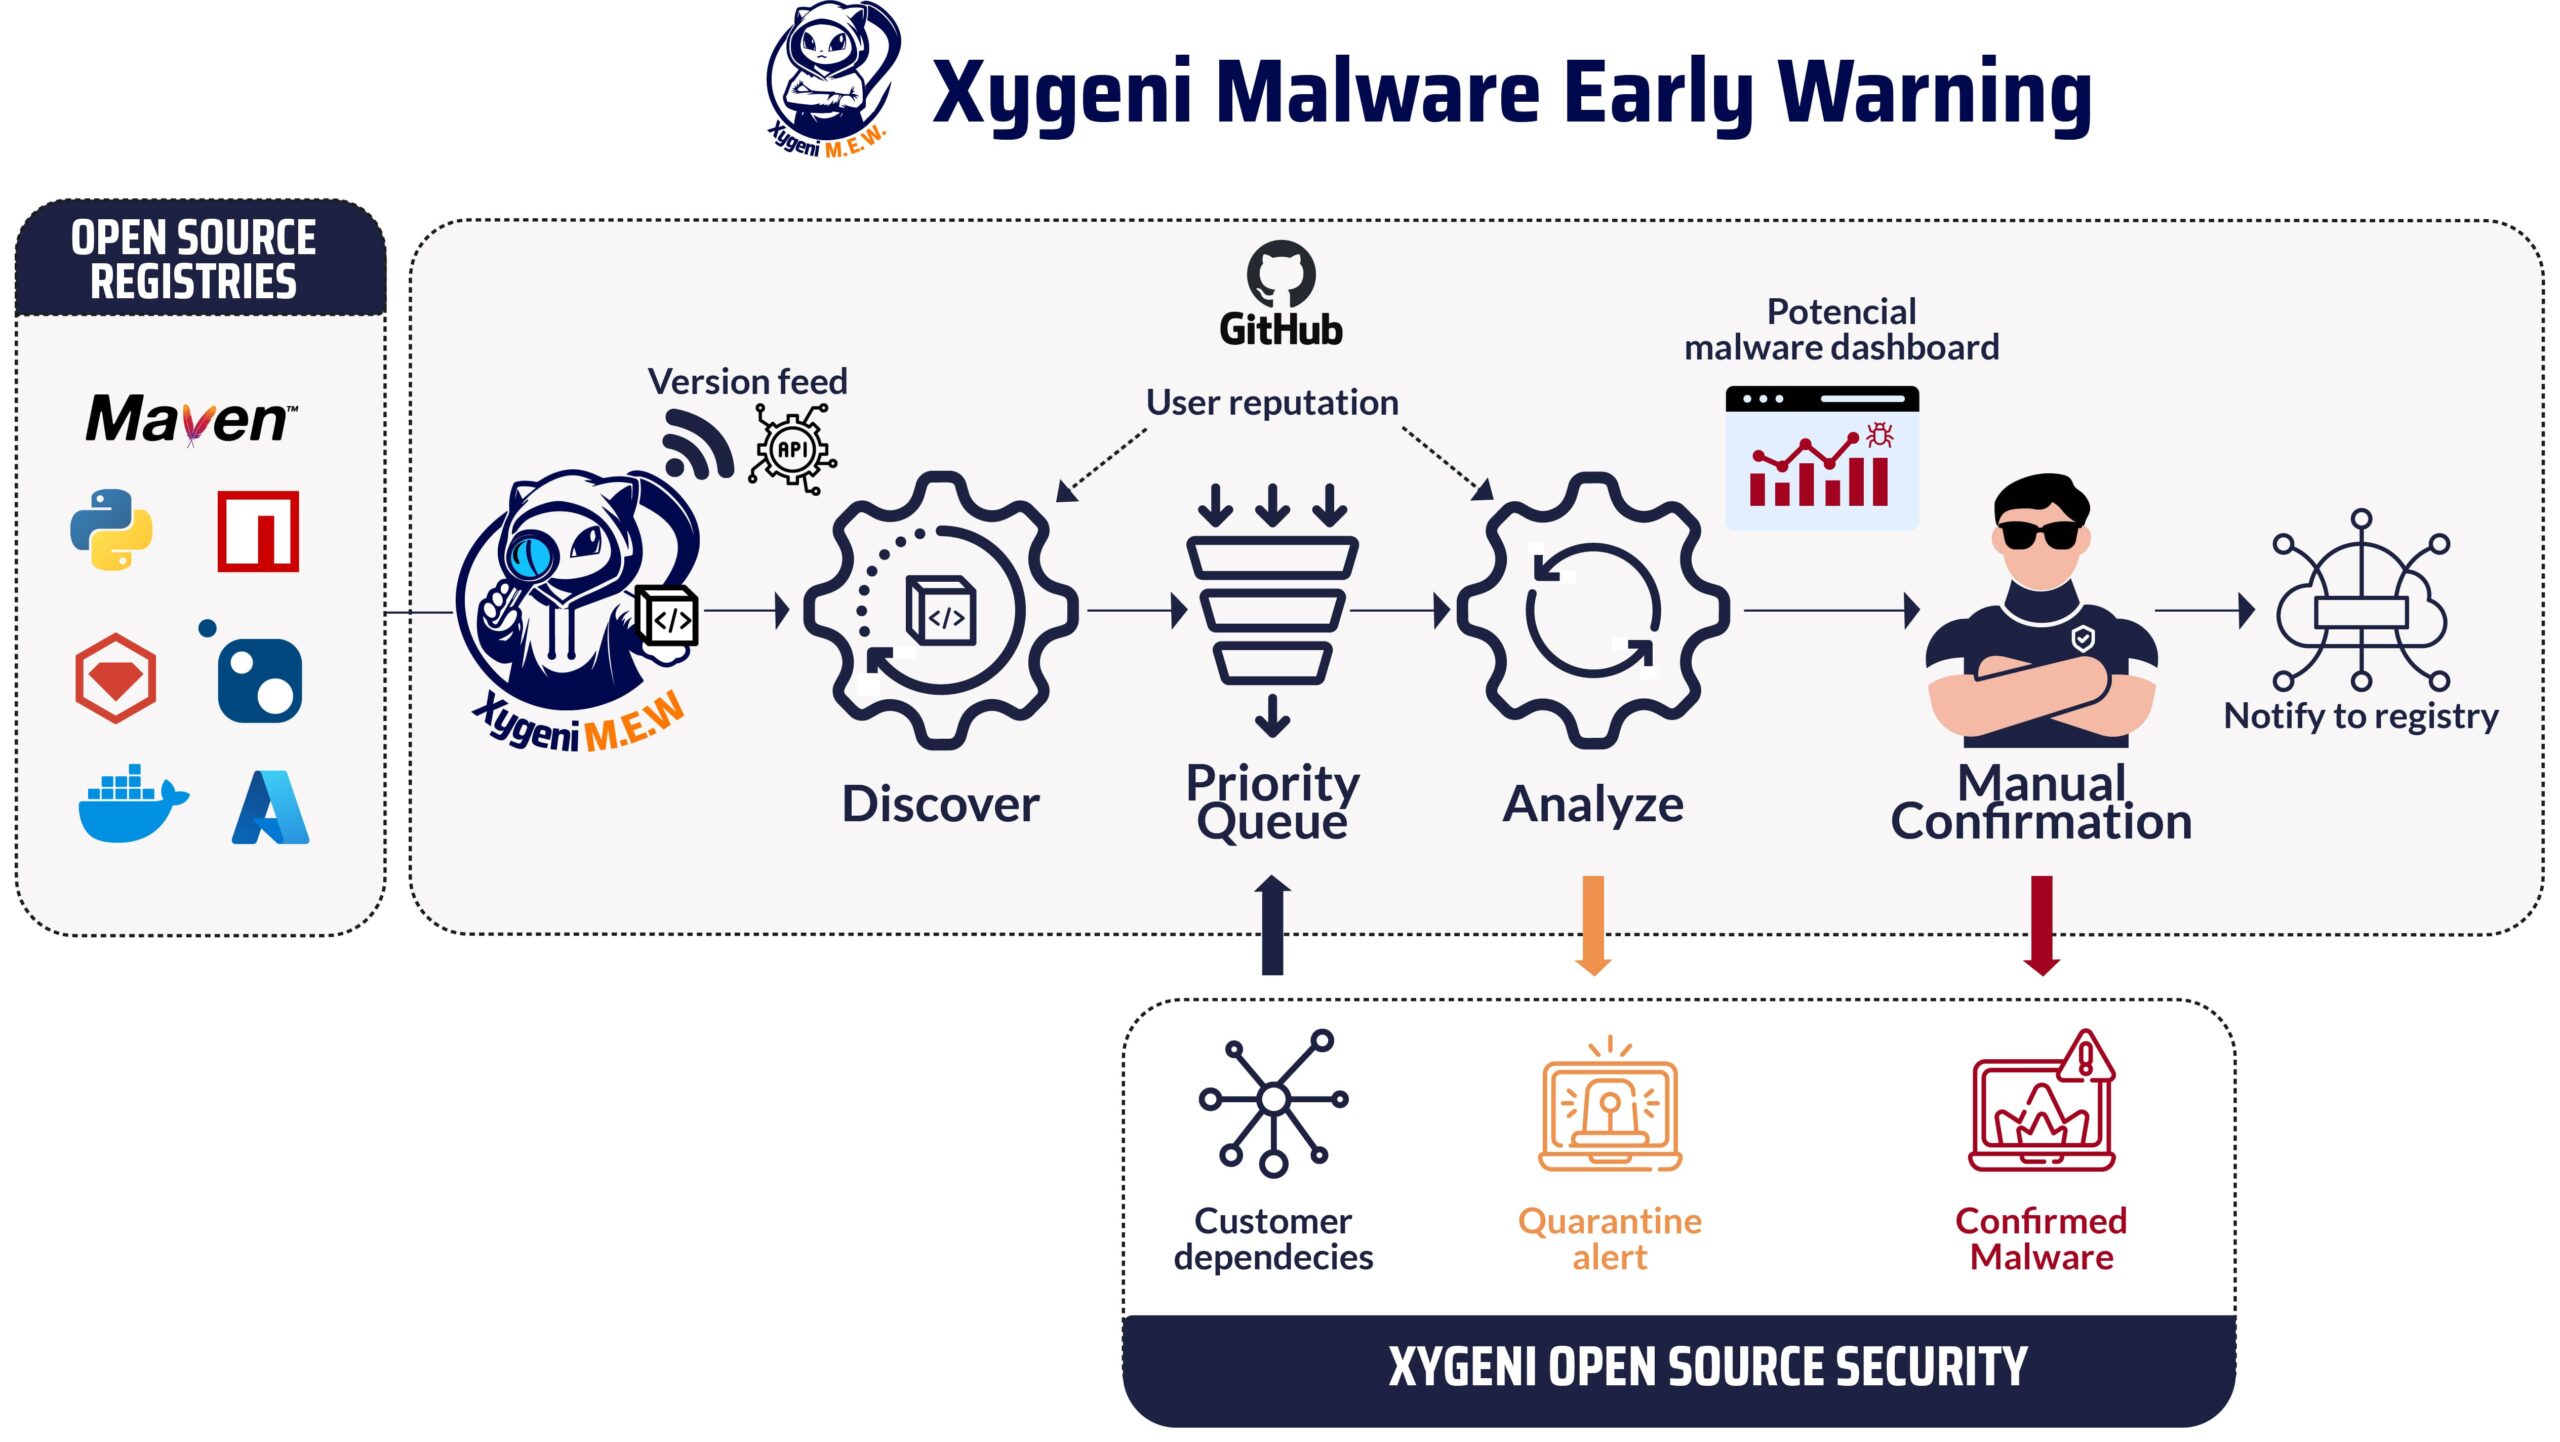
その 発見者 プロセスは、公開イベントのフィードを取得します。公開イベントとは、新規または既存のコンポーネントの新しいバージョンの作成のことです。一般的なレジストリは、関心のあるコンシューマー向けにパブリッシュ/サブスクライブメカニズムを提供していないため、これは通常、レジストリをポーリングして最新のイベントを取得することによって行われます。 OSSFによる素晴らしいプロジェクト、 パッケージフィードサポート PyPIやMaven Centralといった一般的なレジストリと連携し、統一されたフィードベースのインターフェースを提供します。MEWでは、待ち時間を短縮するための独自の機能をいくつか追加しました。例えば、NPMで使用されているCouchDBデータベースのレプリカを、公開レジストリデータベースと同期させるなどです。
Xygeniでは在庫があります【1] お客様のソフトウェアで使用されている(直接的または間接的に使用されている)すべてのコンポーネントを対象とします。お客様のコンポーネント座標は、分析の優先順位付けのために定期的にMEWに送られます。つまり、お客様が使用しているコンポーネントは優先的に処理されます。優先順位は、発行元の評判とコンポーネントの重要度にも基づいており、評判の低い発行元からのコンポーネントも優先的に処理されます。
その アナライザ 次に、優先度キューで保留中のコンポーネントを消費します。コンポーネントのバージョンが分析対象として選択されると、レジストリからそのtarballがダウンロードされます。パッケージ化されたバイナリコンポーネントが分析されることに注意してください。ほとんどのオープンソースコンポーネントは通常、オープンソースリポジトリ(多くの場合github.com)から取得されますが、これはコンテキストのみに使用されます。マルウェアは常にコンポーネントtarball内で検索されます。これは、脅威アクターがリリースするコンポーネントtarballの構築に使用したと主張するソースについて体系的に嘘をつくためです。
ユーザーの視点から
皆さんはこう考えているでしょう。「悪意のあるパッケージのバージョンを早期に知ることで、どんなメリットがあるのだろうか?」このエピソードでは 「悪意のあるパッケージの構造:その傾向とは?」 総滞留時間は数日の範囲であるのに対し、MEWから影響を受けるコンポーネントを使用している顧客への最初の通知は数分の範囲であることがわかった。【2] ビルドをブロックすることができます(警告レベルは2段階あり、エンジンがマルウェアの可能性を検知した際に完全に自動的に警告するレベルと、セキュリティチームが手動検査でマルウェアの存在を確認した際に後から通知するレベルがあります)。レジストリがマルウェアを確認して削除するまで待つと、感染リスクが長期間続くため、通常は手遅れになります。
組織は、潜在的なマルウェアを含むコンポーネントが存在するかどうか(2つの警告レベルのいずれか)をチェックするガードレールを使用したり、APIを介して、ソフトウェアプロジェクトの直接的または間接的な依存関係のいずれかが悪意のあるコンポーネントを使用しているかどうかを迅速に把握したりすることができます。
MEWの仕組み:詳細解説
コア部分:マルウェア検出エンジン
分析装置は、不正行為の証拠を捉えるために様々な検出器を使用する。検出器は、静的分析、機能分析、およびコンテキスト分析を組み合わせている。【3]このシリーズの前回の記事で説明したとおりです。
Xygeniには、静的解析において長年の経験を持つエンジニアリングチームがあり、これが他のマルウェア対策ソリューションとの主な違いです。一部のエコシステムでは、パッケージ化されたtarballにソースコード(NPMパッケージの場合はJavaScriptまたはTypeScriptコード、PyPIパッケージの場合はPythonソースなど)または静的解析に適したソースコードに近いコンパイル済みコード(Mavenの場合はJARファイル内のバイトコードなど)が含まれていることに注意してください。コンテナイメージなど、バイナリ実行ファイルが一般的なエコシステムでは、YARAルールとマルウェアシグネチャに基づく従来のマルウェア検出に加えて、機能推論が用いられます。
正規表現やシグネチャなどの単純な技術は、悪意のある動作の検出には適していないことに注意してください。ドロッパーやダウンローダーの検出を想像してみてください。パッケージ内にコードやバイナリが存在するか、コンポーネントとは関係のない外部ドメインからダウンロードされます( 脅威アクターが購入したドメインの大規模なリスト【4]、またはA 検出を回避するための正当なドメイン) その後、そのコードは、そのための関数のいずれかを使用して実行されます。コードは、ダウンロード URL やダウンロードしたコードを実行するために使用される関数を隠すように変換できます。これを検出するには、静的解析の完全な仕組みを使用した完全なデータフロー解析が必要です。または、サンドボックス実行 (悪意のある動作を実行するための条件が実際に満たされている場合) によって、一般的にはこれを検出できます。
攻撃者は同じ手法を用いているため、それらを検知するツールが設計・実装されています。また、隠された挙動を明らかにするために、難読化の解除など、いくつかの前処理ステップが必要となる場合もあります。
コンテキストの追加
一部の検出器はコンテキスト情報を使用します。たとえば、コンポーネントレジストリのバージョンと関連するGitHubリポジトリのタグ/リリースが一致しない場合、悪意のある攻撃者がレジストリの公開認証情報を取得したものの、GitHubリポジトリの認証情報は取得していない可能性が高いという強力な証拠となります。暗号通貨ウォレットベンダーに影響を与えた攻撃のような攻撃は、 元帳 この不一致によって容易に検出できる。
A 悪意度スコア (MS)は、検出された証拠の強度に基づいて、実行された検出器の結果から算出されます。すべての結果が同じとは限らず、実行順序も重要です。
ユーザーとコンポーネントの評判
すべてのオープンソース開発者が同じ能力を持っているわけではない!
評判の良い開発者であっても、NPMアカウントを乗っ取られる可能性があり(セキュリティ意識の高い人でも起こり得る)、そのアカウントを使ってマルウェアが公開されることがあります。当然ながら、評判は急激に低下し、乗っ取られたアカウントが復旧し、開発者がアカウント乗っ取りの原因となった状況を改善して初めて、かつての栄光を取り戻すことができます。評判は築くのが難しいものですが、失うのは一瞬です。
MEWでは、肯定的な行動を奨励し、不審な行動を罰する包括的な評判管理システムを導入しています。このシステムは、新規ユーザーを中立的な立場からスタートし、継続的な活動に基づいて評判を調整します。
ユーザーの評判は、アクティブなソーシャルメディアアカウントの維持、多要素認証の有効化、プロジェクトへの定期的な貢献、署名などの積極的な行動によって向上します。 commit検証可能なキーで署名します。逆に、マルウェアの公開、使い捨てメールアドレスの使用、署名しないなどの敵対的な行為により評判は低下します。 commits、または寄付に異常なパターンを示す。
当システムの主な目的は、安全で信頼できる環境を確保することです。そのため、様々な要素に基づいてユーザーの評価を動的に調整するとともに、プライバシーへの配慮や各種レジストリの制約にも配慮しています。
ユーザーの内部評判スコアが計算され(可能な場合はレジストリとgithubアカウントに参加)、分析対象コンポーネントの分類中に使用される悪意スコアとともに、コンポーネント公開の対象者が誰であるかをより適切に判断するために使用されます。
悪意のある行為の証拠が見つかった。だから何?手動審査プロセス
現在の分類器は、分析対象のコンポーネントバージョンを、調査結果とユーザー/コンポーネントの評判をまとめたスコアの閾値に基づいて、「悪意ありと確定」、「悪意ありの可能性が高い」、「高リスク」、「低リスク」、「悪意なし」のいずれかのカテゴリに分類します。「高リスク」または「悪意ありの可能性が高い」カテゴリに分類されると、手動レビューと最初の通知がトリガーされます。「悪意ありと確定」カテゴリは、手動レビュー後、または証拠が以前のバージョンで悪意ありと確定された証拠と一致する場合に設定されます。
悪意のある行為の可能性を示す十分な証拠がある場合、影響を受ける組織に最初の警告(隔離警告)が発せられます。前述のとおり、これにより、隔離されたコンポーネントに依存するソフトウェアのインストールやビルドがブロックされる可能性があります。
これはMEW内部で問題を引き起こします dashboard そのため、セキュリティアナリストはコンポーネントの手動レビュープロセスを開始できます。チームは、調査対象のコンポーネントバージョンの性質を迅速に評価するための専用ツール(サンドボックス、難読化解除ツール、マルウェア研究用配布ツール、マルウェア報告ツール)を備えています。マルウェアの大部分(「アンチョビ」または洗練されていない悪意のあるコンポーネント)はレビューされます。
審査の結果、以下のいずれかに結論付けられる。 安全な自動分析エンジンが偽陽性を検出し、それが機械学習分類器へのフィードバックとしてパターン学習に使用されます。 悪意のある行為が確認されたそのため、コンポーネントは報告プロセスに従って、責任を持って悪意のあるものとして公開レジストリに開示されます。影響を受ける組織には2回目の通知が送信され、その組織は コンポーネントの隔離を解除するか、または内部レジストリで使用されているバージョンアップグレードプロセスやコンポーネントファイアウォールから確実にブロックしてください。
この設定により、毎日数万もの新しいバージョンを分析し、悪意のある可能性のある数十個を特定し、それらを手動でレビューすることができます。前回のエピソードで説明したように、現在、実際に確認されている悪意のあるコンポーネントの割合は1万個に1個です。
登記所への報告
オープンソースインフラストラクチャの基盤の一つであるほとんどの公開レジストリは、セキュリティ問題、特に悪意のあるコンポーネントを報告するための仕組みがかなり限られていることがわかりました。私たちは報告プロセスの根本的な仕組みを改善しようと努力しています。通常、レジストリのセキュリティチームから、コンポーネントがレジストリから削除されたことを確認するフィードバックメールが届く程度です。
レジストリが悪用され、利用規約に違反するケースもありますが、提供されるソフトウェアに悪意のある動作を引き起こすわけではありません。このような場合もレジストリには報告されますが、情報過多を防ぐため、組織には通知されません。
今後の仕事
現在、多くの改善がロードマップに含まれています。まず第一に、 OSコンポーネントの状態に関する公開ポータル特に潜在的な悪意の証拠に関連する機能は現在開発中です。これはオープンソースコミュニティへのささやかな貢献となることを意図しています。今後の展開にご期待ください。
もう一つ進行中の開発は、改良された 機械学習分類器MEWは過去の分類から学習します。エンジン検出器からの検出結果のベクトル、コンポーネントと発行者の両方について導出された悪意スコアと評判スコア(「発見された証拠」)は、分類モデルを更新する機械学習システムへの入力として使用されます。出力変数は、レジストリがコンポーネントが悪意のあるものであることを確認したかどうかです。これは「オラクル」というコードネームで呼ばれ、より事前のcise修飾子は、健全性(高い再現率、つまり悪意のあるコンポーネントを見逃さない)と誤検出の少なさ(安全なコンポーネントを悪意のあるものとして報告しない)を両立するように設計されています。
A 重要度スコア 優先順位付け基準に追加されるのは、顧客の依存関係のセットに属していることと、出版社の評判が低いことです。影響力と重要性の高いプロジェクトは、分析のために早期に検討されるべきであることは明らかです。ここでは車輪を再発明するのではなく、 オープンソースプロジェクトの重要度スコア.
追加のエコシステムへの対応は現在開発中です。PHPやJenkinsプラグインといった広く普及している技術やツールは、今後の開発ロードマップに含まれています。
また、より高度な悪意のあるコンポーネントの分析を効率化するために、手動によるレビュープロセスをAIで支援できるかどうかについても検討しています。
このシリーズの次回最終回では、「オープンソースの悪用:悪意のある攻撃者が何を企んでいるのか本稿では、攻撃者がより巧妙で、検知されにくく、特定の業界を標的にし、より収益性の高い攻撃を行うために用いている最新の手法に焦点を当てます。ランサムウェア攻撃はこの手段を用いて行われるのでしょうか?悪意のある攻撃者は、より高度なマルウェアを配信するために、どのようにAIツールを活用しているのでしょうか?人気のあるトッププロジェクトは危険にさらされているのでしょうか?これは、読者にこの軍拡競争の現状と、短期(2024年後半)および中期(2025年)に何が予想されるかを把握してもらうためのものです。
最後に、オープンソースの世界の開放性を大きく損なうことなく、コミュニティがどのような小さな一歩を踏み出せるかについて、いくつか考察を述べたいと思います。例えば、マルウェアを公開レジストリに報告するためのより効率的な仕組みを構築し、潜在的に悪意のあるコンポーネントの証拠をレジストリやコミュニティと共有することは、脅威アクターの侵入を防ぐという目標に向けた、正しい方向への小さな一歩となるでしょう。
オープンソースコンポーネントにマルウェアが仕込まれたとしても、オープンソースコミュニティが社会にもたらした計り知れない恩恵を損なうべきではない。
- 【1] 当社のスキャナは、分析対象のソフトウェアプロジェクトが参照するオープンソースコンポーネントを検出するため、少なくとも定期的にスキャンされるプロジェクトについては、最新の依存関係グラフ全体を把握できます。Xygeni OSSは、脆弱性や悪意のある証拠に関する情報を含め、関心のあるコンポーネントをホワイトリストに登録する際に顧客が使用できるAPIも提供しています。
- 【2] セキュリティ上の問題に該当する状況が検出された場合、ガードレールによってビルドが中断される可能性があります。例えば、重大な脆弱性やアクセス可能な脆弱性、隔離されたコンポーネントの使用といったセキュリティ上の問題は、影響を受けるソフトウェアのビルドを中断させるほど深刻なものとみなされる可能性があります。
- 【3]当社のセキュリティアナリストは、必要に応じてサンドボックス環境でコンポーネントまたはそのインストールスクリプトを実行します。ただし、MEWは動的分析を実行しません。これは主に、標的型攻撃では悪意のある動作が必ずしも実行されるとは限らないこと、および脅威アクターが動的分析を回避するために使用する回避ロジックがあるためです。
- 【4] この手法は登録ドメイン生成アルゴリズム(RDGA)と名付けられ、いわゆる新たな脅威アクターが リボルバーラビット 1万件のドメインに500万ドルもの巨額を投資したことは、サイバー犯罪産業がいかに儲かるかを示している。
