






A ゼロデイ脆弱性 これはサイバーセキュリティにおける最も深刻なリスクの一つです。悪用されるまで誰もその存在に気づかない欠陥なのです。
攻撃者がそれを見つけて使用すると、結果として ゼロデイエクスプロイト隠れた脆弱性を実際の脅威に変えるコードやテクニック。ソフトウェアおよびDevSecOpsチームにとって、これらは ゼロデイ脆弱性の悪用 通常のウイルス対策ソフトやパッチでは対応できない盲点を作り出す。
攻撃者は今やコード、依存関係、 CI/CD pipelines.
どのようにして ゼロデイエクスプロイト 脆弱性の検出方法、そしてそれを早期に発見する方法は、現代のあらゆる開発プロセスを安全に保つための重要な要素となっている。
ゼロデイ脆弱性がなぜそれほど危険なのか
A ゼロデイエクスプロイト ベンダーがその脆弱性の存在に気づく前に、それを悪用する。
既知の脆弱性とは異なり、パッチも修正方法もなく、攻撃が発生するまで確実に検出する方法がない場合が多い。
これらの脆弱性は、ソフトウェアライブラリ、ブラウザ、またはサードパーティ製コンポーネントに潜んでいることが多い。いったん発見されると、攻撃者はそれを悪用し、信頼できるツールやリポジトリを通じて有害なコードを拡散させる可能性がある。
このため、 ゼロデイ脆弱性の悪用 サプライチェーンやクラウド環境を迅速に横断できる。
オープンソースプロジェクトにおけるたった一つの依存関係が、誰にも気づかれる前に何千ものビルドを危険にさらす可能性がある。
ゼロデイ脆弱性の悪用を理解する
攻撃者がこれらの脆弱性をどのように悪用するかを理解するには、ゼロデイ攻撃の典型的な手順を見ていくと役立ちます。
- 研究者または攻撃者が、未知の脆弱性を発見する。
- 攻撃者はその脆弱性を悪用するためのエクスプロイトコードを作成する。
- この脆弱性は実際の攻撃に使用されたり、オンラインで共有されたりしている。
- ベンダーは問題を特定し、パッチをリリースする。
- セキュリティチームは、アップデートを迅速に適用し、リスクを軽減するために尽力します。
たとえば、 IBM X-Force GoAnywhereというファイル転送ソフトウェアに存在するゼロデイ脆弱性が、発見から24時間以内に攻撃者によって悪用された事例が報告された。
これは、発見から活用までの時間的猶予がいかに短いか、場合によってはわずか数時間しかないことを示している。
これらの攻撃は単なる理論上のものではありません。すでに深刻な被害をもたらしています。 enterprise システム、オープンソースソフトウェア、そしてグローバルサプライチェーン。
ゼロデイ攻撃の実際の事例
ゼロデイ攻撃はもはや珍しいものではない。ブラウザからビルドシステム、開発者ツールに至るまで、現代のソフトウェアのあらゆる層で発生している。
以下の例は、攻撃者が防御側が対応する前に、いかに迅速に未知の脆弱性を悪用するかを示しています。
- MOVEit Transfer (2023)攻撃者は、Progress MOVEit Transferに存在するゼロデイSQLインジェクション脆弱性(CVE-2023-34362)を悪用しました。この脆弱性を悪用することで、パッチがリリースされる前に、銀行や政府機関を含む数百もの組織から大規模なデータ窃盗が発生しました。
- Google Chrome (2025)ChromeのV8 JavaScriptエンジンに存在するゼロデイ脆弱性(CVE-2025-10585)が実際に悪用されました。Googleは攻撃が進行中であることを確認した後、緊急パッチをリリースしました。
- SolarWinds サプライチェーン攻撃 (2020)攻撃者は、SolarWinds社のOrionプラットフォームの信頼できるソフトウェアアップデートに悪意のあるコードを挿入し、18,000以上の組織を侵害した。これは単一の攻撃ではなかったものの、サプライチェーンにおけるゼロデイ攻撃と同様の効果をもたらした。
- Microsoft Exchange Server (2021、「ProxyLogon」): 4つのゼロデイ脆弱性により、攻撃者は世界中のExchangeサーバーにリモートアクセスすることが可能になった。パッチは迅速に提供されたが、既に数千ものシステムが侵害されていた。
- Zoomクライアント(2022年版):パッチが適用されていないWindowsクライアント上で、リモート攻撃者がビデオ通話中にコードを実行できるゼロデイ脆弱性が発見された。この脆弱性は、公表前に非公開で取引されていた。
それぞれのケースでは、 ゼロデイ脆弱性の悪用 依存関係全体に広がる可能性があり、 pipeline数時間でクラウド環境を構築できます。
だからこそ、これらの脅威が拡散する前に阻止するためには、可視性、異常検知、早期警告が不可欠なのです。
これらの事例は、攻撃者の戦略が、孤立したエンドポイント攻撃から、ビルドシステム、依存関係、DevOpsへの侵入へと変化していることを示している。 pipelines.
ソフトウェアサプライチェーンにおけるゼロデイ攻撃
現代のゼロデイ攻撃は、エンドポイントやオペレーティングシステムだけでなく、ソフトウェアのサプライチェーン全体を標的にすることが多い。
攻撃者は、侵害された依存関係、悪意のあるスクリプト、 CI/CD 設定ミスを修正して、開発プロセスの上流へ移動させる。
最も一般的な攻撃経路には以下のようなものがあります。
- 出版 感染したパッケージ オープンソースレジストリへ。
- インストール後のスクリプトにゼロデイ攻撃用のペイロードを注入する。
- 監視されていないビルドジョブや認証情報を悪用する。
- ハイジャック 正当な管理者またはそのアカウント。
従来のエンドポイントツールではこれらの脅威を検知できません。 ソフトウェアは、開発、構築、または統合の過程で実行されます。
だからこそ、DevSecOpsにおける可視性と自動スキャンが重要なのです。
ライフサイクルと検出のギャップ
| ステージ | 攻撃者の活動 | ディフェンダーチャレンジ |
|---|---|---|
| 発見と兵器化 | 未知の脆弱性を発見し、公開前に動作するエクスプロイトを作成する。 | 既知の署名やパッチは入手できず、防御側は視認性を確保できない。 |
| エクスプロイトの展開 | フィッシング、感染したパッケージ、または悪意のあるアップデートを通じてペイロードを配信する。 | 検出は実行後にのみ行われるため、応答時間には限りがある。 |
| パッチと開示 | ベンダーがアップデートをリリースし、脆弱性が公になった。 | パッチのテストと展開が完了するまで、システムは無防備な状態のままです。 |
検出ギャップは最も危険な局面です。ゼロデイ脆弱性を悪用する攻撃が存在し、チームがシグネチャやパッチを用意していない場合、攻撃者は迅速に行動できます。このギャップを埋めるには、早期検出、継続的な監視、そして行動ベースの防御が必要です。
現代のゼロデイ攻撃の背後にあるデータ
最近の報告によると、ゼロデイ攻撃はいかに一般的かつ迅速に行われるようになっているかが明らかになっている。
- その Google 脅威インテリジェンス グループ (GTIG) 報告 75のゼロデイ脆弱性 2024年には野生で乱獲される個体数が前年比30%増加した。
- 学校区概要 それらのゼロデイの44パーセント 対象となります enterprise VPN、ファイアウォール、管理ツールなどのシステムも標的となっており、攻撃者が現在、価値の高いインフラストラクチャに焦点を当てていることを示している。
- その IBM 2025年脅威インテリジェンス指標 記録した 65,000脆弱性 一般に公開されている脆弱性を利用した攻撃手法は、多くが再利用され、新たなゼロデイ攻撃に再パッケージ化されている。
これらの数字は、チームがパッチが公開される前にゼロデイ脆弱性の悪用兆候を検知しなければならない理由を示している。
最高のゼロデイ保護策には何が含まれるべきか
影響を制限するために ゼロデイエクスプロイト防御には複数の層が必要であり、開発フローの早い段階で配置する必要があります。包括的なアプローチには以下が含まれます。
- npmやPyPIなどのレジストリをリアルタイムでスキャンし、ビルドに組み込まれる前に疑わしいパッケージを検出します。
- 新しいパッケージや突然の発行元変更を警告する早期警戒システムは、ゼロデイ脆弱性の悪用が実際に発生している可能性を示唆します。
- 危険なコンポーネントを自動的にブロックまたは隔離する依存関係ファイアウォール
- 異常検知 CI/CD pipeline悪用された依存関係を示す可能性のある異常なビルド時動作を見つける
- 共同作業者の評判追跡により、悪用されたリリースを公開する可能性のある、乗っ取られたまたは偽のメンテナーアカウントを検出します。
- 安全でないコードがメインブランチにマージされるのを防ぐための継続的なポリシー適用
国家脆弱性データベースによると、2024年には29,000件以上の新たなCVEが記録されました。ゼロデイ脆弱性は開示後にのみリストされますが、この増加は脆弱性がいかに急速に出現するか、そしてなぜそれを阻止する必要があるかを示しています。 ゼロデイエクスプロイト 初期の事柄。
Xygeniがゼロデイ攻撃の軽減にどのように役立つか
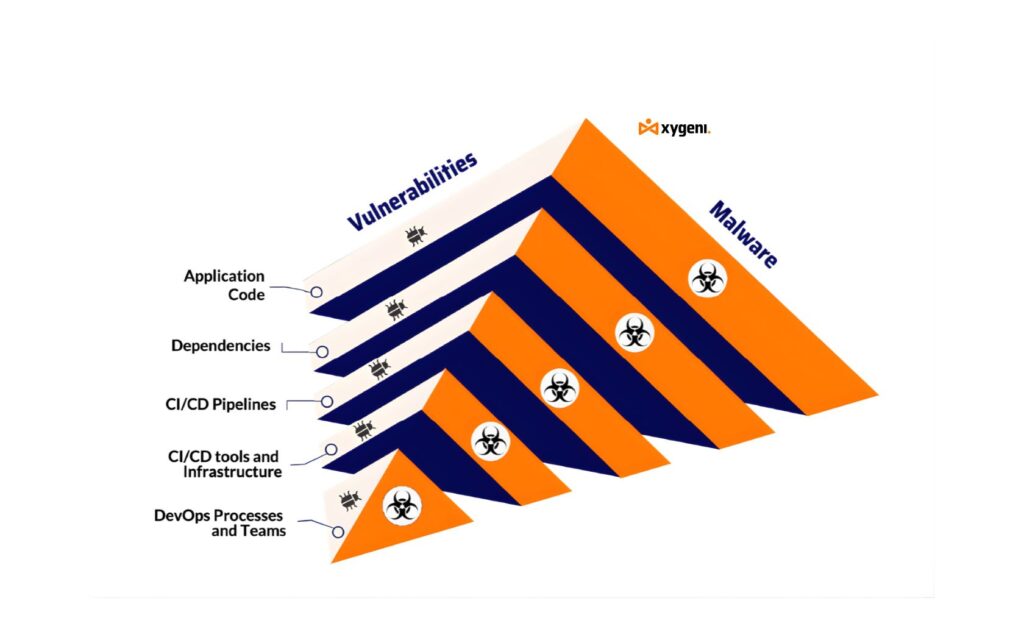
ザイゲニ 置く 早期発見と自動保護 ゼロデイ攻撃に対する脆弱性を解消するために、DevOpsフローに組み込みます。主な機能は以下のとおりです。
- 新規および既存のパッケージを継続的に監視し、危険な行動の兆候を早期に発見する。
- An 早期警告システム レジストリに潜在的なエクスプロイトパターンが現れた際にチームに通知する
- 疑わしい依存関係を自動的にブロックまたは隔離することで、ゼロデイ攻撃がビルド成果物に侵入するのを防ぎます。
- 異常検出 ビルド中に予期しないファイル変更やエクスプロイトの動作に一致するリモート呼び出しを強調表示する
- 管理者や発行者向けの評判追跡機能により、侵害の兆候となる可能性のある急激な変化を検知できます。
- 状況に応じた優先順位付け これは、検出された問題が環境内でゼロデイ攻撃に発展する可能性が高いかどうかをチームがトリアージするのに役立ちます。
Xygeniは一般的なCIシステムやソース管理システムと統合されているため、追加のスクリプトや複雑な設定なしにこれらの保護機能を利用できます。
次のゼロデイ攻撃に備えるためのベストプラクティス
- 維持します SBOMs 各ビルドに含まれるコードとパッケージを知る
- ピンの依存関係バージョン 未知のパッケージが紛れ込んでゼロデイ攻撃を実行してしまうようなワイルドカードの使用は避ける。
- 階層型スキャンを実行する:静的チェック、動的テスト、および動作監視
- ゼロデイ脆弱性が公になった際に、パッチ適用とロールバックの手順を自動化してリスクを軽減する
- ビルドジョブ内のシークレットと権限を制限することで、エクスプロイトが容易にエスカレートしないようにする
- サプライチェーンのリスクを特定し、ゼロデイ攻撃の兆候が現れた際に迅速に対応できるよう、チームを訓練する。
Xygeniのようなツールは、これらの作業の多くを自動化し、手作業を削減すると同時に、ゼロデイ攻撃の検出精度を向上させるのに役立ちます。
最終的な考察:ゼロデイ攻撃の一歩先を行くために
ゼロデイ脅威は進化し続けるでしょう。だからこそ、防御も変化しなければなりません。エンドポイントだけを保護するだけでは不十分です。チームは、コード、依存関係、そして pipelines.
リアルタイムスキャン、早期警告、自動ブロックを組み合わせることで、ゼロデイ攻撃が本番環境にまで及ぶ可能性を低減できます。早期に検知し、迅速にブロックすることで、ソフトウェアサプライチェーンを常に一歩先へと進めることができます。

