






Rîska Zêdebûna Lawaziyên Îstismarkirinê
Gefên sîber ji her demê zûtir diguherin, û îstismarên ewlehiyê yên sifir-rojî dibin fikareke sereke ji bo rêxistinan. Fêmkirin di ewlehiyê de îstîsmar çi ye pir girîng e, ji ber ku êrîşkar her ku diçe metrîkên îstismarkirinê bikar tînin da ku qelsiyên xetereya bilind berî ku werin sererastkirin hedef bigirin.
Bûyerên rastîn ên vê dawiyê nîşan didin ka ev êrîş çiqas xeternak in. Ji bo nimûne, Çewtiyên roja zero ya VMware ku ji hêla Dark Reading ve hatî ragihandin nîşan dide ka êrîşkar çawa dikarin qelsiyên nenas bikar bînin da ku pergalan binpê bikin.
Tîmên ewlehiyê bi hişyariyan zêde bargiran in. Lê dîsa jî, bêyî stratejiya pêşîniyê ya rast, ew xetera wê yekê dihêlin ku qelsiyên krîtîk eşkere bibin.
Pirsgirêk çi ye? Ne hemû lawazî tên bikaranîn - ji ber vê yekê rêxistin çawa dikarin li ser yên ku bi rastî girîng in bisekinin?
Îstîsmar di Ewlekariyê de çi ye?
Di ewlehiyê de îstismar çi ye? Bi kurtasî, îstismar êrîşek e ku ji xalek qels a nermalav, hardware, an ... sûd werdigire. BingehînBi rastî, gava êrîşkar rêyek bibînin, ew dikarin daneyan bidizin, kodên zirardar bimeşînin, an jî pergalan kontrol bikin.
Cureyên Îstismara Hevpar
- Îstismara Ewlehiyê ya Roja Sifir - Êrîşkar berî ku firoşkar çareseriyekê belav bikin, qelsiyan dibînin û bikar tînin. Ji ber vê sedemê, ev îstismar li ser tora tarî pir bi qîmet in û bi gelemperî di sîxuriya sîber de têne bikar anîn.
- Zindana Koda Dûr (RCE) - Dihêle ku êrîşkar kodê ji dûr ve bimeşînin, ku pir caran dibe sedema dagirkirina tevahî ya pergalê.
- Bilindkirina ilemtiyazê - Ji bo bidestxistina destûrên rêveberiyê an jî yên asta root, ji kontrolên gihîştinê yên qels sûd werdigire.
- Memory Corruption - Teknîkên wekî overflowên buffer dihêlin ku êrîşkar koda zirardar derzî bikin û bimeşînin.
Bi van xalan, kîtên îstismarkirina otomatîk û êrîşên dewletan berdewam zêde dibin. Ji ber vê yekê, tîm divê dev ji xwebaweriya bi patchkirina reaktîf berdin. Di şûna wê de, ew hewceyê rêveberiya îstismarkirina proaktîf in.
Pîvanên Îstismarkirinê: Meriv Çawa Gefên Girîng Dide Pêşîniyê
Ne hemû lawazî dibin sedema êrîşan. Hin ji wan bêkar dimînin, hinên din jî dibin hedefên sereke. Ji ber vê yekê tîmên ewlehiyê ji bo nirxandina gefên rastîn hewceyê pîvanên îstismarkirinê ne. Fêmkirin di ewlehiyê de îstîsmar çi ye alîkariya tîman dike ku diyar bikin ka kîjan qelsî di êrîşan de bêtir têne bikar anîn.
EPSS (Sîstema Pûankirina Pêşbîniya Îstîsmarkirinê): Rêbazek Jîrtir ji bo Rêzkirina Rîskan
Pûana EPSS pêşbînî dike ka çiqas îhtîmalek heye bêhêzî dê were bikaranîn di nav 30 rojan de. Berevajî CVSS, ku tenê giraniya êrîşan dipîve, EPSS li ser rîskên êrîşên cîhana rastîn disekine.
Çima EPSS Alîkariya Tîmên Ewlekariyê Dike ku Zûtir Bimeşin
- Pêşîniyê li ser bingeha daneyan - Li ser lawaziyên bi çalakiya îstismarkirina çalak disekine, ne tenê li ser xetereyên teorîk.
- Westiyayiya Hişyariyê Kêm Dike - Alîkariya tîman dike ku dev ji şopandina alarmên derewîn berdin û li ser gefên rastîn bisekinin.
- Rêvebiriya Patchê Baştir Dike - Li gorî îstismarkirina rastîn, çareyan dide pêşiyê, rûbera êrîşê pir zûtir kêm dike.
Mînakî, an EPSS Xala 0.9 tê wateya 90% îhtîmala îstismarkirinê - ev hewceyê tedbîrên lezgîn e. Di heman demê de, xala 0.01 nîşana rîskek kêm e û dikare li bendê bimîne.
Zêdetir Li Ser EPSS & Rêvebiriya Lawaziyan Fêr Bibe
Pûanên EPSS alîkariya tîmên ewlehiyê dikin ku pêşî li qelsiyên xetereya bilind bigirin. Fêr bibin ka meriv çawa li pêşiya îstismarkirinan dimîne.
Meriv Çawa Lawaziyên Îstismarkar Kêm Dike
Sîstemên Hişyariya Zû û Agahdariya Gefan a Pêşverû
- Xetên gefên demrast saz bikin da ku binpêkirinên ewlehiyê yên roja sifir berî ku belav bibin tesbît bikin.
- Sîstemên Hişyariya Zû bikar bînin da ku girêdayiyên çavkaniya vekirî yên zirardar berî ku êrîşkar wan bikar bînin asteng bikin.
Skenkirina Ewlehiyê ya Otomatîk & SCA
- Rev Analîza Berhevoka Nermalavê (SCA) ji bo şopandina domdar a qelsiyên di pêkhateyên çavkaniya vekirî de.
- Analîza gihîştinê bicîh bînin da ku bibînin ka kêmasiyek bi rastî di hawîrdora we de tê bikar anîn an na.
CI/CD Pipeline Security Parastina & Dema Xebitandinê
- Bicî CI/CD pipelines ji bo rawestandina ketina koda xeternak a ber bi hilberînê ve.
- Bikaranîn Application Security Posture Management (ASPM) ji bo şopandina rîskan li seranserê tevahiya çerxa jiyana pêşkeftina we.
Pêşîniya Li Ser Bingeha Îstîsmarkirinê & Otomasyona Patchê
- Pûanên EPSS bi daneyên bandora karsaziyê re bikin yek da ku pêşî qelsiyên xetereya bilind rast bikin.
- Ji bo ku paçan zûtir bêyî hêdîkirina pêşveçûnê bicîh bikin, sererastkirina otomatîk bikar bînin.
Çawa Xygeni Îstismara Ewlehiya Roja Sifir Kêm Dike
Ji ber ku îstismarên ewlehiyê yên sifir-roj bêyî hişyariyê xuya dibin, rêxistin hewceyê parastinên rast-dem in. Ji ber vê sedemê, Xygeni's Çareseriyên ewlehiyê rêbazek yekgirtî peyda dikin da ku îstîsmar berî ku zirarê bidin tespît bikin, pêşîniyê bidin û rawestînin.
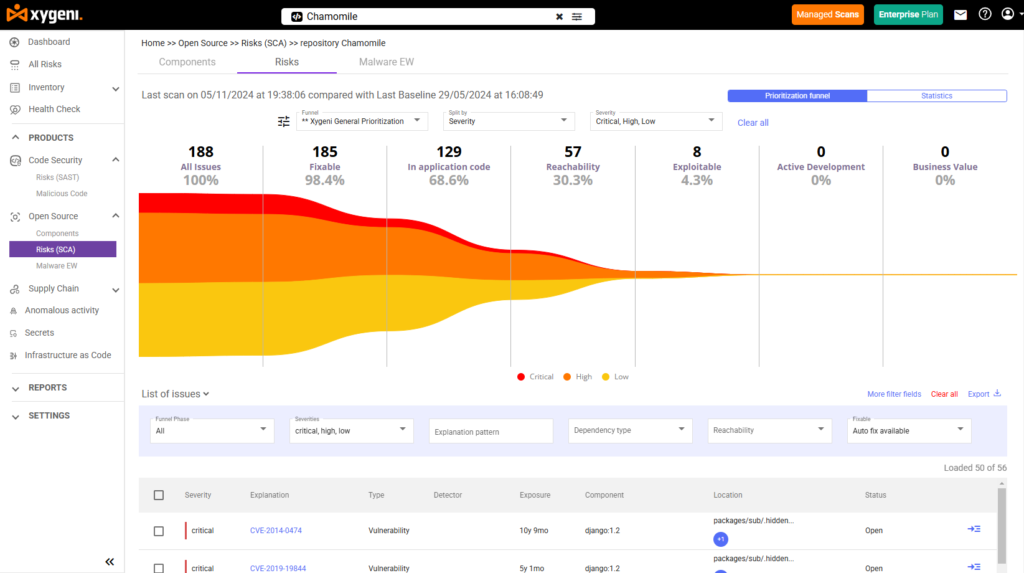
1. Pêşîniyê li ser bingeha îstîsmarkirinê bi Funelên Dînamîk
Tîmên ewlehiyê bi hişyariyên bêdawî re rû bi rû dimînin, lê ne hemî qelsiyên wan bi heman rengî xeternak in. Ji ber vê yekê ye ku Funnelên Pêşîniyê yên Xygeni ji nirxandinên giraniya bingehîn wêdetir diçin (CVSS) bi berçavgirtina:
- Îstîsmarbarî (Pûana EPSS) - Li gorî îhtîmala îstîsmara cîhana rastîn di nav 30 rojên bê de, qelsiyan dide pêşiyê.
- Analîza Gihîştinê - Diyar dike ka di rêyeke êrîşê ya gihîştî de di nermalava we de qelsiyek heye an na.
- Çarçoveya Karsaziyê - Qelsiyan li gorî bandora wan a potansiyel li ser sepanên krîtîk fîltre dike.
2. Sîstema Hişyariya Zû û Agahdariya Gefên Demrast
Çareseriyên ewlehiyê yên kevneşopî bi qelsiyên naskirî ve girêdayî ne, di heman demê de Xygeni çavdêriya demrast peyda dike.
- Berî ku êrîşkar wan bikar bînin, depoyên giştî ji bo pakêtên nû yên bi malware vegirtî dişopîne.
- Girêdayîbûnên xerabkar berî ku ew bikevin zincîra dabînkirina nermalava we asteng dike.
- Li ser îstismar û kampanyayên êrîşê yên derketî holê hişyariyên demrast peyda dike.
Bo nimûne, eger lawaziyeke sifir-rojî di pirtûkxaneyek çavkaniya vekirî de wekî çekdarî were bikaranîn, Xygeni tavilê tîmê we hişyar dike û gavên sivikkirinê peyda dike—bêyî ku li benda nûvekirina CVE be.
3. Analîza Berhevoka Nermalavê ya Pêşketî (SCA) ji bo Parastina Zincîra Dabînkirinê
Sûcên sifir-rojî pir caran pêkhateyên çavkaniya vekirî yên nepatchkirî hedef digirin. Xygeni's SCA çare:
- Nermalava we ji bo girêdayîbûnên qels dişopîne.
- Pakêtên çavkaniya vekirî yên xeternak berî ku bigihîjin hilberînê tespît dike.
- Girêdayîbûnên kevnar ên ku hewceyê sererastkirina proaktîf in destnîşan dike.
4. CI/CD Pipeline SecurityRawestandina Îstismara Berî Bicîhkirinê
Xygeni:
- scans CI/CD pipelines ji bo mîhengên xelet ên ewlehiyê.
- Polîtîkayên ewlehiyê bicîh tîne da ku pêşî li guhertinên zirardar an kodên xeternak bigire.
- Bi entegrekirina bi herikên xebatê yên DevOps re, rê li ber gihîştina hilberînê ya lawaziyên xetereya bilind digire.
5. Çareserkirina Otomatîk: Çareserkirina Îstîsmarayan Berî Belavbûna Wan
Sîstema Çareserkirina Otomatîk a Xygeni:
- Patch an guhertoya pakêta alternatîf a herî ewledar pêşniyar dike.
- Otomatîk çêdike pull requests ji bo rastkirinên di kodê bandordar de.
- Ji bo rêveberiya qelsiyên strukturkirî bi sîstemên bilêtan (Jira, Pirsgirêkên GitHub) re entegre dibe.
Pêşeroja Rêvebiriya Îstismarkirinê
Her ku gefên sîber zêde dibin, tîmên ewlehiyê divê ji rêveberiya qelsiyên kevneşopî wêdetir biçin. Êrîşkar li benda patchan namînin - ew pêşî êrîş dikin. Ji ber vê yekê, rêxistin hewceyê rêbazek zîrektir û bileztir in da ku berî ku ew zirarê bidin, îstîsmara asteng bikin.
Di Rêveberiya Îstîsmarkirinê de çi diguhere?
Ewlehî ji holê radibe reaksiyona li hember pêşbîniyêLi şûna ku tîm hemû qelsiyan wekhev derman bikin, divê balê bikişînin ser rîskên cîhana rastînDi heman demê de, ewlehiya destî nikare bi êrîşên otomatîkçêkirin parastina bilez û zindî pêwist.
Trendên Sereke yên ku Pêşeroja Rêvebiriya Îstismarkirinê Diajon
Pêşîniya Li Ser Bingeha Rîskê Dibe Norm - Tîm ji puanên CVSS-ê wêdetir diçin û balê dikişînin ser EPSS (Sîstema Pûankirina Pêşbîniya Îstîsmarkirinê) û analîza gihîştinê da ku qelsiyên ku bi îhtîmaleke mezin têne îstîsmarkirin rast bikin.
Agahdariya Gefên Zindî - Li benda nûvekirinên CVE bi hefteyan an mehan li bendê bimînin êdî vebijarkek nîne. Rêxistin hewceyê şopandina berdewam in da ku destdirêjiyên ewlehiyê yên sifir-rojê hema ku derkevin holê tespît bikin.
Rêveberiya Patchê ya Xweser - Ger ewlehî pêşveçûnê hêdî bike, ew ê neyê pejirandin. Şîrket ji bo sererastkirina otomatîkî veberhênanê dikin da ku qelsiyên xetereya bilind bêyî derengmayînê rast bikin.
Stratej CI/CD Pipeline Security – Êrîşkar zincîra dabînkirina nermalavê hedef digirin. Tîmên DevOps divê ewlehiyê rasterast bi CI/CD pipelines ji bo girtina qelsiyên pergalê berî bicihkirina nermalavê.
Analîza Berhevoka Nermalava Zîrektir (SCA) - Nermalava çavkaniya vekirî pêşveçûna nûjen hêzdar dike lê di heman demê de xetereyan jî tîne. Bi karanîna SCA Bi analîza gihîştinê, tîm dikarin tenê li ser qelsiyên ku bi rastî girîng in bisekinin.
Pêşeroja ewlehiyê proaktîf, otomatîk û baldar li ser rîskê ye. Tîmên ku niha xwe biguherînin dê li pêşiya êrîşkaran bimînin û pêşî li îstismarkirinê bigirin berî ku ew çêbibin.
Encam: Berî ku êrîşkar bikin, îstismarkirinê kontrol bikin
Ewlehî êdî ne tenê dîtina qelsiyan e - ew zanîna kîjan ji wan bi rastî girîng in e. Her roj, tîmên ewlehiyê bi hezaran hişyariyan re rû bi rû dimînin, lê ne hemî wan gefek rastîn çêdikin. Ji ber vê yekê balkişandina ser îstismarkirinê girîng e.
Tîm dikarin çi bikin da ku li pêş bimînin?
Fêm bikin ka îstismar di ewlehiyê de bi rastî tê çi wateyê - Di ewlehiyê de îstîsmar çi ye? Ew ji xeletiyeke nermalavê bêtir e; ew rêyek e ku êrîşkar bikevin nav sîsteman. Divê tîm ji giraniyê wêdetir binêrin û balê bikişînin ser îhtîmala ku qelsiyek çiqas were bikaranîn.
Îstîsmara ewlehiyê ya sifir-roj berî ku ew çêbibin rawestînin - Bi karanîna pergalên hişyariya zû, îstîxbarata gefên zindî, û analîza gihîştinê, tîm dikarin êrîşan berî ku dest pê bikin asteng bikin.
Bi hêsanî ewlehiya xwe bicîh bînin - Ger ewlehî DevOps-ê hêdî bike, tîm wê bikar neynin. Çareserkirinên otomatîkî, CI/CD ewlehî, û patchkirina hêsan pêşveçûnê bilez diparêze di heman demê de pergalan jî diparêze.
Li gorî bikêrhatîbûnê pêşîniyê bide - Tîmên ewlehiyê ne hewce ne ku her lawaziyê sererast bikin - tenê yên ku êrîşkar bi rastî bikar tînin.
Çima Xygeni?
Li Xygeni, em ewlehiyê ji şopandina lawaziyên bingehîn wêdetir digirin. Platforma me:
- Bikaranîna cîhana rastîn analîz dike, ne tenê rîskên teorîk.
- Çareserkirinan otomatîk dike da ku pêşveçûna nermalavê ewle û bibandor bimîne.
- Berî ku êrîşker bigihîjin hawîrdorên hilberînê, wan radiwestîne.
Gefên sîber dê hêdî nebin - lê bi rêbaza rast, hûn dikarin pêşde bimînin.
Dixwazin bibînin ka Xygeni çawa ji we re dibe alîkar ku hûn îstismaran berî ku ew çêbibin rawestînin?
Îro Belaş Biceribînin!

