






Koda xerabkar yek ji gefên herî veşartî û zirardar e ku îro tîmên nermalavê pê re rû bi rû ne. Ew her gav bi dengekî bilind nakeve hundir - carinan, ew bi bêdengî dikeve nav we. pipeline bi rêya girêdayîbûnek çavkaniya vekirî an jî karekî CI yê şaş-mîhengkirî. Ji ber vê yekê, koda xerab çawa dikare zirarê bide, û Kîjan ji yên jêrîn dibe ku êrîşeke koda xerab nîşan bide? Ya girîngtir, koda xerab çawa dikare zirarê bide berî ku ew dest bi hilberînê bike?
Ev rêber we di rewşên cîhana rastîn, nîşanên hişyariyê, û taktîkên aqilmend ên kêmkirina rîskê de ku hûn dikarin îro bicîh bînin, rêber dike.
Ferhenga Xygeni
Koda Xerîdar çi ye
Koda ku bi zanebûn ji bo zirardan, îstismarkirin, an jî têkbirina pergalan, daneyan, an pêvajoyên nermalavê hatiye nivîsandin - pir caran bi dizîna bawernameyan, derzîkirina deriyên paşîn, an jî têkbirina tevgera sepanê. Ew dikare di koda çavkaniyê, pakêtên partiya sêyemîn, an jî CI/CD pipelines.
Kodên xerabkar çawa dikarin zirarê bidin? Lêkolînek kûr bi mînakên ji cîhana rastîn
Fêmkirina ka çawa koda xerabkar dikare zirarê bide, ji bo avakirina zincîreke dabînkirina nermalavê ya ewle girîng e. Di roja îroyîn de CI/CD ekosîsteman, koda xerabkar dikare:
1. Derxistina Sirên Nehêniyan - Çawa Kodên Xerabkar Dibe Sedema Derketina Bawernameyan
Çi dibeÊrîşkar daneyên hesas - wek mifteyên API, token, an şîfreyan - ku di kod, pelên mîhengê, an jîngehên avakirinê de hatine hilanîn didizin.
Çima xeternak eEw derî ji bo dagirkirina ewr, gihîştina daneyan, û têkbirina zincîra dabînkirinê vedike.
Rastiya Rast: JarkaStealer Malware di pakêtên PyPI de bi rêya amûrên pêşdebirên sexte raz derxistine.
Bi gotineke din, ev cure êrîş ji bo berhevkirina pêbawerî û rehetiyê pêbaweriyên gihîştinê berî ku kes fêm bike ka çi qewimiye, bikar tîne.
2. Derzîkirina Paşderan an Rootkitan
Çi dibeKod xalên ketina veşartî û domdar dihewîne ku êrîşkar dikarin paşê bikar bînin - tewra piştî ku hûn difikirin ku gef çûye.
Çima xeternak eEw dîwarên agirî derbas dike û gihîştina demdirêj dide.
Rastiya Rast: The Deriyê paşîn ê XZ Utils di sîstemên Linuxê de hatine bicîhkirin, gihîştina SSH bêyî pêbaweriyan dane êrîşkaran.
Wekî din, ev bûyer destnîşan dike ku endezyariya civakî û gefên ji hundir çawa dikarin ji pêvajoyên nirxandina kodê yên çêtirîn jî derbas bibin.
3. Guhertinên Mantîqa Bêdeng - Koda Xerab Çawa Dikare Sepana We Xera Bike?
Çi dibe: Nimûneyek din a çawaniya zirarê ya kodên xerabkar guhertinên nazik ên li mentiqa karsaziyê ne - paşguhkirina pejirandinan an jî qelskirina kontrolên ewlehiyê.
Çima xeternak eEv guhertin pir caran ji bo pêşdebiran nayên dîtin lê di hilberînê de felaket in.
Rastiya Rast: UAParser.js li ser NPM ji bo sazkirina madenên krîptoyê hate revandin, û awayê pêkanîna kodê di bin kapûtê de guherî.
Di encamê de, tewra guhertinên mantiqî yên piçûk di pirtûkxaneyên pêbawer de jî dikarin bibin sedema kêmasiyên mezin ên ewlehiyê.
4. Bikaranîna Baweriya Pakêtên Çavkaniya Vekirî
Çi dibe: Ev e ku koda xerabkar çawa dikare zirarê bide bi pîvan. Aktorên xerabkar pakêtên sexte an jî dizîkirî yên ku rewa xuya dikin diweşînin - û pêşdebir bêhemdî wan saz dikin.
Çima xeternak eEv êrîş bi lez mezin dibin, bandorê li bi hezaran sepanan dikin.
Rastiya RastZêdetirî 280 pakêtên NPM yên xerabkar di kampanyayek typosquatting de hatin bikar anîn ku trafîkê bi rêya wan ve birin. Peymanên jîr ên Ethereum.
Di encamê de, ev hewcedariya krîtîk a ji bo pergalên şopandina qeydê ya rast-dem û navûdengê pakêtê nîşan dide.
5. Paqijkirin an jî Xirakirina Daneyan
Çi dibePel tên jêbirin, tomar tên jêbirin, û databaz tên avêtin çopê da ku şopan veşêrin an jî tevliheviyek çêbibe.
Çima xeternak eEv wêrankirineke saf e—ne fîdye, ne peyam—tenê dema bêçalakbûnê û windabûna daneyan.
Rastiya Rast: Malwareya HermeticWiper bi karanîna nûvekirinek nermalava sexte sîstemên li Ukraynayê paqij kirin.
Ji bo tekezkirinê, êrîşên wêranker ne tenê teorîk in - ew beşek ji şerê sîber ê nûjen in.
6. Neçalakkirina Xizmetên Sereke (Redkirina Xizmetê)
Çi dibeKod bi karanîna bombeyên mantiqî, xelekên dubarekirinê, an têketinên xelet çavkaniyan dixwe an jî pergalan têk dibe.
Çima xeternak eDi demjimêrên lûtkeyê de xizmetan radike—an êrîşeke kûrtir vedişêre.
Rastiya Rast: Log4Shell îstîsmar guhertoyên DoS di nav xwe de digirt ku sepanên Java tavilê têk dibirin.
Ji ber vê sedemê, bicihanîna şikênerên devreyê û çavdêriya dema xebitandinê di mîmariyên îroyîn de pir girîng e.
TL;DR - Koda zirardar çawa dikare zirarê bide?
- Daneyên hesas derxînin - Şîfre, nîşanekan, û pêbaweriyan ji kod an jîngehan dizîne
- Guhertina tevgera sîstemê - Bi bêdengî mantiqa sepanê biguherîne, destûrnameyê derbas bike, an jî kontrolên ewlehiyê neçalak bike
- Avakirina diziyê pipelines - Malware têxin nav berhemên destan an jî CI/CD pêvajoyên
- Deriyên paş veke - Tewra piştî tespîtkirinê jî gihîştina veşartî biparêzin
- Berdestbûnê tune bike - Têkçûn an Înkarkirina Xizmetê di hilberînê de tetikê dikin
Kîjan ji yên jêrîn dikare êrîşeke koda zirardar nîşan bide?
Niha ku hûn fêm dikin ka koda xerabkar çawa dikare zirarê bide, li vir kîjan ji yên jêrîn dibe ku êrîşek koda xerabkar di hawîrdora we de nîşan bide:
1. Guhertinên Pelê yên Ji Nişka ve an Gumanbar
- Guhertinên li CODEOWNERS, .env, an jî skrîptên shell
- Guhertinên commitji hêla bikarhênerên nû an ne pêbawer ve hatî ceribandin
- Ji nişkê ve, pelên ceribandinê bi awayekî cûda tevdigerin
2. Guhertinên Pakêt an Girêdayî yên Neçaverêkirî
- Girêdayîbûnên veguhêzbar an nû lê zêdekirî bêyî nîqaşê
- Guhertoyên xerîb di package.json an pom.xml de kêmasiyên
- Pakêtên bê stêrk an belge
Ji bo mînak, êrîşkar pir caran gelek pirtûkxaneyên sexte derdixin û li benda şaşnivîsandinê an jî temamkirina otomatîkî ne ku yên mayî bikin.
3. Commit an Anomaliyên Beşdaran
- Beşdarên nenas guhertinên krîtîk pêş dixin
- Bi zorê hatiye zextkirin commitjêbirina dîrokê
- CI/CD di demjimêrên xerîb de an jî ji IP-yên nenas dixebite
Ji bilî vê, ev bi taybetî di projeyên OSS de xeternak in ku her kes dikare fork bike, biguherîne û bişîne. pull request.
4. CI/CD Avakirin Pipeline Çemên sor
- Gavên avakirina nû bêyî ravekirina PR hatine danîn
- Bawernameyan wekî nivîsa sade di tomarên tomarê de hatine şandin
- Têkçûnên ceribandinê yên neçaverêkirî
Ji aliyekî din ve, ev dikarin di pêşveçûna destpêkê de normal bin - lê tenê heke ew bi rêkûpêk werin vekolandin û belgekirin.
5. Derketina Nehêniyan an Bawernameyan
- Dîroka Git mifte an nîşanekan eşkere dike
- Nehênî di tomarên çareserkirina çewtiyan an jî pelên ceribandinê de xuya dibin
Berî ku hûn biçin zindî, pê ewle bin ku şopandina nehêniyan beşek ji her tiştî ye commit û herikîna karê PR-ê.
TL;DR – Kîjan ji yên jêrîn dibe ku êrîşeke koda zirardar nîşan bide?
- Guhertinên neçaverêkirî di pelên sereke de -
CODEOWNERS,Dockerfile, an.envpelan ji nişka ve hatine guhertin - Unusual CI/CD pipeline çalakî - Gavên avakirinê, skrîpt, an jî tevgera kar a nû an guhertî
- Nenas commit nivîskar - Beşdarên nû yên ku guhertinên bi îmtiyazên bilind an jî yên nehatine vekolandin pêş dixin
- Pakêtên çavkaniya vekirî yên gumanbar - Girêdayîbûnên ku vê dawiyê hatine weşandin an jî bi awayekî nebaş têne parastin di karanînê de ne
- Eşkerekirina nehêniyan di kontrola guhertoyê de - Kilîtên API, nîşanekan, an jî bawernameyan commitbi xeletî hatiye ceribandin
- Gihiştina depoya anormal – Nerêkûpêk logins, guhertinên rolê, an anomalîyên beşdaran
Zirarê Rawestînin: Meriv Çawa Dikare Di Zincîra Dabînkirina Nermalava We de Koda Xerabkar Asteng Bike
Mizgîniya baş? Tu di vê şerî de ne bi tenê yî.
Xygeni Amûrên yekgirtî dide tîmê we ku ew hewce ne ku gefên kodên xerab tespît bikin, rawestînin û ji wan xilas bibin - berî ku ew bigihîjin hilberînê. Her ku êrîş di tevlihevî û pîvanê de pêşve diçin, amûrên ewlehiyê yên belavbûyî têrê nakin. Hûn hewceyê parastinek yekgirtî ne ku di her qonaxa çerxa jiyana pêşkeftina nermalavê de were bicîh kirin.
Li vir e ku Xygeni tê de - ji bo ewlekirina koda we hatî çêkirin, pipeline, û pêkhateyên çavkaniya vekirî ji yek platformê.
Li vir e ku Xygeni çawa alîkariya we dike ku hûn pêşde bimînin:
- Tesbîtkirina Anomalî ya Demrast
Guhertinên gumanbar ên pelan, tevgerên beşdaran, û pipeline di cih de ku ew diqewimin diherikin. - Ewlekariya Nehêniyan
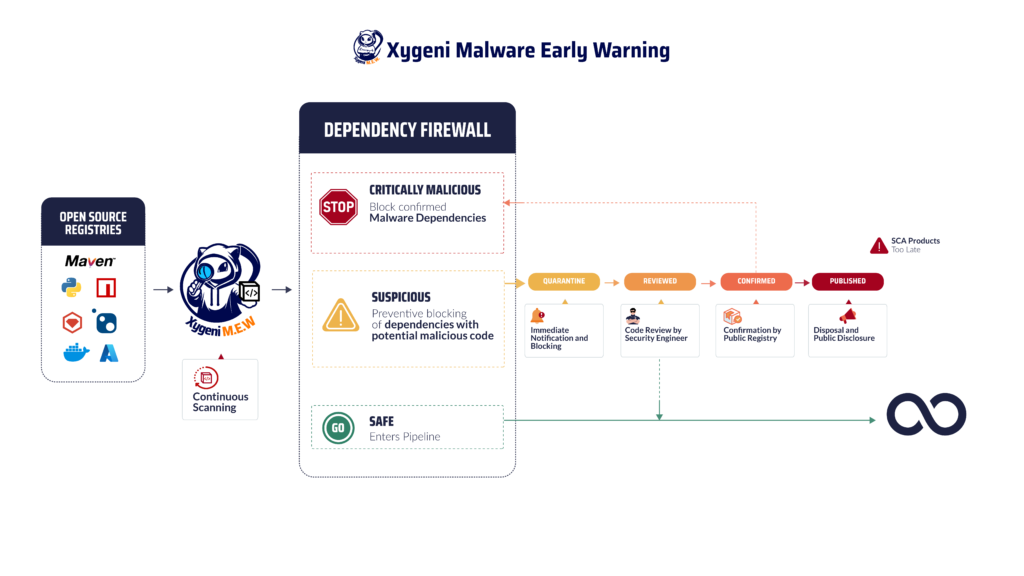
Bi otomatîkî rê li ber ketina razên di depoyên we de bigire, hetta berî commit bi dawî dibe. - Hişyariya Zû ya Malware
Qeydên giştî di wextê rast de bişopînin û pakêtên zirardar bi tespîtkirina li ser bingeha tevgerê asteng bikin. - Tesbîtkirina Destwerdana Kodê
Bigihîje dîtina guhertinên bêdestûr ên li pelên krîtîk, bi commitçarçove û hişyariya -asta. - Avakirina Yekparebûn û Tesdîqkirinê
Piştrast bike ku her berhemeke orîjînal, bê destwerdan û şopbar e - ji çavkaniyê heta hilberînê. - Pêşîniya li seranserê platformê
Metrîkên bikêrhatinê yên wekî EPSS, gihîştinî, û çarçoveya karsaziyê bikar bînin da ku deng fîltre bikin û li ser tiştê ku bi rastî girîng e bisekinin.
Key Takeaways
Berevajî çareseriyên xala sîlokirî, Xygeni parastinê li seranserê we yek dike SDLC nav platformek bihêz û pêşdebir-dostane. Ev yek têgihîştina rast-dem, pêşanîdayîna rîska kontekstî, û herikînên xebatê yên otomatîk dide tîmê we - hemî bêyî ku leza an karîgeriyê tawîz bide.
Ji ber vê yekê, koda xerabkar çawa dikare zirarê bide? Bi bikaranîna te pipeline, baweriya we bi çavkaniya vekirî, û leza DevOps bi xwe. Kîjan ji yên jêrîn dibe ku êrîşeke koda xerab nîşan bide? Yek ji nîşanên sor ên li jor.
Ji bo parastina li hember van xetereyan, pêwîstiya te bi gelek amûran nîne - pêwîstiya te bi platformek jîr û yekgirtî heye.
Îro Xygeni belaş biceribîne û zincîra dabînkirina nermalava xwe ji hundir heta derve biparêzin. Ceribandina Xwe ya Belaş Dest Pê Bike →

Nîşanên hişyariya zû çi ne ku nîşan didin koda xerabkar dibe ku zincîra dabînkirina nermalava we bixe xeterê?
Hin nîşaneyên destpêkê yên ka koda xerabkar çawa dikare zirarê bide ev in: guhertinên ji nişka ve yên pelan,… CI/CD çalakî, an beşdarên nenas ên ku krîtîk dikin commitan jî guhertinan teşwîq dike. Hemû ev nîşan di heman demê de bersiva vê pirsê didin: Kîjan ji yên jêrîn dibe ku êrîşeke koda xerab nîşan bide? û ronî bikin ka çawa koda xerabkar dikare bi bêdengî zirarê bide berî ku bigihîje hilberînê. Hişyar bimînin!
