






Ma we dizanibû ku li ser 560,000 gefên nû yên malware çi derdikevin holê her roj? Her ku êrîşên sîber sofîstîketir dibin, têgihîştina koda xerabkar çi ye û çawa ew dikare bikeve nav pergalan pir girîng e, ji ber ku ev gef dikarin ji qelsiyên nermalavê sûd werbigirin, bibin sedema binpêkirina daneyan, windahiyên darayî û astengiyên mezin. Cureyên cûrbecûr yên koda xerabkar, wekî planên phishing, trojan û îstismarkirina zincîra dabînkirinê, potansiyela xwe ya zirardar nîşan dane.
Ji bo nimûne, 2023 Êrîşa Ledger amûra connect-kit a nermalava şîrketê xera kir, rê da êrîşkaran ku bi hedefgirtina berîkên hardware zêdetirî 600,000 dolar bidizin.
Koda Xerabkar Çi ye û Çima Girîng e
Koda xerabkar çi ye?
Koda xerabkar nermalav an skrîptên ku ji bo zirardayîna pergalan an dizîna daneyan hatine çêkirin in. Berevajî nermalava rewa, ew pir caran di sepanên pêbawer de vedişêre, ku tespîtkirina wê dijwar dike. Mînak vîrus, ransomware û spyware ne. Amûrên tespîtkirinê yên pêşkeftî ji bo tespîtkirin û pêşîgirtina wê girîng in.
Êrîşên kodên xerabkar dikarin hem nermalava taybet û hem jî ya çavkaniya vekirî bikar bînin, û agahdariya hesas bixin xeterê. Cureyên kodên xerabkar ên hevpar vîrus, kurm, ransomware, trojan û spyware ne. Ev gef pir caran bi rêya e-nameyên phishing, nûvekirinên nermalava sexte, an koda xeternak ji êrîşên zincîra dabînkirinê dikevin nav pergalan.
Amûrên tespîtkirinê, mîna Tesbîtkirina Zû ya Hişyariya Malware ya Xygeni, di destnîşankirin û astengkirina van gefan de berî ku ew pergalan bixin xeterê pir girîng in.
Cureyên Kodên Xerabkar ên ku Dikarin Sîstemên We Xeter Bikin
Niha ku me koda xerabkar pênase kir, em celebên cûda yên ku her roj gefê li pergalên we dixwin, bikolin.
Cureyên Kodên Xerabkar
- deriyê paş: Dihêle ku êrîşkar ji bo gihîştina pergalan, bidizin daneyan, an jî kontrolê bigirin, pejirandinê derbas bikin.
- Hespên Troyayê: Nermalava ku ewle xuya dike lê kodên zirardar vedişêre da ku êrîşî pergala we bike.
- Ransomware: Pelên te kilît dike û ji bo vekirina wan pereyan dixwaze, û operasyonan asteng dike.
- Spyware: Bi dizî çalakiyên we dişopîne û agahdariyên taybet ên mîna şîfreyan didize.
- Êrîşên Phishing: E-nameyên sexte we dixapînin ku hûn daneyên kesane parve bikin an pelên zirardar dakêşin.
- Keylogger: Tiştên ku hûn ji bo dizîna şîfre û agahdariyên hesas dinivîsin tomar dike.
- Diz: Daneyên hilanînê, tevî şîfre û pelên girîng, didize.
- Kûrm: Li ser toran belav dibe, sîsteman hêdî dike û çavkaniyan bikar tîne.
- Akrkerê zemî: Hêza komputerê ji bo kolandina diravê krîpto bikar tîne, ku dibe sedema performansa xirab.
Meriv Çawa Li Dijî Kodên Xerabkar Xwe Diparêze
Nermalava çavkaniya vekirî (OSS) hevkariyê û nûjeniyê teşwîq dike, lê di heman demê de ji bo êrîşkaran derfetan diafirîne ku koda zirardar derzî bikin. Dema ku dikeve hundir, ev kod dikare bi rêya êrîşên zincîra dabînkirinê, dizîna daneyan, kontrolkirina pergalan, an jî xeterkirina tevahiya toran belav bibe.
Bo nimûne, êrîşkar dikarin malware li pirtûkxaneyek çavkaniya vekirî ya populer zêde bikin. Nimûneyek berbiçav ev e Êrîşa Polyfill.io, ku aktorekî xerabkar kontrola xizmeta Polyfill bi dest xist û malware xist nav koda wê. Vê yekê zêdetirî 100,000 malper li çaraliyê cîhanê xist xeterê, bikarhênerên mobîl ber bi malperên sextekar ve birin. Dema ku pêşdebiran bi nezanî pirtûkxaneya xeternak entegre kirin, wan serîlêdan û bikarhênerên xwe xistin xetereyên cidî.
Ji bo şerkirina van gefan, divê rêxistin çavdêriya berdewam bicîh bînin, denetimên kodê bikin, û amûrên pêşketî yên tespîtkirina malware bikar bînin. Pêşdebir û bikarhêner divê hişyar bimînin da ku pergalên xwe ji gefên veşartî biparêzin.
Stratejiyên îsbatkirî ji bo parastina li dijî kodên zirardar
Êrîşên kodên xerabkar ne tenê sîsteman dixe xeterê, lê di heman demê de dikarin bibin sedema windahiyên darayî yên girîng jî. Êrîşên sîber bi navînî ji karsaziyan re lêçûnek ... 4.45 mîlyon dolar her binpêkirin, li gorî Rapora Mesrefa Binpêkirina Daneyan a IBMê ya 2023an. Ev girîngiya parastinên proaktîf ji bo dûrketina ji lêçûnên bilind ên bêçalakiyê destnîşan dike. Ji bo parastina bi bandor a pergalên xwe, divê rêxistin van stratejiyan bipejirînin:
- Pratîkên Kodkirina Ewle: Bikaranîn Amûrên analîzê yên statîk ji bo destnîşankirina kêmasiyên di dema pêşveçûnê de.
- Nirxandinên Xerabiyê: Ji bo eşkerekirina qelsiyan, ceribandinên penetrasyonê yên birêkûpêk bikin.
- Rêveberiya Patchê: Nûvekirinan otomatîk bikin da ku sepandina di wextê xwe de ya patchên nermalavê misoger bikin.
- Lîsteya Spî ya Serlêdanê: Bi serîlêdanên pêşwext-pejirandî ve sînordar bike, bernameyên bêdestûr asteng bike.
- Ewlehiyê di nav de entegre bikin SDLC: Tedbîrên ewlehiyê li seranserê Çerxa Jiyana Pêşvebirina Nermalavê bicîh bikin.
- Nirxandina Kodê û Analîza Dualî: Kod û pelên dualî bi rêkûpêk binirxînin da ku tevgerên gumanbar an skrîptên xerabkar tesbît bikin.
Gavekê Pêşde Bimînin: Tesbîtkirina Malware ya Hişyariya Zû ya Xygeni
Koda xerabkar gefeke mezin e, nemaze di ekosîstemên çavkaniya vekirî de. Amûra Tesbîtkirina Malware ya Hişyariya Zû ya Xygeni çareseriyek herî pêşketî pêşkêş dike ji bo şerkirina van xetereyan. Ev amûr ne tenê pakêtên çavkaniya vekirî ji bo tehdîdan dişopîne, lê di heman demê de tedbîrên proaktîf jî peyda dike da ku piştrast bike ku skrîptên zirardar qet zirarê nadin çerxa jiyana pêşveçûna nermalava we.
Amûra Tesbîtkirina Malware ya Hişyariya Zû Çawa Rêxistina We Diparêze
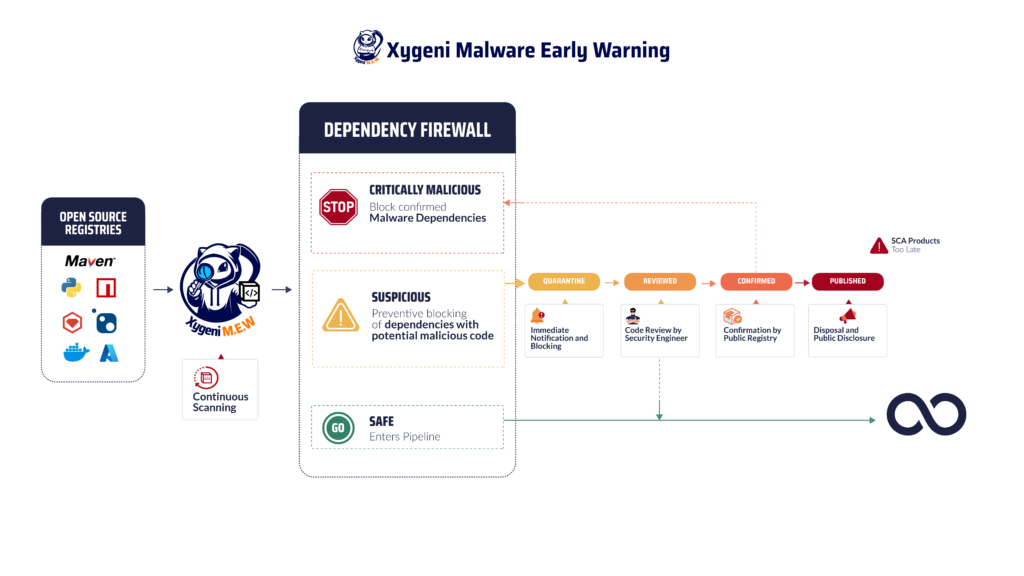
- Tespîtkirina Tehdîda Rast-TimeXygeni bi berdewamî qeydên giştî ji bo her nîşanên malware dişopîne. Ev yek şopandina qalibên gumanbar an tevgerên xerab di pakêtên çavkaniya vekirî yên nû û heyî de vedihewîne. Bi tevgerîna di wextê rast de, Xygeni gefan berî ku ew bikevin nav pergala we nas dike û îzole dike. CI/CD pipeline.
- Karantîna otomatîk: Dema ku koda xerabkar tê tespîtkirin, Xygeni bixweber gefê dixe karantînayê, û piştrast dike ku ew nikare bandorê li pergalên we bike an jî di zincîra dabînkirinê de belav bibe. Ev pêvajo entegrasyona ewlehiyê vedihewîne. guardrails ji bo astengkirina pakêtên xeternak, kêmkirina xebata sererastkirinê ya paşê.
- Rêveberiya Lawaziyên BerfirehJi bilî lawaziyên naskirî, amûra Xygeni gefên sifir-roj, malwareyên polîmorfîk ên sofîstîke û lawaziyên neqeydkirî çareser dike. Ev helwesta proaktîf di mijûlbûna bi taktîkên êrîşkaran ên pêşkeftî de girîng e.
- Agahdariyên BerfirehDema ku gefek tê tespîtkirin, amûr tavilê bi rêya e-name, platformên peyamnêriyê, an jî webê tîmê we agahdar dike.hooksEv yek ji bo projeyên we bersiveke bilez û kêmtirîn dema bêhnvedanê misoger dike.
- Lihevhatina Rêziknameyê û RaporkirinXygeni bi hev re li hev dike standardmîna NIS2 û DORA, ku piştrast dike ku pratîkên pêşvebirina nermalava we lihevhatî dimînin. Taybetmendiyên wekî Liseya Materyalan a Nermalavê (SBOMnifş ) şefafiyê peyda dike û piştgiriyê dide berxwedana operasyonel.
Parastina li dijî Cureyên Kodên Xerabkar
Amûra Xygeni ji bo parastina li dijî cureyên cûrbecûr yên malware, Di nav de:
- Deriyên Paş û TrojanXalên gihîştina bê destûr û gefên veşartî yên ku pergalan dixe xeterê tespît dike.
- ransomwareKoda ku pelên we şîfre dike an jî dayîna fîdye dixwaze asteng dike.
- Sîxur û Keylogger: Berhevkirina daneyên hesas ên bikarhêner an jî tikandina bişkokên sîstemê asteng dike.
- Miners CryptocurrencyKoda ku çavkaniyên xwe dixwe û ji bo kolandina krîptoyê ya bêdestûr tê bikaranîn, nas dike û radiwestîne.
Bi yekkirina van şiyanan, Amûra Tesbîtkirina Malware ya Hişyariya Zû misoger dike ku nermalava we li hember gefên nû berxwedêr dimîne.
Ma tu dixwazî kûrtir biçî?
Eger hûn hîn jî li ser çi difikirin an jî dixwazin celebên kodên xerabkar ên ku tehdîda we dikin çêtir fam bikin CI/CD pipeline û çawa pêşî li wan bigirin, li ser malpera me binêrin nivîsa blogê li ser parastinê û fêr bibin ka meriv çawa rîskên veşartî zû tespît dike.
Gefên sîber rojane pêş dikevin, ma ne divê berevaniya we jî pêş bikeve? Fêmkirina koda xerabkar çi ye û naskirina celebên cûrbecûr yên kodên xerabkar ên ku binesaziya we hedef digirin tenê xala destpêkê ye. Ewlekariya rastîn ji parastina proaktîf tê. Bi sazkirina amûrên tespîtkirina malware yên pêşkeftî yên rêxistina xwe, hûn dikarin gefên veşartî nas bikin û asteng bikin berî ku ew bikevin nav pergalên we. Ewlekariya bertek nîşan nade, gavek pêşde bimînin tenê stratejiya rastîn e.
Li benda êrîşê nemînin: Niha pergalên xwe biparêzin!
Zêdebûna êrîşên kodên xerabkar ji bo rêxistinên li çaraliyê cîhanê gefek cidî ye. Ji êrîşên phishing bigire heya îstîsmara zincîra dabînkirinê, sûcdarên sîber rêbazên her ku diçe sofîstîketir bikar tînin da ku agahiyên hesas bidizin. Zanîna koda xerabkar çi ye û têgihîştina celebên kodên xerabkar ji bo parastina binesaziya we girîng e.
Her saniye di şerê li dijî wê de girîng e. Niha bi amûra tespîtkirina malware ya pêşketî ya Xygeni pergalên xwe biparêzin. Têkilî bi me re îro an bistînin Demo Belaş û li hember gefên sîber li pêş bimînin!

