






AppSec-a nûjen êdî nikare xwe bispêre karên destî. Otomatîkkirina rêveberiya lawaziyê niha pêdivîyek e, ne vebijarkek e. Me vê dawiyê derfet dît ku em tevlî bibin DevSecOpsên Pratîkî podcast, li ku derê CTO-ya me Luis Rodriguez nêrînên hevbeş di rûniştinê de "Ewlekirina Girêdanên Herî Lawaz: Pêşîgirtina li Êrîşên Zincîra Dabînkirinê Berî ku Ew Bi Hêdî Ber Bi Hêdî Biçin." Di vê axaftinê de, Luis rave kir ku çawa DevSecOps tîm dikarin li pêşiya gefên herî mezin ên îroyîn bimînin. Berî her tiştî, wî nîşan da ku serkeftin bi hevgirtina otomasyonê bi pêşanîya li ser bingeha rîskê û avakirina berevaniyên xurt li dijî pakêtên npm yên zirardar.
Dersa 1: Bi Pêşîniyên Li Ser Bingeha Rîskê Dengê Bibire
Pêşî, Luis rave kir ku beşa herî dijwar ne dîtina qelsiyan e, ew e ku meriv fêm bike ka kîjan ji wan bi rastî girîng in. Amûrên kevneşopî bêdawî hişyariyan diavêjin, û gelek ji wan wekî pozîtîfên derewîn derdikevin. Di encamê de, endezyar dema xwe winda dikin ku li pey pirsgirêkên ku xeterek rastîn çênakin bigerin.
Pêşîniyê li ser bingeha rîskê vê yekê çareser dike. Ew li îstismarkirin, eşkerekirin û bandora karsaziyê dinêre da ku pirsgirêkên ku êrîşkar bi îhtîmaleke mezin bikar tînin ronî bike. Wekî din, Xygeni Application Security Posture Management hişyariyan heta %90 kêm dike, karê ewlehiyê zelaltir û kêmtir balê dikişîne.
Bişkojka sereke: di rastiyê de, otomasyon ne li ser bêtir skankirinê ye, lê li ser nîşandana kêmtir encaman e, tenê pirsgirêkên ku bi rastî girîng in.
Dersa 2: Pakêtên npm yên zirardar jixwe di hundurê we de ne Pipeline
Duyemîn, Luis rastiyek destnîşan kir ku êdî nayê paşguh kirin: pakêtên npm yên zirardar ekosîstemên çavkaniya vekirî tijî dikin. Bi rastî, ji her deh pakêtên nû yên npm an PyPI yên ku di sala 2024an de hatine weşandin yek ji wan malware dihewîne. Di encamê de, êrîşên zincîra dabînkirinê ji ya ku piraniya tîman dikarin bertek nîşan bidin zûtir belav dibin.
Meselê bigirin Kurmê Şay-Hulud: pakêtek xerabkar di nav çend saetan de bi sedan projeyan vegirt. Ev ne tenê pir têkder bû, lê di heman demê de nîşan da ku êrîşkar çawa girêdayîbûnên nepenî bikar tînin û CI/CD modelên baweriyê.
Xygeni vê yekê bi vî awayî çareser dike:
- Çavdêriya berdewam a qeydan ji bo îşaretkirina pakêtên zirardar.
- Guardrails ku dema ku girêdayîbûnên di karantînê de têne tesbît kirin, avakirin radiwestin.
- Hişyariyên hişyariya zû ku dema gefên nû derdikevin tavilê tîman agahdar dikin.
Bişkojka sereke: bi van xalan ve girêdayî, tenê xwe dispêre kevneşopî SCA têrê nake, otomasyon divê di wextê rast de malware asteng bike.
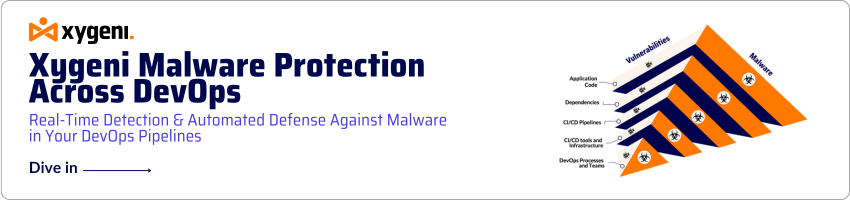
Dersa 3: Kargehê bi Otomasyona Rêvebiriya Lawaziyan Biparêze
Sêyemîn, Luis ji me re bi bîr xist ku êrîşkar êdî ne tenê sepanan hedef digirin, ew êrîşî pipeline xweÇalakiyên GitHub ên qels, herikînên kar ên bê pin, û nîşaneyên zêde-îmtiyaz xalên têketinê yên hêsan in. Bi gotineke din, CI/CD sîstem "kargeha" nermalava nûjen e. Ger kargeh têk biçe, her berhema paşîn di xetereyê de ye.
Vê ye otomasyona rêveberiya qelsiyan bi rastî dibiriqe. Mînakî, bi bicihkirina kontrolên otomatîk, berhemên îmzekirî, û tespîtkirina anomalî rasterast di nav de CI/CD, tîm dikarin:
- Astengkirina xebitandina herikên kar ên neewle.
- Her avakirinê bi belgekirinên krîptografîk verast bike.
- Kiryarên neasayî, zêdebûna îmtiyazan, an pêvekên xapînok tavilê tesbît bikin.
Bişkojka sereke: di encamê de, ewlekirina kargehê hewceyê bicîhanîna domdar û otomatîkî ye, nirxandinên destî bi tena serê xwe dê qet mezin nebin.
Ev ji bo Tîmên DevSecOps tê çi wateyê?
Bi tevayî, dersa ji axaftina Luis eşkere ye: AppSec-a nûjen divê otomasyona rêveberiya qelsiyan, parastina pakêtên npm-ya xerabkar, û pêşanîyên li ser bingeha rîskê bike yek. Wekî din, tîm di nav deng de dikevin xetereyê dema ku êrîşkar valahiyan bikar tînin.
Bi Xygeni re, rêxistin bi dest dixin:
- Dîtin û envantera otomatîkî ya serwetan.
- Hêlînên dînamîk ji bo pêşanîkirina lawaziyên li ser bingeha rîskê.
- Tesbîtkirina malware û razên demrast di nav de hatî entegrekirin CI/CD.
Ji ber vê yekê, otomasyon ne tenê li ser karîgeriyê ye; ew yekane rê ye ku meriv li hember êrîşên zincîra dabînkirinê yên pêşkeftî berxwedêr bimîne.
Gotûbêja Tevahî ya bi Luis Rodríguez re temaşe bikin
Civîna tevahî bibînin "Ewlekirina Girêdanên Herî Lawaz: Pêşîgirtina li Êrîşên Zincîra Dabînkirinê Berî ku Ew Bi Hêdî Ber Bi Hêdî Biçin" û fêr bibin ka meriv çawa rêveberiya qelsiyan di DevSecOps-a xwe de otomatîk dike pipeline.
Amade ne ku van dersan bixin pratîkê?
Otomatîkkirina rêveberiya lawaziyan û parastina li dijî pakêtên npm yên xerabkar ne tenê teorî ye, ew tiştek e ku hûn dikarin îro dest pê bikin. Bi Xygeni re, hûn ê pêşîniyên li ser bingeha rîskê, tespîtkirina malware ya dem rast bistînin, û CI/CD guardrails ew pîvan bi tîma te re.
Doza xwe azad dest pê bikin û bibînin ka çawa otomatîkkirina rêveberiya qelsiyan rasterast bi ya we ve girêdayî ye pipeline.

