






การเรียนรู้วิธีสร้าง branch ใน GitHub เป็นขั้นตอนแรก แต่การเรียนรู้วิธีผสาน branch ใน GitHub อย่างปลอดภัยก็มีความสำคัญไม่แพ้กันสำหรับทุก branch GitHub ขั้นตอนการทำงาน ดังนั้นในบทความนี้ เราจะพาคุณไปทีละขั้นตอนทั้งหมด โดยเริ่มจาก... วิธีการสร้าง branch ใน GitHub แล้วจึงแสดงให้คุณดู วิธีการผสานสาขาใน GitHub อย่างปลอดภัย นอกจากนี้ เราจะพูดถึงวิธีการยกเลิกการผสานหากพบปัญหาใด ๆ และสุดท้าย วิธีที่ Xygeni สามารถช่วยคุณตรวจจับทุกปัญหาได้ก่อนที่จะเกิดขึ้นในสาขาหลักของคุณ
เรามาเริ่มกันทีละขั้นตอนเลย
1. วิธีการสร้าง Branch ใน GitHub อย่างถูกต้อง
ทุกเวิร์กโฟลว์ที่ปลอดภัยเริ่มต้นเมื่อคุณสร้างสาขาใน GitHub มันช่วยให้นักพัฒนาสามารถแยกฟีเจอร์ การแก้ไข หรือการทดลองต่างๆ ได้โดยไม่ส่งผลกระทบต่อโค้ดที่ใช้งานจริง
วิธีการสร้าง branch ใน GitHub:
1. เข้าไปที่ที่เก็บข้อมูลของคุณ
2. คลิกที่เมนูแบบเลื่อนลงเพื่อเลือกสาขา
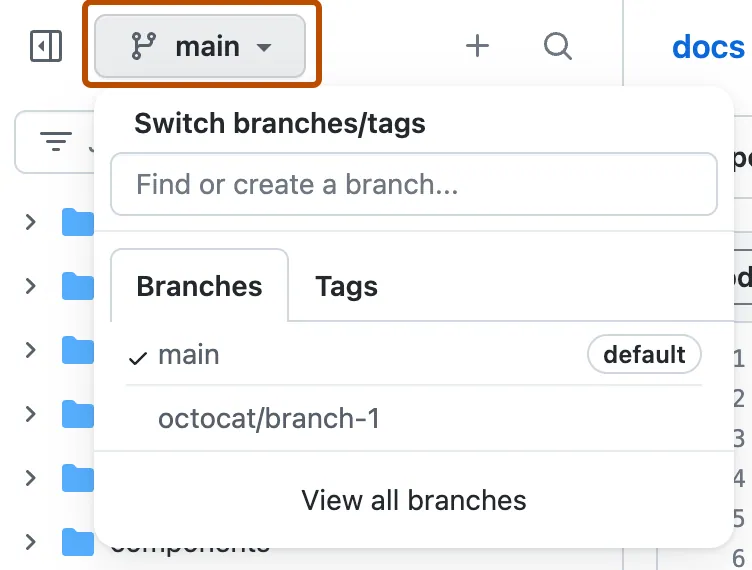
3. พิมพ์ชื่อสาขาใหม่ของคุณ
4 คลิก สร้างสาขา
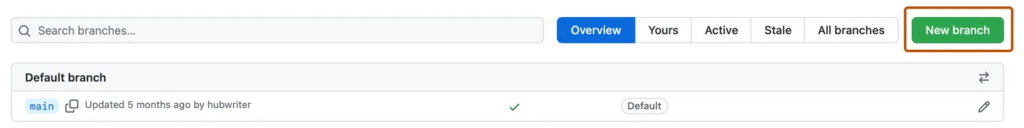
จากตรงนี้ สาขาใหม่ของคุณก็พร้อมใช้งานแล้ว คุณสามารถพุชโค้ด ร่วมมือกันในการเปลี่ยนแปลง และในที่สุดก็เปิดสาขาใหม่ได้ pull requestแม้ว่านี่จะเป็นคำสั่งพื้นฐานของ GitHub Action แต่ก็เป็นการวางรากฐานสำหรับการพัฒนาที่ปลอดภัย
สิ่งสำคัญคือ ทุกครั้งที่คุณสร้างสาขาใน GitHub ควรเป็นส่วนหนึ่งของขั้นตอนการทำงานที่ทำซ้ำได้และปลอดภัย
2. สแกน Pull Requests โดยอัตโนมัติก่อนที่คุณจะผสานรวม
เมื่อคุณสร้าง branch ใน GitHub และเตรียมพร้อมสำหรับการตรวจสอบ ขั้นตอนต่อไปคือการทำความเข้าใจวิธีการ merge branch ใน GitHub อย่างปลอดภัย การ push branch แต่ละครั้งไปยัง GitHub ควรมีการตรวจสอบอัตโนมัติ แต่ก่อนที่จะ merge จำเป็นอย่างยิ่งที่จะต้อง... ตรวจสอบ ที่ โค้ดนี้ไม่ก่อให้เกิดช่องโหว่ใดๆ ความไม่ปลอดภัยเพียงอย่างเดียว commit อาจทำให้แอปพลิเคชันของคุณตกอยู่ในความเสี่ยง leak secretหรือทำลายโครงสร้างพื้นฐานที่สำคัญ
การรวมโค้ดเข้ากับสาขาหลักของคุณเป็นกระบวนการที่มีผลกระทบสูง หากไม่มีการตรวจสอบที่เหมาะสม อาจนำไปสู่ผลเสียร้ายแรง เช่น:
- ช่องโหว่ Zero-day เริ่มเข้าสู่กระบวนการผลิต
- ที่รู้จักกัน CVE นำเสนอผ่านแพ็กเกจโอเพนซอร์ส
- ความลับที่ถูกกำหนดไว้ตายตัว ผลักดันไปยังที่เก็บข้อมูล
- การกำหนดค่าโครงสร้างพื้นฐานที่ไม่ถูกต้อง ซึ่งจะทำให้ระบบป้องกันของคุณอ่อนแอลง
- โค้ดที่เป็นอันตรายหรือถูกดัดแปลง การเข้าถึงผ่านการพึ่งพา
นี่คือจุดที่ Xygeni สร้างความแตกต่างอย่างแท้จริง
โดยใช้ การกระทำของ GitHubคุณสามารถกระตุ้นได้ การสแกน Xygeni แบบอัตโนมัติ เมื่อใดก็ตามที่นักพัฒนาเปิด... pull request ไปยังสาขาที่ได้รับการป้องกัน สาขาที่ได้รับการป้องกันใน GitHub คือสาขาที่ต้องมีการตรวจสอบหรืออนุมัติเฉพาะก่อนที่จะอนุญาตให้รวมการเปลี่ยนแปลงได้
Xygeni วิเคราะห์ การประหารชีวิตครั้งล่าสุดของ pull request เวิร์กโฟลว์ เพื่อตรวจสอบความถูกต้องของมาตรการรักษาความปลอดภัยของการเปลี่ยนแปลงที่เสนอ ซึ่งรวมถึงการตรวจสอบดังต่อไปนี้ ปัญหาในโค้ด การพึ่งพา ความลับ และ CI/CD การกำหนดค่าระบบจะไม่สแกนสาขาทั้งหมดอีกครั้ง แต่จะใช้ผลลัพธ์เวิร์กโฟลว์ล่าสุดเพื่อบังคับใช้นโยบายและบล็อกการผสานที่ไม่ปลอดภัย
การสแกนเหล่านี้ช่วยตรวจสอบว่าโค้ดมีความปลอดภัยและพร้อมใช้งานจริง โดยจะตรวจจับสิ่งต่อไปนี้:
- ช่องโหว่ของโค้ด (SAST)
- แพ็กเกจโอเพนซอร์สที่มีช่องโหว่ (SCA)
- ความลับที่ถูกกำหนดไว้ตายตัว
- IaC การกำหนดค่าผิด
- มัลแวร์ที่อาจเกิดขึ้น
การบูรณาการ การตรวจสอบเหล่านี้ตั้งแต่เนิ่นๆ ช่วยให้มั่นใจได้ว่า นั่นหมายความว่าทุกครั้งที่คุณสร้าง branch ใน GitHub และเตรียมที่จะ merge คุณจะต้องทำเช่นนั้นด้วย การมองเห็นและการควบคุมเต็มรูปแบบ.
นี่คือการตั้งค่าแบบง่ายๆ:
					on:
  pull_request:
    branches: [ main ]
jobs:
  xygeni-scan:
    runs-on: ubuntu-latest
    steps:
      - name: Checkout
        uses: actions/checkout@v3
      - name: Xygeni Scanner
        uses: xygeni/xygeni-action@3.2.0
        with:
          token: ${{ secrets.XYGENI_TOKEN }}
3. บล็อกการผสานข้อมูลที่ไม่ปลอดภัยด้วย Guardrails
Guardrailsตรวจสอบให้แน่ใจว่าเมื่อคุณสร้าง branch ใน GitHub หรือพยายามรวม branch ใน GitHub เฉพาะการเปลี่ยนแปลงที่ปลอดภัยเท่านั้นที่จะไปถึง branch หลักของคุณใน GitHub Xygeni ช่วยให้คุณทำเช่นนั้นได้ ควบคุมได้อย่างเต็มที่ว่าอะไรจะถูกรวมเข้าด้วยกันคุณสามารถกำหนดค่าล่วงหน้าได้cisกฎเกณฑ์ที่ปรับให้เหมาะสมกับนโยบายความปลอดภัยและการยอมรับความเสี่ยงของคุณ ตัวอย่างเช่น:
- บล็อกหากเป็นความลับที่สำคัญ พบ (เช่น คีย์ AWS, โทเค็น)
- การสร้างล้มเหลว ถ้า ความเสี่ยงสูงใหม่ มีการแนะนำแพ็กเกจโอเพนซอร์ส
- ปฏิเสธ pull requests ที่ แก้ไขเส้นทางที่ละเอียดอ่อน กดไลก์
.github/workflows/,infrastructure/หรือsecrets.env - ป้องกันการรวม ถ้า การลดระดับจะนำกลับมาอีกครั้ง ที่รู้จักกัน ช่องโหว่
- ปิดกั้น CI/CD การเปลี่ยนแปลงการกำหนดค่า เว้นแต่จะมีการติดฉลากอย่างถูกต้อง
- หยุดการรวมหาก SAST ตรวจพบค่าสูงหรือ ประเด็นสำคัญ
- ใช้มาตรการที่เข้มงวดกว่าเดิม Guardrails ในสาขาการผลิต ในขณะเดียวกันก็รักษาความยืดหยุ่นในการพัฒนา
กฎเหล่านี้ทำหน้าที่เสมือนผู้เฝ้าประตูอัตโนมัติ ช่วยให้ทีมของคุณผสานรวมเฉพาะสิ่งที่ปลอดภัยเท่านั้น ไม่มีเรื่องเซอร์ไพรส์ ไม่มีการตรวจสอบด้วยตนเอง และไม่มีปัญหาที่ต้องแก้ไขในนาทีสุดท้าย
ตัวอย่างกฎเกี่ยวกับราวกันตก:
					guardrail block_critical_secrets
  on secrets
  when severity = critical
  then @fail()
การตอบรับทางภาพใน Dashboard
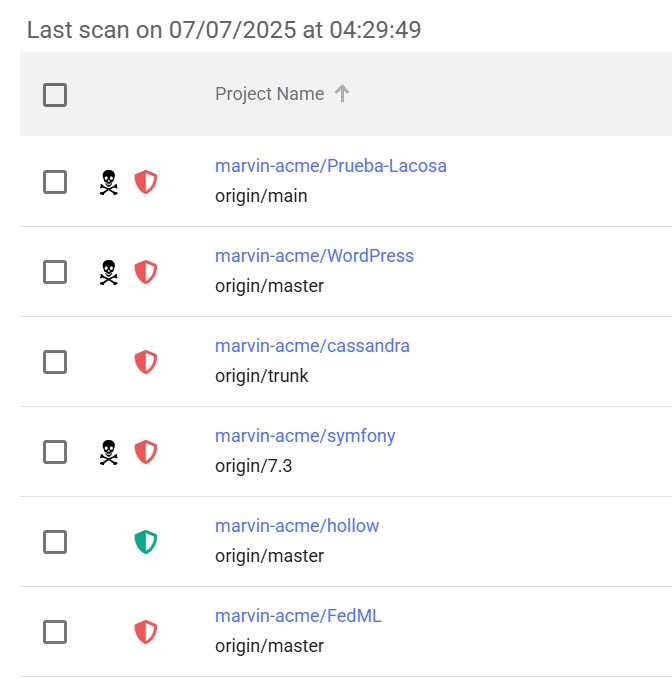
เพื่อให้มองเห็นภาพรวมได้อย่างชัดเจน Xygeni จึงแสดงผลการประเมินสถานะราวกันตกครั้งล่าสุด
- ก่อนอื่นไอคอนสีเขียวหมายความว่านโยบายทั้งหมดได้รับการอนุมัติแล้ว
- ในทางตรงกันข้ามไอคอนสีแดงแสดงว่ามีการละเมิดเงื่อนไข Guardrail อย่างน้อยหนึ่งข้อ
ด้วยเหตุนี้ ทั้งนักพัฒนาและทีมรักษาความปลอดภัยจึงได้รับข้อมูลเชิงลึกทันทีว่าเหตุใดการรวมโค้ดจึงถูกบล็อก โดยไม่ต้องตรวจสอบบันทึก CI
ตัวอย่างจริงจาก Dashboard:
ตัวอย่างเช่น สมมติว่า repository นั้นไม่มี protected branches ซึ่งเป็นการตั้งค่าผิดพลาดที่พบบ่อยและทำให้ผู้พัฒนาสามารถ push โค้ดได้ commitโดยไม่มีการตรวจสอบยืนยัน นั่นเป็นความเสี่ยงที่ร้ายแรง
Xygeni จะตรวจจับและระบุสิ่งนี้โดยอัตโนมัติ ลงชื่อ_commits ประเด็นภายใต้ CI/CD หมวดหมู่. ดิ dashboard ไฮไลท์:
- ความรุนแรง: จุดสูง
- ประเภทงาน: ลงนาม Commits
- คำอธิบาย: ที่เก็บข้อมูลนี้ไม่มีสาขาที่ได้รับการป้องกัน
- สถานะ: จุดเปิด
ดังนั้น ด้วยข้อมูลป้อนกลับที่ครบถ้วนตามบริบทนี้ ทีมงานจึงสามารถระบุความเสี่ยง เข้าใจผลกระทบ และดำเนินการแก้ไขได้อย่างรวดเร็ว ทั้งหมดนี้ทำได้จากส่วนติดต่อผู้ใช้ของ Xygeni
ปรับแต่ง พฤติกรรมการบังคับใช้กฎหมาย
คุณควบคุมทุกอย่างได้เสมอ เลือกได้ว่าจะเข้มงวดแค่ไหน Guardrails ควรจะเป็น:
--fail-on=critical: การรวมบล็อกจะเกิดขึ้นเฉพาะในกรณีที่พบข้อบกพร่องร้ายแรงเท่านั้น--never-fail: วิ่ง Guardrails ในโหมดทดลองใช้งานเพื่อทดสอบนโยบายก่อนบังคับใช้
ดังนั้นครั้งต่อไปที่คุณสร้าง branch ใน GitHub ของคุณ Guardrails อยู่ที่นั่นแล้ว คอยปกป้องคุณ pipeline และบังคับใช้นโยบายของคุณโดยอัตโนมัติ
4. ยกเลิกการผสาน (Merge) ใน GitHub โดยอัตโนมัติเมื่อพบความเสี่ยง
หากตรวจพบความเสี่ยง การรวมสาขาจะถูกยกเลิก กลไกป้องกันนี้ช่วยปกป้องทุกสาขาของโปรเจ็กต์ GitHub และบังคับใช้แนวปฏิบัติที่ดีที่สุดเกี่ยวกับวิธีการรวมสาขาใน GitHub
Xygeni ผสานรวมเข้ากับ UI ของ GitHub โดยตรง เมื่อตรวจพบความเสี่ยง:
- GitHub แสดงว่าการตรวจสอบล้มเหลว
- ระบบป้องกันของ GitHub ขัดขวางการรวมโค้ด
- คิวการรวมจะข้ามโค้ดที่ไม่ปลอดภัย
ไม่ว่าจะเป็นข้อมูลลับ ข้อมูลช่องโหว่ หรือข้อมูลอันตราย CI/CD รูปแบบ ผลลัพธ์ก็เหมือนกัน: การรวมไฟล์ถูกยกเลิกใน GitHub และถูกทำเครื่องหมายไว้เพื่อตรวจสอบ
คุณสามารถดูผลลัพธ์โดยละเอียดได้ใน Xygeni:
- สถานะความปลอดภัยของแต่ละสาขา
- เหตุใดการรวมไฟล์จึงถูกบล็อก
- ประวัติการสแกนทั้งหมด
- สถานะของราวกันตกจะแสดงด้วยไอคอนสีเขียว (ผ่าน) หรือสีแดง (ไม่ผ่าน) ในหน้าโครงการ
การแสดงผลข้อมูลด้วยภาพนี้ช่วยให้ทีมพัฒนาและทีมรักษาความปลอดภัยสามารถดำเนินการได้อย่างมั่นใจ และเมื่อคุณต้องการบริบทที่ลึกซึ้งยิ่งขึ้น ปัญหาแต่ละรายการจะเชื่อมโยงไปยังเอกสารที่มีข้อมูลเกี่ยวกับระดับความรุนแรง แท็ก สถานที่ และคำแนะนำในการแก้ไขปัญหา
สรุปสั้นๆ: รวมเฉพาะสิ่งที่ปลอดภัยเท่านั้น
สรุปแล้ว นี่คือวิธีการผสานโค้ดอย่างปลอดภัยหลังจากที่คุณสร้างสาขาใน GitHub แล้ว:
- สร้างสาขาใน GitHub ผ่านทางอินเทอร์เฟซผู้ใช้
- เริ่มการสแกนอัตโนมัติทุกครั้งที่ pull request กับไซเจนี
- ป้องกันการรวมข้อมูลที่ไม่ปลอดภัยโดยใช้ Guardrails
- ใช้ นโยบายการตรวจสอบฝั่งเซิร์ฟเวอร์ เพื่อการควบคุมที่ลึกซึ้งยิ่งขึ้น
- ยกเลิกการผสานใน GitHub เมื่อเกิดข้อผิดพลาด
- แสดงผลลัพธ์ทั้งหมดใน Xygeni dashboard
สำหรับข้อมูลเพิ่มเติมเกี่ยวกับแนวทางปฏิบัติที่ดีที่สุดในการปกป้องพื้นที่เก็บข้อมูล โปรดอ่านบทความของเรา คำถามที่พบบ่อยเกี่ยวกับความปลอดภัยของ GitHub: สิ่งที่นักพัฒนาทุกคนควรรู้.
แม้ว่าการรวมโค้ดจะเป็นการดำเนินการพื้นฐาน แต่การทำอย่างปลอดภัยนั้นต้องการการมองเห็นและการทำงานอัตโนมัติอย่างแท้จริง ด้วย Xygeni คุณไม่ได้แค่รวมโค้ด แต่คุณรวมความไว้วางใจด้วย
ปกป้องทุกสาขาของ GitHub ได้อย่างมั่นใจ
ประเด็นสำคัญเพียงประเด็นเดียวที่ถูกมองข้ามไปใน pull request อาจส่งผลกระทบต่อสาขาหลักของคุณได้ เครื่องสแกนแบบดั้งเดิมมักทำงานช้าเกินไป พลาดความเสี่ยงที่สำคัญ หรือไม่สามารถบังคับใช้มาตรการที่สำคัญได้
ด้วยเหตุนี้ การปกป้องสาขา GitHub ของคุณจึงต้องใช้มากกว่าแค่การสแกน
Xygeni มอบการบังคับใช้ที่แท้จริง เมื่อ pull request หากเป้าหมายคือสาขาที่ได้รับการป้องกัน Xygeni จะวิเคราะห์การดำเนินการล่าสุดของโค้ดของคุณ CI/CD กระบวนการทำงานนี้จะไม่สแกนสาขาทั้งหมดใหม่ แต่จะประเมินผลลัพธ์ล่าสุดเพื่อตรวจสอบปัญหาด้านความปลอดภัยในโค้ด การพึ่งพา ข้อมูลลับ และการกำหนดค่ากระบวนการทำงาน คุณจะไม่เพียงแค่ได้รับการแจ้งเตือน แต่คุณจะได้รับการปกป้องด้วย
สิ่งที่ทำให้แตกต่าง:
- การตรวจสอบความถูกต้องแบบเต็มรูปแบบ: Guardrails บังคับใช้นโยบายโดยใช้บริบทที่ครบถ้วน เช่น ระดับความรุนแรง โอกาสในการใช้ประโยชน์ และข้อมูลเมตาของสาขา
- การผสานรวม GitHub ในตัว: ทุกอย่างตั้งแต่การสแกนไปจนถึงการบังคับใช้กฎจะทำงานได้อย่างราบรื่นภายในเวิร์กโฟลว์ของ GitHub โดยไม่จำเป็นต้องใช้สคริปต์หรือโค้ดเชื่อมต่อเพิ่มเติม
- การตรวจสอบฝั่งเซิร์ฟเวอร์: ฝั่งเซิร์ฟเวอร์ Guardrails ตรวจสอบความถูกต้องของผลลัพธ์หลังการอัปโหลด โดยเพิ่มการควบคุมอีกชั้นหนึ่งจากภายนอก pipeline.
แทนที่จะพึ่งพาการตั้งค่า CI ของคุณในการตรวจจับทุกอย่าง Xygeni ใช้การตรวจจับอัตโนมัติตามนโยบายcisไอออนต่างๆ ก่อนที่สิ่งใดๆ จะไปถึงกิ่งหลักของคุณ
แม้ว่าการรวมโค้ดจะเป็นการดำเนินการพื้นฐาน แต่การทำอย่างปลอดภัยนั้นต้องอาศัยการมองเห็นและการทำงานอัตโนมัติอย่างแท้จริง ด้วย Xygeni คุณไม่เพียงแต่ปกป้องที่เก็บโค้ดของคุณเท่านั้น แต่คุณยังปกป้องทุกสาขาบน GitHub ได้อย่างมั่นใจ

