






DevSecOps คือแนวปฏิบัติในการบูรณาการความปลอดภัยเข้ากับทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ โดยการทำการตรวจสอบโดยอัตโนมัติและทำให้ความปลอดภัยเป็นความรับผิดชอบร่วมกันของทีมพัฒนา ทีมรักษาความปลอดภัย และทีมปฏิบัติการ แทนที่จะเป็นขั้นตอนแยกต่างหากในตอนท้าย
คำจำกัดความสั้นๆ นั้นกล่าวได้ง่าย แต่การนำไปใช้จริงในองค์กรด้านวิศวกรรมที่เปลี่ยนแปลงอย่างรวดเร็วนั้นยากกว่า และนั่นคือสิ่งที่คู่มือนี้จะกล่าวถึงต่อไป: หลักการ DevSecOps มาจากไหน การใช้ระบบอัตโนมัติเปลี่ยนหลักการเหล่านั้นจากทฤษฎีไปสู่การปฏิบัติในชีวิตประจำวันได้อย่างไร และควรพิจารณาอะไรบ้างในการเลือกแพลตฟอร์ม DevSecOps
จาก DevOps สู่ DevSecOps: ความปลอดภัยกลายเป็นหน้าที่ของทุกคนได้อย่างไร
การปฏิวัติ DevOps เป็นเพียงจุดเริ่มต้นเท่านั้น
ในช่วงทศวรรษที่ผ่านมา DevOps ได้เปลี่ยนแปลงวิธีการสร้างและส่งมอบซอฟต์แวร์อย่างสิ้นเชิง แต่บ่อยครั้งที่ต้องแลกมาด้วยความปลอดภัยที่ลดลง นั่นคือจุดที่ DevSecOps เข้ามามีบทบาท โดยการผสานความปลอดภัยเข้าเป็นส่วนสำคัญของวงจรการพัฒนา ระบบอัตโนมัติของ DevSecOps ช่วยให้ทีมสามารถฝังการป้องกันที่แข็งแกร่งได้โดยไม่ลดทอนความเร็ว ช่วยให้สามารถนำหลักการของ DevSecOps มาใช้อย่างสม่ำเสมอ เช่น ความปลอดภัยในรูปแบบโค้ด การทดสอบอย่างต่อเนื่อง และการตรวจจับภัยคุกคามตั้งแต่เนิ่นๆ ซึ่งทั้งหมดนี้ถูกผสานรวมเข้าด้วยกันอย่างราบรื่น CI/CD กระบวนการทำงาน เพื่อสนับสนุนวิวัฒนาการนี้ องค์กรต่างๆ จึงหันมาใช้แพลตฟอร์ม DevSecOps ที่สร้างขึ้นโดยเฉพาะ ซึ่งฝังระบบรักษาความปลอดภัยไว้ตลอดทั้งห่วงโซ่อุปทานซอฟต์แวร์
เหตุใด DevSecOps จึงถือกำเนิดขึ้น
ในยุคแรกเริ่มของ DevOps ระบบรักษาความปลอดภัยมักมาถึงช้าเกินไป คือในช่วงท้ายของกระบวนการ pipelineซึ่งการแก้ไขข้อผิดพลาดนั้นช้า แพง และเครียด การตรวจสอบแบบคงที่ การทดสอบเจาะระบบด้วยตนเอง และทีมงานที่แยกส่วนกันนั้นไม่สามารถตามทันความทันสมัยได้อีกต่อไป CI/CD การปฏิบัติ
ในทางตรงกันข้าม การทำงานอัตโนมัติของ DevSecOps ทำให้การรักษาความปลอดภัยย้ายไป "ทางซ้าย" (ใกล้กับนักพัฒนามากขึ้นและตั้งแต่ช่วงแรกๆ ของกระบวนการ) pipelineดังนั้นจึงสามารถตรวจจับความเสี่ยงได้ก่อนที่จะกลายเป็นปัญหาในการผลิต
การเปลี่ยนแปลงนั้นไม่ใช่แค่ฉลาด แต่เป็นสิ่งจำเป็น ระหว่างปี 2021 ถึง 2023 การโจมตีทางไซเบอร์ในห่วงโซ่อุปทานเพิ่มขึ้นถึง 431%และในไตรมาสแรกของปี 2025 เพียงไตรมาสเดียว เกือบ... แพ็กเกจโอเพนซอร์สที่เป็นอันตรายใหม่ 18,000 รายการ มีการค้นพบเพิ่มเติม ซึ่งส่งผลให้ยอดรวมสะสมเพิ่มขึ้นเป็นกว่า มีภัยคุกคามที่ทราบแล้ว 828,000 รายการ นอกจากนี้ยังมีแรงผลักดันด้านกฎระเบียบจาก... DORA และ NIS2และเป็นที่ชัดเจนว่า: การนำมาใช้ หลักการ DevSecOps ปัจจุบันถือเป็นข้อกำหนดพื้นฐานแล้ว
ตลาดสะท้อนให้เห็นถึงความเร่งด่วนนี้ ตามข้อมูลระบุว่า การวิจัยภายใน SNSที่ ตลาด DevSecOps คาดว่าจะถึง 45.93 พันล้านดอลลาร์สหรัฐภายในปี 2032, เติบโตที่ CAGR 24.7%
DevSecOps คืออะไร? (และมันคืออะไร?) ไม่)
DevSecOps ย่อมาจาก การพัฒนา ความปลอดภัย และการดำเนินงานเป็นแนวทางการทำงานร่วมกันที่บูรณาการด้านความปลอดภัยเข้ากับทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ ตั้งแต่การวางแผน การเขียนโค้ด การทดสอบ และการใช้งานจริง แตกต่างจากโมเดลแบบดั้งเดิมที่เพิ่มระบบรักษาความปลอดภัยในภายหลัง ระบบอัตโนมัติของ DevSecOps จะฝังระบบรักษาความปลอดภัยตั้งแต่เริ่มต้นและอย่างต่อเนื่อง
กล่าวอีกนัยหนึ่ง DevSecOps ทำให้ความปลอดภัยเป็นส่วนสำคัญของกระบวนการสร้างซอฟต์แวร์ ไม่ใช่อุปสรรคที่ทำให้การพัฒนาช้าลง
ที่สำคัญ DevSecOps ไม่ใช่แค่เครื่องมือหรือผลิตภัณฑ์ แต่เป็นแนวคิด แพลตฟอร์ม DevSecOps ที่แข็งแกร่ง เป็นการส่งเสริมให้แนวคิดนั้นเติบโตได้โดยทำให้การรักษาความปลอดภัยเป็นเรื่องง่าย เป็นระบบอัตโนมัติ และสม่ำเสมอ
คำศัพท์ Xygeni
DevSecOps คืออะไร?
DevSecOps คือแนวปฏิบัติในการบูรณาการความปลอดภัยเข้ากับทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ โดยการทำการตรวจสอบโดยอัตโนมัติและทำให้ความปลอดภัยเป็นความรับผิดชอบร่วมกันของทีมพัฒนา ทีมรักษาความปลอดภัย และทีมปฏิบัติการ
หลักการ DevSecOps มาจากไหน?
แตกต่างจากกรอบการปฏิบัติตามข้อกำหนด เช่น NIST หรือ ISO หลักการ DevSecOps ไม่ได้สืบทอดมาจากคนเพียงคนเดียว standardร่างกายของเขา แทนที่จะเป็นเช่นนั้น พวกเขา วิวัฒนาการตามธรรมชาติ จากปัญหาที่ทีมประสบเมื่อพยายาม "ต่อยอด" ระบบรักษาความปลอดภัยเข้ากับเวิร์กโฟลว์ DevOps แบบ Agile
องค์กรที่ชอบ DevSecOps.org เริ่มแรกมีการวางกรอบความคิดอย่างเป็นทางการ โดยอธิบาย DevSecOps ว่า “เป็นการเสริมศักยภาพของ DevOps โดยผนวกรวมความปลอดภัยเข้าไว้เป็นองค์ประกอบสำคัญลำดับแรก” ในขณะเดียวกัน หน่วยงานรัฐบาลสหรัฐฯ เช่น... GSA เริ่มเผยแพร่แนวทางปฏิบัติที่เป็นประโยชน์สำหรับการนำ DevSecOps มาใช้ในระบบที่สำคัญ
กล่าวอีกนัยหนึ่ง ความท้าทายในโลกแห่งความเป็นจริง (ตั้งแต่ความเหนื่อยล้าจากการแจ้งเตือนไปจนถึงทีมงานที่ทำงานแยกส่วน) เป็นพื้นฐานของหลักการเหล่านี้ และผู้เชี่ยวชาญได้ตรวจสอบยืนยันหลักการเหล่านี้ในอุตสาหกรรมต่างๆ แล้ว
หลักการ DevSecOps ที่ทำให้ความปลอดภัยมีชีวิตชีวา
เพื่อให้การรักษาความปลอดภัยเป็นส่วนหนึ่งของกระบวนการส่งมอบซอฟต์แวร์อย่างแท้จริง ทีมงานต้องการมากกว่าแค่เครื่องมือ พวกเขาต้องการหลักการที่สามารถนำไปปรับใช้ได้ หลักการ DevSecOps ต่อไปนี้อ้างอิงจากประสบการณ์จริงและแสดงให้เห็นว่าทีมงานสามารถบูรณาการความปลอดภัยเข้ากับการพัฒนาสมัยใหม่ได้อย่างไรโดยไม่ลดทอนความเร็วหรือความคล่องตัว
1. เลื่อนระบบรักษาความปลอดภัยไปทางซ้าย
หนึ่งในความเปลี่ยนแปลงที่สำคัญที่สุดคือการตรวจพบปัญหาตั้งแต่เนิ่นๆ ทีมงานได้บูรณาการการสแกนความปลอดภัยและ guardrails ควรตรวจสอบช่องโหว่ระหว่างการเขียนโค้ด ไม่ใช่หลังจากใช้งานจริง เพื่อประหยัดเวลา ลดการทำงานซ้ำ และลดความเสี่ยงของข้อผิดพลาดที่เกิดขึ้นภายหลัง เมื่อทีมพบช่องโหว่ก่อนที่จะถึงขั้นตอนการใช้งานจริง พวกเขาก็จะแก้ไขได้ง่ายและรวดเร็วยิ่งขึ้น
2. การทดสอบความปลอดภัยอย่างต่อเนื่องใน CI/CD
การทดสอบความปลอดภัยไม่ใช่เรื่องที่ทำเพียงครั้งเดียว ทีมงานต้องทำการทดสอบแบบอัตโนมัติ ทำซ้ำ และดำเนินการอย่างต่อเนื่องตลอดทั้งกระบวนการ pipeline. ตัวอย่างทั่วไป ได้แก่:
- การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA)
- การตรวจจับความลับ
- IaC การสแกนการตั้งค่าที่ไม่ถูกต้อง
- การประเมินช่องโหว่
โดยการสแกนในทุกขั้นตอน (ตั้งแต่ commit ทีมงาน (ในการปรับใช้) จะผนวกรวมความปลอดภัยเข้ากับวงจรการส่งมอบ แทนที่จะมองว่าเป็นเรื่องรอง
3. การกำหนดนโยบายด้วยโค้ดและการทำงานอัตโนมัติ
หลักการสำคัญอีกประการหนึ่งคือการแทนที่กระบวนการทำงานด้วยมือด้วยระบบอัตโนมัติ เมื่อทีมเขียนนโยบายเป็นโค้ดและนำไปใช้โดยอัตโนมัติ พวกเขาจะบรรลุความสม่ำเสมอและความสามารถในการขยายขนาด ส่งผลให้พวกเขาลดความเสี่ยงได้เร็วขึ้นและรักษาสภาพแวดล้อมให้สอดคล้องกับทั้งภายในและภายนอกองค์กร standards.
4. จัดลำดับความสำคัญของความเสี่ยงโดยพิจารณาจากบริบท
ไม่ใช่ทุกปัญหาจะมีน้ำหนักเท่ากัน ด้วยเหตุนี้ ทีมจึงต้องมุ่งเน้นไปที่สิ่งที่สามารถใช้ประโยชน์ได้จริง โดยใช้ตัวชี้วัดต่างๆ เช่น คะแนน EPSS การเข้าถึงได้ และผลกระทบทางธุรกิจ ตัวอย่างเช่น หากโค้ดไม่เคยเรียกใช้ฟังก์ชันที่มีช่องโหว่ ทีมก็ไม่ควรให้ความสำคัญกับมัน การจัดลำดับความสำคัญโดยคำนึงถึงบริบทจะช่วยให้ทีมทำงานได้อย่างชาญฉลาดขึ้น ไม่ใช่ทำงานหนักขึ้น
5. ส่งเสริมความร่วมมือ ไม่ใช่การกล่าวโทษ
สุดท้ายแล้ว DevSecOps เป็นเรื่องของวัฒนธรรมมากพอๆ กับเรื่องของโค้ด แทนที่จะส่งต่อปัญหาหรือกล่าวโทษกัน ทีมควรแบ่งปันความรับผิดชอบ การให้ข้อเสนอแนะแบบเรียลไทม์ pull requests หรือการใช้บันทึก CI ร่วมกับบริบทที่นักพัฒนาเข้าใจ จะทำให้การรักษาความปลอดภัยกลายเป็นเรื่องของการทำงานเป็นทีม ไม่ใช่ภาระของคนเฝ้าประตูเพียงคนเดียว
และอย่าลืมว่า การรักษาความปลอดภัยไม่จำเป็นต้องเกิดขึ้นอย่างโดดเดี่ยว หากคุณมีคำถาม ไอเดีย หรือเพียงแค่ต้องการแลกเปลี่ยนความคิดเห็นเกี่ยวกับความท้าทายของ DevSecOps ก็ได้เลย เข้าร่วมชุมชนของเราบน Daily.dev. เราพร้อมให้ความช่วยเหลือ พูดคุย และร่วมมือกัน
เข้าร่วม DevSecOps Xygeni Hub
เชื่อมต่อกับนักพัฒนาและผู้เชี่ยวชาญด้านความปลอดภัยคนอื่นๆ ถามอะไรก็ได้ เรียนรู้ทุกอย่าง
ประโยชน์ของ DevSecOps
สำหรับหลายองค์กร การเปลี่ยนจาก DevOps ไปเป็น DevSecOps เริ่มต้นจากการเคลื่อนไหวเชิงกลยุทธ์ อย่างไรก็ตาม คุณค่าในระยะยาวของการนำหลักการสำคัญของ DevSecOps มาใช้ได้รับการพิสูจน์แล้วว่ามีทั้งคุณค่าเชิงกลยุทธ์และวัดผลได้ เมื่อมีการบูรณาการด้านความปลอดภัยตั้งแต่เนิ่นๆ และอย่างสม่ำเสมอ ผลประโยชน์ก็จะเพิ่มพูนขึ้น ส่งผลกระทบต่อทุกสิ่ง ตั้งแต่คุณภาพของซอฟต์แวร์ ความเร็วของทีม ไปจนถึงความพร้อมในการปฏิบัติตามกฎระเบียบ
การทำงานอัตโนมัติของ DevSecOps ช่วยให้มั่นใจได้ว่าความปลอดภัยจะไม่ใช่แค่การตรวจสอบตามข้อกำหนดหรือการแก้ไขปัญหาในนาทีสุดท้าย แต่จะกลายเป็นกระบวนการที่สม่ำเสมอและปรับขนาดได้ ซึ่งฝังอยู่ในเวิร์กโฟลว์ของคุณ โดยได้รับการสนับสนุนจากเครื่องมืออัจฉริยะและเสริมสร้างด้วยการทำงานร่วมกัน
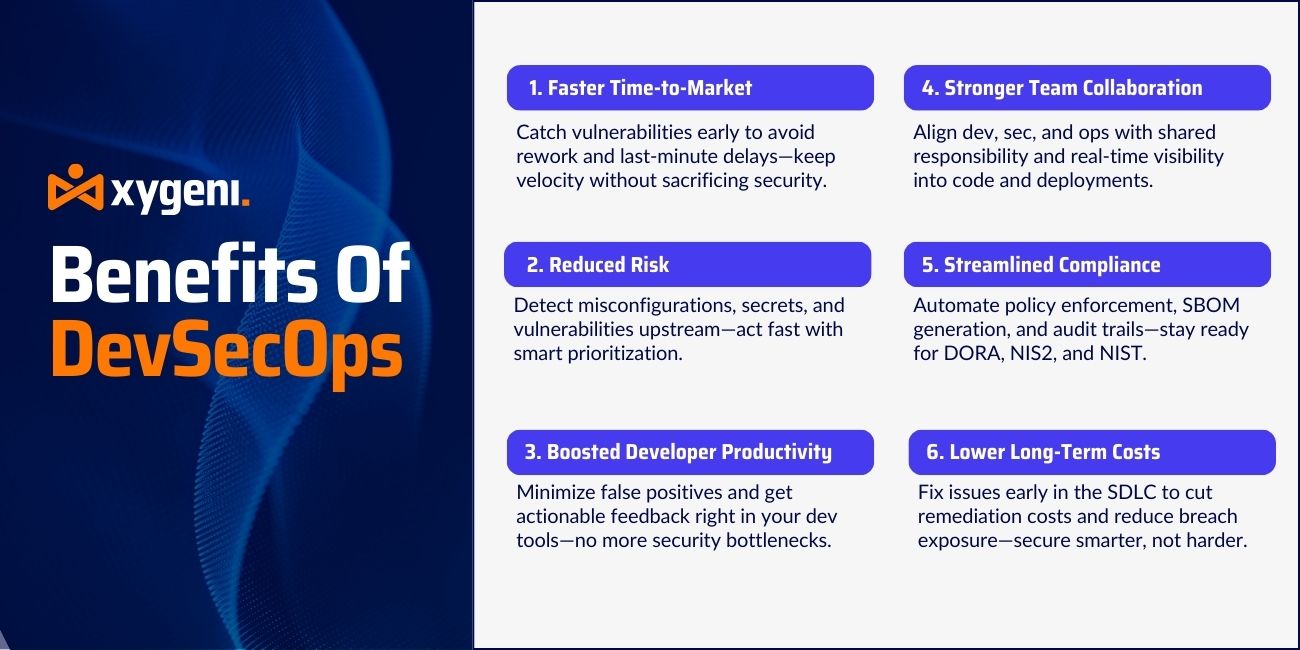
ต่อไปนี้คือประโยชน์หลักๆ ที่ทีมพัฒนาและทีมรักษาความปลอดภัยจะได้รับเมื่อนำแพลตฟอร์ม DevSecOps ที่มีโครงสร้างที่ดีมาใช้
ส่งผลิตภัณฑ์สู่ตลาดได้เร็วขึ้นโดยไม่ลดทอนคุณภาพ
การตรวจจับช่องโหว่ระหว่างการพัฒนา ไม่ใช่ตอนท้ายของการพัฒนา pipelineหมายความว่าทีมจะหลีกเลี่ยงการทำงานซ้ำที่สิ้นเปลืองและความล่าช้าในนาทีสุดท้าย ซึ่งช่วยรักษาความคล่องตัวที่ DevOps สัญญาไว้แต่แรก ในขณะเดียวกันก็ขจัดอุปสรรคด้านความปลอดภัยที่เคยเกิดขึ้นกับ DevOps ออกไปได้
การสแกนอย่างต่อเนื่องระหว่าง pull requests และการสร้างระบบหมายความว่าความปลอดภัยจะไม่เป็นอุปสรรคอีกต่อไป มันจะกลายเป็นการตรวจสอบแบบเบาๆ ที่สนับสนุนความเร็วในการพัฒนาแทนที่จะเป็นอุปสรรคต่อความเร็ว
ลดความเสี่ยงด้วยการตรวจพบตั้งแต่เนิ่นๆ
ช่องโหว่ ความลับ และการตั้งค่าที่ไม่ถูกต้องนั้นแก้ไขได้ง่ายและประหยัดกว่าหากตรวจพบตั้งแต่ต้นทาง การวิเคราะห์การเข้าถึงและการให้คะแนน EPSS ช่วยเพิ่มประสิทธิภาพให้ดียิ่งขึ้น โดยกรองข้อมูลที่ไม่จำเป็นออกไป เพื่อให้ทีมดำเนินการเฉพาะกับปัญหาที่สามารถใช้ประโยชน์ได้จริงเท่านั้น
ผลที่ได้คือ ความเสี่ยงต่อการละเมิดข้อมูลลดลง และการเปลี่ยนจากการควบคุมความเสียหายแบบตั้งรับไปสู่การบริหารความเสี่ยงเชิงรุก
ปรับปรุงประสิทธิภาพการทำงานของนักพัฒนา
การตรวจสอบความปลอดภัยแบบดั้งเดิมมักก่อให้เกิดผลลัพธ์ที่ผิดพลาดมากเกินไปและรายการดำเนินการที่ไม่ชัดเจน แพลตฟอร์มการทำงานอัตโนมัติของ DevSecOps ที่ครบวงจรจะช่วยลดสิ่งรบกวนเหล่านั้น และให้ข้อเสนอแนะที่เกี่ยวข้องในจุดที่นักพัฒนาทำงานอยู่แล้ว pull requests หรือบันทึก CI
สิ่งนี้ช่วยปรับปรุงประสบการณ์ของนักพัฒนา สร้างความรับผิดชอบ และป้องกันไม่ให้ความปลอดภัยส่งผลกระทบต่อประสิทธิภาพการทำงาน
การทำงานร่วมกันเป็นทีมที่ดีขึ้น
DevSecOps เปลี่ยนบทบาทของระบบรักษาความปลอดภัยจากผู้เฝ้าประตูมาเป็นการทำงานร่วมกัน นักพัฒนาจะได้รับข้อมูลบริบทด้านความปลอดภัยตั้งแต่เนิ่นๆ ทีมรักษาความปลอดภัยจะมองเห็นสิ่งที่ถูกนำไปใช้งานจริงได้อย่างชัดเจน และฝ่ายปฏิบัติการสามารถบังคับใช้การปฏิบัติตามข้อกำหนดและความสมบูรณ์ของระบบได้โดยไม่ทำให้การส่งมอบงานช้าลง
รูปแบบการแบ่งความรับผิดชอบนี้ช่วยสร้างความไว้วางใจ ความชัดเจน และเป้าหมายที่สอดคล้องกันในทั้งสามทีม
การปฏิบัติตามและความพร้อมในการตรวจสอบที่เข้มงวดยิ่งขึ้น
กรอบการกำกับดูแลสมัยใหม่ เช่น DORA, NIS2 และ NIST SP 800-204D กำหนดให้การควบคุมความปลอดภัยต้องตรวจสอบได้ บังคับใช้ได้ และต่อเนื่อง หลักการ DevSecOps สนับสนุนสิ่งนี้โดยตรงด้วยการทำให้ตรวจสอบย้อนกลับนโยบายความปลอดภัยและรวมเข้ากับการควบคุมเวอร์ชัน
แพลตฟอร์ม DevSecOps อย่าง Xygeni ช่วยทำให้กระบวนการต่างๆ เป็นไปโดยอัตโนมัติ SBOM รุ่นต่อรุ่น ติดตามการบังคับใช้นโยบายในทุกยุคทุกสมัย pipelineและยังเก็บประวัติการแก้ไขช่องโหว่อย่างละเอียด เพื่อให้การตรวจสอบและการตอบสนองตามกฎระเบียบไม่กลายเป็นเรื่องวุ่นวายอีกต่อไป
ลดต้นทุนระยะยาว
การแก้ไขช่องโหว่ตั้งแต่เนิ่นๆ SDLC การแก้ไขปัญหาในระหว่างการผลิตหรือหลังจากเกิดการละเมิดนั้นมีค่าใช้จ่ายเพียงเล็กน้อย และค่าใช้จ่ายของข้อบกพร่องจะยิ่งสูงขึ้นหากตรวจพบช้า
DevSecOps ช่วยลดต้นทุนเหล่านั้นลงได้โดยการนำระบบควบคุมและการมองเห็นมาใช้ตั้งแต่วันแรก โดยไม่ต้องพึ่งพาจำนวนพนักงานที่มากขึ้นหรือการตรวจสอบด้วยตนเองจากภายนอก
ระบบอัตโนมัติ DevSecOps: เพิ่มความปลอดภัยโดยไม่ทำให้ระบบช้าลง
ระบบอัตโนมัติเป็นหัวใจสำคัญของกลยุทธ์ DevSecOps ที่มีประสิทธิภาพ แม้ว่าหลักการต่างๆ เช่น “shift left” และ “security as code” จะวางรากฐานไว้ แต่ระบบอัตโนมัติใน DevSecOps นี่แหละที่จะทำให้แนวคิดเหล่านั้นเกิดขึ้นจริงในวงกว้าง กล่าวอีกนัยหนึ่ง ระบบอัตโนมัติเปลี่ยนทฤษฎีให้เป็นการปฏิบัติ หากปราศจากระบบอัตโนมัติ แม้แต่นโยบายความปลอดภัยที่ดีที่สุดก็อาจถูกนำไปใช้อย่างไม่สม่ำเสมอ ถูกละเลยภายใต้ความกดดัน หรือถูกฝังอยู่ในรายการงานที่ต้องทำด้วยตนเอง
ในขณะเดียวกัน สภาพแวดล้อมการพัฒนาสมัยใหม่ก็เปลี่ยนแปลงอย่างรวดเร็ว ทีมงานส่งมอบการเปลี่ยนแปลงหลายสิบหรือหลายร้อยรายการในแต่ละวัน ภายใต้สถานการณ์เช่นนั้น การพึ่งพาการตรวจสอบความปลอดภัยด้วยตนเองจึงไม่สามารถรองรับการขยายตัวได้อีกต่อไป นั่นคือปัญหาเบื้องต้นcisนี่คือเหตุผลว่าทำไมแพลตฟอร์ม DevSecOps ที่แข็งแกร่งจึงไม่เพียงแต่มีประโยชน์ แต่ยังเป็นสิ่งจำเป็นอีกด้วย
บทบาทของระบบอัตโนมัติในการรักษาความปลอดภัย SDLC
ระบบอัตโนมัติช่วยให้การตรวจสอบความปลอดภัยเกิดขึ้นอย่างรวดเร็ว บ่อยครั้ง และเชื่อถือได้ ซึ่งรวมถึง:
- การวิเคราะห์องค์ประกอบซอฟต์แวร์อย่างต่อเนื่อง (SCA) ระหว่างการเขียนโค้ด commits และการสร้าง
- การตรวจจับความลับในทุก Git hook หรือ pull request
- โครงสร้างพื้นฐานเป็นรหัส (IaC) การสแกนก่อนการจัดเตรียม
- การประเมินช่องโหว่โดยพิจารณาจากบริบทของการเข้าถึงและการใช้ประโยชน์
- แก้ไขช่องโหว่ CVE ที่ทราบโดยอัตโนมัติเมื่อเป็นไปได้
โดยการฝังการกระทำเหล่านี้ลงไปโดยตรง CI/CD ด้วยเวิร์กโฟลว์ ทีมงานสามารถบังคับใช้มาตรการรักษาความปลอดภัยได้ standards โดยไม่ขัดจังหวะรอบการส่งมอบ.
ตามที่ DevSecOps.orgเป้าหมายคือการนำระบบรักษาความปลอดภัยมาใช้ “ด้วยจังหวะและขนาดที่สอดคล้องกับการพัฒนาและการดำเนินงาน”—ไม่ช้าลง ไม่แยกกัน
เหตุใดระบบอัตโนมัติเพียงอย่างเดียวจึงไม่เพียงพอ
แม้ว่าระบบอัตโนมัติจะช่วยลดอุปสรรค แต่ก็ไม่มีประสิทธิภาพหากขาดบริบท ทีมงานจำเป็นต้องรู้:
- ช่องโหว่ใดบ้างที่สามารถถูกโจมตีได้อย่างแท้จริง?
- ส่วนประกอบที่ได้รับผลกระทบนั้นถูกใช้งานจริงในระหว่างการทำงานหรือไม่?
- ช่องโหว่นี้ละเมิดนโยบายการปฏิบัติตามกฎระเบียบหรือไม่?
นี่คือที่ แพลตฟอร์ม DevSecOps อัจฉริยะ เช่นเดียวกับ Xygeni ที่โดดเด่น โดยการผสมผสาน การให้คะแนน EPSS, การวิเคราะห์ความสามารถในการเข้าถึงและ ตัวกรองผลกระทบทางธุรกิจXygeni ช่วยให้ทีมสามารถมุ่งเน้นไปที่ประเด็นสำคัญอย่างแท้จริง ลดความเหนื่อยล้าจากการแจ้งเตือน และลดสิ่งรบกวนต่างๆ
การใช้ระบบอัตโนมัติเพื่อความเร็วและความแม่นยำ
แตกต่างจากเครื่องมือแบบเดิมที่สร้างรายการแจ้งเตือนยาวเหยียดโดยไม่ผ่านการกรอง DevSecOps สมัยใหม่นั้นแตกต่างออกไป แพลตฟอร์ม ใช้แนวทางการผ่าตัดที่แม่นยำยิ่งขึ้น ตัวอย่างเช่น Xygeni ทำงานอัตโนมัติในด้านต่างๆ ดังนี้
- การตรวจจับพัสดุที่ถูกปลอมแปลงชื่อหรือพัสดุต้องสงสัย
- การบังคับใช้กฎการกำหนดค่าที่ปลอดภัยใน CI pipelines
- การปิดกั้นข้อมูลลับก่อนที่โค้ดจะไปถึงสาขาหลัก
- การจัดลำดับความสำคัญของช่องโหว่ CVE ที่สามารถใช้ประโยชน์ได้โดยใช้ตัวกรองแบบไดนามิก
- การสร้างการแก้ไข pull requests—โดยอัตโนมัติ
ความสามารถเหล่านี้สนับสนุน หลักการ DevSecOps ด้วยการตรวจจับปัญหาตั้งแต่เนิ่นๆ และการแก้ไขปัญหาอย่างรวดเร็ว พร้อมทั้งสร้างความมั่นใจให้กับนักพัฒนาว่างานของพวกเขาจะไม่ถูกทำให้ช้าลงโดยไม่จำเป็น
🔧 คีย์ Takeaway
การทำงานอัตโนมัติของ DevSecOps ไม่ได้หมายถึงการสแกนทุกอย่าง แต่หมายถึงการสแกนสิ่งที่ถูกต้อง ในเวลาที่เหมาะสม และในบริบทที่เหมาะสม
ผลลัพธ์ที่ได้คือ การปกป้องที่สม่ำเสมอและแบบเรียลไทม์ ซึ่งสามารถปรับขนาดได้ตามการส่งมอบซอฟต์แวร์ สอดคล้องกับข้อกำหนดด้านการปฏิบัติตามกฎระเบียบ และช่วยให้ทีมสามารถรักษาความปลอดภัยได้อย่างราบรื่น
ต่อไป เราจะมาดูวิธีการกัน แพลตฟอร์ม DevSecOps—โดยเฉพาะ Xygeni—สนับสนุนเป้าหมายเหล่านี้ด้วยคุณสมบัติแบบบูรณาการที่ออกแบบมาเพื่อนักพัฒนาเป็นหลัก โดยเฉพาะอย่างยิ่งสำหรับสภาพแวดล้อมที่ทันสมัย pipelines.
Xygeni ช่วยให้ DevSecOps มีความยืดหยุ่นและเป็นมิตรกับนักพัฒนาได้อย่างไร
กลยุทธ์ DevSecOps ที่ประสบความสำเร็จนั้นไม่ได้ขึ้นอยู่กับเพียงแค่ทัศนคติและกระบวนการเท่านั้น แต่ยังขึ้นอยู่กับ... แพลตฟอร์ม DevSecOps คุณเลือกที่จะนำไปใช้งานจริง แพลตฟอร์มที่เหมาะสมจะเชื่อมช่องว่างระหว่างทีมรักษาความปลอดภัยและทีมพัฒนา ทำให้เกิดความชัดเจน การทำงานอัตโนมัติ และความเร็วโดยไม่รบกวนขั้นตอนการทำงาน
Xygeni ถูกสร้างขึ้นมาโดยเฉพาะเพื่อรองรับโมเดลนี้ โดยได้ผนวกระบบรักษาความปลอดภัยเข้าไว้ในทุกขั้นตอนของกระบวนการ SDLC—ตั้งแต่การเขียนโค้ดไปจนถึงการสร้าง การติดตั้ง และการใช้งาน—เพื่อให้ทีมสามารถตรวจจับภัยคุกคามได้ตั้งแต่เนิ่นๆ จัดลำดับความสำคัญอย่างชาญฉลาด และแก้ไขปัญหาโดยอัตโนมัติ
ความสามารถหลักที่ขับเคลื่อนระบบอัตโนมัติของ DevSecOps
เพื่อให้หลักการ DevSecOps นำไปใช้ได้จริง Xygeni จึงมอบการครอบคลุมอย่างลึกซึ้งตลอดห่วงโซ่อุปทานซอฟต์แวร์ แพลตฟอร์มนี้มีคุณสมบัติดังต่อไปนี้:
CI/CD Pipeline บูรณาการ
Xygeni ผสานรวมเข้ากับระบบหลักๆ CI/CD ระบบต่างๆ ได้แก่ GitHub Actions, GitLab CI และ Bitbucket Pipelineรองรับ Jenkins และ Azure DevOps โดยจะทำการตรวจสอบความปลอดภัยแบบเรียลไทม์ระหว่างการสร้างและ pull requestsซึ่งจะช่วยให้สามารถรักษาความปลอดภัยแบบ shift-left ได้ตั้งแต่วันแรก
Pull Request การสแกนและการตรวจจับความลับ
อัตโนมัติ pull request การสแกนช่วยตรวจจับช่องโหว่ ความลับ และการเปลี่ยนแปลงที่มีความเสี่ยง ก่อน พวกมันถูกรวมเข้าด้วยกันแล้ว Xygeni ใช้หลักการจัดการความลับโดยตรงในเวิร์กโฟลว์ของ Git ซึ่งช่วยป้องกันการรั่วไหลของโทเค็นตั้งแต่เนิ่นๆ
สิ่งนี้สอดคล้องกับหลักการของ “ความปลอดภัยในรูปแบบโค้ด”เพื่อให้มั่นใจว่ากฎความปลอดภัยจะถูกบังคับใช้โดยอัตโนมัติและสม่ำเสมอ
บริบทของการเข้าถึงและการใช้ประโยชน์
เครื่องสแกนแบบดั้งเดิมจะแจ้งเตือนทุกอย่าง แต่ Xygeni จะกรองช่องโหว่ตามความเสี่ยงที่แท้จริงโดยใช้:
- การจัดการช่องโหว่ของคะแนน EPSS เพื่อทำนายโอกาสในการโจมตี
- การวิเคราะห์การเข้าถึง เพื่อตรวจสอบว่ามีการเรียกใช้โค้ดส่วนที่เสี่ยงต่อช่องโหว่จริงหรือไม่
สิ่งนี้ช่วยให้นักพัฒนาสามารถมุ่งเน้นเฉพาะประเด็นที่เกี่ยวข้องเท่านั้น เช่น การปรับปรุงผลลัพธ์ด้านความปลอดภัยในขณะที่ยังคงรักษาความเร็วในการส่งมอบงานไว้ได้
ช่องทางการจัดลำดับความสำคัญและการแก้ไขปัญหาอัตโนมัติ
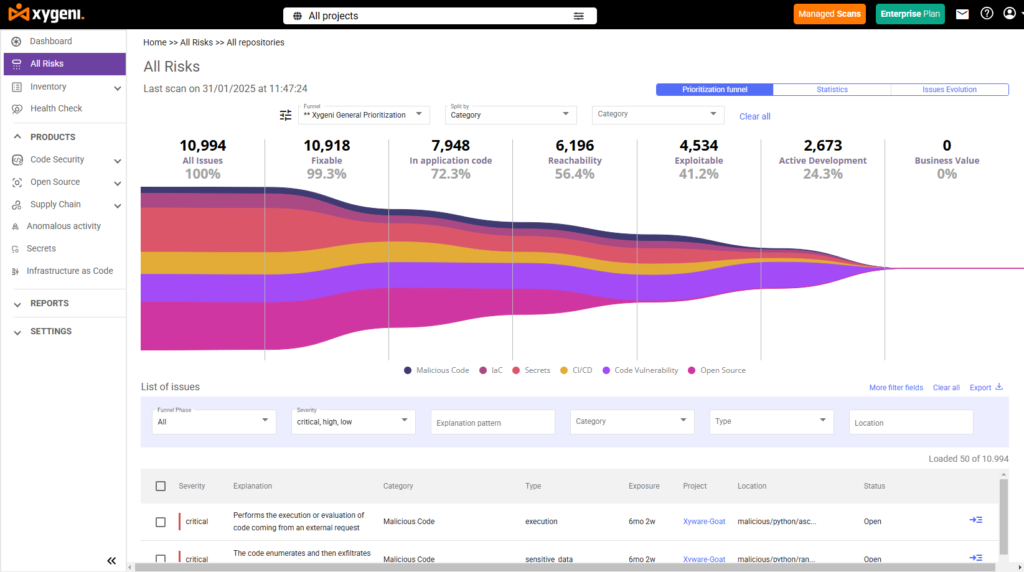
ทีมรักษาความปลอดภัยสามารถสร้างช่องทางการจัดลำดับความสำคัญแบบไดนามิกที่ผสมผสานความรุนแรง ความเสี่ยงต่อการโจมตี และผลกระทบต่อธุรกิจ จากนั้น Xygeni จะสร้างผลลัพธ์โดยอัตโนมัติ pull requests เพื่อแก้ไขปัญหาที่ทราบแล้ว เร่งกระบวนการแก้ไข และลดปริมาณงานที่ค้างอยู่
โครงสร้างพื้นฐานในรูปแบบโค้ด และ Build Security
การสแกน Xygeni IaC แม่แบบ สำหรับการตั้งค่าที่ไม่ถูกต้อง ตรวจสอบที่มาของการสร้าง และบังคับใช้นโยบายในรูปแบบโค้ดทั่วทั้งระบบ SDLCซึ่งทำให้มั่นใจได้ว่าโครงสร้างพื้นฐานสามารถตรวจสอบได้และเป็นไปตามข้อกำหนด
โดยการบูรณาการ สร้างการรับรอง SBOM รุ่นและ การตรวจจับภัยคุกคามในห่วงโซ่อุปทานนอกจากนี้ Xygeni ยังขยายขอบเขตการครอบคลุมของ DevSecOps ไปไกลกว่าระดับแอปพลิเคชันอีกด้วย
Application Security Posture Management (ASPM): ศูนย์ควบคุม DevSecOps
เมื่อทีมต่างๆ นำเครื่องมือและขั้นตอนการทำงานด้านความปลอดภัยมาใช้มากขึ้น ความท้าทายจึงอยู่ที่การมองเห็นภาพรวมและการประสานงาน นั่นคือจุดที่... ของไซเกนี ASPM ความสามารถต่างๆ เข้ามามีบทบาท
ASPM ทำหน้าที่เป็นชั้นความปลอดภัยแบบรวมศูนย์ที่รวบรวมผลการค้นพบจากทั่วทั้งระบบ SDLC-including SCAความลับ IaC, CI/CD ความปลอดภัย และการตรวจจับความผิดปกติ ระบบจะปรับข้อมูลเหล่านี้ให้เป็นภาพรวมเดียว เพื่อให้ทีมสามารถ:
- ตรวจจับและจัดลำดับความสำคัญของความเสี่ยงตามบริบท
- ติดตามปัญหาที่ยังไม่ได้รับการแก้ไขตามแหล่งที่มา pipelineหรือหน่วยธุรกิจ
- สร้างไดนามิก dashboards สำหรับการปฏิบัติตามกฎระเบียบและการรายงาน
- ผสานรวมข้อมูลเชิงลึกด้านความเสี่ยงเข้ากับเครื่องมือจัดการงาน (เช่น Jira)
ของไซเกนี ASPM ช่วยทีมต่างๆ หยุดเสียเวลาไล่ตามการแจ้งเตือนที่ไม่เชื่อมต่อ และเริ่มจัดการสถานะความปลอดภัยจากแพลตฟอร์มอัจฉริยะส่วนกลาง
สิ่งนี้สอดคล้องโดยตรงกับ หลักการ DevSecOps ด้วยระบบอัตโนมัติ การทำงานร่วมกัน และการมุ่งเน้นตามความเสี่ยง ซึ่งจะเปลี่ยนการรักษาความปลอดภัยจากการตรวจสอบแบบตอบสนองไปสู่ระเบียบวินัยที่ต่อเนื่อง ชัดเจน และวัดผลได้
เหตุใดทั้งนักพัฒนาและทีมรักษาความปลอดภัยจึงได้รับประโยชน์
แพลตฟอร์ม DevSecOps ที่มีประสิทธิภาพไม่ได้แค่ปกป้อง แต่ยังช่วยเสริมศักยภาพอีกด้วย
- นักพัฒนาจะได้รับคำติชมแบบเรียลไทม์และข้อคิดเห็นเกี่ยวกับ Pull Request ที่พวกเขาสามารถนำไปปรับปรุงแก้ไขได้
- ทีมรักษาความปลอดภัยจะได้รับข้อมูลเชิงลึกเกี่ยวกับความเสี่ยงที่แท้จริงและสถานะการปฏิบัติตามกฎระเบียบ
- ผู้นำด้านวิศวกรรมจะได้รับประโยชน์จากการลดอุปสรรค ลดความเสี่ยง และมีตัวชี้วัดประสิทธิภาพที่วัดผลได้
กล่าวโดยสรุป Xygeni ช่วยให้ทีมต่างๆ สามารถนำไปปรับใช้ได้ ระบบอัตโนมัติ DevSecOps โดยไม่ลดทอนความคล่องตัวcisความร่วมมือ หรือการทำงานร่วมกัน
DevSecOps: จากสิ่งที่ควรมี สู่สิ่งที่ขาดไม่ได้
การเปลี่ยนจาก DevOps ไปสู่ DevSecOps ไม่ใช่แค่การเปลี่ยนแปลงทางวัฒนธรรมเท่านั้น แต่เป็นความจำเป็นในทางปฏิบัติ เนื่องจากห่วงโซ่อุปทานซอฟต์แวร์เผชิญกับการโจมตีที่ซับซ้อนมากขึ้นเรื่อยๆ และแรงกดดันด้านกฎระเบียบก็เพิ่มสูงขึ้น การบูรณาการความปลอดภัยในทุกขั้นตอนจึงเป็นสิ่งสำคัญ SDLC ไม่ใช่สิ่งที่ไม่จำเป็นอีกต่อไปแล้ว แต่เป็นสิ่งที่พื้นฐาน
การใช้ระบบอัตโนมัติใน DevSecOps ช่วยให้องค์กรรับมือกับความท้าทายเหล่านี้ได้อย่างตรงไปตรงมา: การผนวกรวมความปลอดภัยเข้ากับขั้นตอนการทำงานของนักพัฒนา การจัดลำดับความสำคัญของความเสี่ยงที่แท้จริง และการทำให้งานที่ซ้ำซากเป็นไปโดยอัตโนมัติ เพื่อให้ทีมสามารถส่งมอบงานได้เร็วขึ้นและปลอดภัยยิ่งขึ้น โดยมีเรื่องที่ไม่คาดคิดเกิดขึ้นน้อยลงในช่วงท้ายของวงจรการทำงาน
ประเด็นสำคัญคือ DevSecOps ไม่ใช่แค่โครงการด้านความปลอดภัย แต่เป็นตัวคูณที่ช่วยเพิ่มคุณภาพ ความเร็ว และความยืดหยุ่นของผลิตภัณฑ์
ทีมที่นำ DevSecOps มาใช้ตั้งแต่เนิ่นๆ:
- ส่งมอบโค้ดที่มีข้อบกพร่องและช่องโหว่ที่สำคัญน้อยลง
- ตอบสนองต่อภัยคุกคามได้รวดเร็วยิ่งขึ้น ก่อนที่สถานการณ์จะบานปลาย
- ปรับปรุงความร่วมมือและความรับผิดชอบระหว่างทีมให้ดียิ่งขึ้น
- บรรลุเป้าหมายการปฏิบัติตามกฎระเบียบโดยไม่ต้องเสียเวลาและแรงงานมากเกินไป
ปัจจุบันความปลอดภัยเป็นหน้าที่ของทุกคน แต่ด้วยแพลตฟอร์มต่างๆ เช่น ไซเกนีมันไม่จำเป็นต้องรู้สึกเหมือนเป็นงานเพิ่มเติม แต่กลับกลายเป็นส่วนหนึ่งของกระบวนการส่งมอบซอฟต์แวร์ของคุณอย่างราบรื่นและอัตโนมัติ ซึ่งจะช่วยปกป้องซอฟต์แวร์ ผู้ใช้ และธุรกิจของคุณ
ลองดูว่ามันจะออกมาเป็นอย่างไรในแบบของคุณเอง pipeline.

คำถามที่พบบ่อยเกี่ยวกับ DevSecOps: เรียนรู้พื้นฐาน แล้วเจาะลึกในรายละเอียดเพิ่มเติม
DevSecOps ย่อมาจากอะไร?
DevSecOps ย่อมาจาก การพัฒนา ความปลอดภัย และการดำเนินงานเป็นแนวทางที่ทันสมัยซึ่งผสานรวมความปลอดภัยเข้ากับทุกขั้นตอนของวงจรการพัฒนาซอฟต์แวร์ (ตั้งแต่การวางแผน การเขียนโค้ด การทดสอบ และการใช้งานจริง) โดยไม่ทำให้การส่งมอบช้าลง
หลักการของ DevSecOps คืออะไร?
หลักการ DevSecOps คือแนวปฏิบัติที่ทำให้ความปลอดภัยเป็นส่วนหนึ่งของการพัฒนาในทุกๆ วัน แทนที่จะเป็นด่านสุดท้าย: การย้ายความปลอดภัยไปทางซ้าย เพื่อตรวจจับปัญหาตั้งแต่ขณะเขียนโค้ด และการทำการทดสอบความปลอดภัยอย่างต่อเนื่องทั่วทั้งระบบ CI/CDการเขียนนโยบายในรูปแบบโค้ดเพื่อให้กฎต่างๆ ถูกนำไปใช้โดยอัตโนมัติและสม่ำเสมอ การจัดลำดับความสำคัญของสิ่งที่ค้นพบโดยพิจารณาจากความสามารถในการใช้ประโยชน์จริง แทนที่จะถือว่าทุกปัญหามีความเร่งด่วนเท่ากัน และการส่งเสริมความรับผิดชอบร่วมกันระหว่างนักพัฒนา ฝ่ายรักษาความปลอดภัย และฝ่ายปฏิบัติการ แทนที่จะใช้รูปแบบการส่งต่อและกล่าวโทษกัน
แพลตฟอร์ม DevSecOps คืออะไร?
แพลตฟอร์ม DevSecOps คือเลเยอร์เครื่องมือที่นำหลักการ DevSecOps ไปใช้ในวงกว้าง โดยฝังการตรวจสอบความปลอดภัยไว้ด้วย เช่น SCAการตรวจจับความลับ IaC การสแกนและการจัดลำดับความสำคัญของช่องโหว่โดยตรง CI/CD pipelineและ pull requestsดังนั้นทีมจึงได้รับฟีดแบ็กด้านความปลอดภัยแบบอัตโนมัติและสม่ำเสมอโดยไม่ทำให้การส่งมอบงานช้าลง DevSecOps นั้นเป็นแนวคิดอย่างหนึ่ง ส่วนแพลตฟอร์มเป็นสิ่งที่ทำให้แนวคิดนั้นสามารถนำไปใช้ได้จริงในการเปลี่ยนแปลงโค้ดหลายสิบหรือหลายร้อยครั้งต่อวัน
วิธีการ DevSecOps คืออะไร?
ระเบียบวิธี DevSecOps มุ่งเน้นไปที่การทำให้การรักษาความปลอดภัยเป็นไปโดยอัตโนมัติ การย้ายการรักษาความปลอดภัยไปทางซ้าย และการทำให้เป็นความรับผิดชอบร่วมกันของทุกทีม ส่งเสริมการทดสอบอย่างต่อเนื่อง การกำหนดนโยบายด้วยโค้ด การจัดลำดับความสำคัญของช่องโหว่ และการให้ข้อเสนอแนะแบบเรียลไทม์ เพื่อให้การรักษาความปลอดภัยกลายเป็นส่วนหนึ่งของขั้นตอนการทำงาน ไม่ใช่อุปสรรคขัดขวาง
ฉันจะเรียนรู้ DevSecOps ได้อย่างไร?
เป็นคำถามที่ดีมาก! ถ้าคุณเพิ่งเริ่มต้นหรือต้องการพัฒนาทักษะของคุณ:
- สำรวจของเรา บล็อกข่าวสาร เพื่อให้ได้ข้อมูลเชิงลึกและแนวปฏิบัติที่ดีที่สุด
- ดำดิ่งสู่ เอกสาร เพื่อคำแนะนำเชิงปฏิบัติ
- ตรวจสอบทั้งหมดของเรา แหล่งข้อมูลการเรียนรู้ tเพื่อติดตามข่าวสารล่าสุดเกี่ยวกับการส่งมอบซอฟต์แวร์ที่ปลอดภัย
องค์ประกอบหลักของ DevSecOps มีอะไรบ้าง?
โดยหลักแล้ว DevSecOps ประกอบด้วย:
- ระบบรักษาความปลอดภัยอัตโนมัติ (เช่น การสแกน การทดสอบ นโยบาย)
- CI/CD บูรณาการ เพื่อฝังตัวควบคุมเข้าไป pipelines
- การจัดลำดับความสำคัญโดยพิจารณาจากบริบท (คะแนน EPSS, การเข้าถึง, ผลกระทบต่อธุรกิจ)
- วัฒนธรรมที่เน้นการทำงานร่วมกันเป็นอันดับแรก ระหว่าง Dev, Sec และ Ops
- การมองเห็นท่าทาง เพื่อติดตามความเสี่ยงและตอบสนองอย่างรวดเร็ว
ส่วนประกอบเหล่านี้เมื่อรวมกันแล้วจะทำให้ระบบรักษาความปลอดภัยสามารถปรับขนาดได้ สม่ำเสมอ และใช้งานง่ายสำหรับนักพัฒนา
