






การขอ กรอบงาน MITER ATT&CK ได้กลายเป็นเรื่องระดับโลก standard เพื่อจำแนกวิธีการทำงานของผู้โจมตี คุณมักจะเห็นการเขียนในสองรูปแบบนี้: การโจมตีแบบไมเตอร์ และ ตุ้มปี่โจมตี&ckทั้งสองคำหมายถึงทรัพยากรเดียวกัน บางครั้งผู้คนก็เรียกมันว่า กรอบการโจมตีของ MITRE หรือ เฟรมเวิร์ก Mitre At&ck.
แม้ว่านักวิเคราะห์ด้านความปลอดภัยจะนำไปใช้กันอย่างแพร่หลาย แต่ผู้พัฒนาหลายคนยังคงมองว่ามันเป็นสิ่งที่อยู่นอกเหนือการทำงานประจำวันของพวกเขา อย่างไรก็ตาม เฟรมเวิร์กนี้ก็มีคุณค่าสำหรับ... DevSecOpsมันนำเสนอแผนที่ที่ชัดเจนของกลยุทธ์และเทคนิคที่ผู้โจมตีใช้ ซึ่งสามารถนำไปประยุกต์ใช้ได้โดยตรง pipelines, โค้ด และส่วนประกอบที่เกี่ยวข้อง
ในคู่มือนี้ เราจะนำเสนอวิธีปฏิบัติที่เป็นรูปธรรม ภาพรวมกรอบงาน mitre att&ck จากมุมมองของนักพัฒนา เราจะอธิบายวิธีเชื่อมโยง ATT&CK กับความเสี่ยงที่เกิดขึ้นจริง เช่น การโจมตีแบบ Dependency Injection, การเปิดเผยข้อมูลลับ และอื่นๆ CI/CD นอกจากนี้ เรายังแสดงให้เห็นว่าเครื่องมืออย่าง Xygeni ช่วยให้นักพัฒนาตีความผลการค้นพบในบริบทของกลยุทธ์และเทคนิค ATT&CK ได้อย่างไร ทำให้เข้าใจและจัดลำดับความสำคัญได้ง่ายขึ้น
MITRE ATT&CK คืออะไร?
การขอ MITRE อย่างเป็นทางการ กรอบงาน ATT&CK เป็นฐานความรู้ที่จัดระเบียบพฤติกรรมของผู้โจมตีเมื่อพยายามเจาะระบบ ลองนึกภาพว่าเป็นแผนที่: แต่ละกลยุทธ์แสดงถึงเป้าหมาย (เช่น การเข้าถึงหรือการขโมยข้อมูลประจำตัว) และแต่ละเทคนิคอธิบายวิธีการที่ผู้โจมตีใช้เพื่อให้บรรลุเป้าหมายนั้น
แม้ว่าการค้นหาบางรายการจะอ้างถึงมันว่า Mitre Attack Framework คืออะไร หรือเพียงแค่ การโจมตีแบบมิทร์คืออะไรทั้งสองคำนี้หมายถึงโครงการเดียวกัน นั่นคือ คู่มือภาคปฏิบัติเกี่ยวกับพฤติกรรมของผู้โจมตี ซึ่งดูแลโดย MITRE
กล่าวโดยสรุป ATT&CK ช่วยให้คุณเข้าใจไม่เพียงแค่ว่าสิ่งใดมีช่องโหว่ แต่ยังเข้าใจถึงวิธีการที่ช่องโหว่นั้นอาจถูกใช้ประโยชน์ในโลกแห่งความเป็นจริงอีกด้วย สำหรับนักพัฒนาซอฟต์แวร์ นั่นหมายถึงการเปลี่ยนจากการแจ้งเตือนที่ไม่ชัดเจนไปสู่ข้อมูลเชิงลึกที่นำไปสู่การปฏิบัติได้จริง ซึ่งเชื่อมโยงกับผู้โจมตีตัวจริง playbooks.
MITRE ย่อมาจากอะไร?
หลายคนเข้าใจผิดว่า MITRE เป็นคำย่อ แต่จริงๆ แล้วไม่ใช่ MITRE เป็นชื่อขององค์กรไม่แสวงผลกำไรที่สร้าง ATT&CK ขึ้นมาเพื่อช่วยเหลือรัฐบาล enterpriseและชุมชนด้านความปลอดภัย เป้าหมายคือการแบ่งปันความรู้เกี่ยวกับภัยคุกคามอย่างเปิดเผย เพื่อให้ทุกคน ตั้งแต่นักวิเคราะห์ไปจนถึงนักพัฒนา สามารถป้องกันได้ดียิ่งขึ้น
หมายเหตุ: MITER Corporation MITRE ดำเนินโครงการด้านความปลอดภัยหลายโครงการ เช่น การกำหนดรหัส CVE และการสนับสนุน NVD โดย MITRE ATT&CK เป็นหนึ่งในโครงการที่มุ่งเน้นการวิเคราะห์กลยุทธ์และเทคนิคของฝ่ายตรงข้าม
คำอธิบายเกี่ยวกับเฟรมเวิร์ก MITRE ATT&CK สำหรับนักพัฒนา
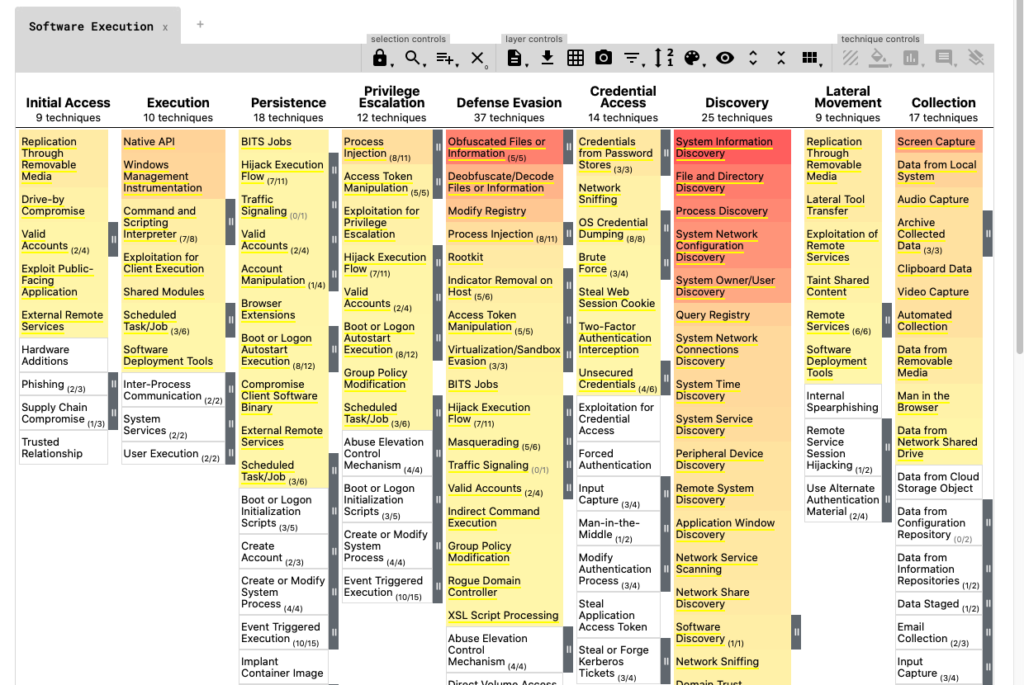
การขอ กรอบงาน MITER ATT&CK ไม่ใช่ฐานข้อมูลของบั๊กหรือ CVE แต่เป็น... เมทริกซ์พฤติกรรมของผู้โจมตีแต่ละคอลัมน์แสดง ชั้นเชิง (สิ่งที่ผู้โจมตีต้องการบรรลุ) และภายใต้แต่ละกลยุทธ์จะมี เทคนิค (วิธีที่พวกเขาพยายามทำ)
สำหรับนักพัฒนา คุณสามารถมอง ATT&CK เป็นเหมือน... รายการตรวจสอบรูปแบบการโจมตีที่พบบ่อย ซึ่งอาจปรากฏในโค้ดของคุณ ส่วนประกอบ หรืออื่นๆ CI/CD pipelines.
การนำเมทริกซ์ MITRE ATT&CK ไปใช้ในทางปฏิบัติ
ต่อไปนี้คือกลยุทธ์และเทคนิคบางส่วนที่สำคัญที่สุดสำหรับ DevSecOps:
- การเข้าถึงครั้งแรก (T1190): การกำหนดค่าผิดพลาด terraform สคริปต์จะเปิดใช้งานพื้นที่จัดเก็บข้อมูลบนคลาวด์ไว้
- การดำเนินการ (T1059): A
curl | bashคำสั่งใน Dockerfile จะรันโค้ดที่ไม่ได้รับการตรวจสอบระหว่างการสร้าง - การเข้าถึงข้อมูลประจำตัว (T1552): An โทเค็น AWS กำหนดค่าตายตัวไว้ใน
.envไฟล์ดังกล่าวเปิดโอกาสให้ผู้โจมตีเข้าถึงข้อมูลได้โดยตรง - การรั่วไหลออก (T1048): ตัวร้าย แพ็คเกจ NPM ส่งข้อมูลออกนอกสภาพแวดล้อมของคุณโดยไม่แจ้งให้ทราบล่วงหน้า
- ความคงทน (T1547): สคริปต์หลังการติดตั้งที่ซ่อนอยู่จะทำให้ผู้โจมตีสามารถกลับเข้ามาได้อีกครั้งหลังจากการล้างข้อมูลเสร็จสิ้น
ด้วยการเชื่อมโยงปัญหาเหล่านี้เข้ากับเมทริกซ์ ATT&CK นักพัฒนาจะเห็นได้ทันทีว่าการตั้งค่าที่ไม่ถูกต้องเล็กน้อยหรือการปฏิบัติที่ไม่ปลอดภัยนั้นเชื่อมโยงกับอะไร สถานการณ์การโจมตีในโลกแห่งความเป็นจริง.
เหตุใด MITRE ATT&CK จึงมีความสำคัญใน DevSecOps
นักพัฒนาหลายคนคิดว่า ATT&CK เหมาะสำหรับนักวิเคราะห์เท่านั้น แต่ความจริงแล้วตรงกันข้าม เมื่อช่องโหว่หรือการตั้งค่าที่ไม่ถูกต้องเชื่อมโยงกับกลยุทธ์เช่นนี้ การกระทำ or การเข้าถึงข้อมูลประจำตัวทำให้การทำสิ่งต่อไปนี้ง่ายขึ้น:
- ทำความเข้าใจกับ มุมมองของผู้โจมตี.
- จัดลำดับความสำคัญว่าควรแก้ไขปัญหาใดก่อน
- สื่อสารกับทีมรักษาความปลอดภัยด้วยภาษาเดียวกัน
จริง Pipeline ตัวอย่าง
ตัวอย่างเช่น สคริปต์หลังการติดตั้งที่เป็นอันตราย ในแพ็กเกจ NPM จะแมปไปยัง การกระทำ และ การกรอง.
ในทำนองเดียวกัน ไฟล์ Terraform ที่ตั้งค่าไม่ถูกต้อง การเปิดเผย S3 bucket จะเชื่อมต่อโดยตรงกับ การเข้าถึงเบื้องต้น.
A โทเค็น AWS ที่กำหนดค่าตายตัว ในที่เก็บข้อมูลแสดงให้เห็นอย่างชัดเจน การเข้าถึงข้อมูลประจำตัว.
สุดท้าย การปกปิดการพึ่งพา การส่งข้อมูลสัญญาณออกไป สอดคล้องกับ คำสั่งและการควบคุม (C2).
แทนที่จะเห็นแค่ป้ายกำกับ "ความรุนแรงระดับวิกฤต" นักพัฒนาจะได้รับข้อมูลเพิ่มเติม เรื่องราวที่ชัดเจน เกี่ยวกับวิธีการที่ผู้โจมตีจะใช้ปัญหาดังกล่าว ซึ่งทำให้ความปลอดภัยไม่ใช่เรื่องนามธรรมอีกต่อไปและสามารถนำไปปฏิบัติได้จริงมากขึ้น
Bridging Gap
ในที่สุด ATT&CK ก็สร้าง... เป็นสะพานเชื่อมระหว่างนักพัฒนาและทีมรักษาความปลอดภัยทั้งสองฝ่ายใช้กลยุทธ์และเทคนิคเดียวกันในการอธิบายความเสี่ยง นักพัฒนาสามารถกรองผลการค้นหาที่ตรงกับความต้องการได้ การเข้าถึงเบื้องต้น or การกรองในขณะที่นักวิเคราะห์สามารถดูได้ว่า repos ใดและ pipelineกลุ่มที่ได้รับผลกระทบมากที่สุด บริบทที่ใช้ร่วมกันนี้ทำให้การคัดกรองรวดเร็วขึ้น ลดความสับสน และทำให้มั่นใจได้ว่าปัญหาที่มีผลกระทบสูงจะได้รับการแก้ไขก่อน
MITRE ATT&CK กลยุทธ์และเทคนิคใน DevSecOps
การขอ กรอบงาน MITER ATT&CK มักถูกมองว่าเป็นทฤษฎี อย่างไรก็ตาม, สำหรับนักพัฒนาแล้ว มันหมายถึงการเขียนโค้ดทั่วไปโดยตรง และ pipeline ประเด็นต่างๆ ตารางด้านล่างแสดงให้เห็นถึงรายละเอียดเฉพาะเจาะจง เทคนิคการตัดเฉียง นำไปปรับใช้กับสถานการณ์ DevSecOps ในชีวิตประจำวัน
| กลยุทธ์ ATT&CK | รหัสเทคนิค | ตัวอย่าง DevSecOps |
|---|---|---|
| การเข้าถึงเบื้องต้น | T1190 | สคริปต์ Terraform ที่ตั้งค่าไม่ถูกต้องจะเปิดใช้งาน S3 bucket |
| การกระทำ | T1059 | curl | bash ภายใน Dockerfile มีการรันโค้ดที่ยังไม่ได้รับการตรวจสอบ |
| การเข้าถึงข้อมูลประจำตัว | T1552 | โทเค็น AWS ถูกกำหนดไว้ในโค้ดโดยตรง .env ไฟล์ |
| การกรอง | T1048 | การพึ่งพาโค้ดที่ถูกปกปิดไว้ทำให้เกิดปัญหาในการสร้างโปรแกรม |
| การติดตา | T1547 | สคริปต์ postinstall ที่เป็นอันตรายซ่อนอยู่ในแพ็กเกจ NPM |
อันที่จริงแล้ว นี่เป็นการพิสูจน์ว่ากรอบการโจมตีของ Mitre นั้นไม่ใช่เรื่องนามธรรม มันสะท้อนให้เห็นถึงปัญหาเดียวกันกับที่นักพัฒนาต้องเผชิญในคลังเก็บโค้ดทุกวัน และ CI/CD pipelines.
การประยุกต์ใช้ MITRE ATT&CK ใน CI/CD Pipelines
ใน DevSecOps pipelineมักเป็นสะพานเชื่อมระหว่างโค้ดและการใช้งานจริง อย่างไรก็ตาม พวกมันก็กลายเป็นช่องทางโจมตีใหม่ได้เช่นกัน ปัญหาในการแมปใน CI/CD กลยุทธ์และเทคนิคของ MITRE ATT&CK ช่วยให้นักพัฒนาสามารถมองเห็นความเสี่ยงได้อย่างเป็นระบบ
จากการแจ้งเตือนทั่วไปไปจนถึงผลการค้นหาที่แมปโดย ATT&CK
แทนที่จะเป็นข้อความคลุมเครืออย่างเช่น “ตรวจพบสคริปต์ที่ไม่ปลอดภัย”ผลการค้นหาสามารถติดแท็กด้วยบริบท ATT&CK ได้:
- การดำเนินการ (T1059): A
curl | bashคำสั่งภายในไฟล์ Dockerfile อนุญาตให้ผู้โจมตีสามารถรันโค้ดตามอำเภอใจได้ - การเข้าถึงข้อมูลประจำตัว (T1552): An
.envไฟล์ที่มีโทเค็น AWS ที่กำหนดไว้ตายตัวจะให้สิทธิ์การเข้าถึงทรัพยากรคลาวด์โดยตรง - การรั่วไหลออก (T1048): ไลบรารีที่บรรจุโค้ดส่งสัญญาณซ่อนเร้นจะส่งข้อมูลออกไปนอกองค์กรโดยไม่ให้ผู้ใช้รู้ตัว
- ความคงทน (T1547): สคริปต์หลังการติดตั้งที่เป็นอันตรายจะทำให้ผู้โจมตีสามารถเข้าถึงระบบได้อีกครั้งแม้หลังจากทำการล้างข้อมูลแล้ว
ด้วยเหตุนี้ นักพัฒนาจึงไม่ได้มองแค่เพียง "วิกฤต" กับ "ปานกลาง" เท่านั้น แต่พวกเขามองเห็นภาพรวมที่กว้างขึ้น วิธีที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่นี้และทำไมเรื่องนี้จึงมีความสำคัญในโลกแห่งความเป็นจริง
เหตุผลที่มันได้ผลสำหรับนักพัฒนา
นอกจากนี้ การใช้ ATT&CK ใน pipelines ช่วยให้การจัดลำดับความสำคัญง่ายขึ้น:
- ประเด็นที่เกี่ยวข้องกับ การเข้าถึงเบื้องต้น or การเข้าถึงข้อมูลประจำตัว มักจะขัดขวางการรวมข้อมูล
- ปัญหาที่ถูกติดแท็กไว้ภายใต้ การกรอง เรียกร้องให้มีการตอบสนองที่รวดเร็วยิ่งขึ้น เนื่องจากมีความเสี่ยงต่อการรั่วไหลของข้อมูล
- เทคนิคการรักษาที่มีความรุนแรงน้อยกว่าสามารถดำเนินการในภายหลังได้โดยไม่ขัดขวางขั้นตอนการทำงาน
อันที่จริง การเทียบเคียงกับมาตรฐาน ATT&CK ทำให้การตรวจสอบความปลอดภัยกลายเป็นเครื่องมือที่มีประโยชน์สำหรับนักพัฒนา ช่วยลดความซ้ำซ้อน ให้บริบท และทำให้ภาษาด้านความปลอดภัยสอดคล้องกับงานเขียนโค้ดในชีวิตประจำวัน
Xygeni ช่วยให้นักพัฒนาใช้งาน MITRE ATT&CK ได้อย่างไร
ไซเกนี แพลตฟอร์มนี้ไม่ได้มาแทนที่เฟรมเวิร์ก MITRE ATT&CK แต่ช่วยให้ผู้พัฒนาสามารถเชื่อมโยงผลการค้นพบกับกลยุทธ์และเทคนิคของ ATT&CK ได้ง่ายขึ้น แพลตฟอร์มนี้ตรวจจับความเสี่ยงได้หลากหลายด้าน SAST, SCA, IaC การสแกน การตรวจสอบความลับ และการตรวจสอบมัลแวร์ จากนั้นจึงสามารถนำผลการตรวจสอบเหล่านี้ไปใช้ได้ เข้าใจในบริบทของ ATT&CK:
- ความไม่มั่นคง
curl | bashคำสั่งภายใน Dockerfile เกี่ยวข้องกับ การดำเนินการ (T1059). - สคริปต์ postinstall ที่ถูกปกปิดไว้ภายในแพ็กเกจ NPM สอดคล้องกับ การซึมออก (T1048).
- โทเค็นที่กำหนดไว้ตายตัวในไฟล์การกำหนดค่าจัดอยู่ในหมวดหมู่นี้ การเข้าถึงข้อมูลประจำตัว (T1552).
ทำไมเรื่องนี้ถึงสำคัญ? เพราะ ATT&CK ช่วยให้นักพัฒนาซอฟต์แวร์มีวิธีการคิดอย่างเป็นระบบเกี่ยวกับพฤติกรรมของผู้โจมตีที่แท้จริง แทนที่จะเผชิญหน้าแค่กับป้ายกำกับ "วิกฤต" หรือ "ปานกลาง" นักพัฒนาซอฟต์แวร์สามารถมองเห็นภาพรวมที่ใหญ่กว่าได้ นั่นคือ กลยุทธ์ใดที่ช่องโหว่นั้นเอื้ออำนวย และเหตุใดการแก้ไขจึงเป็นเรื่องเร่งด่วน
นอกจากนี้ ATT&CK ยังสร้างคำศัพท์ร่วมกันระหว่างนักพัฒนาและทีมรักษาความปลอดภัย เมื่อมีการอธิบายผลการตรวจสอบด้วยกลยุทธ์ต่างๆ เช่น การเข้าถึงเบื้องต้น or การเข้าถึงข้อมูลประจำตัวทั้งสองฝ่ายเข้าใจความเสี่ยงในแง่มุมเดียวกัน ทำให้การคัดกรองผู้ป่วยรวดเร็วขึ้นและมีความลำเอียงน้อยลง
Xygeni เสริมกระบวนการนี้โดย:
- ตรวจจับปัญหาตั้งแต่เนิ่นๆ ใน repository และ pipelines.
- การบล็อกการผสานที่ไม่ปลอดภัยด้วย guardrails.
- โดยเน้นประเภทของความเสี่ยงที่สามารถตีความได้ผ่าน ATT&CK
ด้วยวิธีนี้ นักพัฒนาสามารถก้าวข้ามการนับจำนวนช่องโหว่และเข้าใจถึงสิ่งต่างๆ ได้มากขึ้น เทคนิคการโจมตีจริง ซ่อนอยู่ในรหัสของพวกเขาและ pipelines.
รายการตรวจสอบ: การนำ MITRE ATT&CK มาใช้ในธุรกิจของคุณ Pipelines
| ขั้นตอน | การกระทำ | ทำไมมันสำคัญ |
|---|---|---|
| 1. ผลการสำรวจแผนที่ | ติดตามเราได้ที่ SAST, SCA, IaCและผลการสแกนลับสำหรับกลยุทธ์ ATT&CK | ช่วยให้ผู้พัฒนาเข้าใจบริบทโดยแสดงให้เห็นว่าช่องโหว่ต่างๆ สอดคล้องกับการโจมตีจริงอย่างไร |
| 2 กำหนดค่า Guardrails | ระบบจะรวมบล็อกโดยอัตโนมัติเมื่อพบเทคนิค ATT&CK ที่สำคัญ | ป้องกันไม่ให้โค้ดที่สามารถถูกโจมตีได้เข้าสู่ระบบการผลิต pipelines. |
| 3 ใช้ Dashboards | ติดตามดูว่ากลยุทธ์และเทคนิคของ ATT&CK ใดบ้างที่ปรากฏในคลังเก็บข้อมูลและทีมต่างๆ | ช่วยจัดลำดับความสำคัญของการแก้ไขปัญหาและตรวจหาช่องโหว่ในการให้บริการได้อย่างรวดเร็ว |
| 4. ฝึกอบรมนักพัฒนา | ลองยกตัวอย่างจริง ๆ เช่น สถานการณ์ที่ไม่ปลอดภัย IaCความลับ หรือความสัมพันธ์ระหว่างกัน | ทำให้ ATT&CK เป็นรูปธรรมและใช้งานได้จริงในงานเขียนโค้ดประจำวัน |
| 5. ทบทวนอย่างสม่ำเสมอ | ปรับ guardrails และจัดทำแผนที่เพื่อรับมือกับภัยคุกคามใหม่ๆ อย่างต่อเนื่อง | มั่นใจ pipeline ระบบป้องกันจะพัฒนาไปตามเทคนิคของผู้โจมตี |
สรุป
กรอบงาน MITRE ATT&CK ไม่ได้เป็นเพียงแหล่งข้อมูลสำหรับนักวิเคราะห์เท่านั้น แต่ยังเป็น... เครื่องมือที่ใช้งานได้จริงสำหรับนักพัฒนา เพื่อรักษาความปลอดภัยของโค้ด pipelineและความสัมพันธ์ต่างๆ โดยการเชื่อมโยงความเสี่ยงกับกลยุทธ์และเทคนิคของ ATT&CK ทีมพัฒนาจะก้าวข้ามการแจ้งเตือนทั่วไปและมองเห็นภาพรวมที่ชัดเจนยิ่งขึ้น วิธีที่ผู้โจมตีสามารถใช้ประโยชน์จากซอฟต์แวร์ของพวกเขาได้.
ยิ่งไปกว่านั้น ภาษาที่ใช้ร่วมกันนี้ยังช่วยเชื่อมช่องว่างระหว่างความปลอดภัยและการพัฒนา นักพัฒนาเข้าใจว่าเหตุใดการกำหนดโทเค็นแบบตายตัวจึงไม่ใช่แค่การปฏิบัติที่ไม่ดี แต่เป็นปัญหาที่แท้จริง การเข้าถึงข้อมูลประจำตัวในทำนองเดียวกัน นักวิเคราะห์มองเห็นว่าประเด็นต่างๆ ใน IaC หรือความสัมพันธ์ต่างๆ เข้ากันได้ดีกับ การเข้าถึงเบื้องต้น or การกระทำ.
หากคุณเป็นนักพัฒนาซอฟต์แวร์ ให้เริ่มต้นจากสิ่งเล็กๆ ก่อน: ลองนำสิ่งที่พบหนึ่งหรือสองอย่างจาก repository ของคุณไปเปรียบเทียบกับ matrix ของ MITRE ATT&CK ดู ผลลัพธ์ที่ได้คือ คุณจะรู้ได้ทันทีว่าคุณเสี่ยงต่อกลยุทธ์ต่างๆ เช่น... การเข้าถึงเบื้องต้น, การกระทำหรือ การกรองแบบฝึกหัดนี้cisการใช้ e เพียงอย่างเดียวทำให้ความเสี่ยงจับต้องได้มากขึ้นและจัดลำดับความสำคัญได้ง่ายขึ้น
ด้วย Xygeni คุณไม่จำเป็นต้องคิดหาคำตอบด้วยตัวเองอีกต่อไป ผลการวิจัยจาก SAST, SCAความลับ IaCและการสแกนมัลแวร์สามารถตีความได้ผ่านกลยุทธ์และเทคนิคของ ATT&CK ดังนั้น คุณสามารถกรองตาม TTP และบังคับใช้ได้ guardrails in CI/CDและบล็อกโค้ดที่ไม่ปลอดภัยก่อนที่จะนำไปใช้งานจริง
???? จองการสาธิตการใช้งาน Xygeni และดูว่ากลยุทธ์ MITRE ATT&CK เชื่อมโยงกับคลังเก็บข้อมูลของคุณอย่างไร pipelineวินาที ในหน่วยนาที

