






ปัญญาประดิษฐ์กำลังเติบโตอย่างรวดเร็ว และความเสี่ยงก็เพิ่มขึ้นเช่นกัน เพื่อจัดการกับความเสี่ยงเหล่านั้นได้อย่างมีประสิทธิภาพ ทีมงานจำเป็นต้องมีวิธีการที่ชัดเจนและน่าเชื่อถือ กรอบการบริหารความเสี่ยง NIST AI วิธีการนี้ช่วยให้องค์กรวางแผน วัดผล และลดความเสี่ยงด้าน AI ในทุกขั้นตอนการพัฒนา สำหรับนักพัฒนาและทีมรักษาความปลอดภัย การนำไปใช้ การจัดการความเสี่ยงด้านเอไอ หมายถึงมากกว่าแค่การค้นหาข้อผิดพลาด มันครอบคลุมถึงข้อมูล โมเดล ตัวเชื่อมต่อ และการสร้าง pipelineดังนั้น การรวมกันของ กรอบการบริหารความเสี่ยงของ NIST AI การนำแนวทางปฏิบัติ DevSecOps มาใช้จะช่วยจัดระเบียบและเพิ่มความรวดเร็วให้กับงานประจำวัน
กรอบการบริหารความเสี่ยงด้าน AI ของ NIST คืออะไร
การขอ กรอบการบริหารความเสี่ยงด้านปัญญาประดิษฐ์ของ NIST (AI RMF) เป็นคู่มือปฏิบัติที่พัฒนาโดย สถาบันแห่งชาติ Standardและเทคโนโลยีช่วยให้ทีมสามารถระบุ วัด และควบคุมความเสี่ยงด้าน AI ตลอดวงจรชีวิตของซอฟต์แวร์ได้อย่างครบถ้วน
โดยกำหนดฟังก์ชันหลักสี่ประการดังนี้: วางแผน วัดผล บริหารจัดการ และกำกับดูแล แต่ละส่วนจะอธิบายถึงวิธีการ สิ่งที่ต้องทำ เวลาที่ต้องทำ และวิธีการรักษาความปลอดภัยและความน่าเชื่อถือของระบบ AI โดยสรุปแล้ว กรอบการทำงานนี้จะเปลี่ยน AI ในการบริหารความเสี่ยง แปลงให้เป็นกระบวนการที่ชัดเจน ทำซ้ำได้ และเหมาะสมกับงานพัฒนาจริง
หน้าที่ทั้งสี่ของ NIST AI RMF
| ฟังก์ชัน | เป้าหมาย | ในทางปฏิบัติ |
|---|---|---|
| แผนที่แสดงที่ตั้งบริษัท | ค้นหาว่ามีการนำ AI ไปใช้ที่ใดบ้าง และอะไรบ้างที่อาจผิดพลาดได้ | จัดทำบัญชีรายชื่อโมเดล ตัวเชื่อมต่อ และชุดข้อมูล |
| วัด | ตรวจสอบคุณภาพข้อมูล พฤติกรรมของโมเดล และการควบคุมความปลอดภัย | เรียกใช้การสแกน ตรวจสอบความสัมพันธ์ระหว่างไฟล์ และทดสอบกฎการเข้าถึง |
| จัดการ | ดำเนินการตามสิ่งที่คุณค้นพบ | สมัครสมาชิก Guardrailsแก้ไขปัญหา และบันทึกการดำเนินการ |
| ปกครอง | รักษาการกำกับดูแลและความรับผิดชอบไว้ | ติดตามเวอร์ชัน ตรวจสอบบันทึก และรายงานให้ผู้มีส่วนได้ส่วนเสียทราบ |
หน้าที่ทั้งสี่ของกรอบการบริหารความเสี่ยงด้าน AI ของ NIST
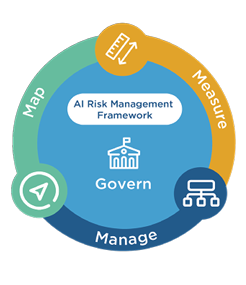
ก่อนที่จะนำกรอบการทำงานไปใช้ ควรทำความเข้าใจก่อนว่าแต่ละฟังก์ชันนั้นหมายถึงอะไร
สิ่งเหล่านี้ไม่ใช่ขั้นตอนในรายการตรวจสอบ แต่เป็นกิจกรรมต่อเนื่องที่เกิดขึ้นซ้ำ ๆ ตลอดวงจรชีวิตของ AI ตั้งแต่การออกแบบไปจนถึงการตรวจสอบ แต่ละกิจกรรมสนับสนุนซึ่งกันและกันและสร้างวงจรแห่งการปรับปรุงและความรับผิดชอบ
- การปกครอง: สร้างวัฒนธรรมแห่งความรับผิดชอบเกี่ยวกับ AI กำหนดผู้รับผิดชอบความเสี่ยงแต่ละด้าน ทบทวนนโยบาย และตรวจสอบให้แน่ใจว่ามีการกำกับดูแลตั้งแต่เนิ่นๆ ไม่ใช่หลังจากปล่อยใช้งานแล้ว
- แผนที่: ระบุว่า AI ปรากฏอยู่ที่ใดในระบบของคุณ ใช้ข้อมูลอะไร และส่งผลกระทบต่อใคร การทำความเข้าใจบริบทนี้เป็นกุญแจสำคัญในการหลีกเลี่ยงจุดบอดในภายหลัง
- วัด: ทดสอบส่วนประกอบ AI ภายใต้สภาวะจริง ตรวจสอบอคติ การเบี่ยงเบน ความเป็นส่วนตัว และความทนทาน วัดพฤติกรรมของโมเดลของคุณและเปรียบเทียบกับเกณฑ์มาตรฐานด้านความปลอดภัย
- จัดการ: ดำเนินการอย่างชัดเจนตามผลลัพธ์ แก้ไขส่วนที่อาจก่อให้เกิดความไม่ปลอดภัย ยกเลิกการใช้งานโมเดลที่มีความเสี่ยง และบันทึกการเปลี่ยนแปลงทั้งหมดเพื่อป้องกันไม่ให้เกิดซ้ำอีก
เมื่อฟังก์ชันทั้งสี่นี้ทำงานอยู่ภายใน CI/CD pipelineทีมต่างๆ บริหารจัดการ ความเสี่ยงจาก AI เชิงรุกแทนที่จะเป็นเชิงรับ
เหตุใดการจัดการความเสี่ยงด้าน AI จึงมีความสำคัญ
AI นำมาซึ่งความเสี่ยงที่เครื่องมือรักษาความปลอดภัยแบบดั้งเดิมไม่สามารถตรวจจับได้เสมอไป ตัวอย่างเช่น การรั่วไหลของข้อมูล, ฉีดด่วนหรือ การวางยาพิษแบบจำลองหากขาดโครงสร้างที่ชัดเจน ปัญหาเหล่านี้สามารถแพร่กระจายไปทั่วระบบได้อย่างรวดเร็ว
โดยทำตาม กรอบการบริหารความเสี่ยง NIST AIทีมต่างๆ สามารถ:
- ระบุว่าปัญญาประดิษฐ์ (AI) ถูกนำไปใช้ที่ใดบ้าง pipelines
- ตรวจจับจุดอ่อนในโค้ดและข้อมูลก่อนเผยแพร่
- จัดลำดับความสำคัญว่าควรแก้ไขอะไรก่อน
- รักษาบันทึกข้อมูลอย่างโปร่งใสเพื่อการตรวจสอบและสร้างความไว้วางใจให้กับลูกค้า
นอกจากนี้ NIST ยังสอดคล้องกับมาตรฐานระดับโลกอื่นๆ ด้วย standardเช่นมาตรฐาน ISO/IEC 42001 และหลักการ AI ของ OECD ซึ่งทำให้การรักษาความสอดคล้องในองค์กรต่างๆ ทำได้ง่ายขึ้น
สำหรับข้อมูลเพิ่มเติม โปรดศึกษาที่:
- ENISA: การรักษาความปลอดภัยของ AI
- OWASP: คู่มือความปลอดภัยและความเป็นส่วนตัวของ AI
- OWASP: 10 อันดับแรกสำหรับการสมัครเรียน LLM
- ปัญญาประดิษฐ์ในด้านความปลอดภัยทางไซเบอร์: ทำความเข้าใจความเสี่ยงที่แท้จริง
วิธีการนำ NIST AI RMF ไปใช้ในทางปฏิบัติ
การขอ NIST AI RMF 1.0 ถูกสร้างขึ้นเป็น ไกด์นำเที่ยวแบบสมัครใจและยืดหยุ่น ภายใต้ พระราชบัญญัติริเริ่มปัญญาประดิษฐ์แห่งชาติ พ.ศ. 2020. ออกแบบมาเพื่อให้องค์กรทุกขนาด ไม่ว่าจะใหญ่หรือเล็ก สามารถปรับเปลี่ยนได้ตามความพร้อมของตนเอง
เป้าหมายนั้นเรียบง่าย: สร้าง AI น่าเชื่อถือ โปร่งใส และปลอดภัย โดยการจัดการความเสี่ยงตั้งแต่เริ่มต้น
เพื่อสนับสนุนการนำไปใช้ NIST จึงได้จัดเตรียมแหล่งข้อมูลต่างๆ ไว้ดังนี้:
- คู่มือปฏิบัติการ AI RMF: อธิบายวิธีการนำแต่ละฟังก์ชันไปใช้ในการออกแบบ การทดสอบ และการใช้งานจริง
- แผนงาน AI RMF: แสดงรายการกิจกรรมของชุมชนและการอัปเดตอย่างต่อเนื่อง
- ทางม้าลาย: เชื่อมต่อ NIST AI RMF กับอื่นๆ standardเช่น ISO/IEC 42001 หรือกฎหมาย AI ของสหภาพยุโรป
- ศูนย์รวมทรัพยากร AI ที่น่าเชื่อถือและมีความรับผิดชอบ: เป็นแหล่งรวบรวมข้อมูลโปรไฟล์ กรณีศึกษา และแนวปฏิบัติที่ดีที่สุดที่นำมาแบ่งปัน
ในทางปฏิบัติ ทีม DevSecOps สามารถบูรณาการแนวคิดเหล่านี้ผ่านระบบอัตโนมัติได้ ตัวอย่างเช่น การใช้ Xygeni ASPM เวที เพื่อสแกน วัด และควบคุมความเสี่ยงที่เกี่ยวข้องกับ AI อย่างต่อเนื่องในขั้นตอนการทำงานเดียวกันกับที่พวกเขาสร้างและเผยแพร่โค้ดอยู่แล้ว
การเชื่อมโยง NIST AI RMF กับ DevSecOps
ในสภาพแวดล้อมที่เปลี่ยนแปลงอย่างรวดเร็ว การจัดการความเสี่ยงของ AI ต้องพอดีกับ CI/CD pipelineโดยไม่ทำให้กระบวนการช้าลง เมื่อมีการรวมการตรวจสอบความปลอดภัยเข้ากับขั้นตอนการส่งมอบ ทีมงานสามารถระบุ วัด จัดการ และควบคุมความเสี่ยงได้ เป็นส่วนหนึ่งของการเขียนโค้ดในชีวิตประจำวันแทนที่จะเป็นการตรวจสอบแยกต่างหาก
นั่นแหละคือจุดนั้น ไซเกนี ช่วยได้ มัน Application Security Posture Management (ASPM) แพลตฟอร์มนี้ผสานรวมการควบคุมเหล่านี้เข้ากับกระบวนการพัฒนาโดยตรง ส่งผลให้ระบบรักษาความปลอดภัยเป็นไปโดยอัตโนมัติและต่อเนื่อง
- แผนที่: ตรวจสอบโค้ด ส่วนประกอบ และตัวเชื่อมต่อ AI ทั้งหมดในโครงการต่างๆ การมองเห็นภาพรวมตั้งแต่เนิ่นๆ นี้จะช่วยป้องกันช่องโหว่ก่อนการใช้งานจริง
- วัด: วิเคราะห์ความสามารถในการใช้ประโยชน์ การเข้าถึง และสถานะของความสัมพันธ์แบบเรียลไทม์ นอกจากนี้ยังให้บริบทเพื่อให้ทีมทราบว่าปัญหาใดมีความสำคัญอย่างแท้จริง
- จัดการ: สมัครสมาชิก Guardrails ซึ่งจะบล็อกการรวมโค้ดที่ไม่ปลอดภัยและบังคับใช้นโยบายภายในโดยอัตโนมัติ これにより、ユーザーは適切ななフィントリングのフィントが可能になります。
- การปกครอง: บันทึกทุกการกระทำ ระบุว่าใครเปลี่ยนแปลงอะไร และจัดทำบันทึกที่พร้อมสำหรับการตรวจสอบเพื่อการปฏิบัติตามกฎระเบียบและการทำงานร่วมกัน
เมื่อรวมกันแล้ว ความสามารถเหล่านี้จะนำมาซึ่ง กรอบการบริหารความเสี่ยง NIST AI เพื่อการใช้ชีวิตภายในเวิร์กโฟลว์ DevSecOps
พวกเขานำนโยบายมาเชื่อมโยงกับการปฏิบัติจริง และเปลี่ยนทฤษฎีให้เป็นผลลัพธ์ที่นักพัฒนาสามารถเห็นได้จริง
NIST AI RMF และ Xygeni ASPM ในทางปฏิบัติ
ตัวอย่างเช่น ตารางด้านล่างแสดงให้เห็นว่าฟังก์ชัน NIST แต่ละฟังก์ชันนั้นสอดคล้องกับความสามารถจริงภายใน Xygeni อย่างไร ASPM แพลตฟอร์มนี้ช่วยให้ทีมสามารถเปลี่ยนจากหลักการนามธรรมไปสู่การลงมือปฏิบัติจริงได้
| ฟังก์ชัน NIST AI RMF | จุดมุ่งหมาย | สรุป ความน่าเชื่อถือของ Olymp Trade? Xygeni ASPM นำไปใช้ |
|---|---|---|
| แผนที่แสดงที่ตั้งบริษัท | ระบุว่าปัญญาประดิษฐ์ (AI) ถูกนำไปใช้ที่ใด และอาจก่อให้เกิดความเสี่ยงอะไรบ้าง | Xygeni จะค้นหาแหล่งเก็บข้อมูล การพึ่งพา และส่วนประกอบ AI ทั้งหมดโดยอัตโนมัติ SDLC. |
| วัด | ประเมินช่องโหว่ ความสมบูรณ์ของข้อมูล และระบบควบคุม | Xygeni ตรวจสอบความสามารถในการถูกโจมตี การเข้าถึง และสถานะของส่วนประกอบต่างๆ ในทุกการสแกน |
| จัดการ | ลดและควบคุมความเสี่ยง | Guardrails บังคับใช้นโยบายโดยตรงใน CI/CDรวมถึงการบล็อกโค้ดที่ไม่ปลอดภัยและการแก้ไขโดยอัตโนมัติ |
| ปกครอง | รักษาความโปร่งใสและความรับผิดชอบ | Dashboardระบบและบันทึกการตรวจสอบแสดงประวัติการเปลี่ยนแปลงที่สมบูรณ์สำหรับการปฏิบัติตามข้อกำหนดและการทำงานร่วมกัน |
นี่คือจุดที่กรอบงาน NIST มาบรรจบกับการปฏิบัติงาน DevSecOps ในชีวิตประจำวัน
ตารางด้านล่างแสดงให้เห็นว่าฟังก์ชัน NIST แต่ละฟังก์ชันสอดคล้องกับฟังก์ชันของ Xygeni อย่างไร ASPM แพลตฟอร์มในโครงการจริง
การนำกรอบแนวคิดไปใช้ทีละขั้นตอน
เมื่อวางรากฐานที่มั่นคงแล้ว ทีมต่างๆ ก็สามารถนำไปประยุกต์ใช้ได้ กรอบการบริหารความเสี่ยง NIST AI โดยผ่านขั้นตอนที่ชัดเจนและทำซ้ำได้ไม่กี่ขั้นตอน ซึ่งสอดคล้องกับเวิร์กโฟลว์ DevSecOps ทั่วไป:
- กำหนดกรณีการใช้งาน AI: ระบุว่า AI ทำงานที่ใด ประมวลผลข้อมูลอะไร และใครสามารถเข้าถึงได้ การมองเห็นตั้งแต่เนิ่นๆ ช่วยป้องกันการเปิดเผยข้อมูลที่ไม่จำเป็นในภายหลัง
- ประเมินข้อมูลและความสัมพันธ์ระหว่างข้อมูล: ตรวจสอบระบบของคุณเพื่อหาจุดอ่อนด้านการรับรองความถูกต้อง ไลบรารีที่ล้าสมัย หรือข้อมูลลับที่รั่วไหล ก่อนที่จะนำไปใช้งานจริง
- ชุด Guardrails: เพิ่มกฎที่ชัดเจนใน CI/CD pipelineระบบจะทำการอนุมัติหรือบล็อกการเปลี่ยนแปลงโดยอัตโนมัติ เพื่อให้การบังคับใช้นโยบายมีความสม่ำเสมอทั่วทั้งคลังเก็บข้อมูล
- แก้ไขปัญหาโดยอัตโนมัติ: ใช้ ไซเกนี บอท และ AI แก้ไขข้อผิดพลาดอัตโนมัติ เพื่อสร้าง pull requests พร้อมข้อเสนอแนะในการเปลี่ยนแปลง ซึ่งจะช่วยลดภาระงานด้วยตนเองและเวลาในการตรวจสอบ
- ตรวจสอบและบันทึกข้อมูล: จดบันทึกการแก้ไข การอัปเดตนโยบาย และการเปลี่ยนแปลงแต่ละครั้งcisขั้นตอนง่ายๆ นี้ช่วยส่งเสริมความรับผิดชอบและทำให้ติดตามความคืบหน้าได้ง่าย
การกระทำเหล่านี้ร่วมกันจะช่วยให้... การจัดการความเสี่ยงของ AI มีความน่าเชื่อถือและมองเห็นได้ตลอดวงจรการพัฒนา นอกจากนี้ยังช่วยให้ทีมตรวจจับและแก้ไขปัญหาได้ก่อนที่จะลุกลามกลายเป็นปัญหาด้านความปลอดภัยที่มีค่าใช้จ่ายสูง
จากตรวจจับสู่แก้ไข: Xygeni รับมือกับความเสี่ยงด้าน AI อย่างไร
เมื่อเกิดความเสี่ยงขึ้น Xygeni ช่วยให้ทีมสามารถดำเนินการได้อย่างรวดเร็วโดยไม่ต้องหยุดการทำงานตามปกติ
การสแกนอาจตรวจพบการฉีดพรอมต์ในตัวเชื่อมต่อ ช่องทางการจัดลำดับความสำคัญ จากนั้นจะจัดลำดับปัญหาตามความรุนแรงและโอกาสในการใช้ประโยชน์ ช่วยให้นักพัฒนาสามารถมุ่งเน้นไปที่สิ่งที่สำคัญที่สุดได้
ไซเกนี บอท สร้าง pull request พร้อมข้อเสนอแนะในการแก้ไขปัญหา Guardrails ตรวจสอบการเปลี่ยนแปลงทั้งในเครื่องและบนเซิร์ฟเวอร์เพื่อให้แน่ใจว่าปลอดภัย สุดท้ายนี้ AI แก้ไขข้อผิดพลาดอัตโนมัติ ปรับปรุงแพทช์โดยใช้โมเดลส่วนตัวของคุณ เพิ่มความแม่นยำอีกระดับหนึ่ง
ตัวอย่างกรณี: ทีมฟินเทคทีมหนึ่งพบตัวเชื่อมต่อ MCP ที่ไม่ปลอดภัยระหว่างการทดสอบระบบ Guardrails ขัดขวางการรวม และ ไซเกนี บอท เปิดการแก้ไขปัญหาได้ภายในไม่กี่นาที โดยใช้ ความเสี่ยงในการแก้ไขปัญหาพวกเขาเลือกเวอร์ชันการพึ่งพาที่ปลอดภัยและปรับใช้การอัปเดตในวันเดียวกัน
กระบวนการนี้ทำให้ การจัดการความเสี่ยงของ AI ต่อเนื่องและรวดเร็ว ช่วยลดความขัดแย้งระหว่างการพัฒนาและความปลอดภัย
ประยุกต์ Guardrails เพื่อความปลอดภัยด้าน AI
Guardrails เก็บ pipelineสามารถคาดการณ์ได้โดยการหยุดยั้งการกระทำที่เสี่ยงก่อนที่จะลุกลาม มีน้ำหนักเบา โปร่งใส และบำรุงรักษาง่าย
ตัวอย่างเช่น:
- จำกัดการเข้าถึง MCP เฉพาะจากพื้นที่ทำงานที่เชื่อถือได้เท่านั้น
- จำกัดขอบเขตของคีย์ API และลดระยะเวลาหมดอายุ
- ตรวจสอบความถูกต้องของข้อความแจ้งเตือนและจำกัดขนาดของข้อมูลที่ป้อนเพื่อป้องกันการใช้งานในทางที่ผิด
กฎเหล่านี้ทำให้ AI ในการบริหารความเสี่ยง เป็นส่วนหนึ่งของการเขียนโค้ดประจำวัน ไม่ใช่งานหลังการปรับใช้
รายการตรวจสอบ: พร้อมจัดส่งพร้อม NIST AI RMF
ก่อนปล่อยเวอร์ชันใหม่ โปรดตรวจสอบรายการตรวจสอบอย่างรวดเร็วนี้เพื่อให้แน่ใจว่าโครงการของคุณสอดคล้องกับข้อกำหนด กรอบการบริหารความเสี่ยง NIST AI หลักการ:
| รายการตรวจสอบ | จุดมุ่งหมาย |
|---|---|
| อัปเดตข้อมูลสินค้าคงคลังของโมเดล AI, เอนด์พอยต์ และตัวเชื่อมต่อ | ช่วยให้มองเห็นภาพรวมของส่วนประกอบ AI ทั้งหมดก่อนการเปิดตัว |
| Guardrails สำหรับคีย์ MCP และ API ที่ตั้งค่าไว้เพื่อป้องกันการเปลี่ยนแปลงที่ไม่ปลอดภัย | ป้องกันการตั้งค่าที่ไม่ถูกต้องหรือการเข้าถึงที่ไม่ได้รับอนุญาตไม่ให้เข้าสู่ระบบการผลิต |
| สแกนทุกครั้ง pull request สีสดสวย ไซเกนี บอท | ตรวจจับช่องโหว่และปัญหาด้านการปฏิบัติตามกฎระเบียบตั้งแต่เนิ่นๆ CI/CD ไหล. |
| Private AI แก้ไขข้อผิดพลาดอัตโนมัติ กำหนดค่าสำหรับการแก้ไขปัญหาอัตโนมัติ | แก้ไขปัญหาได้อย่างปลอดภัย พร้อมทั้งรักษารหัสต้นฉบับและข้อมูลให้เป็นส่วนตัว |
| ความเสี่ยงในการแก้ไขปัญหา ตรวจสอบก่อนอัปเกรดส่วนประกอบที่จำเป็น | ตรวจสอบว่าเวอร์ชันใหม่มีความปลอดภัยและใช้งานร่วมกันได้ก่อนนำไปใช้งาน |
การตรวจสอบรายการเหล่านี้ช่วยให้ทีมจัดส่งสินค้าได้รวดเร็วและปลอดภัยยิ่งขึ้น พร้อมทั้งรักษามาตรฐานต่างๆ การจัดการความเสี่ยงของ AI มีบทบาทในทุกรอบวัฏจักร
คำถามที่พบบ่อยด่วน
กรอบการบริหารความเสี่ยงด้าน AI ของ NIST คืออะไร?
กรอบการทำงานที่ช่วยให้ทีมสามารถวางแผน วัดผล จัดการ และกำกับดูแลความเสี่ยงด้าน AI ตั้งแต่ขั้นตอนการออกแบบจนถึงการใช้งานจริง
ฉันจะนำไปประยุกต์ใช้ใน DevSecOps ได้อย่างไร?
เพิ่ม Guardrails in CI/CDแก้ไขปัญหาโดยอัตโนมัติด้วย Pull Request (PR) และบันทึกการเปลี่ยนแปลงเพื่อตรวจสอบ
ฉันควรเริ่มจากการตั้งค่าใดบ้าง?
จำกัดแหล่งที่มาของ MCP จำกัดขอบเขต API ตรวจสอบความถูกต้องของข้อความแจ้งเตือน และตรวจสอบการเปลี่ยนแปลงการพึ่งพาโดยใช้การประเมินความเสี่ยงในการแก้ไขปัญหา
ข้อคิดส่งท้าย: จากกรอบแนวคิดสู่การปฏิบัติอย่างต่อเนื่อง
การขอ กรอบการบริหารความเสี่ยง NIST AI นี่เป็นมากกว่าแค่รายการตรวจสอบการปฏิบัติตามข้อกำหนด มันเป็นแบบจำลองเชิงปฏิบัติสำหรับการสร้างระบบ AI ที่ทีมงานสามารถไว้วางใจได้ โดยการระบุตำแหน่งที่ AI ทำงาน วัดพฤติกรรม จัดการช่องโหว่ และกำกับดูแลการทำงานcisองค์กรต่างๆ จึงทำให้การรักษาความปลอดภัยเป็นส่วนหนึ่งของกระบวนการ ไม่ใช่เป็นเพียงเหตุการณ์ที่เกิดขึ้นเพียงครั้งเดียว
ในสภาพแวดล้อม DevSecOps แนวคิดนี้เหมาะสมอย่างยิ่ง การตรวจสอบความปลอดภัย Guardrailsและระบบอัตโนมัติก็กลายเป็นส่วนหนึ่งของสิ่งเดียวกัน pipeline ซึ่งช่วยให้สามารถใช้งานฟีเจอร์ต่างๆ ได้ แทนที่จะรอการตรวจสอบหรือการประเมิน นักพัฒนาสามารถมองเห็นความเสี่ยงได้ตั้งแต่ตอนเขียนโค้ด และแก้ไขก่อนที่จะนำไปใช้งานจริง
ไซเกนี นำกรอบแนวคิดนี้มาประยุกต์ใช้ในทางปฏิบัติ โดยเปลี่ยนหลักการต่างๆ ให้เป็นเครื่องมือในชีวิตประจำวัน:
- ASPM รวมศูนย์การมองเห็นตั้งแต่โค้ดไปจนถึงคลาวด์
- ไซเกนี บอท ดำเนินการแก้ไขโดยอัตโนมัติผ่าน pull requests.
- AI แก้ไขข้อผิดพลาดอัตโนมัติ ช่วยเพิ่มความแม่นยำในขณะที่ยังคงรักษาความเป็นส่วนตัวของข้อมูล
- ความเสี่ยงในการแก้ไขปัญหา ช่วยให้ทีมเลือกเวอร์ชันของไลบรารีที่ปลอดภัยที่สุด
เมื่อรวมความสามารถเหล่านี้เข้าด้วยกันแล้ว จะทำให้ การจัดการความเสี่ยงของ AI ต่อเนื่องและใช้งานได้จริง
พวกเขามีส่วนช่วยทีมในการสร้างซอฟต์แวร์ที่พัฒนาได้อย่างรวดเร็ว และ คงไว้ซึ่งความมั่นคง โดยไม่ก่อให้เกิดอุปสรรคต่อการพัฒนา
ท้ายที่สุดแล้ว คุณค่าของ นิสท์ เอไอ เพื่อการเลี้ยงชีพ ความปลอดภัยไม่ได้อยู่ที่ตัวเอกสารเอง แต่ขึ้นอยู่กับวิธีการที่ทีมนำไปใช้ ด้วยระบบอัตโนมัติและวัฒนธรรมที่เหมาะสม ความปลอดภัยจะกลายเป็นนิสัยร่วมกันของทีมวิศวกรรม ไม่ใช่การตรวจสอบแยกต่างหากในภายหลัง

