






การพัฒนาซอฟต์แวร์สมัยใหม่พึ่งพาซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สอย่างมากในการระบุความเสี่ยงด้านความปลอดภัย อย่างไรก็ตาม หลายองค์กรที่ใช้ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สประสบปัญหาในการตรวจจับภัยคุกคามที่แท้จริง เนื่องจากเครื่องมือเหล่านี้มักขาดความสามารถในการประเมินความเสี่ยงและการจัดลำดับความสำคัญขั้นสูง แม้ว่าซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สที่ใช้ในด้านความปลอดภัยทางไซเบอร์จะช่วยเปิดเผยช่องโหว่ที่รู้จัก แต่ก็ไม่ได้ให้การวิเคราะห์ความสามารถในการใช้ประโยชน์ ข้อมูลเชิงลึกด้านความปลอดภัยของห่วงโซ่อุปทาน หรือตัวเลือกการแก้ไขอัตโนมัติเสมอไป ส่งผลให้ทีมรักษาความปลอดภัยที่พึ่งพาซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สมักพบกับผลลัพธ์ที่ผิดพลาด ความเหนื่อยล้าจากการแจ้งเตือน และความยากลำบากในการแยกแยะช่องโหว่ที่มีความเสี่ยงสูงออกจากช่องโหว่ที่มีผลกระทบต่ำ
เพื่อให้การจัดการความปลอดภัยของซอฟต์แวร์มีประสิทธิภาพ องค์กรต่างๆ ต้องการมากกว่าแค่เครื่องมือสแกนช่องโหว่แบบโอเพนซอร์สทั่วไป พวกเขาต้องการโซลูชันด้านความปลอดภัยที่ครอบคลุม ซึ่งรวมถึงการตรวจจับแบบเรียลไทม์ การวิเคราะห์การเข้าถึง และการจัดลำดับความสำคัญของความเสี่ยงอย่างชาญฉลาด นี่คือสิ่งที่แพลตฟอร์มการสแกนช่องโหว่ของ Xygeni มอบให้ได้อย่างครบถ้วน
ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สถูกนำมาใช้ในด้านความปลอดภัยทางไซเบอร์อย่างไร
องค์กรต่างๆ ใช้ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สเพื่อค้นหาข้อบกพร่องด้านความปลอดภัยในส่วนประกอบภายนอก เครื่องมือเหล่านี้จะสแกนไลบรารี เฟรมเวิร์ก และสภาพแวดล้อมแบบคอนเทนเนอร์ โดยตรวจสอบกับฐานข้อมูลช่องโหว่ที่เปิดเผยต่อสาธารณะ เช่น:
แม้ว่าเครื่องสแกนเหล่านี้จะช่วยในการค้นหาได้ก็ตาม การพึ่งพาที่ล้าสมัยหรือเปราะบางพวกเขามักจะ ขาดข้อมูลข่าวกรองภัยคุกคามแบบเรียลไทม์ส่งผลให้ทีมรักษาความปลอดภัยที่ใช้ เครื่องสแกนช่องโหว่แบบโอเพนซอร์ส ดิ้นรนเพื่อ จัดเรียงภัยคุกคามตามระดับความเร่งด่วน, นำไปสู่ เตือนเมื่อยล้า และ เวลาตอบสนองช้าลง.
ข้อจำกัดของซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สที่ใช้ในด้านความปลอดภัยทางไซเบอร์
ทีมรักษาความปลอดภัยใช้ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สที่ใช้ในด้านความปลอดภัยทางไซเบอร์สำหรับงานด้านความปลอดภัยต่างๆ แต่ละซอฟต์แวร์ก็มีข้อจำกัดที่ชัดเจน:
- การวิเคราะห์องค์ประกอบซอฟต์แวร์ (SCA): ตรวจพบช่องโหว่ในไลบรารีโอเพนซอร์ส แต่ไม่ได้ตรวจสอบว่าช่องโหว่นั้นสามารถนำไปใช้โจมตีได้จริงหรือไม่
- ความปลอดภัยของคอนเทนเนอร์: สแกนอิมเมจ Docker และการตั้งค่า Kubernetes เพื่อหาการตั้งค่าที่ไม่ถูกต้อง แต่ไม่ได้บอกว่าผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่เหล่านั้นได้หรือไม่
- เครื่องมือสแกนช่องโหว่เครือข่าย: สามารถระบุจุดอ่อนในระดับระบบได้ แต่ไม่ได้ให้ข้อมูลเชิงลึกที่เพียงพอเกี่ยวกับความสัมพันธ์ระหว่างแอปพลิเคชันต่างๆ
- CI/CD การตรวจสอบความปลอดภัย: ป้องกันการรั่วไหลของช่องโหว่ที่ทราบแล้ว แต่ไม่สามารถตรวจจับการโจมตีห่วงโซ่อุปทานหรือความเสี่ยงที่ซ่อนอยู่ในการพึ่งพาต่างๆ ได้
แม้ว่าโปรแกรมสแกนช่องโหว่แบบโอเพนซอร์สจะช่วยค้นหาปัญหาด้านความปลอดภัยได้ แต่เครื่องมือเหล่านี้มักสร้างการแจ้งเตือนมากเกินไปโดยไม่ได้จัดลำดับความสำคัญ ทำให้ทีมรักษาความปลอดภัยต้องตรวจสอบทุกปัญหาด้วยตนเอง ซึ่งทำให้การแก้ไขช้าลงและเพิ่มโอกาสที่จะพลาดภัยคุกคามที่แท้จริง
เพื่อให้กระบวนการทำงานด้านความปลอดภัยดีขึ้น องค์กรต่างๆ จำเป็นต้องมีโซลูชันที่เหนือกว่าโปรแกรมสแกนช่องโหว่แบบโอเพนซอร์สพื้นฐาน พวกเขาต้องการเครื่องมือที่มีการวิเคราะห์การเข้าถึง การให้คะแนนความเสี่ยง และการจัดลำดับความสำคัญโดยอัตโนมัติ เพื่อให้มั่นใจว่าทีมรักษาความปลอดภัยจะมุ่งเน้นไปที่ความเสี่ยงที่ใหญ่ที่สุดก่อน
ข้อจำกัดของเครื่องมือสแกนช่องโหว่แบบโอเพนซอร์ส
1. ไม่มีการวิเคราะห์การเข้าถึง
เครื่องมือสแกนช่องโหว่ของซอฟต์แวร์โอเพนซอร์สส่วนใหญ่ตรวจพบปัญหาด้านความปลอดภัย แต่ไม่ได้ตรวจสอบว่าโค้ดที่ได้รับผลกระทบนั้นทำงานจริงในแอปพลิเคชันหรือไม่ ซึ่งทำให้ทีมรักษาความปลอดภัยต้องแก้ไขช่องโหว่ที่ไม่ได้ก่อให้เกิดความเสี่ยงที่แท้จริง และเสียเวลาอันมีค่าไปโดยเปล่าประโยชน์
ตัวอย่าง:
- เครื่องสแกนตรวจจับ ความเปราะบางที่มีความรุนแรงสูง ในห้องสมุด
- อย่างไรก็ตาม หากแอปพลิเคชันนั้น ไม่เคยเรียกใช้ฟังก์ชันที่เปราะบาง, นอกจากนี้ ไม่มีอันตรายร้ายแรง.
- ทีมรักษาความปลอดภัยใช้เวลาและความพยายามอย่างมาก แก้ไขปัญหาที่ไม่ส่งผลกระทบต่อการผลิต.
หากปราศจากการวิเคราะห์ความสามารถในการเข้าถึง องค์กรต่างๆ จะประสบปัญหาในการระบุว่าช่องโหว่ใดมีความสำคัญอย่างแท้จริง และควรทุ่มเทความพยายามไปที่จุดใด
2. การแจ้งเตือนผิดพลาดมากเกินไปทำให้เกิดภาวะเหนื่อยล้าจากการแจ้งเตือน
ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สจำนวนมากที่ใช้ในด้านความปลอดภัยทางไซเบอร์สร้างการแจ้งเตือนหลายร้อยรายการ แต่ไม่สามารถแยกแยะช่องโหว่ที่สำคัญออกจากปัญหาเล็กน้อยได้ ภาระที่มากเกินไปนี้ทำให้เกิดภาวะเหนื่อยล้าจากการแจ้งเตือน ซึ่งทำให้ทีมรักษาความปลอดภัยทำงานได้ยากขึ้นในการ:
- มุ่งเน้น ช่องโหว่ที่ผู้โจมตีสามารถใช้ประโยชน์ได้จริง.
- อย่าเสียเวลาโดยเปล่าประโยชน์ แก้ไขปัญหาที่ไม่มีภัยคุกคามในทันที.
- รับรองว่า ช่องโหว่ที่ร้ายแรงที่สุดจะได้รับการแก้ไขก่อนเป็นอันดับแรก.
สิ่งที่ขาดไปคืออะไร? การจัดลำดับความสำคัญที่ชาญฉลาดกว่า ซึ่งจัดอันดับช่องโหว่ตามความเสี่ยงที่แท้จริง แทนที่จะพิจารณาจากคะแนนความรุนแรงเพียงอย่างเดียว
3. ไม่มีระบบป้องกันการโจมตีห่วงโซ่อุปทาน
เครื่องมือสแกนช่องโหว่แบบโอเพนซอร์สแบบดั้งเดิมจะตรวจสอบเฉพาะช่องโหว่ที่รู้จักเท่านั้น แต่จะไม่ตรวจจับการพึ่งพาที่เป็นอันตรายหรือการโจมตีในห่วงโซ่อุปทาน
ภัยคุกคามที่สำคัญบางส่วนที่พวกเขาตรวจจับไม่ได้ ได้แก่:
- การปลอมแปลงชื่อโดเมนและความสับสนในความสัมพันธ์ – ผู้โจมตีอัปโหลดไลบรารีเวอร์ชันปลอมที่เป็นที่นิยม เพื่อหลอกให้นักพัฒนาติดตั้งโค้ดที่เป็นอันตราย
- มัลแวร์ในคลังซอฟต์แวร์โอเพนซอร์ส – แพ็กเกจบางตัวมีช่องโหว่ที่ซ่อนอยู่ ซึ่ง standard เครื่องสแกนไม่รู้จัก
- ภัยคุกคามแบบ Zero-Day – หากแพ็กเกจซอฟต์แวร์ถูกโจมตีเสียก่อนที่จะมีการเผยแพร่หมายเลข CVE เครื่องมือสแกนแบบดั้งเดิมจะไม่สามารถตรวจพบปัญหาได้
ตัวอย่าง: ที่ใช้กันอย่างแพร่หลาย แพ็กเกจ NPM ติดมัลแวร์.
- เครื่องสแกนแบบดั้งเดิม อย่าแจ้งรายงาน เพราะ ยังไม่มีการกำหนดรหัส CVE ใดๆ.
- ระบบเตือนภัยล่วงหน้าของไซเกนี จอภาพ คลังเก็บซอฟต์แวร์โอเพนซอร์สแบบเรียลไทม์ และบล็อกการพึ่งพาที่เป็นอันตราย ก่อนที่พวกมันจะแพร่กระจาย.
เพื่อจัดการความเสี่ยงด้านความปลอดภัยอย่างมีประสิทธิภาพ องค์กรต่างๆ จำเป็นต้องมีโซลูชันที่เหนือกว่าโปรแกรมสแกนช่องโหว่แบบโอเพนซอร์สพื้นฐาน พวกเขาต้องการการตรวจจับภัยคุกคามเชิงรุก การตรวจสอบแบบเรียลไทม์ และการจัดลำดับความสำคัญที่ดีขึ้น เพื่อมุ่งเน้นไปที่ภัยคุกคามที่สำคัญอย่างแท้จริง
เสริมความแข็งแกร่งให้ห่วงโซ่อุปทานซอฟต์แวร์ของคุณให้ดียิ่งขึ้นไปอีกขั้น SCA
เรียนรู้วิธีปกป้องแอปพลิเคชันของคุณจากความเสี่ยงที่ซ่อนเร้น การโจมตีที่เกี่ยวข้องกับส่วนประกอบต่างๆ และช่องโหว่ที่ตรวจไม่พบ
Xygeni แก้ไขช่องว่างในการสแกนช่องโหว่ของโอเพนซอร์สได้อย่างไร
1. การตรวจจับช่องโหว่ในแอปพลิเคชันของคุณด้วย SAST
Xygeni รับประกันว่าทุกสายการผลิตของ โค้ดนี้ปราศจากความเสี่ยงด้านความปลอดภัย โดยการตรวจจับภัยคุกคามที่มักตรวจไม่พบโดยโปรแกรมสแกนช่องโหว่แบบโอเพนซอร์ส ซึ่งรวมถึง:
- ข้อบกพร่องในการฉีด XSSรวมถึง CSRF, บัฟเฟอร์โอเวอร์โฟลว์ และปัญหาการจัดการหน่วยความจำ
- กลไกการตรวจสอบสิทธิ์และการอนุญาตที่อ่อนแอ
- การตั้งค่าที่ไม่ถูกต้องและการรั่วไหลของข้อมูลที่อาจเกิดขึ้น
เนื่องจากเครื่องมือสแกนช่องโหว่ซอฟต์แวร์โอเพนซอร์สแบบดั้งเดิมจะสแกนเฉพาะปัญหาที่ทราบแล้วเท่านั้น Xygeni จึงก้าวไปไกลกว่านั้น มันสามารถบล็อกช่องโหว่และมัลแวร์ก่อนที่จะเข้าสู่ระบบการผลิต โดยใช้การรักษาความปลอดภัยที่ปลอดภัย guardrails ที่ป้องกันการโจมตีตั้งแต่ต้นทาง
2. การขยาย Open Source Security นอกเหนือจาก CVEs ด้วย SCA
ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สส่วนใหญ่ที่ใช้ในด้านความปลอดภัยทางไซเบอร์มักมุ่งเน้นเฉพาะ CVE ที่รู้จักเท่านั้น อย่างไรก็ตาม Xygeni ใช้แนวทางที่กว้างกว่าและเชิงรุกกว่า:
- การตรวจจับพัสดุที่มีความเสี่ยง แม้ว่าจะไม่มีการกำหนด CVE ก็ตาม.
- การระบุและแก้ไข ความเสี่ยงด้านใบอนุญาต ซึ่งอาจส่งผลกระทบต่อการปฏิบัติตามกฎระเบียบ
- ติดตามและอัปเดตอย่างต่อเนื่อง ช่องโหว่ใหม่ก่อนการใช้งานจริง.
- เล่นละคร การวิเคราะห์ความสามารถในการเข้าถึง เกี่ยวกับการพึ่งพาเพื่อให้มั่นใจได้ว่ามีเฉพาะช่องโหว่ที่เกิดขึ้นจริงเท่านั้น ใช้ในระหว่างการทำงาน ถูกระบุว่าเป็นสถานการณ์วิกฤต
3. การแก้ไขปัญหาอัตโนมัติสำหรับส่วนประกอบโอเพนซอร์ส
ซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สส่วนใหญ่ที่ใช้ในด้านความปลอดภัยทางไซเบอร์นั้น ตรวจจับได้เฉพาะความเสี่ยงด้านความปลอดภัยเท่านั้น แต่ไม่ได้ให้การแก้ไขอัตโนมัติ ส่งผลให้ทีมรักษาความปลอดภัยต้องตรวจสอบและแก้ไขช่องโหว่ด้วยตนเอง ซึ่งทำให้การแก้ไขปัญหาช้าลงและสร้างปัญหาคอขวดในการพัฒนา
Xygeni ขจัดความท้าทายนี้ด้วยการนำเสนอ การแก้ไขอัตโนมัติ ความสามารถต่างๆ แทนที่จะแค่แจ้งเตือนความเสี่ยง Xygeni:
- อัปเกรดอัตโนมัติ ส่วนประกอบโอเพนซอร์สที่มีช่องโหว่
- ชี้ให้เห็นถึง อะไหล่ทดแทนที่ปลอดภัยและผ่านการทดสอบแล้ว สำหรับส่วนประกอบที่มีความเสี่ยง
- สร้าง ฉลาด pull requestsทำให้ผู้พัฒนาสามารถแก้ไขปัญหาได้ทันที
โดยการผสานรวมโดยตรงเข้ากับ CI/CD Xygeni รับประกันว่าแพตช์รักษาความปลอดภัยจะไม่รบกวนกระบวนการทำงาน pipelineซึ่งจะช่วยลดภาระงานด้วยตนเอง ลดระยะเวลาในการแก้ไขปัญหา และรักษาความปลอดภัยของแอปพลิเคชันโดยไม่ทำให้การพัฒนานวัตกรรมชะลอตัวลง
4. ช่องทางการจัดลำดับความสำคัญ: คัดกรองข้อมูลที่ไม่จำเป็นออกไป
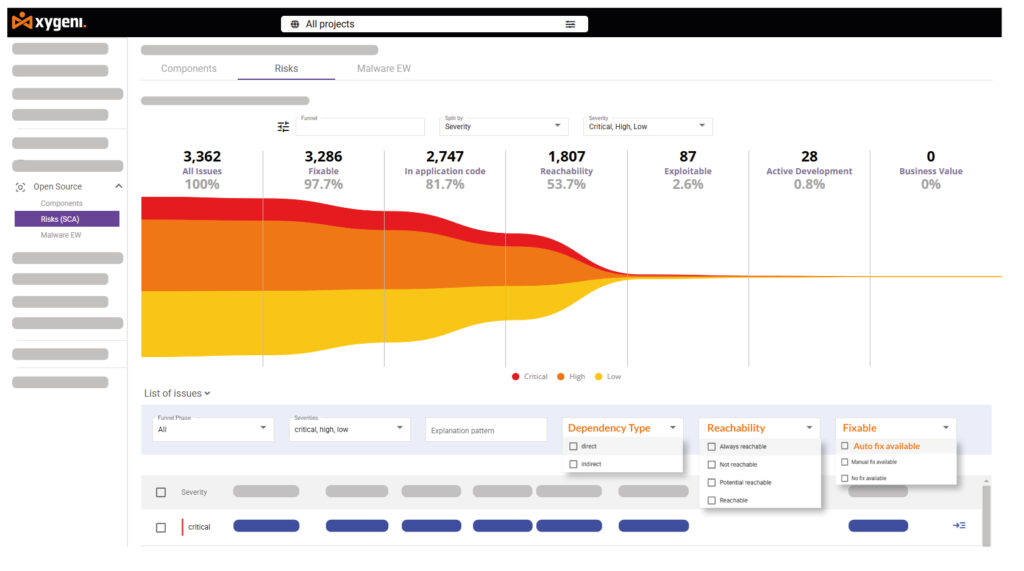
โซลูชันโอเพนซอร์สสำหรับการสแกนช่องโหว่แบบดั้งเดิมมักสร้างภาระให้กับทีมรักษาความปลอดภัยด้วยการแจ้งเตือนที่ไม่ผ่านการกรองจำนวนมาก อย่างไรก็ตาม Xygeni ช่วยให้การจัดลำดับความสำคัญของความเสี่ยงรวดเร็วและแม่นยำยิ่งขึ้นโดย:
- กรองการแจ้งเตือนหลายพันรายการให้เหลือเพียง... รายชื่อภัยคุกคามสำคัญที่คัดสรรมาแล้ว.
- ลด ลดความเหนื่อยล้าของนักพัฒนาได้มากถึง 90%.
- เร่งรัดการแก้ไขปัญหาโดย โดยมุ่งเน้นไปที่ช่องโหว่ที่สามารถถูกโจมตีได้จริง.
การจัดลำดับความสำคัญตามบริบทนี้ช่วยให้ทีมรักษาความปลอดภัยใช้เวลาในการแก้ไขความเสี่ยงที่แท้จริงแทนที่จะเสียเวลาไปกับการตรวจจับผิดพลาด
5. การรักษาความปลอดภัยของห่วงโซ่อุปทานซอฟต์แวร์ทั้งหมด
Xygeni เหนือกว่าโปรแกรมสแกนช่องโหว่ซอฟต์แวร์โอเพนซอร์สทั่วไป ด้วยการป้องกันการโจมตีตั้งแต่ก่อนที่จะเกิดขึ้น โดยมีคุณสมบัติดังนี้:
- Blocks การปลอมแปลงชื่อโดเมน (typosquatting), ความสับสนในการพึ่งพาชื่อโดเมน (dependency confusion) และไลบรารีที่ติดมัลแวร์.
- การสแกนสำหรับ การพึ่งพาที่เป็นอันตราย ทันทีที่พวกมันปรากฏตัว
- ผสานรวมการตรวจสอบความปลอดภัย เข้าโดยตรง CI/CD pipelines เพื่อตรวจจับภัยคุกคามได้เร็วขึ้น
ด้วยระบบเตือนภัยล่วงหน้า Xygeni ป้องกันภัยคุกคามแบบ Zero-day และทำให้องค์กรได้รับการปกป้องจากความเสี่ยงที่เกิดขึ้นใหม่
สรุป: โปรแกรมสแกนเนอร์โอเพนซอร์สเพียงอย่างเดียวไม่เพียงพอ
การพึ่งพาเฉพาะซอฟต์แวร์สแกนช่องโหว่แบบโอเพนซอร์สเพียงอย่างเดียว ทำให้เกิดช่องโหว่ด้านความปลอดภัยร้ายแรงที่ผู้โจมตีสามารถใช้ประโยชน์ได้ องค์กรต่างๆ จึงจำเป็นต้องมีแนวทางที่ครอบคลุมมากกว่านี้:
- SAST เพื่อรักษาความปลอดภัยให้กับโค้ดที่เขียนขึ้นเองทุกบรรทัด
- SCA เพื่อตรวจจับจุดอ่อน นอกเหนือจาก CVEs แล้ว.
- ช่องทางการจัดลำดับความสำคัญ ไปยัง ให้ความสำคัญกับภัยคุกคามที่แท้จริงก่อน.
Xygeni มอบสิ่งเหล่านี้ทั้งหมด เพื่อให้มั่นใจว่าแอปพลิเคชันมีความปลอดภัย เป็นไปตามข้อกำหนด และปราศจากช่องโหว่ก่อนการใช้งานจริง
พร้อมที่จะรักษาความปลอดภัยให้กับแอปพลิเคชันของคุณตั้งแต่โค้ดไปจนถึงระบบคลาวด์แล้วหรือยัง?

