






เนื่องจากการพัฒนาซอฟต์แวร์รวดเร็วขึ้นและพึ่งพาโอเพนซอร์สมากขึ้น การจัดการความเสี่ยงจึงมีความสำคัญมากขึ้น ซอฟต์แวร์บริหารจัดการความเสี่ยงของบุคคลที่สาม ปัจจุบัน การปกป้องโค้ดเบสของคุณเป็นสิ่งสำคัญลำดับต้นๆ อย่างไรก็ตาม การปกป้องโค้ดเบสของคุณหมายถึงการก้าวไปไกลกว่าการตรวจสอบขั้นพื้นฐาน แนวทางที่ทันสมัย แพลตฟอร์มการจัดการความเสี่ยงของบุคคลที่สาม ต้องเจาะลึกเข้าไปในตัวคุณ pipelines, ส่วนประกอบที่จำเป็น และสินทรัพย์รันไทม์ของคุณ ดังนั้น ทีมต่างๆ จึงกำลังแทนที่สิ่งล้าสมัยด้วยสิ่งเหล่านั้น ซอฟต์แวร์บริหารความเสี่ยงของผู้ขายบุคคลที่สาม ด้วยเครื่องมือที่ทำงานด้วยความเร็วระดับนักพัฒนา ในบริบทนี้ ซอฟต์แวร์บริหารจัดการความเสี่ยงของบุคคลที่สามและซัพพลายเออร์ ต้องช่วยคุณตรวจจับมัลแวร์ แพ็กเกจที่ล้าสมัย ข้อขัดแย้งด้านลิขสิทธิ์ และการกำหนดค่าที่ไม่ปลอดภัย โดยอัตโนมัติและต่อเนื่อง
บทนำ: ความเสี่ยงจากบุคคลภายนอกไม่ได้จำกัดอยู่แค่ผู้ขายอีกต่อไป
เครื่องมือประเมินความเสี่ยงของผู้ขายส่วนใหญ่มุ่งเน้นไปที่การจัดซื้อจัดจ้าง ไม่ใช่ pipelineพวกเขาบอกคุณว่าใครเป็นผู้ขายซอฟต์แวร์ ไม่ใช่สิ่งที่ทำงานอยู่ภายในแอปของคุณจริงๆ ในขณะเดียวกัน นักพัฒนาซอฟต์แวร์ก็ยังคงนำเข้า นำกลับมาใช้ และใช้งานส่วนประกอบของบุคคลที่สามอยู่ทุกวัน
คุณดึงไลบรารีจากแหล่งจัดเก็บสาธารณะ พึ่งพาแพ็กเกจที่ไม่มีผู้ดูแล และใช้งานอิมเมจ Docker ที่ไม่มีใครเคยตรวจสอบ ทีมกฎหมายและการปฏิบัติตามกฎระเบียบไม่ได้ตรวจสอบบุคคลที่สามเหล่านี้ นักพัฒนาซอฟต์แวร์รวมพวกมันเข้าสู่ระบบการผลิตโดยตรง
ดังนั้น คุณจึงต้องการกลยุทธ์ใหม่ ในการจัดการความเสี่ยงจากบุคคลภายนอกใน DevOps คุณต้องสแกนโค้ดจริง ติดตามพฤติกรรมของส่วนประกอบต่างๆ และบังคับใช้นโยบายความน่าเชื่อถือทั่วทั้งระบบ ความเสี่ยงอยู่ที่ในคลังเก็บโค้ดของคุณ ไม่ใช่ในสัญญาของผู้ขาย
2. เหตุใดซอฟต์แวร์บริหารความเสี่ยงของผู้จำหน่ายภายนอกจึงไม่สามารถมองเห็นสิ่งที่อยู่ในโค้ดของคุณได้
ตามธรรมเนียมแล้ว ความเสี่ยงจากบุคคลภายนอกหมายถึงความเสี่ยงจากผู้ขาย คุณอาจส่งแบบสอบถาม ตรวจสอบใบรับรอง อาจทำการตรวจสอบอย่างรวดเร็ว แล้วก็จบไป แต่ปัจจุบันซอฟต์แวร์ไม่ได้ทำงานแบบนั้นอีกต่อไปแล้ว
ปัจจุบัน โค้ดเบสของคุณดึงแพ็กเกจจาก NPM, PyPI, Maven, ศูนย์กลางนักเทียบท่าและอื่นๆ อีกมากมาย เหล่านี้ไม่ใช่ผู้ขายที่คุณทำสัญญาด้วย แต่เป็นผู้ร่วมพัฒนาที่คุณไม่รู้จัก บางคนดูแลส่วนประกอบสำคัญ ในขณะที่บางคนไม่ได้อัปเดตโค้ดมานานหลายปีแล้ว และบางครั้งก็มีคนอัปโหลดมัลแวร์ที่ปลอมตัวเป็นโมดูลที่มีประโยชน์
ด้วยเหตุนี้ “ซัพพลายเออร์ที่มองไม่เห็น” เหล่านี้จึงเป็นช่องโหว่ด้านความปลอดภัยที่เพิ่มมากขึ้น พวกเขาสามารถก่อให้เกิดภัยคุกคามดังต่อไปนี้:
- ช่องโหว่ที่สำคัญ
- ใบอนุญาตที่ไม่เข้ากันหรือมีความเสี่ยง (GPL, AGPL, SSPL…)
- แพ็กเกจที่ถูกทิ้งร้างและไม่มีการอัปเดตในอนาคต
- ส่วนประกอบที่แฝงด้วยมัลแวร์หรือเพย์โหลดที่ซ่อนเร้น
ดังนั้น การพึ่งพาซอฟต์แวร์บริหารความเสี่ยงจากผู้ให้บริการภายนอกแบบดั้งเดิมเพียงอย่างเดียว จะไม่สามารถปกป้องคุณจากภัยคุกคามที่มีอยู่ภายในระบบของคุณได้ pipelineหากกลยุทธ์การบริหารความเสี่ยงจากบุคคลภายนอกของคุณไม่รวมถึงการสแกนในระดับส่วนประกอบ คุณกำลังเปิดจุดบอดไว้กว้างเลยทีเดียว
ยิ่งไปกว่านั้น กรอบการปฏิบัติตามข้อกำหนด เช่นเดียวกับ DORA และ NIS2 ที่คาดหวังให้คุณจัดการโค้ดของบุคคลที่สามในลักษณะเดียวกับที่คุณจัดการบริการของบุคคลที่สาม ซึ่งรวมถึงการกำกับดูแลใบอนุญาต แหล่งที่มาของซอฟต์แวร์ และการลดช่องโหว่เชิงรุก
ความสามารถของแพลตฟอร์มการจัดการความเสี่ยงจากบุคคลที่สามนั้นมีความสำคัญอย่างไรบ้าง
หากเครื่องมือบริหารความเสี่ยงจากภายนอกของคุณติดตามเฉพาะผู้ขายเท่านั้น นั่นหมายความว่ามันมองข้ามปัญหาที่แท้จริงไปแล้ว นักพัฒนาซอฟต์แวร์ในปัจจุบันนำเข้าโค้ดที่ไม่ได้รับการตรวจสอบมากกว่าที่เคย จากแพ็กเกจ คอนเทนเนอร์ สคริปต์ และอื่นๆ CI/CD ปลั๊กอิน ดังนั้นซอฟต์แวร์ที่คุณเผยแพร่จึงมักมีส่วนประกอบจากบุคคลที่สามหลายร้อยรายการที่คุณไม่ได้สร้าง ตรวจสอบ หรือรับรอง
เพื่อจัดการความเสี่ยงนี้ได้อย่างเหมาะสม ซอฟต์แวร์บริหารความเสี่ยงของบุคคลที่สามที่ทันสมัยจะต้องตรงตามข้อกำหนดใหม่ standard และจำเป็นต้องใช้งานได้ในระดับที่ความเสี่ยงที่แท้จริงเกิดขึ้น นั่นคือในโค้ดเบสของคุณ pipelines.
โดยเฉพาะอย่างยิ่ง นี่คือสิ่งที่โซลูชันที่เหมาะสมควรให้ได้:
SBOMความโปร่งใสและการมองเห็นในแพลตฟอร์มการจัดการความเสี่ยงของบุคคลที่สาม
คุณไม่สามารถรักษาความปลอดภัยในสิ่งที่คุณมองไม่เห็นได้ แพลตฟอร์มของคุณต้องระบุส่วนประกอบของบุคคลที่สามทั้งหมด รวมถึงการพึ่งพาแบบส่งต่อและแพ็กเกจระดับระบบ ต้องมีข้อมูลที่สมบูรณ์และได้รับการอัปเดตอย่างต่อเนื่อง รายการส่วนประกอบซอฟต์แวร์ (SBOM) ไม่ใช่ทางเลือกอีกต่อไปแล้ว แต่เป็นข้อกำหนดที่จำเป็นตามกรอบการทำงานต่างๆ เช่น DORA, NIS2 และคำสั่งบริหารหมายเลข 14028
การตรวจจับและการกำกับดูแลความเสี่ยงด้านใบอนุญาต
การละเมิดลิขสิทธิ์อาจนำไปสู่การฟ้องร้องหรือบังคับให้คุณเปิดเผยซอร์สโค้ดของซอฟต์แวร์ทั้งหมดของคุณ เครื่องมือของคุณต้อง ตรวจจับใบอนุญาตที่มีความเสี่ยงสูง (เช่น AGPL หรือ SSPL) บังคับใช้นโยบายที่กำหนดเอง และตรวจจับประเภทใบอนุญาตที่ไม่รู้จักหรือขัดแย้งกันก่อนที่จะนำไปใช้งานจริง
การแจ้งเตือนการบำรุงรักษาและการล้าสมัย
ไลบรารีที่ล้าสมัยมักมีช่องโหว่ ขาดการแก้ไข และขาดการดูแลรักษา แพลตฟอร์มของคุณต้องแจ้งเตือนคุณเมื่อส่วนประกอบใดส่วนประกอบหนึ่งไม่ได้รับการอัปเดตมานานหลายปี หรือเมื่อผู้ดูแลรักษาส่วนประกอบนั้นหายตัวไป การทำเช่นนี้จะช่วยป้องกันไม่ให้หนี้ทางเทคนิคกลายเป็นหนี้ด้านความปลอดภัย
การตรวจจับมัลแวร์และภัยคุกคามในห่วงโซ่อุปทานแบบเรียลไทม์
มัลแวร์ไม่รอการตรวจสอบจากหน่วยงานตรวจสอบ พวกมันถูกออกแบบมาให้กลมกลืนและทำงานอย่างเงียบๆ นั่นเป็นเหตุผลที่แพลตฟอร์มการบริหารความเสี่ยงของคุณต้องมีการสแกนแบบเรียลไทม์เพื่อตรวจหาโทรจัน แบ็กดอร์ การปลอมแปลงชื่อโดเมน และสคริปต์ที่น่าสงสัย ก่อนที่มันจะเข้าสู่ระบบของคุณ
การเข้าถึงและการจัดลำดับความสำคัญในตัว
การแจ้งเตือนช่องโหว่ที่ไม่สามารถใช้ประโยชน์ได้ถึง 500 รายการแก่ผู้พัฒนาไม่ได้ช่วยเพิ่มความปลอดภัย แต่กลับสร้างความสับสน ทำให้การดำเนินการล่าช้า และเสียเวลา ดังนั้น แพลตฟอร์มที่มีประโยชน์จึงต้องทำได้มากกว่านั้น ควรแสดงให้เห็นว่าอะไรบ้างที่สามารถเข้าถึงและใช้ประโยชน์ได้ในแอปของคุณ นอกจากนี้ ควรจัดลำดับความสำคัญของปัญหาตามผลกระทบทางธุรกิจและลดความเหนื่อยล้าจากการแจ้งเตือนโดยไม่ปกปิดความเสี่ยงที่แท้จริง
Xygeni ทำหน้าที่เป็นซอฟต์แวร์บริหารจัดการความเสี่ยงของบุคคลที่สามและซัพพลายเออร์สำหรับนักพัฒนาได้อย่างไร
เครื่องมือของผู้จำหน่ายแบบดั้งเดิมไม่สามารถปกป้องซอฟต์แวร์ของคุณจากภัยคุกคามในโลกแห่งความเป็นจริงได้ คุณจึงจำเป็นต้องใช้แพลตฟอร์มบริหารความเสี่ยงจากบุคคลที่สาม ซึ่งจะตรวจสอบโค้ดของคุณ สแกนส่วนประกอบต่างๆ และบล็อกสิ่งที่เป็นอันตรายก่อนที่จะถูกรวมหรือนำไปใช้งาน
นี่เป็นวิธีการ ไซเกนี มอบการปกป้องที่แท้จริงผ่านแนวทางที่เน้นนักพัฒนาเป็นหลัก:
4.1 บิลด์ SBOMด้วยการมองเห็นความสัมพันธ์แบบสมบูรณ์
ซอฟต์แวร์บริหารความเสี่ยงจากภายนอกที่ดีทุกตัวจะต้องมีข้อมูลสินทรัพย์ที่เกี่ยวข้องอย่างครบถ้วนและแบบเรียลไทม์ Xygeni สร้างข้อมูลนี้โดยอัตโนมัติ SBOMs ในรูปแบบไฟล์ SPDX และ CycloneDX
- คุณจะได้รับข้อมูลเชิงลึกอย่างครบถ้วนเกี่ยวกับความสัมพันธ์โดยตรง ความสัมพันธ์โดยอ้อม และความสัมพันธ์ที่ไม่ได้ประกาศไว้
- SBOMs จะได้รับการอัปเดตทุกครั้งที่มีการสร้างหรือสแกน เพื่อให้มั่นใจได้ว่าการปฏิบัติตามข้อกำหนดเป็นไปอย่างต่อเนื่อง
- ส่งออกหรือฝังข้อมูลเหล่านี้ลงในเอกสารรับรองเพื่อพิสูจน์ความน่าเชื่อถือในห่วงโซ่อุปทานของคุณ
ส่งผลให้คุณขจัดจุดบอดและลดภาระงานตรวจสอบลงได้
4.2 ตรวจจับความเสี่ยงด้านการบำรุงรักษาในซอฟต์แวร์บริหารความเสี่ยงของบุคคลที่สามและซัพพลายเออร์
แม้ว่าเครื่องมือหลายอย่างจะแสดงรายการช่องโหว่ แต่มีเพียงไม่กี่เครื่องมือที่จะแสดงให้เห็นว่าส่วนประกอบใดล้าสมัยหรือไม่ได้รับการดูแลรักษาอีกต่อไป Xygeni ทำได้
มันแจ้งเตือนว่า:
- ไลบรารีที่ไม่ได้รับการอัปเดตมานานกว่าหนึ่งปี
- โครงการที่ไม่มีผู้ดูแลที่ใช้งานอยู่
- ส่วนประกอบที่ยังไม่ได้รับการแก้ไขซึ่งมีความเสี่ยงที่ทราบแล้ว
นี่คือความเสี่ยงที่มองไม่เห็น หากไม่ปรากฏให้เห็น ความเสี่ยงเหล่านี้ก็จะคงอยู่ต่อไป อย่างไรก็ตาม Xygeni จะช่วยเปิดเผยความเสี่ยงเหล่านี้ตั้งแต่เนิ่นๆ เพื่อให้ทีมของคุณสามารถดำเนินการแก้ไขได้ก่อนที่จะกลายเป็นภาระ
4.3 บังคับใช้การปฏิบัติตามข้อกำหนดใบอนุญาตโดยอัตโนมัติ
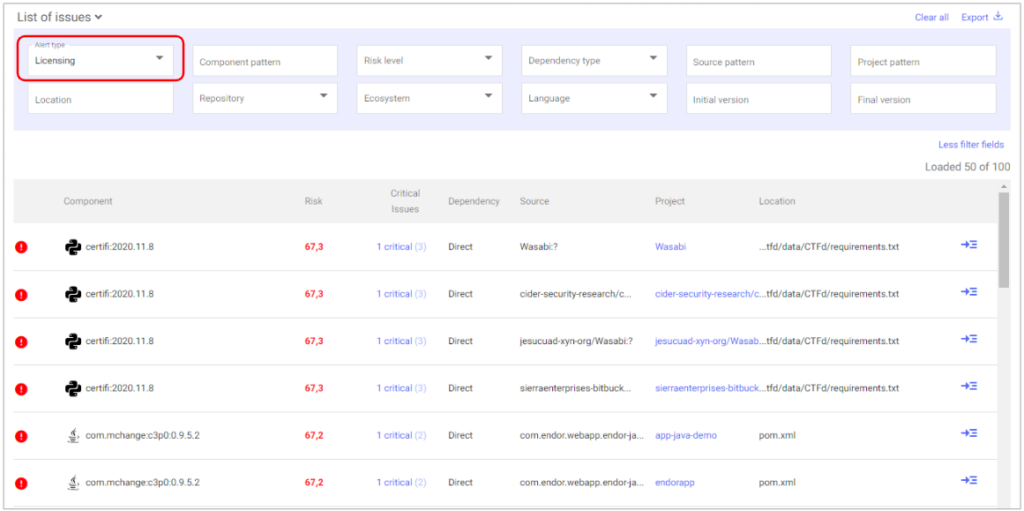
ส่วนสำคัญอย่างหนึ่งของซอฟต์แวร์บริหารความเสี่ยงของบุคคลที่สามและซัพพลายเออร์คือ... การมองเห็นความเสี่ยงด้านใบอนุญาต.
ไซเกนี วิเคราะห์ใบอนุญาตของแต่ละแพ็กเกจ และแสดงการแจ้งเตือนเมื่อ:
- ส่วนประกอบดังกล่าวประกอบด้วยใบอนุญาตแบบ Copyleft หรือ AGPL
- คุณมีเงื่อนไขที่ขัดแย้งกันหรือไม่ทราบเงื่อนไข
- การพึ่งพา (dependency) ดังกล่าวขัดต่อนโยบาย OSS ภายในของคุณ
คุณจะเห็นการแจ้งเตือนที่มีไอคอน 🚫 กำกับอยู่ การคลิกไอคอนจะแสดงรายละเอียดของใบอนุญาต ระดับผลกระทบ และการดำเนินการที่แนะนำ เพื่อป้องกันการละเมิดใบอนุญาตก่อนที่จะถึงขั้นดำเนินคดีทางกฎหมาย
4.4 ตรวจจับและบล็อกมัลแวร์แบบเรียลไทม์
Standard ซอฟต์แวร์บริหารความเสี่ยงของผู้ขายภายนอกมองข้ามจุดนี้ไปโดยสิ้นเชิง: มัลแวร์ที่อยู่ภายในไฟล์ที่คุณติดตั้ง.
Xygeni สแกนหาโปรแกรมมัลแวร์ที่รู้จักโดยใช้ข้อมูลภัยคุกคามจาก GitHub, OSV และ NVD นอกจากนี้ยังทำการสแกนพฤติกรรมเพื่อตรวจจับภัยคุกคามอื่นๆ ด้วย มัลแวร์แบบ Zero-day และ Polymorphic ก่อนที่มันจะแพร่กระจาย
แพ็กเกจที่เป็นอันตรายจะถูกทำเครื่องหมายด้วยไอคอน ☣️ ดังนั้นคุณจึงสามารถตรวจสอบข้อมูลเมตาแบบเต็ม ดูที่มา และกักกันส่วนประกอบนั้นได้ทันที การป้องกันในระดับนี้มีความสำคัญอย่างยิ่งสำหรับระบบสมัยใหม่ pipelines.
4.5 จัดลำดับความสำคัญของสิ่งที่ส่งผลกระทบต่อแอปพลิเคชันของคุณโดยตรง
ช่องโหว่ไม่ได้มีความสำคัญเท่ากันทั้งหมด เครื่องมือแบบดั้งเดิมอาจทำให้คุณเสียเวลาไปกับการแก้ไข CVE ที่ไม่ส่งผลกระทบต่อโค้ดของคุณ
แพลตฟอร์มการจัดการความเสี่ยงจากบุคคลภายนอกของ Xygeni ให้ความสำคัญกับความเสี่ยงที่แท้จริงโดยใช้:
- การวิเคราะห์การเข้าถึง: ตรวจสอบว่ามีการใช้งานโค้ดที่มีช่องโหว่จริงหรือไม่
- การให้คะแนน EPSS: ทำนายโอกาสที่จะเกิดการแสวงหาประโยชน์ในโลกแห่งความเป็นจริง
การผสมผสานนี้ช่วยกรองสิ่งรบกวนและทำให้ทีมของคุณแก้ไขปัญหาที่สำคัญอย่างแท้จริงได้อย่างรวดเร็ว
4.6 จัดการความเสี่ยงโดยอัตโนมัติจากคำขอแก้ไขของคุณ
ซอฟต์แวร์บริหารความเสี่ยงจากบริษัทภายนอกส่วนใหญ่จะปล่อยให้การแก้ไขปัญหาเป็นหน้าที่ของคุณ แต่ Xygeni ทำได้มากกว่านั้น
เมื่อตรวจพบปัญหา ระบบจะช่วยคุณแก้ไขปัญหาโดยอัตโนมัติ:
- แก้ไขอัตโนมัติ แนะนำเวอร์ชันที่ปลอดภัยที่สุด
- มันเปิดออก pull request พร้อมบริบทและบันทึกการเปลี่ยนแปลง
- คุณสามารถดำเนินการแก้ไขหลายอย่างพร้อมกันได้
วิธีนี้ช่วยประหยัดเวลาในการทำงานด้วยตนเองหลายชั่วโมง และขจัดความไม่แน่นอนในการแก้ไขปัญหา
ด้วยความสามารถเหล่านี้ Xygeni จึงกลายเป็นซอฟต์แวร์บริหารจัดการความเสี่ยงจากบุคคลที่สามและซัพพลายเออร์อย่างแท้จริงสำหรับนักพัฒนา ไม่ใช่แค่เพื่อการปฏิบัติตามกฎระเบียบเท่านั้น คุณจะป้องกันมัลแวร์ การละเมิดลิขสิทธิ์ และการเปลี่ยนแปลงความสัมพันธ์ของส่วนประกอบต่างๆ ก่อนที่จะก่อให้เกิดความเสียหาย
ซอฟต์แวร์บริหารความเสี่ยงของผู้จำหน่ายภายนอก เทียบกับ การควบคุมระดับโค้ด
| ลักษณะเด่น / พื้นที่เสี่ยง | ซอฟต์แวร์บริหารความเสี่ยงผู้ขายแบบดั้งเดิม | แพลตฟอร์มการจัดการความเสี่ยงจากบุคคลที่สามของ Xygeni |
|---|---|---|
| ติดตามข้อมูลด้านกฎหมายและการจัดซื้อจัดจ้าง | ✅ใช่ | ✅ ใช่ (ผ่านทาง SBOM + ข้อมูลเมตาของใบอนุญาต) |
| วิเคราะห์ความสัมพันธ์ของโค้ด | ❌ไม่ | ✅ ใช่ (แบบเรียลไทม์) SCA สีสดสวย SBOM รุ่น) |
| ตรวจจับพัสดุที่ถูกทิ้งร้างหรือไม่ได้รับการดูแลรักษา | ❌ไม่ | ✅ ใช่ (ผ่านเมตาเดต้าและการวิเคราะห์การบำรุงรักษา) |
| ระบุใบอนุญาตที่มีความเสี่ยงหรือใบอนุญาตแบบ Copyleft | ⚠️ ผ่านการตรวจสอบบางส่วน (ด้วยตนเอง) | ✅ ใช่ (ระบบตรวจจับความเสี่ยงด้านใบอนุญาตอัตโนมัติ) |
| ป้องกันมัลแวร์ทั้งที่รู้จักและไม่รู้จัก | ❌ไม่ | ✅ ใช่ (ผ่านระบบเตือนภัยล่วงหน้าและการสแกนพฤติกรรม) |
| ให้ความสำคัญกับช่องโหว่ที่สามารถใช้ประโยชน์ได้ | ❌ไม่ | ✅ ใช่ (การเข้าถึงได้ + คะแนน EPSS) |
| สร้างการแก้ไขโดยอัตโนมัติ pull requests | ❌ไม่ | ✅ ใช่ (AutoFix + การส่ง Pull Request จำนวนมาก) |
| รวมเข้าเป็น CI/CD pipelines | ❌ไม่ | ✅ ใช่ (ก่อนการรวมโค้ด ก่อนการปรับใช้ และขั้นตอนการตรวจสอบความถูกต้อง) |
| ตรงตามข้อกำหนดของบุคคลที่สาม DORA / NIS2 | ⚠️ จำนวนจำกัด | ✅ ใช่ (ครอบคลุมทั้งโค้ด ใบอนุญาต และที่มาของข้อมูล) |
5. การใช้ซอฟต์แวร์บริหารความเสี่ยงของบุคคลที่สามเพื่อให้เป็นไปตามข้อกำหนดของ DORA และ NIS2
ความปลอดภัยไม่ได้หมายถึงแค่การปกป้องคุณเท่านั้น pipelineดังนั้นจึงเป็นเรื่องของการพิสูจน์ว่าคุณกำลังทำอยู่จริง ๆ เนื่องจากกฎระเบียบใหม่ ๆ ยกระดับมาตรฐานขึ้น บริษัทต่าง ๆ จึงต้องการแพลตฟอร์มบริหารความเสี่ยงจากภายนอกที่ช่วยให้ปฏิบัติตามกฎระเบียบได้โดยไม่ขัดขวางการส่งมอบงาน
มาดูกันว่า Xygeni ทำให้สิ่งนี้เป็นไปได้อย่างไร
DORA และ NIS2: จากผู้จำหน่ายภายนอกสู่โอเพนซอร์ส
การขอ พระราชบัญญัติความยืดหยุ่นในการปฏิบัติงานดิจิทัล (DORA) และ คำสั่ง NIS2 ทั้งสองฝ่ายต่างผลักดันให้มีการกำกับดูแลจากบุคคลที่สามที่เข้มงวดมากขึ้น อย่างไรก็ตาม กฎหมายเหล่านี้ไม่ได้จำกัดอยู่แค่ผู้จำหน่ายเท่านั้น แต่ยังรวมถึงส่วนประกอบซอฟต์แวร์ที่คุณใช้ในระบบของคุณ โดยเฉพาะอย่างยิ่งซอฟต์แวร์โอเพนซอร์ส
ดังนั้น ซอฟต์แวร์บริหารจัดการความเสี่ยงจากบุคคลภายนอกของคุณจึงต้องมีคุณสมบัติดังต่อไปนี้:
- ตรวจสอบส่วนประกอบ OSS แบบเรียลไทม์
- ตรวจจับภัยคุกคามทั้งที่รู้จักและไม่รู้จัก (รวมถึงมัลแวร์)
- บังคับใช้การปฏิบัติตามใบอนุญาต
- ติดตามแหล่งที่มาและความสมบูรณ์ของซอฟต์แวร์
- รักษาข้อมูลให้เป็นปัจจุบันอยู่เสมอ SBOM ต่อการเผยแพร่
Xygeni ทำทุกอย่างนี้ให้เสร็จสรรพโดยไม่ต้องตั้งค่าเพิ่มเติม และผสานรวมเข้ากับระบบที่มีอยู่ของคุณ CI/CD และเครื่องมือควบคุมเวอร์ชัน ไม่ต้องทำขั้นตอนเพิ่มเติมใดๆ
คำสั่งบริหารหมายเลข 14028 และ SBOM ข้อกำหนด
ในสหรัฐอเมริกา, EO14028 ทำให้ SBOMเป็นข้อกำหนดทางกฎหมายสำหรับผู้ให้บริการซอฟต์แวร์ของรัฐบาลกลาง แต่แม้กระทั่งนอกภาครัฐ ผู้จำหน่ายก็ต้องแสดงความโปร่งใสอย่างเต็มที่เกี่ยวกับส่วนประกอบต่างๆ ในซอฟต์แวร์ของตน
Xygeni ช่วยให้คุณก้าวล้ำนำหน้า:
- มันสร้างโดยอัตโนมัติ SBOMสำหรับทุกการสร้างใน SPDX หรือ CycloneDX
- มันลงชื่อและจัดเก็บสิ่งเหล่านี้ SBOMควบคู่ไปกับการสร้างสิ่งประดิษฐ์
- ประกอบด้วยข้อมูลเมตาเกี่ยวกับใบอนุญาตและช่องโหว่
- ระบบนี้รองรับทั้งการจัดเก็บเอกสารสาธารณะและการจัดเก็บเอกสารส่วนตัว
ด้วยระดับการตรวจสอบย้อนกลับเช่นนี้ คุณจะสามารถผ่านการตรวจสอบ ตอบข้อซักถามของลูกค้า และรักษาความโปร่งใสของซอฟต์แวร์ได้อย่างสมบูรณ์ในระดับใหญ่
การรับรองอย่างต่อเนื่องและการบังคับใช้นโยบาย
Xygeni ไม่ใช่แค่โปรแกรมสแกนเอกสาร แต่ยังบังคับใช้ความน่าเชื่อถือโดยอัตโนมัติด้วยวิธีการดังต่อไปนี้:
- ลงนาม การรับรองทั้งหมด
- การตรวจสอบนโยบายแบบเรียลไทม์โดยอิงจากผลการสแกน
- ส่วนกลาง dashboardสำหรับการตรวจสอบและทบทวนการปฏิบัติตามกฎระเบียบ
สิ่งนี้ช่วยให้ทีมของคุณแสดงให้เห็นว่าความเสี่ยงจากบุคคลภายนอกทั้งหมด ไม่ว่าจะเป็นความเสี่ยงจากผู้จำหน่ายหรือความเสี่ยงจากโค้ด ได้รับการระบุ ตรวจสอบ และควบคุมแล้ว
การปฏิบัติตามข้อกำหนดโดยคำนึงถึงนักพัฒนาเป็นอันดับแรก
แตกต่างจากซอฟต์แวร์บริหารความเสี่ยงจากผู้จำหน่ายภายนอกแบบดั้งเดิม Xygeni ไม่จำเป็นต้องมีขั้นตอนการทำงานใหม่ นักพัฒนาสามารถทำงานได้ตามปกติ ในขณะที่แพลตฟอร์มจะจัดการเรื่องใบอนุญาต มัลแวร์ และอื่นๆ SBOM การตรวจสอบความถูกต้องเบื้องหลัง
ความสมดุลระหว่างระบบอัตโนมัติและการมองเห็นได้อย่างชัดเจนนี้ช่วยให้มั่นใจได้ว่า:
- นักพัฒนาไม่ได้ชะลอตัวลงเลย
- ทีมรักษาความปลอดภัยยังคงควบคุมสถานการณ์ไว้ได้
- ผู้ตรวจสอบบัญชีจะได้รับข้อมูลย้อนกลับอย่างครบถ้วน
และท้ายที่สุด องค์กรของคุณก็จะปฏิบัติตามกฎระเบียบได้อย่างราบรื่น
6. เหตุใดการคุ้มครองแพลตฟอร์มการจัดการความเสี่ยงของบุคคลที่สามจึงต้องเริ่มต้นด้วยข้อกำหนดทางกฎหมาย
ความเสี่ยงจากบุคคลภายนอกไม่ได้เป็นเพียงปัญหาด้านการจัดซื้อจัดจ้างอีกต่อไป แต่เป็นปัญหาด้านซอฟต์แวร์ที่นักพัฒนาต้องเผชิญทุกวัน ความเสี่ยงของคุณมาจากส่วนประกอบที่ไม่น่าเชื่อถือ ไลบรารีที่ล้าสมัย แพ็กเกจที่เป็นอันตราย และการละเมิดลิขสิทธิ์ที่ซ่อนอยู่ลึกในระบบของคุณ
แม้ว่าหลายทีมยังคงพึ่งพาเครื่องมือแบบดั้งเดิมอยู่ก็ตาม ซอฟต์แวร์บริหารความเสี่ยงของผู้ขายบุคคลที่สามแบบดั้งเดิม ไม่ได้ถูกออกแบบมาเพื่อรองรับความซับซ้อนระดับนี้ มันเน้นที่ผู้ขาย ไม่ใช่โค้ด ส่งผลให้เกิดจุดบอดที่ผู้โจมตีสามารถใช้ประโยชน์ได้ ใน DevOps ยุคใหม่ คุณต้องการมากกว่าแค่เช็คลิสต์ คุณต้องการ... แพลตฟอร์มการจัดการความเสี่ยงของบุคคลที่สาม ระบบจะสแกนสิ่งที่คุณสร้างและรักษาความปลอดภัยของสิ่งที่คุณจัดส่ง
นั่นคือสิ่งที่ Xygeni มอบให้ได้อย่างแท้จริง มันก้าวข้ามการวิเคราะห์เพียงผิวเผินและมอบการปกป้องที่แท้จริงให้กับทีมของคุณ ตั้งแต่การตรวจจับมัลแวร์และ SBOM ตั้งแต่ระบบอัตโนมัติสำหรับการติดตามใบอนุญาตและการจัดลำดับความสำคัญตามการเข้าถึง ไปจนถึงสิ่งเหล่านี้จะช่วยคุณได้ดังนี้:
- ควบคุมสิ่งต่างๆ ที่เข้าสู่ห่วงโซ่อุปทานซอฟต์แวร์ของคุณก่อนที่จะถึงขั้นตอนการผลิต
- ปฏิบัติตามกรอบการทำงานต่างๆ เช่น DORA, NIS2 และ EO 14028 ได้อย่างง่ายดาย
- แก้ไขปัญหาโดยอัตโนมัติด้วย pull request การแก้ไขในบริบท
- พิสูจน์ความน่าเชื่อถือในทุกขั้นตอนการสร้าง การเก็บโค้ด และ pipeline เสมอต้นเสมอปลาย

