






การบริหารความเสี่ยงของบุคคลที่สาม (TPRM): การละเมิดที่คุณคาดไม่ถึง
คุณได้ล็อกโค้ดของคุณไว้อย่างปลอดภัยแล้ว คุณตรวจสอบทุกการพุชแล้ว แต่แล้วไลบรารีโอเพนซอร์สจากเมื่อสามเดือนก่อนล่ะ? หรือปลั๊กอินของผู้จำหน่ายที่ทุกคนลืมไปว่ามันมีอยู่? จุดบอดเหล่านี้คือเหตุผลที่การจัดการความเสี่ยงจากบุคคลที่สาม (TPRM) กลายเป็นสิ่งจำเป็น และเป็นเหตุผลว่าทำไมการพึ่งพาเครื่องมือที่ล้าสมัยจึงใช้ไม่ได้ผลอีกต่อไป ในความเป็นจริง 61% ของ บริษัท รายงานว่าประสบกับการละเมิดข้อมูลจากบุคคลที่สามหรือเหตุการณ์ด้านความปลอดภัย ในช่วง 12 เดือนที่ผ่านมา นับเป็น เพิ่มขึ้น 49% เมื่อเทียบกับปีก่อน. ทีมงานต้องการซอฟต์แวร์บริหารจัดการความเสี่ยงจากบุคคลภายนอกที่เหนือกว่าการตรวจสอบตามรายการ แต่ต้องให้ข้อมูลเชิงลึกแบบเรียลไทม์เกี่ยวกับทุกการบูรณาการ การพึ่งพา และความเสี่ยงจากบุคคลภายนอกที่ซ่อนอยู่โดยที่เราไม่รู้ตัว
อะไรคือสิ่งที่เสี่ยงอย่างแท้จริงเกี่ยวกับ TPRM
ความเร็วและการปฏิบัติตามกฎระเบียบไม่ใช่สิ่งที่ขัดแย้งกัน แต่ในทางปฏิบัติแล้ว มักจะเกิดการปะทะกัน ทีมรักษาความปลอดภัยถูกถาโถมด้วยการแจ้งเตือนที่ไม่เกี่ยวข้อง นักพัฒนาถูกกดดันให้ส่งงานอย่างรวดเร็ว ผู้ตรวจสอบต้องการการตรวจสอบย้อนกลับอย่างครบถ้วน และไม่มีใครอยากเป็นคนที่มองข้ามแพ็กเกจที่ก่อให้เกิดการละเมิดข้อมูล
แล้วอะไรที่ถูกมองข้ามไป?
- การพึ่งพาที่ไม่ได้รับการตรวจสอบ จากโอเพนซอร์สและผู้จำหน่าย
- ความขัดแย้งด้านลิขสิทธิ์ที่ไม่แสดงอาการซึ่งทำให้การเผยแพร่ล่าช้า
- การผสานรวมที่ตั้งค่าไม่ถูกต้องซึ่งเกี่ยวข้องกับการเข้าถึงแบบพิเศษ
- รหัสที่ถูกดัดแปลงหรือ pipeline การเปลี่ยนแปลงที่ไม่มีใครแจ้งเตือน
- แพ็กเกจที่เป็นอันตรายซึ่งแพร่กระจายผ่านระบบนิเวศโอเพนซอร์ส เช่น มัลแวร์แพ็กเกจ NPM และ แพ็กเกจที่เป็นอันตรายของ PyPI
นี่ไม่ใช่กรณีพิเศษ แต่เป็นความเสี่ยงที่เกิดขึ้นได้ทั่วไป กล่าวโดยสรุป นี่คือความล้มเหลวในทางปฏิบัติที่รอวันเกิดขึ้น โดยเฉพาะอย่างยิ่งใน pipelineระบบที่ให้ความสำคัญกับความเร็วมากกว่าการมองเห็นได้ชัดเจน
เหตุใดซอฟต์แวร์บริหารความเสี่ยงจากบุคคลที่สามจึงต้องใช้งานได้ผลสำหรับคุณ
เครื่องมือประเมินความเสี่ยงจากบริษัทภายนอกส่วนใหญ่ยังขาดประสิทธิภาพในจุดที่สำคัญ: พวกมันส่งการแจ้งเตือนที่มีลำดับความสำคัญต่ำจำนวนมากไปยังทีมงาน แสดงปัญหาช้าเกินไป หรือไม่สอดคล้องกับวิธีการทำงานจริงของนักพัฒนา หลายเครื่องมือมุ่งเน้นเฉพาะ CVE ที่รู้จักเท่านั้น โดยละเลยการละเมิดลิขสิทธิ์ ความผิดปกติทางพฤติกรรม หรือภัยคุกคามจากมัลแวร์ที่เกิดขึ้นใหม่
ซอฟต์แวร์บริหารความเสี่ยงจากบุคคลที่สามที่มีประสิทธิภาพควรทำมากกว่าแค่การสแกน—ควรเสริมศักยภาพด้วย ตามที่กล่าวไว้ OWASPมันต้อง:
- สร้างแผนที่สภาพแวดล้อมทั้งหมดของคุณตั้งแต่ซอฟต์แวร์โอเพนซอร์สไปจนถึงบริการคลาวด์และ CI/CD
- ให้ความสำคัญกับสิ่งที่สามารถใช้ประโยชน์ได้ไม่ใช่แค่สิ่งที่ระบุไว้เท่านั้น
- การบังคับใช้ตามนโยบายอัตโนมัติรวมถึงการละเมิดใบอนุญาตและข้อตกลงระดับบริการ (SLA)
- ตรวจจับมัลแวร์แบบเรียลไทม์ไม่ใช่หลังจากเกิดการละเมิด
- ปัญหาที่เกิดขึ้นในบริเวณที่นักพัฒนาทำงานไม่ใช่แค่ในขั้นตอนหลังการติดตั้งใช้งานเท่านั้น dashboards
ดังนั้น นี่คือที่ที่ ไซเกนี โดดเด่นแตกต่าง—ด้วยการนำเสนอข้อมูลเชิงลึกตามบริบท ระบบรักษาความปลอดภัยอัตโนมัติ และการผสานรวมอย่างลึกซึ้งจาก commit ที่จะปล่อยออกไป
บริหารจัดการ TPRM โดยไม่ทำให้กระบวนการของคุณช้าลง CI/CD
ปรับขนาดได้ กลยุทธ์ TPRM ไม่ควรเพิ่มประตู—ควรสร้างอย่างชาญฉลาด guardrailsนี่คือวิธีปกป้องของคุณ pipeline โดยไม่ขัดจังหวะการส่งมอบ:
- การค้นหาทรัพย์สินอย่างครอบคลุม: รวมถึงการพึ่งพาแบบส่งต่อ
- การประเมินความเสี่ยงโดยพิจารณาจาก EPSS และความสามารถในการเข้าถึงไม่ใช่แค่ CVSS เท่านั้น
- การติดตามพฤติกรรม เพื่อการลอยตัว การเปิดเผยความลับ และ CI/CD ความผิดปกติ
- การแก้ไขอัตโนมัติรวมถึง Pull Request ที่สร้างขึ้นโดยอัตโนมัติ
- การกำกับดูแลใบอนุญาตในตัว เพื่อระบุ GPL, AGPL หรือข้อกำหนดที่ขัดแย้งกัน
- พร้อมสำหรับการส่งออก SBOMและ dashboards สอดคล้องกับ DORA, NIS2 และ GDPR
ด้วยเหตุนี้ Xygeni จึงช่วยได้ ทีม DevSecOps ปรับเป้าหมายด้านความปลอดภัยและการปฏิบัติตามกฎระเบียบให้สอดคล้องกับความเร็วของการพัฒนาในยุคปัจจุบัน
ความเสี่ยงด้านใบอนุญาต: ระเบิดเวลาทางกฎหมายที่ไม่มีใครพูดถึง
คุณไม่ต้องการเครื่องมือเพิ่มแล้ว คุณต้องการเครื่องมือที่ป้องกันไม่ให้เกิดข้อผิดพลาดด้านลิขสิทธิ์และทำให้การเผยแพร่ล้มเหลวต่างหาก
ในตัวของ Xygeni การจัดการใบอนุญาต ตรวจพบ:
- ประเภทใบอนุญาตที่มีความเสี่ยงสูงหรือไม่ได้รับการอนุมัติในระบบของคุณ SDLC
- ข้อผูกพันที่ขัดแย้งกันซึ่งละเมิดนโยบายการปฏิบัติตามกฎระเบียบของคุณ
- ส่วนประกอบที่ล้าสมัยพร้อมภาระทางกฎหมายใหม่ ๆ
ยิ่งไปกว่านั้น ระบบยังให้รายงานการตรวจสอบที่สามารถส่งออกได้ ความเข้ากันได้กับ SPDX และการแจ้งเตือนตามนโยบาย ช่วยให้คุณสามารถจัดส่งสินค้าได้อย่างมั่นใจโดยไม่ต้องกังวลเรื่องข้อกฎหมาย
ควบคุมสิทธิ์การใช้งานซอฟต์แวร์โอเพนซอร์สของคุณได้ตั้งแต่วันนี้!
เรียนรู้วิธีที่ทีมงานยุคใหม่จัดการใบอนุญาตได้อย่างมีประสิทธิภาพยิ่งขึ้น
อะไรทำให้ Xygeni แตกต่างในด้านการบริหารความเสี่ยงของบุคคลที่สาม
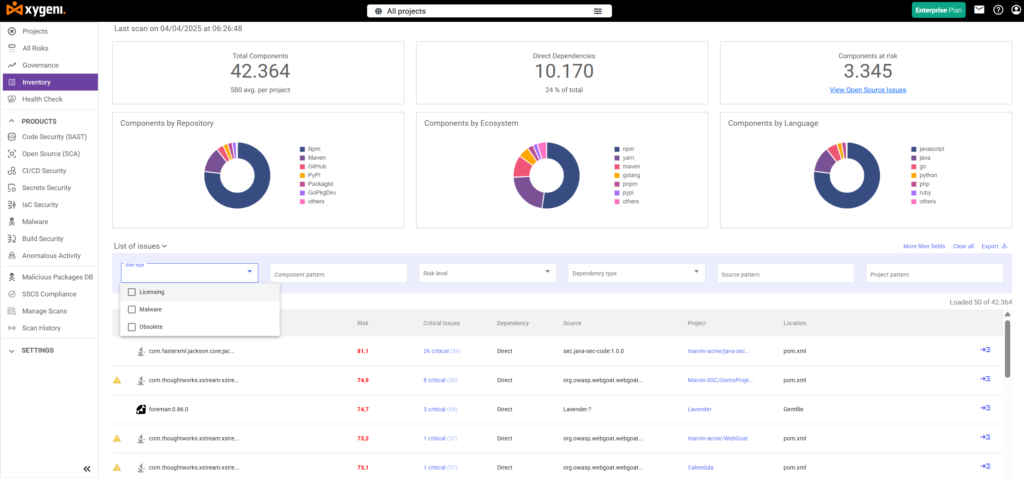
ซอฟต์แวร์บริหารความเสี่ยงจากภายนอกส่วนใหญ่ทำได้เพียงแค่ผิวเผิน ในทางตรงกันข้าม Xygeni TPRM ถูกสร้างขึ้นมาเพื่อเจาะลึกยิ่งกว่า โดยให้ข้อมูลเชิงลึกแบบเรียลไทม์ ระบบอัตโนมัติ และการป้องกันที่สอดคล้องกับบริบทตลอดห่วงโซ่อุปทานซอฟต์แวร์ของคุณ
นี่คือวิธีที่ Xygeni ช่วยให้ทีมจัดการความเสี่ยงจากบุคคลภายนอกโดยไม่ทำให้การส่งมอบงานล่าช้า:
ไม่มีรอยต่อ CI/CD Pipeline บูรณาการ
ประการแรก Xygeni เชื่อมต่อโดยตรงกับระบบจัดส่งของคุณ pipelineส. มัน สแกนทุกอย่าง ตั้งแต่ซอร์สโค้ดไปจนถึงไฟล์สำหรับใช้งานจริง—อย่างต่อเนื่องและไม่จำเป็นต้องมีขั้นตอนด้วยตนเองหรือเครื่องมือเพิ่มเติมใดๆ ซึ่งหมายความว่าระบบรักษาความปลอดภัยจะสอดคล้องกับการพัฒนาอยู่เสมอ
การตรวจสอบความปลอดภัยที่ Pull Request เวลา
ยิ่งไปกว่านั้น Xygeni TPRM ยังเปิดเผยความเสี่ยงจากบุคคลภายนอก เช่น แพ็กเกจที่มีช่องโหว่ ความขัดแย้งด้านลิขสิทธิ์ หรือข้อมูลลับที่รั่วไหล ได้โดยตรง pull requestsวิธีนี้ช่วยให้นักพัฒนาสามารถแก้ไขปัญหาได้ตั้งแต่เนิ่นๆ โดยไม่ต้องหยุดการทำงานหรือเปลี่ยนเครื่องมือ
การจัดลำดับความสำคัญอย่างชาญฉลาดด้วย EPSS และการเข้าถึงได้
แทนที่จะส่งการแจ้งเตือนจำนวนมากไปยังทีมงาน Xygeni ช่วยให้คุณจัดลำดับความสำคัญในสิ่งที่สำคัญอย่างแท้จริงด้วยการผสานรวมการให้คะแนน EPSS การวิเคราะห์การเข้าถึง และผลกระทบทางธุรกิจ ทำให้เห็นว่าช่องโหว่ใดบ้างที่สามารถถูกโจมตีได้และจำเป็นต้องได้รับการแก้ไขโดยทันที
การตรวจจับมัลแวร์แบบเรียลไทม์
ในขณะที่ซอฟต์แวร์บริหารความเสี่ยงจากบริษัทภายนอกหลายแห่งมุ่งเน้นเฉพาะ CVE ที่รู้จักเท่านั้น แต่ Xygeni ไปไกลกว่านั้น ระบบเตือนภัยมัลแวร์ล่วงหน้า (MEW) ของเราทำการวิเคราะห์พฤติกรรมแบบเรียลไทม์เพื่อตรวจจับแพ็กเกจที่น่าสงสัยก่อนที่จะเป็นที่รู้จักในวงกว้าง ซึ่งรวมถึงแพ็กเกจที่ถูกขโมยชื่อโดเมนโดยใช้คำผิด สคริปต์การติดตั้งที่ผิดปกติ และตัวบ่งชี้การถูกโจมตีในระยะเริ่มต้นอื่นๆ
การตรวจสอบความลับและความผิดปกติอย่างต่อเนื่อง
อีกหนึ่งส่วนสำคัญคือการตรวจจับการเข้าถึงที่ไม่ได้รับอนุญาตและการใช้ข้อมูลประจำตัวในทางที่ผิด Xygeni ตรวจสอบพฤติกรรมที่น่าสงสัยในระบบของคุณ CI/CD สร้างสภาพแวดล้อมที่ช่วยป้องกันการรั่วไหล การใช้สิทธิพิเศษในทางที่ผิด หรือการเบี่ยงเบนไปจากเป้าหมายก่อนที่จะกลายเป็นเหตุการณ์ไม่พึงประสงค์
การปฏิบัติตามใบอนุญาตในตัว
นอกจากนี้ Xygeni ยังช่วยจัดการความเสี่ยงด้านลิขสิทธิ์โดยอัตโนมัติ โดยใช้แท็ก SPDX การบังคับใช้นโยบาย และการแจ้งเตือนล่วงหน้า เพื่อให้แน่ใจว่าสามารถตรวจพบข้อขัดแย้งของ GPL หรือ AGPL ได้ก่อนที่การสร้างโปรแกรมจะถูกบล็อก ทุกอย่างพร้อมสำหรับการตรวจสอบตั้งแต่วันแรก
SBOMและการปฏิบัติตามกฎระเบียบ Dashboards
สุดท้ายนี้ Xygeni สร้างระบบเรียลไทม์ SBOMs และ dashboardเอกสารเหล่านี้สอดคล้องกับข้อกำหนดต่างๆ เช่น DORA และ NIS2 เอกสารเหล่านี้ได้รับการอัปเดตอยู่เสมอและสามารถส่งออกได้ ทำให้การปฏิบัติตามข้อกำหนดเป็นเรื่องง่ายและตรวจสอบได้ในทุกโครงการของคุณ
พร้อมที่จะเห็น Xygeni ทำงานแล้วหรือยัง?
ทดลองใช้ฟรีเพื่อค้นพบว่า Xygeni ช่วยให้คุณมองเห็นภาพที่ชัดเจนขึ้นได้อย่างไร การจัดการความเสี่ยงของบุคคลที่สามช่วยรักษาความปลอดภัยของห่วงโซ่อุปทานของคุณ และทำให้การจัดส่งเป็นไปตามแผน

